Secure Boot изглежда активиран в BIOS, но деактивиран в Windows? Не сте сами: това несъответствие е по-често срещано, отколкото си мислите. Проблемът е, че докато това продължава, няма да можете да стартирате определени видеоигри или други приложения, които изискват стартираща система. анти-измамаСледователно, в този запис Ще ви кажем какво причинява тази грешка и как да я поправите трайно..
Secure Boot е активиран в BIOS, но деактивиран в Windows: защо?
Secure Boot не е нова функция, но придоби известност, когато Microsoft го направи задължително изискване за инсталиране на Windows 11Оттогава това е предизвикало много дискусии: как да го активирамКак да го деактивирате, как да го заобиколите... или какво да направите, ако видите Secure Boot активиран в BIOS, но деактивиран в Windows.
Последната точка е често срещан проблем. Влизате в BIOS/UEFI на компютъра си, променяте на Активирано опцията Сигурно зареждане (Безопасно зареждане) и запазете промените. Но когато отворите инструмента „Системна информация“ (msinfo32) на Windows, Откривате, че Secure Boot е деактивиранКакво се случи?
Актуализация на BIOS
Това е по същество най-новата причина, поради която може да откриете, че Secure Boot е активиран в BIOS, но деактивиран в Windows. Наскоро, Няколко производители на дънни платки пуснаха актуализация на устройствата си на ниво фърмуер. Не е случайно, че проблемите със защитеното зареждане възникнаха след прилагането на тази актуализация.
Secure Boot е активиран в BIOS, но е деактивиран в Windows, защото сте в CSM режим.
Това е причина номер едно. Не забравяйте, че Legacy режимът или CSM (Compatibility Support Module) позволява съвместимост с по-стари операционни системи. Но Secure Boot е модерна технология, достъпна само за UEFI. Ето защо, Ако CSM е активиран, Secure Boot се деактивира автоматично.дори ако в BIOS се показва като „Enabled“ (активирано).
Ключове за сигурност на BIOS в режим на настройка вместо в потребителски режим
За да работи сигурното зареждане, BIOS трябва да зареди някои фабрични „ключове“ или ключове (PK, КЕК, db и dbx). Но след актуализация (както се случи наскоро) състоянието на ключовете остава в режим на конфигурация (Режим на настройка) вместо Потребителски режим (Потребителски режим). И В режим на конфигурация, ключовете за Secure Boot не са заредени или активни на дънната платка.Следователно Windows интерпретира функцията като изключена.
Secure Boot е активиран в BIOS, но е деактивиран в Windows: Решения
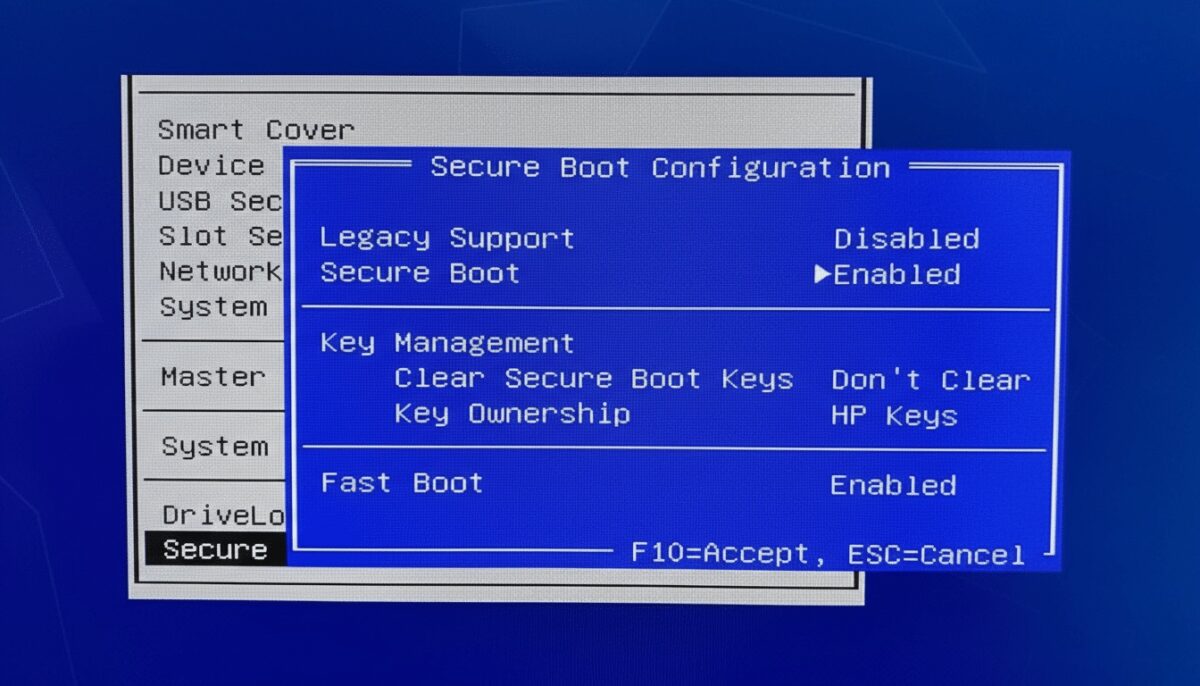
След това ще изброим всички възможни решения За Secure Boot, активиран в BIOS, но деактивиран в Windows, е най-добре да следвате тези стъпки в реда, в който се появяват.
Стъпка 1: Проверете и променете стила на дяла (ако е необходимо)
Активирано ли е Secure Boot в BIOS, но е деактивирано в Windows? Това може да се дължи на... Windows използва неподдържан стил на дялове. със Secure Boot. В този случай е препоръчително първо да извършите следната проверка:
- В лентата за търсене на Windows въведете Управление на дискове и натиснете Enter.
- Намерете главния диск, на който е инсталирана вашата операционна система (обикновено това е диск 0).
- Щракнете с десния бутон върху полето с надпис „Диск 0“ (в най-лявата част, не върху дяловете) и изберете Имоти.
- Отидете в раздела „Томове“ и потърсете реда „Стил на дял“.
- Трябва да кажа Таблица на дяловете с GUID (GPT) за да работи Secure Boot (ако е така, преминете към стъпка 2).
- Ако той каже Главен запис за зареждане (MBR)Трябва да конвертирате диска в GPT, преди да можете да използвате защитено зареждане.
За щастие, днес е възможно Конвертиране от MBR в GPT без изтриване на дискаВъв всеки случай е добра идея да имате резервно копие, преди да опитате това. Ако вече имате такова, следвайте тези стъпки:
- Щракнете върху „Старт“, въведете „Настройки“ и отидете на „Система“ – „Възстановяване“.
- В „Разширено стартиране“ щракнете върху „Рестартирай сега“.
- Изберете Отстраняване на неизправности — Разширени опции — Команден ред.
- Въведете следната команда в конзолата mbr2gpt /валидиране /allowFullOS.
- Ако се появи съобщение „Валидацията е завършена успешно“, изпълнете командата за преобразуване mbr2gpt /convert /allowFullOS.
- След като процесът приключи, изключете компютъра си и преминете към стъпка 2.
Стъпка 2. Деактивирайте CSM режим
Независимо дали току-що сте конвертирали диска си или той вече е бил във формат GPT, сега трябва влезте в BIOS За да затегнете гайките, следвайте тези стъпки:
- Рестартирайте компютъра си и влезте в BIOS/UEFI. Това обикновено се прави чрез натискане на клавиша Delete, F10 или Esc по време на стартиране.
- Потърсете опцията CSM (Модул за поддръжка на съвместимост), който обикновено се намира в раздел, наречен "Обувка" (Старт) или „Напреднал“ (Разширено).
- Сега деактивирайте опцията CSM. В някои BIOS-и може да намерите Boot Mode, който ви позволява да избирате между UEFI или Legacy/CSM. Уверете се, че сте избрали само UEFI.
- Запазете промените и рестартирайте. Когато се върнете в Windows, състоянието на Secure Boot трябва да се покаже като „Enabled“ (Активирано).
Стъпка 3. Възстановете фабричните ключове
Ако предишната стъпка не работи и все още виждате Secure Boot активиран в BIOS, но деактивиран в Windows, е време да възстановяване на фабричните ключовеОпитайте това:
- Влезте отново в BIOS и отидете в секцията Secure Boot (обикновено в "Сигурност" или в рамките на „Обувка“).
- Потърсете настройка, наречена «Възстановяване на фабрични ключове», «Инсталиране на ключове за защитено зареждане по подразбиране» или подобно.
- Може също да видите опция за промяна на „Режим на защитено зареждане“ на „Персонализирано“ (Персонализирано) до "Стандарт" (Стандартно). Промяната на тази стойност често налага презареждане на ключовете по подразбиране.
- Запазете промените и рестартирайте. Този процес Изчистете старите ключове и заредете тези по подразбиране. с вашата дънна платка и Microsoft, което позволява на Windows да разпознае защитено зареждане.
Защитеното зареждане е активирано в BIOS, но деактивирано в Windows: Решено!
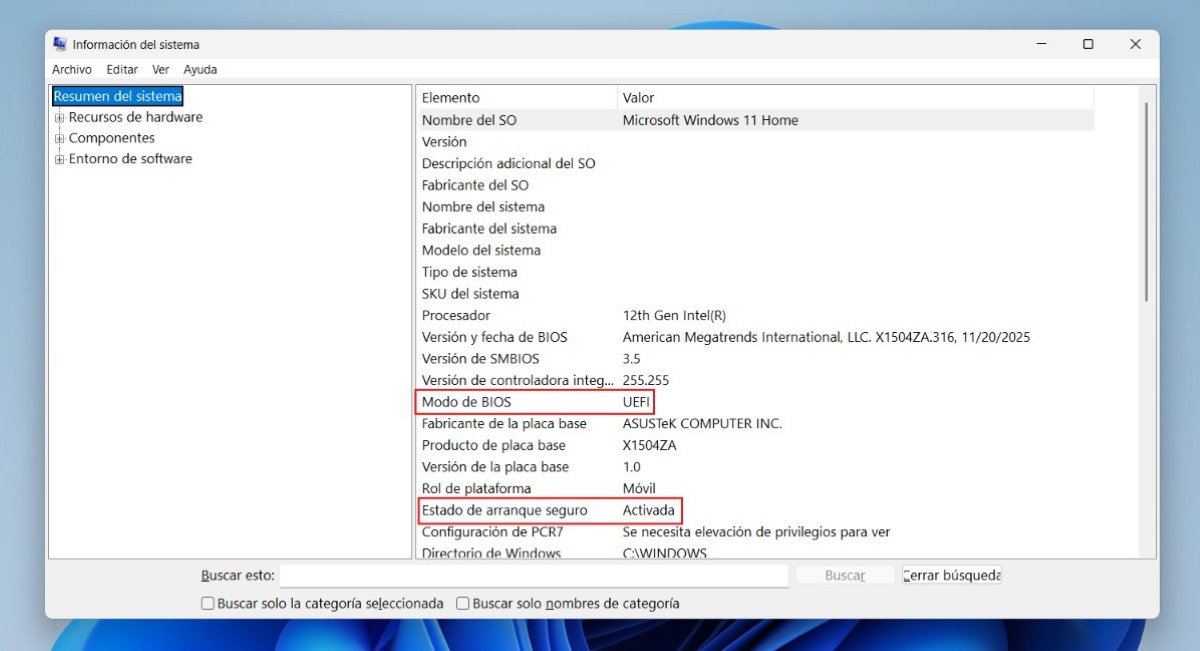
След като компютърът се рестартира и зареди Windows, е време да проверите дали проблемът с активираното в BIOS, но деактивираното в Windows Secure Boot е решен. Натиснете Windows + R, въведете msinfo32 и натиснете EnterВ обобщението на системата потърсете тези два реда:
- Режим на BIOSТрябва да пише UEFI.
- Състояние на безопасен стартСега би трябвало да пише „Активирано“.
Направено! BIOS и Windows най-накрая се споразумяха за сигурно зарежданеСега вашата система ще бъде по-защитена и всяка игра или приложение, което изисква Secure Boot, ще работи без проблеми.

От малък съм очарован от всичко научно и технологично, особено от онези постижения, които правят живота ни по-лесен и по-приятен. Обичам да съм в крак с последните новини и тенденции и да споделям моя опит, мнения и съвети за устройствата и джаджите, които използвам. Това ме накара да стана уеб писател преди малко повече от пет години, фокусирайки се предимно върху устройства с Android и операционни системи Windows. Научих се да обяснявам сложни понятия с прости думи, така че моите читатели да могат лесно да ги разберат.