Zobrazuje se vám Secure Boot v BIOSu povolený, ale ve Windows zakázaný? Nejste sami: tento nesoulad je častější, než si myslíte. Problém je v tom, že dokud to bude trvat, nebudete moci spustit určité videohry ani jiné aplikace, které vyžadují bootovací systém. proti podváděníProto v tomto záznamu Řekneme vám, co tuto chybu způsobuje a jak ji trvale opravit..
Zabezpečené spouštění je v systému BIOS povoleno, ale ve Windows zakázáno: proč?
Secure Boot není nová funkce, ale získala na významu, když Microsoft z toho udělal základní požadavek pro instalaci Windows 11.Od té doby to vyvolalo spoustu diskusí: jak to aktivovatJak jej zakázat, jak jej obejít... nebo co dělat, když je v systému BIOS povoleno Secure Boot, ale ve Windows zakázáno.
Tento poslední bod je běžný problém. Vstoupíte do BIOSu/UEFI počítače, změníte nastavení na Povoleno možnost Bezpečné spuštění (Bezpečné spuštění) a uložte změny. Ale když otevřete nástroj Systémové informace (msinfo32) ve Windows, Zjistíte, že je Zabezpečené spouštění zakázánoCo se stalo?
Aktualizace BIOSu
Toto je v podstatě nejnovější důvod, proč se vám může stát, že je v systému BIOS povoleno zabezpečené spouštění, ale ve Windows zakázáno. Nedávno Několik výrobců základních desek vydalo aktualizaci svých zařízení na úrovni firmwaru. Není náhoda, že problémy se zabezpečeným spouštěním se objevily až po instalaci této aktualizace.
Zabezpečené spouštění je v systému BIOS povoleno, ale ve Windows zakázáno, protože jste v režimu CSM.
To je důvod číslo jedna. Nezapomeňte, že Legacy režim neboli CSM (Compatibility Support Module) umožňuje kompatibilitu se staršími operačními systémy. Secure Boot je však moderní technologie exkluzivní pro UEFI. Proto… Pokud je CSM povoleno, Secure Boot se automaticky zakáže.i když se v BIOSu zobrazuje jako Povoleno.
Bezpečnostní klíče systému BIOS v režimu nastavení namísto uživatelského režimu
Aby fungovalo zabezpečené spuštění, BIOS musí načíst nějaké tovární „klíče“ neboli klíče (PK, KEK, db a dbx). Ale po aktualizaci (jak se nedávno stalo) zůstává stav klíčů v konfiguračním režimu (Režim nastavení) místo Uživatelský režim (Uživatelský režim). A V konfiguračním režimu nejsou klíče Secure Boot na základní desce načteny ani aktivní.Systém Windows proto interpretuje funkci jako vypnutou.
Zabezpečené spouštění povoleno v systému BIOS, ale zakázáno ve Windows: Řešení
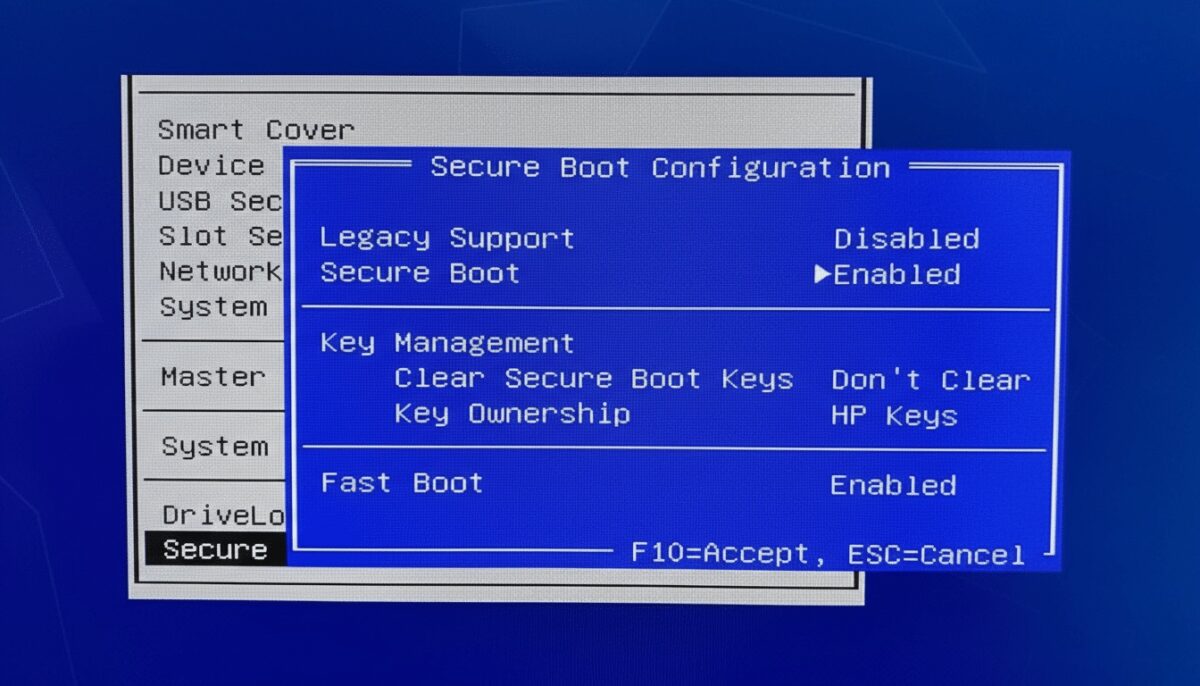
Dále uvedeme všechny možná řešení Pokud je v systému BIOS povoleno zabezpečené spouštění, ale v systému Windows zakázáno, je nejlepší postupovat podle těchto kroků v pořadí, v jakém se zobrazují.
Krok 1: Zkontrolujte a změňte styl oddílu (v případě potřeby)
Je Secure Boot povolen v BIOSu, ale ve Windows zakázán? Může to být proto, že Systém Windows používá nepodporovaný styl oddílů. s funkcí Secure Boot. V tomto případě je vhodné nejprve provést následující kontrolu:
- Do vyhledávacího řádku systému Windows zadejte Správa disků a stiskněte klávesu Enter.
- Vyhledejte hlavní disk, na kterém je nainstalován operační systém (obvykle disk 0).
- Klikněte pravým tlačítkem myši na pole s nápisem „Disk 0“ (úplně vlevo, ne na oddílech) a vyberte Vlastnosti.
- Přejděte na kartu Svazky a vyhledejte řádek Styl oddílu.
- Měl bych říct Tabulka oddílů GUID (GPT) aby fungovalo zabezpečené spouštění (pokud ano, přejděte ke kroku 2).
- Pokud řekne Hlavní spouštěcí záznam (MBR)Před použitím zabezpečeného spouštění je nutné disk převést na GPT.
Naštěstí je to dnes možné Převod z MBR na GPT bez vymazání diskuV každém případě je dobré si předtím, než se o to pokusíte, vytvořit zálohu. Pokud ji již máte, postupujte takto:
- Klikněte na Start, zadejte Nastavení a přejděte na Systém – Obnovení.
- V části Upřesnit spuštění klikněte na tlačítko Restartovat nyní.
- Vyberte možnost Řešení problémů — Pokročilé možnosti — Příkazový řádek.
- Do konzole zadejte následující příkaz mbr2gpt /validate /allowFullOS.
- Pokud se zobrazí „Ověření bylo úspěšně dokončeno“, spusťte příkaz pro převod. mbr2gpt /convert /allowFullOS.
- Jakmile je proces dokončen, vypněte počítač a pokračujte krokem 2.
Krok 2. Deaktivace režimu CSM
Ať už jste disk právě převedli, nebo už byl ve formátu GPT, nyní musíme zadejte BIOS Pro utažení matic postupujte takto:
- Restartujte počítač a vstupte do systému BIOS/UEFI. To se obvykle provádí stisknutím klávesy Delete, F10 nebo Esc během spouštění.
- Hledejte možnost CSM (Modul podpory kompatibility), který se obvykle nachází na kartě s názvem "Bota" (Start) nebo "Moderní" (Moderní).
- Nyní vypněte možnost CSM. V některých BIOSech se může objevit režim spouštění, který umožňuje vybrat si mezi UEFI nebo Legacy/CSM. Ujistěte se, že vyberete pouze UEFI.
- Uložte změny a restartujte. Po návratu do systému Windows by se stav zabezpečeného spouštění měl zobrazit jako „Povoleno“.
Krok 3. Obnovte tovární klíče
Pokud předchozí krok nefunguje a stále vidíte, že je v systému BIOS povoleno zabezpečené spouštění, ale ve Windows je zakázáno, je čas obnovit tovární klíčeZkuste toto:
- Znovu vstupte do systému BIOS a přejděte do sekce Secure Boot (obvykle v "Zabezpečení" nebo v rámci „Bota“).
- Hledejte nastavení s názvem «Obnovení továrních klíčů», «Instalace výchozích klíčů zabezpečeného spouštění» nebo podobné.
- Může se také zobrazit možnost změnit „Režim zabezpečeného spouštění“ "Zvyk" (Přizpůsobeno) "Norma" (Standardní). Změna této hodnoty často vynutí opětovné načtení výchozích klíčů.
- Uložte změny a restartujte. Tento proces Vymažte staré klíče a načtěte výchozí. s vaší základní deskou a společností Microsoft, což umožňuje systému Windows rozpoznat zabezpečené spouštění.
Zabezpečené spouštění povoleno v BIOSu, ale zakázáno ve Windows: Vyřešeno!
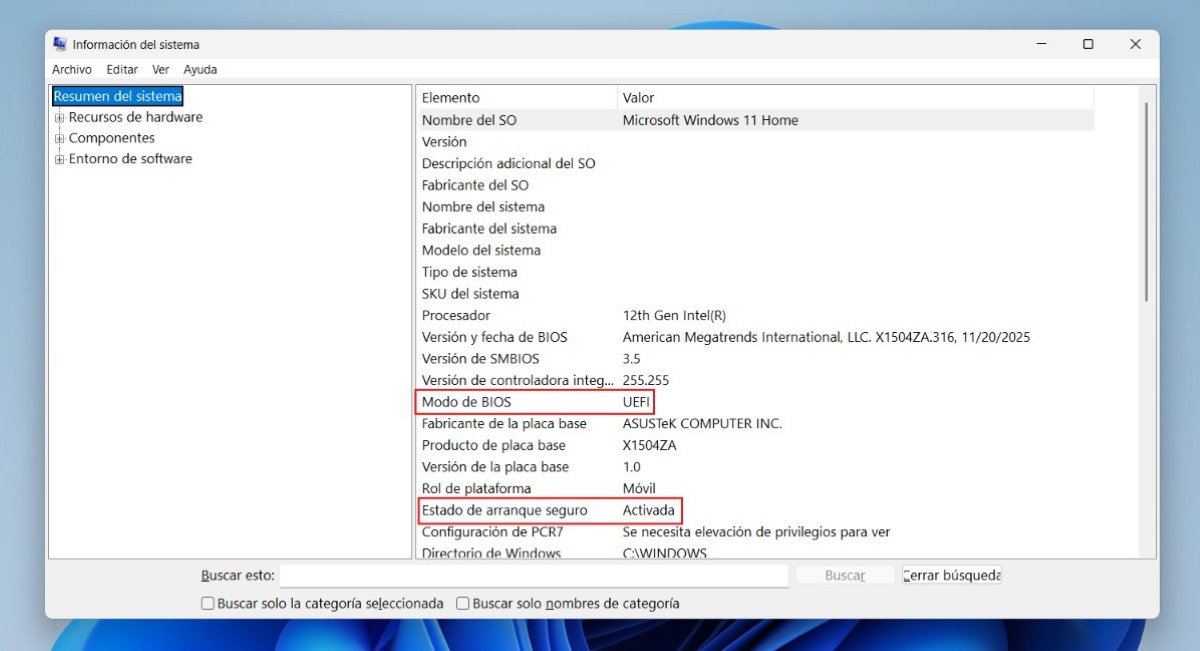
Jakmile se počítač restartuje a načte systém Windows, je čas zkontrolovat, zda byl vyřešen problém s povolením zabezpečeného spouštění v systému BIOS, ale zakázáním ve Windows. Stiskněte Windows + R, zadejte msinfo32 a stiskněte EnterV souhrnu systému hledejte tyto dva řádky:
- Režim BIOSuMělo by tam být uvedeno UEFI.
- Stav bezpečného startuNyní by mělo být uvedeno Aktivováno.
Vyrobeno! BIOS a Windows se konečně shodly na zabezpečeném bootováníNyní bude váš systém lépe chráněn a jakákoli hra nebo aplikace, která vyžaduje Secure Boot, bude fungovat bez problémů.

Od mládí mě fascinuje všechno vědecké a technologické, zejména ty pokroky, které nám usnadňují a zpříjemňují život. Rád se seznamuji s nejnovějšími zprávami a trendy a sdílím své zkušenosti, názory a tipy týkající se zařízení a gadgetů, které používám. To mě před něco málo přes pěti lety vedlo k tomu, že jsem se stal webovým redaktorem a zaměřil se především na zařízení Android a operační systémy Windows. Naučil jsem se vysvětlovat složité koncepty jednoduchými slovy, aby jim moji čtenáři snadno porozuměli.