- Zprávy NordPass ukazují, že ve Španělsku dominují jednoduchá číselná hesla, jako například 123456, 123456789 nebo 12345678.
- Většina těchto klíčů je prolomena za méně než sekundu pomocí automatizovaných útoků hrubou silou.
- Správci hesel a dvoufázové ověřování jsou nejúčinnější obranou proti krádeži přihlašovacích údajů.
- Dlouhé, jedinečné fráze pro každou službu drasticky snižují riziko podvodů, krádeže identity a neoprávněného přístupu.

Výběr dobrých hesel je stále jedním z těch úkolů, které mnoho z nás odkládá na jindy… a tak to u nás chodí. Ve Španělsku miliony uživatelů nadále používají absurdně snadné klávesy Hesla jako 123456 nebo admin přetrvávají navzdory neustálým varováním odborníků, společností zabývajících se kybernetickou bezpečností a veřejných orgánů. V důsledku toho trvá prolomení mnoha z těchto hesel méně než sekundu.
V nejnovějších zprávách o NordPass A další specializované firmy vždy ukazují stejnou fotografii: krátká, předvídatelná hesla, opakovaná napříč desítkami služeb a extrémně zranitelná vůči automatizovaným útokům. Pojďme se podívat na nejčastěji používaná hesla ve Španělsku, proč jsou tak nebezpečná a co byste měli hned teď dělat pro ochranu svých účtů.
Nejpoužívanější hesla ve Španělsku: žebříček, který by nikdo neměl kopírovat
Nejnovější studie o zvyklostech používání hesel ve Španělsku ukazují poněkud znepokojivý vzorec. Jednoduché kombinace čísel a klávesové zkratky nadále dominují seznamy, a to jak v osobních, tak i v firemních účtech.
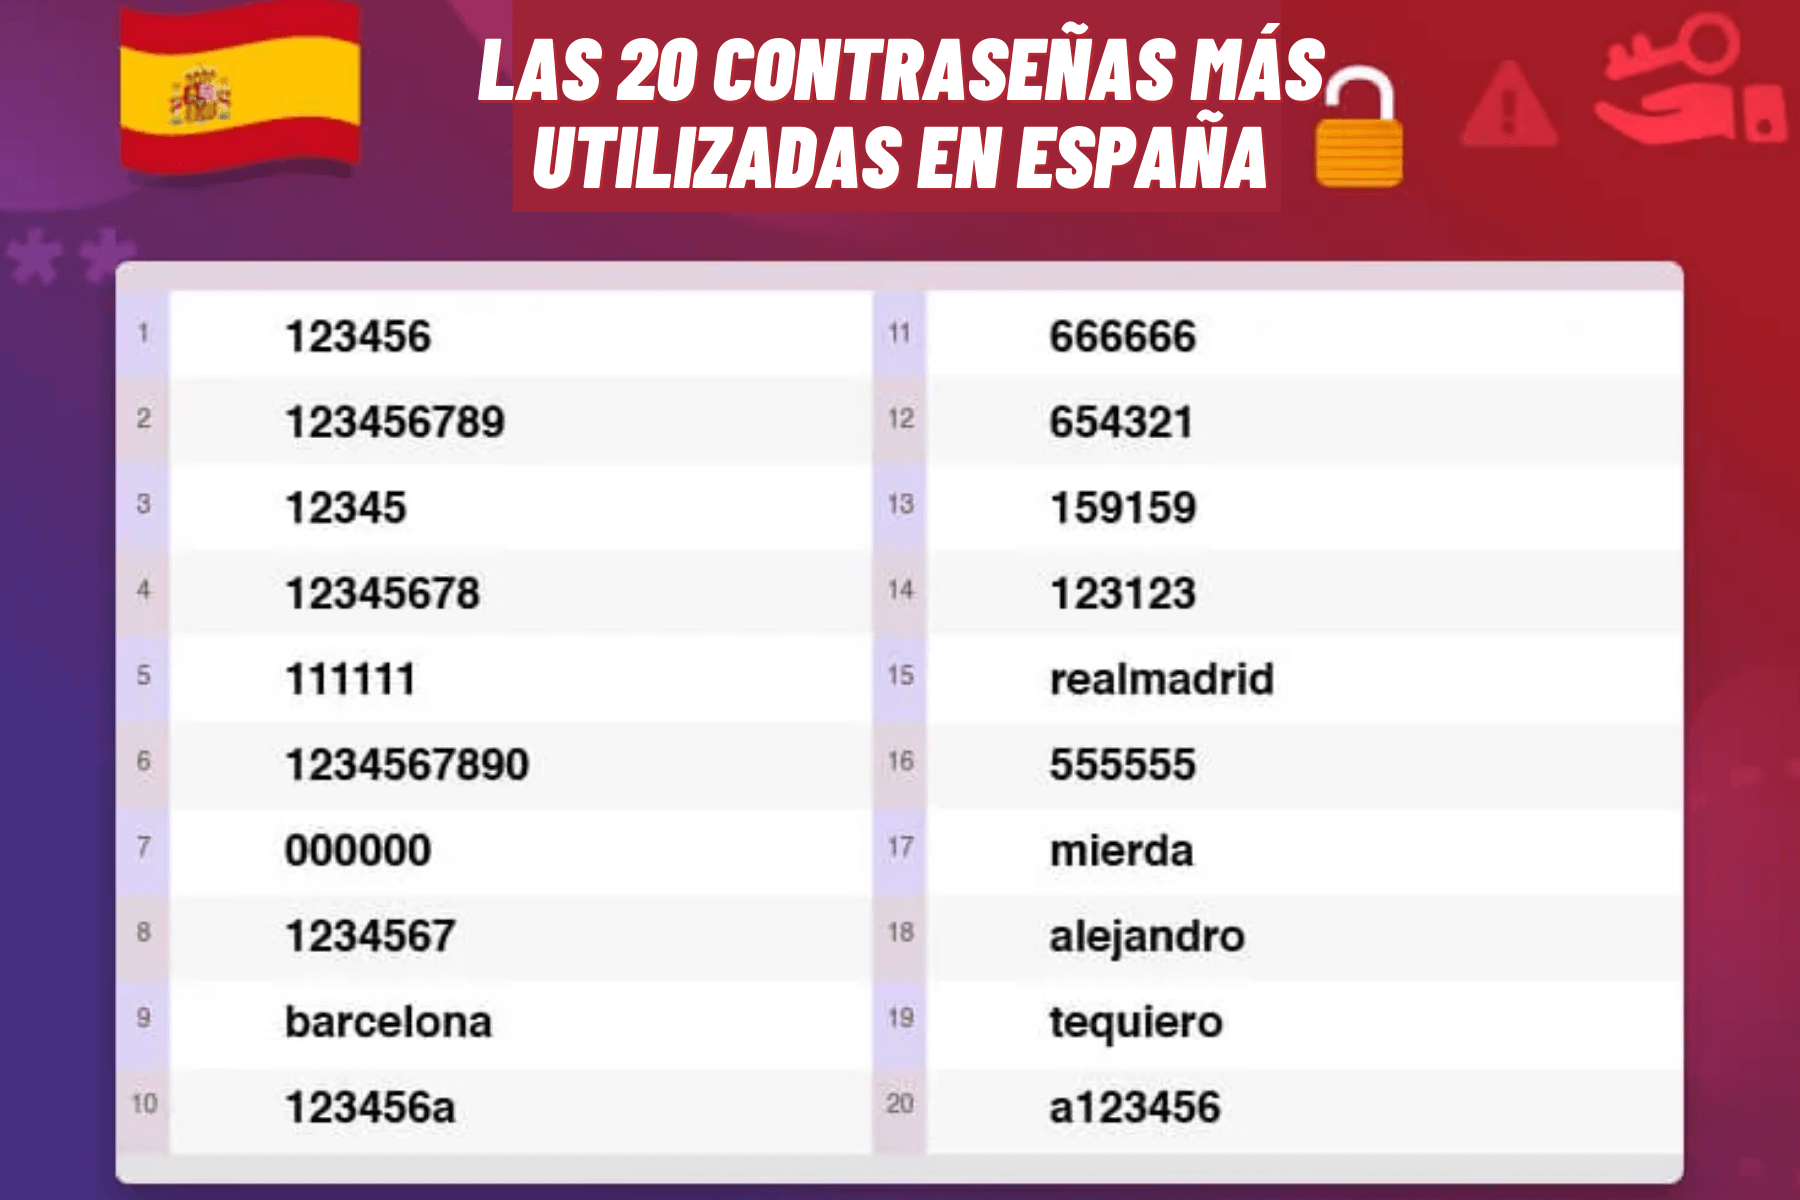
V jednom ze seznamů sestavených z skutečné únikySpolečnosti NordPass a NordStellar analyzovaly obrovskou databázi o velikosti přibližně 2,5 terabajtů, která obsahuje přihlašovací údaje zveřejněné na dark webu a dalších veřejných zdrojích. Na základě těchto dat identifikovali nejčastěji používaná hesla ve Španělsku., stejně jako přibližný čas, který by útočníkovi trvalo prolomit každý z nich.
Jedna zpráva zdůrazňuje pozoruhodný fakt: ve Španělsku „admin“ se objevil jako nejpoužívanější heslo, čímž sesadilo z trůnu známé číslo 123456, které se posunulo na druhé místo, těsně následované číslami 12345678, 123456789 a 12345. Kromě toho bylo detekováno mnoho variant slova „heslo“ a jednoduchých kombinací písmen a číslic.
Další podrobnější seznam osobních hesel používaných ve Španělsku vypráví stejný příběh, s drobnými změnami v pořadí. Toto je deset nejčastěji opakovaných klíčových slov v roce 2024 ve španělských osobních účtech, spolu s odhadovanou dobou hackování:
- 123456 – < 1 sekunda – 2 743 použití
- 123456789 – < 1 sekunda – 2 743 použití
- 12345678 – < 1 sekunda – 2 743 použití
- Španělsko – ~2 minuty – 7 349 použití
- qwerty123 – < 1 sekunda – 2 743 použití
- 12345 – < 1 sekunda – 2 743 použití
- qwerty1 – < 1 sekunda – 2 743 použití
- 1234567890 – < 1 sekunda – 2 743 použití
- heslo – < 1 sekunda – 2 743 použití
- 1234567 – < 1 sekunda – 2 743 použití
Zpráva rozšiřuje žebříček na 20 nejčastěji používaných hesel ve Španělsku a zahrnuje výrazy jako „Barcelona“, „ŠPANĚLSKO“ velkými písmeny, „Alejandro“, „Cristina“ nebo variace jako Qwerty123. Společným jmenovatelem je, že téměř všechny z nich lze rozluštit za méně než sekundu, s výjimkou některých vlastních jmen nebo slov s určitou kombinací, která trvají jen sekundy nebo hodiny.
Situace se nezlepší ani u firemních hesel ve Španělsku. Firemní účty stále zobrazují kódy 123456, 12345, 123456789, Španělsko nebo heslo. jako běžné přihlašovací údaje s tisíci způsoby použití. Dokonce i hesla jako „teamo“, „maria“ nebo „Spain“ jsou detekována při opakovaném použití v profesionálním prostředí.
Co se děje mimo Španělsko: stejně katastrofální globální výhled
Scénář je celosvětově stejný. „123456“ je opět nejpoužívanějším heslem na planetěs více než 3 miliony registrovaných použití na osobní úrovni a více než 1,2 milionu na firemních účtech. Následují ji 123456789 a 12345678 a globální top seznam zahrnuje také klasiky jako password, qwerty123, qwerty1, 111111, 12345, abc123, iloveyou a secret.
20 nejčastěji používaných hesel na světě pro osobní použití ukazuje, že Všechny jsou rozluštěny za méně než sekundu pomocí nástrojů hrubé síly. Seznam obsahuje kombinace jako 000000, 1111111, 123123 nebo dragon, které jsou všechny extrémně předvídatelné.
Pokud jde o firemní hesla v globálním měřítku, situace je také alarmující. Organizace opakují stejný katalog klíčových slabin.: 123456, 123456789, 12345678, secret, password, qwerty123, qwerty1, 111111, 123123 a podobné, všechny s dobou prolomení kratší než jedna sekunda.
Je zajímavé, že zprávy odhalují kulturní vzorce v některých zemích: slova související se sportem, urážky nebo místní výrazy Objevují se na několika národních seznamech. Ve Francii se používá „motdepasse“, na Slovensku „heslo“, ve Finsku „salasana“ a ve Španělsku mají váhu výrazy jako „España“ nebo „barcelona“.
Navzdory všem řečem o digitálních domorodcích výzkum společnosti NordPass naznačuje, že Věk má malý vliv na špatné návyky při používání heselLidé ve věku 18 a 80 let opakují číselné kombinace, jako například 12345 nebo 123456. Hlavní rozdíl mezi generacemi spočívá v používání vlastních jmen, které je častější u starších generací (s častými jmény jako „Veronika“, „Maria“ nebo „Susana“) než u mladších, které dávají přednost dlouhým číselným řetězcům nebo módním výrazům jako „skibidi“.
Proč jsou tato hesla darem pro kyberzločince
Důvod, proč je to všechno tak nebezpečné, je jednoduchý: Útoky hrubou silou a používání uniklých přihlašovacích údajů byly automatizovány v maximální míře.Specializované programy dokáží testovat tisíce nebo miliony kombinací za sekundu, vždy počínaje těmi nejběžnějšími, které jsou zároveň veřejně dostupné.
Podle údajů uvedených ve zprávách, Přibližně 80 % úniků dat souvisí se slabými, odcizenými nebo opakovaně použitými hesly.Další studie společnosti Verizon ukazuje, že přibližně 86 % útoků na webové aplikace je provedeno s použitím dříve ukradených nebo snadno uhodnutých přihlašovacích údajů.
Útočníci kombinují několik technik: čistou hrubou sílu, slovníky uniklých hesel a trénované neuronové sítě předvídat lidské vzorce chováníTo znamená, že kombinace jako „qwerty123“ nebo „1234ivan“ nejsou vůbec originální: umělá inteligence je zařazuje mezi své první pokusy, protože tyto klávesové vzory a názvy s čísly detekuje téměř okamžitě.
Navíc pohodlí jde na úkor bezpečnosti. Průměrný uživatel spravuje 70 až 80 různých hesel.A to vede k únavě: stejná hesla se nakonec recyklují napříč různými službami nebo se volí snadno zapamatovatelné sekvence, zejména na webových stránkách, které jsou vnímány jako „méně důležité“.
Ale tento falešný pocit bezvýznamnosti je problém. Jednoduché heslo opakovaně použité na jakékoli webové stránce může být ohroženo při úniku dat a Útočníci se pokusí o stejnou kombinaci v e-mailu, online bankovnictví, sociálních médiích nebo firemních platformách.Tomu se říká útoky typu „credential stuffing“.
Reálný dopad ve Španělsku: podvody, phishing a další útoky
Čísla o kybernetických incidentech ve Španělsku to potvrzují Problém slabých hesel není teoretický.Národní institut pro kybernetickou bezpečnost (INCIBE) v posledním roce řešil více než 120 000 incidentů, což představuje nárůst o téměř 26 % ve srovnání s předchozím obdobím.
Z toho objemu, Téměř 46 000 případů se týkalo online podvodů.Phishing byl nejčastějším typem útoku, bylo hlášeno přes 25 000 incidentů. V mnoha z těchto případů zločinci kombinují sociální inženýrství (klamavé e-maily nebo SMS zprávy) s již dříve uniklými nebo odcizenými přihlašovacími údaji jinými prostředky.
Specializovaná centra, jako je ZIUR, Centrum průmyslové kybernetické bezpečnosti Gipuzkoa, varují, že Prolomení hesla hrubou silou je jedním z nejčastěji používaných vektorů útoku. Protože „to funguje velmi dobře.“ Útočníci začínají s kombinacemi, o kterých vědí, že jsou nejběžnější, a postupují rychlostí, které se žádný člověk nevyrovná.
Jen ve Španělsku v roce 2024 Tři nejpoužívanější hesla (123456, 123456789 a 12345678) byla použita téměř 50 000krátA všechna se prolomí za méně než sekundu. Pokud sečteme zbývajících 10 nejlepších (které zahrnují qwerty123, España, qwerty1, 1234567890, password a 1234567), mluvíme o více než 80 000 použitích hesel, která neposkytují prakticky žádnou bezpečnost.
V korporátním prostředí se riziko znásobuje: slabé heslo spojené s firemním uživatelem může být brána pro útoky ransomwaru, krádeže citlivých dat nebo finanční podvodyJakmile se útočníci dostanou dovnitř, mohou se pohybovat laterálně po síti a zvyšovat oprávnění, dokud se nedostanou ke kritickým systémům.
Generace a mýty: falešný „digitální domorodec“ a vlastní jména
Jedním z nejpodivnějších závěrů zpráv NordPassu je závěr o takzvaném „mýtu o digitálních domorodcích“. Vyrůstat s technologiemi neznamená je používat bezpečněMladí lidé si i nadále vytvářejí hesla, která jsou stejně špatná jako hesla předchozích generací.
Analýza podle věkových skupin ukazuje, že Kombinace jako 12345 nebo 123456 jsou na vrcholu žebříčku ve všech skupinách.Rozdíly se objevují hlavně v používání vlastních jmen: starší generace (baby boomers nebo tichá generace) mají tendenci používat svá jména nebo jména členů rodiny jako heslo.
Studie zahrnují konkrétní příklady: Jméno „Veronika“ je mezi generací X velmi rozšířené.Zatímco „Maria“ dominuje mezi generací Baby Boomers a „Susana“ vyniká mezi tichou nebo poválečnou generací. Tato jména jsou někdy smíchána s jednoduchými čísly, což jim dodává jen malou jistotu.
Mladší generace, jako je generace Z nebo generace Y (mileniálové), na druhou stranu... Nepoužívají svá jména v heslech tolik.Místo toho volí výrazy jako 1234567890 nebo trendy výrazy (například „skibidi“). Problém je stejný: snadno předvídatelné vzorce, kterých si je každý moderní útočný nástroj dobře vědom.
Odborníci se shodují, že navzdory letům osvětových kampaní „Hygiena hesel“ se zlepšila jen velmi máloOkamžité pohodlí má i nadále přednost před bezpečností, a to i s vědomím, že stále více kritických služeb je spojeno s našimi přihlašovacími údaji: bankovnictví, daně, zdravotnictví, práce na dálku atd.
Co dělá heslo skutečně bezpečným (a co ne)
Klíčovým bodem všech zpráv je vyvrácení myšlenky, že bezpečnost je založena výhradně na umisťování podivných symbolů. Důležitá je délka a nepředvídatelnost.Krátké heslo, i když obsahuje čísla a symboly, je obvykle mnohem slabší než dlouhá fráze.
Odborníci na kryptografii a kybernetickou bezpečnost trvají na tom, že dlouhé heslo je mnohem robustnější než krátké slovo s typickými substitucemi (jako P4$$w0rd!). Řetězec jako „MyCatEatsTunaInThePark2026“ nabízí mnohem větší odolnost, právě kvůli počtu znaků a nízké předvídatelnosti celku.
Doporučení organizací jako INCIBE nebo společností jako ESET, NordPass či ZIUR směřují stejným směrem: Volí dlouhá, náhodná a jedinečná hesla pro každou službu.V některých případech se doporučuje minimálně 8–10 znaků; v jiných se doporučuje jít na 12 nebo dokonce 20 znaků, kombinujících velká písmena, malá písmena, číslice a symboly.
Další myšlenka, která se objevuje opakovaně, je, že Délka chrání více než libovolná složitost.Heslo, které je velmi složité na psaní, je k ničemu, pokud má pouze 8 znaků: moderní počítač dokáže vyzkoušet všechny kombinace v rozumném čase, zvláště pokud již pracuje se slovníky lidských vzorů.
Realita je navíc taková, že Hesla jsou předurčena k tomu, aby se stala méně důležitými. S příchodem technologií, jako jsou přístupové klíče neboli hesla založená na biometrii a kryptografii s veřejným klíčem, se situace zlepšuje. Stále však nejsou široce dostupné a plně integrované do všech služeb, takže se na chvíli budeme i nadále spoléhat na tradiční hesla.
Praktické tipy: jak dnes dobře spravovat svá hesla
Dokud nebude tento přechod dokončen, odborníci doporučují přijmout vícevrstvou strategii ochrany. Nejde jen o vymýšlení nového, složitého heslaale spíše změnit způsob, jakým spravujete všechny své klíče.
První věc je zřejmá: Pokud se některé z vašich hesel objeví v těchto seznamech (123456, admin, qwerty, Španělsko, heslo atd.), změňte ho ihned.A ne jen na jednom místě: pokud jste jej znovu použili, musíte jej upravit ve všech službách, kam jste jej umístili, počínaje e-mailem, bankovní aplikací a jakoukoli jinou citlivou platformou.
Souběžně se všechny zdroje shodují na několika základních principech:
- Vyhýbejte se zřejmým sekvencím a vzorůmVyhněte se všemu, jako je 123456, 111111, qwerty, qwerty123, data narození nebo osobní údaje (jména dětí, domácích mazlíčků, partnerů atd.). To jsou první body, na které se zaměřují automatizované útoky a sociální inženýrství.
- Pro každou důležitou službu používejte jiné hesloOpakované použití stejného hesla znásobuje dopad jediného narušení. Pokud je vaše heslo ukradeno na jedné webové stránce, bude vyzkoušeno na všech populárních službách.
- Volte dlouhé věty: kombinuje několik zdánlivě nesouvisejících slov, přidává mezi ně čísla a symboly a snaží se snadno překročit 12 znaků.
- Povolit dvoufázové ověřování (2FA) kdykoli je to možné, zejména v e-mailu, bankovnictví, sociálních médiích, cloudových službách nebo pracovních nástrojích.
- Udržujte zařízení a aplikace aktuálníMnoho narušení bezpečnosti zneužívá známé zranitelnosti v neopravených systémech.
Je také nezbytné zpochybnit jakoukoli zprávu, která vás žádá o naléhavou změnu hesla. Mnoho phishingových pokusů je maskováno jako falešná bezpečnostní upozornění. z banky, e-mailové platformy nebo známých společností. Pokud obdržíte podezřelý e-mail, vždy zadejte URL adresu do prohlížeče, nikdy neklikejte na odkaz ve zprávě.
Správci hesel a 2FA: vaši nejlepší spojenci
S desítkami online služeb na osobu, Snažit se zapamatovat si všechna silná hesla je neproveditelné.Proto se všichni odborníci shodují na stejném řešení: použít správce hesel a posilněte své účty pomocí dvoufázového ověřování.
Správce hesel je aplikace (nebo funkce zabudovaná do operačního systému či prohlížeče), která Umožňuje generovat, ukládat a automaticky vyplňovat složitá hesla.Nástroje jako NordPass, 1Password, Bitwarden, KeePass a další alternativy, spolu s nativními správci hesel pro iOS, Android nebo prohlížeče, šifrují vaše klíče lokálně a vy si musíte pamatovat pouze jedno silné hlavní heslo.
Na rozdíl od mýtu, že „je bezpečnější je mít na hlavě“, pravdou je, že Dobře nakonfigurovaný správce hesel je mnohem bezpečnější než opakované používání několika jednoduchých hesel. nebo si je zapište na kus papíru, do sešitu vedle počítače nebo do nešifrovaných poznámek v mobilním telefonu.
Na druhou stranu, dvoufázové ověřování (2FA) přidává další bariéru: I když někdo zjistí vaše heslo, bude potřebovat druhý faktor. (SMS kód, ověřovací aplikace, fyzický klíč atd.) pro přihlášení. V dnešní době tuto možnost nabízí téměř všechny hlavní služby.
Centra jako ZIUR nebo samotný INCIBE zdůrazňují, že Povolení 2FA u kritických služeb (e-mail, bankovnictví, online platby, sociální sítě, firemní dashboardy) je jedním z opatření, která útočníkům nejvíce ztěžují život.Ano, přidává malý krok navíc ke každému přihlášení, ale úroveň ochrany, kterou nabízí, tuto drobnou nepříjemnost více než vynahrazuje.
V podnikatelském sektoru se kromě podpory využívání manažerů a 2FA doporučuje definovat rozumné zásady pro změnu heslaNucení lidí k příliš časté změně hesla může vést k předvídatelným vzorcům; je efektivnější hledat silnější hesla a střídat je méně často, ale vždy po potenciálních incidentech nebo podezření na kompromitaci.
Obrázek, který vykreslují NordPass, ESET, ZIUR, INCIBE a další hráči v oboru, zdaleka není růžový: nadále nadužíváme slabá hesla, zjevné vzory a masově opakovaně používáme přihlašovací údaje, a to jak ve Španělsku, tak v zahraničí. Zároveň však jasně ukazují, že s několika zvládnutelnými úpravami –Dlouhé fráze, správci hesel, 2FA a trochu selského rozumu– můžete se z extrémně snadného cíle stát někým, na koho je pro kyberzločince mnohem obtížnější zaútočit.

Redaktor specializovaný na problematiku technologií a internetu s více než desetiletými zkušenostmi v různých digitálních médiích. Pracoval jsem jako editor a tvůrce obsahu pro e-commerce, komunikaci, online marketing a reklamní společnosti. Psal jsem také na weby o ekonomice, financích a dalších odvětvích. Moje práce je zároveň mou vášní. Nyní prostřednictvím mých článků v Tecnobits, snažím se prozkoumat všechny novinky a nové možnosti, které nám svět technologií každý den nabízí, abychom zlepšili náš život.