- Logbogen og Login Audit er de mest pålidelige værktøjer til at registrere, hvornår og hvem der har brugt din pc.
- Filhistorik, browserhistorik, installerede programmer og aktive processer giver klare spor om den seneste aktivitet på computeren.
- Anti-malware-værktøjer, retsmedicinsk analyse og funktioner som Skærmtid på Mac giver dig mulighed for at rekonstruere handlinger og opdage avancerede ubudne gæster.
- Styrk sikkerheden med stærke adgangskoder, separate konti, automatisk låsning, kryptering og et velkonfigureret antivirusprogram.

Bare tanken om det giver én gåsehud: at nogen har tændt din computer og tilgået dine ting uden tilladelseUanset om det er en nysgerrig kollega, en person hjemmefra eller endda en fjern ubuden gæst, er følelsen af at have mistet sit privatliv alt andet end behagelig.
Den gode nyhed er, at Windows og andre systemer efterlader langt flere spor, end det ser ud til. Hvis du ved, hvor du skal lede, kan du finde ud af, om nogen har brugt din pc, hvornår de gjorde det, og hvad de har rørt ved.Fra Logbogen til seneste filer, browserhistorik eller specifikke værktøjer er der masser af spor, du kan bruge til at afklare eventuelle tvivl og samtidig styrke din sikkerhed.
Grundlæggende måder at opdage, om nogen har brugt din computer
Før man går i gang med avancerede værktøjer, er det en god idé at gennemgå de enklere signaler. Ofte er det nok at se på små detaljer i selve systemet. at have mistanke om, at nogen har rodet med dit udstyr.
Et første spor er normalt ændringer, du ikke kan huske at have foretagetDet drejer sig om ting som flyttede genveje, programmer der åbner automatisk ved opstart, en anden baggrund eller programmer der er åbne, efter du har lukket dem. Det er meget basale detaljer, men hvis de stemmer overens med andre spor, forstærker de mistanken.
Det er også nyttigt at se på seneste dokumenter, mapper og filerWindows vedligeholder forskellige lister over de senest åbnede, redigerede eller oprettede elementer, både på systemniveau og for specifikke programmer (f.eks. Office). Der kan du se, om nogen har arbejdet på noget, du ikke har rørt ved.
Vær endelig opmærksom på Generel pc-adfærd: Hvis den kører langsommere, overopheder den uden rimelig grund Eller ventilatoren starter, når du kun har fire vinduer åbne. Nogle gange er det symptom på malware eller programmer, der spionerer i baggrunden, installeret af en person, der har haft fysisk eller fjernadgang til din computer.
Brug af antivirus- og antimalwareprogrammer til at opdage ubudne gæster
Et af de første forsvarslag for at forhindre indtrængen er en god antivirus. Mange uautoriserede adgange sker takket være trojanere, orme eller fjernbetjeningsværktøjer. der er sneget ind via en vedhæftet fil, en download eller et kompromitteret websted.
I Windows 10 og Windows 11 har du Microsoft Defender (tidligere Windows Defender) integreret i systemethvilket normalt er mere end nok til normal brug. Det vigtige er at kontrollere, at den faktisk er aktiv og korrekt konfigureret, og at supplere den, hvis du ønsker det, med en ekstra anti-malware-løsning.
For at tjekke Defender i Windows kan du gøre følgende: Åbn Windows-indstillinger, gå til "Opdatering og sikkerhed" og derefter til "Windows-sikkerhed".Indeni finder du afsnit som "Virus- og trusselsbeskyttelse", "Kontobeskyttelse", "Firewall- og netværksbeskyttelse", "App- og browserkontrol" og "Enhedssikkerhed". Ideelt set bør du Alle sektioner vises med grønt og uden ventende handlinger.
Hvis du vil gå et skridt videre, kan du installere specifikke værktøjer som f.eks. Malwarebytes eller andre malware-detektorerDisse programmer er yderst effektive til at opdage trojanske heste, keyloggere og fjernadgangsprogrammer, der åbner en "bagdør" mellem din pc og angriberen. De analyserer systemet, registrerer mistænkelige processer og er i mange tilfælde i stand til at deaktivere og fjerne malware.
Derudover er der netværksovervågningsværktøjer Disse værktøjer giver dig mulighed for at se usædvanlige forbindelser. De kan afsløre, at det, der er kompromitteret, er mere end selve pc'en: udgående kommunikation til mærkelige servere, konstant trafik, når du ikke bruger computeren, og så videre. Det er en anden måde at opdage en potentiel spion, der muligvis fjernstyrer din computer.
Logbog: Det mest effektive værktøj til at se, om din pc er tændt
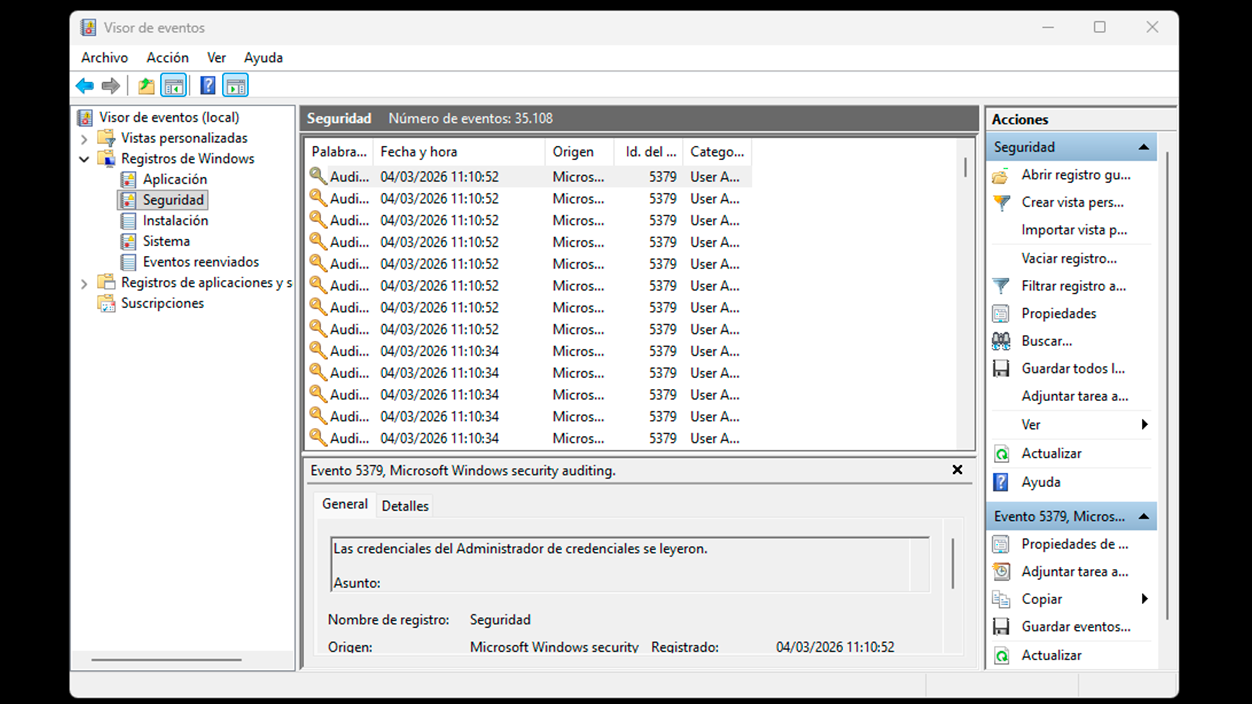
Hvis der er ét vigtigt værktøj i Windows til at se, om nogen har brugt din computer, er det HændelsesvisningDet er noget i retning af systemets logbog: den registrerer logins, opstarter, nedlukninger, fejl, programinstallationer og en meget lang række andre ting.
Du kan åbne den på flere måder. En af de hurtigste er Tryk på Windows-tasten, skriv "Event Viewer", og åbn den med administratorrettigheder.En anden mulighed er at bruge Windows + R, skrive eventvwr.msc og tryk på Enter. Under alle omstændigheder vil du komme til et vindue med et sidepanel med kategorier og et midterpanel med en liste over begivenheder.
For at kontrollere, hvornår computeren har været tændt og slukket, er det mest praktiske at gå til "Windows-logge > System"Der kan du filtrere efter specifikke hændelses-id'er, der angiver ændringer i computerens tilstand. For eksempel nævner nogle artikler id'erne 1, 12, 13 og 42 for at afgøre, om pc'en er vågnet fra slumretilstand, startet, lukket ned eller er gået i slumre-/dvaletilstand.
En anden række af begivenheder, der er meget brugte, er 6005 og 60066005 markerer starten på hændelseslogningstjenesten (som normalt falder sammen med systemopstart), og 6006 angiver dens ordnede nedlukning. Hvis du filtrerer efter disse ID'er og tjekker datoer og tidspunkterDu vil se præcis, hvornår maskinen har været i brug..
Filteret aktiveres fra højre panel, i "Handlinger", ved at vælge "Filtrer aktuel post..." og skriver de tal, du vil adskille, i "Alle event-id'er", for eksempel 6005, 6006 o 1, 12, 13, 42adskilt af kommaer. Derfra får du en meget mere overskuelig liste, der giver dig mulighed for at sammenligne med dine tidsplaner: Hvis du ser en start klokken 3 om morgenen, mens du sov... har du allerede noget at arbejde med.
Hændelsesvisningen giver også mulighed for finere kontrol. Hændelser såsom ID'erne 4624 og 4647 (login og logout), 4768 og 4771 (relateret til Kerberos-godkendelse) De giver dig mulighed for at rekonstruere brugsperioder, se hvilke konti der er logget ind, og om der har været loginforsøg med korrekte eller forkerte loginoplysninger. Dette kræver lidt mere færdighed, men mængden af information, det giver, er enorm.
Sådan konfigurerer du login-revision i Windows
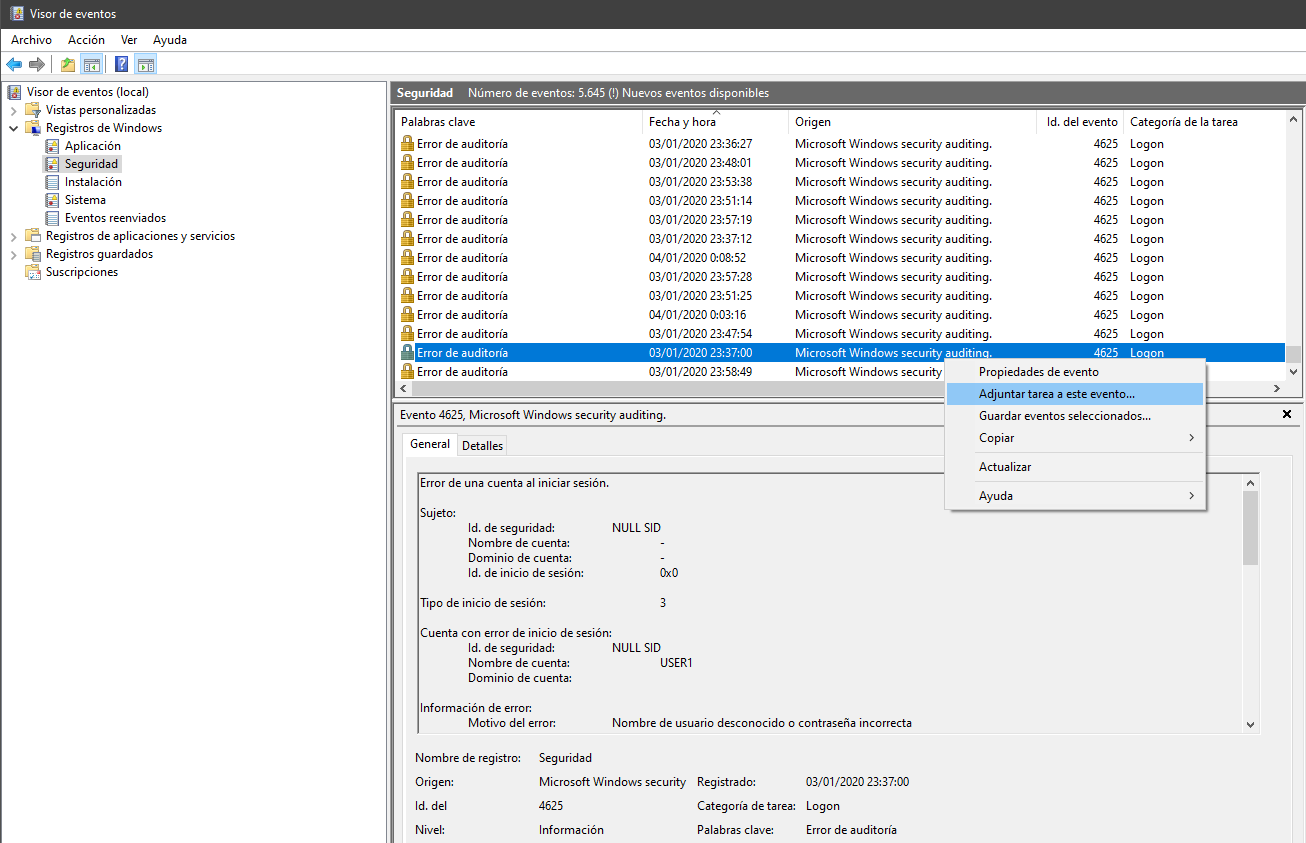
Hvis du vil spore ethvert loginforsøg, uanset om det lykkedes eller mislykkedes, er det bedste at gøre Aktivér login-revision fra den lokale sikkerhedspolitikDette sikrer, at hvert forsøg efterlader sin tilsvarende hændelse i sikkerhedsloggen.
I Windows-udgaver, der tillader det, kan du gøre det ved at trykke på Win + R, skriv secpol.msc og tryk på Enter at åbne op for lokal sikkerhedspolitik. Så Naviger til "Sikkerhedsindstillinger > Lokale politikker > Revisionspolitik" og kig efter indgangen "Revision af loginhændelser".
Inden for den mulighed kan du Markér felterne "Succes" og "Fejl" så systemet registrerer både vellykkede og mislykkede logins. Anvender ændringerne og gennemtvinger politikopdateringen med kommandoen gpupdate /force I en konsol med administratorrettigheder gør du alt klar.
Fra det øjeblik af, begivenheder som f.eks. 4624 (login lykkedes), 4625 (mislykkedes), 4648 (eksplicitte legitimationsoplysninger brugt) Kommandoerne 4675 og 4779 vil blive registreret i sikkerhedsloggen. Med lidt øvelse vil du kunne se, hvilken bruger der har forsøgt at logge ind, fra hvilken computer eller adresse, og om de prøver tilfældigt med adgangskoder.
Den officielle Microsoft-dokumentation indeholder den komplette liste over ID'er relateret til sikkerhed og godkendelse. Hvis du har mistanke om en mere avanceret ubuden gæst, er det værd at gennemgå disse logfiler omhyggeligt.fordi det er vanskeligt fuldstændigt at slette alle spor fra dette niveau uden at efterlade et spor.
Gennemgå seneste dokumenter, filer og elementer
En anden meget praktisk måde at opdage fysiske indbrud på er at se på, hvad der er blevet åbnet eller ændret for nylig. Windows vedligeholder flere lister over de seneste elementer, og mange programmer gemmer deres egen filhistorik..
I tilfælde af Office-dokumenter (Word, Excel, PowerPoint) kan du bruge versionshistorik For at finde ud af, om nogen har redigeret en fil, skal du åbne det pågældende dokument og gå til Gå til "Fil > Info" og søg efter indstillingen "Versionshistorik".Der Du vil se tidligere versioner med dato og klokkeslæt, og du vil kunne tjekke for ændringer. selvom du ikke ved præcis, hvem der har lavet dem.
På systemniveau giver Windows dig mulighed for at aktivere liste over nyligt åbnede filer for at få dem vist i Start-menuen, på proceslinjen og i Stifinder. I Indstillinger > Personalisering > Start er der en funktion, der siger noget i retning af "Vis senest åbnede elementer på Start eller proceslinjen og i Stifinder-hurtig adgang". Hvis du aktiverer den, Du vil hurtigt kunne se, hvad der er åbnet i de seneste par sessioner.
Derudover er der en meget nyttig kommando til at se listen over ændrede elementer: du skal bare Åbn dialogboksen "Kør" (Win + R), skriv Shell:Recent og tryk på Enter.Mappen Seneste elementer åbnes og indeholder genveje til filer og dokumenter, der er blevet ændret. Hvis du ser noget, du ikke har rørt ved, er det et dårligt tegn.
Husk at alle disse historikker er relativt nemme at slette, så De er ikke et ufejlbart bevis på noget som helst.Men hvis den person, der brugte din pc, ikke er særlig erfaren eller var for selvsikker, vil de sandsynligvis efterlade noget synligt i disse lister.
Browserhistorik og netværkslog
Hvis den, der brugte din computer, begyndte at surfe på internettet, har du en anden kilde til spor: browserhistorik og netværkslogfilerDet er sandt, at en ubuden gæst med minimal omhu vil slette historikken, men det er ikke altid tilfældet.
I stort set alle browsere (Chrome, Edge, Firefox…) kan du åbne historikken fra menuen med de tre linjer eller tre prikker i øverste højre hjørne eller ved at trykke på tastekombinationen Ctrl + HSom standard vises listen over besøgte sider med dato og klokkeslæt der.
Hvis du finder dig selv hjemmesider, du aldrig har hørt om.Hvis du bemærker mærkelige Google-søgninger eller mistænkelige sider, du ikke har åbnet, er det meget sandsynligt, at nogen har brugt din session. Igen, hvis din historik er overraskende ren, og du browser meget, kan det også være mistænkeligt.
Et mere teknisk trin er at gennemgå router- og DNS-logfilerMange routere logger, hvilke enheder der opretter forbindelse, og på hvilke tidspunkter. Ved at tilgå din routers administrationsgrænseflade kan du se, om din pc har oprettet forbindelse på usædvanlige tidspunkter. Adgang til en DNS-anmodningslog (afhængigt af den løsning du bruger) giver dig mulighed for at se fra hvilken computer bestemte domæner er blevet løst.
I det store og hele, kombinationen af browserhistorik, routerlogfiler og DNS-poster Det giver et ret komplet overblik over den browseraktivitet, der har forladt din computer, forudsat at det er udført via de sædvanlige kanaler og uden brug af skjulte værktøjer.
Kontroller installerede programmer, processer og ydeevne
En anden typisk bevægelse for en ubuden gæst, især på afstand, er Installer yderligere software for at opretholde kontrollen over udstyret eller stjæle information uopdaget. Derfor er det vigtigt at kontrollere listen over installerede programmer og kørende processer.
I Windows 10 og 11 kan du gøre dette ved at åbne Start-menuen, skrive "Programmer" og indtaste "Tilføj eller fjern programmer"Du vil se en liste over alle installerede programmer, den plads de bruger, og i mange tilfælde deres installationsdato. Det interessante er at se på... programmer, du ikke kan huske at have tilføjetisær hvis de er blevet installeret for nylig.
Stol ikke udelukkende på ikoner, for der findes malware, der bruger tilsyneladende uskyldige navne og ikoner. Brug lidt tid på at gennemgå hvert program ét efter ét. Og hvis noget virker mistænkeligt, så afinstaller det. Efter oprydning, kom tilbage efter et par timer eller dage for at se, om den mistænkelige software er dukket op igen, hvilket kan indikere en dybereliggende komponent, der geninstallerer den.
Sideløbende er det værd at gennemgå JoblisteDu kan åbne den med Ctrl + Shift + Esc. Derfra kan du under fanen "Processer" se, hvilke programmer og baggrundsprocesser der er aktive, og hvor mange ressourcer de bruger. Hvis din pc kører langsomt, og du ser ukendte processer med høj CPU-, hukommelses- eller netværksforbrugDe kunne være en del af malware eller et værktøj installeret af en ubuden gæst.
Glem ikke, at nogle ubudne gæster bruger keyloggere, RAT'er (fjernadgangsværktøjer) eller andre typer skjult softwareEt godt antivirusprogram plus manuel gennemgang af processer og programmer er en ret effektiv kombination til at opdage dem.
Nyttige kommandoer til at detektere mistænkelig aktivitet
Ud over Logbogen har Windows flere enkle kommandoer, der kan hjælpe dig se hvem der bruger udstyret, og hvad der har udløst detDe udføres fra kommandoprompten (CMD) med administratorrettigheder.
Kommandoen netbruger Den viser de eksisterende brugerkonti på systemet. Hvis du ser brugere, du ikke genkender eller ikke burde haveNoget stemmer ikke. Det er især nyttigt på delte computere, hvor nogen kunne have oprettet en konto for at logge ind uden at tiltrække opmærksomhed.
Kommandoen hvem Den fortæller dig den bruger, du i øjeblikket er logget ind som.
Med hensyn til power-ups og reaktiveringer kan du bruge powercfg /lastwake for at finde ud af, hvad der forårsagede den sidste gang, computeren "vågnede". Hvis der vises en enhed eller kilde, der ikke stemmer overens med dine vaner (for eksempel et netværkskort, når du ikke har tændt noget), Computeren er muligvis startet op af sig selv eller af en anden person eksternt..
Disse kommandoer erstatter ikke Logbogen eller revisioner, men De er en hurtig måde at få information på uden at skulle dykke så dybt ned i menuerne., ideel til et første tjek.
Sådan ser du de adgangskoder, der er blevet afprøvet, når du logger ind på din pc
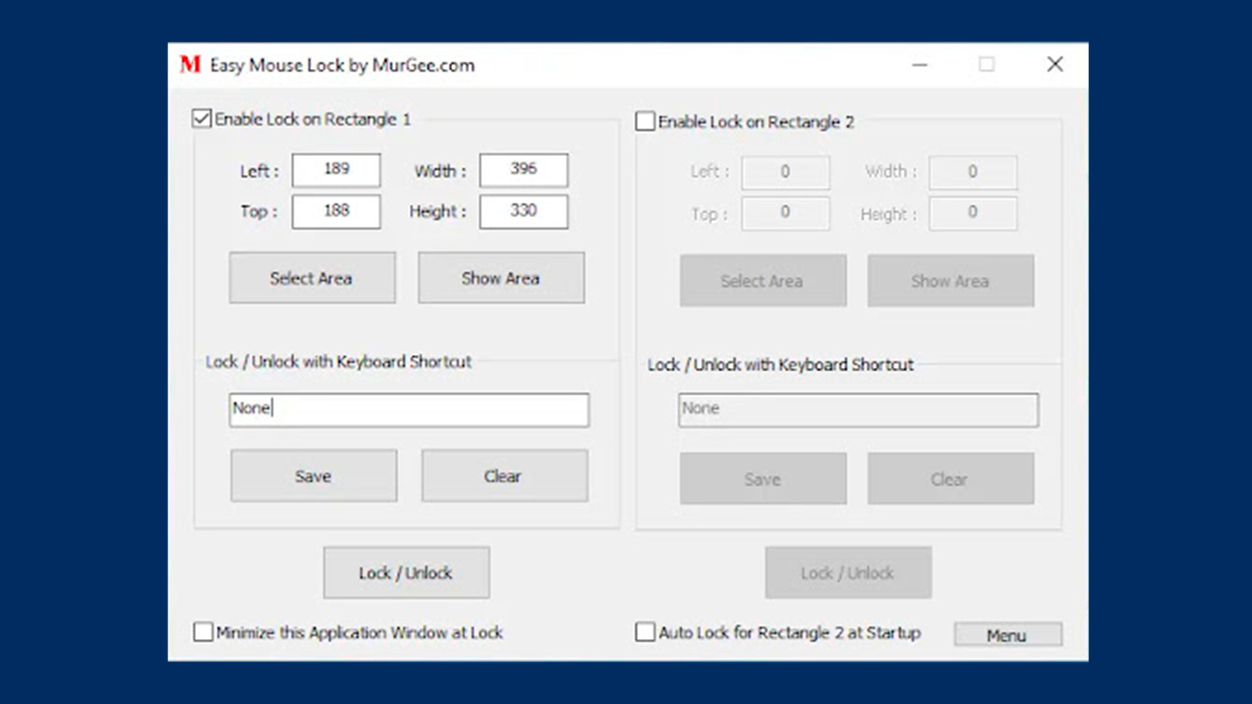
Hvis du har mistanke om, at nogen, der står dig nær (en kollega, et familiemedlem, en bofælle...) Den prøver at finde din Windows-adgangskodeDu kan gå et skridt videre og registrere oplåsningsforsøg med et eksternt værktøj.
En attraktiv mulighed er at bruge et program som MuselåsEn bærbar applikation (ingen installation kræves), der tilføjer sin egen låseskærm oven på Windows-skrivebordet uden at forstyrre systemets indbyggede låseskærm. På denne måde, Ethvert forsøg på at låse din session op først går gennem muselås.
Når du konfigurerer værktøjet, vælger du en adgangskode til oplåsning og kan aktivere ekstra muligheder som f.eks. Tving markøren til at forblive inde i adgangskodefeltetHold musen i midten, når du låser op, eller forhindrer Jobliste i at åbne for at afslutte processen.
Det sjove er, at når nogen prøver at komme ind og fejler, Mouse Lock registrerer de adgangskoder, du har prøvet.Når du har låst enheden op, viser applikationen en liste over alle indtastede adgangskoder og antallet af mislykkede forsøg. Du kan gemme denne liste eller blot bruge den til at se, om nogen er tæt på at gætte din adgangskode, og om det er en god idé at ændre den.
Disse typer løsninger er særligt nyttige i miljøer, hvor Der er relativ, men ikke fuldstændig, tillid.Såsom delte lejligheder, åbne kontorlandskaber eller hjem, hvor flere personer har fysisk adgang til pc'en. Brug den dog ansvarligt, og respekter altid loven og andres privatliv.
Andre fysiske indikatorer: webcam, smart stik og mere
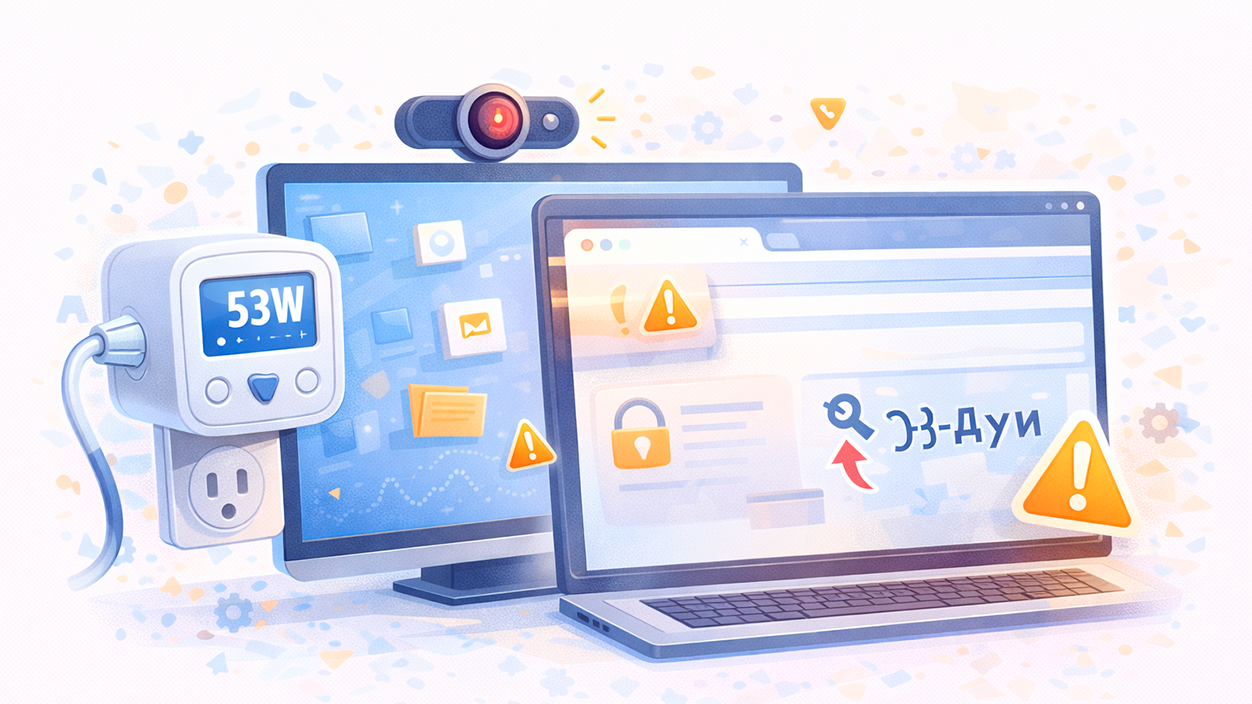
Ud over Windows-logfiler kan du også se på fysiske signaler og eksterne værktøjer, der giver yderligere information om PC-brug.
En klassiker er webcam-lysNogle angribere og nysgerrige tilskuere kan ikke modstå at aktivere kameraet for at se, hvad du laver. Hvis du bemærker, at kameraets LED-lampe tænder, når du ikke har åbnet nogen videoopkaldsapps, eller hvis du ser, at kameraets tilladelsesindstillinger er ændret, er det alarmerende.
Du kan også ty til en dedikeret smart stik til computerVed kun at tilslutte pc'en til den stikkontakt (uden at dele den med andre enheder), vil producentens app vise dig hvornår energien blev forbrugt og hvor længeHvis du ser strømforbrug i timer, hvor du vidste, at du ikke var hjemme, er det tydeligt: nogen har tændt den.
Derudover er det værd at være opmærksom på Usædvanlig browseradfærd, såsom omdirigeringer til mærkelige eller tvivlsomme sider uden at du klikker på noget. Dette er normalt et tegn på adware eller manipulation af netværkskonfigurationen forårsaget af skadelig software.
Ved at kombinere disse spor med Windows-logfiler og programanmeldelser vil du have en forholdsvis pålidelig indikation af, om en anden har brugt din computerog på hvilke tidspunkter det er sket.
Sådan kan du se, om nogen har brugt din Mac med "Skærmtid"
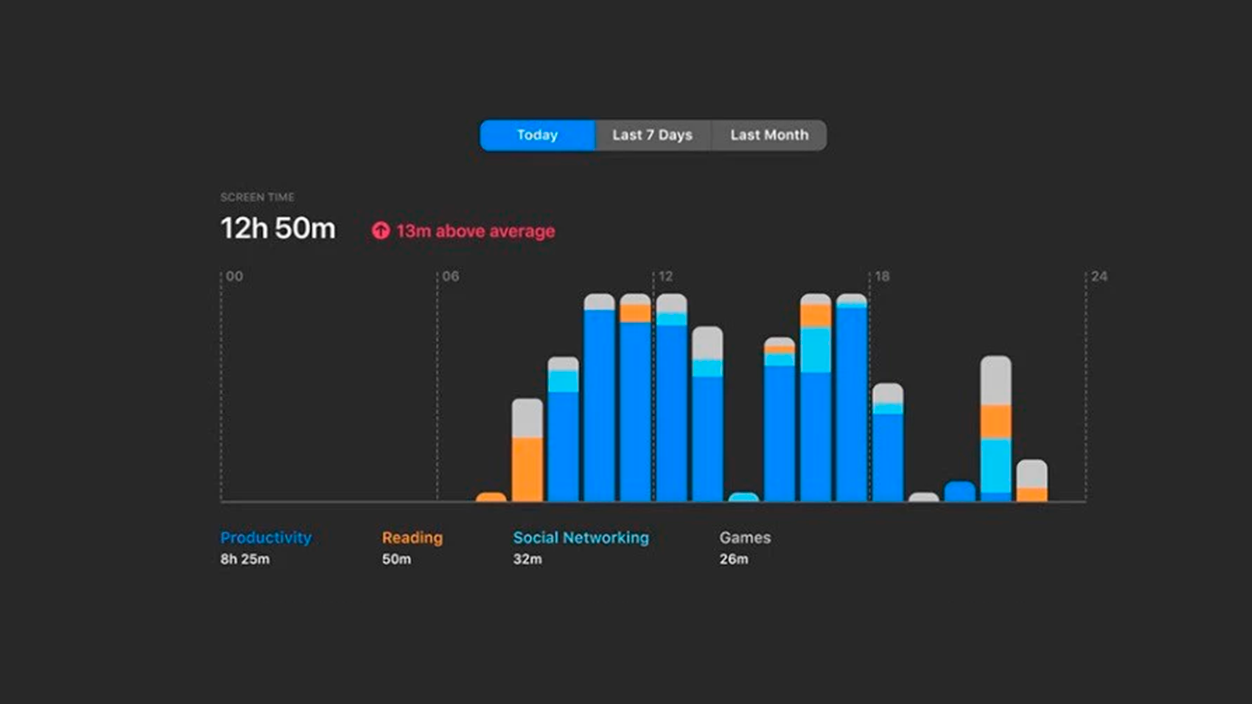
I Apples økosystem er det endnu nemmere. Uanset om det er på Mac, iPhone eller iPad, Operativsystemet indeholder en funktion kaldet "Skærmtid" som registrerer, hvor meget enheden er blevet brugt, med hvilke apps og i hvilke tidsperioder.
På en Mac kan du få adgang til denne sektion fra Systemindstillinger (eller Systemindstillinger, afhængigt af versionen) ved at søge direkte "Brugstid" i forstørrelsesglasset eller i sidebjælkenNår du er inde, vil du se grafer, der viser brugstimer, fordelingen pr. app og detaljer pr. dag.
Det interessante er, at Denne funktion kan ikke deaktiveres på en specifik og diskret måde. at slette spor uden at efterlade synlige tegn. Det betyder, at hvis du tjekker brugstiden og ser aktivitet i timer, hvor du ikke var ved din Mac, Du kan med næsten fuldstændig sikkerhed bekræfte, at nogen har brugt det..
Derudover kan du se, hvilke programmer der har været åbne, hvor længe de har været i forgrunden, og andre detaljer, der vil hjælpe dig med at forstå, hvad ubuden gæst har lavet: tjekke e-mails, browse, åbne dokumenter osv.
Retsmedicinske værktøjer og avanceret aktivitetsgendannelse
Hvis det du har brug for er Rekonstruer i detaljer alt, hvad en bruger har gjort på din pc (åbnede, kopierede eller slettede filer, anvendte programmer, logins, kørende processer…), træder vi nu ind i den retsmedicinske analyses verden.
I Windows 11 og tidligere versioner, specialiserede værktøjer som f.eks. Farbar Recovery Scan Tool (FRST)Dette er meget almindeligt i avancerede supportfora. Dette værktøj analyserer systemet i dybden, herunder logfiler, tjenester, drivere, processer, internetindstillinger og meregenerering af omfattende rapporter (Frst.txt og Addition.txt).
Den typiske procedure involverer at downloade den relevante version (32 eller 64 bit), køre den fra skrivebordet, acceptere ansvarsmeddelelsen og markere felter som "Registreringsdatabase", "Tjenester", "Drivere", "Processer", "Internet" og, meget vigtigt, muligheden for at "Addition.txt"Hvis du klikker på "Analyser", oprettes der et par logfiler, som du selv kan gennemgå eller dele med en ekspert, der kan hjælpe dig med at fortolke dem.
Disse rapporter er ikke kun nyttige til at opdage malware; de giver dig også mulighed for at se Hvilke programmer er blevet kørt, hvilke ændringer er blevet anvendt på systemet og andre spor, der, korreleret med datoer og tidspunkter, hjælper med at rekonstruere tidslinjen for en specifik brugers aktivitet.
Ud over FRST omfatter den retsmedicinske analyseverden meget kraftfulde (og komplekse) løsninger, der er i stand til at Gendan diskdata, rekonstruer slettede filer, udtræk programbrugshistorik Og meget mere. Disse er ikke værktøjer for alle, men at vide, at de findes, giver dig en idé om, hvor svært det er helt at skjule aktivitet på et system, der ikke er formateret.
Sådan beskytter du din pc, hvis du bekræfter, at nogen har brugt den
Når du er sikker på, at nogen har brugt din pc uden tilladelse, er næste trin luk alle mulige døre, så det ikke sker igenDet er her, adgangskoder, brugerkonti, kryptering og nogle gode vaner kommer i spil.
Det første man skal gøre er at gennemgå Windows-loginindstillingerGå til Indstillinger > Konti, og skriv "Loginindstillinger". Du vil se metoder som f.eks. Windows Hello-ansigt, fingeraftryk, pinkode, sikkerhedsnøgle og adgangskodeHvis du har logget ind uden en adgangskode eller med en latterligt simpel en, er det tid til at blive seriøs.
I afsnittet "Adgangskode" kan du Tilføj eller skift din kontoadgangskodeSørg for, at det er svært at gætte (ingen fødselsdage eller åbenlyse navne), og del det ikke. Hvis du deler computeren med andre, så opret separate brugerkonti for hverhver med sin egen adgangskode eller godkendelsesmetode.
Det anbefales også kraftigt at aktivere automatisk skærmlås Når du skal være væk i et par minutter, kan du justere den tid, hvorefter din computer låser og beder om dine loginoplysninger, i Indstillinger > Personalisering > Låseskærm og under strømbesparende indstillinger. På denne måde lader du ikke din session være åben for hvem som helst, der kan sætte sig ned og snuse rundt.
Hvis du håndterer følsomme oplysninger, bør du overveje at bruge diskkryptering med BitLocker (i Windows-udgaver, der inkluderer det). Med et krypteret drev, selvom nogen fjerner din harddisk og tilslutter den til en anden computer, vil de ikke kunne læse dine data uden nøglen. Det er en meget effektiv barriere mod fysisk adgang.
Glem ikke at ændre adgangskoder til vigtige konti (e-mail, netbank, sociale medier), hvis du har mistanke om, at nogen har set dem eller optaget din indtastning. Og selvfølgelig, Hold din antivirussoftware opdateret, og udfør fulde scanninger. i tilfælde af at indtrængen har efterladt små gaver i form af malware.
Ofte stillede spørgsmål om ubudne gæster på din pc
Et meget almindeligt spørgsmål er, hvad der er den mest pålidelige metode til at vide, om din pc har været tændt i din fravær. I Windows-miljøer er Logbogen stadig den mest kraftfulde og præcise mulighed.fordi den registrerer både systemhændelser (opstarter, nedlukninger, suspenderinger) og logins og andre sikkerhedshændelser.
Et andet tilbagevendende spørgsmål er, om en ubuden gæst kan slette alle spor af sig selv. En avanceret bruger kan rydde op i historik, seneste filer, installerede programmer og en god del af overfladesporene.Det er dog betydeligt mere kompliceret at slette alle relevante hændelser fra Logbogen og sikkerhedsloggene uden at efterlade spor og kræver normalt meget specifik viden.
Hvad du skal gøre, hvis du bekræfter uautoriseret adgang, er minimumsbeløbet Skift din login-adgangskode, kør en antivirusscanning, tjek for eller geninstaller mistænkelige programmer, og styrk dine sikkerhedspolitikker. (automatisk blokering, separate konti osv.). Hvis du mener, at adgangen var fjernadgang eller ondsindet, kan du også overveje at rapportere det, tale med din virksomheds IT-afdeling (for eksempel kontrollere, om værktøjet hurtig hjælp (blev brugt) eller kontakt en cybersikkerhedsprofessionel.
Med alle disse værktøjer og tricks, fra Logbog til smarte stik, inklusive logfiler, revisioner og retsmedicinske værktøjer, Du har tilstrækkelige ressourcer til rådighed til at finde ud af, om nogen har brugt din pc, hvad de har gjort, og hvordan du kan styrke dens beskyttelse.så du kan forlade computeren med lidt mere ro i sindet næste gang du rejser dig fra din stol.


Jeg er en teknologientusiast, der har vendt sine "nørde" interesser til et erhverv. Jeg har brugt mere end 10 år af mit liv på at bruge avanceret teknologi og pille ved alle slags programmer af ren nysgerrighed. Nu har jeg specialiseret mig i computerteknologi og videospil. Dette skyldes, at jeg i mere end 5 år har skrevet til forskellige hjemmesider om teknologi og videospil, og lavet artikler, der søger at give dig den information, du har brug for, på et sprog, der er forståeligt for alle.
Har du spørgsmål, så spænder min viden fra alt relateret til Windows styresystemet samt Android til mobiltelefoner. Og mit engagement er over for dig, jeg er altid villig til at bruge et par minutter og hjælpe dig med at løse eventuelle spørgsmål, du måtte have i denne internetverden.