- AdGuard Home fungiert als filternder DNS-Server für das gesamte Netzwerk, ohne dass auf jedem Gerät Blocker installiert werden müssen.
- Es kann auf einem ASUS AI Board-kompatiblen Router, einem Proxmox LXC-Container oder über Docker bereitgestellt werden.
- Der Server benötigt eine statische IP-Adresse und Zugriff auf Port 53 über TCP und UDP.
- Docker-Volumes ermöglichen es Ihnen, die Konfiguration beizubehalten und den Container zu aktualisieren, ohne die Einstellungen zu verlieren.
Werbung und Tracking-Technologien erscheinen nicht nur im Browser. Sie sind auch in mobilen Apps, Smart-TVs und zahlreichen vernetzten Geräten vorhanden, auf denen sich kein herkömmlicher Werbeblocker installieren lässt. Eine Möglichkeit, diesen Datenverkehr zu reduzieren, ist die Installation eines Werbeblockers. AdGuard Home als DNS-Server im Heimnetzwerk.
AdGuard Home analysiert Domainanfragen von Geräten und blockiert diejenigen, die mit seinen Filterlisten übereinstimmen. Dadurch können zahlreiche schädliche Werbeanzeigen, Tracking-Systeme und Domains gestoppt werden, bevor sie das anfragende Gerät erreichen.
Die DNS-Filterung hat jedoch ihre Grenzen. Sie kann beispielsweise keine Werbung entfernen, die von derselben Domain wie der Hauptinhalt ausgeliefert wird, wie es bei manchen Werbeanzeigen auf YouTube und anderen Plattformen der Fall ist. Dennoch bietet sie einen sehr nützlichen, zentralen Schutz und macht die Installation von Erweiterungen oder Apps auf jedem Gerät überflüssig.
Es gibt mehrere Möglichkeiten, es in Betrieb zu nehmen. Sie können beispielsweise ein/eine/ein ASUS-Router kompatibel mit AI BoardSie können einen LXC-Container in Proxmox erstellen oder das offizielle Image mit Docker bereitstellen. In jedem Fall müssen Sie dem Server eine lokale IP-Adresse reservieren und anschließend den Router so konfigurieren, dass die Netzwerkgeräte diese als DNS-Server verwenden.
Was Sie vor der Installation von AdGuard Home vorbereiten sollten
Bevor Sie sich für eine Installationsmethode entscheiden, stellen Sie sicher, dass der Computer, auf dem AdGuard Home installiert ist, eingeschaltet bleibt, solange Sie eine Internetverbindung benötigen. Wenn der Server herunterfährt oder nicht mehr reagiert, können Geräte, die auf ihn angewiesen sind, die DNS-Auflösung verlieren und scheinbar keinen Internetzugang haben.
Der Server muss über einen verfügen statische lokale IP-AdresseSie können dies im Betriebssystem selbst konfigurieren oder, besser noch, eine DHCP-Reservierung auf dem Router einrichten. Dadurch wird verhindert, dass sich die Adresse nach einem Neustart ändert und nicht mehr mit der im restlichen Netzwerk konfigurierten Adresse übereinstimmt.
Sie sollten außerdem überprüfen, ob die Port 53 über TCP und UDP Dieser Port ist verfügbar. Er wird für Standard-DNS-Anfragen verwendet und darf nicht von einem anderen Server belegt werden. Port 3000 wird üblicherweise während des Einrichtungsassistenten verwendet, während der Port für das Administrationspanel während der Konfiguration ausgewählt werden kann.
Die wichtigsten Anforderungen sind folgende:
- Ein Gerät, Router oder Container, der dauerhaft betrieben werden kann.
- Eine feste oder reservierte lokale IP-Adresse.
- TCP- und UDP-Port 53 verfügbar.
- Zugriff auf die DHCP- und DNS-Einstellungen des Routers.
- Permanenter Speicherplatz zum Speichern von Daten und Einstellungen.
- Eine Kopie der aktuellen Routerkonfiguration vor der Änderung.
Port 53 und das Administrationspanel dürfen nicht direkt mit dem Internet verbunden werden. Bei einer Heiminstallation sollten sowohl der DNS-Server als auch die Weboberfläche auf das lokale Netzwerk beschränkt sein.
Installation auf ASUS-Routern, die mit AI Board kompatibel sind
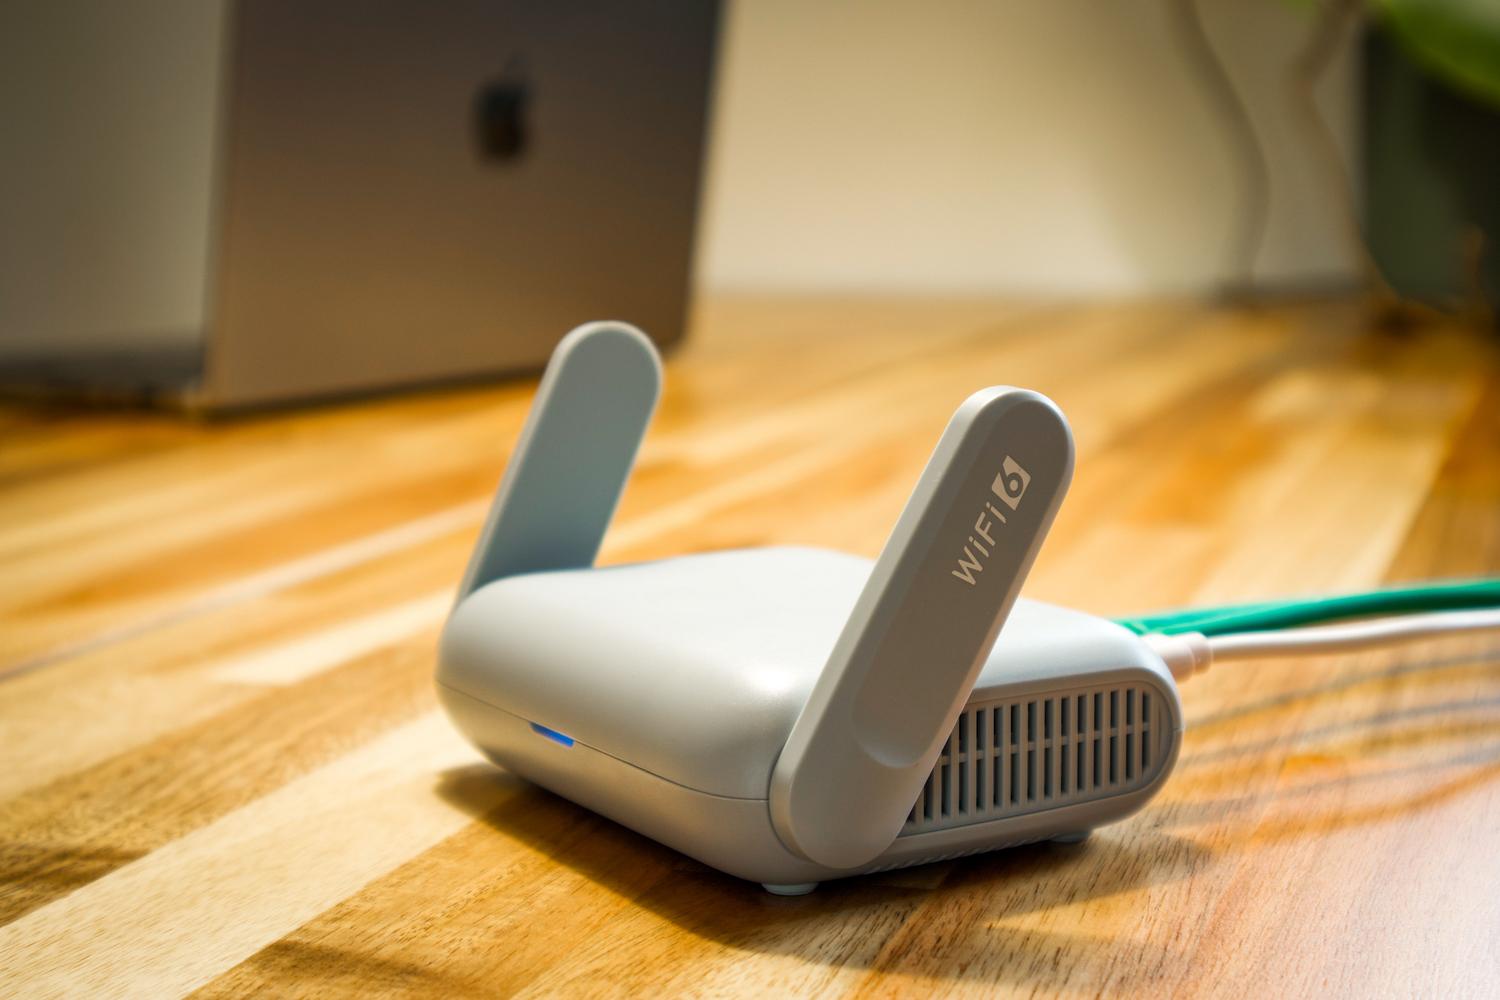
Einige ASUS-Router sind ausgestattet mit KI-Board Sie ermöglichen die Installation von AdGuard Home über deren Benutzeroberfläche. Diese Option ist nicht auf allen Routern der Marke verfügbar. Prüfen Sie daher vorab, ob Ihr Modell diese Plattform unterstützt.
Greifen Sie auf die Weboberfläche des Routers zu, öffnen Sie den Bereich „AI Board“ und suchen Sie die AdGuard Home-Karte. Starten Sie die Installation und notieren Sie sich den angezeigten Hostnamen, zum Beispiel: aiboard-anpu.localÜber diesen Namen kann auf den Assistenten zugegriffen werden, ohne dass zunächst die zugewiesene IP-Adresse gesucht werden muss.
Wenn die Installation abgeschlossen ist, öffnen Sie die Datei in Ihrem Browser:
http://nombre-del-host:3000
Im Assistenten müssen Sie die Adresse und den Port für das Administrationspanel auswählen. Außerdem müssen Sie die Schnittstelle des DNS-Servers auswählen, die üblicherweise … ist. eth0und erstellen Sie einen Administratorbenutzer mit einem sicheren Passwort.
Schreiben Sie zum Schluss Folgendes auf: AdGuard Home zugewiesene IP-AdresseDiese Adresse müssen Sie später in den DNS- oder DHCP-Einstellungen Ihres Routers eingeben. Es empfiehlt sich, diese Adresse sicher aufzubewahren, damit sie sich nicht ändert.
Bei dieser Installationsmethode wird der DHCP-Server von AdGuard Home nicht automatisch aktiviert. In den meisten Netzwerken ist es einfacher, den DHCP-Server des Routers konfiguriert zu lassen und die Adresse von AdGuard Home als DNS-Server zu verwenden.
Bereitstellung von AdGuard Home auf Proxmox mit LXC
Wenn Sie Proxmox bereits verwenden, können Sie AdGuard Home innerhalb einer solchen Umgebung ausführen. eigenständiger LXC-ContainerDiese Option benötigt wenige Ressourcen, erleichtert die Datensicherung und ermöglicht es, den Dienst von anderen Anwendungen zu trennen.
Eine der schnellsten Methoden ist die Verwendung von Proxmox VE-Hilfsskripten, die von der Community entwickelt wurden. Diese Skripte sind jedoch weder offiziell Bestandteil von Proxmox noch von AdGuard Home. Bevor Sie ein solches Skript mit Administratorrechten ausführen, prüfen Sie dessen Quellcode, vergewissern Sie sich über den Inhalt und erstellen Sie eine Sicherung des Knotens oder einen Snapshot wichtiger Dienste.
Bei der Containererstellung müssen Sie ihm eine statische IP-Adresse, ausreichend Speicherplatz und moderate Ressourcen zuweisen. Für ein kleines Heimnetzwerk benötigt AdGuard Home weder viel Arbeitsspeicher noch Rechenleistung.
Sobald die Bereitstellung abgeschlossen ist, öffnen Sie die vom Installationsprogramm angegebene Adresse über Port 3000:
http://IP_DEL_CONTENEDOR:3000
Wählen Sie die Netzwerkschnittstelle des Containers aus, konfigurieren Sie das Admin-Panel und erstellen Sie die Zugangsdaten. Überprüfen Sie anschließend von einem anderen Computer aus, ob die IP-Adresse des Containers korrekt auf DNS-Anfragen antwortet, bevor Sie die gesamte Netzwerkkonfiguration ändern.
AdGuard Home kann auch als DHCP-Server fungieren. Es sollten jedoch nicht zwei DHCP-Server gleichzeitig im selben Netzwerk aktiv sein. Wenn Sie diese Funktion nutzen möchten, deaktivieren Sie zunächst DHCP auf Ihrem Router und konfigurieren Sie den IP-Adressbereich, das Gateway und die DNS-Server korrekt.
So installieren Sie AdGuard Home mit Docker Compose
Docker ermöglicht es, den Container zu aktualisieren oder zu ersetzen, ohne die Konfiguration zu verlieren, vorausgesetzt, die Arbeitsverzeichnisse sind auf persistenten Datenträgern gespeichert. Das offizielle Image verwendet /opt/adguardhome/work für die Daten und /opt/adguardhome/conf für Konfigurationsdateien.
Sie können mit einer Datei beginnen. compose.yaml so was:
services:
  adguardhome:
    image: adguard/adguardhome:latest
    container_name: adguardhome
    restart: unless-stopped
    volumes:
      - ./work:/opt/adguardhome/work
      - ./conf:/opt/adguardhome/conf
    ports:
      - "53:53/tcp"
      - "53:53/udp"
      - "80:80/tcp"
      - "3000:3000/tcp"
Speichern Sie die Datei und starten Sie den Container mit folgendem Befehl:
docker compose up -dÖffnen Sie als Nächstes den Assistenten von einem anderen Gerät im Netzwerk:
http://IP_DEL_SERVIDOR:3000
Der endgültige Port für das Panel hängt von Ihren Auswahlen im Assistenten und der in Docker festgelegten Zuordnung ab. Falls Port 80 bereits von einer anderen Anwendung verwendet wird, können Sie ihn anders zuordnen, beispielsweise mit 8080:80und greifen Sie dann über Port 8080 darauf zu.
Wie lässt sich der Konflikt mit Port 53 lösen?
In Ubuntu, Debian und anderen Distributionen systemd-resolved Sie können die Adresse verwenden 127.0.0.53:53Wenn dies passiert, zeigt Docker eine Fehlermeldung ähnlich der folgenden an: binden: Adresse wird bereits verwendet.
Sie können mit folgendem Befehl überprüfen, welcher Prozess den Port verwendet:
sudo ss -lntup | grep ':53'Es ist nicht notwendig, es vollständig zu deaktivieren. systemd-resolvedDie empfohlene Vorgehensweise ist, Ihr System zu deaktivieren. DNSStubListenerErstellen Sie dazu die Datei /etc/systemd/resolved.conf.d/adguardhome.conf mit diesem Inhalt:
[Resolve]
DNS=127.0.0.1
DNSStubListener=no
Aktivieren Sie anschließend die vom System verwaltete Auflösungsdatei und starten Sie den Dienst neu:
sudo mv /etc/resolv.conf /etc/resolv.conf.backup
sudo ln -s /run/systemd/resolve/resolv.conf /etc/resolv.conf
sudo systemctl reload-or-restart systemd-resolved
Nehmen Sie diese Änderung vor, sobald der Container startbereit ist, da das Team später selbst AdGuard Home verwenden wird. 127.0.0.1Falls etwas schiefgeht, können Sie die Sicherung wiederherstellen. /etc/resolv.conf erstellt im ersten Befehl.
Wenn Sie AdGuard Home als DHCP-Server in Docker verwenden möchten, reicht die herkömmliche Portweiterleitung möglicherweise nicht aus. Unter Linux ist es üblicherweise erforderlich, den Container mit folgendem Befehl auszuführen: network_mode: hostIn diesem Modus wird der Abschnitt nicht verwendet. portsweil der Container das Netzwerk des Hosts direkt mitnutzt.
Erstkonfiguration der Upstream-DNS-Server
Upstream-Server verarbeiten Anfragen, die von AdGuard Home nicht blockiert werden. Sie können diese konfigurieren von Einstellungen > DNS-Konfiguration.
Es ist wichtig, zwischen einem herkömmlichen DNS und einem verschlüsselten DNS zu unterscheiden. Nur schreiben 1.1.1.1 o 9.9.9.9 Konfigurieren Sie eine herkömmliche DNS-Verbindung, keine verschlüsselte Anfrage. Um DNS-over-HTTPS zu verwenden, können Sie beispielsweise Folgendes eingeben:
https://cloudflare-dns.com/dns-query
https://dns.quad9.net/dns-query
DNS-over-TLS verwendet Adressen in diesem Format:
tls://cloudflare-dns.com
tls://dns.quad9.net
DoH und DoT verhindern, dass Anfragen im Klartext zwischen AdGuard Home und dem Upstream-Provider übertragen werden. Dies bietet jedoch keine vollständige Anonymität: Der gewählte DNS-Provider verarbeitet die Anfragen weiterhin, und der Internetdienstanbieter kann durch die Überwachung der Verbindungen weiterhin Rückschlüsse auf bestimmte Aktivitäten ziehen.
Sie können auch mehrere vorgelagerte Komponenten konfigurieren und parallele Tests oder Lastverteilungsoptionen aktivieren. Bevor Sie die Änderungen anwenden, verwenden Sie das im Bedienfeld enthaltene Testtool, um sicherzustellen, dass alle Komponenten korrekt reagieren.
Wie konfiguriert man Filter, ohne legitime Websites zu blockieren?
AdGuard Home enthält Basisfilter, mit denen Sie Werbung und Tracker blockieren können, ohne weitere Einstellungen vornehmen zu müssen. Es wird empfohlen, zunächst die Standardeinstellungen zu verwenden, das Abfrageprotokoll zu überprüfen und nur dann weitere Listen hinzuzufügen, wenn Sie Domains entdecken, die nicht blockiert werden.
Bekannte Listen wie OISD oder Steven Black können zwar hinzugefügt werden, doch eine Vielzahl von Listen garantiert keinen besseren Schutz. Einige enthalten doppelte Domains, und zu aggressive Konfigurationen können Fehlalarme auslösen, die Funktionsfähigkeit von Anwendungen beeinträchtigen oder für die Anmeldung notwendige Elemente blockieren.
Wenn eine legitime Seite nicht mehr funktioniert, öffnen Sie die Abfrageprotokoll Prüfen Sie, welche Domain blockiert wurde. Sie können sie direkt in der Registry freigeben oder mit dieser Syntax eine benutzerdefinierte Ausnahme erstellen:
@@||dominio.com^Es empfiehlt sich, Ausnahmen nur für die benötigten Domains zu erstellen, anstatt die Filterung vorübergehend zu deaktivieren. Sie können außerdem unterschiedliche Regeln für bestimmte Clients definieren, bestimmte Dienste blockieren oder die Kindersicherung auf bestimmte Geräte anwenden.
AdGuard Home kann Domains blockieren, die mit Malware, Phishing oder Telemetrie in Verbindung stehen, ersetzt aber keine Antivirensoftware und analysiert auch nicht den Inhalt heruntergeladener Dateien.
So bringen Sie Ihr gesamtes Netzwerk dazu, AdGuard Home zu nutzen
Sobald Sie überprüft haben, dass der Server Domains korrekt auflöst, melden Sie sich im Administrationsbereich des Routers an und suchen Sie nach der Konfiguration von LAN, DHCP oder DNS für ClientsGeben Sie die lokale IP-Adresse von AdGuard Home als primären DNS-Server ein.
Verwechseln Sie diese Option nicht mit dem WAN-DNS des Routers. Wichtig ist, dass der DHCP-Server die AdGuard-Heimadresse an die angeschlossenen Geräte weiterleitet.
Nachdem Sie die Änderungen gespeichert haben, erneuern Sie die DHCP-Lease oder trennen Sie die Geräte vom Netzwerk und verbinden Sie sie anschließend wieder. Im AdGuard Home-Dashboard können Sie überprüfen, ob Anfragen aus dem Netzwerk eingehen.
Konfigurieren Sie keinen öffentlichen DNS-Server als sekundären Server, wenn der gesamte Datenverkehr den Filter passieren soll. Viele Systeme nutzen den zweiten DNS-Server nicht nur bei Ausfall des ersten, sondern verteilen Anfragen auf beide und umgehen so AdGuard Home. Falls Sie Redundanz benötigen, installieren Sie einen zweite Instanz von AdGuard Home in einer anderen Mannschaft.
Überprüfen Sie auch Ihre IPv6-Einstellungen. Einige Router geben DNS-Server automatisch über IPv6 bekannt, und Geräte verwenden diese möglicherweise anstelle des konfigurierten IPv4-Servers. Geben Sie die IPv6-Adresse auch für AdGuard Home ein oder deaktivieren Sie diese Bekanntgabe vorübergehend, falls Ihr Netzwerk noch nicht bereit ist.
Auf Android-Geräten, Browsern und anderen Systemen gibt es möglicherweise auch private DNS- oder DNS-over-HTTPS-Funktionen, die den vom Router bereitgestellten DNS-Server umgehen. Falls ein Gerät nicht im Abfrageprotokoll erscheint, überprüfen Sie diese Optionen.
Um AdGuard Home nur auf einem Linux-Computer zu testen, wird von einer direkten Modifizierung abgeraten. /etc/resolv.conf, da NetworkManager oder systemd-resolved Sie können es überschreiben. Konfigurieren Sie die DNS-Adresse in den Verbindungseinstellungen, um die Änderung dauerhaft zu speichern.
Datensicherung, Updates und Sicherheit
Sobald die Konfiguration abgeschlossen ist, speichern Sie eine Kopie Ihrer wichtigen Daten. In Docker müssen Sie die zugehörigen Verzeichnisse sichern:
/opt/adguardhome/work, wo die Betriebsdaten gespeichert werden./opt/adguardhome/conf, wo sich die Konfiguration befindet, einschließlichAdGuardHome.yaml.
Stoppen Sie den Container, bevor Sie ihn manuell bearbeiten. AdGuardHome.yamlweil AdGuard Home Änderungen überschreiben kann, die während der Laufzeit vorgenommen wurden.
Um eine Installation mit Docker Compose zu aktualisieren, navigieren Sie zu dem Verzeichnis, das die Datei enthält, und führen Sie folgenden Befehl aus:
docker compose pull
docker compose up -d
Überprüfen Sie anschließend, ob der Container aktiv ist und Anfragen beantworten kann, bevor Sie vorherige Kopien löschen.
Das Administrationspanel muss mit einem individuellen Passwort geschützt werden und darf nicht aus dem Internet erreichbar sein. Der Zugriff auf DNS-Server und Administrationsports muss durch eine Firewall eingeschränkt und nur aus dem lokalen Netzwerk oder über ein VPN zugelassen werden.
Denken Sie daran, dass AdGuard Home ein wesentlicher Bestandteil Ihrer Internetverbindung wird. Es empfiehlt sich, den Status zu überwachen, regelmäßig Backups zu erstellen und zu dokumentieren, wie Sie die automatische DNS-Auflösung Ihres Routers vorübergehend wiederherstellen können, falls der Server ausfällt.
Mit AdGuard Home können Sie DNS-Anfragen in Ihrem gesamten Netzwerk kontrollieren, zahlreiche Werbeanzeigen und Tracker reduzieren und erkennen, welche Domains von verbundenen Geräten angefordert werden. Wichtig ist die Wahl der richtigen Installationsmethode, die Zuweisung einer statischen IP-Adresse, die korrekte Konfiguration der Upstream-Verschlüsselung und die Verhinderung, dass IPv6 oder ein sekundärer DNS-Server die Filterung umgeht. Mit diesen Vorkehrungen wird AdGuard Home zu einer stabilen und flexiblen Lösung für mehr Privatsphäre in Ihrem Heimnetzwerk.

Ich bin ein Technik-Enthusiast, der seine „Geek“-Interessen zum Beruf gemacht hat. Ich habe mehr als 10 Jahre meines Lebens damit verbracht, modernste Technologie zu nutzen und aus purer Neugier an allen möglichen Programmen herumzubasteln. Mittlerweile habe ich mich auf Computertechnik und Videospiele spezialisiert. Das liegt daran, dass ich seit mehr als fünf Jahren für verschiedene Websites zum Thema Technologie und Videospiele schreibe und Artikel erstelle, die Ihnen die Informationen, die Sie benötigen, in einer für jeden verständlichen Sprache vermitteln möchten.
Bei Fragen reicht mein Wissen von allem rund um das Windows-Betriebssystem bis hin zu Android für Mobiltelefone. Und mein Engagement gilt Ihnen, ich bin immer bereit, ein paar Minuten zu investieren und Ihnen bei der Lösung aller Fragen in dieser Internetwelt zu helfen.