- Implementierung der DoH- und DoT-Protokolle durch SSL-Zertifikatsverwaltung und Öffnung spezifischer Ports.
- Datenschutzoptimierung durch den Einsatz verschlüsselter Upstream-Server und die Konfiguration vertrauenswürdiger Reverse-Proxys.
- Bereitstellung nativer Konfigurationsprofile zur Integration der DNS-Filterung auf Android-, iOS- und Windows-Geräten.
Wie konfiguriert man DNS over HTTPS und DNS over TLS in AdGuard Home? Wenn Sie es leid sind, dass Ihr Internetanbieter Ihre Online-Aktivitäten überwacht, oder wenn Sie die Werbung in Ihrem Heimnetzwerk von überall aus steuern möchten, ist die Einrichtung eines eigenen verschlüsselten DNS-Servers die optimale Lösung. AdGuard-Startseite Es hat sich zum Star-Tool für alle entwickelt, die Wert auf Privatsphäre und visuelle Sauberkeit legen, da es uns ermöglicht, den Netzwerkverkehr zu verwalten, ohne auf jedem Gerät lästige Erweiterungen installieren zu müssen.
Die eigentliche Magie entfaltet sich, wenn wir aufhören, herkömmliches Klartext-DNS zu verwenden und stattdessen auf Protokolle wie … umsteigen. DNS-over-HTTPS (DoH) y DNS-over-TLS (DoT)Es geht nicht nur darum, Werbung zu blockieren, sondern um den Aufbau einer Verschlüsselungsmauer, die verhindert, dass Dritte Ihre Suchanfragen ausspionieren. So wird Ihr Surfverhalten deutlich sicherer und privater – egal, ob Sie gemütlich auf dem Sofa sitzen oder ein öffentliches WLAN nutzen. Mehr dazu erfahren Sie hier… So verschlüsseln Sie Ihre DNS-Daten mit DNS over HTTPS.
Voraussetzungen für den Beginn der Montage
Damit das alles funktioniert, benötigen Sie idealerweise einen Server mit folgendem Funktionsumfang: dedizierte öffentliche IP-AdresseFalls Sie zu Hause keinen NAS-Speicher besitzen, gibt es sehr günstige Cloud-Lösungen wie DigitalOcean, Vultr oder Linode. Wenn Sie eine lokale Lösung bevorzugen, können Sie ein NAS oder auch moderne Router mit entsprechender Unterstützung nutzen. Docker und Docker Composeda dies die sauberste Methode ist, den Dienst zu installieren, ohne das Betriebssystem zu beeinträchtigen.
Ein kritischer Punkt ist Port 53. Auf Ubuntu- oder Debian-Systemen ist der Dienst systemd-aufgelöst Dieser Port ist häufig belegt, daher müssen Sie ihn deaktivieren, damit AdGuard Home die DNS-Verwaltung übernehmen kann. Beenden Sie dazu einfach den Dienst und deaktivieren Sie ihn über das Terminal, bevor Sie den Container starten.
SSL-Zertifikate erhalten: Das Herzstück der Verschlüsselung
Ohne ein gültiges SSL-Zertifikat funktioniert die Verschlüsselung nicht. Sie haben zwei Möglichkeiten: Sie können eine Zertifizierungsstelle bezahlen oder die kostenlose und effiziente Option mit SSL-Zertifikat nutzen. Let's EncryptUm dies zu automatisieren, wird das Tool verwendet. Certbot Es handelt sich um die am weitesten verbreitete Methode, mit der Sie die benötigten Dateien über eine DNS-Herausforderung erhalten können. Dies ist der einfachste Weg, Komplikationen zu vermeiden.

Eine weitere sehr leistungsstarke Alternative ist LEGODies ist besonders nützlich für diejenigen, die die Zertifikatserneuerung automatisieren möchten. Unabhängig vom verwendeten Tool besteht das Ziel darin, zwei grundlegende Dateien zu erhalten: die fullchain.pem (das Zertifikat) und das privkey.pem (den privaten Schlüssel), nach dem AdGuard Home fragt, um die verschlüsselte Verbindung zu bestätigen.
Schrittweise Konfiguration von DoH und DoT
Sobald AdGuard Home eingerichtet und betriebsbereit ist, melden Sie sich im Kontrollfeld an und navigieren Sie zum Abschnitt für VerschlüsselungseinstellungenHier findet die eigentliche Arbeit statt. Sie müssen die Verschlüsselung aktivieren und eine Nummer zuweisen. Servername, die Subdomain (zum Beispiel dns.your-domain.com) sein wird, mit der sich Ihre Geräte verbinden werden.
- Zertifikate: Kopieren Sie den Inhalt der Datei fullchain.pem in das Feld „certificate“ und den privaten Schlüssel in das entsprechende Feld.
- Anschlüsse: Für HTTPS (DoH) ist der Standardport 443, kann aber geändert werden, falls er bereits belegt ist. Für TLS (DoT) muss Port 853 geöffnet und umgeleitet werden.
- Validierung: Vergessen Sie nicht, die Änderungen zu speichern und zu überprüfen, ob das System anzeigt, dass die Konfiguration korrekt ist.
Integration mit Reverse-Proxy und Nginx
Wenn Sie über eine benutzerfreundliche Subdomain auf die AdGuard Home-Weboberfläche zugreifen möchten, verwenden Sie Nginx Proxy ManagerSie müssen bei der Auswahl von IP-Adressen vorsichtig sein. Standardmäßig lehnt AdGuard Home DoH-Anfragen von einem Proxy ab, wenn es diesem nicht vertraut. Um dies zu beheben, müssen Sie die Datei bearbeiten. AdGuardHome.yaml und fügen Sie die IP-Adresse Ihres Proxys zur Liste hinzu vertrauenswürdige Proxys.
Bei der Nginx-Konfiguration ist es unerlässlich, die Header einzubinden. X-Real-IP o X-Forwarded-ForDadurch kann AdGuard Home nicht nur die IP-Adresse des Proxys, sondern auch die die tatsächliche IP-Adresse des Clients Dadurch wird die Abfrage ermöglicht, sodass Sie individuelle Filterregeln pro Gerät anwenden können und nicht Ihr gesamtes Netzwerk als einen einzigen Benutzer behandeln.
Verwendung von verschlüsseltem DNS wie Upstream
Sie können Ihren Geräten nicht nur verschlüsselte DNS-Verbindungen bereitstellen, sondern AdGuard Home kann auch andere Server verschlüsselt abfragen. Anstatt unverschlüsselte IP-Adressen zu verwenden, können Sie Folgendes konfigurieren: Upstream-Server unter Verwendung der TLS- oder HTTPS-Syntax. Zum Beispiel können Sie Google DNS verwenden durch tls://dns.google oder verwenden tls://1.1.1.1 für Cloudflare.
Dadurch wird ein sicherer Tunnel von Ihrem Gerät zu AdGuard Home und anschließend ein weiterer Tunnel von AdGuard Home zum endgültigen Anbieter erstellt, wodurch sichergestellt wird, dass kein Zwischenhändler kann den Inhalt Ihrer DNS-Anfragen vollständig lesen.
Konfiguration auf Endgeräten
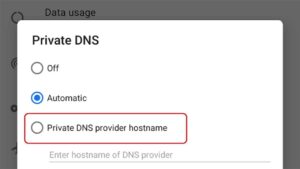
Der Vorteil von DoH und DoT besteht darin, dass viele Betriebssysteme sie bereits nativ unterstützen. Android 9 oder höherSie können in Ihren Netzwerkeinstellungen die "Private DNS" konfigurieren, indem Sie einfach Ihre Domain eingeben. iOS und macOSEs ist einfacher, wenn Sie die AdGuard Home-Einrichtungsanleitung verwenden, oder wenn Sie lieber wissen möchten So ändern Sie die DNS-Einstellungen auf dem iPhone manuell.
Für Windows ist die Konfiguration von DNS-over-HTTPS Dies erfolgt direkt in den Datenschutz- und Sicherheitseinstellungen durch Eingabe Ihrer Server-URL. Bei Bedarf können Sie sich an die entsprechende Dokumentation wenden. So ändern Sie den DNS-Server in Windows 11Auf diese Weise sind Sie nicht mehr darauf angewiesen, mit Ihrem lokalen Netzwerk verbunden zu sein oder ein VPN zu verwenden, um weiterhin Werbeblockierung und Datenschutz zu genießen.

Erweiterte Filter- und Kindersicherungsfunktionen
Sobald der verschlüsselte Tunnel bereit ist, können Sie das volle Potenzial des Systems ausschöpfen. SperrlistenWir empfehlen, mit der nativen Liste von AdGuard zu beginnen und diese hinzuzufügen. OISD oder Steven Black zum vollständigen Schutz vor Malware und Telemetrie. Falls eine Website nicht mehr lädt, können Sie die folgende Funktion nutzen: benutzerdefinierte Filterregeln um schnelle Ausnahmen hinzuzufügen.
Für Familien bietet sich die Option an blockierte Dienste Es ist fantastisch. Damit lassen sich Dating-Apps, Spiele oder soziale Netzwerke für bestimmte Clients mit einem einzigen Klick deaktivieren, wodurch der Server in ein leistungsstarkes System verwandelt wird. Kindersicherung zentralisiert und einfach zu verwalten.
Ein optimierter AdGuard Home-Server mit Verschlüsselungsprotokollen ermöglicht ungestörtes und privates Surfen zu Hause, da er die Abhängigkeit vom DNS-Server des Internetanbieters beseitigt und den Datenverkehr vor Abhören schützt. Durch die Kombination von SSL-Zertifikaten, Reverse-Proxy-Management und nativer Konfiguration für Mobilgeräte gewährleisten wir, dass Inhaltsfilterung und Datenschutz weltweit verfügbar sind, ohne die Reaktionsgeschwindigkeit zu beeinträchtigen.


Seit seiner Kindheit begeistert er sich für Technik. Ich liebe es, in der Branche auf dem neuesten Stand zu sein und es vor allem zu kommunizieren. Deshalb widme ich mich seit vielen Jahren der Kommunikation auf Technologie- und Videospiel-Websites. Ich schreibe über Android, Windows, MacOS, iOS, Nintendo oder jedes andere verwandte Thema, das mir in den Sinn kommt.