- Implementierung eines verschlüsselten virtuellen privaten Netzwerks zur Verbindung von SFTP-Servern, ohne Ports dem öffentlichen Internet freizugeben.
- Identitäts- und Berechtigungsmanagement mittels ACLs zur genauen Steuerung, wer auf Dateien zugreift und von welchem Gerät aus.
- Datensynchronisierung zwischen entfernten Knoten und selbstgehosteten Servern unter Verwendung stabiler IP-Adressen und MagicDNS.

Der Zugriff auf einen Heimserver aus dem Internet kann kompliziert sein, wenn die Verbindung CGNAT verwendet, der Internetanbieter eingehende Verbindungen blockiert oder wir einfach keine Ports am Router öffnen möchten. Eine dynamische öffentliche IP-Adresse allein verhindert den Fernzugriff nicht, aber Dies erfordert den Einsatz von dynamischem DNS und die korrekte Konfiguration der Firewall und der Portweiterleitung..
Eine Alternative besteht darin, zu kombinieren SFTPo mit HeckskalaTailscale erstellt ein verschlüsseltes privates Netzwerk zwischen autorisierten Geräten, während SFTPGo Benutzer, Ordner und Dateiübertragungen verwaltet. Auf diese Weise Wir können auf den Server zugreifen, ohne den SFTP-Dienst direkt im Internet zu veröffentlichen..
Wie SFTPo mit Tailscale funktioniert
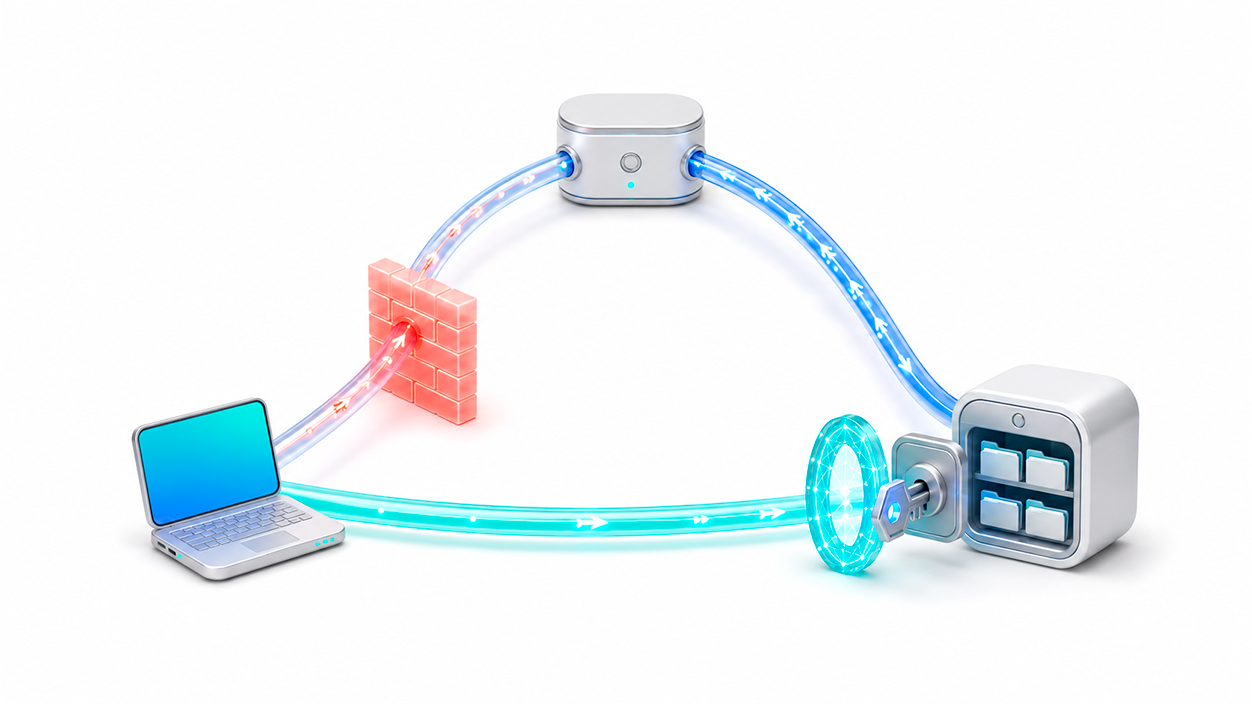
Tailscale verwendet WireGuard um die Geräte im selben privaten Netzwerk zu verbinden, genannt TailnetJedes Gerät erhält eine stabile Adresse innerhalb der Reichweite. 100.64.0.0/10die auch dann erhalten bleibt, wenn sich die physische Verbindung oder die vom Betreiber zugewiesene IP-Adresse ändert.
Wenn zwei Geräte direkt miteinander kommunizieren können, stellt Tailscale die Verbindung zwischen ihnen her. Falls dies durch NAT oder eine Firewall-Konfiguration verhindert wird, kann ein Relay-Server verwendet werden. In beiden Fällen gilt: Der Datenverkehr zwischen den Geräten bleibt durchgehend verschlüsselt.obwohl eine Relaisverbindung möglicherweise eine geringere Geschwindigkeit bietet.
SFTPGo fügt eine zweite Kontrollebene hinzu. Tailscale ermittelt, welche Geräte den Server erreichen können.SFTPGo benötigt jedoch weiterhin einen gültigen Benutzernamen und ein gültiges Passwort oder einen SSH-Schlüssel. Die Mitgliedschaft im Tailnet gewährt daher nicht automatisch Zugriff auf die Dateien.
Installieren Sie Tailscale auf dem Server und auf den Clients.
Installieren Sie Tailscale auf dem Computer, auf dem SFTPGo ausgeführt wird, und authentifizieren Sie es. Folgen Sie den Anweisungen für Ihr Betriebssystem. Auf einem Linux-Server können Sie nach der Installation des offiziellen Pakets den Linkerprozess üblicherweise mit folgendem Befehl starten:
sudo tailscale upUm die dem Server zugewiesene IPv4-Adresse zu ermitteln, verwenden Sie:
tailscale ip -4Auch Sie können MagicDNS über das Tailscale-Admin-Panel aktivieren.Diese Funktion ermöglicht es Ihnen, sich über den Gerätenamen anstatt über die IP-Adresse zu verbinden. Innerhalb desselben Netzwerks kann ein Name wie [Name hier einfügen] ausreichen. servidor-archivosExterne Benutzer, mit denen Sie das Gerät teilen, benötigen möglicherweise ihren vollständigen Namen, der auf . endet. .ts.net.
Auf den Computern und Mobilgeräten, von denen aus Sie die Verbindung herstellen möchten, muss ebenfalls Tailscale ausgeführt werden. Sie müssen nicht für alle Konten dasselbe Konto verwenden.Sie können andere Benutzer einladen oder den Server nur mit einem externen Mitarbeiter teilen.
Konfigurieren Sie SFTPgo so, dass es im privaten Netzwerk lauscht.
Im offiziellen Docker-Image verwendet SFTPGo standardmäßig Folgendes: Port 2022 für SFTP-Verbindungen und Port 8080 für die Verwaltungsschnittstelle. Sie sollten nicht davon ausgehen, dass der Dienst über Port 22 verfügbar sein wird.
Wenn Sie Docker, Coolify oder eine andere Container-Plattform verwenden, prüfen Sie, welche Schnittstellen die veröffentlichten Ports freigeben. Eine Zuordnung wie diese wäre beispielsweise: 2022:2022 Es kann auf allen Serverschnittstellen lauschen. Um es auf Tailscale zu beschränken, können Sie den Port an die private Adresse des Servers binden, sofern die Plattform dies zulässt:
ports:
  - "100.101.102.103:2022:2022"
Ersetzen Sie die Beispieladresse durch die tatsächliche IP-Adresse, die angezeigt wird von tailscale ip -4Falls diese Verbindung nicht hergestellt werden kann, verwenden Sie die Server-Firewall, um Port 2022 ausschließlich für die Tailscale-Oberfläche freizugeben. Die Administrationsoberfläche sollte ebenfalls nicht öffentlich zugänglich sein.
Wenn Sie SFTPGo in Docker ausführen, bleiben die Verzeichnisse erhalten. /srv/sftpgo y /var/lib/sftpgo durch persistente Volumes. Das offizielle Image verwendet standardmäßig UID und GID 1000, daher müssen vom Host eingebundene Verzeichnisse Schreibrechte für diesen Benutzer zulassen.
Benutzer erstellen und freigegebene Ordner einschränken
Erstellen Sie für jede Person, die Zugriff benötigt, ein separates SFTPGo-Konto. Es ermöglicht Ihnen, das Konto eines Nutzers zu widerrufen, ohne andere Nutzer zu beeinträchtigen. und konsultieren Sie deren Aktivitäten gesondert.
Weisen Sie jedem Benutzerkonto einen eingeschränkten Home-Ordner und nur die notwendigen Berechtigungen zu. Wenn der Benutzer lediglich Dateien herunterladen muss, erteilen Sie ihm keine Berechtigung zum Hochladen, Löschen oder Umbenennen. Für den regulären Zugriff ist die Verwendung eines separaten Ordners vorzuziehen. Authentifizierung mittels SSH-öffentlichem Schlüssel anstatt sich ausschließlich auf ein Passwort zu verlassen.
Tailscale und SFTPGo erfüllen komplementäre Funktionen. Selbst wenn eine Tailscale-Richtlinie den Zugriff auf den richtigen Port einschränkt, ist es dennoch notwendig, Benutzer, Schlüssel und Berechtigungen in SFTPGo korrekt zu konfigurieren.
Teilen Sie den Server, ohne das gesamte Netzwerk zu öffnen.
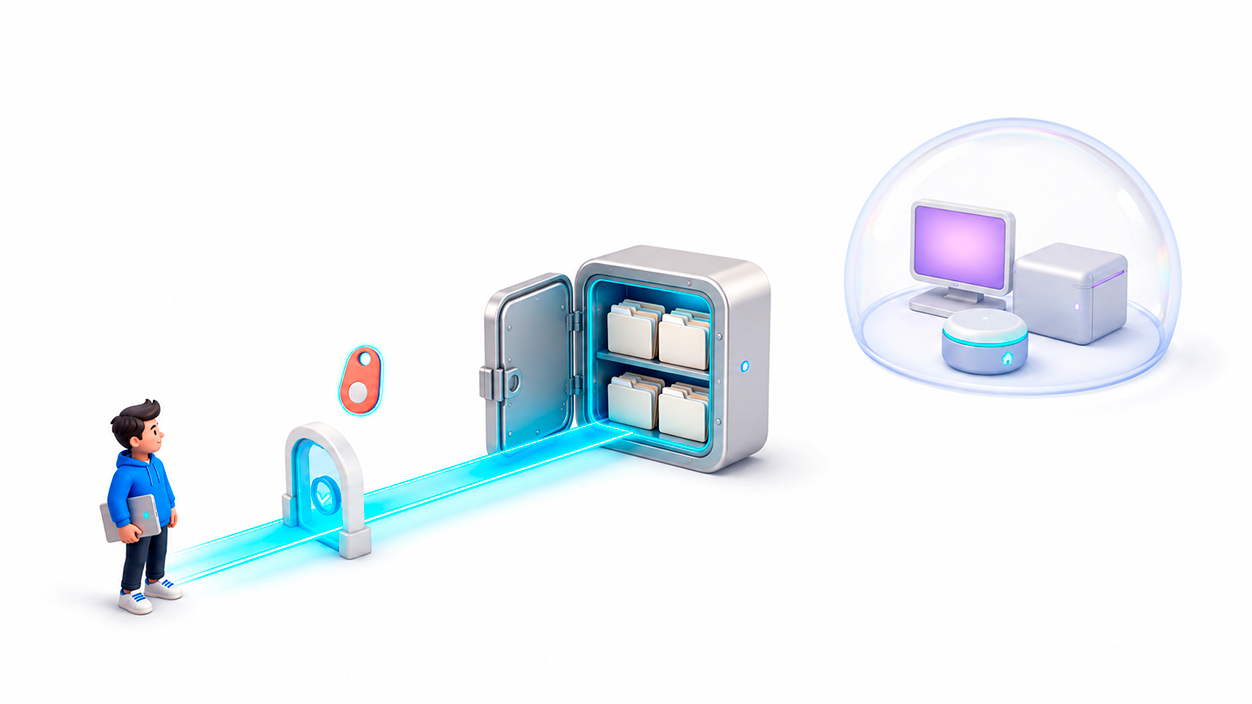
Gehört der Empfänger Ihrer Organisation oder Familie an, können Sie ihn mit den entsprechenden Berechtigungen zum Verteiler hinzufügen. Für einmalige Kooperationen ist es ratsamer, die Funktion zu verwenden. Gerät teilenDer Empfänger kann den gemeinsam genutzten Server erreichen, erhält aber keinen automatischen Zugriff auf die übrigen Computer.
Sie können auch eine Richtlinie erstellen, die es externen Benutzern erlaubt, sich nur mit Port 2022 des Servers zu verbinden. Ein Beispielcode wäre:
"grants": [
  {
    "src": ["autogroup:shared"],
    "dst": ["100.101.102.103"],
    "ip": ["tcp:2022"]
  }
]
Sie müssen die Beispieladresse durch die IP-Adresse des Tailscale-Servers ersetzen und die Regel korrekt in die bestehende Richtliniendatei integrieren. Prüfen Sie vor dem Speichern der Änderungen, ob bereits eine andere, allgemeinere Regel existiert, die den Zugriff auf zusätzliche Dienste ermöglicht.
Wenn die Zusammenarbeit beendet ist, entfernen Sie die Einladung oder das gemeinsam genutzte Gerät und Außerdem wird das entsprechende Konto bei SFTPGo deaktiviert..
Wie man eine Verbindung von einem SFTP-Client herstellt
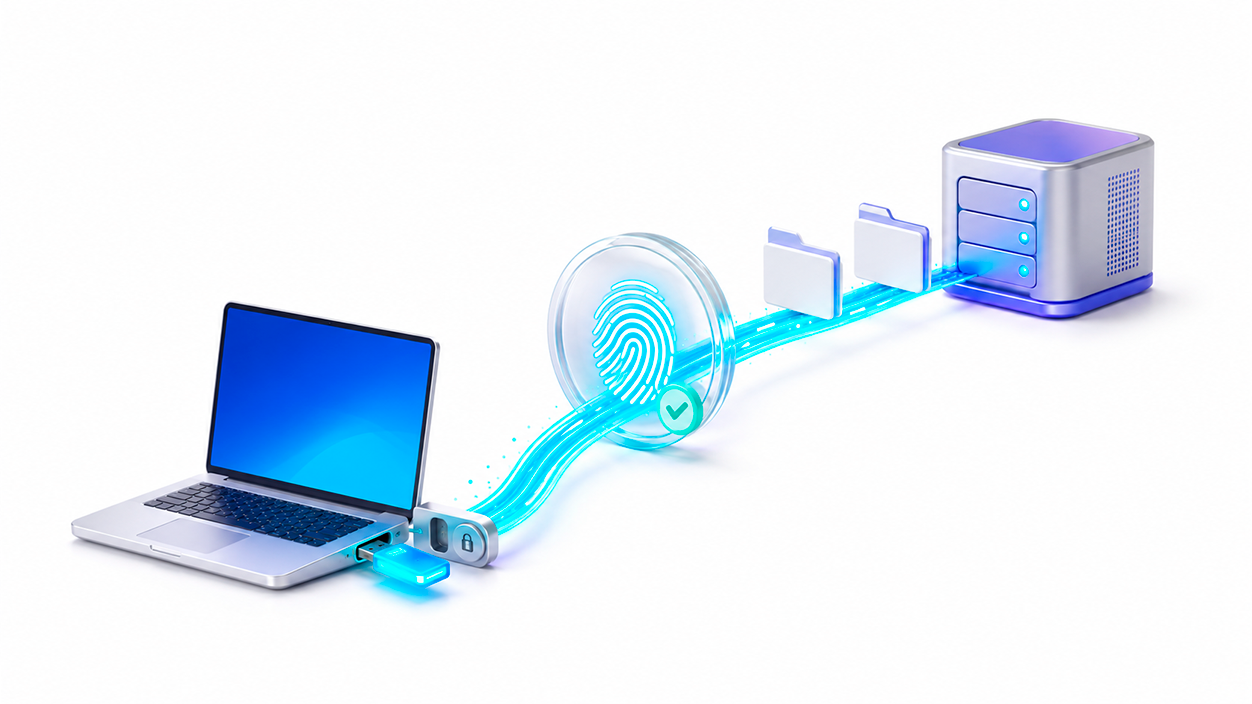
Öffnen Sie einen kompatiblen Client wie FileZilla, WinSCP oder Cyberduck und verwenden Sie diese Daten:
- Protokoll: SFTP.
- Server: Tailscale-IP-Adresse oder MagicDNS-Name.
- Hafen: 2022, sofern Sie es nicht geändert haben.
- Benutzer: Konto erstellt auf SFTPGo.
- Authentifizierung: SSH-Passwort oder privater Schlüssel.
Die erste Verbindung zeigt möglicherweise den Fingerabdruck des Serverschlüssels an. Überprüfen Sie, ob dieser mit dem in SFTPGo konfigurierten Fingerabdruck übereinstimmt, bevor Sie die Verbindung akzeptieren, insbesondere wenn Sie sensible Daten übertragen.
Was zu überprüfen ist, wenn die Verbindung nicht funktioniert
Ausführen tailscale status um zu überprüfen, ob beide Geräte verbunden sind und verwenden tailscale ping servidor-archivos um zu überprüfen, ob sie miteinander kommunizieren können. Das Ergebnis kann auch Aufschluss darüber geben, ob die Verbindung direkt ist oder über ein Relais hergestellt wird.
Wenn Tailscale funktioniert, der SFTP-Client aber keine Verbindung herstellt, Prüfen Sie, ob der Container gestartet ist., dass Port 2022 auf der richtigen Schnittstelle bekanntgegeben wird und dass keine Firewall-Regel ihn blockiert.Überprüfen Sie außerdem den Benutzernamen, den SSH-Schlüssel und die SFTPGo-Protokolle.
Nicht manuell konfigurieren 100.100.100.100 Verwenden Sie MagicDNS nur als globalen DNS-Server zur Fehlerbehebung bei einem MagicDNS-Fehler. Überprüfen Sie zunächst, ob MagicDNS aktiviert ist, ob das Gerät die DNS-Einstellungen von Tailscale akzeptiert und ob Sie beim Zugriff auf einen gemeinsam genutzten Rechner den vollqualifizierten Domänennamen verwenden.
Sie sollten SFTPGo nicht mit Tailscale SSH verwechseln. Tailscale SSH ermöglicht den Konsolenzugriff auf bestimmte Linux-Server und kann Port 22 innerhalb des Tailnets verwalten. Indem Sie SFTPGo auf dem Standardport 2022 belassen, vermeiden Sie Konflikte zwischen den beiden Diensten.
Die Kombination aus SFTPGo und Tailscale ermöglicht den Zugriff auf private Dateien, ohne auf eine feste öffentliche IP-Adresse angewiesen zu sein oder den SFTP-Server für das gesamte Internet freizugeben. Maximale Sicherheit wird jedoch durch die Beschränkung der freigegebenen Ports, die Durchsetzung von Zugriffsrichtlinien, die Verwendung individueller Benutzerkonten und die Aktualisierung von SFTPGo und Tailscale gewährleistet.

Ich bin ein Technik-Enthusiast, der seine „Geek“-Interessen zum Beruf gemacht hat. Ich habe mehr als 10 Jahre meines Lebens damit verbracht, modernste Technologie zu nutzen und aus purer Neugier an allen möglichen Programmen herumzubasteln. Mittlerweile habe ich mich auf Computertechnik und Videospiele spezialisiert. Das liegt daran, dass ich seit mehr als fünf Jahren für verschiedene Websites zum Thema Technologie und Videospiele schreibe und Artikel erstelle, die Ihnen die Informationen, die Sie benötigen, in einer für jeden verständlichen Sprache vermitteln möchten.
Bei Fragen reicht mein Wissen von allem rund um das Windows-Betriebssystem bis hin zu Android für Mobiltelefone. Und mein Engagement gilt Ihnen, ich bin immer bereit, ein paar Minuten zu investieren und Ihnen bei der Lösung aller Fragen in dieser Internetwelt zu helfen.