- Το Authentik υλοποιεί το MFA μέσω των σταδίων διαμόρφωσης και επικύρωσης εντός των ροών.
- Η ενέργεια Ρύθμιση παραμέτρων απαιτεί να καταχωρίσετε έναν συμβατό έλεγχο ταυτότητας πριν προχωρήσετε.
- Οι μέθοδοι TOTP, WebAuthn, κλειδιά πρόσβασης, στατικοί κωδικοί, SMS, email και Duo είναι διαθέσιμες ως μέθοδοι.
- Ένα μόνο στάδιο με πολλαπλές μεθόδους σάς επιτρέπει να επιλέξετε μία, όχι να τις επικυρώσετε όλες.
Ένας κλεμμένος κωδικός πρόσβασης μπορεί να επιτρέψει σε έναν εισβολέα να έχει πρόσβαση σε πολλές εφαρμογές που προστατεύονται από τον ίδιο πάροχο ταυτότητας. Γι' αυτό, μετά Εγκατάσταση του Authentik με το Docker ComposeΈνα από τα πρώτα βήματα θα πρέπει να είναι η διαμόρφωση του έλεγχος ταυτότητας πολλαπλών παραγόντων ή MFA.
Το Authentik σάς επιτρέπει να χρησιμοποιείτε κωδικούς TOTP, κλειδιά ασφαλείας, κλειδιά πρόσβασης, κωδικούς ανάκτησης, SMS, email ή Duo. Ωστόσο, η ενεργοποίηση του 2FA δεν είναι απλώς θέμα ενεργοποίησης ενός διακόπτη. Η πλατφόρμα χρησιμοποιεί Ροές και στάδια ελέγχου ταυτότητας για να αποφασίσετε ποιον παράγοντα θα ζητήσετε, πότε θα το κάνετε και τι συμβαίνει όταν ο χρήστης δεν έχει ακόμη καταχωρίσει κανέναν.
Αυτή η ευελιξία σάς επιτρέπει να απαιτήσετε MFA για όλους τους χρήστες, να την εφαρμόσετε μόνο σε ομάδες διαχειριστή ή να απαιτήσετε πρόσθετη επαλήθευση κατά την πρόσβαση σε συγκεκριμένες εφαρμογές. Απαιτεί επίσης προσεκτική διαμόρφωση της ροής εργασίας για την αποτροπή μη εξουσιοδοτημένης πρόσβασης ή τυχαίων κλειδωμάτων.
Τι σημαίνει η ενεργοποίηση του MFA στο Authentic;
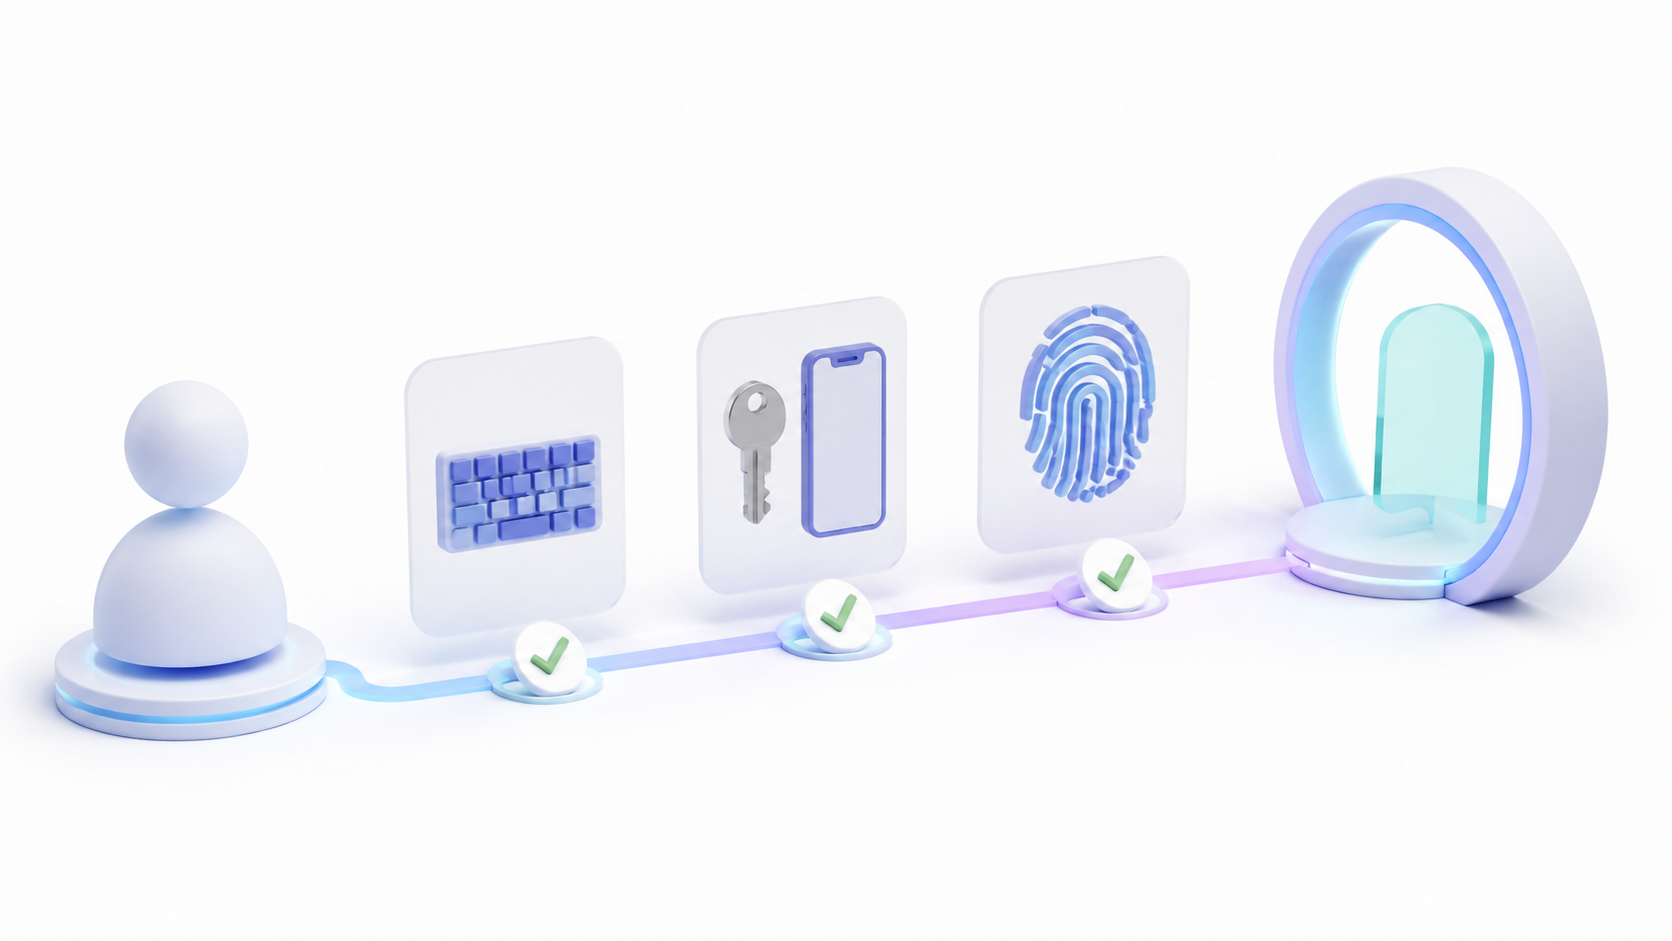
Η πολυπαραγοντική πιστοποίηση συνδυάζει τουλάχιστον δύο δοκιμές που ανήκουν σε διαφορετικές κατηγορίες:
- Κάτι που ξέρεις: έναν κωδικό πρόσβασης ή ένα PIN.
- Κάτι που έχεις: ένα τηλέφωνο, μια εφαρμογή TOTP ή ένα φυσικό κλειδί.
- Κάτι που είσαι: βιομετρικός έλεγχος που εκτελείται από τη συσκευή.
Σε μια παραδοσιακή σύνδεση, ο χρήστης εισάγει πρώτα το όνομα χρήστη και τον κωδικό πρόσβασής του. Στη συνέχεια, το Authentik εκτελεί μια Στάδιο επικύρωσης ελέγχου ταυτότητας για να ελέγξετε έναν προηγουμένως εγγεγραμμένο ελεγκτή ταυτότητας.
Το στάδιο επικύρωσης τοποθετείται συνήθως μετά το αναγνωριστικό και τον κωδικό πρόσβασης, αλλά πριν από το στάδιο σύνδεσης. Σύνδεση χρήστη, το οποίο είναι αυτό που τελικά δημιουργεί την περίοδο λειτουργίας χρήστη.
Είναι χρήσιμο να γίνει διάκριση μεταξύ τριών διαφορετικών διαμορφώσεων:
- Προαιρετικό MFA: Ζητείται μόνο όταν ο χρήστης έχει ήδη εγγεγραμμένο ελεγκτή ταυτότητας.
- Απαιτείται MFA: Οποιοσδήποτε δεν διαθέτει έλεγχο ταυτότητας πρέπει να ρυθμίσει έναν πριν συνεχίσει.
- Πρόσβαση χωρίς κωδικό πρόσβασης: Ένα κλειδί πρόσβασης ή ένα πιστοποιητικό WebAuthn αντικαθιστά τον κωδικό πρόσβασης μέσα σε μια ειδικά προετοιμασμένη ροή.
Ένας κωδικός πρόσβασης δεν αποτελεί αυτόματα δεύτερο παράγοντα. Μπορεί να χρησιμοποιηθεί μετά από έναν κωδικό πρόσβασης ως πρόσθετη επαλήθευση ή να γίνει ο κύριος μηχανισμός ενός ροή χωρίς κωδικό πρόσβασης.
Υποστηριζόμενες μέθοδοι ελέγχου ταυτότητας
Κωδικοί TOTP
Το TOTP είναι η απλούστερη μέθοδος για να ξεκινήσετε. Το Authentik εμφανίζει έναν κωδικό QR που μπορεί να σαρωθεί με εφαρμογές όπως το Google Authenticator, το Aegis, το 1Password, το Bitwarden ή οποιαδήποτε συμβατή εφαρμογή.
Οι κωδικοί δημιουργούνται τοπικά από ένα κοινόχρηστο κλειδί και την ώρα της συσκευής, επομένως Δεν χρειάζονται σύνδεση στο διαδίκτυοΤο Authentik υποστηρίζει εξαψήφιους ή οκταψήφιους κωδικούς, αν και οι έξι προσφέρουν ευρύτερη συμβατότητα.
Στατικοί κωδικοί ανάκτησης
Η φάση Ρύθμιση στατικού ελέγχου ταυτότητας Δημιουργεί μια συλλογή κωδικών ανάκτησης. Κάθε κωδικός μπορεί να χρησιμοποιηθεί μόνο μία φορά και πρέπει να αποθηκευτεί σε ασφαλή τοποθεσία.
Αυτοί οι κωδικοί προορίζονται ως μέθοδος έκτακτης ανάγκης όταν χαθεί το τηλέφωνο ή το κλειδί ασφαλείας. Δεν συνιστάται η αποθήκευσή τους αποκλειστικά στην ίδια συσκευή που χρησιμοποιήθηκε για τη δημιουργία των κωδικών TOTP.
WebAuthn, FIDO2 και κλειδιά πρόσβασης
Το WebAuthn επιτρέπει τη χρήση φυσικών κλειδιών όπως το YubiKey ή το Google Titan, ενσωματωμένων ελεγκτών ταυτότητας όπως το Windows Hello, το Touch ID ή το Face ID, και κλειδιών πρόσβασης που αποθηκεύονται από το λειτουργικό σύστημα ή από έναν διαχειριστή κωδικών πρόσβασης.
Αυτά τα διαπιστευτήρια συνδέονται με τον τομέα στον οποίο καταχωρήθηκαν, επομένως προσφέρουν ένα σημαντικά μεγαλύτερη προστασία από το ηλεκτρονικό ψάρεμα (phishing) ότι οι κωδικοί που μπορούν να αντιγραφούν χειροκίνητα.
Για να δημιουργήσετε έναν κωδικό πρόσβασης κατάλληλο για πρόσβαση χωρίς κωδικό πρόσβασης, τα διαπιστευτήρια πρέπει να είναι ανιχνεύσιμα. Κατά τη διάρκεια του σταδίου διαμόρφωσης του WebAuthn, η ρύθμιση Απαίτηση κλειδιού κατοίκου Πρέπει να καθιερωθεί ως προτιμώμενο ή υποχρεωτικό.
Το WebAuthn απαιτεί ασφαλές περιβάλλον. Σε μια εγκατάσταση με σύνδεση στο διαδίκτυο, πρέπει να αποκτήσετε πρόσβαση στο Authentik χρησιμοποιώντας HTTPS με έγκυρο πιστοποιητικό.
Έλεγχος ταυτότητας μέσω email
Ξεκινώντας με την έκδοση Authentik 2025.2, μπορείτε να καταχωρίσετε μια διεύθυνση ως έλεγχο ταυτότητας και να στείλετε προσωρινούς κωδικούς μέσω email. Αυτό το σύστημα απαιτεί μια λειτουργική διαμόρφωση SMTP.
Η φάση Ρύθμιση Επαληθευτή Ηλεκτρονικού Ταχυδρομείου Διαφέρει από το γενικό στάδιο ηλεκτρονικού ταχυδρομείου που χρησιμοποιείται για την επαλήθευση λογαριασμών, την αποστολή προσκλήσεων ή την ανάκτηση κωδικών πρόσβασης.
Έλεγχος ταυτότητας μέσω SMS
Το Authentik μπορεί να στείλει κωδικούς SMS μέσω Twilio ή ενός γενικού τελικού σημείου HTTP. Κατά την εγγραφή, ο αριθμός τηλεφώνου αποθηκεύεται για μελλοντική χρήση κατά το στάδιο της επικύρωσης.
Εάν ενεργοποιήσετε Μόνο επαλήθευσηΤο Authentik θα επαληθεύσει ότι ο χρήστης ελέγχει τον αριθμό, αλλά δεν θα διατηρήσει τον αριθμό τηλεφώνου, ώστε να μπορεί να χρησιμοποιηθεί αργότερα για MFA.
Τα SMS βασίζονται σε τρίτο πάροχο και είναι εκτεθειμένα σε κινδύνους όπως η δόλια αντιγραφή καρτών SIM. Είναι προτιμότερο να τα χρησιμοποιείτε ως μέθοδος δημιουργίας αντιγράφων ασφαλείας όταν το TOTP ή το WebAuthn δεν είναι βιώσιμα.
Ασφάλεια Duo
Η ενσωμάτωση με το Duo σάς επιτρέπει να καταχωρίσετε έναν έλεγχο ταυτότητας που σχετίζεται με την υπηρεσία και να τον χρησιμοποιήσετε αργότερα κατά το στάδιο της επικύρωσης. Απαιτεί διαπιστευτήρια που παρέχονται από το Duo και είναι ιδιαίτερα χρήσιμο για οργανισμούς που χρησιμοποιούν ήδη το οικοσύστημά του.
Προφυλάξεις πριν από την επιβολή της χρήσης του 2FA
Η τροποποίηση της κύριας ροής χωρίς δοκιμή του δεύτερου παράγοντα ενδέχεται να σας αποκλείσει από τον πίνακα διαχείρισης. Πριν εφαρμόσετε τις ρυθμίσεις σε όλους τους χρήστες:
- Εγγράψτε έναν ελεγκτή ταυτότητας στον δικό σας λογαριασμό διαχειριστή.
- Δημιουργία και αποθήκευση κωδικοί στατικής ανάκτησης.
- Δημιουργήστε έναν δεύτερο λογαριασμό διαχειριστή έκτακτης ανάγκης.
- Κρατήστε μια συνεδρία ανοιχτή ενώ εκτελείτε τις δοκιμές.
- Ελέγξτε τη ροή από ένα ιδιωτικό παράθυρο πριν κλείσετε την αρχική συνεδρία.
- Δημιουργήστε αντίγραφο ασφαλείας της PostgreSQL πριν τροποποιήσετε κρίσιμες ροές.
Συνιστάται επίσης να αποφύγετε αυτήν την επιλογή Αρνούμαι κατά τη διάρκεια των αρχικών δοκιμών. Αυτή η ενέργεια αποκλείει αμέσως οποιονδήποτε χρήστη που δεν διαθέτει συμβατό έλεγχο ταυτότητας, χωρίς να του προσφέρει τη δυνατότητα να καταχωρίσει έναν.
Πώς να δημιουργήσετε ένα στάδιο διαμόρφωσης TOTP
Για να επιτρέψετε στους χρήστες να καταχωρίσουν μια προσωρινή εφαρμογή κώδικα:
- Μπείτε στη διεπαφή διαχείρισης του Authentik.
- Ανοιχτό Ροές και Στάδια > Στάδια.
- Τύπος Νέα Σκηνή.
- Επιλέγω Στάδιο Ρύθμισης TOTP Επαληθευτή.
- Εισαγάγετε ένα περιγραφικό όνομα, όπως π.χ.
mfa-configurar-totp. - Επιλέξτε έξι ψηφία για μέγιστη συμβατότητα.
- Σώστε τη σκηνή.
Το βήμα αυτό δημιουργεί το μυστικό TOTP και παρουσιάζει στον χρήστη έναν κωδικό QR. Αφού τον σαρώσει, ο χρήστης πρέπει να εισαγάγει έναν έγκυρο κωδικό για να επιβεβαιώσει ότι η διαμόρφωση λειτουργεί.
Αν θέλετε η μέθοδος να εμφανίζεται στις προσωπικές ρυθμίσεις του χρήστη, επιλέξτε μία. Ροή διαμόρφωσης Συμβατό. Αυτό θα σας επιτρέψει να προσθέσετε νέους ελεγκτές ταυτότητας από τη διεπαφή αυτοεξυπηρέτησης.
Πώς να δημιουργήσετε κωδικούς ανάκτησης
Για να δημιουργήσετε στατικούς κωδικούς:
- Επιστροφή σε Ροές και Στάδια > Στάδια.
- Τύπος Νέα Σκηνή.
- Επιλέγω Στάδιο Ρύθμισης Στατικού Επαληθευτή.
- Ορίστε ένα όνομα, όπως
mfa-codigos-recuperacion. - Καθορίστε τον αριθμό των κωδικών που θέλετε να δημιουργήσετε.
- Σώστε τη σκηνή.
Οι στατικοί κώδικες ανήκουν σε μια κατηγορία συσκευών που υποστηρίζεται από το στάδιο επικύρωσης. Πρέπει να αντιμετωπίζονται ως τέτοιοι. μέθοδος ανάκτησηςόχι ως ο κύριος παράγοντας που χρησιμοποιείται καθημερινά.
Πώς να δημιουργήσετε το στάδιο Επικύρωσης Επαληθευτή
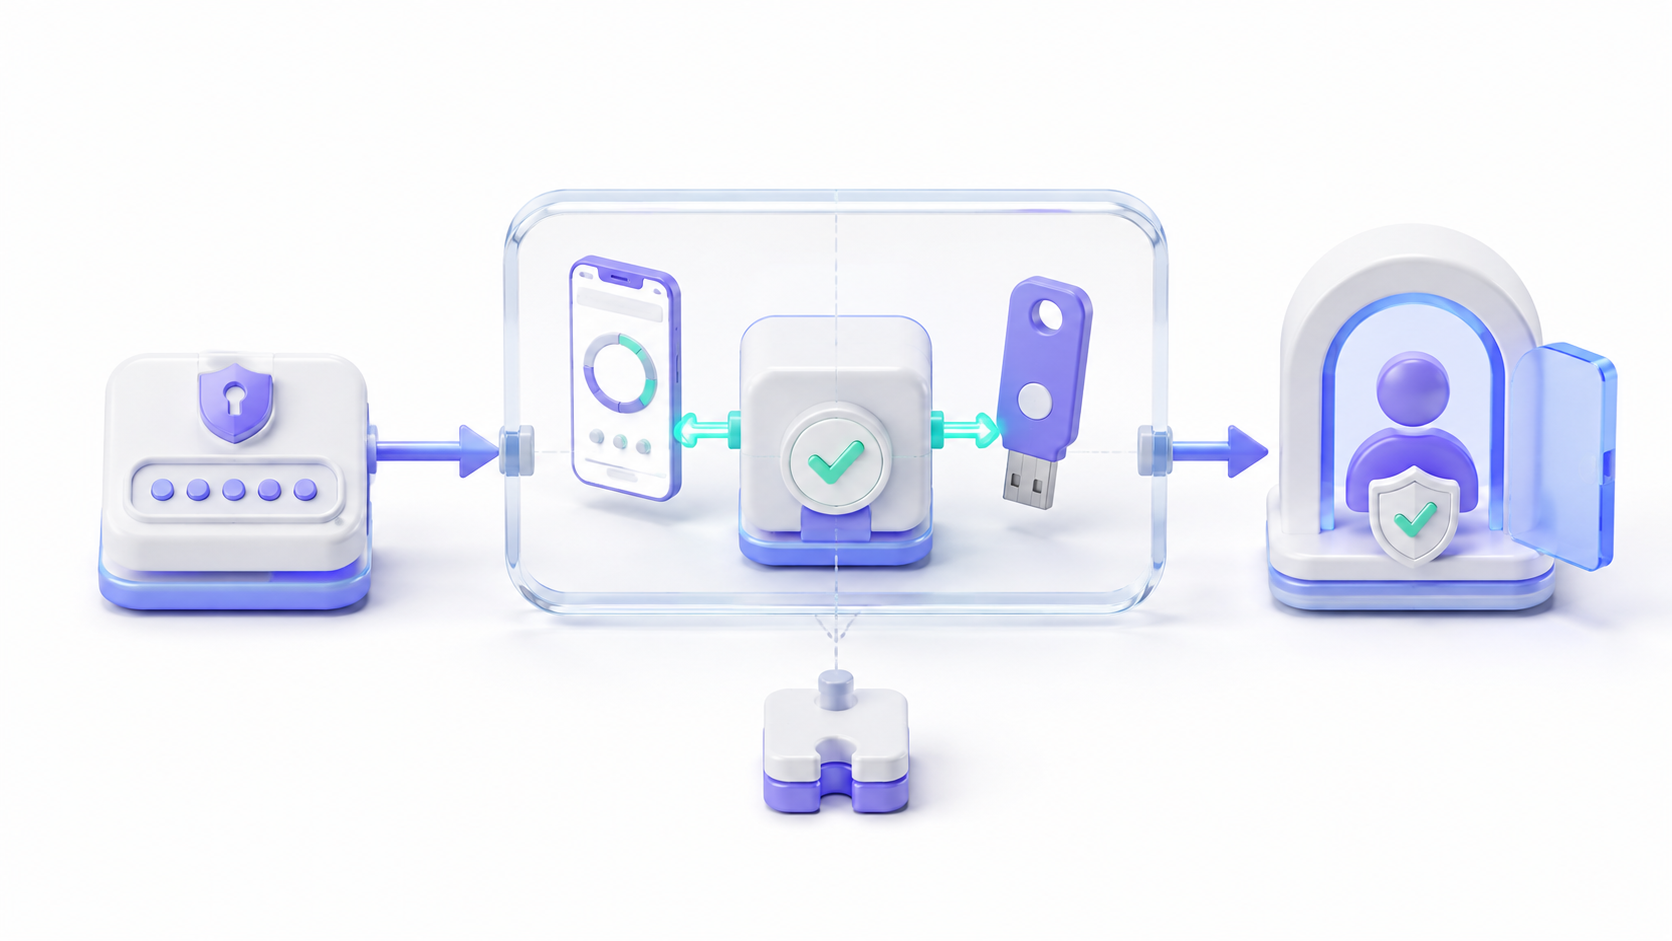
Το στάδιο εγκατάστασης εγγράφει τον έλεγχο ταυτότητας, αλλά δεν επιβάλλει τη χρήση του. Για αυτό, χρειάζεστε ένα Στάδιο επικύρωσης ελέγχου ταυτότητας.
Πριν δημιουργήσετε μια νέα, ελέγξτε την τρέχουσα ροή ελέγχου ταυτότητας. Οι πρόσφατες εγκαταστάσεις του Authentik συχνά περιλαμβάνουν ένα τέτοιο στάδιο στην προεπιλεγμένη ροή. Εάν υπάρχει ήδη, μπορείτε να το επεξεργαστείτε αντί να το αντιγράψετε.
Για να δημιουργήσετε ένα νέο στάδιο:
- Ανοιχτό Ροές και Στάδια > Στάδια.
- Τύπος Νέα Σκηνή.
- Επιλέγω Στάδιο Επικύρωσης Επαληθευτή.
- Εισαγάγετε ένα όνομα όπως
mfa-validacion-obligatoria. - En Κατηγορίες συσκευών, επιλέξτε τις επιτρεπόμενες μεθόδους.
- En Μη διαμορφωμένη ενέργειαεπιλέγω Ρύθμιση παραμέτρων.
- En Στάδια διαμόρφωσηςΠροσθέστε τα βήματα TOTP, WebAuthn, SMS, email ή Duo που θέλετε να προσφέρετε.
- Αποθηκεύστε τις ρυθμίσεις.
Όταν επιλέγονται πολλαπλά στάδια διαμόρφωσης, ο χρήστης μπορεί να επιλέξει ποια μέθοδος εγγραφής για την κάλυψη αυτής της απαίτησηςΔεν θα χρειαστεί να ρυθμίσετε όλες τις μεθόδους που περιλαμβάνονται.
Εάν επιτρέψετε στατικούς κωδικούς ως κλάση συσκευής, μπορούν να χρησιμοποιηθούν για την παράκαμψη της επικύρωσης όταν ο πρωτεύων παράγοντας δεν είναι διαθέσιμος.
Πώς να αναγκάσετε όλους τους χρήστες να χρησιμοποιούν 2FA
Για να αποτελέσει η επικύρωση μέρος της διαδικασίας πρόσβασης, πρέπει να τη συνδέσετε με τη ροή ελέγχου ταυτότητας που χρησιμοποιείται στην πραγματικότητα από την παρουσία:
- Ανοιχτό Ροές και Στάδια > Ροές.
- Εισαγάγετε τη ροή που χρησιμοποιείται για τον έλεγχο ταυτότητας χρηστών, κανονικά
default-authentication-flow. - Άνοιγμα της καρτέλας Σκηνικά Δεσίματα.
- Εντοπίστε το υπάρχον στάδιο επικύρωσης ή πατήστε Δημιουργία ή σύνδεση.
- Επιλέγω Υπάρχον Στάδιο και επιλέξτε το στάδιο που δημιουργήθηκε προηγουμένως.
- Τοποθετήστε το μετά τον κωδικό πρόσβασης και πριν Σύνδεση χρήστη.
- Αποθηκεύστε τη σύνδεση και ελέγξτε τη σειρά των βημάτων.
Για να εφαρμοστεί το MFA σε όλους τους χρήστες, το βήμα πρέπει να εκτελεστεί χωρίς πολιτική ή δέσμευση που εξαιρεί ομάδες. Κατά τη χρήση Μη διαμορφωμένη ενέργεια: ΔιαμόρφωσηΌποιος δεν έχει ακόμη έναν authentik πρέπει να τον εγγράψει πριν το Authentik δημιουργήσει την συνεδρία του.
Οι υπόλοιπες διαθέσιμες ενέργειες συμπεριφέρονται ως εξής:
- Παραλείπω: Επιτρέπει στον χρήστη να συνεχίσει εάν δεν διαθέτει συμβατό πρόγραμμα ελέγχου ταυτότητας.
- Αρνούμαι: Η ροή τερματίζεται και η πρόσβαση απαγορεύεται.
- Διαμόρφωση: Εισαγάγετε ένα στάδιο εγγραφής και συνεχίστε όταν ολοκληρωθεί.
Για μια σταδιακή υλοποίηση, μπορείτε αρχικά να συνδέσετε το στάδιο με ένα ομάδα δοκιμώνΜόλις επιβεβαιώσετε ότι η εγγραφή, η πρόσβαση και η ανάκτηση λειτουργούν, καταργήστε αυτόν τον περιορισμό ή επεκτείνετέ τον στις υπόλοιπες ομάδες.
Πώς να απαιτείται MFA μόνο από ορισμένους χρήστες
Οι συνδέσεις σταδίων σάς επιτρέπουν να αποφασίσετε ποιος πρέπει να ολοκληρώσει ένα στάδιο. Μπορείτε να συνδέσετε την επικύρωση με συγκεκριμένους χρήστες ή ομάδες, όπως διαχειριστές, τεχνικό προσωπικό ή χρήστες με πρόσβαση σε ευαίσθητες πληροφορίες.
Για να το κάνετε αυτό:
- Άνοιξε τη ροή και μπες Σκηνικά Δεσίματα.
- Εμφανίστε τη σύνδεση που αντιστοιχεί στο στάδιο MFA.
- Τύπος Δημιουργία ή σύνδεση.
- Επιλέξτε την επιλογή σύνδεσης ενός χρήστη ή μιας ομάδας.
- Επιλέξτε την ομάδα που θα πρέπει να ολοκληρώσει την επικύρωση.
Μπορείτε επίσης να χρησιμοποιήσετε πολιτικές έκφρασης για να λαμβάνετε αποφάσεις με βάση τον χρήστη, την εφαρμογή που ζητήθηκε, την ομάδα του ή το περιβάλλον πρόσβασης.
Πώς να ζητήσετε MFA μόνο σε ευαίσθητες εφαρμογές
Δεν χρειάζεται όλες οι εφαρμογές να εφαρμόζουν το ίδιο επίπεδο επαλήθευσης. Το Authentik σάς επιτρέπει να χρησιμοποιήσετε ένα ροή εξουσιοδότησης ειδικά για την προσθήκη ελέγχων πριν επιτραπεί η πρόσβαση σε μια εφαρμογή.
Αυτή η προσέγγιση χρησιμοποιείται για να ζητηθεί πρόσθετη επικύρωση κατά το άνοιγμα ενός διαχειριστικού πίνακα, ενός οικονομικού εργαλείου ή ενός διακομιστή με εμπιστευτικές πληροφορίες, ακόμη και αν ο χρήστης έχει ήδη μια ενεργή συνεδρία στο Authentik.
Μια άλλη πιθανότητα είναι να χρησιμοποιήσετε μια πολιτική στη σύνδεση σταδίου για να υποβάλετε ερώτημα στην εφαρμογή που είναι αποθηκευμένη στο περιβάλλον ροής. Αυτή η διαμόρφωση απαιτεί περισσότερη προσοχή, επομένως συνιστάται να τη δοκιμάσετε με μια περιορισμένη εφαρμογή και ομάδα πριν την επεκτείνετε.

Πώς να απαιτήσετε δύο διαφορετικές μεθόδους
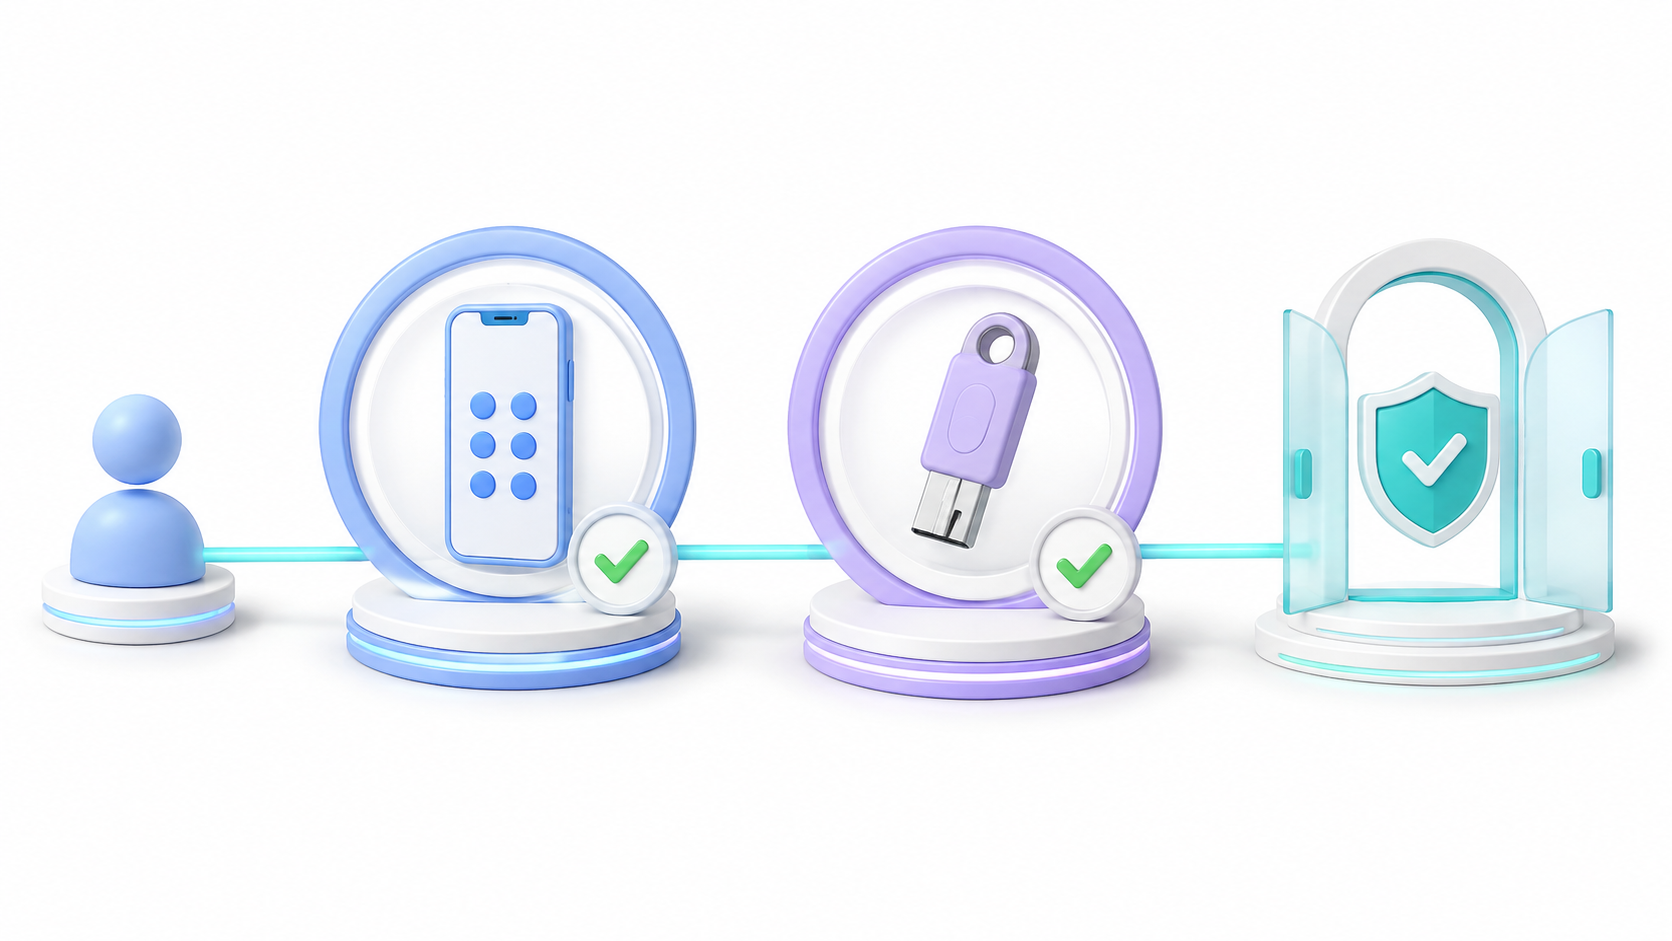
Η επιλογή TOTP και WebAuthn σε ένα μόνο βήμα επικύρωσης επιτρέπει στον χρήστη να επιλέξει ένα από αυτά. Δεν απαιτείται επικύρωση και των δύο.
Αν θέλετε να χρησιμοποιούνται τα TOTP και WebAuthor σε κάθε σύνδεση:
- Δημιουργήστε ένα στάδιο επικύρωσης που επιτρέπει μόνο την κλάση
totp. - Συσχετίστε αυτό το στάδιο με τη διαμόρφωση TOTP και επιλέξτε Ρύθμιση παραμέτρων.
- Δημιουργήστε ένα άλλο στάδιο επικύρωσης που επιτρέπει μόνο
webauthn. - Συσχετίστε τη διαμόρφωση WebAuthor και επιλέξτε Ρύθμιση παραμέτρων.
- Συνδέστε και τα δύο στάδια με τη ροή ελέγχου ταυτότητας.
Κατά την πρώτη σύνδεση, ο χρήστης θα πρέπει να ρυθμίσει τυχόν μεθόδους που λείπουν. Στις επόμενες συνδέσεις, θα πρέπει να περάσει και τις δύο επικυρώσεις.
Αν θέλετε απλώς να απαιτήσετε από κάθε χρήστη να έχει δύο διαφορετικές κατηγορίες εγγεγραμμένων ελεγκτών ταυτότηταςΑλλά αντί να χρησιμοποιείτε και τα δύο σε κάθε εκκίνηση, μπορείτε να εφαρμόσετε μια πολιτική έκφρασης που μετράει τις επιβεβαιωμένες κλάσεις συσκευών.
Πώς να χρησιμοποιήσετε κλειδιά πρόσβασης χωρίς κωδικό πρόσβασης
Για να χρησιμοποιήσετε έναν κωδικό πρόσβασης απευθείας από τη φόρμα σύνδεσης, χρειάζεστε:
- Ένα στάδιο διαμόρφωσης WebAuthn.
- Ένα διαπιστευτήριο που μπορεί να ανακαλυφθεί μέσω Απαίτηση κλειδιού κατοίκου.
- Ένα στάδιο επικύρωσης που επιτρέπει την κλάση WebAuthn.
- Το στάδιο αναγνώρισης που συνδέεται με αυτήν την επικύρωση WebAuthn.
- HTTPS και ένα συμβατό πρόγραμμα περιήγησης.
Μπορείτε επίσης να δημιουργήσετε μια αυτόνομη ροή χωρίς κωδικό πρόσβασης που τελειώνει με ένα στάδιο Σύνδεση χρήστηΜην καταργήσετε τον κωδικό πρόσβασης κύριας ροής μέχρι να επαληθεύσετε ότι τα κλειδιά πρόσβασης λειτουργούν σε όλα τα απαραίτητα προγράμματα περιήγησης και συσκευές.
Στην προεπιλεγμένη ροή, το Authentik μπορεί να παραλείψει την επακόλουθη επικύρωση MFA όταν η πρόσβαση έχει ήδη ολοκληρωθεί χρησιμοποιώντας ένα κλειδί πρόσβασης. Εάν θέλετε να απαιτήσετε έναν άλλο παράγοντα μετά το κλειδί πρόσβασης, θα πρέπει να ελέγξετε την πολιτική που εφαρμόζεται στη σχετική σύνδεση.
Πώς να μειώσετε τη συχνότητα των αιτημάτων MFA
Η προσαρμογή Τελευταίο όριο επικύρωσης Αποφύγετε να ζητήσετε ξανά έναν παράγοντα όταν ο χρήστης έχει χρησιμοποιήσει πρόσφατα έναν συμβατό έλεγχο ταυτότητας.
Μια μη μηδενική τιμή ορίζει το χρονικό διάστημα για το οποίο θεωρείται έγκυρος ο προηγούμενος έλεγχος. Αυτό επιτρέπει μια ισορροπία μεταξύ ασφάλειας και ευκολίας, αλλά αυξάνει τον αντίκτυπο μιας κλεμμένης συνεδρίας κατά τη διάρκεια αυτού του διαστήματος.
Χρησιμοποιήστε μικρότερες περιόδους για διαχειριστικά πάνελ και ευαίσθητες λειτουργίες. Για ελέγχους ταυτότητας που βασίζονται σε κώδικα, όπως TOTP, SMS ή στατικούς κωδικούς, διαστήματα μικρότερα από 30 δευτερόλεπτα δεν είναι χρήσιμα.
Προστασία από επαναλαμβανόμενες προσπάθειες
Το στάδιο επικύρωσης μπορεί να εφαρμόσει ένα εκθετική καθυστέρηση μετά από κάθε λανθασμένο κωδικό. Υπάρχουν ξεχωριστοί παράγοντες για το TOTP, τους στατικούς κωδικούς, τα SMS και το email.
Με συντελεστή ένα, ο χρόνος αναμονής αυξάνεται περίπου με την ακολουθία 1, 2, 4, 8 και 16 δευτερολέπτων. Μια επιτυχής επικύρωση μηδενίζει τον μετρητή. Ένας συντελεστής μηδέν απενεργοποιεί αυτόν τον περιορισμό.
Αυτός ο μηχανισμός δεν ισχύει για το WebAuthn ή το Duo. Επίσης, δεν αντικαθιστά την παρακολούθηση συμβάντων, τις πολιτικές αποκλεισμού ή την προστασία μέσω proxy από αυτοματοποιημένες επιθέσεις.
Πώς να ανακτήσετε την πρόσβαση εάν χαθεί ο δεύτερος παράγοντας
Εάν ένας χρήστης χάσει το τηλέφωνό του ή το φυσικό του κλειδί, μπορεί να χρησιμοποιήσει έναν προηγουμένως αποθηκευμένο στατικό κωδικό. Στη συνέχεια, θα πρέπει να μεταβεί στις ρυθμίσεις του, να διαγράψει τον χαμένο έλεγχο ταυτότητας και να καταχωρίσει έναν νέο.
Οι διαχειριστές μπορούν να ελέγξουν τους καταγεγραμμένους παράγοντες από το προφίλ του χρήστη:
- Ανοιχτό Κατάλογος > Χρήστες.
- Επιλέξτε τον χρήστη που επηρεάζεται.
- Ελέγξτε την ενότητα Επαληθευτές MFA.
- Αφαιρέστε μόνο τη χαμένη ή παραβιασμένη συσκευή.
- Ζητήστε από τον χρήστη να καταχωρίσει έναν νέο ελεγκτή ταυτότητας.
Πριν από την αφαίρεση ενός παράγοντα, επαληθεύστε την ταυτότητα του ατόμου χρησιμοποιώντας μια ξεχωριστή διαδικασία. Ένας εισβολέας θα μπορούσε να προσπαθήσει να χρησιμοποιήσει την τεχνική υποστήριξη για να καταργήσει το MFA από έναν λογαριασμό.
Συνηθισμένα σφάλματα κατά την ενεργοποίηση του 2FA στο Authentic
Ο χρήστης μπορεί να συνδεθεί χωρίς να ρυθμίσει το MFA
Ελέγξτε ότι Μη διαμορφωμένη ενέργεια έχει διαμορφωθεί ως Ρύθμιση παραμέτρωνότι υπάρχει τουλάχιστον ένα στάδιο Στάδια διαμόρφωσης και ότι η επικύρωση συνδέεται με τη ροή ελέγχου ταυτότητας που χρησιμοποιείται στην πραγματικότητα.
Όλοι οι χρήστες είναι αποκλεισμένοι
Πιθανότατα έχει επιλεγεί Αρνούμαι πριν οι χρήστες εγγράψουν τους ελεγκτές ταυτότητάς τους. Ανακτήστε μια διαχειριστική περίοδο λειτουργίας, αλλάξτε προσωρινά την ενέργεια σε Ρύθμιση παραμέτρων και δοκιμάστε τη ροή με μια μικρή ομάδα.
Ο κωδικός TOTP εμφανίζεται πάντα λανθασμένος.
Βεβαιωθείτε ότι οι ώρες του διακομιστή και του τηλεφώνου είναι συγχρονισμένες. Το TOTP εξαρτάται από την ώρα και μια σημαντική διαφορά μπορεί να ακυρώσει όλους τους κωδικούς.
Το WebAuthn ή το κλειδί πρόσβασης δεν εμφανίζονται
Επαληθεύστε ότι το Authentik ανοίγει μέσω HTTPS, ότι το πρόγραμμα περιήγησης είναι συμβατό και ότι το στάδιο ελέγχου ταυτότητας χρησιμοποιεί επικύρωση WebAuthn. Για την αυτόματη συμπλήρωση κλειδιού πρόσβασης, τα διαπιστευτήρια πρέπει να είναι ανιχνεύσιμα.
Το email ή το SMS δεν έρχονται ποτέ
Ελέγξτε τη διαμόρφωση τελικού σημείου SMTP, Twilio ή generic HTTP. Επίσης, ελέγξτε τα αρχεία καταγραφής εργαζομένων, καθώς αυτή η υπηρεσία είναι υπεύθυνη για την επεξεργασία πολλών εργασιών στο παρασκήνιο.
Ο χρήστης πρέπει να επικυρώσει δύο μεθόδους όταν θέλει να προσφέρει μόνο εναλλακτικές λύσεις.
Πιθανότατα έχετε δημιουργήσει δύο ξεχωριστά στάδια επικύρωσης. Εάν θέλετε ο χρήστης να επιλέξει μεταξύ TOTP και WebAuthn, ενεργοποιήστε και τις δύο κλάσεις στο ένα μόνο στάδιο.
Ο δεύτερος παράγοντας ζητείται σε κάθε σύνδεση.
Διαμορφώστε μια κατάλληλη τιμή στο Τελευταίο όριο επικύρωσηςΕάν η τιμή είναι μηδέν, το Authentik δεν θα επαναχρησιμοποιήσει προηγούμενη επικύρωση.
Η ενεργοποίηση του 2FA στο Authentik απαιτεί τον σωστό συνδυασμό των βημάτων διαμόρφωσης, επικύρωσης και πρόσβασης. Για μια απλή υλοποίηση, το TOTP με στατικούς κωδικούς προσφέρει ένα καλό σημείο εκκίνησης. Σε πιο απαιτητικά περιβάλλοντα, τα κλειδιά WebAuthn και FIDO2 παρέχουν ανώτερη προστασία από το ηλεκτρονικό ψάρεμα (phishing).
Πριν εφαρμόσετε την αλλαγή σε ολόκληρο τον οργανισμό, καταγράψτε τους δικούς σας παράγοντες, διατηρήστε μια μέθοδο ανάκτησης και δοκιμάστε τη ροή εργασίας από μια άλλη συνεδρία. Μια σταδιακή εφαρμογή αποτρέπει τα σφάλματα και σας επιτρέπει να επιβεβαιώσετε ότι κάθε εφαρμογή λαμβάνει το προβλεπόμενο επίπεδο προστασίας.
Δείκτης
- 1 Τι σημαίνει η ενεργοποίηση του MFA στο Authentic;
- 2 Υποστηριζόμενες μέθοδοι ελέγχου ταυτότητας
- 3 Προφυλάξεις πριν από την επιβολή της χρήσης του 2FA
- 4 Πώς να δημιουργήσετε ένα στάδιο διαμόρφωσης TOTP
- 5 Πώς να δημιουργήσετε κωδικούς ανάκτησης
- 6 Πώς να δημιουργήσετε το στάδιο Επικύρωσης Επαληθευτή
- 7 Πώς να αναγκάσετε όλους τους χρήστες να χρησιμοποιούν 2FA
- 8 Πώς να απαιτείται MFA μόνο από ορισμένους χρήστες
- 9 Πώς να ζητήσετε MFA μόνο σε ευαίσθητες εφαρμογές
- 10 Πώς να απαιτήσετε δύο διαφορετικές μεθόδους
- 11 Πώς να χρησιμοποιήσετε κλειδιά πρόσβασης χωρίς κωδικό πρόσβασης
- 12 Πώς να μειώσετε τη συχνότητα των αιτημάτων MFA
- 13 Προστασία από επαναλαμβανόμενες προσπάθειες
- 14 Πώς να ανακτήσετε την πρόσβαση εάν χαθεί ο δεύτερος παράγοντας
- 15 Συνηθισμένα σφάλματα κατά την ενεργοποίηση του 2FA στο Authentic
- 15.1 Ο χρήστης μπορεί να συνδεθεί χωρίς να ρυθμίσει το MFA
- 15.2 Όλοι οι χρήστες είναι αποκλεισμένοι
- 15.3 Ο κωδικός TOTP εμφανίζεται πάντα λανθασμένος.
- 15.4 Το WebAuthn ή το κλειδί πρόσβασης δεν εμφανίζονται
- 15.5 Το email ή το SMS δεν έρχονται ποτέ
- 15.6 Ο χρήστης πρέπει να επικυρώσει δύο μεθόδους όταν θέλει να προσφέρει μόνο εναλλακτικές λύσεις.
- 15.7 Ο δεύτερος παράγοντας ζητείται σε κάθε σύνδεση.
