- Υλοποίηση επαλήθευσης δύο βημάτων χρησιμοποιώντας εφαρμογές TOTP για την ασφάλεια του χρηματοκιβωτίου.
- Ανάπτυξη του Vaultwarden χρησιμοποιώντας το Docker, βελτιστοποιώντας παράλληλα την κατανάλωση πόρων και το απόρρητο.
- Ενίσχυση διακομιστή χρησιμοποιώντας αντίστροφα proxy, Fail2ban και κρυπτογράφηση διακριτικών διαχείρισης.
- Συνεπείς στρατηγικές δημιουργίας αντιγράφων ασφαλείας για βάσεις δεδομένων SQLite και διαχείριση πρόσβασης έκτακτης ανάγκης.
Πώς μπορώ να ενεργοποιήσω τον έλεγχο ταυτότητας δύο βημάτων στο Vaultwarden; Αν έχετε κουραστεί να παλεύετε με γελοία μεγάλους κωδικούς πρόσβασης που περιλαμβάνουν κινεζικούς χαρακτήρες και κενά μόνο και μόνο για να εγγραφείτε σε έναν ιστότοπο, γνωρίζετε ότι η διαχείριση της ψηφιακής ασφάλειας μπορεί να είναι ένας πραγματικός πονοκέφαλος. Η αλήθεια είναι ότι το να βασίζεστε σε ένα χάρτινο σημειωματάριο είναι σαν να παίζετε ρώσικη ρουλέτα με τα δεδομένα σας, και η χρήση του ίδιου κωδικού πρόσβασης για τα πάντα είναι σαν να αφήνετε την πόρτα ορθάνοιχτη για οποιονδήποτε αρχάριο χάκερ.
Για να λυθεί αυτό το χάος, Βόλτγουορντεν Παρουσιάζεται ως η ιδανική εναλλακτική λύση. Είναι μια ελαφριά και βελτιστοποιημένη έκδοση, γραμμένη σε Rust, που αναπαράγει το Bitwarden API, ώστε να μπορείτε να ρυθμίσετε τον δικό σας διαχειριστή κωδικών πρόσβασης στο σπίτι χωρίς να καταρρεύσει ο διακομιστής σας λόγω έλλειψης μνήμης RAM. Το καλύτερο από όλα είναι ότι σας επιτρέπει να αναλάβετε τον πλήρη έλεγχο του απορρήτου σαςαποτρέποντας τα μεταδεδομένα σας από το να καταλήξουν στα χέρια τρίτων εταιρειών που επωφελούνται από τις πληροφορίες σας.
Πώς να ενεργοποιήσετε τον έλεγχο ταυτότητας δύο βημάτων (2FA)
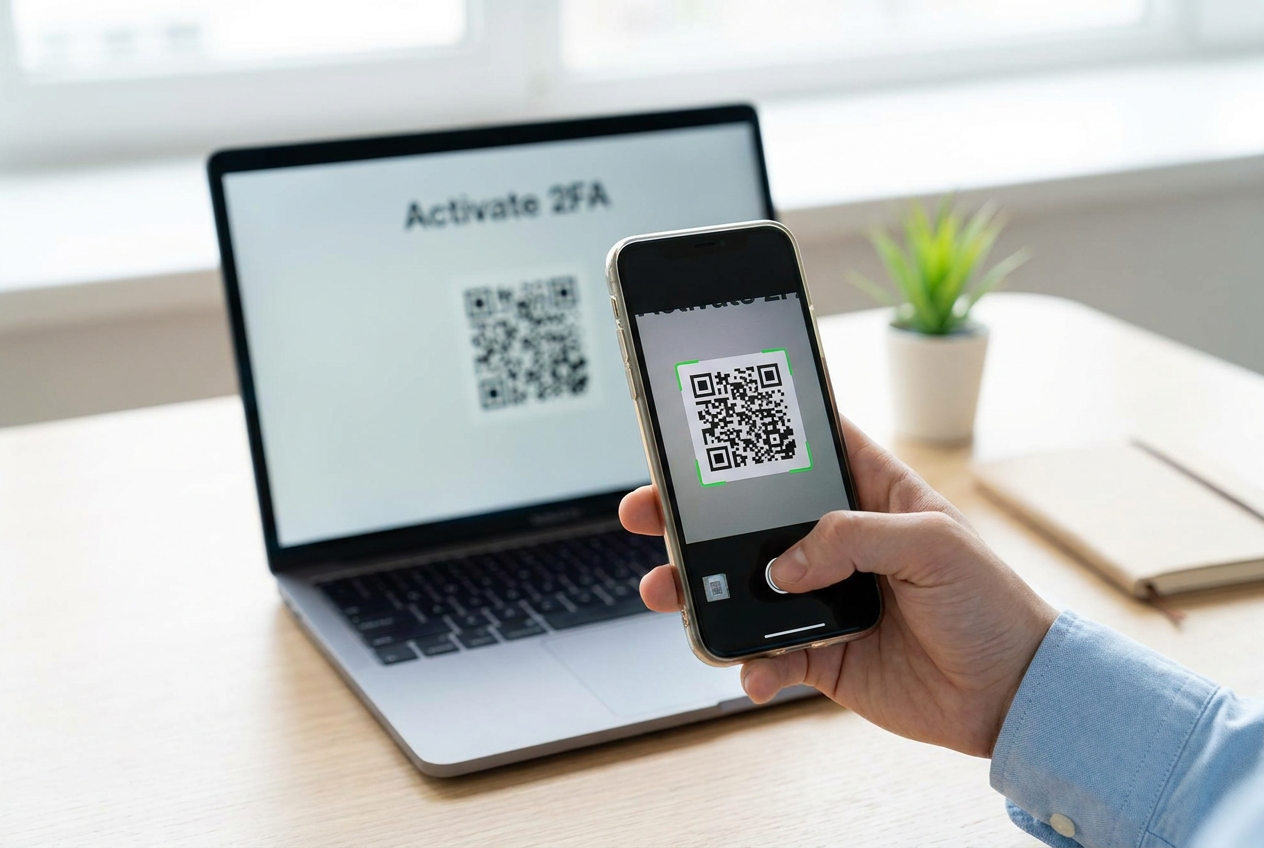
Η επαλήθευση σε δύο βήματα είναι αυτό το επιπλέον επίπεδο ασφάλειας που εμποδίζει κάποιον να έχει πρόσβαση στο θησαυροφυλάκιό σας, ακόμα κι αν έχει καταφέρει να κλέψει τον κύριο κωδικό πρόσβασής σας. Για να τη ρυθμίσετε, το πρώτο βήμα είναι να συνδεθείτε στον λογαριασμό σας. εφαρμογή ιστού της παρουσίας σαςΜόλις μπείτε μέσα, μεταβείτε στο μενού Ρυθμίσεις, μεταβείτε στην ενότητα Ασφάλεια και αναζητήστε την ενότητα Σύνδεση σε δύο βήματα.
Αν αποφασίσετε να χρησιμοποιήσετε μια εφαρμογή ελέγχου ταυτότητας (όπως 2FAS, Aegis ή Authy), πρέπει να κάνετε κλικ στο κουμπί διαχείρισης στην επιλογή Αίτηση ελέγχου ταυτότηταςΤο σύστημα θα σας ζητήσει τον κύριο κωδικό πρόσβασής σας για λόγους ασφαλείας και στη συνέχεια θα εμφανίσει έναν κωδικό QR. Απλώς πρέπει να Σαρώστε τον κωδικό με το κινητό σας τηλέφωνο.Εισαγάγετε το εξαψήφιο διακριτικό που δημιουργείται από την εφαρμογή και πατήστε "Ενεργοποίηση". Θα ξέρετε ότι όλα έχουν ρυθμιστεί σωστά όταν δείτε το πράσινο σημάδι επιβεβαίωσης.
Είναι σημαντικό να γνωρίζετε ότι μπορείτε να ενεργοποιήσετε πολλές μεθόδους ταυτόχρονα. Το σύστημα θα δώσει προτεραιότητα στην πρόσβαση με μια καθορισμένη σειρά: πρώτα το Duo (για επιχειρήσεις), στη συνέχεια το FIDO2 WebAuthn, το YubiKey, η εφαρμογή ελέγχου ταυτότητας και τέλος, το email. Εάν για οποιονδήποτε λόγο η κύρια μέθοδος αποτύχει, μπορείτε πάντα να κάνετε κλικ στο κουμπί. χρησιμοποιήστε μια άλλη μέθοδο σύνδεσης για να μην κλειδωθείτε έξω από το χρηματοκιβώτιό σας.
Τεχνική εγκατάσταση και ανάπτυξη του Vaultwarden
Για όσους προτιμούν την αυτοδιαμονή, ο πιο καθαρός τρόπος για να Εγκαταστήστε το Vaultwarden χρησιμοποιώντας το Docker είναι μέσα Δοχεία DockerΣε αντίθεση με το αρχικό Bitwarden, το οποίο απαιτεί μια βαριά υποδομή με περισσότερα από 11 κοντέινερ, το Vaultwarden εκτελείται σε ένα μόνο κοντέινερ και καταναλώνει μόνο περίπου 50MB RAM σε κατάσταση αδράνειας, καθιστώντας το ιδανικό για έναν οικιακό διακομιστή ή ένα μέτριο VPS.
Σε ένα περιβάλλον όπως το Unraid, απλώς αναζητήστε την εφαρμογή στο κατάστημα και διαμορφώστε τη θύρα και το email του διαχειριστή. Για να ασφαλίσετε το backend, είναι απαραίτητο να δημιουργήσετε ένα κρυπτογραφημένο διακριτικό διαχείρισης διά μέσου Αργόν2Αυτό αποτρέπει την αποθήκευση κωδικών πρόσβασης σε απλό κείμενο στο αρχείο διαμόρφωσης. Μόλις εκτελεστεί το κοντέινερ, η πρόσβαση στον πίνακα ελέγχου γίνεται μέσω της διαδρομής /admin.
Ενίσχυση και ασφάλεια διακομιστή
Η εγκατάσταση της υπηρεσίας είναι απλή, αλλά το να την αφήσετε εκτεθειμένη στο διαδίκτυο χωρίς προστασία είναι απερίσκεπτο. Για να ασφαλίσετε την εγκατάσταση, συνιστάται η χρήση ενός αντίστροφο proxy όπως Nginx ή Caddy που διαχειρίζεται την κίνηση HTTPS και αποκρύπτει την έκδοση του διακομιστή για να αποφευχθεί η παροχή στοιχείων στους εισβολείς. Επιπλέον, είναι ζωτικής σημασίας να διαμορφώσετε το Σύστημα αλληλογραφίας SMTPΧωρίς αυτό δεν θα λαμβάνετε κωδικούς επαλήθευσης ή ειδοποιήσεις πρόσβασης έκτακτης ανάγκης.
Ένα άλλο απαραίτητο μέτρο είναι η εγκατάσταση Fail2banΑυτό το εργαλείο παρακολουθεί τα αρχεία καταγραφής του Vaultwarden και, εάν εντοπίσει ότι κάποιος προσπαθεί να αποκτήσει πρόσβαση με ωμή βία (πολλαπλές αποτυχημένες προσπάθειες σύνδεσης στη σειρά), μπλοκάρει τη διεύθυνση IP από τον εισβολέα αυτόματα. Για να λειτουργήσει αυτό στο Docker, οι κανόνες πρέπει να έχουν διαμορφωθεί ειδικά στην αλυσίδα iptables DOCKER-USER.

Διαχείριση χρηστών και πρόσβαση έκτακτης ανάγκης
Μόλις δημιουργήσετε τον προσωπικό σας λογαριασμό, το πιο λογικό πράγμα που πρέπει να κάνετε είναι απενεργοποίηση δημόσιας καταγραφής αλλάζοντας τη μεταβλητή SIGNUPS_ALLOWED σε false. Με αυτόν τον τρόπο, κανείς δεν θα μπορεί να εγγραφεί στον διακομιστή σας χωρίς προηγούμενη πρόσκληση. Εάν εργάζεστε σε ομάδα, μπορείτε να ενεργοποιήσετε την Προσκλήσεις οργανισμού για κοινή χρήση κωδικών πρόσβασης να προσθέτετε άλλα μέλη με ελεγχόμενο τρόπο.
Το Vaultwarden περιλαμβάνει επίσης μια πολύ χρήσιμη λειτουργία που ονομάζεται Πρόσβαση έκτακτης ανάγκηςΑυτό σας επιτρέπει να ορίσετε μια αξιόπιστη επαφή που μπορεί να ανακτήσει την πρόσβαση στο θησαυροφυλάκιό σας εάν δεν είστε διαθέσιμοι. Μπορείτε να διαμορφώσετε την επαφή ώστε να βλέπει μόνο τα δεδομένα ή να αναλαμβάνει τον πλήρη έλεγχο, καθορίζοντας πάντα ένα [συγκεκριμένο δικαίωμα/μέτρο ασφαλείας]. χρόνος αναμονής (από 1 έως 90 ημέρες) ώστε να μπορείτε να απορρίψετε το αίτημα σε περίπτωση λάθους.
Συντήρηση, δημιουργία αντιγράφων ασφαλείας και αποκατάσταση
Το να έχετε όλα τα κλειδιά σας σε ένα μέρος είναι βολικό, αλλά αν ο σκληρός σας δίσκος παρουσιάσει βλάβη και δεν έχετε αντίγραφο ασφαλείας, δεν θα έχετε τύχη. Η απλή αντιγραφή του αρχείου βάσης δεδομένων SQLite ενώ ο διακομιστής λειτουργεί δεν είναι αρκετή, καθώς θα μπορούσατε να καταλήξετε με ένα κατεστραμμένο αντίγραφο. Η σωστή προσέγγιση είναι να χρησιμοποιήσετε την εντολή sqlite3 .backup για να δημιουργηθεί ένα συνεπές στιγμιότυπο των δεδομένων.
Ένα ιδανικό σενάριο συντήρησης θα πρέπει να δημιουργεί αντίγραφα ασφαλείας της βάσης δεδομένων, των συνημμένων και του αρχείου .env, κρυπτογραφώντας ολόκληρο το πακέτο με εργαλεία όπως ηλικία Αυτό διασφαλίζει ότι το αντίγραφο ασφαλείας δεν θα είναι αναγνώσιμο σε περίπτωση υποκλοπής. Για να επαναφέρετε το σύστημα, είναι σημαντικό να διαγράψετε τα αρχεία WAL και SHM πριν από τη φόρτωση της παλιάς βάσης δεδομένων, αποτρέποντας έτσι σφάλματα συγχρονισμού που θα μπορούσαν να καταστρέψουν τα δεδομένα.
Η πλήρης ασφάλεια των διαπιστευτηρίων σας επιτυγχάνεται συνδυάζοντας έναν καλά ασφαλισμένο αυτο-φιλοξενούμενο διακομιστή, την υποχρεωτική ενεργοποίηση του two-factor authentication και μια ρουτίνα κρυπτογραφημένων, εξωτερικών αντιγράφων ασφαλείας, διασφαλίζοντας ότι η ψηφιακή σας ζωή προστατεύεται από τυχόν απρόβλεπτα τεχνικά προβλήματα ή κακόβουλες επιθέσεις.

Παθιασμένος με την τεχνολογία από μικρός. Μου αρέσει να είμαι ενημερωμένος στον τομέα και, πάνω απ' όλα, να τον επικοινωνώ. Γι' αυτό έχω αφοσιωθεί στην επικοινωνία σε ιστότοπους τεχνολογίας και βιντεοπαιχνιδιών εδώ και πολλά χρόνια. Μπορείτε να με βρείτε να γράφω για Android, Windows, MacOS, iOS, Nintendo ή οποιοδήποτε άλλο σχετικό θέμα σας έρχεται στο μυαλό.