- DoH- ja DoT-protokollien käyttöönotto SSL-varmenteiden hallinnan ja tiettyjen porttien avaamisen avulla.
- Tietosuojan optimointi salattujen ylävirran palvelimien avulla ja luotettavien käänteisten välityspalvelimien määrityksellä.
- Natiivien määritysprofiilien käyttöönotto DNS-suodatuksen integroimiseksi Android-, iOS- ja Windows-laitteissa.
Kuinka määrittää DNS HTTPS:n ja DNS TLS:n kautta AdGuard Homessa? Jos olet kyllästynyt siihen, että internet-palveluntarjoajasi tietää jokaisen liikkeesi verkossa, tai haluat hallita kotisi mainontaa mistä tahansa, oman salatun DNS-palvelimen määrittäminen on paras ratkaisu. AdGuard-koti se ha convertido en la herramienta estrella para quienes buscan privacidad y limpieza visual, permitiéndonos gestionar el tráfico de red sin tener que instalar extensiones molestas en cada dispositivo.
La verdadera magia ocurre cuando dejamos de usar el DNS tradicional en texto plano y saltamos a protocolos como DNS HTTPS:n kautta (DoH) y DNS TLS:n kautta (DoT)Kyse ei ole vain mainosten estämisestä, vaan salausmuurin rakentamisesta, joka estää kolmansia osapuolia vakoilemasta hakujasi, mikä tekee selaamisestasi paljon turvallisempaa ja yksityisempää, olitpa sitten olohuoneen sohvalla tai yhteydessä julkiseen Wi-Fi-verkkoon. Lisätietoja saat... DNS:n salaaminen HTTPS:n kautta DNS:n avulla.
Kokoonpanon aloittamisen edellytykset
Jotta kaikki tämä toimisi, tarvitset ihanteellisessa tilanteessa palvelimen, jolla on oma julkinen IP-osoiteJos sinulla ei ole sellaista kotona, on olemassa erittäin edullisia pilvipohjaisia vaihtoehtoja, kuten DigitalOcean, Vultr tai Linode. Jos haluat mieluummin jotain paikallisempaa, voit käyttää NAS-laitetta tai jopa edistyneitä reitittimiä, jotka tukevat sitä. Docker ja Docker Composer, ya que es la forma más limpia de instalar el servicio sin ensuciar el sistema operativo.
Un punto crítico es el puerto 53. En sistemas Ubuntu o Debian, el servicio systemd-ratkaistu Tämä portti on usein monopolisoitu, joten sinun on poistettava se käytöstä, jotta AdGuard Home voi ottaa DNS-liikenteen hallintaansa. Voit tehdä tämän yksinkertaisesti pysäyttämällä palvelun ja poistamalla sen käytöstä terminaalin kautta ennen säilön käynnistämistä.
SSL-varmenteiden hankkiminen: salauksen ydin
Ilman voimassa olevaa SSL-varmennetta salaus ei yksinkertaisesti toimi. Sinulla on kaksi vaihtoehtoa: maksaa varmenteiden myöntäjälle tai valita ilmainen ja tehokas vaihtoehto, jossa on SalataanpaTämän automatisoimiseksi työkalu Certbot Se on yleisin menetelmä, jonka avulla voit hankkia tarvittavat tiedostot DNS-haasteen kautta, mikä on yksinkertaisin tapa välttää ongelmia.

Toinen erittäin tehokas vaihtoehto on LEGOmikä on erityisen hyödyllistä niille, jotka haluavat automatisoida varmenteiden uusimisen. Työkalusta riippumatta tavoitteena on hankkia kaksi perustiedostoa: fullchain.pem (todistus) ja privkey.pem (yksityinen avain), joita AdGuard Home pyytää salatun yhteyden validoimiseksi.
DoH:n ja DoT:n vaiheittainen konfigurointi
Kun AdGuard Home on käytössä, kirjaudu sisään ohjauspaneeliin ja siirry osioon, joka vastaa seuraavaa: SalausasetuksetTässä kohtaa toiminta tapahtuu. Sinun on aktivoitava salaus ja määritettävä palvelimen nimi, joka on aliverkkotunnus (esimerkiksi dns.oma-verkkotunnus.com), johon laitteesi muodostavat yhteyden.
- Todistukset: Kopioi fullchain.pem-tiedoston sisältö varmennekenttään ja yksityinen avain vastaavaan kenttään.
- Portit: HTTPS:n (DoH) tapauksessa vakioportti on 443, mutta voit muuttaa sitä, jos se on jo käytössä. TLS:n (DoT) tapauksessa sinun on avattava ja uudelleenohjattava portti 853.
- Vahvistus: Muista tallentaa muutokset ja varmistaa, että järjestelmä näyttää kokoonpanon olevan oikein.
Integrointi käänteisen välityspalvelimen ja Nginxin kanssa
Jos haluat käyttää AdGuard Home -verkkokäyttöliittymää mukavan aliverkkotunnuksen kautta käyttämällä Nginx-välityspalvelimen hallintaIP-osoitteiden kanssa on oltava varovainen. Oletusarvoisesti AdGuard Home saattaa hylätä välityspalvelimelta tulevat DoH-pyynnöt, jos se ei luota siihen. Voit korjata tämän muokkaamalla tiedostoa. AdGuardHome.yaml ja lisää välityspalvelimesi IP-osoite luetteloon luotetut_välityspalvelimet.
Nginx-konfiguraatiossa on tärkeää sisällyttää otsikot X-Real-IP o X-Forwarded-ForNäin AdGuard Home voi nähdä paitsi välityspalvelimen IP-osoitteen myös asiakkaan todellinen IP-osoite mikä tekee kyselyn, jolloin voit soveltaa yksittäisiä suodatussääntöjä laitetta kohden eikä käsitellä koko verkkoasi yhtenä käyttäjänä.
Käyttämällä salattua DNS:ää, kuten Upstreamia
Voit paitsi tarjota laitteillesi salatun DNS:n, myös AdGuard Home voi tehdä kyselyitä muille palvelimille salauksen avulla. Yksinkertaisten IP-osoitteiden sijaan voit määrittää ylävirran palvelimet käyttämällä TLS- tai HTTPS-syntaksia. Voit esimerkiksi Käytä Google DNS:ää kautta tls://dns.google tai käytä tls://1.1.1.1 para Cloudflare.
Esto crea un túnel blindado desde tu dispositivo hasta AdGuard Home y luego otro túnel desde AdGuard Home hasta el proveedor final, asegurando que ei välittäjää voi lukea DNS-pyyntöjesi sisällön kokonaan.
Päätelaitteissa määritettävät asetukset
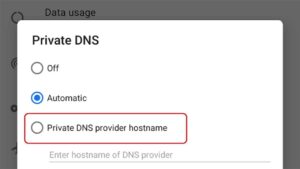
DoH:n ja DoT:n etuna on, että monet käyttöjärjestelmät tukevat niitä jo natiivisti. Android 9 tai uudempi, puedes ir a los ajustes de red y configurar el «DNS Privado» simplemente escribiendo tu dominio. En iOS ja macOS, la cosa es más sencilla si usas la «Guía de configuración» de AdGuard Home, o si prefieres saber Kuinka muuttaa DNS:ää iPhonessa käsin.
Para Windows, la configuración de DNS HTTPS:n kautta Tämä tehdään suoraan tietosuoja- ja turvallisuusasetuksissa antamalla palvelimesi URL-osoite. Jos tarvitset apua, voit ottaa yhteyttä DNS:n vaihtaminen Windows 11:ssäTällä tavoin sinun ei enää tarvitse olla yhteydessä lähiverkkoon tai käyttää VPN:ää nauttiaksesi mainosten estämisestä ja yksityisyydestä.

Edistynyt suodatus ja lapsilukko
Kun salattu tunneli on valmis, voit vapauttaa sen täyden potentiaalin estoluettelotSuosittelemme aloittamaan AdGuardin natiiviluettelosta ja lisäämään OISD tai Steven Black täydellisen haittaohjelma- ja telemetriasuojauksen takaamiseksi. Jos jokin verkkosivusto lakkaa latautumasta, voit käyttää mukautetut suodatussäännöt para añadir excepciones rápidas.
Para quienes tienen familia, la opción de estetyt palvelut Se on mahtavaa. Sen avulla voit poistaa deittisovellukset, pelit tai sosiaaliset verkostot käytöstä tietyiltä asiakkailta yhdellä napsautuksella, mikä muuttaa palvelimesi tehokkaaksi järjestelmäksi. vanhempien valvonta centralizado y fácil de gestionar.
Tener un servidor AdGuard Home optimizado con protocolos de cifrado permite transformar la navegación doméstica en una experiencia privada y libre de distracciones, eliminando la dependencia de los DNS del operador y blindando el tráfico contra el espionaje. Al combinar certificados SSL, la gestión de proxies inversos y la configuración nativa en dispositivos móviles, logramos que el filtrado de contenido y la protección de datos nos acompañen en cualquier lugar del mundo sin sacrificar la velocidad de respuesta.


Intohimoinen teknologiaan pienestä pitäen. Rakastan olla ajan tasalla alalla ja ennen kaikkea viestiä siitä. Siksi olen omistautunut viestintään teknologia- ja videopelisivustoilla useiden vuosien ajan. Löydät minut kirjoittamasta Androidista, Windowsista, MacOS:sta, iOS:stä, Nintendosta tai mistä tahansa muista mieleen tulevista aiheista.