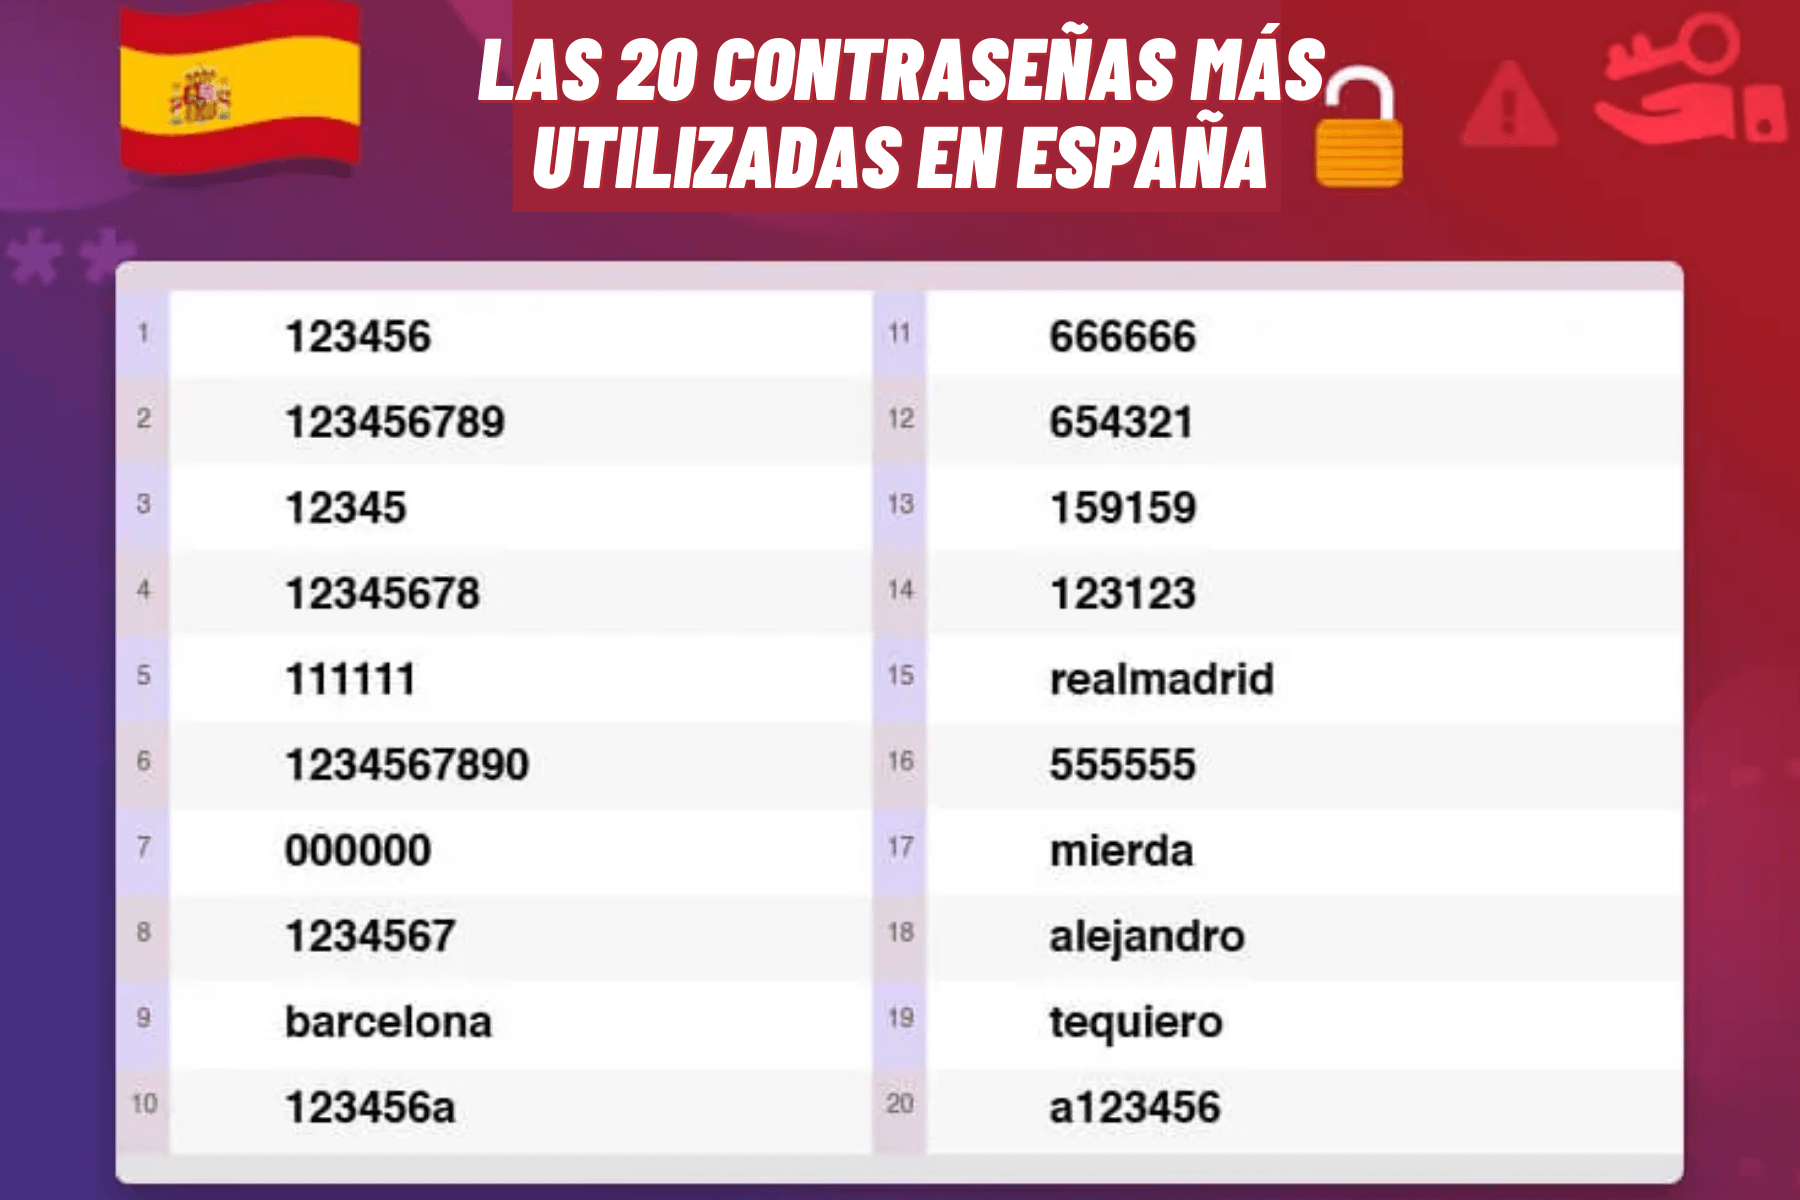
- NordPassin raportit paljastavat, että Espanjassa yksinkertaiset numeeriset salasanat, kuten 123456, 123456789 tai 12345678, ovat vallitsevia.
- Useimmat näistä avaimista murretaan alle sekunnissa automaattisilla raa'alla voimalla tehtävillä hyökkäyksillä.
- Salasananhallintaohjelmat ja kaksivaiheinen vahvistus ovat tehokkaimmat puolustuskeinot tunnistetietojen varastamista vastaan.
- Pitkät, ainutlaatuiset lausekkeet kullekin palvelulle vähentävät merkittävästi petosten, identiteettivarkauksien ja luvattoman käytön riskiä.

Hyvien salasanojen valitseminen on edelleen yksi niistä tehtävistä, joita monet meistä lykkäävät seuraavaan päivään... ja niin se menee meidän kohdallamme. Espanjassa miljoonat käyttäjät käyttävät edelleen järjettömän helppoja näppäimiä Salasanat, kuten 123456 tai admin, pysyvät murrettuina asiantuntijoiden, kyberturvallisuusyritysten ja viranomaisten jatkuvista varoituksista huolimatta. Tämän seurauksena monien näiden salasanojen murtaminen kestää alle sekunnin.
Viimeisimmissä raporteissa NordPass Ja muut erikoistuneet yritykset näyttävät aina saman valokuvan: lyhyitä, ennustettavia salasanoja, joita toistetaan kymmenissä palveluissa ja erittäin alttiita automatisoiduille hyökkäyksille. Katsotaanpa Espanjassa yleisimmin käytettyjä salasanoja, miksi ne ovat niin vaarallisia ja mitä sinun pitäisi tehdä juuri nyt suojataksesi tilisi.
Espanjan käytetyimmät salasanat: lista, jota kenenkään ei pitäisi kopioida
Viimeisimmät tutkimukset salasanatottumuksista Espanjassa osoittavat melko huolestuttavan kaavan. Yksinkertaiset numeroyhdistelmät ja näppäimistökuviot jatkavat vallitsevana listat sekä henkilökohtaisilla tileillä että yritystileillä.
Yhdessä luetteloista, jotka on koottu oikeita vuotojaNordPass ja NordStellar ovat analysoineet jättimäisen tietokannan, joka sisältää noin 2,5 teratavua pimeässä verkossa ja muissa julkisissa lähteissä paljastuneita tunnistetietoja. Näiden tietojen perusteella he ovat tunnistaneet Espanjassa käytetyimmät salasanat., sekä arvion siitä, kuinka kauan hyökkääjältä kuluu kunkin murtamiseen.
Eräässä raportissa korostetaan silmiinpistävää tosiasiaa: Espanjan osalta ”admin” näkyi nimellä eniten käytetty salasana, syrjäyttäen tunnetun 123456:n, joka nousee toiseksi. Sitä seuraavat hyvin tiiviisti 12345678, 123456789 ja 12345. Lisäksi havaitaan monia sanan "salasana" variaatioita sekä yksinkertaisia kirjain- ja numeroyhdistelmiä.
Toinen yksityiskohtaisempi luettelo Espanjassa käytetyistä henkilökohtaisista salasanoista kertoo saman tarinan, mutta järjestystä on hieman muutettu. Nämä ovat kymmenen toistettua avainsanaa vuonna 2024 espanjalaisilla henkilökohtaisilla tileillä, sekä arvioitu hakkerointiaika:
- 123456 – < 1 sekunti – 2 743 käyttökertaa
- 123456789 – < 1 sekunti – 2 743 käyttökertaa
- 12345678 – < 1 sekunti – 2 743 käyttökertaa
- Espanja – ~2 minuuttia – 7 349 käyttökertaa
- qwerty123 – < 1 sekunti – 2 743 käyttökertaa
- 12345 – < 1 sekunti – 2 743 käyttökertaa
- qwerty1 – < 1 sekunti – 2 743 käyttökertaa
- 1234567890 – < 1 sekunti – 2 743 käyttökertaa
- salasana – < 1 sekunti – 2 743 käyttökertaa
- 1234567 – < 1 sekunti – 2 743 käyttökertaa
Raportissa listaus laajennetaan kattamaan 20 yleisimmin käytettyä salasanaa Espanjassa, ja termejä, kuten ”Barcelona”, ”ESPANJA” isoilla kirjaimilla, ”Alejandro”, ”Cristina” tai muunnelmia, kuten Qwerty123. Yhteisenä nimittäjänä on, että lähes kaikki niistä voidaan purkaa alle sekunnissa, lukuun ottamatta joitakin erisnimiä tai tietyn yhdistelmän sanoja, jotka kestävät vain sekunteja tai tunteja.
Asiat eivät parane, kun tarkastelemme yritysten salasanoja Espanjassa. Yritystileillä näkyy edelleen 123456, 12345, 123456789, Espanja tai salasana yleisinä tunnistetietoina, joilla kullakin on tuhansia käyttötarkoituksia. Jopa salasanojen, kuten ”teamo”, ”maria” tai ”Spain”, uudelleenkäyttö havaitaan ammattiympäristöissä.
Mitä tapahtuu Espanjan ulkopuolella: yhtä katastrofaalinen globaali tilanne
Skenaario on identtinen maailmanlaajuisesti. ”123456” on jälleen kerran planeetan käytetyin salasanaYli 3 miljoonaa rekisteröityä käyttöä henkilökohtaisella tasolla ja yli 1,2 miljoonaa yritystileillä. Sitä seuraavat 123456789 ja 12345678, ja maailmanlaajuisella kärkilistalla on myös klassikoita, kuten password, qwerty123, qwerty1, 111111, 12345, abc123, iloveyou ja secret.
20 maailmanlaajuisesti yleisimmin käytettyä salasanaa henkilökohtaiseen käyttöön osoittavat, että Ne kaikki tulkitaan alle sekunnissa käyttäen raa'an voiman työkaluja. Lista sisältää yhdistelmiä, kuten 000000, 1111111, 123123 tai lohikäärme, jotka kaikki ovat erittäin ennustettavia.
Yritysten salasanojen osalta tilanne on myös hälyttävä maailmanlaajuisesti. Organisaatiot toistavat samaa luetteloa keskeisistä heikkouksista.: 123456, 123456789, 12345678, secret, password, qwerty123, qwerty1, 111111, 123123 ja vastaavat, joiden kaikkien hakkerointiaika on alle yksi sekunti.
Mielenkiintoista kyllä, raportit havaitsevat kulttuurisia malleja joissakin maissa: urheiluun liittyviä sanoja, loukkauksia tai paikallisia ilmaisuja Ne esiintyvät useilla kansallisilla listoilla. Ranskassa käytetään lyhennettä ”motdepasse”, Slovakiassa ”heslo”, Suomessa ”salasana” ja Espanjassa termeillä kuten ”España” tai ”barcelona” on painoarvoa.
Kaikesta digitaalisten natiivien merkityksestä puhumisesta huolimatta NordPassin tutkimus viittaa siihen, että Iällä on vain vähän vaikutusta huonoihin salasanakäytäntöihin18–80-vuotiaat toistavat numeroyhdistelmiä, kuten 12345 tai 123456. Sukupolvien välinen tärkein ero on erisnimien käyttö, joka on yleisempää vanhempien sukupolvien keskuudessa (usein käytettyjä nimiä, kuten ”Veronica”, ”Maria” tai ”Susana”) kuin nuorempien keskuudessa, jotka suosivat pitkiä numerosarjoja tai trendikkäitä termejä, kuten ”skibidi”.
Miksi nämä salasanat ovat lahja kyberrikollisille
Syy, miksi kaikki tämä on niin vaarallista, on yksinkertainen: Raa'an voiman hyökkäykset ja vuotaneiden tunnistetietojen käyttö on automatisoitu täysimääräisesti.Erikoisohjelmat voivat testata tuhansia tai miljoonia yhdistelmiä sekunnissa, aina aloittaen yleisimmistä, jotka ovat myös julkisesti saatavilla.
Raporteissa mainittujen tietojen mukaan Noin 80 % tietomurroista liittyy heikkoihin, varastettuihin tai uudelleenkäytettyihin salasanoihin.Verizonin tekemän tutkimuksen mukaan noin 86 % verkkosovellushyökkäyksistä suoritetaan aiemmin varastetuilla tai helposti arvattavilla tunnistetiedoilla.
Hyökkääjät yhdistävät useita tekniikoita: puhdasta raakaa voimaa, vuodettujen salasanojen sanakirjoja ja koulutetut neuroverkot ennakoida ihmisten käyttäytymismallejaTämä tarkoittaa, että yhdistelmät, kuten ”qwerty123” tai ”1234ivan”, eivät ole lainkaan omaperäisiä: tekoäly sisällyttää ne ensimmäisten yritystensä joukkoon, koska se tunnistaa nämä näppäimistökuviot ja numeroita sisältävät nimet lähes välittömästi.
Lisäksi mukavuus tulee turvallisuuden kustannuksella. Keskivertokäyttäjällä on käytössään 70–80 eri salasanaa.Ja se johtaa väsymykseen: samoja salasanoja päätyy kierrättämään useissa palveluissa tai valitaan helposti muistettavia sarjoja, erityisesti verkkosivustoilla, joita pidetään "vähemmän tärkeinä".
Mutta tuo väärä merkityksettömyyden tunne on ongelma. Yksinkertainen salasana, jota käytetään uudelleen millä tahansa verkkosivustolla, voi vaarantua tietomurron seurauksena, ja Hyökkääjät yrittävät samaa yhdistelmää sähköpostissa, verkkopankissa, sosiaalisessa mediassa tai yritysalustoilla.Tätä kutsutaan tunnistetietojen täytehyökkäyksiksi.
Todellinen vaikutus Espanjassa: petoksia, tietojenkalastelua ja lisää tietomurtoja
Kyberturvallisuuspoikkeamien luvut Espanjassa vahvistavat, että Heikkojen salasanojen ongelma ei ole teoreettinen.Yhdysvaltain kansallinen kyberturvallisuusinstituutti (INCIBE) on käsitellyt viime vuonna yli 120 000 tietoturvaloukkausta, mikä on lähes 26 prosenttia enemmän kuin edellisenä vuonna.
Tuosta volyymista, Lähes 46 000 tapausta liittyi verkkopetoksiinTietojenkalastelu oli yleisin hyökkäystyyppi, ja niitä raportoitiin yli 25 000. Monissa näistä tapauksista rikolliset yhdistävät sosiaalista manipulointia (harhaanjohtavia sähköposteja tai tekstiviestejä) jo vuotaneisiin tai muilla keinoin varastettuihin tunnistetietoihin.
Erikoistuneet keskukset, kuten ZIUR, Gipuzkoan teollisuuden kyberturvallisuuskeskus, varoittavat, että Raaka voima -salasanojen murtaminen on yksi yleisimmin käytetyistä hyökkäystavoista Koska ”se toimii erittäin hyvin”. Hyökkääjät aloittavat yhdistelmillä, joiden he tietävät olevan yleisimpiä, ja etenevät nopeudella, johon kukaan ihminen ei pysty.
Vuonna 2024 pelkästään Espanjassa Kolmea eniten käytettyä salasanaa (123456, 123456789 ja 12345678) käytettiin lähes 50 000 kertaaJa ne kaikki murtuvat alle sekunnissa. Jos laskemme yhteen loput kymmenestä suosituimmasta salasanasta (mukaan lukien qwerty123, España, qwerty1, 1234567890, password ja 1234567), puhumme yli 10 80.000 salasanan käyttötavasta, jotka eivät käytännössä tarjoa mitään suojaa.
Yritysympäristöissä riski moninkertaistuu: yrityksen käyttäjään liittyvä heikko salasana voi olla portti kiristysohjelmahyökkäyksille, arkaluonteisten tietojen varkauksille tai talouspetoksilleSisällä hyökkääjät voivat liikkua verkossa sivusuunnassa ja laajentaa käyttöoikeuksiaan, kunnes he saavuttavat kriittiset järjestelmät.
Sukupolvet ja myytit: väärä ”digitaalinen natiivi” ja oikeat nimet
Yksi NordPass-raporttien erikoisimmista johtopäätöksistä on niin kutsuttu "digitaalisten natiivien myytti". Teknologian kanssa kasvaminen ei tarkoita sen turvallista käyttöäNuoret keksivät edelleen salasanoja, jotka ovat aivan yhtä huonoja kuin edellisten sukupolvien salasanat.
Ikäryhmittäin tehty analyysi osoittaa, että Yhdistelmät, kuten 12345 tai 123456, ovat kärjessä kaikissa ryhmissä.Erot näkyvät pääasiassa erisnimien käytössä: vanhemmat sukupolvet (baby boomerit tai hiljainen sukupolvi) käyttävät usein omaa tai perheenjäsentensä nimeä salasanana.
Tutkimuksissa on konkreettisia esimerkkejä: Veronica on hyvin yleinen nimi X-sukupolven keskuudessa.Vaikka ”Maria” on hallitseva nimi suurten ikäluokkien keskuudessa ja ”Susana” erottuu hiljaisen eli sodanjälkeisen sukupolven keskuudessa, näitä nimiä sekoitetaan joskus yksinkertaisiin numeroihin, mikä ei lisää varmuutta.
Toisaalta nuoremmat sukupolvet, kuten Z- tai Y-sukupolvi (millenniaalit), He eivät käytä nimiään salasanoissa yhtä paljon.Sen sijaan he valitsevat esimerkiksi numerosarjan 1234567890 tai trendikkäitä termejä (esimerkiksi ”skibidi”). Ongelma on sama: helposti ennustettavat kaavat, jotka mikä tahansa moderni hyökkäystyökalu on hyvin tietoinen.
Asiantuntijat ovat yhtä mieltä siitä, että vuosien valistuskampanjoista huolimatta ”Salasanojen hygienia” on parantunut hyvin vähänVälitön mukavuus on edelleen turvallisuuden edelle, vaikka yhä useammat kriittiset palvelut ovat sidoksissa tunnuksiin: pankkipalvelut, verot, terveydenhuolto, etätyö jne.
Mikä tekee salasanasta todella turvallisen (ja mikä ei)
Keskeinen asia kaikissa raporteissa on kumota ajatus, jonka mukaan turvallisuus perustuu yksinomaan outojen symbolien käyttämiseen. Tärkeintä on pituus ja ennalta-arvaamattomuus.Lyhyt salasana, vaikka se sisältäisi numeroita ja symboleja, on yleensä paljon heikompi kuin pitkä lauseke.
Kryptografian ja kyberturvallisuuden asiantuntijat väittävät, että pitkä salasana se on paljon vankempi kuin lyhyt sana tyypillisillä korvauksilla (kuten P4$$w0rd!). Merkkijono, kuten ”MyCatEatsTunaInThePark2026”, tarjoaa paljon suuremman vastustuskyvyn juuri merkkien määrän ja kokonaisuuden heikon ennustettavuuden vuoksi.
INCIBEn kaltaisten organisaatioiden tai ESETin, NordPassin tai ZIURin kaltaisten yritysten suositukset viittaavat kaikki samaan suuntaan: He valitsevat pitkiä, satunnaisia ja yksilöllisiä salasanoja palvelua kohden.Joissakin tapauksissa suositellaan vähintään 8–10 merkkiä; toisissa tapauksissa on suositeltavaa käyttää 12 tai jopa 20 merkkiä yhdistämällä isoja ja pieniä kirjaimia, numeroita ja symboleja.
Toinen ajatus, joka toistuu toistuvasti, on se, että Pituus on suojaavampi kuin mielivaltainen monimutkaisuus.Salasana, jonka kirjoittaminen on erittäin monimutkaista, on hyödytön, jos siinä on vain kahdeksan merkkiä: nykyaikainen tietokone pystyy kokeilemaan kaikkia yhdistelmiä kohtuullisessa ajassa, varsinkin jos se jo toimii ihmisten luomien merkkijonojen sanakirjojen kanssa.
Todellisuus on sitä paitsi se, että Salasanoista on tulossa vähemmän tärkeitä. Teknologioiden, kuten salasanojen tai biometriikkaan ja julkisen avaimen kryptografiaan perustuvien käyttöavainten, myötä tilanne näyttää parantuvan. Mutta ne eivät ole vielä laajalti saatavilla ja täysin integroituja kaikkiin palveluihin, joten vielä jonkin aikaa turvaudumme perinteisiin salasanoihin.
Käytännön vinkkejä: kuinka hallita salasanojasi hyvin tänään
Asiantuntijat suosittelevat kerrostetun suojausstrategian käyttöönottoa, kunnes siirtymä on valmis. Kyse ei ole vain uuden, monimutkaisen salasanan keksimisestävaan pikemminkin muuttaa tapaa, jolla hallitset kaikkia avaimiasi.
Ensimmäinen asia on ilmeinen: Jos jokin salasanoistasi näkyy näissä listoissa (123456, admin, qwerty, Spain, password jne.), vaihda se nyt.Eikä vain yhdessä paikassa: jos olet käyttänyt sitä uudelleen, sinun on muokattava sitä kaikissa palveluissa, joihin olet sen sijoittanut, alkaen sähköpostista, pankkisovelluksesta ja muista arkaluontoisista alustoista.
Samanaikaisesti kaikki lähteet ovat yhtä mieltä useista perusperiaatteista:
- Vältä ilmeisiä sarjoja ja kaavojaVältä kaikkea, kuten 123456, 111111, qwerty, qwerty123, syntymäajat tai henkilötiedot (lasten, lemmikkien, kumppanien jne. nimet). Nämä ovat ensimmäisiä kohteita, joihin automatisoidut hyökkäykset ja sosiaalinen manipulointi kohdistuvat.
- Käytä eri salasanaa jokaiselle tärkeälle palvelulleSaman salasanan käyttäminen uudelleen moninkertaistaa yhden tietomurron vaikutukset. Jos salasanasi varastetaan yhdellä verkkosivustolla, sitä yritetään käyttää kaikissa suosituissa palveluissa.
- Valitse pitkiä lauseita: yhdistää useita näennäisesti toisiinsa liittymättömiä sanoja, lisää väliin numeroita ja symboleja ja pyrkii helposti ylittämään 12 merkkiä.
- Ota käyttöön kaksivaiheinen vahvistus (2FA) aina kun mahdollista, erityisesti sähköpostissa, pankkiasioissa, sosiaalisessa mediassa, pilvipalveluissa tai työvälineissä.
- Pidä laitteet ja sovellukset ajan tasallaMonet tietomurrot hyödyntävät tunnettuja haavoittuvuuksia korjaamattomissa järjestelmissä.
On myös tärkeää kyseenalaistaa kaikki viestit, joissa sinua pyydetään vaihtamaan salasanasi kiireellisesti. Monet tietojenkalasteluyritykset naamioidaan tekaistuiksi tietoturvahälytyksiksi pankista, sähköpostipalvelusta tai tunnetuilta yrityksiltä. Jos saat epäilyttävän sähköpostin, kirjoita aina URL-osoite selaimeesi, äläkä koskaan napsauta viestissä olevaa linkkiä.
Salasananhallinta ja 2FA: parhaat liittolaisesi
Kymmeniä verkkopalveluita henkilöä kohden, Kaikkien vahvojen salasanojen ulkoa opettelu on mahdotonta.Siksi kaikki asiantuntijat ovat samaa mieltä samasta ratkaisusta: käytä salasananhallinta ja vahvista tilejäsi kaksivaiheisella todennuksella.
Salasananhallintaohjelma on sovellus (tai käyttöjärjestelmään tai selaimeen sisäänrakennettu ominaisuus), joka Sen avulla voit luoda, tallentaa ja täyttää automaattisesti monimutkaisia salasanoja.Työkalut, kuten NordPass, 1Password, Bitwarden, KeePass ja muut vaihtoehdot, sekä natiivit iOS-, Android- tai selainsalasanojen hallintaohjelmat salaavat avaimesi paikallisesti, ja sinun tarvitsee muistaa vain yksi vahva pääsalasana.
Toisin kuin myytti, jonka mukaan "ne ovat turvallisempia päässä", totuus on, että Hyvin määritetty salasananhallinta on paljon turvallisempi kuin muutaman helpon salasanan uudelleenkäyttö. tai kirjoita ne paperille, tietokoneen vieressä olevaan muistikirjaan tai matkapuhelimen salaamattomiin muistiinpanoihin.
Toisaalta kaksivaiheinen todennus (2FA) lisää ylimääräisen esteen: Vaikka joku saisikin salasanasi selville, hän tarvitsee toisen tekijän. (tekstiviestikoodi, todennussovellus, fyysinen avain jne.) kirjautumiseen. Nykyään lähes kaikki suuret palvelut tarjoavat tämän vaihtoehdon.
Keskukset, kuten ZIUR tai INCIBE, korostavat itse sitä, että Kaksivaiheisen tunnistautumisen (2FA) käyttöönotto kriittisissä palveluissa (sähköposti, pankkitoiminta, verkkomaksut, sosiaalinen media, yritysten kojelaudat) on yksi hyökkääjien elämää eniten vaikeuttavista toimenpiteistä.Kyllä, se lisää pienen ylimääräisen vaiheen jokaiseen kirjautumiseen, mutta sen tarjoama suojaustaso kompensoi tuon pienen haitan enemmän kuin hyvin.
Liike-elämässä suositellaan johtajien ja 2FA:n käytön edistämisen lisäksi määrittele kohtuulliset salasananvaihtokäytännötIhmisten pakottaminen vaihtamaan salasanansa liian usein voi johtaa ennustettaviin toimintatapoihin; on tehokkaampaa etsiä vahvempia salasanoja ja vaihtaa niitä harvemmin, mutta aina mahdollisten tapausten tai epäiltyjen tietomurtojen jälkeen.
NordPassin, ESETin, ZIURin, INCIBEn ja muiden alan toimijoiden maalaama kuva on kaikkea muuta kuin ruusuinen: käytämme edelleen heikkoja salasanoja, ilmeisiä kaavoja ja käytämme tunnuksia uudelleen massiivisesti sekä Espanjassa että ulkomailla. Mutta ne tekevät myös selväksi, että muutamalla hallittavalla muutoksella...Pitkät lauseet, salasananhallintaohjelmat, 2FA ja hieman maalaisjärkeä– voit muuttua äärimmäisen helposta kohteesta paljon vaikeammaksi hyökätä kyberrikollisille.
Indeksi
- 1 Espanjan käytetyimmät salasanat: lista, jota kenenkään ei pitäisi kopioida
- 2 Mitä tapahtuu Espanjan ulkopuolella: yhtä katastrofaalinen globaali tilanne
- 3 Miksi nämä salasanat ovat lahja kyberrikollisille
- 4 Todellinen vaikutus Espanjassa: petoksia, tietojenkalastelua ja lisää tietomurtoja
- 5 Sukupolvet ja myytit: väärä ”digitaalinen natiivi” ja oikeat nimet
- 6 Mikä tekee salasanasta todella turvallisen (ja mikä ei)
- 7 Käytännön vinkkejä: kuinka hallita salasanojasi hyvin tänään
- 8 Salasananhallinta ja 2FA: parhaat liittolaisesi

Teknologiaan ja internet-asioihin erikoistunut toimittaja, jolla on yli kymmenen vuoden kokemus erilaisista digitaalisista medioista. Olen työskennellyt toimittajana ja sisällöntuottajana verkkokaupan, viestinnän, verkkomarkkinoinnin ja mainonnan yrityksissä. Olen myös kirjoittanut taloustieteen, rahoituksen ja muiden alojen verkkosivuille. Työni on myös intohimoni. Nyt artikkeleideni kautta Tecnobits, Yritän tutkia kaikkia uutisia ja uusia mahdollisuuksia, joita teknologian maailma tarjoaa meille joka päivä parantaaksemme elämäämme.