- Une limitation invisible des performances apparaît au niveau du processeur, du matériel, du réseau et des outils, réduisant les performances sans messages d'erreur apparents.
- Dans Kubernetes, les limites du processeur et le CFS peuvent limiter le nombre de conteneurs et multiplier la latence en cas de mauvaise configuration.
- La limitation thermique et la limitation de débit dans les WAF protègent le matériel et les services, mais peuvent entraîner des ralentissements si elles ne sont pas comprises.
- Le suivi de paramètres spécifiques et la révision des politiques de limitation sont essentiels pour optimiser les performances, la sécurité et la stabilité.

Quand on parle de limitation de la fréquence ou des performancesBeaucoup de gens ne pensent qu'aux erreurs, aux plantages ou aux messages d'avertissement clairs. Mais la réalité est bien plus subtile : votre application, votre serveur, voire votre téléphone portable, peuvent devenir progressivement plus lents sans que rien d'inhabituel ne se produise dans les graphiques ou les capteurs habituels, et sans que le système ne vous en informe directement. C'est ce qu'on appelle un ralentissement du système. Étranglement invisible.
Ce type de comportement n'est pas toujours dû à un bogue dans le code ou à une mauvaise architecture, mais à différents mécanismes de contrôle des ressources et protection contre les surcharges Ces mécanismes fonctionnent « en arrière-plan » : limitation de l’utilisation du processeur dans Kubernetes, protection thermique des smartphones et ordinateurs portables, limitation du débit dans les API ou les pare-feu applicatifs web (WAF), voire configurations d’audit et outils comme Lighthouse qui simulent les réseaux lents. Comprendre le fonctionnement de ces différents types de limitation est essentiel pour éviter de se perdre dans la recherche de goulots d’étranglement inexistants.
Qu’est-ce que la limitation de bande passante invisible et pourquoi peut-elle nuire aux performances sans se manifester ?
Le terme « étranglement » désigne généralement toute technique qui réduit délibérément le taux de traitement Il s'agit d'un système destiné à protéger la stabilité, la sécurité ou l'intégrité du matériel. Il devient « invisible » lorsque, du point de vue de l'utilisateur ou même du point de vue de la surveillance, aucun signe évident n'est perceptible : aucune erreur n'est signalée, le système ne s'arrête pas, le processeur semble fonctionner « normalement », et pourtant tout réagit plus lentement que d'habitude.
Ce phénomène se manifeste à plusieurs niveaux : au niveau de l'infrastructure et du noyau (limitation du processeur avec CFS et cgroups)Cela se produit au niveau matériel (limitation thermique des processeurs d'ordinateurs portables ou de smartphones), au niveau réseau et applicatif (limitation du débit et contrôle des requêtes HTTP dans les API et les WAF), ou dans les outils d'analyse des performances, où des profils réseau simulés sont appliqués afin de limiter la bande passante et la latence.
Ce que toutes ces variantes ont en commun, c'est qu'elles sont basées sur une sorte de Politique de limitation : processeur, température, trafic ou sécuritéLorsque ce seuil est dépassé, le système ne « tombe pas en panne », mais se protège en réduisant sa vitesse. Du point de vue du développeur ou de l'administrateur, cela se traduit souvent par des performances extrêmement médiocres, difficiles à relier à la véritable origine du problème.
Limitation de la fréquence du processeur dans Kubernetes : l’ennemi silencieux des conteneurs
Dans des environnements avec KubernetesLe cas le plus typique de limitation de débit invisible est le La limitation de la fréquence du processeur est due aux limites définies dans les conteneurs.En développement local, tout se déroule sans problème, mais une fois déployés dans le cluster de production, les mêmes processus prennent deux ou trois fois plus de temps et personne ne comprend pourquoi, puisque l'application ne génère pas d'erreurs et que, de prime abord, l'infrastructure semble pouvoir la gérer.
Le cœur du problème réside dans la manière dont Linux, via les cgroups et les Planificateur totalement équitable (CFS), interprète le resources.limits.cpu qui sont définies dans les pods. Kubernetes traduit ces limites en deux paramètres internes : cpu.cfs_period_us, qui marque l'intervalle de temps en microsecondes sur lequel l'utilisation du processeur est mesurée (normalement 100 000 µs, soit 100 ms), et cpu.cfs_quota_us, ce qui indique le nombre de microsecondes de CPU que le conteneur est autorisé à consommer au cours de chaque période.
Par exemple, si vous attribuez à un conteneur un Limite de 500 m (demi-noyau)Kubernetes finira par configurer un cpu.cfs_quota_us d'environ 50 000 µs sur une période de 100 000 µs. Concrètement, cela signifie que le processus peut effectuer des calculs intensifs pendant 50 ms, puis, une fois ce temps écoulé, le noyau le laisse en attente jusqu'au début de la période suivante. Dans votre application, vous constaterez qu'une opération qui pourrait être réalisée en 100 ms est étirée sur plusieurs périodes, générant des latences très différentes de celles que vous observez localement.
Le problème est compliqué par la dualité resources.requests.cpu parement resources.limits.cpuBien que les requêtes CPU aident le planificateur Kubernetes à déterminer sur quel nœud placer le pod, ce sont les limites qui déterminent le déclenchement de la limitation de bande passante. Si vous configurez mal ces paramètres (par exemple, avec des limites trop basses ou sans prise en compte des pics d'activité), votre conteneur passera une partie importante de son temps « bloqué » par le noyau, même si, de l'extérieur, le processeur ne semble pas être utilisé à 100 %.
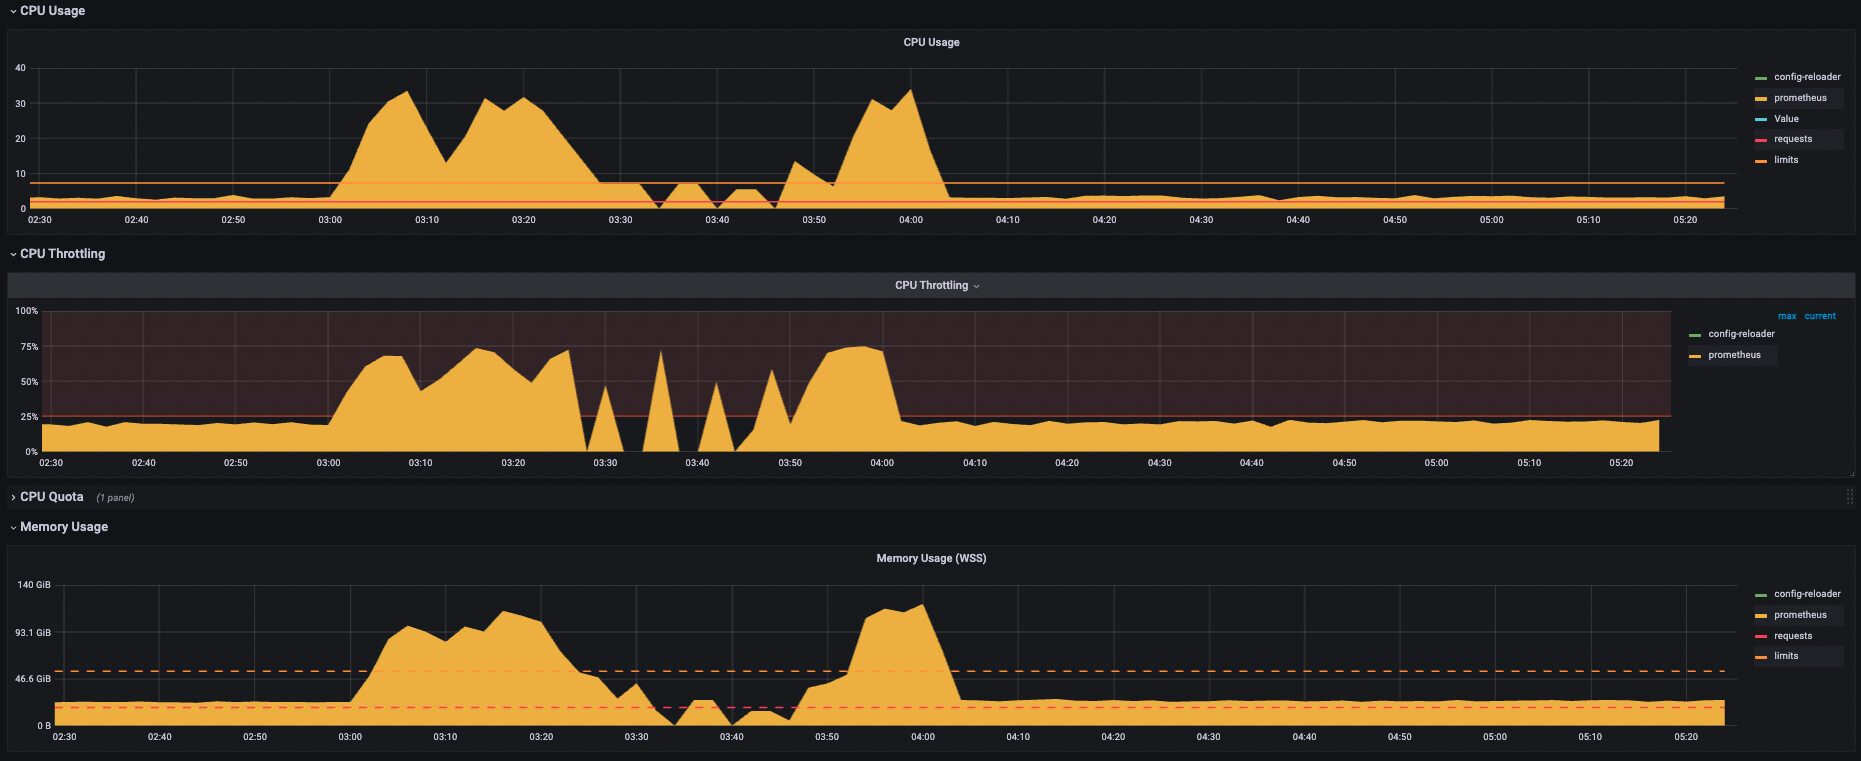
Ce type de limitation de débit est insidieux car il peut ne pas entraîner de défaillances critiques, mais quelque chose de bien pire pour la perception de la qualité : des réponses lentes, de longues files d'attente et le sentiment que le système est toujours un peu « bloqué »L'outil de surveillance peut indiquer que le processeur n'est pas saturé au niveau du nœud global, alors qu'au niveau du cgroup, le conteneur atteint constamment la limite que vous avez fixée.
Types de charges de travail et leur impact sur la limitation de la fréquence du processeur
L'impact de la limitation de débit n'est pas le même pour toutes les charges. Dans le cas de API Web et services sensibles à la latenceTout délai dû à une saturation du quota CPU entraîne une dégradation significative des temps de réponse, des délais d'attente côté client et une expérience utilisateur saccadée. Fixer des limites trop strictes à ce niveau peut s'avérer très coûteux.
Pour traitements par lotsEn revanche, la limitation de bande passante peut s'avérer un outil parfaitement valable : elle empêche les processus en arrière-plan d'accaparer les ressources système et privilégie les services interactifs. Il est acceptable qu'une tâche d'analyse prenne un peu plus de temps si cela permet de garantir une expérience utilisateur fluide.
Parmi les causes les plus fréquentes de problèmes de performance graves dus à la limitation de vitesse, on trouve les suivantes : limites de processeur mal dimensionnéesLes services présentant des pics de charge très rapides (atteignant leur limite très rapidement) et les phases de démarrage d'applications consommant beaucoup de ressources CPU en peu de temps posent également problème. Ce dernier cas est particulièrement gênant : en production, le démarrage du service peut être extrêmement long car, au moment précis où il a le plus besoin de CPU, le système commence à le brider.
Comment détecter et surveiller la limitation de fréquence du processeur avec Prometheus
Pour que cet ennemi cesse d'être invisible, il est nécessaire surveiller des indicateurs de limitation spécifiquespas seulement l'utilisation totale du processeur. Avec Prométhée Et pour la pile d'observabilité habituelle, vous pouvez vous appuyer sur des compteurs comme container_cpu_cfs_throttled_seconds_total, qui cumule le temps total en secondes pendant lequel un récipient a été étranglé.
Une requête très utile en PromQL consiste à calculer la somme du taux d'augmentation de ce compteur par pod sur une période récente. Par exemple : la somme du taux de limitation au cours des 5 dernières minutes L'affichage par pod permet de voir qui est activement limité, même si la capacité totale du processeur du nœud semble plus que suffisante et ne fournit pas d'indices clairs.
Il est également intéressant de mettre en relation le nombre total de périodes CFS qu'un conteneur a connues avec le nombre de ces périodes ayant subi une limitation de débit. Mesurer le rapport entre les périodes étranglées et les périodes totales Dans une fenêtre (par exemple, 5 minutes), vous pouvez estimer le pourcentage de temps pendant lequel une charge essaie de fonctionner mais ne peut pas en raison de la limite imposée.
À partir de là, la chose sensée à faire est de définir alertes qui se déclenchent lorsqu'un seuil de limitation est dépassé Cela est raisonnable pour un pod ou un espace de noms spécifique. Vous pouvez ainsi agir de manière proactive : ajuster les limites, séparer les charges de travail, revoir la conception de l’application ou décider s’il est judicieux d’allouer plus de ressources CPU à certains services plutôt qu’à d’autres.
Limitation thermique : lorsque le matériel se protège en réduisant sa vitesse.
Au-delà des conteneurs et de Kubernetes, la limitation de bande passante se produit également au niveau physique. Les processeurs d'ordinateurs portables et smartphones modernes incluent les mécanismes de Protection thermique réduisant sa fréquence d'horloge Ce système de protection s'active à l'approche de certaines températures afin d'éviter tout dommage. Il est intéressant de noter qu'il se déclenche souvent avant d'atteindre la limite théorique (la température de jonction), donnant ainsi l'illusion d'un système en bon état alors que ses performances sont nettement inférieures.
Certains utilisateurs d'ordinateurs portables, notamment ceux qui utilisent d'anciens modèles ThinkPad, décrivent des situations où, lorsqu'une certaine température de la carte mère est atteinte (par exemple, autour de 80 °C sur un capteur de la carte mère), l'ordinateur commence à surchauffer. visiblement plus lent même si les outils de surveillance n'affichent pas d'état de limitation classiqueLes horloges semblent fonctionner correctement, le système de gestion de l'énergie n'indique pas de changements majeurs, mais une sensation de lourdeur est perceptible.
Dans ces cas-là, le processeur n'est pas le seul concerné ; d'autres limites internes, définies par le fabricant et liées à la température de la carte mère, du GPU intégré, voire des composants d'alimentation, peuvent également intervenir. Le résultat est similaire : le système réduit légèrement sa consommation pour éviter de dépasser un seuil thermique susceptible de compromettre sa stabilité ou sa durée de vie.
Sur les smartphones, ce même phénomène est communément appelé limitation thermiqueLe système d'exploitation et le matériel fonctionnent de concert pour réduire la fréquence du processeur et du processeur graphique en cas de température excessive, causée par des jeux exigeants, des applications lourdes ou simplement un environnement très chaud. Le téléphone chauffeLes performances chutent, les jeux saccadent et les applications qui fonctionnaient auparavant sans problème commencent à dysfonctionner.
Comment éviter que votre téléphone ne glisse à cause de la chaleur ?
Au quotidien, la meilleure façon de se prémunir contre la limitation thermique des appareils mobiles est de faire preuve de bon sens. Des actions simples comme… N’utilisez pas le téléphone pendant qu’il est en charge. Elles peuvent réduire considérablement la température. La charge elle-même chauffe la batterie et le circuit d'alimentation, et si le processeur est ensuite poussé à ses limites, la marge thermique disparaît très rapidement.
C'est aussi pratique Évitez de poser votre téléphone portable sur des surfaces qui retiennent la chaleur.Les matelas, les couvertures et les canapés sont des surfaces courantes lorsqu'on joue à des jeux vidéo ou qu'on regarde du contenu en streaming. Ces surfaces entravent la dissipation de la chaleur et aggravent le problème, surtout lors de longues sessions d'utilisation intensive.
Un autre aspect important est la gestion des logiciels. De nombreuses applications s'exécutent en arrière-plan, consommant du processeur et de la mémoire vive et accumulant silencieusement des ressources. Fermez régulièrement les applications que vous n'utilisez pas. Cela libère des ressources essentielles qui, autrement, maintiendraient le processeur en fonctionnement inutile., contribuant à la surchauffe du terminal et à l'entrée en limitation de vitesse plus tôt que prévu.
Pour les joueurs, ajuster la qualité graphique est tout à fait judicieux. Réduisez la résolution, désactivez les ombres et les effets spéciaux, ou choisissez un profil de performance moyen plutôt qu'élevé. réduit la charge sur le processeur et le GPUCela permet de maintenir une fréquence d'images plus stable et réduit la probabilité que le téléphone doive réduire ses performances en cours de partie.
Limitation du débit et bridage au niveau de la couche réseau et des applications web
Le concept de limitation de fréquence ne se limite pas au processeur ou à la température : dans le monde du web, il est également utilisé pour désigner… limitation ou étranglement du débit des requêtes HTTP Cela concerne les politiques qui limitent le nombre de requêtes qu'un client peut adresser à un site web ou à une API pendant une période donnée. Cette limite s'applique généralement par adresse IP, par cookie, par clé API ou par identifiant utilisateur.
Ces politiques ont un double objectif. D'une part, protéger la disponibilité de la plateforme Cela permet de prévenir les abus, les processus automatisés ou les bots qui envoient un trop grand nombre de requêtes en peu de temps, risquant de surcharger l'infrastructure. Cela contribue également à la sécurité en atténuant les attaques par force brute, la tentative de devinette d'identifiants et autres tactiques où un acteur malveillant teste les identifiants ou exploite les formulaires à pleine vitesse.
En pratique, de nombreux CDN et WAF intègrent des mécanismes de limitation de débit permettant de définir des règles telles que « N requêtes par seconde et par client » ou « M requêtes POST par minute et par utilisateur ». Lorsque le seuil est dépassé, les nouvelles requêtes sont bloquées ou reçoivent une réponse. Code HTTP 429 (Trop de requêtes)ou même avec des codes personnalisés en fonction de la politique de la plateforme.
Un exemple classique est celui des réseaux sociaux qui, pour alléger la charge sur leur infrastructure, définissent des limites d'utilisation maximales pour chaque compte, que l'utilisateur y accède via l'application officielle ou des clients tiers. Si un utilisateur utilise plusieurs applications connectées au même compte, il peut atteindre cette limite plus rapidement qu'une personne utilisant uniquement l'application principale et, de son point de vue, il pourrait interpréter cette limitation comme un problème de performance alors qu'il s'agit en réalité d'une limitation de la capacité de stockage. mesures de contrôle et de protection.
Configuration avancée de limitation de débit dans un WAF
Dans les solutions WAF et CDN avancées, la limite de débit est généralement définie à l'aide de commandes spécifiques dans la configuration. Il est courant de rencontrer une syntaxe où… nom de la règle, nombre maximal de requêtes, période et paramètres facultatifs comme la durée du blocage ou l'activation d'un CAPTCHA.
Dans un scénario typique, vous pourriez vouloir vous limiter à, par exemple, 20 requêtes par seconde et adresse IPUne fois ce seuil atteint, le client est bloqué pendant 30 secondes et doit résoudre un CAPTCHA pour prouver qu'il n'est pas un robot. Le WAF gère cette logique, et le serveur d'application reçoit ainsi beaucoup moins de requêtes abusives.
Le résultat est que, pour l'utilisateur ou le développeur non familiarisé avec la politique, le site semble être devenu capricieux : certaines requêtes sont traitées, d'autres non, et parfois tout répond plus lentement que d'habitude. Mais ce qui se passe réellement, c'est un régulation du trafic Pour protéger l'infrastructure : il s'agit d'une limitation délibérée du réseau, tout aussi importante pour la stabilité du système que les limites du processeur ou la limitation thermique du matériel.
Ces types de mécanismes contribuent également à maîtriser les coûts dans les environnements cloud, en empêchant les comportements abusifs d'entraîner une surconsommation de ressources. Lors des audits et des tests d'intrusion, il est fréquent de constater que des API, faute de limitation de débit adéquate, pourraient être exploitées massivement, jusqu'à… provoquer une consommation économique non durable ou mettre l'organisation hors service.
Limitation des performances dans les outils d'audit : le cas Lighthouse
Une autre forme de limitation de bande passante invisible, parfois négligée, se produit lorsque des outils d'analyse comme Lighthouse sont utilisés pour évaluer les performances d'un site web. Ces outils intègrent des profils d'utilisateurs. Simulation de réseau lente et limitation du processeur reproduire des scénarios réalistes d'utilisateurs disposant d'appareils modestes ou de connexions de mauvaise qualité.
Si les paramètres ne sont pas correctement ajustés lors du lancement de Lighthouse, il est possible qu'un limitation de la fréquence du processeur réseau ou émulé Ce qui ne correspond pas aux mesures effectuées. Par exemple, une simulation pourrait être forcée par défaut pour des appareils mobiles disposant d'une connexion 3G lente, alors que l'objectif de l'analyse est de mesurer les performances d'un ordinateur de bureau avec une connexion performante.
Dans ces cas-là, même si l'application elle-même n'est pas limitée en production, Les rapports Lighthouse afficheront des temps de chargement et des indicateurs d'expérience utilisateur bien plus mauvais. Il est essentiel d'examiner les options telles que le format émulé (mobile ou ordinateur) et de désactiver la limitation de bande passante réseau lorsque cela n'est pas nécessaire afin d'interpréter correctement les résultats et de ne pas confondre un environnement de test avec la réalité.
Si les commandes de configuration de Lighthouse ne répondent pas comme prévu, cela peut être dû à des incompatibilités de versions, à des paramètres de ligne de commande mal orthographiés ou à des profils par défaut qui écrasent une partie de la configuration. Dans tous les cas, le principe reste le même : La limitation de débit est un outil utile pour les tests et la protectionToutefois, si elle n'est pas correctement comprise, elle peut conduire à des diagnostics erronés concernant les performances réelles de l'application.
En fin de compte, tous ces scénarios (limitation du processeur par le CFS, protection thermique matérielle, limitation du débit par le WAF et limitation par les outils d'audit) convergent vers la même idée : les systèmes modernes dépendent constamment de mécanismes d'autocontrôle qui réduisent délibérément les performancesCe n'est que lorsqu'on les comprend en détail qu'elles cessent d'être « invisibles » et deviennent des leviers que l'on peut ajuster en sa faveur pour trouver un équilibre judicieux entre performance, sécurité, stabilité et coût.
Indice
- 1 Qu’est-ce que la limitation de bande passante invisible et pourquoi peut-elle nuire aux performances sans se manifester ?
- 2 Limitation de la fréquence du processeur dans Kubernetes : l’ennemi silencieux des conteneurs
- 3 Types de charges de travail et leur impact sur la limitation de la fréquence du processeur
- 4 Comment détecter et surveiller la limitation de fréquence du processeur avec Prometheus
- 5 Limitation thermique : lorsque le matériel se protège en réduisant sa vitesse.
- 6 Comment éviter que votre téléphone ne glisse à cause de la chaleur ?
- 7 Limitation du débit et bridage au niveau de la couche réseau et des applications web
- 8 Configuration avancée de limitation de débit dans un WAF
- 9 Limitation des performances dans les outils d'audit : le cas Lighthouse

Rédacteur spécialisé dans les problématiques technologiques et Internet avec plus de dix ans d'expérience dans différents médias numériques. J'ai travaillé comme éditeur et créateur de contenu pour des sociétés de commerce électronique, de communication, de marketing en ligne et de publicité. J'ai également écrit sur des sites Web d'économie, de finance et d'autres secteurs. Mon travail est aussi ma passion. Maintenant, à travers mes articles dans Tecnobits, j'essaie d'explorer toutes les actualités et les nouvelles opportunités que le monde de la technologie nous offre chaque jour pour améliorer nos vies.