- Implementacija DoH i DoT protokola putem upravljanja SSL certifikatima i otvaranja specifičnih portova.
- Optimizacija privatnosti korištenjem šifriranih uzvodnih poslužitelja i konfiguracijom pouzdanih obrnutih proxyja.
- Implementacija izvornih konfiguracijskih profila za integraciju DNS filtriranja na Android, iOS i Windows uređajima.
Kako konfigurirati DNS preko HTTPS-a i DNS preko TLS-a u AdGuard Homeu? Ako ste umorni od toga da vaš internetski davatelj zna svaki vaš potez na mreži ili želite kontrolirati oglašavanje u svom domu s bilo kojeg mjesta, postavljanje vlastitog šifriranog DNS poslužitelja je ultimativno rješenje. AdGuard Početna Postao je zvjezdani alat za one koji traže privatnost i vizualnu čistoću, omogućujući nam upravljanje mrežnim prometom bez instaliranja dosadnih proširenja na svaki uređaj.
Prava magija se događa kada prestanemo koristiti tradicionalni DNS s otvorenim tekstom i prijeđemo na protokole poput DNS preko HTTPS-a (DoH) y DNS preko TLS-a (DoT)Ne radi se samo o blokiranju oglasa, već o izgradnji enkripcijskog zida koji sprječava treće strane da špijuniraju vaše pretrage, čineći vaše pregledavanje mnogo sigurnijim i privatnijim, bilo da ste na kauču u dnevnoj sobi ili spojeni na javnu Wi-Fi mrežu. Da biste saznali više, možete... Kako šifrirati DNS pomoću DNS-a preko HTTPS-a.
Preduvjeti za početak montaže
Da bi sve ovo funkcioniralo, idealno bi bilo da imate poslužitelj koji ima namjenska javna IP adresaAko ga nemate kod kuće, postoje vrlo jeftine opcije u oblaku poput DigitalOcean, Vultr ili Linode. Ako više volite nešto lokalno, možete koristiti NAS ili čak napredne usmjerivače koji to podržavaju. Docker i Docker Compose, budući da je to najčišći način instaliranja usluge bez oštećenja operativnog sustava.
Kritična točka je port 53. Na Ubuntu ili Debian sustavima, usluga systemd-rješeno Ovaj port je često monopoliziran, pa ćete ga morati onemogućiti kako bi AdGuard Home preuzeo kontrolu nad DNS prometom. Da biste to učinili, jednostavno zaustavite uslugu i onemogućite je putem terminala prije pokretanja kontejnera.
Dobivanje SSL certifikata: Srž enkripcije
Bez valjanog SSL certifikata, enkripcija jednostavno neće funkcionirati. Imate dvije mogućnosti: platiti izdavatelju certifikata ili odabrati besplatnu i učinkovitu opciju s ŠifrirajmoZa automatizaciju ovoga, alat Certbot To je najraširenija metoda koja vam omogućuje dobivanje potrebnih datoteka putem DNS izazova, što je najjednostavniji način izbjegavanja komplikacija.

Druga vrlo moćna alternativa je LEGOšto je posebno korisno za one koji žele automatizirati obnovu certifikata. Bez obzira na alat, cilj je dobiti dvije temeljne datoteke: fullchain.pem (certifikat) i privkey.pem (privatni ključ), što će AdGuard Home tražiti za validaciju šifrirane veze.
Korak-po-korak konfiguracija DoH i DoT
Nakon što pokrenete AdGuard Home, prijavite se u upravljačku ploču i idite na odjeljak za Postavke šifriranjaOvdje se događa radnja. Morate aktivirati šifriranje i dodijeliti naziv poslužitelja, što će biti poddomena (na primjer, dns.vasa-domena.com) na koju će se vaši uređaji povezivati.
- Certifikati: Kopirajte sadržaj datoteke fullchain.pem u polje certifikata, a privatni ključ u odgovarajuće polje.
- Portovi: Za HTTPS (DoH), standardni port je 443, iako ga možete promijeniti ako je već u upotrebi. Za TLS (DoT), morate otvoriti i preusmjeriti port 853.
- Validacija: Ne zaboravite spremiti promjene i provjeriti je li sustav označio ispravnu konfiguraciju.
Integracija s obrnutim proxyjem i Nginxom
Ako želite pristupiti web sučelju AdGuard Home putem lijepe poddomene koristeći Nginx upravitelj proxyjaMorate biti oprezni s IP adresama. Prema zadanim postavkama, AdGuard Home može odbiti DoH zahtjeve koji dolaze s proxyja ako mu ne vjeruje. Da biste to popravili, morate urediti datoteku AdGuardHome.yaml i dodajte IP adresu svog proxyja na popis pouzdani_proxyji.
U konfiguraciji Nginxa, ključno je uključiti zaglavlja X-Real-IP o X-Proslijeđeno-ZaTo omogućuje AdGuard Homeu da vidi ne samo IP adresu proxyja, već i stvarna IP adresa klijenta što čini upit, omogućujući vam primjenu pojedinačnih pravila filtriranja po uređaju i ne tretiranje cijele mreže kao jednog korisnika.
Korištenje šifriranog DNS-a poput Upstreama
Ne samo da možete svojim uređajima pružiti šifrirani DNS, već AdGuard Home može i slati upite drugim poslužiteljima koristeći šifriranje. Umjesto korištenja običnih IP adresa, možete konfigurirati uzvodni poslužitelji pomoću TLS ili HTTPS sintakse. Na primjer, možete Koristite Google DNS kroz tls://dns.google ili koristite tls://1.1.1.1 za Cloudflare.
Time se stvara siguran tunel od vašeg uređaja do AdGuard Homea, a zatim još jedan tunel od AdGuard Homea do konačnog pružatelja usluga, osiguravajući da bez posrednika može pročitati sadržaj vaših DNS zahtjeva do kraja.
Konfiguracija na krajnjim uređajima
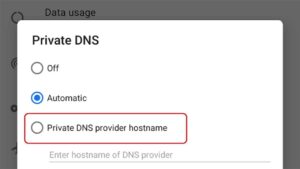
Prednost DoH-a i DoT-a je u tome što ih mnogi operativni sustavi već izvorno podržavaju. Android 9 ili novijiMožete otići u postavke mreže i konfigurirati "Privatni DNS" jednostavnim unosom svoje domene. iOS i macOSStvari su jednostavnije ako koristite "Vodič za postavljanje" AdGuard Homea ili ako radije znate Kako promijeniti DNS na iPhoneu ručno.
Za Windows, konfiguracija DNS preko HTTPS-a To se radi izravno u postavkama privatnosti i sigurnosti unosom URL-a vašeg poslužitelja. Ako vam je potrebna pomoć, možete se obratiti Kako promijeniti DNS u sustavu Windows 11Na ovaj način više ne ovisite o povezanosti s lokalnom mrežom ili korištenju VPN-a kako biste i dalje uživali u blokiranju oglasa i privatnosti.

Napredno filtriranje i roditeljski nadzor
Nakon što je šifrirani tunel spreman, možete osloboditi puni potencijal popise blokovaPreporučujemo da počnete s AdGuardovim izvornim popisom i dodate OISD ili Steven Black za potpunu zaštitu od zlonamjernog softvera i telemetrije. Ako se neka web stranica prestane učitavati, možete koristiti prilagođena pravila filtriranja za dodavanje brzih iznimki.
Za one s obiteljima, mogućnost blokirane usluge Nevjerojatno je. Omogućuje vam da jednim klikom onemogućite aplikacije za upoznavanje, igre ili društvene mreže za određene klijente, pretvarajući vaš poslužitelj u moćan sustav roditeljski nadzor centralizirano i jednostavno za upravljanje.
Optimizirani AdGuard Home poslužitelj s protokolima šifriranja pretvara pregledavanje interneta od kuće u privatno i iskustvo bez ometanja, eliminirajući ovisnost o DNS-u davatelja internetskih usluga i štiteći promet od prisluškivanja. Kombiniranjem SSL certifikata, upravljanja obrnutim proxyjem i izvorne konfiguracije mobilnih uređaja osiguravamo da su filtriranje sadržaja i zaštita podataka dostupni bilo gdje u svijetu bez žrtvovanja brzine odziva.


Od malih nogu zaljubljenik u tehnologiju. Volim biti u tijeku u sektoru i, iznad svega, komunicirati ga. Zato sam godinama posvećen komunikaciji na web stranicama o tehnologiji i video igrama. Možete me naći kako pišem o Androidu, Windowsu, MacOS-u, iOS-u, Nintendu ili bilo kojoj drugoj srodnoj temi koja vam padne na pamet.