- TrustedInstaller je servis za instalaciju Windows modula koji štiti i ažurira kritične datoteke operacijskog sustava.
- Samo TrustedInstaller i neke servisne grupe mogu mijenjati komponente kao što su Windows Defender ili osnovne binarne datoteke.
- Promjena vlasnika i dozvola kojima upravlja TrustedInstaller smanjuje sigurnost i može naštetiti sustavu Windows.
- Prije dodirivanja zaštićenih datoteka, preporučljivo je koristiti alate poput SFC-a, DISM-a i specifičnih rješenja protiv zlonamjernog softvera.
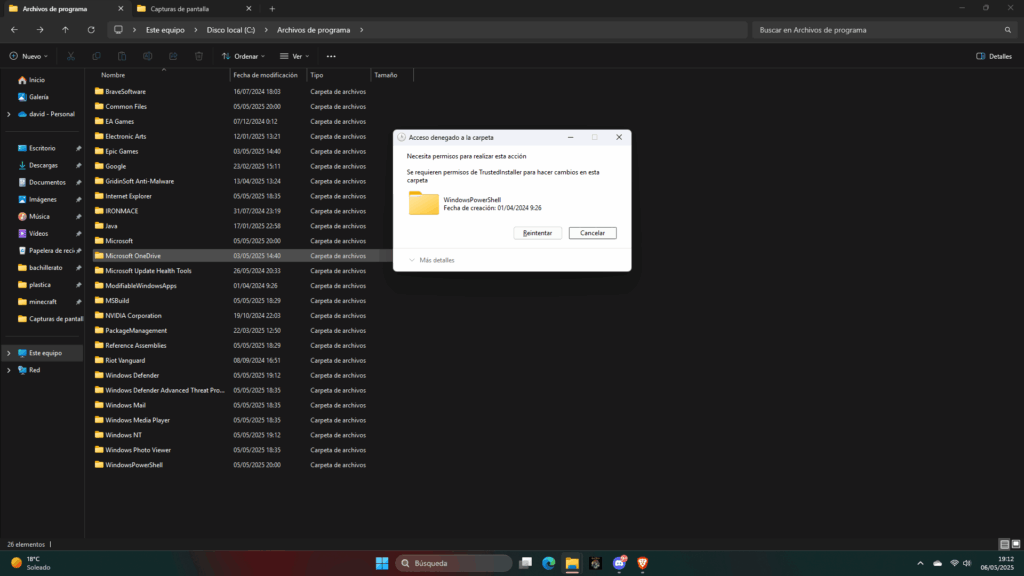
Ako ste ikada pokušali izbrisati ili izmijeniti Windows datoteku i primili poruku da trebate Dozvole TrustedInstalleraNiste sami. Ova Windows komponenta postavlja mnoga pitanja jer se čini da "zaključava sve", ali u stvarnosti je ključni dio za zaštitu sustava.
Istovremeno, neki korisnici primjećuju da im računalo radi sporije, vide to TrustedInstaller.exe troši puno memorije ili CPU, ili otkriju mape s tim vlasnikom dok istražuju potencijalni zlonamjerni softver. Sigurnosni stručnjaci i testeri penetracije također se susreću s TrustedInstallerom kada žele zaustaviti usluge poput Windows Defender ili modificirati binarne datoteke sustava za testiranje penetracije.
Što je proces TrustedInstaller i za što se koristi?
TrustedInstaller.exe je izvršna datoteka za uslugu Windows Modules Installer., službena Microsoftova komponenta koja je dio onoga što je poznato kao Zaštita resursa sustava Windows (WRP)Ovaj mehanizam je odgovoran za zaštitu bitnih sistemskih datoteka, ključeva registra i drugih kritičnih resursa od lakih izmjena.
Njegova glavna misija je upravljanje Instalacija, modifikacija i uklanjanje Windows komponenti: Ažuriranja za WindowsNove značajke sustava, zakrpe, .dll, .sys i .exe datoteke kernela itd. Kada Windows treba ažurirati jednu od ovih zaštićenih stavki, pokreće uslugu TrustedInstaller, vrši potrebne promjene, a zatim je obično zaustavlja.
Ako pogledate svojstva mnogih sistemskih datoteka, poput klasičnog kalkulatora u starijim verzijama sustava Windows, vidjet ćete da Vlasnik datoteke je TrustedInstallerČak i ako ste administrator ili imate pristup kao SYSTEM, nećete moći izbrisati ili zamijeniti te datoteke bez prethodnog prolaska kroz zaštitu koju nameće ova usluga.
TrustedInstaller također djeluje kao posebna „servisna grupa“ sustavaInterno, Windows koristi funkcionalnost Service Security Identifier (Service SID), počevši od Windows Viste, kako bi svaku uslugu povezao sa sigurnosnim identifikatorom kao što je „NT SERVICE\ServiceName“. U konkretnom slučaju TrustedInstaller-a, grupa se pojavljuje kao „NT SERVICE\TrustedInstaller“ kada pretražujete dozvole ili ACL-ove pomoću alata poput PowerShella i Get-Acl-a.
Zahvaljujući tim sintetičkim grupama, svaka usluga može dobiti vrlo granularne dozvole za datoteke, ključeve registra, cijevi i druge objekte koji se mogu zaštititi bez potrebe da uvijek koristi generičke račune sustava. TrustedInstaller ima čak i veće privilegije od SYSTEM-a. o resursima koje kontrolira, upravo kako bi mogao ažurirati ili popravljati sustav bez ograničenja.
Odnos TrustedInstallera s Windows Updateom i Windows Defenderom
U praksi, TrustedInstaller dolazi do izražaja uglavnom kada sustavu treba instalirati ažuriranja za Windows ili mijenjati zaštićene komponenteObično ćete ga vidjeti aktivnog dok je pokrenut Windows Update, prilikom dodavanja ili uklanjanja značajki sustava Windows ili tijekom određenih operacija popravka sustava.
Vrlo jasan primjer je njegova interakcija s Windows Defender (WinDefend servis i proces MsMpEng.exe). Defender je ugrađeni antivirusni program tvrtke Microsoft i ima vlastiti servis sa svojom grupom servisa "NT SERVICE\WinDefend". Da bi se antivirusni program ažurirao, ponekad je potrebno privremeno zaustaviti njegov servis i zamijeniti datoteke antivirusnog programa kao što je mpengine.dll.
Ako pregledate popise kontrole pristupa (DACL) servisa Windows Defender, vidjet ćete da Samo sama usluga i TrustedInstaller imaju potpunu kontrolu. zaustaviti ga i izmijeniti. Ni administratorska grupa ni SYSTEM račun ne mogu izravno zaustaviti WinDefend pomoću standardnih dozvola; to se radi kako bi se ojačala sigurnost sustava od zlonamjernog softvera koji pokušava onemogućiti antivirusni program.
Za profesionalce u ofenzivnoj sigurnosti ovo postaje zanimljiv izazov. Mnogi testeri penetracije otkrivaju da, čak i s administratorskim ili čak SYSTEM privilegijama, Ne mogu zaustaviti MsMpEng.exe Jer je to zaštićeni proces (PPL). Njegov token se ne može lako otvoriti, čak ni s privilegijama za otklanjanje pogrešaka (SeDebugPrivilege), što komplicira krađu njegovog sigurnosnog konteksta.
Nasuprot tome, proces TrustedInstaller.exe, iako je ključan, Nije zaštićen kao PPL u mnogim verzijama. sustava Windows. Ovo se smatra "značajkom" a ne greškom, jer olakšava drugim komponentama sustava rad s njim pomoću određenih API-ja, sve dok imaju odgovarajuće privilegije (npr. SeDebugPrivilege) za otvaranje procesa i rad s njegovim tokenima.
Token, grupe i eskalacija privilegija vezana uz TrustedInstaller
Unutar sigurnosti sustava Windows, a Pristupni token je objekt koji identificira proces ili nit kada želite komunicirati sa zaštićenim resursima. To je ekvivalent pokazivanja osobne iskaznice na vratima noćnog kluba: ona pokazuje tko ste, kojoj grupi pripadate, koje privilegije imate i vašu razinu integriteta (niska, srednja, visoka, sustav itd.).
Ovaj token pohranjuje podatke kao što su vlasnik korisnika, grupe kojima proces pripadaPopis privilegija i razina integriteta. Kada proces pokuša pristupiti datoteci ili usluzi, sustav uspoređuje podatke o tokenu s popisima kontrole pristupa (DACL) objekta kako bi odlučio hoće li dopustiti radnju.
Ključni detalj za napade eskalacije privilegija je da proces s dovoljnim dozvolama može oponašati ili duplicirati tuđi tokenAko uspijete otvoriti ciljni proces s pravima kao što su PROCESS_QUERY_INFORMATION ili slično, a vaš račun ima privilegije kao što je SeDebugPrivilege, možete dobiti handle njegovog tokena i koristiti ga kako biste svoj proces natjerali da djeluje s identitetom drugog (impresija ili DuplicateToken).
Problem za napadača je kako doći do te točke. Ako pokušate otvori primarni token procesa TrustedInstaller Kao administrator, shvatit ćete da to nije dovoljno: ACL-ovi za taj token ne daju vam dopuštenje za čitanje ili lažno predstavljanje. Samo radom kao SYSTEM moći ćete pravilno pristupiti i koristiti TI token.
Stoga mnogi pristupi eskalaciji uključuju prvo prelazak s Administratora na SUSTAV. Klasična tehnika je zlouporaba procesa kao što su Winlogon.exekoji se pokreće kao SYSTEM račun u istoj sesiji kao i interaktivni korisnik i ima relativno permisivne ACL-ove na svom tokenu. Ako ste administrator, možete otvoriti Winlogon token s privilegijama oponašanja i eskalirati na SYSTEM.
Nakon što ste u SYSTEMU i omogućite privilegije kao što su SeDebugPrivilegijaMoguće je otvoriti proces TrustedInstaller (ako se izvršava) s dovoljnim privilegijama (na primjer, PROCESS_QUERY_INFORMATION ili čak PROCESS_ALL_ACCESS) i odatle dobiti token s grupom TrustedInstaller. S tim tokenom zatim možete programski zaustaviti usluge poput WinDefenda, što je upravo ono što pokazuju sigurnosne publikacije s dokazima dostupnim u javnim repozitorijima.
Postoje i druge, složenije varijacije, kao što su krivotvori tokene koji uključuju grupu TrustedInstaller bez krađe izravno iz procesa TrustedInstaller.exe ili oslanjanja na različite nizove znakova za dobivanje SYSTEM-a, ali opća ideja se uvijek vrti oko manipuliranja tokenima i ACL-ovima kako bi se dobila ta privilegirana razina pristupa.
Zašto ne biste trebali onemogućiti TrustedInstaller ili olako mijenjati njegova dopuštenja
Iz perspektive kućnog korisnika ili čak tehničara za podršku, najvažnije je razumjeti da TrustedInstaller je ključan za stabilnost i sigurnost sustava WindowsUklanjanje dozvola ili onemogućavanje usluge jer je "dosadna" može učiniti sustav neupotrebljivim ili, u najmanju ruku, nemogućnošću ispravnog ažuriranja.
Ako promijenite vlasnika sistemske datoteke s TrustedInstaller na Administratore ili ako izmijenite ACL-ove i odobrite Vaš korisnik ima potpunu kontrolu nad kritičnim resursimaSlabite barijeru koja sprječava zlonamjerni softver i zlonamjerne programe da zamijene ključne datoteke. Nadalje, slučajno brisanje zaštićene .dll ili .sys datoteke može uzrokovati plave ekrane, pogreške pri pokretanju ili druge neobične probleme s pokretanjem programa.
Također treba napomenuti da je TrustedInstaller dio Zaštita resursa sustava Windows (WRP)To sprječava nepotrebne izmjene potpisanih binarnih datoteka i osnovnih komponenti. Onemogućavanje sprječava sustav da se pravilno sam popravi kada otkrije oštećenje ili neovlaštene promjene tih datoteka.
U području testiranja penetracije, ove se karakteristike koriste za demonstraciju stvarnih slabosti, ali se to radi unutar kontroliranog okvira, u laboratorijskim okruženjima ili uz izričita dopuštenja klijenta. Repliciranje uvredljivih tehnika na osobnom ili poslovnom računalu nije dobra ideja. bez potpunog razumijevanja što radite i bez potpunih sigurnosnih kopija za vraćanje sustava.
Čak i u scenarijima sa zlonamjernim softverom, kao što je slučaj kada otkrijete da se naizgled zlonamjerna mapa pojavljuje s PouzdaniInstaller kao vlasnikObično je razumnije istražiti proces koji ga ponovno stvara i koristiti specijalizirane alate protiv zlonamjernog softvera nego pokušavati "ubiti" TrustedInstaller ili preuzeti kontrolu nad svime čega se dotakne.
TrustedInstaller, potrošnja resursa i sporost sustava
Još jedno vrlo često pitanje je zašto se proces TrustedInstaller.exe iznenada pojavljuje u Upravitelju zadataka troši puno CPU-a ili RAM-a i uzrokujući da računalo neko vrijeme radi vrlo sporo. To se obično poklapa s vremenom kada Windows traži, preuzima ili instalira ažuriranja.
U većini slučajeva, taj vrhunac potrošnje je privremen: TrustedInstaller intenzivno radi prilikom primjene promjena na Windows moduleA nakon što završi, korištenje resursa vraća se na normalne razine. Ako vaše računalo ima malo memorije ili jako fragmentiran mehanički tvrdi disk, osjećaj tromosti postaje izraženiji tijekom tih procesa.
Ako vaš preglednik ili aplikacije rade vrlo sporo i vidite da je TrustedInstaller aktivan, trebali biste provjeriti i cjelokupno stanje sustava: fragmentacija diska, pozadinski procesi, programi za automatsko pokretanje i potencijalne infekcije. Mnoge aplikacije trećih strana pišu u registar i na disk, generirajući nevažeće unose i fragmentaciju, što može povećati opterećenje TrustedInstallera i stvoriti dojam da je sve preopterećeno.
Da biste provjerili što se događa, možete otvoriti Upravitelj zadataka pomoću Ctrl + Shift + Esc i provjerite kartice CPU, memorija, disk i mreža. Ako proces instalacije Windows modula troši resurse, vjerojatno je zauzet primjenom ažuriranja ili popravljanjem komponenti.
Sve dok nema stalnih grešaka i potrošnja ne ostaje visoka satima bez vidljivog razloga, Normalno je pustiti proces da završi svoj posao.Prekid ažuriranja sustava Windows tijekom rada može uzrokovati više problema nego što ih pokušava riješiti.
Kako sigurno rukovati datotekama zaštićenim TrustedInstallerom
Ponekad ćete biti prisiljeni dodirivanje datoteka zaštićenih TrustedInstalleromNa primjer, možda ćete trebati zamijeniti oštećenu .dll datoteku, očistiti ostatke programa koji je zaključao datoteke ili slijediti određene upute tehničke podrške. U tim slučajevima uvijek je mudro prvo isprobati ugrađene alate za popravak prije poduzimanja ručnih radnji.
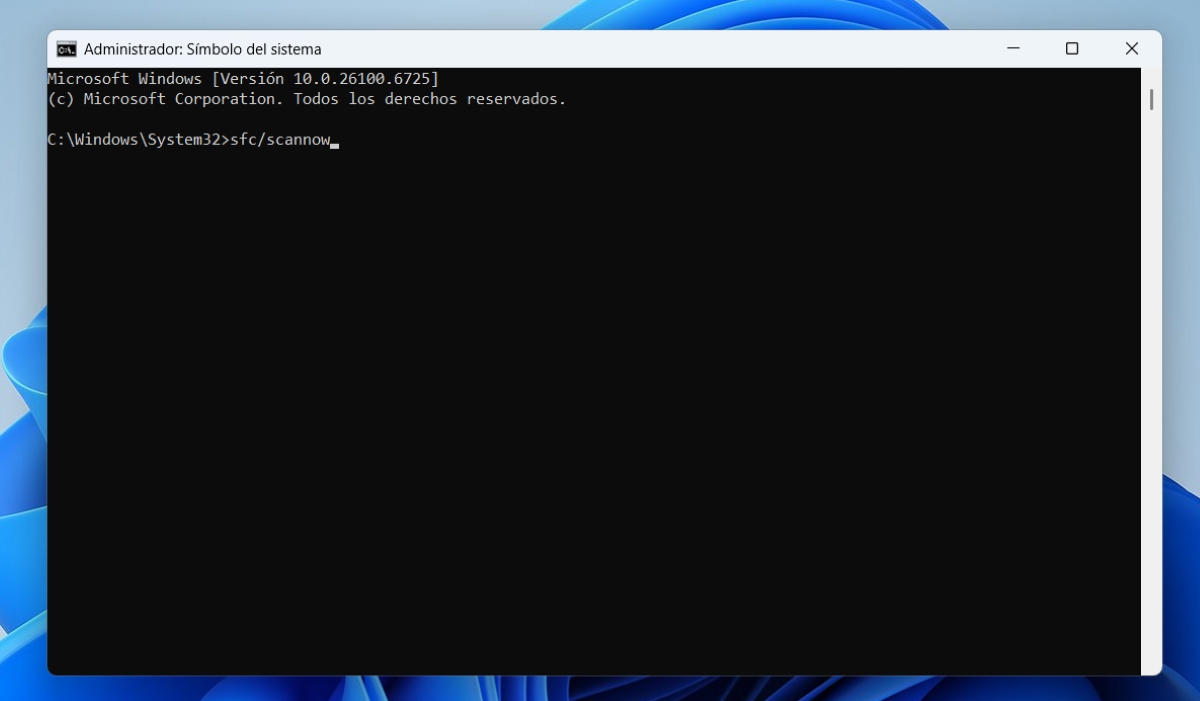
Jedna od prvih opcija je pokrenuti Provjera sistemskih datoteka (SFC)Da biste to učinili:
1) Otvorite naredbeni redak s administratorskim pravimaKliknite Start, u okvir za pretraživanje upišite CMD, desnom tipkom miša kliknite cmd.exe i odaberite "Pokreni kao administrator". Ako je vaša verzija sustava Windows tvornički instalirana i nemate instalacijski disk pri ruci, sustav će pokušati pronaći potrebne izvorne datoteke.
2) Pokrenite naredbu SFC /SCANNOW i pritisnite Enter. Skeniranje može potrajati, posebno ako treba provjeriti mnogo datoteka, stoga budite strpljivi. Windows će skenirati zaštićene komponente i popraviti sve oštećene ili nedostajuće kritične datoteke pomoću kopije pohranjene na instalacijskom disku ili proizvođačevom disku za oporavak.
Nakon što je postupak završen, ponovno pokrenite računalo i Provjerite je li greška i dalje prisutnaU mnogim slučajevima, ovaj jednostavan korak rješava probleme sa zaključanim datotekama, manjim oštećenjima i problemima pri pokušaju izmjene elemenata sustava.
Ima smisla samo kada standardni alati (SFC, DISM, vraćanje sustava itd.) ne rade i točno znate što radite. ručno preuzimanje vlasništva nad zaštićenom datotekom ili mapom i promijeniti dozvole kako biste mogli preimenovati, zamijeniti ili izbrisati.
Promjena vlasništva nad TrustedInstallerom na administratore: Koraci i rizici
Ako se prilikom brisanja ili mijenjanja datoteke pojavi poruka da su vam potrebna dopuštenja TrustedInstaller-a, vlasnika možete promijeniti u Administratori kako bi se s njim radilo. Tipičan postupak u sustavu Windows je sljedeći, uvijek pod pretpostavkom da razumijete rizike:
1) Zatvorite obavijest o nedostajućim dozvolama Trebalo bi naznačiti da su vam potrebna dopuštenja TrustedInstallera čak i ako koristite administratorski račun. Zatim pronađite datoteku ili mapu koju želite izmijeniti.
2) Desnom tipkom miša kliknite na datoteku ili mapu i odaberite "Svojstva". U prozoru koji se otvori idite na karticu "Sigurnost" na vrhu i kliknite gumb "Napredne opcije" koji se nalazi u donjem desnom kutu.
3) U naprednim sigurnosnim opcijamaIdite na karticu "Vlasnik". Vidjet ćete da je trenutni vlasnik TrustedInstaller. Kliknite gumb "Uredi" i na popisu mogućih novih vlasnika odaberite "Administratori".
Ako ćete raditi s cijelom mapom, a ne samo s jednom datotekom, pojavit će se okvir koji vam omogućuje "Zamijeni vlasnika na podkontejnerima i objektima"Ako želite da sve datoteke i podmape imaju administratore kao vlasnike, označite taj okvir i prihvatite promjene.
Nakon što kliknete U redu, potvrdite upozorenje koje se pojavi. Od tog trenutka nadalje, trenutni vlasnik bit će grupa Administratori umjesto TrustedInstaller. Zatvorite prozor ponovnim klikom na U redu i vratite se na početni zaslon svojstava datoteke ili mape.
Sada se vratite na karticu Sigurnost i kliknite gumb "Uredi" da biste promijenili dozvole. Odaberite grupu Administratori Na popisu imena grupa ili korisnika i u području nižih dozvola označite okvir "Puna kontrola" u stupcu "Dopusti". Primijenite promjene i potvrdite sva sigurnosna upozorenja koja se mogu pojaviti.
Od tog trenutka nadalje trebali biste biti u mogućnosti izbrisati, preimenovati ili izmijeniti datoteku ili mapu koju je prethodno zaštitio TrustedInstaller. Međutim, ključno je zapamtiti da svaka takva promjena smanjuje sigurnost sustava i može ga učiniti ranjivim ili nestabilnim, stoga bi se trebala provoditi samo na vrlo specifičnim stavkama i uz potpuno poznavanje postupka.
TrustedInstaller i zlonamjerni softver: tipični slučajevi i mjere opreza
Ponekad korisnik otkrije sumnjive procese u Upravitelju zadataka, kao što su TextInputHost.exe ili druga imena koja se nakon istrage čine povezanima sa zlonamjernim softverom ili neželjenim softverom. Prilikom pokušaja brisanja izvornih mapa otkriva da su zaštićene TrustedInstallerom, a nakon promjene dozvola i brisanja, ponovno se pojavljuju nakon ponovnog pokretanja.
Da mapa ima TrustedInstaller kao vlasnik ne znači da je legitimanMeđutim, to ne znači automatski da možete jednostavno onemogućiti IT. Razuman pristup je pokušati utvrditi koji proces ili usluga ponovno stvara te datoteke, pregledati zakazane zadatke, usluge pokretanja i sve trajne kuke koje bi mogle koristiti identitete sustava ili zloupotrebljavati pouzdane komponente.
Ako su potrebni ugrađeni alati poput Windows Defendera, potpuno skeniranje sustava, SFC /scannow ili DISM /online /cleanup-image Ako ne pronađu ništa, možda će biti potrebno koristiti druge specijalizirane alate protiv zlonamjernog softvera. analizirati USB ili potražite stručnu podršku. Onemogućavanje TrustedInstallera ili sustavni pokušaj blokiranja svega što nosi njegov potpis može pogoršati situaciju i poremetiti ispravan rad dijelova operativnog sustava.
U svakom slučaju, ono što treba izbjegavati je potpuno onemogućite uslugu TrustedInstaller kao "brzo rješenje" kada je sumnjiva datoteka povezana s njom. Bolje je usredotočiti se na specifičan izvor zlonamjernog softvera, njegove mehanizme perzistencije i čišćenje sustava odgovarajućim alatima nego dirati jezgru zaštite resursa sustava Windows.
Razumijevanje uloge koju TrustedInstaller igra u sigurnosnoj arhitekturi sustava Windows uvelike pomaže u tumačenju zašto se određene datoteke čine nedodirljivima. zašto neke usluge može zaustaviti samo on I zašto je Microsoft tako restriktivno dizajnirao ove komponente? Iako istraživači mogu eksperimentirati sa zaobilaženjem ovih ograničenja u testnim okruženjima, na računalu koje se svakodnevno koristi, najmudrije je obično poštivati ih i osloniti se na službene mehanizme popravka prije pribjegavanja rizičnim prečacima.


Urednik specijaliziran za pitanja tehnologije i interneta s više od deset godina iskustva u različitim digitalnim medijima. Radio sam kao urednik i kreator sadržaja za tvrtke koje se bave e-trgovinom, komunikacijom, internetskim marketingom i oglašavanjem. Pisao sam i na web stranicama o ekonomiji, financijama i drugim sektorima. Moj posao je također moja strast. Sada, kroz moje članke u Tecnobits, nastojim istražiti sve novosti i nove mogućnosti koje nam svijet tehnologije svakodnevno nudi za poboljšanje života.