- Tanulja meg, hogyan azonosíthatja a gyanús üzeneteket, hivatkozásokat és hívásokat a Microsoft Teamsben.
- Használja ki a beépített biztonsági funkciók előnyeit: magas kockázatú riasztások, üzenetblokkolás és jelentéskészítés.
- Erősítse meg a védelmet többtényezős hitelesítéssel (MFA), frissítésekkel és jól konfigurált külső hozzáférési szabályzatokkal.
- Egy esetleges incidens esetén gyorsan cselekedjen: változtassa meg a jelszavait, értesítse az informatikai részleget és tájékoztassa az érintett szervezeteket.

A hibrid munka térnyerése a Microsoft Teamst számos vállalat napi kommunikációs központjává tette. Ugyanez a népszerűség tette célponttá a kiberbűnözők számára is, akik a csevegéseket, hívásokat és megbeszéléseket kihasználva indítanak támadásokat. egyre kifinomultabb adathalász és szociális manipulációs támadásokMár nem csak a tipikus gyanús e-mailekről van szó: a csalások mostantól üzenetek, meghívók vagy Teamsen belüli hívások formájában is megjelenhetnek.
A Microsoft új védelmi funkciókkal erősíti meg a platformot, például a külső csevegésekben és hívásokban megjelenő magas kockázatú figyelmeztetésekkel, valamint a márkamegszemélyesítés elleni védelemmel. De még mindezen technikai rétegek ellenére is Ön a kulcsszereplő. Ha tudod, hogyan ismerd fel az adathalászat jeleit, és hogyan cselekedj intelligensen, akkor a legtöbb támadást meg tudod állítani, mielőtt azok kárt okozhatnának.Ebben az útmutatóban összegyűjtve és gyakorlatias módon elmagyarázva találod az összes releváns információt, amely segít elkerülni az adathalászatot a Teamsben felhasználói és rendszergazdai szinten.
Mi az adathalászat, és miért jelenik meg most a Microsoft Teamsen keresztül is?
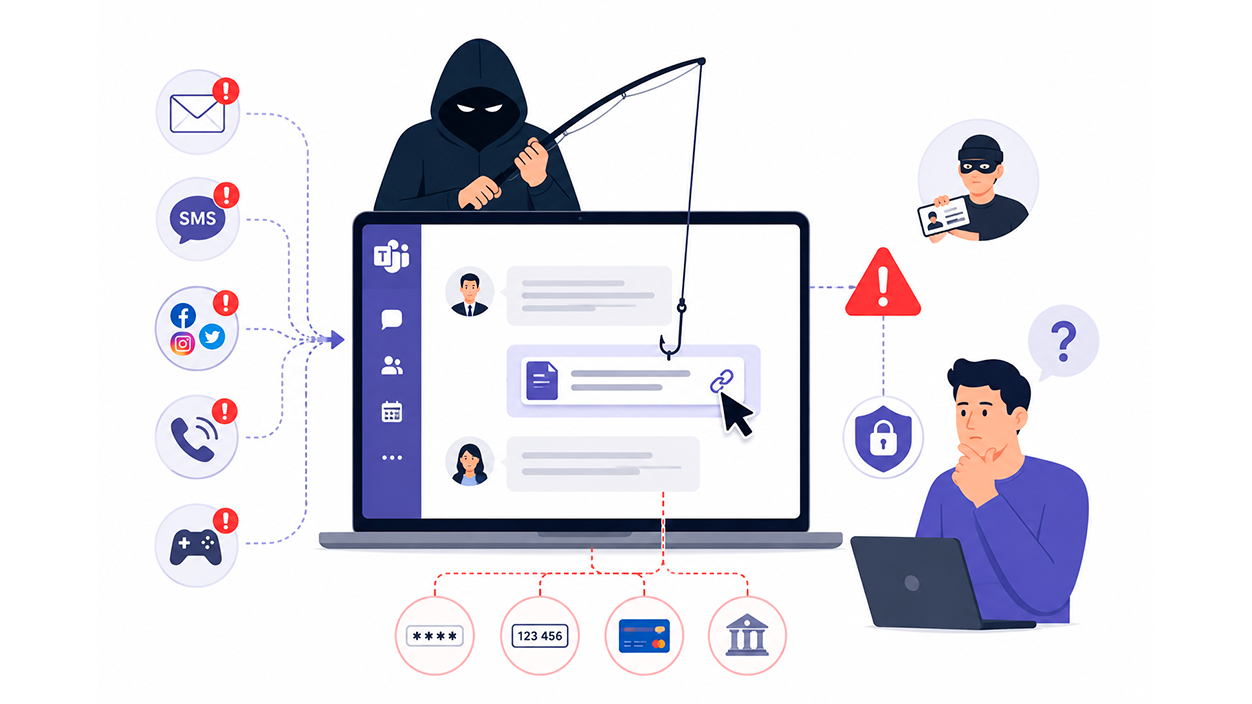
Az adathalászat egy olyan támadástípus, amelynek során egy bűnöző egy másik személynek vagy szervezetnek adja ki magát, hogy rávegye az áldozatot, hogy osszon meg információkat. érzékeny adatok, például jelszavak, ellenőrző kódok, kártyaszámok vagy banki információkHagyományosan az e-mailhez kötötték, de ma már SMS-ben, közösségi hálózatokon, videojátékokon, telefonhívásokon és természetesen olyan együttműködési platformokon keresztül is eljut hozzánk, mint a Teams.
A Teams kontextusában a támadó kiadhatja magát egy kollégájának, egy beszállítónak, egy technikai támogatási szolgálatnak vagy akár a bankjának is, és felhasználhatja közvetlen üzenetek, értekezlet-meghívók, mellékletek vagy csevegésen belüli linkek hogy rávegyék a kattintásra vagy információk felfedésére. Sok támadás több csatornát kombinál: küldenek egy cégesnek tűnő e-mailt, átirányítanak egy Teams-csevegésre, és onnan egy linkkel vagy egy hívással fejezik be.
Az ok, amiért a Teams annyira érdekes a támadók számára, egyértelmű: egy munkahelyi környezetben az emberek hajlamosak megbízni. Ha egy üzenet „belső” csatornán vagy a Microsoft 365 ernyője alatt érkezik, akkor leengedjük a résünket.Pontosan itt csúsznak be a képbe a személyes adatokkal való visszaélési kísérletek és a csalások, amelyek megpróbálják kihasználni ezt a bizalmat.
Hogyan észleli a Teams a gyanús tevékenységeket, és mit lát a felhasználó?
A Microsoft speciális biztonsági jeleket épített be az adathalászat hatásának csökkentése érdekében a Teamsben. Amikor a rendszer észleli külső kapcsolatoktól származó potenciálisan rosszindulatú tevékenységOlyan képernyőket és értesítéseket jelenít meg, amelyek arra szolgálnak, hogy a felhasználó megálljon és elgondolkodjon, mielőtt interakcióba lépne.
Az egyik legfeltűnőbb változás az a speciális képernyő, amely akkor jelenik meg, amikor a szervezeten kívüli személy egyéni vagy csoportos csevegést próbál indítani Önnel, és ez magas kockázatúnak minősül. Ezen a képernyőn egy üzenet előnézete, a feladó neve és e-mail címevalamint egyértelmű opciókkal a beszélgetés elfogadására vagy blokkolására.
Ezekben az esetekben a Microsoft három alapvető lépés követését javasolja, mielőtt bármit is tenne: ellenőrizze, hogy ki ír Önnek (személyazonosság, e-mail cím, kontextus), elemezze, hogy az üzenet tartalmaz-e valami furcsa vagy oda nem illő dolgot, és Csak akkor fogadd el a beszélgetést, ha biztos vagy benne, hogy a feladó legitim és megbízható.Egyébként a bölcs dolog a blokkolás.
Ha úgy döntesz, hogy elfogadod, tisztában kell lenned azzal, hogy vállalod a kockázatot: még a figyelmeztetés ellenére is a csevegés tartalmazhat adathalász linkek, rosszindulatú fájlok vagy a hitelesítő adatok ellopására tervezett tartalmakEzért a Microsoft annyira ragaszkodik a felhasználók oktatásához, és ahhoz, hogy a rendszergazdák tájékoztassák csapataikat az új, magas kockázatú Elfogadás/Blokkolás képernyők jelentéséről.
Az adathalász üzenetek tipikus jelei a Teamsben és az Outlookban
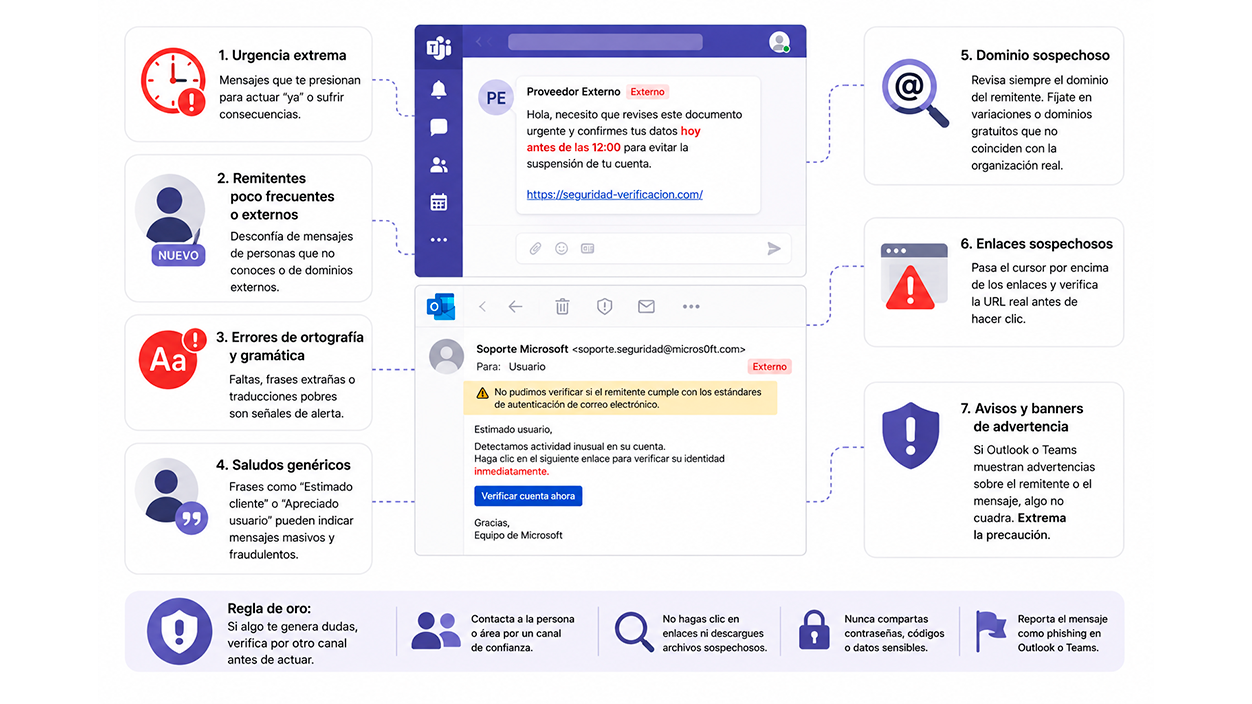
A bannereken és az automatikus értesítéseken túl az adathalászat elleni leghatékonyabb védekezés továbbra is a jelek felismerése. A Microsoft egy sor ismétlődő mintát ír le a következőben: e-mailek, Teams-üzenetek és egyéb csatornák amit vészjelzésként kell venned.
Az egyik leggyakoribb a rendkívüli sürgősség érzése: olyan üzenetek, amelyek arra ösztönöznek, hogy „azonnal” cselekedj, hogy elkerüld a büntetést, visszaszerezd a fiókodhoz való hozzáférést, vagy kihasználd a jutalmat. A sürgősség hamis érzésének megteremtése egy klasszikus trükk, amellyel gondolkodás és bárkivel való konzultáció nélkül cselekszünk.és ez mind az e-mailekben, mind a Teams-csevegésekben látható.
Az is fontos, hogy figyeljünk a ritkán érkező vagy külsőként megjelölt feladókra. Nem ritka, hogy először kapunk üzenetet egy ismeretlen személytől, de amikor az Outlook vagy a Teams ismeretlen feladóként jelöli meg, az intő jel. új feladó vagy külső domainrőlCélszerű lelassítani és alaposan megvizsgálni a tartalmat, különösen, ha az üzenet bizalmas kéréseket tartalmaz.
A helyesírási és nyelvtani hibák egy másik klasszikus jel. Bár nem minden támadó ír rosszul, sok csalárd üzenetben előfordulnak. rossz fordítások, furcsa kifejezések vagy feltűnő hibák amelyek nem illeszkednek egy bank, egy beszállító vagy az informatikai osztály professzionális kommunikációjához.
Az általános üdvözletek („Kedves vásárló”, „Kedves felhasználó”) gyanút kelthetnek, ha a feladó egy olyan szervezet, amely jól ismeri Önt. A személyre szabott levelek korában egy hideg, általános üdvözlés erősen jelzi, hogy az üzenet nem az, aminek látszik..
Egy másik kritikus pont a feladó domainje. Egy olyan e-mail, amely azt állítja, hogy a Microsofttól származik, de @gmail.com, @outlook.com vagy más domainnel rendelkező címről érkezik a valódi domain apró, rosszindulatú változatai, például micros0ft.com vagy rnicrosoft.comEz általában átverés. A Teamsben ellenőrizd a veled kapcsolatba lépő külső fiókhoz társított e-mail-címet is.
Végül, figyelmeztető szalagcímek jelenhetnek meg mind az Outlookban, mind a Teamsben, például jelezve, hogy A feladót nem sikerült ellenőrizni, vagy az üzenet nem felel meg bizonyos hitelesítési szabványoknak.Ezek a figyelmeztetések azt jelentik, hogy technikailag valami nincs rendben az e-maillel, ezért tanácsos fokozott óvatossággal eljárni.
Gyanús linkek és mellékletek: az igazi aknamező
A legtöbb adathalász támadás, beleértve a Teams elleniakat is, link vagy melléklet formájában történik. Még ha az üzenet jogosnak is tűnik, a rossz link vagy melléklet megnyitása kártevő telepítéséhez vezethet, vagy veszélyes helyzetbe sodorhatja a felhasználót. Hamis weboldal, ahol tudtukon kívül megadod a hitelesítő adataid.
Ha üzenetre gyanakszol, ne kattints közvetlenül rá. Az e-mailben vagy magában a Teamsben vidd az egérmutatót a hivatkozás fölé kattintás nélkül, és ellenőrizd az előnézetben megjelenő tényleges címet. Ha az URL nem egyezik a link szövegével, vagy nem felel meg a szervezet hivatalos domainjénekEz rossz jel. A legjobb, ha új böngészőlapot nyitsz, és a könyvjelzőidből vagy egy kereséssel magad keresed fel a legitim weboldalt.
A mellékletek esetében a szabály még szigorúbb: Ne nyiss meg olyan mellékleteket, amelyekre nem számítottál, még akkor sem, ha úgy tűnik, hogy ismerőstől érkeztek.Ha bármilyen kétséged van, vedd fel a kapcsolatot az adott személlyel egy másik csatornán keresztül (telefonhívás, SMS, másik chaten keresztül), és erősítsd meg, hogy valóban ő küldte a fájlt. Sok támadás olyan feltört fiókokra támaszkodik, amelyek első pillantásra teljesen megbízhatónak tűnnek.
Ne feledd, hogy a kiberbűnözők nem korlátozódnak az e-mailekre vagy a csevegésre: megpróbálhatnak veszélyes oldalakra csábítani szöveges üzenetekkel, robothívásokkal vagy telefonközpont-rendszerekkel is, amelyek... PIN-kódokat vagy más személyes adatokat kérnek tőled „Hogy ellenőrizzék a személyazonosságodat.” Minél nagyobb nyomást gyakorolnak, annál gyanakvóbbnak kell lenned.
Ha már egy gyanús webhelyet böngészel, az Edge lehetőséget kínál a webhely nem biztonságosként való jelentésére. A Beállítások és egyéb menüből (…) elérheted ezt a lehetőséget. A nem biztonságos webhelyek jelentése segít a szűrők fejlesztésében és más felhasználók védelmében.
Adathalászat és rosszindulatú tartalom jelentése a Teamsben és az Outlookban
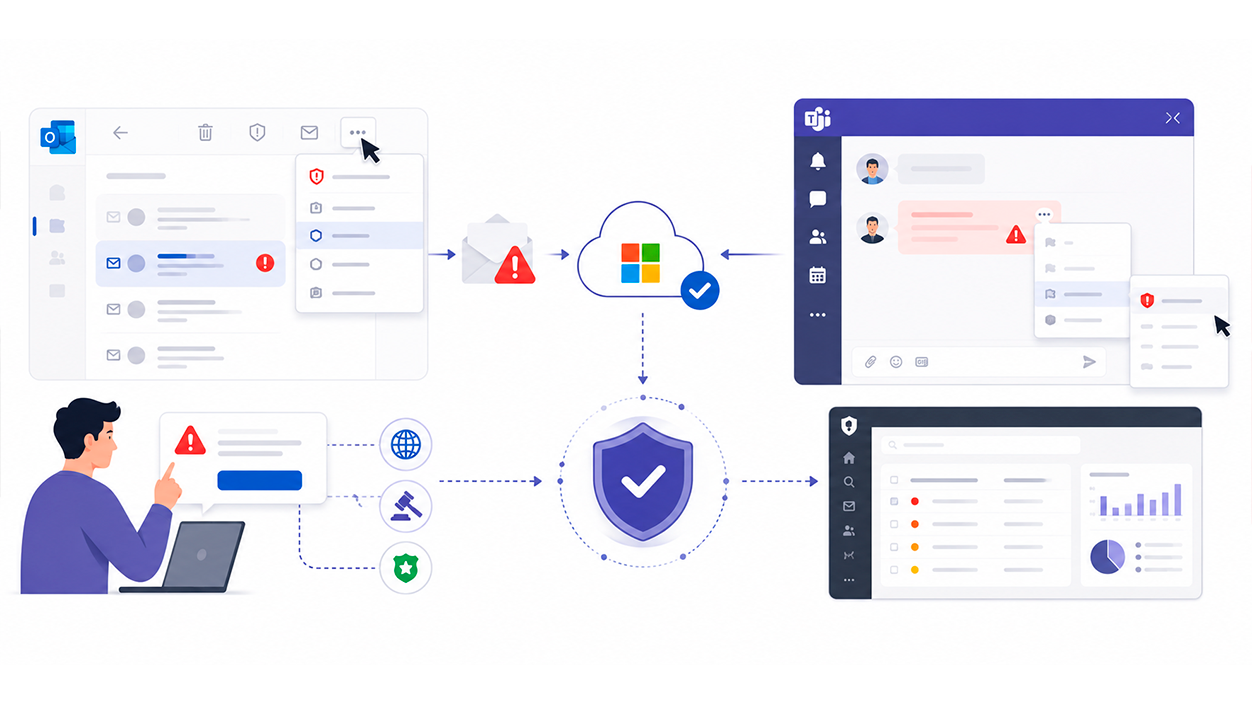
Az adathalász támadások megjelölése és jelentése nemcsak a vállalat számára jó gyakorlat, hanem a Microsoftnak is segít... jobban betaníthatod a szűrőidet, és a jövőben csökkentheted az ilyen típusú e-mailek és üzenetek számátMind az Outlook, mind a Teams közvetlen mechanizmusokat kínál erre.
A Microsoft 365 Outlookban és az Outlook.com-ban egyszerűen jelölje ki a gyanús üzenetet, és használja a Jelentés > Adathalászat lehetőséget a menüszalagon. Az e-mailt elemzésre elküldi a Microsoftnak, eltávolítja a beérkező levelek közül, és a levélszemét elleni rendszereket módosítja. hogy megpróbálja blokkolni a hasonló változatokat.
A Teamsben a folyamat magában a csevegési üzenetben történik. Vigye az egérmutatót a rosszindulatú üzenet fölé anélkül, hogy megnyitná a hivatkozásokat, kattintson a További beállítások > További műveletek > Üzenet jelentése lehetőségre, és válassza a Biztonsági kockázat kategóriáját: Spam, adathalászat, rosszindulatú tartalom. A jelentés megerősítésével segíti a szervezetet és a Microsoftot a szabályok és a védelmek módosításában..
Ha olyan adathalász e-mailt kap, amely céges e-mailnek vagy hivatalos platformnak tűnik, de a Teamsen kívülről származik, más bejelentési csatornákat is használhat (például az országában található csalásmegelőzési portálokat vagy speciális kiberbűnözési egységeket). Minél több adatot gyűjtenek egy aktív kampányról, annál hamarabb le lehet állítani..
Adminisztrációs oldalról, ha a felhasználó által nem jelentett adathalász kampány gyanúja merül fel a Teamsben, olyan eszközöket lehet használni, mint például Microsoft Purview eDiscovery üzenetek kulcsszavak szerinti kereséséhezMiután megtalálták őket, elemezhetők, dokumentálható az incidens, és szükség esetén módosíthatók a szabályzatok, blokkolhatók a feladók, vagy korrekciós intézkedéseket lehet alkalmazni.
Mit tegyél, ha úgy gondolod, hogy adathalász támadás áldozata lettél?
Senki sem mentes attól, hogy jól megtervezett átverés áldozata legyen, különösen akkor, ha a Teams olyan e-mailekkel, hívásokkal vagy weboldalakkal keveredik, amelyek tökéletesen utánozzák egy legitim entitást. Ha gyanítja, hogy már bekapta a csalit, a lényeg az, hogy gyorsan és rendezett módon reagáljon a károk minimalizálása érdekében.
Az első dolog, amit tenned kell, hogy leírsz mindent, amire emlékszel az incidensről: milyen üzenetet nyitottál meg, milyen csatornán (Teams, Outlook, SMS), milyen linkeket látogattál meg, milyen adatokat osztottál meg (felhasználónevek, jelszavak, kártyaszámok, kódok), mikor stb. Ez a feljegyzés kulcsfontosságú lehet az informatikai csapat, a bank vagy akár a hatóságok számára is. ha a dolgok eszkalálódnak.
Ezután azonnal változtassa meg az összes olyan fiók jelszavát, amely esetleg veszélybe került, valamint minden olyan fiók jelszavát, amelyhez ugyanazt vagy hasonló jelszót használ. Ragadja meg a lehetőséget, hogy... Egyedi és erős jelszavak, ideális esetben jelszókezelővel támogatvaés ellenőrizze a többtényezős hitelesítés (MFA) aktiválását, ahol elérhető.
Ha az incidens vállalati vagy oktatási fiókját érinti, haladéktalanul értesítse szervezete informatikai vagy támogatási részlegét; szükség esetén vegye figyelembe a következőket: A fiók tulajdonosának módosítása a Microsoft TeamsbenKépesek lesznek aktív munkamenetek visszavonása, szokatlan hozzáférések áttekintése, fiókblokkolások alkalmazása és a lehetséges belső szivárgások figyeléseMinél előbb tudják meg, mi történt, annál több idejük lesz cselekedni.
Ha megosztott banki vagy kártyaadatait, vegye fel a kapcsolatot pénzintézetével a kártya letiltása, a tranzakciók nyomon követése és szükség esetén a új fizetési módok kibocsátása és további értesítések aktiválásaSok országban a hatóságok azt is javasolják, hogy a rendőrségnél vagy a kiberbűnözéssel foglalkozó speciális egységnél tegyenek feljelentést.
Ha pénzt vesztettél, vagy személyazonosság-lopásra gyanakszol, ne hagyd figyelmen kívül. Tegyél rendőrségi feljelentést, őrizd meg a képernyőképeket és a kommunikációt, és A támadás észlelését követő első percekben rögzített összes információt biztosítja a hatóságoknak.Ez a dokumentáció mindent eldönthet a nyomozásban.
Kártevők, zsarolóvírusok és az adathalászattal kapcsolatos egyéb kockázatok
Az adathalászat nem mindig közvetlenül a hitelesítő adataidra irányul: a cél gyakran az, hogy rávegyenek arra, hogy rosszindulatú programokat tölts le és telepíts. Látszólag ártalmatlan űrlapok (dokumentumok, telepítők, állítólagos böngészőfrissítések vagy hasznos alkalmazások) mögé bújnak. Vírusok, férgek, trójai programok vagy zsarolóvírusok, amelyek képesek titkosítani a fájljaidat, vagy a számítógépedet mások megtámadására használni.
Gyakori forgatókönyv a „trójai faló”: egy olyan alkalmazás, amely látszólag legitim, de valójában rejtett funkciókat tartalmaz információk ellopására vagy hátsó ajtók megnyitására. Egy másik visszatérő minta a hamis böngésző vagy kritikus szoftverfrissítés, amely állandó felugró ablakként jelenik meg, miközben kétes webhelyeket böngész.
A legveszélyesebb változatok közé tartozik a zsarolóvírus, amely titkosítja a fájljaidat, és fizetséget követel a visszaállításukért cserébe. Ezek a bandák egyre gyakrabban nemcsak fájlokat titkosítanak, hanem adatokat is lopnak, azzal fenyegetőzve, hogy közzéteszik azokat, ha nem fizetsz. A biztonsági ügynökségek, mint például az FBI, azt javasolják, hogy Ne fizesd ki a váltságdíjat, mivel nincs garancia a felépülésre, és a jövőbeni támadások elsődleges célpontjává válsz..
A rosszindulatú szoftvereknek való kitettség csökkentése érdekében a Microsoft három kulcsfontosságú pillért hangsúlyoz: a józan ész használata mellékletek és hivatkozások megnyitásakor, az operációs rendszer és az alkalmazások naprakészen tartása, valamint a aktív és naprakész víruskereső vagy kártevőirtó megoldásA Windows 10 és 11 rendszerben a Microsoft Defender integrálva van, és alapértelmezett védelmi réteget kínál, bár kiegészíthető harmadik féltől származó megoldásokkal.
A Teams környezetben elengedhetetlen, hogy ezeket az intézkedéseket olyan biztonsági szabályzatokkal kombináljuk, amelyek korlátozzák a nem ellenőrzött forrásokból származó fájlok letöltését, valamint a Rendszeres képzés a felhasználók számára a rendellenes viselkedés azonosításáról az eszközeiken vagy fiókjaikban.
Műszaki támogatási csalások és tisztességtelen hívások, amelyek kihasználják a Teamst
Egy másik nagyon gyakori csalástípus a technikai támogatással kapcsolatos csalás. Ezekben a csalásokban a támadók Microsoft-alkalmazottaknak, banki alkalmazottaknak, a mobilszolgáltatódnak vagy a vállalatod informatikai részlegének adják ki magukat, hogy meggyőzzék Önt arról, hogy Komoly problémád van a számítógépeddel vagy a fiókoddal, és hozzáférést kell biztosítanod nekik az adatokhoz, vagy meg kell adnod nekik azokat..
Az első trükk általában egy hamis hibaüzenet a böngészőben, vagy egy felugró ablak, amely részben eltakarja a képernyőt, és arra buzdít, hogy hívjon egy „támogatási” telefonszámot. Néha ezek a csalások a következőképpen is jelentkeznek: VoIP-hívások vagy videohívások olyan platformokon keresztül, mint a Teams, kihasználva a bizalmat a vállalati környezetben.
Miután kapcsolatba léptek a számítógépeddel, a csalók ragaszkodnak ahhoz, hogy távolról csatlakozzanak hozzád a „javításhoz”, vagy hogy adj meg nekik személyes adatokat a fiókod ellenőrzéséhez. Gyakori, hogy kérik… rendkívül érzékeny adatok, például azonosító számok, jelszavak, egyszer használatos kódok vagy kártyaadatokEmellett állítólagos támogatási díjakat is megpróbálnak felszámítani, ezáltal megszerezve a fizetési adataidat.
Az aranyszabály egyértelmű: sem a Microsoft, sem más nagyvállalatok nem fognak spontán felhívni, hogy közöljék a számítógéped fertőzöttségével vagy a fiókoddal kapcsolatos problémával, és nem fognak hibákat megjeleníteni beágyazott telefonszámokkal, amelyeket felhívhatsz. Ha még nem nyitottál ügyfélszolgálati ügyet, akkor alapból gyanakodj mindenkire, aki technikusként adja ki magát.akár telefonon, e-mailben, akár Teamsen keresztül.
Ha ilyen üzenetek valamelyikével találkozik, zárja be a böngészőt (ha nem válaszol, használja az ALT+F4 billentyűkombinációt), szükség esetén indítsa újra a számítógépet, és mindenekelőtt, Ne telepítsen távoli hozzáférési eszközöket, és ne adjon meg személyes adatokat idegenek kérésére.Ha úgy gondolja, hogy valóban probléma lehet, vegye fel a kapcsolatot a vállalat hivatalos ügyfélszolgálatával vagy informatikai részlegével a szokásos csatornákon keresztül.
Új funkciók: Magas kockázatú figyelmeztetések és márka-megszemélyesítés elleni védelem
A biztonság további fokozása érdekében a Microsoft új funkciókat vezet be, amelyek kifejezetten a külső kapcsolatokon keresztül érkező adathalászatra összpontosítanak, mind üzenetek, mind VoIP-hívások formájában.
Az első jelentős új funkció a figyelmeztető képernyő, amely olyan szervezeteket célzó adathalász támadásokra utal, amelyek engedélyezték a külső hozzáférést. Amikor először kap üzenetet egy... Ha egy külső domaint magas kockázatúnak minősítenek, a Teams egy speciális panelt jelenít meg, amelyen egy üzenet előnézete és az Elfogadás vagy a Blokkolás lehetőségei láthatók.A cél az automatikus „nyisd meg és válaszolj” válasz megszakítása, és a kockázat felmérésére való kényszerítés.
Ezzel párhuzamosan a Microsoft bevezeti a márkahamisítás elleni védelmi funkciót a bejövő hívásokhoz. Ez a funkció elemzi a... Új külső VoIP-hívások, amelyek arra utaló jeleket keresnek, hogy valaki egy ismert cég vagy szervezet adataival élhet visszaHa magas kockázatot észlel, egyértelmű figyelmeztetés jelenik meg, mielőtt reagálna.
A hívás során, ha a biztonsági rendszer továbbra is gyanús jeleket észlel, a riasztások láthatóak maradhatnak, hogy emlékeztessék a kockázatra. A cél ismét az, hogy megszabaduljunk a „gondolkodás nélküli válaszadás” szokásától, és ösztönözzük a felhasználót a körültekintőbb gondolkodásra. Blokkold vagy tedd le a telefont, ha következetlenségeket észlelsz a beszédben, furcsa kéréseket vagy indokolatlan nyomást..
Ezek a védelmek automatikusan aktiválódnak a szervezeteknél, és nem igényelnek kezdeti konfigurációs módosításokat. A Microsoft azonban azt javasolja, hogy a rendszergazdák... Frissítse a belső dokumentációt, magyarázza el a felhasználóknak az új képernyők jelentését, és vizsgálja felül, hogy valóban szükség van-e a külső hozzáférés megnyitására. olyan domainekre, amelyek nem megbízhatóak.
Amíg ezeket a funkciókat bevezetik, a kevés külső interakcióval rendelkező szervezetek számára egy nagyon hatékony intézkedés az, hogy ideiglenesen letiltják a külső tartományokkal való kommunikációt a Teams felügyeleti központban, a külső hozzáférés részben. A kisebb támadási felület kevesebb lehetőséget jelent a csalók számára.
Ajánlott eljárások felhasználóknak: hogyan navigáljon biztonságosan a Teamsben
A technikai rétegeken túl a mindennapi használatban a valós biztonságot apró lépések döntik el. A tájékozott és óvatos felhasználó a legjobb védelem az adathalászat ellen a Teamsben. Számos olyan gyakorlat van, amelyet érdemes elsajátítani és ismételni, amíg természetessé nem válnak.
Először is, gyanakodj minden olyan üzenetre, amely keveredik sürgősség, érzékeny adatokra vonatkozó kérések, valamint váratlan linkek vagy mellékletekMég ha a Microsoft logója alatt is jelenik meg, vagy úgy tűnik, hogy az „IT-csapattól” származik, mindig ellenőrizd egy másik csatornán keresztül, mielőtt teljesítenéd a kérésüket.
Tartsa naprakészen alkalmazásait: ez vonatkozik a Teams kliensre, az operációs rendszerre és a böngészőre is. A biztonsági frissítések a sebezhetőségeket javítják. sebezhetőségek, amelyeket a támadók kihasználhatnak kód futtatására vagy a védelmek megkerüléséreAz automatikus frissítések engedélyezése egyszerű módja annak, hogy gond nélkül naprakész maradjon.
Aktiválja és tartsa tiszteletben a kétlépcsős hitelesítést, amikor a szervezete felkínálja. Egy további kód megadása a mobileszközéről vagy egy értesítés jóváhagyása nehézkesnek tűnhet, de Óriási különbséget jelent, ha valaki adathalászat útján ellopott hitelesítő adataiddal próbál bejelentkezni.Ha olyan MFA-kérelmeket kap, amelyeket nem Ön kezdeményezett, feltételezze, hogy valaki megpróbál hozzáférni, és azonnal értesítse őket.
Egy másik ajánlott gyakorlat a csevegésekben és csatornákban megosztott bizalmas információk mennyiségének korlátozása. Bár a Teams titkosítja az adatokat átvitel és tárolás közben, elkerüli a megosztást. jelszavak, kártyaszámok vagy rendkívül bizalmas dokumentumok nyílt beszélgetésekbenHasználja a vállalati szabályzatban meghatározott biztonságos csatornákat (jelszókezelők, belső portálok stb.).
Végül pedig mindig jelents mindent, amit gyanúsnak látsz. Ne utasítsd el azzal a gondolattal, hogy „valószínűleg semmi”: ha egy üzenet nem stimmel, az csak a jéghegy csúcsa lehet egy nagyobb kampánynak. A Teams és az Outlook adathalászat-jelentési funkcióinak használata, valamint a biztonsági csapat értesítése segít megvédeni a teljes szervezetet..
A technikai intézkedések (titkosítás, erős hitelesítés, hamisítás észlelése és magas kockázatú riasztások), a jól meghatározott adminisztratív szabályzatok és a képzett felhasználók kombinációja sokkal erősebb védelmi hálózatot hoz létre. Amikor megérted, hogy mit keresnek a támadók, hogyan használják a Teamst az Ön eléréséhez, és milyen konkrét lépéseket tehetsz az egyes helyzetekben, sokkal könnyebb lesz távol tartani az adathalászatot, és nyugodtan folytatni a platform használatát.
Index
- 1 Mi az adathalászat, és miért jelenik meg most a Microsoft Teamsen keresztül is?
- 2 Hogyan észleli a Teams a gyanús tevékenységeket, és mit lát a felhasználó?
- 3 Az adathalász üzenetek tipikus jelei a Teamsben és az Outlookban
- 4 Gyanús linkek és mellékletek: az igazi aknamező
- 5 Adathalászat és rosszindulatú tartalom jelentése a Teamsben és az Outlookban
- 6 Mit tegyél, ha úgy gondolod, hogy adathalász támadás áldozata lettél?
- 7 Kártevők, zsarolóvírusok és az adathalászattal kapcsolatos egyéb kockázatok
- 8 Műszaki támogatási csalások és tisztességtelen hívások, amelyek kihasználják a Teamst
- 9 Új funkciók: Magas kockázatú figyelmeztetések és márka-megszemélyesítés elleni védelem
- 10 Ajánlott eljárások felhasználóknak: hogyan navigáljon biztonságosan a Teamsben

Technológia-rajongó vagyok, aki "geek" érdeklődését szakmává változtatta. Életemből több mint 10 évet töltöttem a legmodernebb technológiával, és pusztán kíváncsiságból mindenféle programmal bütykölgettem. Most a számítástechnikára és a videojátékokra szakosodtam. Ennek az az oka, hogy több mint 5 éve írok különféle technológiával és videojátékokkal foglalkozó weboldalakra, olyan cikkeket készítve, amelyek mindenki számára érthető nyelven igyekeznek megadni a szükséges információkat.
Ha bármilyen kérdése van, tudásom a Windows operációs rendszerrel, valamint a mobiltelefonokhoz készült Androiddal kapcsolatos mindenre kiterjed. És az én elkötelezettségem az Ön iránti elkötelezettségem, mindig készen állok néhány percet rászánni arra, hogy segítsek megoldani minden kérdését ebben az internetes világban.