- A 1219-es hiba a különböző hitelesítő adatokkal rendelkező, inkompatibilis kapcsolatok miatt jelenik meg.
- Az identitás módosítása előtt le kell választania a szerver erőforrásait.
- A mentett hitelesítő adatokat és a nyitott kapcsolatokat külön kezeli a rendszer.
- Az SMB 1.0 vagy a nem biztonságos vendégek engedélyezése nem oldja meg ezt az ütközést.
El 1219-es hiba megosztott mappa elérésekor Ez a hiba akkor jelenik meg, amikor a Windows ugyanahhoz a szerverhez különböző felhasználónevekkel rendelkező kapcsolatokat észlel ugyanazon bejelentkezési környezetben. Előfordulhat, hogy hálózati meghajtó csatlakoztatásakor, a szerveren egy másik mappa megnyitásakor vagy a bejelentkezéshez használt fiók megváltoztatásakor találkozik vele.
Például, ha már megnyitottad \\SERVIDOR\Ventas fiókkal, próbáljon meg bejelentkezni \\SERVIDOR\Sistemas Egy másik fiókkal ez ütközést okozhat. A megoldáshoz meg kell találni a korábbi kapcsolatokat, le kell zárni őket, és újra be kell jelentkezni a megfelelő identitással.
Mit jelent a 1219-es hiba egy megosztott mappában?
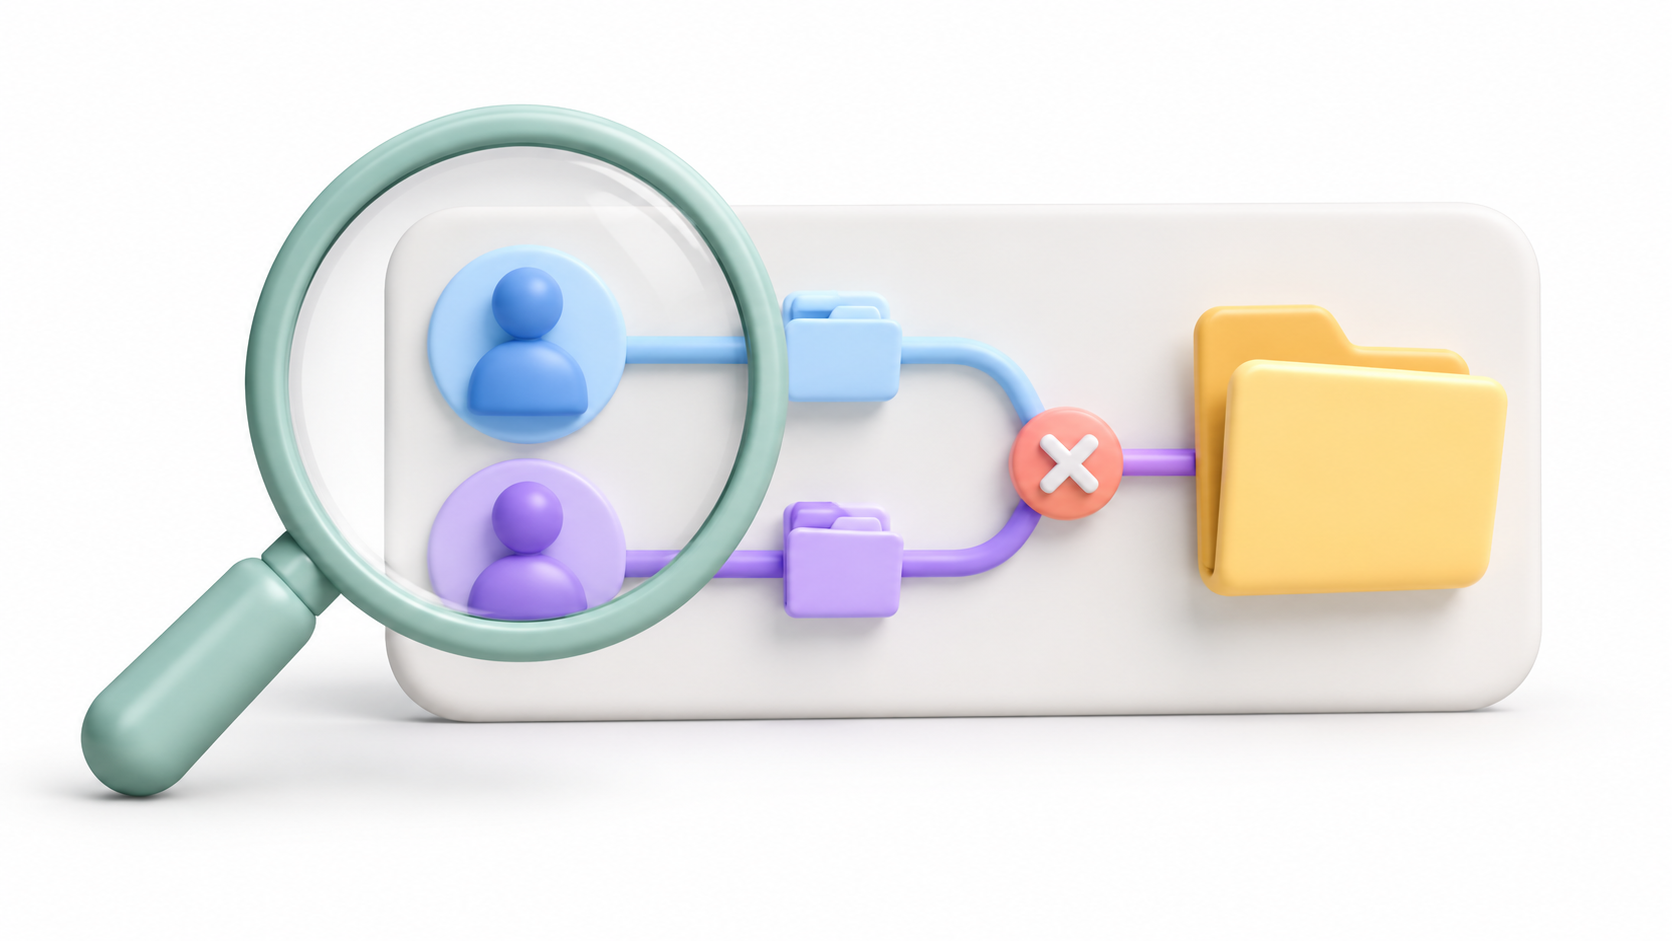
Az üzenet általában azt jelzi, hogy nem engedélyezett több kapcsolat ugyanarra a szerverre egynél több felhasználónév használatával. Az ütközés a szerveren tárolt különböző mappákat is érintheti.A megosztott erőforrás módosítása nem ugyanaz, mint egy másik számítógéphez való csatlakozás.
Ez nem feltétlenül jelenti azt, hogy a jelszó helytelen. Lehetséges, hogy a Windows egy korábbi kapcsolaton keresztül nem kompatibilis a kért új identitással.
Ezért az engedélyek módosítása vagy a biztonsági beállítások megváltoztatása előtt győződjön meg arról, hogy a közlemény kifejezetten említi a rendszerhiba 1219A nem található útvonal vagy a hozzáférés megtagadva esetén más ellenőrzések szükségesek.
Azonosítsa a nyitott kapcsolatokat a net használatával
Mentse el a megnyitott dokumentumokat a szerverről, és zárja be az összes ablakot vagy alkalmazást a hozzájuk tartozó mappák használatával. Ezután nyissa meg a Parancssort. ugyanazzal a felhasználóval és jogosultsági szinttel, amellyel a probléma jelentkezik.
Ha a probléma a szokásos Fájlkezelőben jelentkezik, indítson el egy normál parancssort. Rendszergazdaként futtatva eltérő kontextust kaphat, és megnehezítheti az összehasonlítást.
Ellenőrizd a meglévő kapcsolatokat:
net useKeresse meg az érintett szerverre mutató elérési utakat. Lehetnek betűvel ellátott kapcsolatok, például Z:és mások, amelyekhez nincs betűjel rendelve. Jegyezze fel azokat az erőforrásokat, amelyeket vissza kell állítania, mielőtt leválasztja őket.
A PowerShell-lel kapcsolatos további információkért tekintse meg a következő webhelyeket:
Get-SmbConnection |
    Select-Object ServerName, ShareName, UserName, Credential, Dialect, NumOpens
Ez a parancs lehetővé teszi a lekérdezés által visszaadott SMB-kapcsolatok szervereinek, erőforrásainak és identitásainak áttekintését. Nem törli a kapcsolatokat, és nem módosítja azok konfigurációját.
Válassza le az erőforrásokat az érintett szerverről.
Törölje az adott szerverhez azonosított összes kapcsolatot. Az alábbi példák alternatívák attól függően, hogy az egyes kapcsolatok hogyan jelennek meg:
net use Z: /deletenet use \\SERVIDOR\Ventas /deleteIsmételje meg a folyamatot ugyanazon a szerveren található többi, ütközést tapasztaló erőforrással. Ha a kapcsolat megszakad IPC$A pontos útvonal megadásával le is választhatod:
net use \\SERVIDOR\IPC$ /deleteA meghajtó leválasztása nem törli a fájlokat a szerverről.Azonban megszakítja a hozzáférést erről a kapcsolatról. Ha a Windows figyelmeztet a megnyitott fájlokra vagy egy használatban lévő erőforrásra, térjen vissza az alkalmazásokhoz, mentse el munkáját, és zárja be őket a folytatás előtt.
Kerüld el a következővel való kezdést: net use * /delete: lemondja a parancs által kezelt összes hálózati kapcsolatot, beleértve azokat is, amelyek nem kapcsolódnak a problémához.
Ellenőrizze mentett hitelesítő adatait, és csatlakozzon újra.
Ha a Windows visszatér egy régi fiók használatához, nyissa meg a Hitelesítőadat-kezelő a Vezérlőpultról, és írja be Windows hitelesítő adatokEllenőrizze a kiszolgáló nevének, IP-címének vagy aliasának megfelelő bejegyzéseket.
Csak az elavult hitelesítő adatokat távolítsa el az érintett számítógépről. A tárolt bejegyzéseket a konzolon is megtekintheti:
cmdkey /listEgy adott bejegyzés törléséhez használja a pontos célhelyét. Például:
cmdkey /delete:SERVIDOREgy mentett hitelesítő adat törlése önmagában nem zárja be a már megnyitott SMB-kapcsolatot. Ezért ezt az ellenőrzést a korábbi erőforrások leválasztásával kell elvégezni.
Ezután csatlakozzon újra a szükséges engedélyekkel rendelkező fiókhoz:
net use Z: \\SERVIDOR\Compartida * /user:DOMINIO\usuario /persistent:noCserélje ki a szerver, mappa és felhasználó adatait a saját adataira. A csillag hatására a Windows beírás közben nem jeleníti meg a jelszót, és /persistent:no Kerülje az új hozzárendelés mentését a jövőbeli bejelentkezésekhez.
Ha helyi fiókot használsz a szerveren vagy a NAS-on, akkor az adott eszköznek megfelelő felhasználói formátumot használd.
Mi a teendő, ha a 1219-es hiba újra megjelenik?
Ellenőrizd, hogy vannak-e olyan alkalmazások, Intézőablakok vagy indítási beállítások, amelyek újra megnyitják-e a kapcsolatot a régi identitással. Ellenőrizd újra. net use a hiba reprodukálása után.
Ha nem tudod felszabadítani a kapcsolatokat a munkamenetedben, mentsd el a munkádat, és Kijelentkezés a Windowsból mielőtt újra bejelentkezne. Felügyelt rendszeren tájékoztatja a rendszergazdát az érintett szerverekről és fiókokról, hogy áttekinthesse az automatikusan újra létrehozott kapcsolatokat.
A stabil megoldás egy engedélyezett identitás használatát jelenti a szükséges erőforrásokhoz az adott környezetben. Nem jár azzal, hogy meg kell osztani egy szolgáltatásfiókot az összes alkalmazott között, vagy rendszergazdai jogosultságokat kell adni.
Használhatom a szerver IP-címét vagy egy aliast?
A Microsoft dokumentálja az IP-cím vagy más DNS-alias használatát alternatívaként, amely miatt az ügyfél a célállomást egy másik kiszolgálóként kezelheti. Azonban Nem helyettesítik univerzálisan a helyes konfigurációt..
Egy vállalati hálózatban az IP-címmel történő hozzáférés megakadályozhatja a Kerberos normál használatát, és sikertelen lehet, ha az NTLM blokkolva van. Az aliasok esetében az elnevezési és hitelesítési konfigurációk is egységesek. Ha két egyidejű identitásra van szükség, kérje meg a rendszergazdát a megfelelő beállítás meghatározására.
Ha egy magas szintű alkalmazás, szolgáltatás vagy feladat meghibásodik
Az, hogy egy meghajtóbetűjel megjelenik az Intézőben, nem garantálja, hogy az rendszergazdaként futó programban is elérhető lesz. A meghajtóbetűjelek a bejelentkezési környezethez kötődnek, és előfordulhat, hogy nem oszlanak meg a normál munkamenet és a megemelt jogosultságú munkamenet között.
Más kontextusban futó szolgáltatások és folyamatok esetén használjon UNC elérési utat, például: \\SERVIDOR\Compartida és ellenőrizze a folyamatot futtató fiók jogosultságait. Az UNC elérési út elkerüli a betűtől való függőséget, de nem biztosít hozzáférést, és nem szünteti meg a hitelesítőadat-ütközéseket.
A parancs whoami Ez azonosítja annak a konzolnak a felhasználóját, amelyen futtatod; önmagában nem mutatja be, hogy egy másik szolgáltatás milyen identitást használ.
Ne keverje össze a 1219-es számot más hozzáférési blokkokkal
Ha az üzenet az újracsatlakozás után megváltozik, diagnosztizálja az új hibát, mielőtt további hitelesítő adatokat módosítana:
- Az útvonal nem található: Ellenőrizd a kiszolgáló nevét, a megosztott mappát és a kapcsolatot.
- Hozzáférés megtagadva: Kérje a használt fiók és annak jogosultságainak felülvizsgálatát.
- Blokkolt, nem hitelesített vendégek: Általános megoldásként a nem biztonságos hozzáférés engedélyezése helyett állítson be érvényes felhasználót a szerveren vagy a NAS-on.
- KKV biztonsági inkompatibilitás: Tekintse át a szerver vagy a NAS beállításait és frissítéseit a rendszergazdával.
Ne engedélyezze az SMB 1.0-t a 1219-es hiba elhárításához. A Windows Server 2012 R2 támogatja az SMB 3.02-t, és az identitásütközés nem oldódik meg egy régebbi protokoll engedélyezésével. A felhasználói fiókok felügyeletének (UAC) letiltása vagy az SMB-védelmek csökkentése szintén nem szükséges a megfelelő fiókkal való újracsatlakozáshoz.

Technológia-rajongó vagyok, aki "geek" érdeklődését szakmává változtatta. Életemből több mint 10 évet töltöttem a legmodernebb technológiával, és pusztán kíváncsiságból mindenféle programmal bütykölgettem. Most a számítástechnikára és a videojátékokra szakosodtam. Ennek az az oka, hogy több mint 5 éve írok különféle technológiával és videojátékokkal foglalkozó weboldalakra, olyan cikkeket készítve, amelyek mindenki számára érthető nyelven igyekeznek megadni a szükséges információkat.
Ha bármilyen kérdése van, tudásom a Windows operációs rendszerrel, valamint a mobiltelefonokhoz készült Androiddal kapcsolatos mindenre kiterjed. És az én elkötelezettségem az Ön iránti elkötelezettségem, mindig készen állok néhány percet rászánni arra, hogy segítsek megoldani minden kérdését ebben az internetes világban.