- A Tailscale-ben egy kilépési csomópont biztonságos kilépési pontként működik az internet felé az azt használó eszközökről érkező összes forgalom számára, integrálva a tailnet identitáslogikájával és ACL-jeivel.
- Használata opcionális, és különösen hasznos megbízhatatlan hálózatokban, szabályozási megfelelési követelmények esetén, távmunkában és régióspecifikus kilépési igények esetén.
- Az olyan fejlett funkciók, mint a Mullvad kilépési csomópontok, az automatikus kilépési csomópontok, az opcionális naplózás és az MDM-kezelés lehetővé teszik ennek a megoldásnak a méretezhetőségét elosztott vállalati környezetekben.
- A DNS, a kulcsok, az engedélyek és a magas rendelkezésre állás megfelelő konfigurációja kulcsfontosságú a szivárgások, a szolgáltatáskimaradások, valamint az adatvédelmi vagy teljesítményproblémák megelőzéséhez.

A Kilépési csomópontok farokskálán Ezek olyan eszközök, amelyek internetes átjáróként működnek más eszközök számára. Amikor használsz egyet, az összes webes forgalmad ezen az eszközön keresztül megy ki az internetre, mintha fizikailag csatlakoznál a hálózatához. Például beállíthatsz egy számítógépet az irodádban kilépési csomópontként, és böngészhetsz a laptopodról vagy mobileszközödről az irodai kapcsolaton keresztül, még akkor is, ha egy másik országban vagy.
De ahelyett, hogy a tipikus magyarázathoz ragaszkodnánk, ebben a cikkben részletesen elemezzük mindezt: Milyen előnyöket kínálnak a kilépési csomópontok, hogyan kell konfigurálni őket, és milyen esetekben érdemes használni?Áttekintjük a fejlettebb változatokat, valamint néhány naplózási, DNS- és magas rendelkezésre állási szempontot, amelyek gyakran észrevétlenek maradnak.
Mi a kilépési csomópont a Tailscale-ben, és miben különbözik egy klasszikus VPN-től?
Alapértelmezett, Farok skála Átfedő hálózatként működik (átfedés): Csak a Tailscale-t futtató eszközök között továbbítja a forgalmat a tailnet-eden belül, de nem befolyásolja a szokásos internetes forgalmadat. Más szóval, amikor felkeresed a Google-t, a Twittert vagy a bankod, a forgalom az eszközöd szokásos kapcsolatán keresztül történik, mintha a Tailscale nem is létezne.
Ez a kialakítás ideális a legtöbb ember és vállalkozás számára, akiknek csak biztonságos kommunikációt biztosít a szerverek, számítógépek és érzékeny eszközök közöttanélkül, hogy késleltetést vagy titkosítási többletterhelést jelentene az összes internetes forgalom számára. Ez a legegyszerűbb módja egy WireGuard-alapú magánhálózat beállításának, miközben a normál böngészés zavartalan marad.
Vannak azonban olyan helyzetek, amikor az Ön érdeke is állja meg a dolgot, Az összes internetes forgalmad a Tailscale-en keresztül haladjon átPéldául, ha egy kávézóban megbízhatatlan Wi-Fi-kapcsolaton keresztül éred el az internetet, egy repülőtérről vagy szállodából dolgozol, vagy külföldre utazol, és úgy kell csatlakoznod az internethez, mintha a hazádban lennél, hogy földrajzilag korlátozott szolgáltatásokat (online banki szolgáltatások, bizonyos webes tartalmak stb.) használhass.
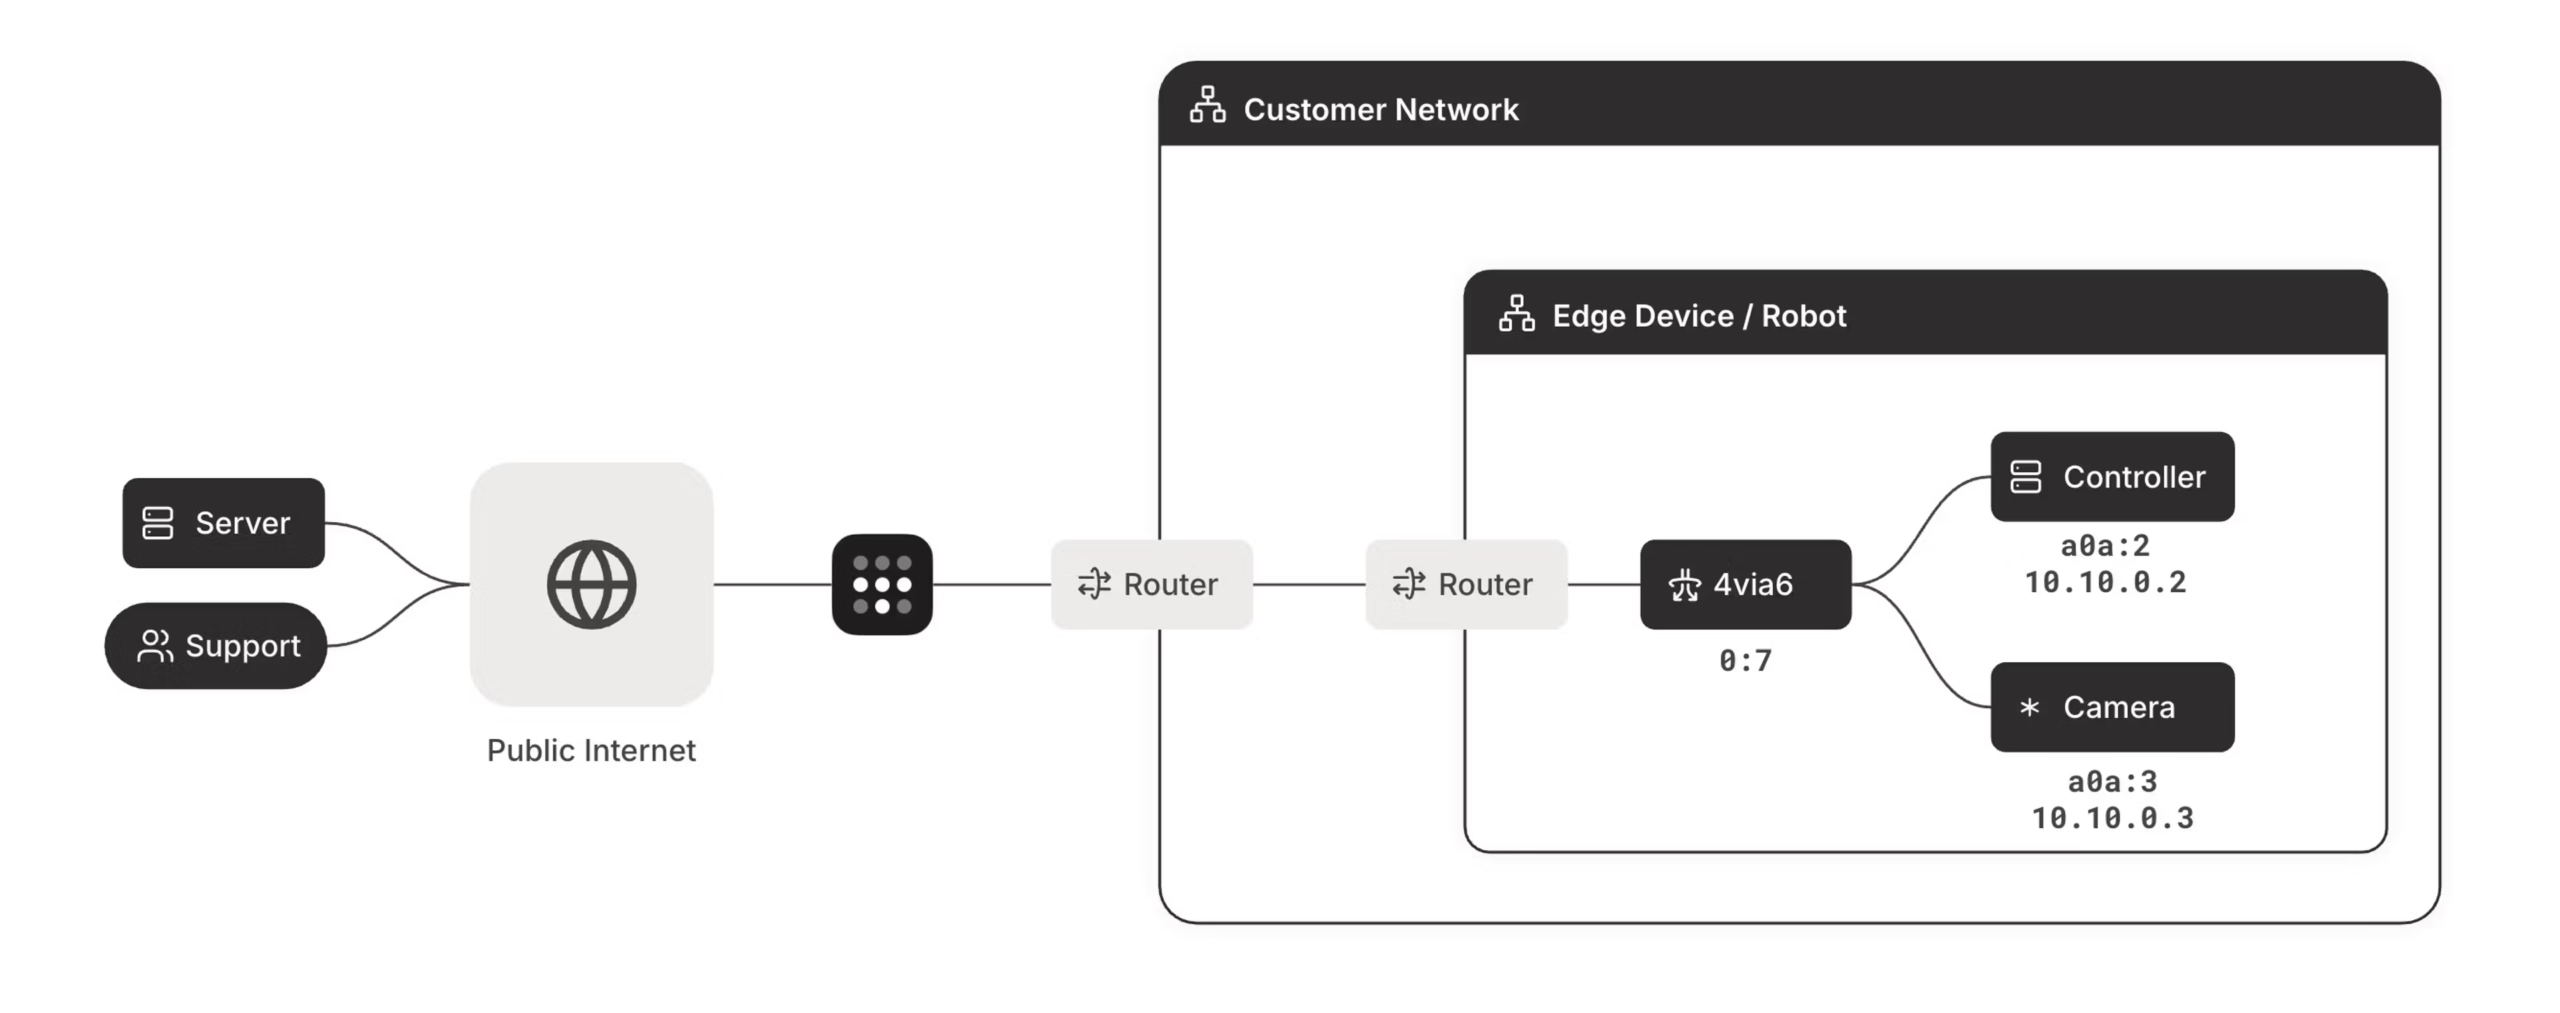
Ezekre az esetekre létezik a kilépési csomópont függvény: kijelölhet egy eszközt a farokhálózatában, amely a következőképpen működhet: kilépési pont az internethezA többi eszköz Tailscale-en keresztül csatlakozik ehhez a számítógéphez, és az összes nyilvános forgalmát ezen keresztül küldi, tipikus alapértelmezett útvonalakat, például a 0.0.0.0/0 és a ::/0 útvonalakat használva, akárcsak egy hagyományos VPN esetében.
Gyakorlati szempontból Egy kilépési csomópont egy Tailscale eszközt „VPN-kiszolgálóvá” alakít a hálózat többi része számára.de megtartva a tailnet modell összes előnyét (központosított felügyelet, egyértelmű felhasználói azonosítás, ACL-ek, integráció más Tailscale szolgáltatásokkal stb.).

Milyen előnyei vannak egy kilépési csomópont használatának a Tailscale-ben?
A kilépési csomópont fő célja a az azt használó eszközökről érkező összes internetes forgalom védelme és központosításaA gyakorlatban azonban sokkal érdekesebb lehetőségeket nyit meg mind személyes, mind üzleti használatra.
Távoli vagy hibrid munkavállalókat tartalmazó környezetekben egy jól elhelyezett kilépési csomópont lehetővé teszi, hogy Minden alkalmazotti webböngészés egy ellenőrzött kilépési ponton keresztül történik.Ez lehetővé teszi a vállalati szabályzatok betartatását, a fenyegetések szűrését, a hálózati forgalom naplózását (haladó csomagokban), vagy a VPN használatát bizonyos csoportok számára előíró szabályozások betartását.
Továbbá, a kilépési csomópontok több régióban vagy felhőben történő telepítésével a következőket teheti: globálisan skálázza internetes kimenő infrastruktúrájátEz lehetővé teszi, hogy a kilépési pontot közelebb hozza a végfelhasználókhoz, minimalizálja a késleltetést, és különböző helyszínekről tesztelje az alkalmazásokat anélkül, hogy minden helyszínen külön, hagyományos VPN-eket kellene beállítani.
A biztonsági elemzést illetően a Tailscale aktiválási lehetőséget kínál vállalati csomagjaiban. célnaplózás a kilépési csomópontokon áthaladó forgalomhozEz a hálózati folyamatnaplókban tárolt célállomásrekord nagyon hasznos a kriminalisztikai vizsgálatokhoz vagy a használati minták áttekintéséhez a forgalom tartalmának vizsgálata nélkül, amely továbbra is titkosítva marad.
A szigorú megfelelőségi követelményekkel rendelkező vállalatoknál a kilépési csomópontok lehetővé teszik bizonyítsa, hogy minden alkalmazotti internet-hozzáférés biztonságos csatornán keresztül történikmég külső hálózatokról, ügyfelekről, közösségi irodákból vagy rendkívül gyanús nyilvános hálózatokról való csatlakozás esetén is.
Mikor van értelme kilépési csomópontot használni (és mikor nincs)
Bár a kilépési csomópont opciója nagyon hatékony, Nem mindig szükséges aktiválniHa például a Tailscale-t csak a NAS-ra, az otthoni Mac-re vagy egy távoli szerverre való bejelentkezéshez használod, és nincsenek különösebb aggályaid a böngészést végző hálózattal kapcsolatban, akkor valószínűleg problémamentesen folytathatod a böngészést kilépési csomópont nélkül.
Képzeljük el egy tipikus esetet, amikor valaki A lakásában hozzáfér a Mac gépéhez, egy Synology nevű eszközéhez és egy Windowsos laptopjához. Kívülről. Ha csak RDP-re, SSH-ra, fájlmegosztásra vagy belső szolgáltatásokhoz való hozzáférésre van szükséged, a Tailscale már titkosítja az eszközök közötti forgalmat anélkül, hogy befolyásolná a szokásos böngészést. Az adott személy számára egy kilépési csomópont aktiválása nem sokat tesz hozzá a mindennapi élményhez.
Másrészt, ha általában otthonról távol dolgozol, vagy gyakran utazol, egy kilépési csomópont lehetővé teszi, hogy Biztosítsa laptopjáról vagy mobileszközéről érkező összes forgalmat, amikor olyan hálózaton tartózkodik, amelyet nem Ön irányít.Még ha nem is csatlakozol folyamatosan a távoli eszközeidhez, pusztán az a tudat, hogy minden internetes forgalmad egy megbízható ponton keresztül halad, biztonságbeli különbséget jelenthet.
Egy másik gyakori forgatókönyv az, hogy azoknak, akiknek szükségük van rá. olyan szolgáltatások elérése, amelyek csak egy adott országból működnekHa egy kilépési csomópontot állítasz be egy gépen az otthonodban (vagy a Mullvadot Tailscale-en keresztül használod egy szerveren az adott régióban), a forgalmad úgy fog kimenni, mintha fizikailag ott lennél, anélkül, hogy külön kellene módosítanod az egyes alkalmazások konfigurációját.
Összefoglalva: Nem kötelező kilépési csomópontokat használniEz egy opcionális funkció, amely nagyon hasznos a megbízhatatlan hálózatokban, a szabályozási megfelelés érdekében, vagy bizonyos régiókban az internet-hozzáférés kihasználásához, de ha a Tailscale-t kizárólag a „tailnet”-en belül használod, akkor semmi baj nincs azzal, ha figyelmen kívül hagyod.
Kilépési csomópont aktiválásához szükséges előfeltételek és engedélyek
Mielőtt bármely eszközt kilépési csomóponttá lehetne alakítani, a Tailscale megköveteli, hogy az megfeleljen egy sor követelménynek. műszaki és biztonsági követelmények amelyek megakadályozzák a funkció véletlen vagy ellenőrizetlen aktiválását.
Először is, szükséged van rá egy már konfigurált és működőképes farokhálóMinden érintett eszköznek, mind a kilépési csomópontként működőnek, mind az azt használónak, ugyanazon a gazdahálózaton belül kell lennie, és a megfelelő identitással (e-mail, GitHub, SSO-szolgáltató stb.) kell hitelesíteni őket.
Továbbá mind a kilépési csomópont, mind az azt használó kliensek A Tailscale 1.20-as vagy újabb verzióját kell futtatniuk.A kilépési csomópont funkció nem érhető el a régebbi buildekben, és ajánlott mindig naprakészen tartani az ügyfeleket, hogy kihasználhassák a stabilitási és biztonsági fejlesztések előnyeit.
Az operációs rendszert illetően a kilépési csomópontként működő gép lehet Linux, macOS, Windows, Android, iOS vagy akár tvOSAz útvonaltervezés megvalósításának és konfigurációjának lépései azonban platformonként kissé eltérnek, különösen Linuxon az Androidhoz képest.
Végül, van egy kulcsfontosságú szempont az engedélyekkel kapcsolatban: Egy kilépési csomópontot explicit módon be kell jelenteni, jóvá kell hagyni és ki kell választani.Más szóval, egy eszközt potenciális kilépési csomópontként kell hirdetni, egy rendszergazdának (tulajdonos, rendszergazda vagy hálózati rendszergazda) engedélyeznie kell azt az adminisztrációs panelen, és minden kliensnek manuálisan kell engedélyeznie a használatát. Nincsenek meglepetésszerű tömeges aktiválások.
Eszköz konfigurálása kilépési csomópontként lépésről lépésre
A Tailscale-ben egy kilépési csomópont beállításának alapvető sorrendje négy egyértelmű lépésben foglalható össze, bár minden lépésnek lehetnek árnyalatai az operációs rendszertől és az adott környezettől függően.
Az első dolog az, hogy Telepítse a Tailscale klienst az eszközre Kilépési csomópontként szeretnéd használni, ha még nincs telepítve. Ezt ugyanúgy kell megtenni, mint a gazdahálózat bármely más gépén: töltsd le a klienst, jelentkezz be a személyazonosságoddal, és várd meg, amíg regisztrált gépként megjelenik a panelen.
Akkor muszáj bejelenti az eszközt kilépési csomópontkéntA legtöbb esetben ezt a parancssorból lehet elvégezni a megfelelő opció hozzáadásával a `tailscale up` futtatásakor. Egy tipikus példa Linuxban lehet az olyan paraméterek használata, mint a –hirdetési-kilépési-csomópont És ha másoktól is útvonalakat fogsz kapni, akkor azt is. –elfogadott útvonalakBizonyos környezetekben a következőkkel is kombinálják: –ssh a Tailscale által felügyelt SSH-hozzáférés engedélyezéséhez.
Miután bejelentették, itt az ideje játszani hagyja jóvá az adminisztrációs konzolonA Gépek oldalon keresd meg a gépet a listában, és látni fogsz egy Kilépési csomópont ikont. A gép menüjéből nyisd meg az Útvonalbeállítások szerkesztése ablakot, és jelöld be a „Használat kilépési csomópontként” négyzetet az engedélyezéséhez.
Végül minden eszköznek, amely használni akarja, aktiválja a kilépési csomópontot egyenkéntAz operációs rendszertől függően ez vagy a grafikus kliensen keresztül (a kilépési csomópont kiválasztásával egy legördülő menüből), vagy a parancssori felületen (CLI) keresztül történik. A változás azonnali: ettől a pillanattól kezdve az internetes forgalom a kilépési csomóponton keresztül halad, amíg azt le nem tiltja, például a „Nincs” kiválasztásával kilépési opcióként.
Hozzáférés a helyi hálózathoz egy kilépési csomóponton keresztül
Biztonsági okokból, Amikor egy eszköz az összes forgalmát egy kilépési csomóponton keresztül küldi, alapértelmezés szerint elveszíti a hozzáférést a helyi hálózatához.Ez csökkenti a helyi LAN (pl. nyilvános Wi-Fi) felől érkező támadási felületet, miközben a forgalmat a megbízható kilépési csomópont ellenőrzi vagy védi.
Ennek ellenére vannak olyan esetek, amikor továbbra is szeretnél beszélgetni közeli eszközök, például nyomtató, helyi NAS vagy okostévé még akkor is, ha kilépési csomópontot használ. Ilyen esetekben a Tailscale a kilépési csomópont aktiválásakor a „Helyi hálózati hozzáférés engedélyezése” opciót is tartalmazza.
Ezt a beállítást közvetlenül a Tailscale kliens Kilépési csomópontok szakaszából, vagy a parancssorból a paraméter átadásával engedélyezheti. –kilépési csomópont-LAN-hozzáférés engedélyezése a `tailscale up` vagy `tailscale set` parancsban. Így fenntarthatod mind a biztonságos kimenő alagutat az internet felé, mind a helyi hálózattal való kommunikáció lehetőségét.
Az ideális egyensúly a kontextustól függ: Ha egy nagyon gyanús hálózaton tartózkodik, érdemes lehet lekapcsolnia a helyi hálózathoz való hozzáférést. teljesen; ha otthon van, de egy másik helyszínen vagy országon keresztül szeretne hozzáférni az internethez, akkor kényelmesebb lehet engedélyezni ezt a vegyes hozzáférést.
A kimenő forgalom ellenőrzése, naplózása és adatvédelme
Miután a kilépési csomópont konfigurálva van az eszközein, erősen ajánlott Ellenőrizd, hogy a forgalom valóban áthalad-e a kiválasztott csomóponton.A legegyszerűbb módja, ha leellenőrized a nyilvános IP-címedet valamilyen online szolgáltatással; ha minden rendben van, akkor a helyi kapcsolatod helyett a kilépési csomópont IP-címét fogod látni.
Alapértelmezés szerint a Tailscale letiltja a a kilépési csomópontokon áthaladó forgalom célnaplózásaEz a döntés adatvédelmi, biztonsági okokból és a potenciális visszaélések minimalizálása érdekében született, mivel a felhasználók által böngészett összes célállomás rögzítése nagyon érzékeny lehet.
Vállalati csomaggal rendelkező gazdahálózatokban ez a naplózás hálózati szinten aktiválható, így A kimenő forgalom célállomásai a hálózati folyamatnaplókban jelennek meg.Ez nagyobb láthatóságot biztosít, és segít az incidensek, a rendellenes viselkedés vagy a potenciális biztonsági rések kivizsgálásában.
Az aktiválás vagy inaktiválás az adminisztrációs konzol Naplók paneljén végezhető el, a Hálózati folyamatnaplók és a Naplózási műveletek menüahol néhány kattintással engedélyezheti vagy letilthatja a kilépési csomópontok célnaplóit.
Viselkedés Androidon és megvalósítási különbségek
Androidon a kilépési csomópontok technikai megvalósítása eltér a standard Linuxétól: A kilépési csomópont a felhasználói térben működik., a szokásos kernel alapú rendszerútválasztási modell használata helyett.
Ez azt jelenti, hogy bár a funkcionalitás felhasználói szinten ugyanaz, A megoldás teljesítménye és érettsége eltérő lehet Egy Linuxon futó, kernel integrációval rendelkező kilépési csomóponttal kapcsolatban a Tailscale ezeket a különbségeket a „Kernel vs. netstack subnet routing and exit nodes” (Kernel vs. netstack alhálózati útválasztás és kilépési csomópontok) című cikkben dokumentálja.
A gyakorlatban, ha Androidon kissé eltérő viselkedést vagy enyhe büntetést tapasztalsz, az normális: A felhasználói térben található hálózati verem néhány árnyalattal járA Tailscale folyamatosan optimalizálja ezt a megközelítést. Normál navigációhoz és mobilvédelmi felhasználáshoz ez általában elegendő.
Lejárt kulcsok kezelése és a kilépési csomópontok magas rendelkezésre állása
A kilépési csomópontok, mint például a Tailscale alhálózati útválasztói vagy alkalmazásösszekötői, a következőktől függenek: idővel lejáró eszközkulcsokAmikor az egyik ilyen csatlakozó kulcsa lejár, a hirdetett útvonalak továbbra is megjelennek más eszközökön, de elérhetetlenné válnak.
Ezt a viselkedést politikának nevezzük „sikertelenül lezárt”A Tailscale konfigurált útvonalakat tart fenn a nem megbízható hálózatokba irányuló forgalomszivárgások megelőzése érdekében, ha például a korábban egy összekötőn keresztül titkosítva továbbított útvonalak automatikusan eltávolításra kerülnek.
Annak érdekében, hogy ez a mechanizmus ne okozzon hosszan tartó zavarokat az infrastruktúrájában, a következőket teheti: kulcs lejáratának letiltása a kilépési csomóponton egy magas rendelkezésre állású sémának felel meg, vagy konfiguráljon, amelyben több csomópont van felkészülve a kilépési szerep átvételére, ha az egyik meghibásodik vagy érvényességét elveszíti.
Ha azt szeretné, hogy az útvonalak explicit módon ki legyenek vonva a kulcs lejártakor, akkor a következőt teheti: Kezelje ezt a viselkedést az adminisztrációs konzolról vagy az API-n keresztül, a meghirdetett útvonalak letiltása vagy engedélyezése az Ön által meghatározott feltételek alapján (monitorozás, automatizálások stb.).
Mullvad, mint kilépési csomópont a farokhálózatodon belül
A saját eszközök kilépési csomópontként való használata mellett a Tailscale lehetőséget kínál a következőkre is: Használja a Mullvad VPN infrastruktúráját internetes átjáróként a Mullvad VPN bővítmény használatával. Ebben a beállításban a Mullvad szerverek kilépési csomópontokként működnek a farokhálózat számára.
Ezek a Mullvad kilépési csomópontok nagyon hasonlóan működnek, mint a normál kilépési csomópontok, olyan funkciókkal kompatibilisek, mint például javasolt kilépési csomópontok vagy kötelező kilépési csomópontokAzonban vannak korlátozásaik és speciális követelményeik is, amelyeket aktiválásuk előtt át kell tekinteni.
Kezdéshez meg kell Vásárold meg a Mullvad VPN kiegészítőt a Tailscale konzolrólE kiegészítő nélkül nem férhetsz hozzá a Mullvad szervereihez potenciális kilépési csomópontként. Aktiválás után a tailnet általános beállításai részben kezelheted.
Van néhány fontos korlátozás: Mullvad kilépési csomópontok Nem működnek egyéni DERP szerverekkel.Az őket érintő hozzáférés-vezérlési szabályzatok nem integrálódnak a Google-ból szinkronizált csoportokkal, és ha Tailnet Lock-ot használsz, minden Mullvad kilépési csomópontot alá kell írnod, hogy az a megbízható hálózati térkép részévé váljon.
Licencelés, eszközkezelés és hozzáférés-vezérlés a Mullvadhoz
A Mullvad kiegészítője tartalmaz egy alaplicenc-csomag, amely több eszközt is lefedÉs ez a szám növelhető mind a kezdeti vásárlási folyamat során, mind később a konzol Számlázás részében, a bővítmények kezelése opcióval.
Minden Mullvad licenc lehetővé teszi a következőket: A farokhálózatban akár öt eszköz is hozzáférhet a Mullvad szervereihez kilépési csomópontként.Ahogy hozzáféréssel rendelkező eszközöket ad hozzá vagy távolít el, a havi számlázás automatikusan módosul a bővítmény tényleges használata alapján.
A hozzáférés-kezelés tekintetében két lehetőséged van: az adminisztrációs konzol felületén, vagy speciális konfigurációs lehetőségeken keresztül a tailnet szabályzatfájlon keresztülHa úgy dönt, hogy a Mullvadot a szabályzatfájlon keresztül kezeli, ne feledje, hogy a két módszert nem keverheti; a Mullvadot használókra vonatkozó összes logikának ebben a fájlban kell lennie.
A konzolból a hozzáférés megadása olyan egyszerű, mint az általános beállítások Mullvad VPN részében a Konfigurálás gombra kattintani. Add hozzá azokat az eszközöket, amelyeken használni szeretnéd a Mullvadot és mentse el. A visszavonásához egyszerűen távolítsa el az eszközt a listáról. Ha a szabályzatfájlt használja, a kezelés a következőn keresztül történik: nodeAttrs és mullvad attribútumok csomópontokhoz vagy csomópontcsoportokhoz kapcsolódik.
DNS és adatvédelmi szempontok Mullvad és Tailscale használata esetén
A Mullvad kilépési csomópontok használata magával hozza a DNS különösen érzékeny aspektusai, különösen a Tailscale kliens bizonyos verzióival (például az 1.48.1 és az 1.48.2), ahol a Mullvad kilépési csomópontjai az eszköz helyi DNS-konfigurációját használják.
Ha az eszköz megőrzi a helyi DNS-t, miközben a forgalmat a Mullvadon keresztül irányítja, Fennáll a DNS-hozzáférés elvesztésének vagy DNS-szivárgásoknak a veszélye. Az alagúton kívül, ami a kérések megzavarása mellett veszélyeztetheti az Ön adatainak védelmét. Ennek elkerülése érdekében a Tailscale két alternatív konfigurációt kínál.
Egyrészt, megteheted felülírja a helyi DNS-t és hogy minden Tailscale kliens egy adott DNS-kiszolgálót használjon csatlakozás közben, akár kilépési csomópont használata nélkül is. Ha a Mullvad nyilvános DNS-kiszolgálóit választja, minden feloldás a Mullvadon keresztül történik, ami tiszta DNS-szivárgásteszteket eredményez. Választhatja azt is, hogy Az AdGuard Home konfigurálása DNS-hez helyi és központosított alternatívaként.
Másrészt viszont lehetőséged van arra, hogy engedélyezze a kilépési csomópont számára a helyi hálózat elérésétEzáltal a LAN DNS-e működőképes marad (helyi nevek, nyomtatók, NAS stb.), bár azzal a hátránnyal, hogy DNS-szivárgások léphetnek fel, ha a kérések egy része nem a Mullvadon keresztül halad.
Az adatvédelem szempontjából fontos megérteni, hogy A Tailscale a felhasználók nevében hozza létre és kezeli a Mullvad fiókokatA Tailscale tisztában van a felhasználói kilétével (nem támogatja az anonim tailneteket), és metaadat-szinten tudja, hogy melyik Mullvad-fiók melyik felhasználóhoz tartozik, valamint hogy mely Mullvad-kiszolgálókat használják.
Ennek ellenére a Mullvad szervereire küldött tényleges forgalom Titkosítva halad át WireGuard alagutakon A Tailscale nem tudja elolvasni a tartalmát; csak a kapcsolati információkat ismeri, a hasznos adatok részleteit nem. A Mullvad viszont nem kap felhasználói azonosító adatokat a Tailscale-től, fenntartva a személyes adatok minimalizálására irányuló filozófiáját.
Automatikus kilépési csomópontok és a legjobb kilépési csomópont automatikus kiválasztása
Egy másik érdekes tulajdonsága, hogy Automatikus kilépési csomópontok, amelyek célja, hogy automatikusan összekapcsolják a felhasználókat a legközelebbi és legjobban teljesítő kilépési csomóponttal az internet-hozzáférésükhöz. Ez különösen hasznos azoknál a szervezeteknél, ahol a munkavállalók földrajzilag szétszórtan dolgoznak.
Irodákban, közösségi irodákban, kávézókban, repülőtereken és szállodákban dolgozók esetében nincs értelme arra kényszeríteni mindenkit, hogy egyetlen, távoli ponton keresztül távozzon. Az automatikus kilépési csomópontok ezt lehetővé teszik. hogy minden kliens a Tailscale által a mért késleltetés alapján ajánlott kilépési csomópontot használ, fenntartva a kapcsolatot, amíg a felhasználó úgy nem dönt, hogy megváltoztatja, vagy másik ajánlást kér.
macOS, Windows, iOS és hamarosan Android klienseken a felhasználók a következőket tehetik: Válasszon egy ajánlott kilépési csomópont opciót A felületről. Linuxon vagy parancssori felületen keresztül bármikor használhatsz egy parancsot, például a tailscale exit-node suggest parancsot a javasolt csomópont elfogadásához.
Továbbá, ha telepítve van a Mullvad kiegészítő, az automatikus kilépési csomópontok is aktiválhatók. Mullvad szerverek javaslata kilépési csomópontokként, kombinálva az IP-geolokációt és az elérhető szerverek helyét, valamint a Mullvad által az adatközpontokban biztosított terheléselosztási jelzéseket.
Kényszerített csomópont-kilépések és tömeges telepítés a vállalati flottákban
Az igényesebb vállalati környezetekben a cél gyakran nem annyira a kilépési csomópont biztosítása, hanem érvényesítse a használatát a teljes eszközparkban a biztonság és a szabályozási megfelelés biztosítása érdekében, anélkül, hogy a végfelhasználótól bármit is manuálisan kellene aktiválni.
A Tailscale lehetővé teszi a prémium és vállalati csomagokban, kilépési csomópontok használatának kikényszerítése minden eszközön, kiválasztva, hogy mindig automatikusan egy ajánlott kilépési csomóponthoz csatlakozzon, vagy egy szervezetspecifikus kilépési csomóponthoz (például egyhez a központi irodában vagy egy adott felhőben).
A kényszerített konfiguráció elosztható a következővel: MDM eszközök, mint például a Jamf, a Microsoft Intune, a Kandji, a TinyMDM és más hasonló megoldásokÍgy bármely felügyelt eszköz már a megjelölt kilépési csomóponthoz való csatlakozáshoz szükséges szabályzattal indul el, felhasználói beavatkozás nélkül.
Abban az esetben, ha egy adott kilépési csomópont elérhetetlenné válik, A Tailscale megpróbál újracsatlakozni a következő elérhető csomóponthoz. a konfigurált logika szerint megakadályozva, hogy a felhasználók elveszítsék a hozzáférésüket, vagy ellenőrizetlen kapcsolatokon keresztül elkezdjenek távozni a vállalati farokhálózaton kívül.
Ez a fajta telepítés különösen fontossá válik, amikor a következőkről van szó: Védje a vállalati SaaS-hoz, partnerportálokhoz vagy bizalmas adatokhoz való hozzáférést amelyekhez potenciálisan ellenséges hálózatokról, például szállodai Wi-Fi-ről vagy ügyfélhálózatokról férhetnek hozzá, ahol nincs rálátása vagy ellenőrzése.

Index
- 1 Mi a kilépési csomópont a Tailscale-ben, és miben különbözik egy klasszikus VPN-től?
- 2 Milyen előnyei vannak egy kilépési csomópont használatának a Tailscale-ben?
- 3 Mikor van értelme kilépési csomópontot használni (és mikor nincs)
- 4 Kilépési csomópont aktiválásához szükséges előfeltételek és engedélyek
- 5 Eszköz konfigurálása kilépési csomópontként lépésről lépésre
- 6 Hozzáférés a helyi hálózathoz egy kilépési csomóponton keresztül
- 7 A kimenő forgalom ellenőrzése, naplózása és adatvédelme
- 8 Viselkedés Androidon és megvalósítási különbségek
- 9 Lejárt kulcsok kezelése és a kilépési csomópontok magas rendelkezésre állása
- 10 Mullvad, mint kilépési csomópont a farokhálózatodon belül
- 11 Licencelés, eszközkezelés és hozzáférés-vezérlés a Mullvadhoz
- 12 DNS és adatvédelmi szempontok Mullvad és Tailscale használata esetén
- 13 Automatikus kilépési csomópontok és a legjobb kilépési csomópont automatikus kiválasztása
- 14 Kényszerített csomópont-kilépések és tömeges telepítés a vállalati flottákban

Technológiára és internetes kérdésekre szakosodott szerkesztő, több mint tíz éves tapasztalattal a különböző digitális médiában. Szerkesztőként és tartalomkészítőként dolgoztam e-kereskedelmi, kommunikációs, online marketing és reklámcégeknél. Írtam közgazdasági, pénzügyi és egyéb ágazati weboldalakra is. A munkám egyben a szenvedélyem is. Most a cikkeimen keresztül Tecnobits, Igyekszem minden újdonságot és új lehetőséget feltárni, amit a technológia világa kínál nekünk nap mint nap életünk javítása érdekében.