Apakah Secure Boot tampak diaktifkan di BIOS Anda tetapi dinonaktifkan di Windows? Anda tidak sendirian: perbedaan ini lebih umum daripada yang Anda kira. Masalahnya adalah, selama ini berlanjut, Anda tidak akan dapat menjalankan gim video tertentu atau aplikasi lain yang membutuhkan sistem yang dapat di-boot. anti-kecuranganOleh karena itu, dalam entri ini Kami akan memberi tahu Anda apa penyebab kesalahan ini dan bagaimana cara memperbaikinya secara permanen..
Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows: mengapa?
Secure Boot bukanlah fitur baru, tetapi fitur ini menjadi terkenal ketika... Microsoft menjadikannya persyaratan penting untuk menginstal Windows 11.Sejak saat itu, hal ini telah memicu banyak diskusi: cara mengaktifkannyaBagaimana cara menonaktifkannya, bagaimana cara melewatinya... atau apa yang harus dilakukan jika Anda melihat Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows.
Poin terakhir ini adalah masalah umum. Anda masuk ke BIOS/UEFI komputer Anda, lalu ubah ke Diaktifkan pilihan Boot Aman (Safe Boot) dan simpan perubahannya. Namun, saat Anda membuka alat Informasi Sistem (msinfo32) di Windows, Anda mendapati bahwa Secure Boot dinonaktifkan.. Apa yang telah terjadi?
Pembaruan BIOS
Pada intinya, inilah alasan terbaru mengapa Anda mungkin menemukan Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows. Baru-baru ini, Beberapa produsen motherboard merilis pembaruan. pada perangkat mereka di tingkat firmware. Bukan kebetulan bahwa masalah dengan secure boot muncul setelah menerapkan pembaruan tersebut.
Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows karena Anda berada dalam mode CSM.
Inilah alasan utamanya. Ingat bahwa mode Legacy atau CSM (Compatibility Support Module) memungkinkan kompatibilitas dengan sistem operasi yang lebih lama. Namun Secure Boot adalah teknologi modern yang eksklusif untuk UEFI. Karena itulah, Jika CSM diaktifkan, Secure Boot akan dinonaktifkan secara otomatis.meskipun statusnya tampak "Diaktifkan" di BIOS.
Tombol keamanan BIOS dalam mode Setup, bukan mode Pengguna.
Agar secure boot berfungsi, BIOS perlu memuat beberapa "kunci" pabrik atau kunci (PK, KEK, db dan dbx). Namun, setelah pembaruan (seperti yang baru-baru ini terjadi) status kunci tetap dalam mode konfigurasi (Mode Pengaturan) sebagai pengganti Mode Pengguna (Mode Pengguna). DAN Dalam mode konfigurasi, kunci Secure Boot tidak dimuat atau diaktifkan pada motherboard.Oleh karena itu, Windows menginterpretasikan fungsi tersebut sebagai dinonaktifkan.
Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows: Solusi
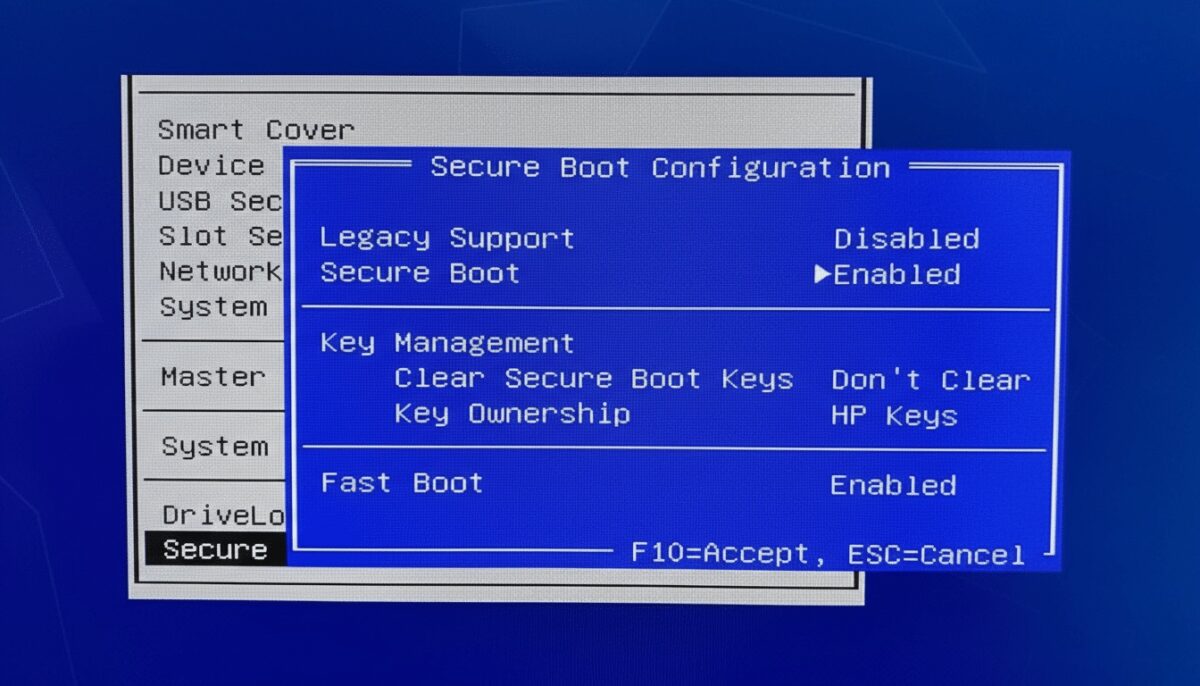
Selanjutnya, kita akan mencantumkan semuanya solusi yang mungkin Untuk Secure Boot yang diaktifkan di BIOS tetapi dinonaktifkan di Windows, sebaiknya ikuti langkah-langkah ini sesuai urutan yang tertera.
Langkah 1: Periksa dan ubah gaya partisi (jika perlu)
Apakah Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows? Ini mungkin karena... Windows menggunakan gaya partisi yang tidak didukung. dengan Secure Boot. Dalam hal ini, disarankan untuk melakukan pengecekan berikut terlebih dahulu:
- Di bilah pencarian Windows, ketik Manajemen Disk lalu tekan Enter.
- Temukan disk utama tempat sistem operasi Anda terinstal (biasanya Disk 0).
- Klik kanan pada kotak bertuliskan "Disk 0" (di paling kiri, bukan pada partisi) dan pilih Properti.
- Buka tab Volume dan cari baris Gaya Partisi.
- Seharusnya saya katakan Tabel Partisi GUID (GPT) agar Secure Boot berfungsi (jika berfungsi, lanjutkan ke langkah 2).
- Jika dia berkata Master Boot Record (MBR)Anda perlu mengkonversi disk ke GPT sebelum dapat menggunakan secure boot.
Untungnya, saat ini hal itu memungkinkan. Konversi dari MBR ke GPT tanpa menghapus data pada disk.Bagaimanapun, ada baiknya untuk membuat cadangan sebelum mencoba ini. Jika Anda sudah memilikinya, ikuti langkah-langkah berikut:
- Klik Mulai, ketik Pengaturan, lalu masuk ke Sistem – Pemulihan.
- Di Pengaturan Startup Lanjutan, klik Mulai ulang sekarang.
- Pilih Pemecahan Masalah — Opsi lanjutan — Prompt Perintah.
- Ketik perintah berikut ke dalam konsol. mbr2gpt /validasi /allowFullOS.
- Jika muncul pesan "Validasi berhasil diselesaikan", jalankan perintah konversi. mbr2gpt /convert /allowFullOS.
- Setelah proses selesai, matikan PC Anda dan lanjutkan ke langkah 2.
Langkah 2. Nonaktifkan Mode CSM
Baik Anda baru saja mengkonversi disk Anda atau disk tersebut sudah dalam format GPT, sekarang kita harus masuk ke BIOS Untuk mengencangkan mur, ikuti langkah-langkah berikut:
- Restart PC Anda dan masuk ke BIOS/UEFI. Ini biasanya dilakukan dengan menekan tombol Delete, F10, atau Esc saat startup.
- Cari opsi tersebut CSM (Modul Dukungan Kompatibilitas), yang biasanya ada di dalam tab bernama "Sepatu bot" (Mulai) atau "Canggih" (Canggih).
- Sekarang nonaktifkan opsi CSM. Di beberapa BIOS, Anda mungkin menemukan Mode Boot yang memungkinkan Anda memilih antara UEFI atau Legacy/CSM. Pastikan Anda hanya memilih UEFI.
- Simpan perubahan dan mulai ulang. Saat Anda kembali ke Windows, status Secure Boot akan muncul sebagai "Diaktifkan".
Langkah 3. Pulihkan kunci pabrik
Jika langkah sebelumnya tidak berhasil dan Anda masih melihat Secure Boot diaktifkan di BIOS tetapi dinonaktifkan di Windows, saatnya untuk mengembalikan kunci pabrikCobalah ini:
- Masuk kembali ke BIOS dan navigasikan ke bagian Secure Boot (biasanya di "Keamanan" atau di dalam "Sepatu bot").
- Cari pengaturan yang disebut «Pulihkan Kunci Pabrik», «Instal Kunci Secure Boot Default» atau yang serupa.
- Anda mungkin juga melihat opsi untuk mengubah "Mode Boot Aman" dari "Kebiasaan" (Disesuaikan) menjadi "Standar" (Standar). Mengubah nilai ini seringkali memaksa pemuatan ulang tombol default.
- Simpan perubahan dan mulai ulang. Proses ini Hapus kunci lama dan muat kunci default. dengan motherboard Anda dan Microsoft, memungkinkan Windows untuk mengenali secure boot.
Secure boot diaktifkan di BIOS tetapi dinonaktifkan di Windows: Terpecahkan!
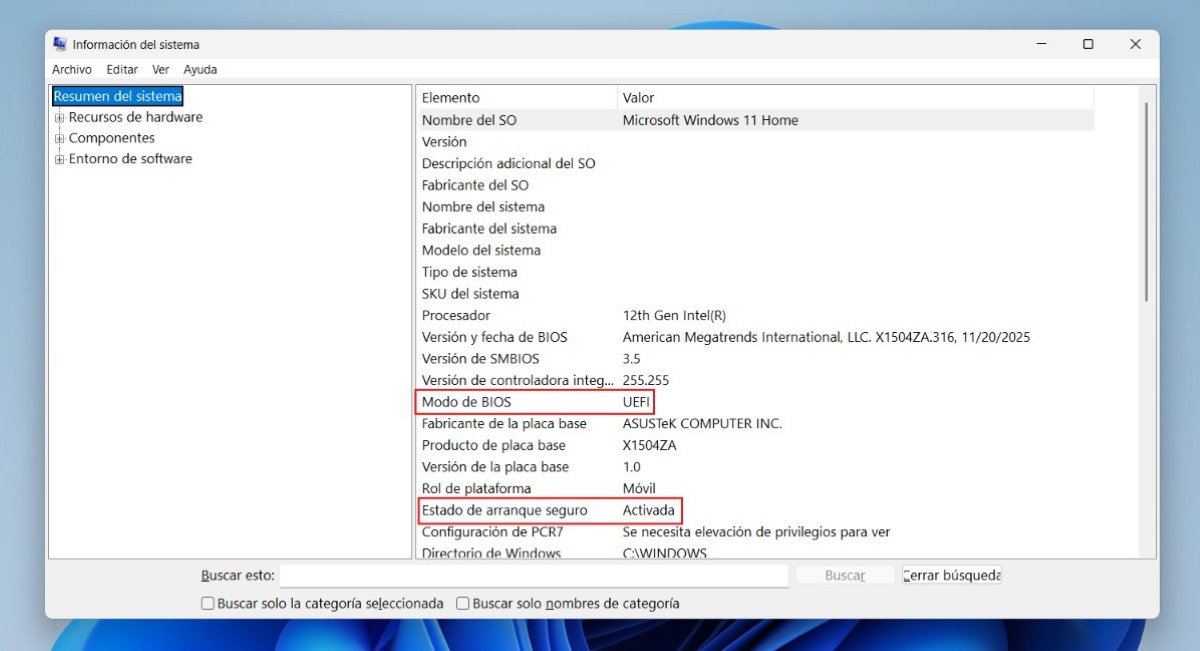
Setelah komputer memulai ulang dan memuat Windows, saatnya untuk memeriksa apakah masalah Secure Boot yang diaktifkan di BIOS tetapi dinonaktifkan di Windows telah teratasi. Tekan Tekan Windows + R, ketik msinfo32, lalu tekan Enter.Dalam ringkasan sistem, carilah dua baris ini:
- Mode BIOSSeharusnya tertulis UEFI.
- Kondisi awal yang amanSekarang seharusnya tertulis "Diaktifkan".
Dibuat! BIOS dan Windows akhirnya sepakat tentang secure boot.Sekarang sistem Anda akan lebih terlindungi, dan game atau aplikasi apa pun yang membutuhkan Secure Boot akan berfungsi tanpa masalah.

Sejak kecil, saya sudah tertarik dengan segala hal yang berkaitan dengan sains dan teknologi, terutama kemajuan-kemajuan yang membuat hidup kita lebih mudah dan menyenangkan. Saya senang mengikuti perkembangan berita dan tren terbaru, serta berbagi pengalaman, opini, dan kiat tentang perangkat dan gadget yang saya gunakan. Hal ini membawa saya menjadi penulis web sekitar lima tahun yang lalu, dengan fokus utama pada perangkat Android dan sistem operasi Windows. Saya telah belajar menjelaskan konsep-konsep kompleks dengan istilah sederhana agar pembaca saya dapat dengan mudah memahaminya.