- TrustedInstaller adalah layanan Windows Modules Installer yang melindungi dan memperbarui file sistem operasi yang penting.
- Hanya TrustedInstaller dan beberapa grup layanan yang dapat memodifikasi komponen seperti Windows Defender atau biner inti.
- Mengubah pemilik dan izin yang dikelola oleh TrustedInstaller mengurangi keamanan dan dapat membahayakan Windows.
- Sebelum menyentuh file yang dilindungi, disarankan untuk menggunakan alat seperti SFC, DISM, dan solusi anti-malware khusus.
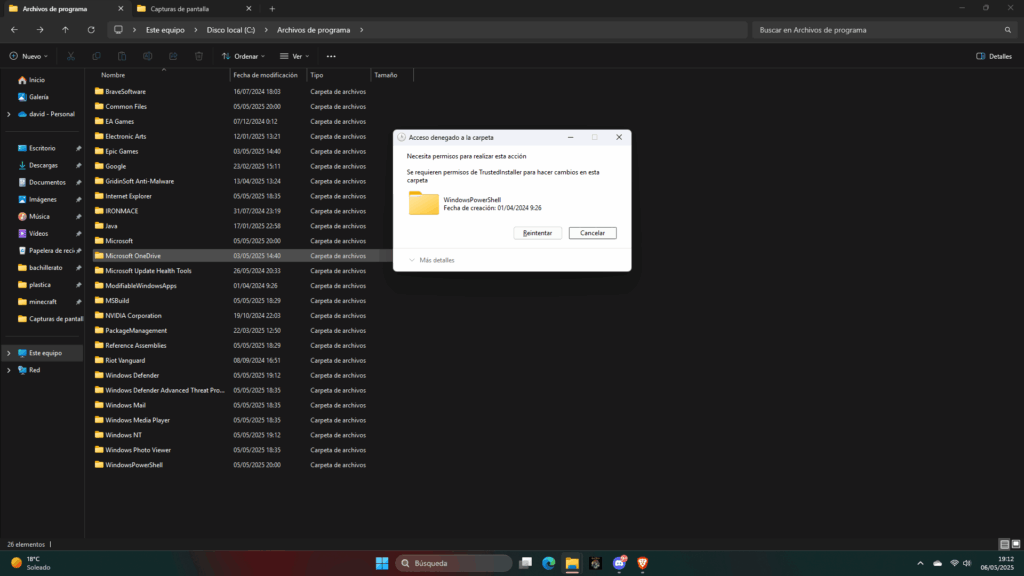
Jika Anda pernah mencoba menghapus atau memodifikasi file Windows dan menerima pesan yang mengatakan Anda perlu Izin TrustedInstallerAnda tidak sendirian. Komponen Windows ini menimbulkan banyak pertanyaan karena tampaknya "mengunci segalanya," tetapi pada kenyataannya, ini adalah bagian penting untuk melindungi sistem.
Pada saat yang sama, beberapa pengguna menyadari bahwa PC mereka berjalan lebih lambat, mereka melihat bahwa TrustedInstaller.exe mengonsumsi banyak memori. atau CPU, atau mereka menemukan folder dengan pemilik tersebut saat menyelidiki potensi malware. Para profesional keamanan dan penguji penetrasi juga menemukan TrustedInstaller ketika mereka ingin menghentikan layanan seperti Windows Defender atau memodifikasi biner sistem untuk pengujian penetrasi.
Apa itu proses TrustedInstaller dan untuk apa proses ini digunakan?
TrustedInstaller.exe adalah file yang dapat dieksekusi untuk layanan Windows Modules Installer., sebuah komponen resmi Microsoft yang merupakan bagian dari apa yang dikenal sebagai Perlindungan Sumber Daya Windows (WRP)Mekanisme ini bertanggung jawab untuk melindungi file sistem penting, kunci registri, dan sumber daya penting lainnya agar tidak dimodifikasi secara sembarangan.
Misi utamanya adalah untuk mengelola Instalasi, modifikasi, dan penghapusan komponen Windows: Pembaruan WindowsFitur sistem baru, patch, file kernel .dll, .sys, dan .exe, dll. Ketika Windows perlu memperbarui salah satu item yang dilindungi ini, ia memulai layanan TrustedInstaller, melakukan perubahan yang diperlukan, dan kemudian biasanya menghentikannya.
Jika Anda melihat properti banyak file sistem, seperti kalkulator klasik di versi Windows yang lebih lama, Anda akan melihat bahwa Pemilik file adalah TrustedInstallerSekalipun Anda seorang administrator atau bahkan memiliki akses sebagai SYSTEM, Anda tidak akan dapat menghapus atau mengganti file-file tersebut tanpa terlebih dahulu melalui perlindungan yang diberlakukan oleh layanan ini.
TrustedInstaller juga bertindak sebagai “kelompok layanan” khusus dari sistem tersebutSecara internal, Windows menggunakan fungsi Service Security Identifier (Service SID), dimulai dari Windows Vista, untuk mengaitkan setiap layanan dengan pengidentifikasi keamanan seperti “NT SERVICE\ServiceName”. Dalam kasus khusus TrustedInstaller, grup tersebut muncul sebagai “NT SERVICE\TrustedInstaller” ketika Anda menanyakan izin atau ACL menggunakan alat seperti PowerShell dan Get-Acl.
Berkat grup sintetis ini, setiap layanan dapat menerima izin yang sangat terperinci pada file, kunci registri, pipa, dan objek yang dapat diamankan lainnya tanpa harus selalu menggunakan akun generik sistem. TrustedInstaller memiliki hak akses yang bahkan lebih tinggi daripada SYSTEM. tentang sumber daya yang dikendalikannya, tepatnya agar dapat memperbarui atau memperbaiki sistem tanpa batasan.
Hubungan TrustedInstaller dengan Windows Update dan Windows Defender
Dalam praktiknya, TrustedInstaller terutama berperan ketika sistem membutuhkan menginstal pembaruan Windows atau memodifikasi komponen yang dilindungiAnda biasanya akan melihatnya aktif saat Windows Update berjalan, saat menambahkan atau menghapus fitur Windows, atau selama operasi perbaikan sistem tertentu.
Contoh yang sangat jelas adalah interaksinya dengan Windows Defender (Layanan WinDefend dan proses MsMpEng.exe). Defender adalah antivirus bawaan Microsoft dan memiliki layanannya sendiri dengan grup layanan "NT SERVICE\WinDefend". Agar antivirus dapat memperbarui diri, terkadang perlu untuk menghentikan sementara layanannya dan mengganti file mesin seperti mpengine.dll.
Jika Anda memeriksa daftar kontrol akses (DACL) dari layanan Windows Defender, Anda akan melihat bahwa Hanya layanan itu sendiri dan TrustedInstaller yang memiliki kendali penuh. untuk menghentikan dan memodifikasinya. Baik grup Administrator maupun akun SYSTEM tidak dapat secara langsung menghentikan WinDefend menggunakan izin standar; hal ini dilakukan untuk memperkuat keamanan sistem terhadap malware yang mencoba menonaktifkan antivirus.
Bagi para profesional keamanan ofensif, ini menjadi tantangan yang menarik. Banyak penguji penetrasi menemukan bahwa, bahkan dengan hak akses administrator atau bahkan SYSTEM, Mereka tidak bisa menghentikan MsMpEng.exe Karena ini adalah proses yang dilindungi (PPL). Tokennya tidak dapat dibuka dengan mudah, bahkan dengan hak akses debug (SeDebugPrivilege), yang mempersulit pencurian konteks keamanannya.
Sebaliknya, proses TrustedInstaller.exe, meskipun penting, Dalam banyak versi, lisensi ini tidak dilindungi sebagai PPL (Private License). dari Windows. Ini dianggap sebagai "fitur" dan bukan bug, karena memudahkan komponen sistem lain untuk bekerja dengannya menggunakan API tertentu selama mereka memiliki hak akses yang sesuai (misalnya, SeDebugPrivilege) untuk membuka proses dan beroperasi dengan tokennya.
Token, grup, dan peningkatan hak akses terkait TrustedInstaller
Dalam keamanan Windows, sebuah Token akses adalah objek yang mengidentifikasi suatu proses atau thread. Saat Anda ingin berinteraksi dengan sumber daya yang dilindungi. Ini setara dengan menunjukkan kartu identitas Anda di pintu masuk klub malam: ini menunjukkan siapa Anda, kelompok mana yang Anda ikuti, hak akses apa yang Anda miliki, dan tingkat integritas Anda (Rendah, Sedang, Tinggi, Sistem, dll.).
Token ini menyimpan data seperti Pengguna pemilik, grup tempat proses tersebut berada.Daftar hak akses dan tingkat integritas. Ketika suatu proses mencoba mengakses file atau layanan, sistem membandingkan informasi tokennya dengan daftar kontrol akses (DACL) objek tersebut untuk memutuskan apakah akan mengizinkan tindakan tersebut.
Detail penting dalam serangan peningkatan hak akses adalah bahwa suatu proses dengan izin yang cukup dapat meniru atau menduplikasi token orang lainJika Anda berhasil membuka proses target dengan hak akses seperti PROCESS_QUERY_INFORMATION atau yang serupa, dan akun Anda memiliki hak akses seperti SeDebugPrivilege, Anda dapat memperoleh handle tokennya dan menggunakannya untuk membuat proses Anda bertindak dengan identitas proses lain (impersonasi atau DuplicateToken).
Masalah bagi penyerang adalah bagaimana mencapai titik itu. Jika Anda mencoba Buka token utama dari proses TrustedInstaller. Sebagai administrator, Anda akan mendapati bahwa itu tidak cukup: ACL untuk token tersebut tidak memberi Anda izin untuk membaca atau meniru token tersebut. Hanya dengan beroperasi sebagai SYSTEM Anda dapat mengakses dan menggunakan token TI dengan benar.
Oleh karena itu, banyak pendekatan eskalasi melibatkan lompatan pertama dari Administrator ke SYSTEM. Teknik klasik adalah dengan menyalahgunakan proses seperti... Winlogon.exeyang berjalan sebagai akun SYSTEM dalam sesi yang sama dengan pengguna interaktif dan memiliki ACL yang relatif permisif pada tokennya. Jika Anda seorang administrator, Anda dapat membuka token Winlogon dengan hak istimewa peniruan identitas dan meningkatkan hak akses ke SYSTEM.
Setelah masuk ke SYSTEM, dan mengaktifkan hak akses seperti Hak Istimewa Debug SeDimungkinkan untuk membuka proses TrustedInstaller (jika sedang berjalan) dengan hak akses yang memadai (misalnya, PROCESS_QUERY_INFORMATION atau bahkan PROCESS_ALL_ACCESS) dan, dari sana, mendapatkan token dengan grup TrustedInstaller. Dengan token tersebut, Anda kemudian dapat menghentikan layanan seperti WinDefend secara terprogram, yang persis seperti yang ditunjukkan oleh publikasi keamanan dengan bukti konsep yang dapat diakses di repositori publik.
Terdapat variasi lain yang lebih kompleks, seperti memalsukan token yang menyertakan grup TrustedInstaller tanpa mencurinya secara langsung dari proses TrustedInstaller.exe atau mengandalkan string yang berbeda untuk mendapatkan SYSTEM, tetapi ide umumnya selalu berputar di sekitar memanipulasi token dan ACL untuk mendapatkan tingkat akses istimewa tersebut.
Mengapa Anda tidak boleh menonaktifkan TrustedInstaller atau mengubah izinnya dengan sembarangan
Dari sudut pandang pengguna rumahan atau bahkan teknisi dukungan, hal terpenting adalah memahami bahwa TrustedInstaller sangat penting untuk stabilitas dan keamanan Windows.Menghapus izin atau menonaktifkan layanan karena dianggap "mengganggu" dapat membuat sistem tidak dapat digunakan atau, paling tidak, tidak dapat memperbarui dengan benar.
Jika Anda mengubah pemilik file sistem dari TrustedInstaller menjadi Administrator, atau jika Anda memodifikasi ACL dan memberikan hak akses Pengguna Anda memiliki kendali penuh atas sumber daya penting.Anda melemahkan penghalang yang mencegah malware dan program jahat mengganti file-file penting. Selain itu, menghapus file .dll atau .sys yang dilindungi secara tidak sengaja dapat menyebabkan layar biru, kesalahan booting, atau masalah startup program yang tidak biasa lainnya.
Perlu juga dicatat bahwa TrustedInstaller adalah bagian dari Perlindungan Sumber Daya Windows (WRP)Ini mencegah modifikasi yang tidak perlu pada biner yang telah ditandatangani dan komponen inti. Menonaktifkannya mencegah sistem untuk memperbaiki dirinya sendiri dengan benar ketika mendeteksi kerusakan atau perubahan yang tidak sah pada file-file ini.
Dalam bidang pengujian penetrasi, karakteristik ini digunakan untuk menunjukkan kelemahan nyata, tetapi dilakukan dalam kerangka kerja yang terkontrol, di lingkungan laboratorium atau dengan izin eksplisit dari klien. Meniru teknik ofensif pada PC pribadi atau kantor bukanlah ide yang baik. tanpa memahami sepenuhnya apa yang Anda lakukan dan tanpa memiliki cadangan lengkap untuk memulihkan sistem.
Bahkan dalam skenario malware, seperti ketika Anda mendeteksi bahwa folder yang tampaknya berbahaya muncul dengan TrustedInstaller sebagai pemilikBiasanya lebih bijaksana untuk menyelidiki proses yang menciptakannya kembali dan menggunakan alat anti-malware khusus daripada mencoba untuk "menghentikan" TrustedInstaller atau mengambil kendali atas semua yang disentuhnya.
TrustedInstaller, konsumsi sumber daya, dan perlambatan sistem.
Pertanyaan umum lainnya adalah mengapa proses TrustedInstaller.exe tiba-tiba muncul di Task Manager. mengonsumsi banyak CPU atau RAM dan menyebabkan komputer berjalan sangat lambat untuk sementara waktu. Hal ini biasanya bertepatan dengan saat Windows mencari, mengunduh, atau menginstal pembaruan.
Dalam kebanyakan kasus, puncak konsumsi tersebut bersifat sementara: TrustedInstaller bekerja secara intensif saat menerapkan perubahan pada modul Windows.Dan setelah selesai, penggunaan sumber daya kembali ke tingkat normal. Jika mesin Anda memiliki sedikit memori atau hard drive mekanis yang sangat terfragmentasi, rasa lambat akan terasa lebih jelas selama proses ini.
Jika browser atau aplikasi Anda berjalan sangat lambat dan Anda melihat TrustedInstaller aktif, Anda juga harus memeriksa kesehatan sistem secara keseluruhan: fragmentasi disk, proses latar belakang, program startup otomatis dan potensi infeksi. Banyak aplikasi pihak ketiga menulis ke registri dan disk, menghasilkan entri yang tidak valid dan fragmentasi, yang dapat menambah beban kerja TrustedInstaller dan memberikan kesan bahwa semuanya kelebihan beban.
Untuk memeriksa apa yang sedang terjadi, Anda dapat membuka Task Manager dengan Ctrl + Shift + Esc dan periksa tab CPU, memori, disk, dan jaringan. Jika proses Windows Modules Installer memakan sumber daya, kemungkinan besar proses tersebut sedang sibuk menerapkan pembaruan atau memperbaiki komponen.
Selama tidak ada kesalahan yang terus-menerus dan konsumsi tidak tetap tinggi selama berjam-jam tanpa alasan yang jelas, Hal yang wajar dilakukan adalah membiarkan proses tersebut menyelesaikan pekerjaannya.Menghentikan pembaruan Windows di tengah proses dapat menyebabkan lebih banyak masalah daripada yang ingin diperbaiki.
Cara menangani file yang dilindungi oleh TrustedInstaller dengan aman.
Terkadang Anda akan terpaksa menyentuh file yang dilindungi oleh TrustedInstallerSebagai contoh, Anda mungkin perlu mengganti file .dll yang rusak, membersihkan sisa-sisa program yang meninggalkan file terkunci, atau mengikuti instruksi dukungan teknis tertentu. Dalam kasus ini, selalu bijaksana untuk mencoba alat perbaikan bawaan terlebih dahulu sebelum mengambil tindakan manual.
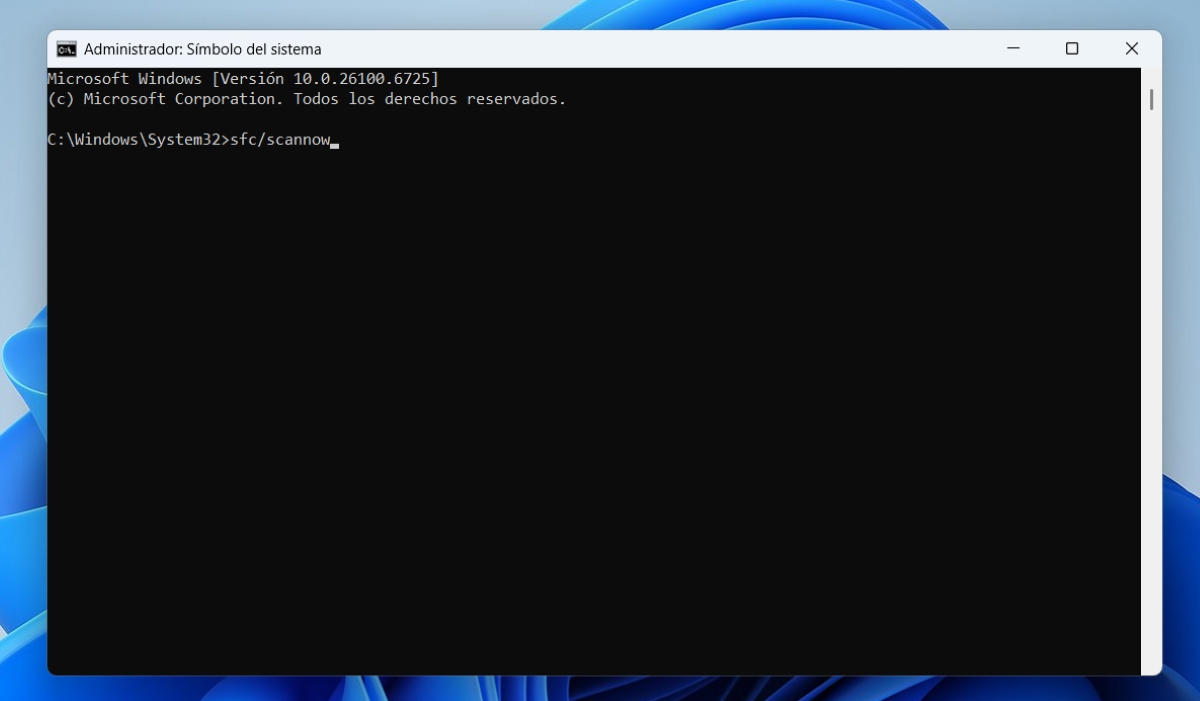
Salah satu opsi pertama adalah menjalankan Pemeriksa Berkas Sistem (SFC)Untuk melakukan ini:
1) Buka command prompt dengan hak akses administrator.Klik Mulai, ketik CMD di kotak pencarian, klik kanan cmd.exe, dan pilih "Jalankan sebagai administrator." Jika Windows Anda adalah versi yang diinstal dari pabrik dan Anda tidak memiliki cakram instalasi, sistem akan mencoba menemukan file sumber yang diperlukan.
2) Jalankan perintah SFC /SCANNOW lalu tekan Enter. Pemindaian mungkin membutuhkan waktu, terutama jika ada banyak file yang perlu diperiksa, jadi mohon bersabar. Windows akan memindai komponen yang dilindungi dan memperbaiki file penting yang rusak atau hilang menggunakan salinan yang tersimpan di disk instalasi atau drive pemulihan dari pabrikan.
Setelah proses selesai, mulai ulang komputer Anda dan Periksa apakah kesalahan tersebut masih terjadi.Dalam banyak kasus, langkah sederhana ini menyelesaikan masalah dengan file yang terkunci, kerusakan kecil, dan masalah saat mencoba memodifikasi elemen sistem.
Hal ini hanya masuk akal jika alat standar (SFC, DISM, pemulihan sistem, dll.) tidak berfungsi dan Anda tahu persis apa yang Anda lakukan. mengambil alih kepemilikan manual atas file atau folder yang dilindungi. dan mengubah izin agar dapat mengganti nama, mengganti, atau menghapus.
Mengubah Kepemilikan TrustedInstaller ke Administrator: Langkah-langkah dan Risiko
Jika Anda menemukan pesan yang menyatakan bahwa Anda memerlukan izin TrustedInstaller saat menghapus atau memodifikasi file, Anda dapat mengubah pemiliknya menjadi Administrator untuk mengoperasikannya. Prosedur umum di Windows adalah sebagai berikut, dengan asumsi Anda memahami risikonya:
1) Tutup pemberitahuan izin yang hilang Seharusnya akan muncul pemberitahuan bahwa Anda memerlukan izin TrustedInstaller meskipun Anda menggunakan akun administrator. Kemudian, temukan file atau folder yang ingin Anda modifikasi.
2) Klik kanan pada file atau folder lalu pilih “Properti”. Di jendela yang terbuka, buka tab “Keamanan” di bagian atas dan klik tombol “Opsi Lanjutan” yang terletak di kanan bawah.
3) Pada opsi keamanan tingkat lanjutBuka tab “Pemilik”. Anda akan melihat bahwa pemilik saat ini adalah TrustedInstaller. Klik tombol “Edit” dan, dalam daftar pemilik baru yang mungkin, pilih “Administrator”.
Jika Anda akan bekerja dengan seluruh folder dan bukan hanya satu file, sebuah kotak akan muncul yang memungkinkan Anda untuk “Ganti pemilik pada subkontainer dan objek”Jika Anda ingin semua file dan subfolder memiliki Administrator sebagai pemiliknya, centang kotak tersebut dan terima perubahannya.
Setelah mengklik OK, konfirmasikan peringatan yang muncul. Mulai saat itu, pemilik saat ini akan menjadi grup Administrator, bukan TrustedInstaller. Tutup jendela dengan mengklik OK lagi dan kembali ke layar properti file atau folder awal.
Sekarang kembali ke tab Keamanan dan klik tombol “Edit” untuk mengubah izin. Pilih grup Administrator Pada daftar nama grup atau pengguna, dan di area izin bagian bawah, centang kotak "Kontrol Penuh" di bawah kolom "Izinkan". Terapkan perubahan dan konfirmasi peringatan keamanan apa pun yang mungkin muncul.
Mulai saat itu, Anda seharusnya bisa menghapus, mengganti nama, atau memodifikasi file atau folder yang sebelumnya dilindungi oleh TrustedInstaller. Namun, penting untuk diingat bahwa setiap perubahan seperti itu mengurangi keamanan sistem dan dapat membuatnya rentan atau tidak stabil, jadi hal itu hanya boleh dilakukan pada item yang sangat spesifik dan dengan pemahaman penuh tentang prosesnya.
TrustedInstaller dan malware: kasus umum dan tindakan pencegahan
Terkadang, pengguna mendeteksi proses mencurigakan di Task Manager, seperti... TextInputHost.exe atau nama lain yang, setelah diselidiki, tampaknya terkait dengan malware atau perangkat lunak yang tidak diinginkan. Saat mencoba menghapus folder sumber, sistem menemukan bahwa folder tersebut dilindungi oleh TrustedInstaller, dan setelah mengubah izin dan menghapusnya, folder tersebut muncul kembali setelah sistem dihidupkan ulang.
Bahwa sebuah folder memiliki Keberadaan TrustedInstaller sebagai pemilik tidak berarti instalasi tersebut sah.Namun, ini tidak secara otomatis berarti Anda dapat menonaktifkan IT begitu saja. Pendekatan yang bijaksana adalah mencoba menentukan proses atau layanan mana yang membuat ulang file-file tersebut, meninjau tugas terjadwal, layanan startup, dan kait persisten apa pun yang mungkin menggunakan identitas sistem atau menyalahgunakan komponen tepercaya.
Jika alat bawaan seperti Windows Defender, pemindaian sistem lengkap, SFC /scannow atau DISM /online /pembersihan-gambar Jika mereka tidak menemukan apa pun, mungkin perlu menggunakan alat anti-malware khusus lainnya. menganalisis USB atau carilah bantuan profesional. Menonaktifkan TrustedInstaller atau mencoba memblokir secara sistematis semua hal yang menggunakan tanda tangannya dapat memperburuk situasi dan merusak bagian-bagian sistem operasi yang sehat.
Bagaimanapun juga, yang harus dihindari adalah... nonaktifkan sepenuhnya layanan TrustedInstaller Sebagai "solusi cepat" ketika file mencurigakan dikaitkan dengannya. Lebih baik fokus pada sumber spesifik malware, mekanisme persistensinya, dan membersihkan sistem dengan alat yang tepat daripada mengutak-atik inti perlindungan sumber daya Windows.
Memahami peran TrustedInstaller dalam arsitektur keamanan Windows sangat membantu dalam menafsirkan mengapa file-file tertentu tampaknya tidak dapat disentuh. mengapa beberapa layanan hanya dapat dihentikan olehnya Lalu mengapa Microsoft mendesain komponen-komponen ini dengan sangat ketat? Meskipun para peneliti mungkin bereksperimen dengan melewati batasan-batasan ini di lingkungan pengujian, pada komputer yang digunakan sehari-hari, tindakan yang paling bijaksana biasanya adalah menghormati batasan tersebut dan mengandalkan mekanisme perbaikan resmi sebelum menggunakan jalan pintas yang berisiko.


Editor yang berspesialisasi dalam isu-isu teknologi dan internet dengan pengalaman lebih dari sepuluh tahun di berbagai media digital. Saya telah bekerja sebagai editor dan pembuat konten untuk perusahaan e-commerce, komunikasi, pemasaran online, dan periklanan. Saya juga menulis di situs web ekonomi, keuangan dan sektor lainnya. Pekerjaanku juga merupakan passionku. Sekarang, melalui artikel saya di Tecnobits, Saya mencoba mengeksplorasi semua berita dan peluang baru yang ditawarkan dunia teknologi kepada kita setiap hari untuk meningkatkan kehidupan kita.