- L'isolamento logico tramite macchine virtuali riduce drasticamente il rischio durante l'analisi di unità USB sospette.
- Microsoft Defender in Sicurezza di Windows consente di analizzare file e cartelle specifici sull'unità USB.
- La corretta configurazione della protezione in tempo reale e delle policy dei dispositivi USB rafforza la difesa.
- Un flusso di lavoro di analisi ben progettato evita di dover sempre utilizzare host sacrificali monouso.
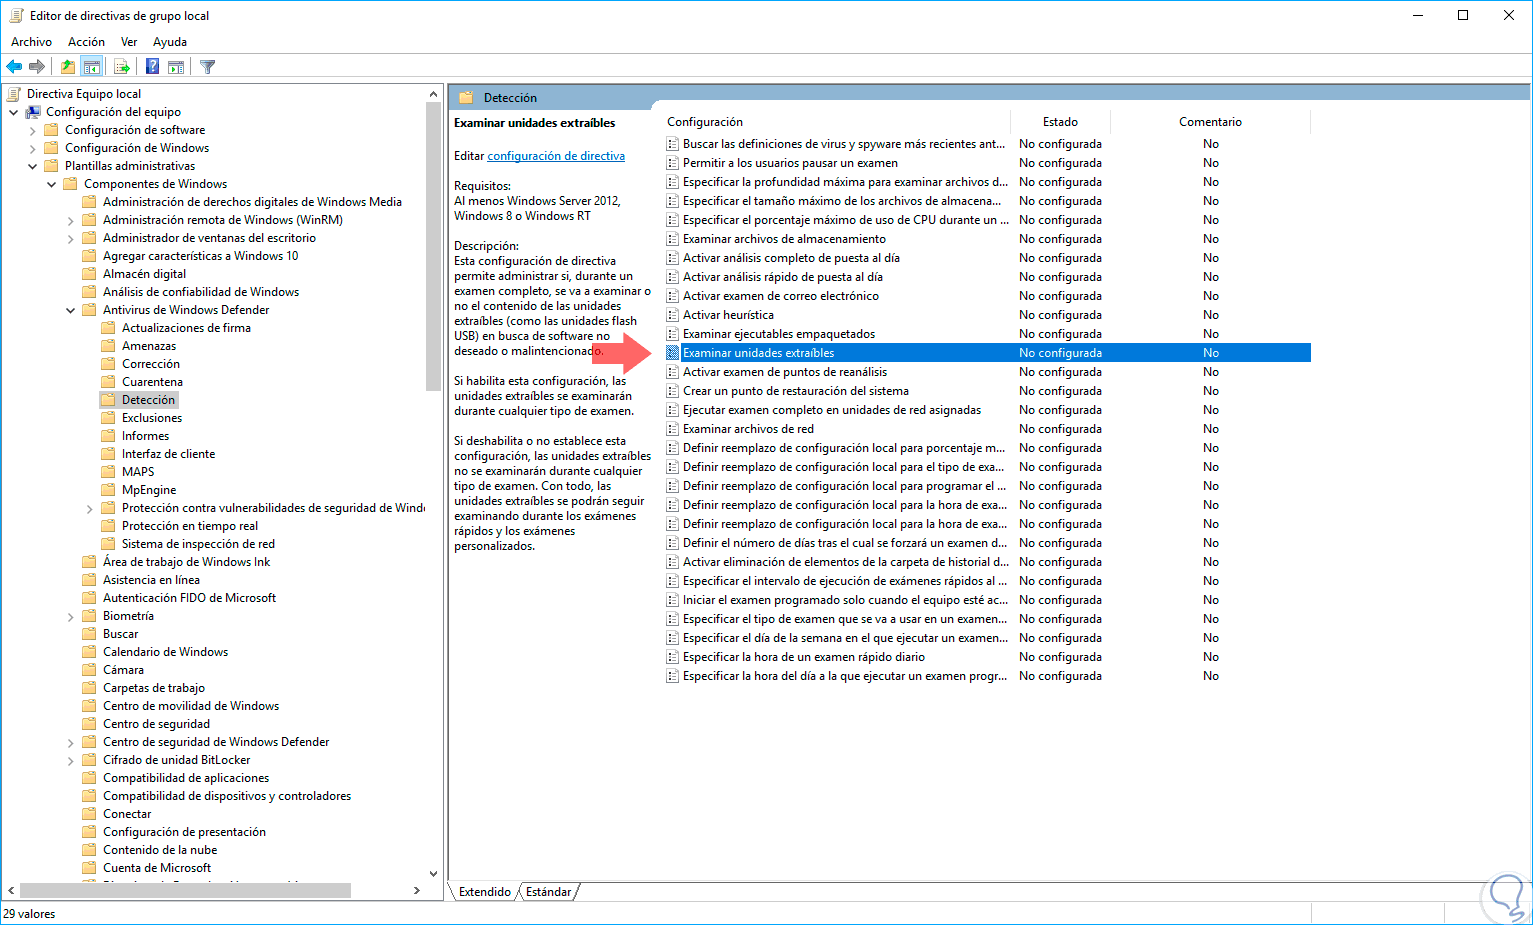
¿Come eseguire la scansione di un'unità USB prima di aprire i file in Windows? Se vi è mai capitato di trovare una chiavetta USB in giro per l'ufficio o per strada, probabilmente vi sarete chiesti se sia una buona idea collegarla al computer. Negli ambienti della sicurezza informatica, si parla molto di attacchi "USB drop": aggressori che lasciano chiavette USB infette nella speranza che qualcuno le colleghi per curiosità. Per evitare questa trappola, è fondamentale eseguire la scansione di un'unità USB prima di aprire i file in Windows. E, soprattutto, fatelo senza mettere a rischio la vostra attrezzatura principale.
Oltre alla semplice esecuzione di una rapida scansione antivirus, esiste una vasta gamma di misure e strumenti avanzati per studiare il comportamento di un dispositivo sospetto. È possibile isolare logicamente l'USB, limitare ciò che il sistema vede, utilizzare macchine virtuali e persino sacrificare macchine.Ma tutto questo con un obiettivo molto chiaro in mente: che, una volta completata l'ispezione, tu possa continuare a usare il tuo computer in tutta sicurezza e senza temere che sia stato compromesso a livello profondo.
Perché una chiavetta USB può essere così pericolosa
Un dispositivo USB non è semplicemente una "chiavetta di memoria" con foto o documenti. Può fungere da memoria, da tastiera (HID), da scheda di rete e perfino da dispositivo composito che ricopre più ruoli.Ciò significa che, una volta connesso, il sistema stesso può iniziare a interagire con esso in modi che non sono sempre evidenti all'utente.
Negli attacchi USB drop, l'aggressore sfrutta la flessibilità dello standard USB. Un'unità USB dannosa può simulare una tastiera e digitare comandi, aprire PowerShell, scaricare malware o modificare le impostazioni. senza nemmeno dover aprire manualmente alcun file. E se contiene anche file infetti, il rischio aumenta.
Bisogna tenere conto anche degli aspetti fisici e hardware. Esistono dispositivi che sembrano USB ma in realtà sono progettati per causare danni elettrici tramite sovratensione.Per proteggersi da questo tipo di minacce si utilizzano isolatori elettrici, che agiscono come una barriera per impedire che una scarica anomala raggiunga la scheda madre.
Tuttavia, questo isolamento elettrico non risolve il problema del codice dannoso o dei dispositivi USB che si comportano in modo diverso da come sembrano. Per risolvere questo problema, è necessario pensare all'isolamento logico: limitare ciò che il sistema operativo vede, dove è montato il dispositivo e quali permessi ha.È qui che entrano in gioco le macchine virtuali, gli hub specializzati e le impostazioni di sicurezza proprie di Windows.
Rischi avanzati: firmware, scheda madre e compromessi persistenti
Quando si parla di analizzare un'unità USB "sospetta", è facile pensare solo al contenuto visibile: i file che compaiono in Explorer. Il vero problema inizia quando l'attacco si basa sul firmware del dispositivo o sulle vulnerabilità dell'hardware stesso.In tal caso, la pulizia del sistema operativo potrebbe non essere sufficiente.
Esistono ricerche e test di laboratorio che dimostrano che ciò è possibile. modificare il firmware dei dispositivi USB, del controller o persino del BIOS/UEFI della scheda madreSe un'operazione del genere venisse eseguita da un'unità USB dannosa, il computer potrebbe essere compromesso in modo quasi permanente, anche dopo aver formattato il disco o reinstallato Windows da zero.
Ecco perché molte persone ricorrono a quella che viene definita "ostia sacrificale": un computer vecchio o senza informazioni importanti, disconnesso da Internet, che si presume sia potenzialmente usa e getta dopo l'analisiIl dispositivo USB sospetto viene collegato lì, i suoi file e il suo comportamento vengono osservati e, se qualcosa va storto, il computer principale non viene messo a rischio.
Il problema con questa strategia, se adottiamo una mentalità molto paranoica, è che quell'ospite sacrificale potrebbe non essere più completamente degno di fiducia.Se riteniamo che un attacco possa aver alterato il firmware di basso livello o componenti critici, l'unica soluzione veramente sicura sarebbe quella di isolare definitivamente tale apparecchiatura o semplicemente rimuoverla dal servizio.
Questo contesto è ciò che motiva la ricerca Soluzioni di isolamento logico e controllo dei dispositivi USB che consentono di studiare il comportamento delle unità USB senza un rischio ragionevole di compromettere l'hardware o il sistema di base di lavoro quotidiano.
Concetto di isolamento logico di una porta USB
L'isolamento logico consiste in limitare l'ambito in cui l'USB è visibile o accessibile all'interno del sistemaIn questo modo, anche se il dispositivo è fisicamente connesso al computer, solo una parte altamente controllata dell'ambiente vi ha accesso. L'idea è che questa "bolla" sia l'unica parte che potrebbe essere compromessa in caso di attacco.
Uno dei modi più pratici per implementare questo isolamento è rendere l'unità USB visibile solo da una macchina virtuale guestCiò impedisce al sistema host di trattarlo come una tastiera, un mouse o un altro dispositivo HID. Questo risultato si ottiene combinando un livello di virtualizzazione con, in alcuni casi, hub o controller USB dedicati.
In uno scenario ideale, l'host vede solo un controller USB virtualizzato e tutto ciò che è connesso a esso è esposto esclusivamente alla macchina virtuale. Pertanto, qualsiasi tentativo da parte del dispositivo di agire come HID, scheda di rete o elemento estraneo viene "bloccato" nell'ambiente virtuale., senza la possibilità diretta di interagire con il desktop principale o con altri dispositivi.
L'isolamento logico non è magia: Se esiste una vulnerabilità nell'hypervisor o nella virtualizzazione USB stessa, un attacco altamente sofisticato potrebbe tentare di sfruttarla.Tuttavia, nella stragrande maggioranza degli scenari domestici e professionali, l'innalzamento di questa barriera di separazione riduce notevolmente il rischio rispetto al collegamento diretto dell'unità USB al sistema effettivo.
Utilizzo di macchine virtuali per analizzare un'unità USB
Per la maggior parte degli utenti Windows, il modo più accessibile per isolare un'unità USB è utilizzare una macchina virtuale. Programmi come Hyper-V (integrato in alcune edizioni di Windows), VirtualBox o VMware Workstation consentono di reindirizzare i dispositivi USB dall'host al guest.La chiave è configurarlo in modo che l'host interagisca appena con l'unità USB, oltre a trasferirla alla macchina virtuale.
In questi ambienti, quando si collega un'unità USB, è possibile scegliere a quale macchina virtuale assegnarla. L'ideale sarebbe creare una VM dedicata all'analisi, con un sistema Windows o Linux minimalista, senza dati personali, snapshot per il ripristino delle versioni precedenti e buoni strumenti di sicurezza installati.Tutto ciò che fai con la USB avviene all'interno del sistema operativo guest.
Se viene rilevato un comportamento anomalo o si sospetta che qualcosa possa aver infettato la macchina virtuale, è sufficiente eliminare lo snapshot compromesso, ripristinare uno stato pulito o ricreare la VM da zeroFinché l'hypervisor e l'host non saranno interessati, il sistema principale rimarrà intatto.
Tuttavia, non tutte le suite di virtualizzazione offrono lo stesso livello di granularità con i dispositivi USB. In alcuni casi, l'unità USB viene prima presentata all'host e poi reindirizzata; in altri casi, può essere incanalata direttamente all'ospite.Minore è l'interazione con l'host, migliore è la sicurezza.
Si consiglia inoltre Disattivare l'esecuzione automatica (AutoRun/AutoPlay) e altri comportamenti sull'host che potrebbero essere attivati quando si collega un dispositivo USB.Sebbene l'intenzione sia di spostarlo immediatamente sulla macchina virtuale, si tratta di un ulteriore livello di protezione nel caso in cui qualcosa vada storto nella routine abituale.
Impedisci alla USB di funzionare come HID sull'host
Una preoccupazione specifica in questi tipi di scenari è che il dispositivo USB sospetto funzioni come un dispositivo di interfaccia umana (HID), ovvero come una tastiera, un mouse o un'altra periferica di input. Proprio su questo si basano i noti attacchi "Rubber Ducky": il dispositivo si maschera da tastiera ed esegue i comandi a tutta velocità. senza che l'utente debba fare nulla.
Per ridurre questo rischio, è possibile utilizzare diverse strategie. Alcuni controller USB avanzati e determinati hub consentono Filtra i tipi di dispositivo in modo che vengano accettate solo le unità di archiviazione di massa e che vengano bloccate le classi HID o altre.Questo tipo di hardware è più comune negli ambienti industriali e ad alta sicurezza, ma sta iniziando ad apparire anche nelle soluzioni per uffici commerciali.
Dal lato software, alcune configurazioni di virtualizzazione e del sistema operativo consentono per associare una porta USB fisica esclusivamente a una macchina virtualePertanto, anche se viene collegato un dispositivo che tenta di comportarsi come una tastiera, ciò avrà effetto solo sul guest e non sul desktop host.
Un altro modo è quello di utilizzare i criteri di gruppo e i criteri di sicurezza di Windows per limitare l'uso di dispositivi USB di determinate classiTuttavia, questo approccio può essere complesso da adattare correttamente e spesso viene applicato più al blocco delle USB in ambienti aziendali che per delicate analisi forensi.
In ogni caso, l'idea principale è chiara: per limitare il più possibile la superficie di attacco che USB può avere sul sistema host, sia a livello di inserimento dati che di installazione driver o esposizione di nuove interfacce.
Cosa può fare Windows Defender con un'unità USB sospetta?
Una volta stabilito l'isolamento logico del dispositivo, è il momento di analizzarne il contenuto. Windows include Microsoft Defender Antivirus per impostazione predefinita, integrato nell'app Sicurezza di Windows.che consente di esaminare in modo piuttosto diretto file e cartelle specifici sull'unità USB.
Se vuoi controllare un file o una cartella specifica sull'unità USB, semplicemente Fare clic con il tasto destro del mouse sull'elemento in Esplora file e scegliere l'opzione "Mostra altre opzioni". Nelle versioni recenti di Windows 11, nel menu classico che appare, è possibile selezionare "Scansiona con Microsoft Defender" per far sì che l'antivirus esegua la scansione solo di quella selezione.
Una volta completata l'analisi, Verrà visualizzata una pagina con le opzioni o i risultati dell'esame.dove verrà indicato se è stata rilevata una minaccia, se i file sono puliti o se è stata applicata qualche azione (ad esempio, la messa in quarantena di un eseguibile dannoso rilevato sull'unità USB).
È importante assicurarsi che la protezione antivirus sia attiva prima di armeggiare con un'unità USB potenzialmente dannosa. Per fare ciò, Apri l'app Sicurezza di Windows e vai alla sezione "Protezione da virus e minacce".All'interno di quel pannello, nella sezione "Chi mi protegge?", puoi cliccare su "Gestisci provider" per verificare quale motore antivirus sta proteggendo il tuo dispositivo.
Se per qualsiasi motivo la protezione in tempo reale è disattivata, è possibile attivarla dallo stesso pannello. Nelle "Impostazioni di protezione da virus e minacce", fare clic su "Gestisci impostazioni" e attivare l'interruttore "Protezione in tempo reale".In questo modo, Microsoft Defender Antivirus sarà in esecuzione e monitorerà automaticamente l'accesso ai file presenti sull'unità USB.
Analizza selettivamente cartelle e file USB
Non è sempre una buona idea aprire tutto il contenuto di una chiavetta USB in una sola volta. Un approccio più prudente è quello di esaminare cartella per cartella e file per file., iniziando da ciò che sembra più sospetto (eseguibili, script, file con nomi strani, ecc.).
Utilizzando il menu contestuale "Scansiona con Microsoft Defender" sui singoli elementi dell'unità USB, Puoi concentrarti su ciò che devi davvero rivedere.Ciò riduce la probabilità che accada accidentalmente qualcosa di insolito e consente un migliore controllo del flusso di lavoro.
Inoltre, può essere utile Copiare determinati file in un ambiente ancora più controllato (ad esempio, all'interno della macchina virtuale, in una cartella isolata) ed eseguire ulteriori analisi con altri strumenti, come antivirus di terze parti, motori online o sandbox automatici, sempre senza eseguirli direttamente sull'host.
Ogni volta che viene completata una scansione, la sezione "Opzioni di scansione" o la cronologia della protezione di Sicurezza di Windows verranno aggiornate. Mostra cosa è stato analizzato, cosa è stato rilevato e quali azioni sono state intraprese.È buona norma rivedere questi registri per capire esattamente cosa è successo in ogni fase.
L'intero processo, combinato con una VM dedicata e la disattivazione dei comportamenti automatici, Aiuta a rendere l'USB un oggetto di studio controllato e non una fonte di spiacevoli sorprese..
Conferma e rafforza la protezione in Windows
Prima ancora di collegare l'unità USB da analizzare, vale la pena verificare che il sistema abbia le sue difese di base in ordine. Oltre a verificare che Defender sia attivo, è consigliabile rivedere le impostazioni di protezione in tempo reale, cloud e controllo delle applicazioni..
Li puoi trovare nella sezione Sicurezza di Windows. Opzioni aggiuntive come protezione basata su cloud, invio automatico di campioni o blocco di comportamenti sospettiSebbene non sostituiscano un isolamento forte tramite una VM, forniscono livelli aggiuntivi contro le minacce comuni che tentano di essere eseguite dalla USB.
Un'altra raccomandazione generale è quella di mantenere Windows, driver e applicazioni critiche sono completamente aggiornatiMolte infezioni USB sfruttano vecchie vulnerabilità del sistema o di componenti quali il browser, il lettore PDF o Office; ridurre questa nota superficie di vulnerabilità è sempre vantaggioso.
Inoltre, se una macchina virtuale verrà utilizzata frequentemente per l'analisi, è interessante Inoltre, mantieni aggiornata la macchina virtuale con le patch di sicurezza.Sebbene si tratti di un ambiente usa e getta, una VM obsoleta può rappresentare un ambiente fin troppo facile per i malware moderni, che potrebbero utilizzarla per scopi più complessi.
Combinando Un buono stato di sicurezza di Windows, la corretta attivazione di Defender e un piano chiaro su cosa fare con l'unità USB.Il processo di analisi diventa più metodico e meno rischioso.
Ospite sacrificale contro isolamento riutilizzabile
L'idea di avere un "computer da guerra" dedicato al collegamento di USB sospette è allettante per la sua semplicità: lo si collega, si controlla cosa serve e, se qualcosa va storto, il danno è limitato a quel computer. Tuttavia, coloro che prendono molto sul serio la sicurezza vedono un problema: è difficile fidarsi nuovamente di quell'host dopo un attacco avanzato..
Se assumiamo che ci siano minacce capaci di persistono nel firmware della scheda madre, nei controller o nei dispositivi interniLa pulizia basata su software non è più garanzia di disinfezione completa. Ecco perché molti professionisti considerano il dispositivo host letteralmente consumabile, qualcosa che finisce per essere gettato via o relegato in isolamento permanente.
L'obiettivo di un approccio di isolamento logico riutilizzabile è che Il computer principale non dovrebbe diventare sacrificabile ogni volta che compare una rara unità USB.Al contrario, viene realizzata un'architettura di virtualizzazione e controllo dei dispositivi che, se ben progettata, riduce a un minimo ragionevole il rischio di compromissione permanente dell'host.
In pratica, ciò comporta Separare nettamente il livello di analisi (macchina virtuale, controller dedicati, hub filtrati) dal sistema in cui sono archiviati i dati importanti.L'host viene utilizzato come piattaforma di esecuzione, ma non è direttamente esposto al comportamento USB.
Non esiste una sicurezza assoluta e ci saranno sempre scenari estremi in cui l'unica garanzia al 100% è la distruzione dell'hardware interessato. Ciononostante, Per la maggior parte degli utenti e delle organizzazioni, impostare un flusso di lavoro di analisi con un buon isolamento logico è una soluzione molto più realistica, sostenibile e comoda. piuttosto che sacrificare costantemente le squadre.
Con tutto quanto spiegato, si può vedere che L'analisi di un'unità USB prima di aprire i file in Windows implica la combinazione di buone pratiche di sistema, un uso intelligente della sicurezza di Windows e Microsoft DefenderE, se si vuole andare oltre, tecniche di virtualizzazione e isolamento logico del dispositivo.Seguendo questo approccio graduale, è possibile esplorare o analizzare un'unità USB potenzialmente pericolosa senza mettere a rischio il computer su cui lavori quotidianamente o i dati che contano davvero.

Appassionato di tecnologia fin da piccolo. Amo aggiornarmi sul settore e, soprattutto, comunicarlo. Per questo da molti anni mi dedico alla comunicazione sui siti web di tecnologia e videogiochi. Puoi trovarmi a scrivere di Android, Windows, MacOS, iOS, Nintendo o qualsiasi altro argomento correlato che ti viene in mente.