- Implementazione dei protocolli DoH e DoT tramite la gestione dei certificati SSL e l'apertura di porte specifiche.
- Ottimizzazione della privacy tramite l'utilizzo di server upstream crittografati e la configurazione di proxy inversi affidabili.
- Implementazione di profili di configurazione nativi per integrare il filtro DNS su dispositivi Android, iOS e Windows.
Come configurare DNS su HTTPS e DNS su TLS in AdGuard Home? Se sei stanco che il tuo provider internet sappia ogni tua mossa online o vuoi controllare la pubblicità della tua casa da qualsiasi luogo, configurare un server DNS crittografato personale è la soluzione ideale. AdGuard Casa È diventato lo strumento di punta per chi cerca privacy e pulizia visiva, consentendoci di gestire il traffico di rete senza dover installare fastidiose estensioni su ogni dispositivo.
La vera magia avviene quando smettiamo di usare il DNS tradizionale in chiaro e passiamo a protocolli come DNS-over-HTTPS (DoH) y DNS-over-TLS (DoT)Non si tratta solo di bloccare gli annunci pubblicitari, ma di costruire un muro di crittografia che impedisce a terzi di spiare le tue ricerche, rendendo la tua navigazione molto più sicura e privata, sia che tu sia sul divano di casa o connesso a una rete Wi-Fi pubblica. Per saperne di più, puoi... Come crittografare il DNS utilizzando DNS over HTTPS.
Prerequisiti per l'avvio dell'assemblaggio
Affinché tutto ciò funzioni, idealmente è necessario un server che abbia un indirizzo IP pubblico dedicatoSe non ne possiedi uno a casa, esistono opzioni cloud molto economiche come DigitalOcean, Vultr o Linode. Se preferisci una soluzione più locale, puoi utilizzare un NAS o persino router avanzati che lo supportano. Docker e Docker Compose, poiché è il modo più pulito per installare il servizio senza compromettere il sistema operativo.
Un punto critico è la porta 53. Sui sistemi Ubuntu o Debian, il servizio systemd-risolto Questa porta è spesso monopolizzata, quindi è necessario disabilitarla affinché AdGuard Home possa prendere il controllo del traffico DNS. Per farlo, è sufficiente arrestare il servizio e disabilitarlo tramite il terminale prima di avviare il container.
Ottenere i certificati SSL: il cuore della crittografia
Senza un certificato SSL valido, la crittografia semplicemente non funzionerà. Hai due opzioni: pagare un'autorità di certificazione o optare per l'opzione gratuita ed efficiente con Let's EncryptPer automatizzare questo processo, lo strumento Certbot È il metodo più diffuso, che consente di ottenere i file necessari tramite una sfida DNS, il modo più semplice per evitare complicazioni.

Un'altra alternativa molto potente è LEGOil che è particolarmente utile per coloro che cercano di automatizzare il rinnovo del certificato. Indipendentemente dallo strumento, l'obiettivo è ottenere due file fondamentali: il fullchain.pem (il certificato) e il privkey.pem (la chiave privata), che è ciò che AdGuard Home richiederà per convalidare la connessione crittografata.
Configurazione passo passo di DoH e DoT
Una volta che AdGuard Home è attivo e funzionante, accedi al pannello di controllo e vai alla sezione per Impostazioni di crittografiaÈ qui che avviene l'azione. Devi attivare la crittografia e assegnare un nome server, che sarà il sottodominio (ad esempio, dns.your-domain.com) a cui si connetteranno i tuoi dispositivi.
- Certificati: Copia il contenuto del file fullchain.pem nel campo del certificato e la chiave privata nel campo corrispondente.
- Porte: Per HTTPS (DoH), la porta standard è la 443, ma è possibile modificarla se è già in uso. Per TLS (DoT), è necessario aprire e reindirizzare la porta 853.
- Validazione: Non dimenticare di salvare le modifiche e di verificare che il sistema indichi che la configurazione è corretta.
Integrazione con Reverse Proxy e Nginx
Se vuoi accedere all'interfaccia web AdGuard Home tramite un bel sottodominio usando Nginx Proxy ManagerDevi fare attenzione agli IP. Per impostazione predefinita, AdGuard Home potrebbe rifiutare le richieste DoH provenienti da un proxy se non si fida. Per risolvere questo problema, devi modificare il file AdGuardHome.yaml e aggiungi l'indirizzo IP del tuo proxy all'elenco di proxy affidabili.
Nella configurazione di Nginx, è fondamentale includere le intestazioni X-Real-IP o X-Inoltrato-PerCiò consente ad AdGuard Home di vedere non solo l'indirizzo IP del proxy, ma anche il indirizzo IP reale del client che rende possibile la query, consentendo di applicare regole di filtro individuali per ciascun dispositivo e di non trattare l'intera rete come un singolo utente.
Utilizzando DNS crittografato come Upstream
Non solo puoi fornire DNS crittografati ai tuoi dispositivi, ma AdGuard Home può anche interrogare altri server utilizzando la crittografia. Invece di utilizzare IP semplici, puoi configurare server a monte utilizzando la sintassi TLS o HTTPS. Ad esempio, è possibile Utilizza il DNS di Google Attraverso tls://dns.google o utilizzare tls://1.1.1.1 per Cloudflare.
Ciò crea un tunnel sicuro dal tuo dispositivo ad AdGuard Home e poi un altro tunnel da AdGuard Home al provider finale, garantendo che nessun intermediario può leggere il contenuto delle tue richieste DNS dall'inizio alla fine.
Configurazione sui dispositivi finali
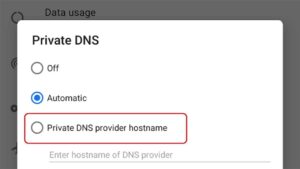
Il vantaggio di DoH e DoT è che molti sistemi operativi li supportano già nativamente. Android 9 o versioni successiveÈ possibile accedere alle impostazioni di rete e configurare il "DNS privato" semplicemente inserendo il proprio dominio. iOS e macOSLe cose sono più semplici se usi la "Guida di configurazione" di AdGuard Home, oppure se preferisci sapere Come cambiare il DNS su iPhone manualmente.
Per Windows, la configurazione di DNS su HTTPS Questo viene fatto direttamente nelle impostazioni di privacy e sicurezza inserendo l'URL del tuo server. Se hai bisogno di aiuto, puoi consultare Come modificare il DNS in Windows 11In questo modo, non dipenderai più dalla connessione alla rete locale o dall'utilizzo di una VPN per continuare a usufruire del blocco degli annunci e della privacy.

Filtri avanzati e controlli parentali
Una volta che il tunnel crittografato è pronto, puoi liberare tutto il potenziale del elenchi di blocchiConsigliamo di iniziare con l'elenco nativo di AdGuard e di aggiungere IOSD o Steven Black per una protezione completa da malware e telemetria. Se un sito Web smette di caricarsi, puoi utilizzare regole di filtraggio personalizzate per aggiungere eccezioni rapide.
Per chi ha famiglia, l'opzione di servizi bloccati È incredibile. Ti permette di disabilitare app di incontri, giochi o social network per clienti specifici con un solo clic, trasformando il tuo server in un potente sistema di controlli parentali Centralizzato e facile da gestire.
Disporre di un server AdGuard Home ottimizzato con protocolli di crittografia trasforma la navigazione domestica in un'esperienza privata e senza distrazioni, eliminando la dipendenza dal DNS del provider di servizi Internet e proteggendo il traffico da intercettazioni. Combinando certificati SSL, gestione del proxy inverso e configurazione nativa per dispositivi mobili, garantiamo che il filtraggio dei contenuti e la protezione dei dati siano disponibili ovunque nel mondo senza compromettere la velocità di risposta.


Appassionato di tecnologia fin da piccolo. Amo aggiornarmi sul settore e, soprattutto, comunicarlo. Per questo da molti anni mi dedico alla comunicazione sui siti web di tecnologia e videogiochi. Puoi trovarmi a scrivere di Android, Windows, MacOS, iOS, Nintendo o qualsiasi altro argomento correlato che ti viene in mente.