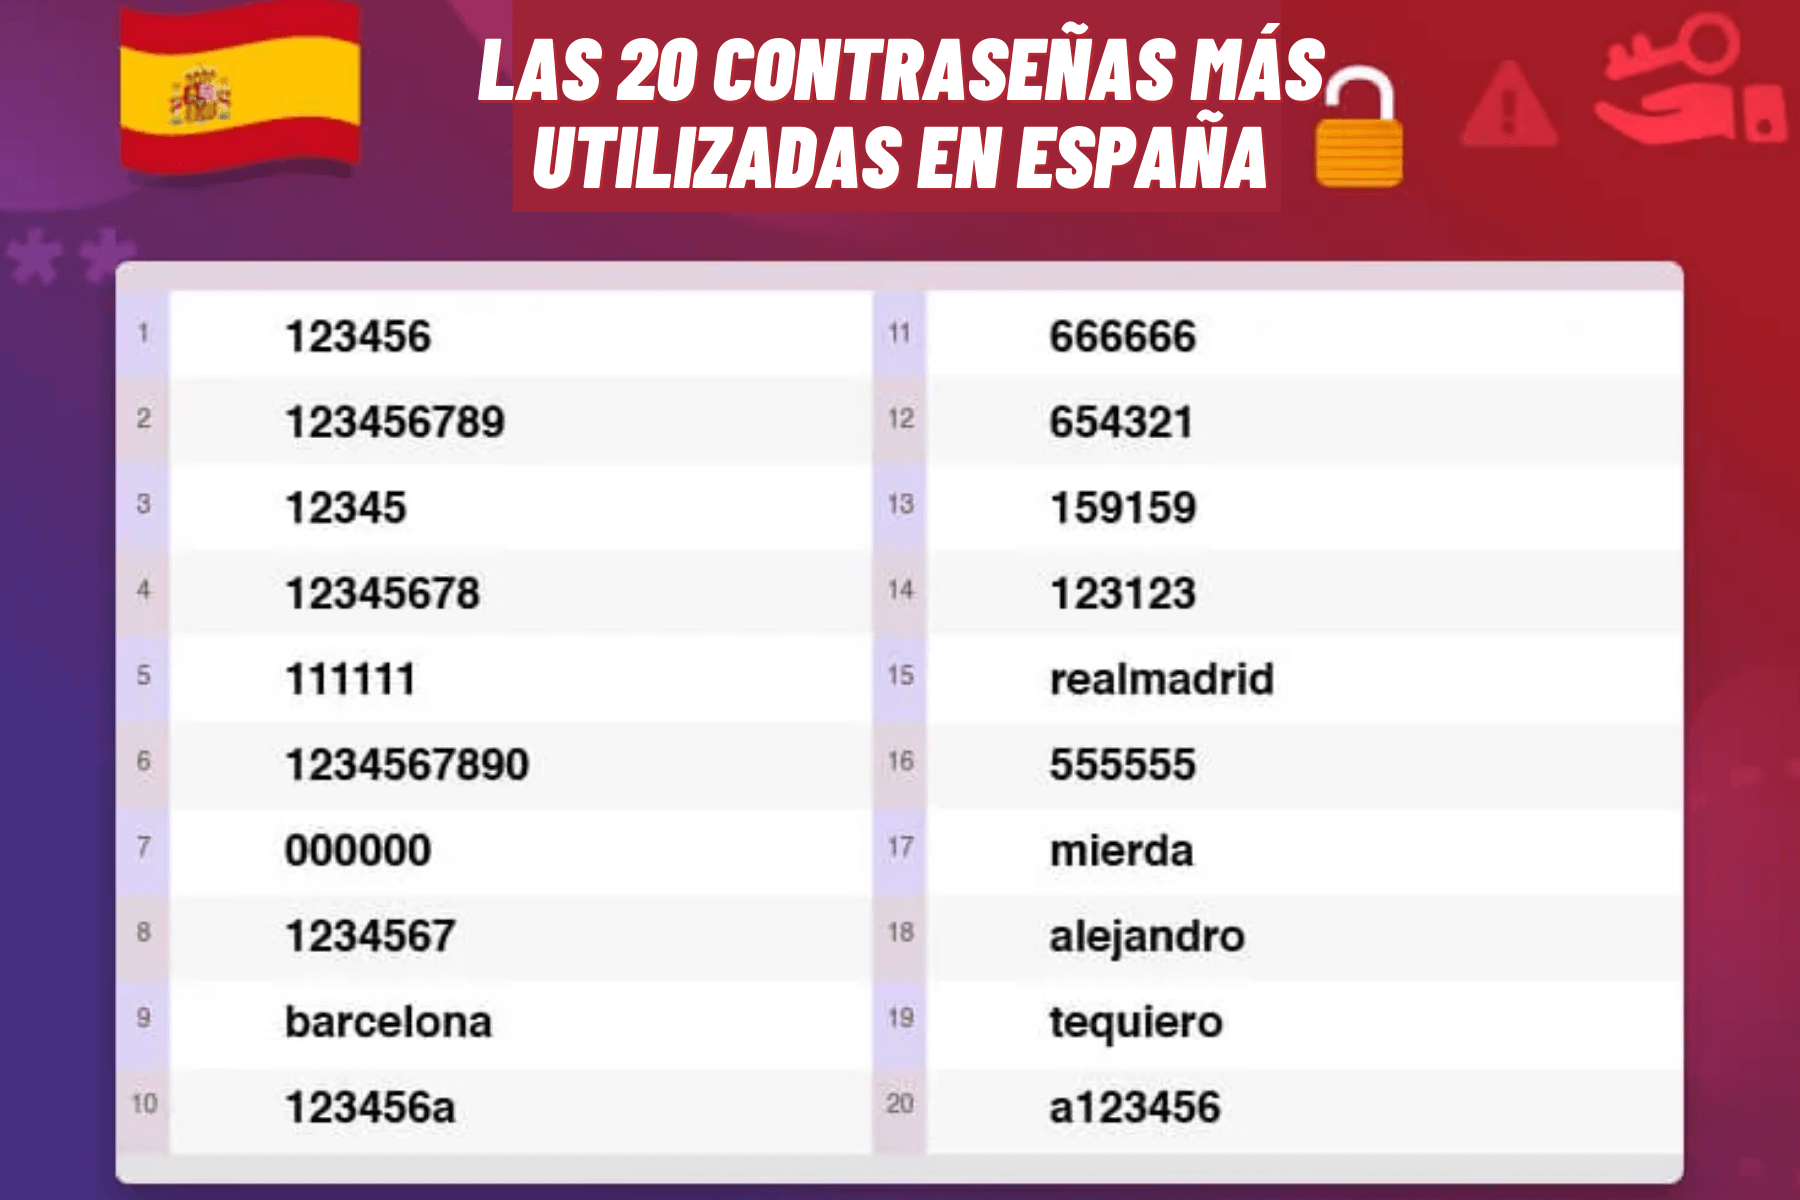
- דוחות NordPass מגלים שבספרד, סיסמאות מספריות פשוטות כמו 123456, 123456789 או 12345678 הן הדומיננטיות.
- רוב המפתחות הללו נשברים תוך פחות משנייה באמצעות התקפות Brute-Force אוטומטיות.
- מנהלי סיסמאות ואימות דו-שלבי הם ההגנות היעילות ביותר מפני גניבת אישורים.
- ביטויים ארוכים וייחודיים לכל שירות מפחיתים באופן דרסטי את הסיכון להונאה, גניבת זהות וגישה בלתי מורשית.
בחירת סיסמאות טובות היא עדיין אחת מאותן משימות שרבים מאיתנו דוחים ליום אחר... וככה זה גם אצלנו. בספרד, מיליוני משתמשים ממשיכים להשתמש מפתחות קלים בצורה אבסורדית סיסמאות כמו 123456 או admin נשארות בתוקף למרות אזהרות מתמידות מצד מומחים, חברות אבטחת סייבר וגופים ציבוריים. כתוצאה מכך, רבות מהסיסמאות הללו לוקחות פחות משנייה לפיצוח.
בדיווחים האחרונים של נורדפס וחברות מתמחות אחרות תמיד מציגות את אותה תמונה: סיסמאות קצרות וצפויות, שחוזרות על עצמן על פני עשרות שירותים ופגיעים ביותר להתקפות אוטומטיות. בואו נבחן את הסיסמאות הנפוצות ביותר בספרד, מדוע הן כל כך מסוכנות, ומה עליכם לעשות כרגע כדי להגן על החשבונות שלכם.
הסיסמאות הנפוצות ביותר בספרד: הדירוג שאף אחד לא צריך להעתיק
המחקרים האחרונים על הרגלי שימוש בסיסמאות בספרד מראים דפוס מדאיג למדי. צירופי מספרים פשוטים ותבניות מקלדת ממשיכים לשלוט הרשימות, הן בחשבונות אישיים והן בחשבונות תאגידיים.
באחת הרשימות שנאספו מתוך דליפות אמיתיותNordPass ו-NordStellar ניתחו מסד נתונים ענק, של כ-2,5 טרה-בייט, של אישורים שנחשפו ברשת האפלה ובמקורות ציבוריים אחרים. בהתבסס על נתונים אלה, הם זיהו את הסיסמאות הנפוצות ביותר בספרד., כמו גם הזמן המשוער שייקח לתוקף לפרוץ כל אחד מהם.
דו"ח אחד מדגיש עובדה בולטת: עבור ספרד, "מנהל" הופיע בתור הסיסמה הנפוצה ביותר, ומדיח את 123456 הידוע, שעובר למקום השני, ואחריו צמוד מאוד 12345678, 123456789 ו-12345. בנוסף, מזוהים וריאציות רבות של המילה "password" ושילובים פשוטים של אותיות ומספרים.
רשימה מפורטת יותר של סיסמאות אישיות המשמשות בספרד מספרת את אותו הסיפור, עם שינויים קלים בסדר. אלו עשר מילות המפתח החוזרות ביותר בשנת 2024 בחשבונות אישיים בספרד, יחד עם זמן הפריצה המשוער:
- 123456 – פחות משנייה אחת – 27.374 שימושים
- 123456789 – פחות משנייה אחת – 14.385 שימושים
- 12345678 – פחות משנייה אחת – 7.811 שימושים
- סְפָרַד – ~2 דקות – 7.349 שימושים
- qwerty123 – פחות משנייה אחת – 5.620 שימושים
- 12345 – פחות משנייה אחת – 5.179 שימושים
- qwerty1 – פחות משנייה אחת – 4.907 שימושים
- 1234567890 – פחות משנייה אחת – 3.439 שימושים
- סִיסמָה – פחות משנייה אחת – 2.804 שימושים
- 1234567 – פחות משנייה אחת – 2.743 שימושים
הדו"ח מרחיב את הדירוג ל-20 הסיסמאות הנפוצות ביותר בספרד, ומונחים כגון "ברצלונה", "ספרד" באותיות גדולות, "אלחנדרו", "כריסטינה" או וריאציות כמו Qwerty123. המכנה המשותף הוא שכמעט את כולם ניתנים לפענוח בפחות משנייה, למעט כמה שמות פרטיים או מילים עם תמהיל מסוים שנמשכות שניות או שעות בלבד.
הדברים לא משתפרים כשאנחנו בוחנים סיסמאות של חברות בספרד. חשבונות תאגידיים עדיין מציגים 123456, 12345, 123456789, ספרד או סיסמה כאישורים נפוצים, עם אלפי שימושים כל אחד. אפילו סיסמאות כמו "teamo", "maria" או "Spain" מזוהות בשימוש חוזר בסביבות מקצועיות.
מה קורה מחוץ לספרד: תחזית עולמית הרסנית לא פחות
התרחיש זהה בכל העולם. "123456" היא שוב הסיסמה הנפוצה ביותר על פני כדור הארץעם מעל 3 מיליון שימושים רשומים ברמה האישית ומעל 1,2 מיליון בחשבונות עסקיים. אחריה נמצאים 123456789 ו-12345678, והרשימה המובילה העולמית כוללת גם קלאסיקות כמו password, qwerty123, qwerty1, 111111, 12345, abc123, iloveyou ו-secret.
20 הסיסמאות הנפוצות ביותר בעולם לשימוש אישי מראות ש כולם מפוענחים בפחות משנייה באמצעות כלי כוח ברוט. הרשימה כוללת צירופים כגון 000000, 1111111, 123123, או דרקון, שכולם צפויים ביותר.
באשר לסיסמאות של חברות בקנה מידה עולמי, המצב גם הוא מדאיג. ארגונים חוזרים על אותו קטלוג של חולשות מרכזיות.: 123456, 123456789, 12345678, סוד, סיסמה, qwerty123, qwerty1, 111111, 123123 ודומיו, כולם עם זמני פריצה של פחות משנייה אחת.
מעניין לציין, שהדוחות מזהים דפוסים תרבותיים בכמה מדינות: מילים הקשורות לספורט, עלבונות או ביטויים מקומיים הם מופיעים במספר רשימות לאומיות. בצרפת רואים "motdepasse", בסלובקיה "heslo", בפינלנד "salasana", ובספרד, למונחים כמו "España" או "barcelona" יש משקל.
למרות כל הדיבורים על ילידים דיגיטליים, המחקר של NordPass מצביע על כך לגיל יש השפעה מועטה על הרגלי סיסמאות רעיםאנשים בגילאי 18 ו-80 חוזרים על צירופי מספרים כגון 12345 או 123456. ההבדל העיקרי בין הדורות הוא השימוש בשמות פרטיים, הנפוץ יותר בקרב דורות מבוגרים יותר (עם שמות תכופים כמו "ורוניקה", "מריה" או "סוזנה") מאשר בקרב צעירים יותר, המעדיפים מחרוזות מספריות ארוכות או מונחים אופנתיים כמו "סקיבידי".
למה הסיסמאות האלה הן מתנה לפושעי סייבר
הסיבה שכל זה כל כך מסוכן היא פשוטה: התקפות Brute-force והשימוש בפרטי גישה שדלפו עברו אוטומטיזציה במידה המלאה ביותר.תוכנות ייעודיות יכולות לבדוק אלפי או מיליוני צירופים בשנייה, תמיד מתחילות עם הנפוצים ביותר, שגם הם ברשות הציבור.
לפי הנתונים המצוטטים בדוחות, כ-80% מדליפות המידע קשורות לסיסמאות חלשות, גנובות או סיסמאות שנעשה בהן שימוש חוזר.מחקר נוסף של Verizon מצביע על כך שכ-86% מהתקפות על יישומי אינטרנט מבוצעות באמצעות אישורים שנגנבו בעבר או שקל לנחש.
התוקפים משלבים מספר טכניקות: כוח ברוט טהור, מילונים של סיסמאות שדלפו, ו... רשתות נוירונים מאומנות לצפות דפוסים אנושייםמשמעות הדבר היא ששילובים כמו "qwerty123" או "1234ivan" אינם מקוריים כלל: בינה מלאכותית כוללת אותם בין ניסיונותיה הראשונים משום שהיא מזהה את דפוסי המקלדת והשמות הללו עם מספרים כמעט באופן מיידי.
יתר על כן, נוחות באה על חשבון בטיחות. משתמש ממוצע מנהל בין 70 ל-80 סיסמאות שונות.וזה מוביל לעייפות: אותן סיסמאות בסופו של דבר ממוחזרות במספר שירותים, או שנבחרים רצפים שקל לזכור, במיוחד באתרים שנתפסים כ"פחות חשובים".
אבל תחושת חוסר החשיבות השקרית הזו היא בעיה. סיסמה פשוטה שנעשה בה שימוש חוזר בכל אתר אינטרנט עלולה להיפגע כתוצאה מדליפת נתונים, ו התוקפים ינסו את אותו שילוב בדוא"ל, בבנקאות מקוונת, במדיה חברתית או בפלטפורמות ארגוניות.זה ידוע כהתקפות של דחיפת אישורים.
השפעה ממשית בספרד: הונאה, פישינג ופרצות נוספות
הנתונים על אירועי אבטחת סייבר בספרד מאשרים זאת בעיית הסיסמאות החלשות אינה תיאורטית.המכון הלאומי לאבטחת סייבר (INCIBE) טיפל ביותר מ-120.000 אירועים בשנה האחרונה, גידול של כמעט 26% בהשוואה לתקופה הקודמת.
מאותו כרך, כמעט 46.000 מקרים היו קשורים להונאה מקוונתפישינג היה סוג ההתקפה הנפוץ ביותר, עם למעלה מ-25.000 מקרים שדווחו. ברבים מהמקרים הללו, פושעים משלבים הנדסה חברתית (אימיילים או הודעות SMS מטעות) עם אישורים שכבר דלפו או נגנבו באמצעים אחרים.
מרכזים מיוחדים כמו ZIUR, מרכז אבטחת הסייבר התעשייתי של גיפוזקואה, מזהירים כי פיצוח סיסמאות בכוח ברוטי הוא אחד מוקטורי ההתקפה הנפוצים ביותר. כי "זה עובד מצוין". תוקפים מתחילים עם הצירופים שהם יודעים שהם הנפוצים ביותר ומתקדמים במהירות שאף אדם לא יכול להשתוות אליה.
בשנת 2024, בספרד בלבד, שלוש הסיסמאות הנפוצות ביותר (123456, 123456789 ו-12345678) היו בשימוש כמעט 50.000 פעמים.וכולם פורצים תוך פחות משנייה. אם נסכם את שאר עשרת הסיסמאות המובילות (הכוללות את qwerty123, España, qwerty1, 1234567890, password ו-1234567), אנחנו מדברים על יותר מ-80.000 שימושים בסיסמאות שכמעט ולא מספקים שום אבטחה.
בסביבות ארגוניות הסיכון מתרבה: סיסמה חלשה המשויכת למשתמש חברה עלולה להיות השער להתקפות כופר, גניבת מידע רגיש או הונאה פיננסיתברגע שהם בפנים, תוקפים יכולים לנוע לרוחב הרשת ולהעלות הרשאות עד שיגיעו למערכות קריטיות.
דורות ומיתוסים: ה"יליד הדיגיטלי" השקרי ושמות פרטיים
אחת המסקנות המוזרות ביותר של דוחות NordPass היא זו של מה שמכונה "מיתוס הילידים הדיגיטליים". לגדול עם טכנולוגיה לא אומר להשתמש בה בבטחהצעירים ממשיכים ליצור סיסמאות גרועות בדיוק כמו אלו של הדורות הקודמים.
הניתוח לפי קבוצות גיל מראה כי שילובים כמו 12345 או 123456 מובילים את הדירוג בכל הקבוצותההבדלים מופיעים בעיקר בשימוש בשמות פרטיים: דורות מבוגרים יותר (דור הבייבי בום או הדור השקט) נוטים להשתמש בשמם או בשמם של בני משפחתם כסיסמה.
המחקרים כוללים דוגמאות ספציפיות: "ורוניקה" הוא שם נפוץ מאוד בקרב דור ה-Xבעוד ש"מריה" דומיננט בקרב דור הבייבי בום ו"סוזנה" בולט בקרב דור השקט או שלאחר המלחמה, שמות אלה מעורבבים לעיתים עם מספרים פשוטים, מה שמוסיף מעט ודאות.
דורות צעירים יותר, כמו דור ה-Z או דור ה-Y (דור המילניום), לעומת זאת, הם לא משתמשים בשמם בסיסמאות הרבה.במקום זאת, הם בוחרים במונחים כמו 1234567890 או במונחים אופנתיים (לדוגמה, "skibidi"). הבעיה זהה: דפוסים קלים לחיזוי שכל כלי תקיפה מודרני מודע להם היטב.
מומחים מסכימים שלמרות שנים של קמפיינים להעלאת המודעות, "היגיינת הסיסמאות" השתפרה מעט מאודנוחות מיידית ממשיכה לקבל עדיפות על פני אבטחה, למרות הידיעה שיותר ויותר שירותים קריטיים מקושרים לאישורים שלנו: בנקאות, מיסים, בריאות, עבודה מרחוק וכו'.
מה הופך סיסמה למאובטחת באמת (ומה לא)
נקודה מרכזית בכל הדוחות היא להפריך את הרעיון שאבטחה מבוססת אך ורק על הצבת סמלים מוזרים. מה שבאמת חשוב זה האורך וחוסר הוודאות.סיסמה קצרה, גם אם היא מכילה מספרים וסמלים, בדרך כלל חלשה בהרבה מביטוי ארוך.
מומחי קריפטוגרפיה ואבטחת סייבר מתעקשים ש סיסמה ארוכה זה הרבה יותר חזק מאשר מילה קצרה עם החלפות אופייניות (כמו P4$$w0rd!). מחרוזת כמו "MyCatEatsTunaInThePark2026" מציעה התנגדות גדולה בהרבה, דווקא בגלל מספר התווים והיכולת הנמוכה לחיזוי של השלם.
ההמלצות של ארגונים כמו INCIBE או חברות כמו ESET, NordPass או ZIUR מצביעות כולן על אותו כיוון: הם בוחרים בסיסמאות ארוכות, אקראיות וייחודיות לכל שירות.במקרים מסוימים, מומלץ מינימום של 8-10 תווים; במקרים אחרים, מומלץ להשתמש ב-12 או אפילו 20 תווים, המשלבים אותיות גדולות, אותיות קטנות, מספרים וסמלים.
רעיון נוסף שעולה שוב ושוב הוא ש אורך מגן יותר ממורכבות שרירותית.סיסמה מסובכת מאוד להקלדה אינה יעילה כלל אם היא מכילה רק 8 תווים: מחשב מודרני יכול לנסות את כל הצירופים בפרק זמן סביר, במיוחד אם הוא כבר עובד עם מילונים של תבניות אנושיות.
המציאות, יתרה מזאת, היא ש סיסמאות נועדו להפוך לפחות חשובות. עם הגעתן של טכנולוגיות כמו מפתחות גישה, או מפתחות גישה המבוססים על ביומטריה וקריפטוגרפיה של מפתח ציבורי, הדברים נראים טוב יותר. אך הם עדיין לא זמינים באופן נרחב ואינם משולבים במלואם בכל השירותים, כך שנמשיך להסתמך על סיסמאות מסורתיות לזמן מה.
טיפים מעשיים: איך לנהל את הסיסמאות שלך נכון היום
עד להשלמת המעבר הזה, מומחים ממליצים לאמץ אסטרטגיית הגנה שכבתית. זה לא רק להמציא סיסמה חדשה ומסובכתאלא לשנות את האופן שבו אתם מנהלים את כל המפתחות שלכם.
הדבר הראשון ברור מאליו: אם אחת מהסיסמאות שלך מופיעה ברשימות אלה (123456, admin, qwerty, ספרד, סיסמה וכו'), שנה אותה עכשיו.ולא רק במקום אחד: אם השתמשתם בו שוב, עליכם לשנות אותו בכל השירותים שבהם שמת אותו, החל בדוא"ל, באפליקציית הבנק ובכל פלטפורמה רגישה אחרת.
במקביל, כל המקורות מסכימים על מספר עקרונות בסיסיים:
- הימנעו מרצפים ודפוסים ברורים מאליהםהימנעו מכל דבר כמו 123456, 111111, qwerty, qwerty123, תאריכי לידה או מידע אישי (שמות ילדים, חיות מחמד, בני זוג וכו'). אלו הם הדברים הראשונים שמכוונים אליהם בהתקפות אוטומטיות והנדסה חברתית.
- השתמש בסיסמה שונה לכל שירות חשובשימוש חוזר באותה סיסמה מכפיל את ההשפעה של פריצה אחת. אם הסיסמה שלך נגנבת באתר אחד, היא תישפט בכל השירותים הפופולריים.
- בחרו במשפטים ארוכים: משלב מספר מילים שנראות לא קשורות, מוסיף מספרים וסמלים ביניהן, ומטרתו לחרוג בקלות מ-12 תווים.
- הפעל אימות דו-שלבי (2FA) במידת האפשר, במיוחד בדוא"ל, בנקאות, מדיה חברתית, שירותי ענן או כלי עבודה.
- שמרו על מכשירים ואפליקציות מעודכניםפרצות רבות מנצלות פגיעויות ידועות במערכות שלא תוקנו.
כמו כן, חיוני להטיל ספק בכל הודעה המבקשת ממך לשנות את הסיסמה שלך בדחיפות. ניסיונות פישינג רבים מוסווים כהתראות אבטחה מזויפות מהבנק, פלטפורמת הדוא"ל או חברות ידועות. אם אתם מקבלים דוא"ל חשוד, תמיד הקלידו את כתובת האתר בדפדפן שלכם, לעולם אל תלחצו על הקישור בהודעה.
מנהלי סיסמאות ו-2FA: בעלי בריתכם הטובים ביותר
עם עשרות שירותים מקוונים לכל אדם, לנסות לשנן את כל הסיסמאות החזקות זה בלתי אפשרי.זו הסיבה שכל המומחים מסכימים על אותו פתרון: השתמשו ב- מנהל סיסמאות ולחזק את החשבונות שלך באמצעות אימות דו-שלבי.
מנהל סיסמאות הוא יישום (או תכונה המובנית במערכת ההפעלה או בדפדפן) אשר זה מאפשר לך ליצור, לשמור ולמלא אוטומטית סיסמאות מורכבות.כלים כמו NordPass, 1Password, Bitwarden, KeePass וחלופות אחרות, יחד עם מנהלי סיסמאות מקוריים ל-iOS, אנדרואיד או דפדפן, מצפינים את המפתחות שלך באופן מקומי, ואתה צריך לזכור רק סיסמת אב חזקה אחת.
בניגוד למיתוס ש"בטוח יותר לשים אותם על הראש", האמת היא ש מנהל סיסמאות מוגדר היטב מאובטח הרבה יותר משימוש חוזר בכמה סיסמאות קלות. או לרשום אותם על פיסת נייר, במחברת ליד המחשב, או בפתקים לא מוצפנים בטלפון הנייד.
מצד שני, אימות דו-שלבי (2FA) מוסיף מחסום נוסף: אפילו אם מישהו יגלה את הסיסמה שלך, הוא יזדקק לגורם נוסף. (קוד SMS, אפליקציית אימות, מפתח פיזי וכו') כדי להתחבר. כיום, כמעט כל השירותים העיקריים מציעים אפשרות זו.
מרכזים כמו ZIUR או INCIBE עצמם מדגישים זאת הפעלת דו-שלבי (2FA) בשירותים קריטיים (דוא"ל, בנקאות, תשלומים מקוונים, רשתות חברתיות, לוחות מחוונים של החברה) היא אחד האמצעים שמקשים ביותר על תוקפים.כן, זה מוסיף שלב קטן נוסף לכל כניסה, אבל רמת ההגנה שהוא מציע מפצה יותר ממה שקרה עם אי הנוחות הקטנה הזו.
במגזר העסקי, בנוסף לקידום השימוש במנהלים וב-2FA, מומלץ להגדיר מדיניות סבירות לשינוי סיסמאותאילוץ אנשים לשנות את הסיסמאות שלהם לעתים קרובות מדי יכול להוביל לדפוסים צפויים; יעיל יותר לחפש סיסמאות חזקות יותר ולהחליף אותן בתדירות נמוכה יותר, אך תמיד לאחר תקריות פוטנציאליות או חשד לפריצות.
התמונה שציירו NordPass, ESET, ZIUR, INCIBE וגורמים אחרים בתעשייה רחוקה מלהיות ורודה: אנו ממשיכים להשתמש יתר על המידה בסיסמאות חלשות, דפוסים ברורים ושימוש חוזר מסיבי באישורים, הן בספרד והן בחו"ל. אבל הם גם מבהירים שעם כמה התאמות ניתנות לניהול—ביטויים ארוכים, מנהלי סיסמאות, 2FA וקצת שכל ישר— אתה יכול להפוך ממטרה קלה ביותר למישהו שקשה הרבה יותר לתקוף עבור פושעי סייבר.
מַדָד
- 1 הסיסמאות הנפוצות ביותר בספרד: הדירוג שאף אחד לא צריך להעתיק
- 2 מה קורה מחוץ לספרד: תחזית עולמית הרסנית לא פחות
- 3 למה הסיסמאות האלה הן מתנה לפושעי סייבר
- 4 השפעה ממשית בספרד: הונאה, פישינג ופרצות נוספות
- 5 דורות ומיתוסים: ה"יליד הדיגיטלי" השקרי ושמות פרטיים
- 6 מה הופך סיסמה למאובטחת באמת (ומה לא)
- 7 טיפים מעשיים: איך לנהל את הסיסמאות שלך נכון היום
- 8 מנהלי סיסמאות ו-2FA: בעלי בריתכם הטובים ביותר

עורך מתמחה בנושאי טכנולוגיה ואינטרנט עם יותר מעשר שנות ניסיון במדיה דיגיטלית שונים. עבדתי כעורכת ויוצרת תוכן בחברות מסחר אלקטרוני, תקשורת, שיווק מקוון ופרסום. כתבתי גם באתרי כלכלה, פיננסים ומגזרים אחרים. העבודה שלי היא גם התשוקה שלי. עכשיו, דרך המאמרים שלי ב Tecnobits, אני מנסה לחקור את כל החדשות וההזדמנויות החדשות שעולם הטכנולוגיה מציע לנו מדי יום כדי לשפר את חיינו.