- Implementación de protocolos DoH y DoT mediante la gestión de certificados SSL y la apertura de puertos específicos.
- Optimización de la privacidad mediante el uso de servidores upstream cifrados y la configuración de proxies inversos confiables.
- Despliegue de perfiles de configuración nativos para integrar el filtrado DNS en dispositivos Android, iOS y Windows.
¿Cómo configurar DNS over HTTPS y DNS over TLS en AdGuard Home? Si estás harto de que tu proveedor de internet sepa cada paso que das por la red o quieres llevar el control de los anuncios de tu casa a cualquier lugar, montar tu propio servidor de DNS cifrado es la solución definitiva. דף הבית של AdGuard se ha convertido en la herramienta estrella para quienes buscan privacidad y limpieza visual, permitiéndonos gestionar el tráfico de red sin tener que instalar extensiones molestas en cada dispositivo.
La verdadera magia ocurre cuando dejamos de usar el DNS tradicional en texto plano y saltamos a protocolos como DNS-over-HTTPS (DoH) y DNS-over-TLS (DoT). No se trata solo de bloquear publicidad, sino de levantar un muro de cifrado que impida que terceros fisgoneen tus consultas, logrando que tu navegación sea mucho más segura y privada, ya sea que estés en el sofá de tu salón o conectado a una red Wi-Fi pública. Para profundizar en esto, puedes aprender cómo cifrar tu DNS usando DNS over HTTPS.
Requisitos previos para empezar el montaje
כדי שכל זה יעבוד, באופן אידיאלי תצטרך שרת שיש לו dirección IP pública dedicada. Si no tienes uno en casa, hay opciones muy baratas en la nube como DigitalOcean, Vultr o Linode. Si prefieres algo más local, puedes usar un NAS o incluso routers avanzados que soporten Docker ו-Docker Compose, ya que es la forma más limpia de instalar el servicio sin ensuciar el sistema operativo.
Un punto crítico es el puerto 53. En sistemas Ubuntu o Debian, el servicio נפתר על ידי systemd suele acaparar este puerto, por lo que deberás desactivarlo para que AdGuard Home pueda tomar el control del tráfico DNS. Para ello, basta con detener el servicio y deshabilitarlo mediante la terminal antes de lanzar el contenedor.
Obtención de certificados SSL: El corazón del cifrado
Sin un certificado SSL válido, el cifrado simplemente no funciona. Tienes dos caminos: pagar a una autoridad de certificación o irte por lo gratis y eficiente con בואו נצפין. Para automatizar esto, la herramienta צרבוט es la más extendida, permitiendo obtener los archivos necesarios mediante un desafío DNS, que es la vía más sencilla para no complicarse la vida.

Otra alternativa muy potente es לֶגוֹ, que es especialmente útil para quienes buscan automatizar la renovación de los certificados. Independientemente de la herramienta, el objetivo es conseguir dos archivos fundamentales: el fullchain.pem (el certificado) y el privkey.pem (la clave privada), que son los que AdGuard Home pedirá para validar la conexión cifrada.
Configuración paso a paso de DoH y DoT
Una vez que tengas AdGuard Home funcionando, entra en el panel de control y dirígete a la sección de הגדרות הצפנה. Aquí es donde ocurre la acción. Debes activar el cifrado y asignar un nombre de servidor, que será el subdominio (por ejemplo, dns.tu-dominio.com) al que se conectarán tus dispositivos.
- Certificados: Copia el contenido del archivo fullchain.pem en el campo de certificados y la clave privada en el campo correspondiente.
- יציאות: Para HTTPS (DoH), el estándar es el puerto 443, aunque puedes cambiarlo si ya está ocupado. Para TLS (DoT), debes abrir y redireccionar el puerto 853.
- מַתַן תוֹקֵף: No olvides guardar los cambios y verificar que el sistema indica que la configuración es correcta.
Integración con Proxy Inverso y Nginx
Si quieres acceder a la interfaz web de AdGuard Home a través de un subdominio bonito usando מנהל הפרוקסי של Nginx, debes tener cuidado con las IPs. Por defecto, AdGuard Home puede rechazar peticiones DoH que vengan de un proxy si no confía en él. Para solucionar esto, debes editar el archivo AdGuardHome.yaml y añadir la IP de tu proxy en la lista de פרוקסי_מהימנים.
En la configuración de Nginx, es vital que se incluyan los encabezados X-Real-IP o מועבר X עבור. Esto permite que AdGuard Home no vea solo la IP del proxy, sino la IP real del cliente que hace la consulta, permitiéndote aplicar reglas de filtrado individuales por dispositivo y no tratar a toda tu red como un único usuario.
Uso de DNS cifrados como Upstream
No solo puedes ofrecer DNS cifrados a tus dispositivos, sino que AdGuard Home puede consultar a otros servidores usando cifrado. En lugar de usar IPs simples, puedes configurar servidores ascendentes mediante sintaxis de TLS o HTTPS. Por ejemplo, puedes usar DNS de Google בְּאֶמצָעוּת tls://dns.google או להשתמש tls://1.1.1.1 para Cloudflare.
Esto crea un túnel blindado desde tu dispositivo hasta AdGuard Home y luego otro túnel desde AdGuard Home hasta el proveedor final, asegurando que ningún intermediario pueda leer el contenido de tus solicitudes DNS durante todo el camino.
Configuración en dispositivos finales
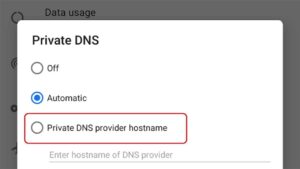
La ventaja de DoH y DoT es que muchos sistemas operativos ya los soportan de forma nativa. En אנדרואיד 9 ומעלה, puedes ir a los ajustes de red y configurar el «DNS Privado» simplemente escribiendo tu dominio. En iOS y macOS, la cosa es más sencilla si usas la «Guía de configuración» de AdGuard Home, o si prefieres saber cómo cambiar el DNS en iPhone באופן ידני.
Para Windows, la configuración de DNS-over-HTTPS se hace directamente en los ajustes de privacidad y seguridad, introduciendo la URL de tu servidor. Si necesitas ayuda, puedes consultar cómo cambiar el DNS en Windows 11. De esta manera, ya no dependes de estar conectado a tu red local o usar una VPN para seguir disfrutando del bloqueo de publicidad y la privacidad.

Filtrado avanzado y control parental
Una vez que el túnel cifrado está listo, puedes exprimir el potencial de las לחסום רשימות. Recomendamos empezar con la lista nativa de AdGuard y sumar OISD o Steven Black para una cobertura total contra malware y telemetría. Si algún sitio web deja de cargar, puedes usar las reglas de filtrado personalizado para añadir excepciones rápidas.
Para quienes tienen familia, la opción de servicios bloqueados es una maravilla. Permite deshabilitar con un solo clic aplicaciones de citas, juegos o redes sociales para ciertos clientes específicos, convirtiendo tu servidor en un potente sistema de בקרת הורים centralizado y fácil de gestionar.
Tener un servidor AdGuard Home optimizado con protocolos de cifrado permite transformar la navegación doméstica en una experiencia privada y libre de distracciones, eliminando la dependencia de los DNS del operador y blindando el tráfico contra el espionaje. Al combinar certificados SSL, la gestión de proxies inversos y la configuración nativa en dispositivos móviles, logramos que el filtrado de contenido y la protección de datos nos acompañen en cualquier lugar del mundo sin sacrificar la velocidad de respuesta.


נלהב לטכנולוגיה מאז שהיה קטן. אני אוהב להיות מעודכן במגזר ומעל הכל לתקשר אותו. לכן אני מוקדש לתקשורת באתרי טכנולוגיה ומשחקי וידאו כבר שנים רבות. אתה יכול למצוא אותי כותב על אנדרואיד, Windows, MacOS, iOS, נינטנדו או כל נושא אחר שעולה על דעתך.