- AdGuard Homeは、各デバイスにブロッカーをインストールすることなく、ネットワーク全体を対象としたフィルタリングDNSサーバーとして機能します。
- ASUS AI Board対応ルーター、Proxmox LXCコンテナ、またはDocker経由でデプロイできます。
- サーバーには固定IPアドレスと、TCPおよびUDP経由でのポート53へのアクセスが必要です。
- Dockerボリュームを使用すると、設定を失うことなく構成を保持し、コンテナを更新できます。
広告やトラッカーはブラウザだけでなく、モバイルアプリ、スマートテレビ、そして従来の広告ブロッカーをインストールできない多数の接続デバイスにも存在します。このトラフィックを減らす方法の1つは、 AdGuard HomeをホームネットワークのDNSサーバーとして使用する.
AdGuard Homeは、デバイスからのドメインリクエストを分析し、フィルタリストに一致するリクエストをブロックします。これにより、リクエストを行ったデバイスに到達する前に、多数の悪質な広告、トラッキングシステム、ドメインを阻止することができます。
しかし、DNSフィルタリングには限界があります。YouTubeなどのプラットフォームの一部の広告のように、メインコンテンツと同じドメインから配信される広告を削除することはできません。それでも、非常に便利な集中型保護機能を提供し、各デバイスに拡張機能やアプリをインストールする必要がなくなります。
運用するにはいくつかの方法があります。 ASUSルーターはAIボードに対応しています。ProxmoxでLXCコンテナを作成するか、Dockerを使用して公式イメージをデプロイすることができます。いずれの場合も、サーバー用にローカルIPアドレスを予約し、ネットワーク機器がそのIPアドレスをDNSサーバーとして使用するようにルーターを設定する必要があります。
AdGuard Homeをインストールする前に準備しておくべきこと
インストール方法を選択する前に、AdGuard Homeをホストするコンピューターが、インターネット接続が必要な間、電源が入ったままになることを確認してください。サーバーがシャットダウンしたり応答しなくなったりすると、サーバーに依存するデバイスはDNS解決を失い、インターネットにアクセスできないように見える可能性があります。
サーバーには 静的ローカルIPアドレスオペレーティングシステム自体で設定することもできますが、できればルーターからDHCP予約を作成することをお勧めします。これにより、再起動後にIPアドレスが変更され、ネットワーク上の他の機器で設定されているアドレスと一致しなくなるのを防ぐことができます。
また、 TCPとUDPを使用するポート53 利用可能です。これは標準のDNSクエリに使用されるポートであり、他のサーバーで使用することはできません。ポート3000は通常、初期設定ウィザードで使用され、管理パネルのポートは設定時に選択できます。
主な要件は以下のとおりです。
- 常時稼働可能なデバイス、ルーター、またはコンテナ。
- 固定または予約済みのローカルIPアドレス。
- TCPおよびUDPポート53が利用可能です。
- ルーターのDHCPおよびDNS設定へのアクセス。
- データや設定を保存するための永続的な領域。
- 変更前のルーターの現在の設定のコピー。
ポート53や管理パネルをインターネットに直接公開しないでください。家庭環境へのインストールの場合、DNSとWebインターフェースの両方をローカルネットワーク内に限定する必要があります。
AI Board対応のASUSルーターへのインストール
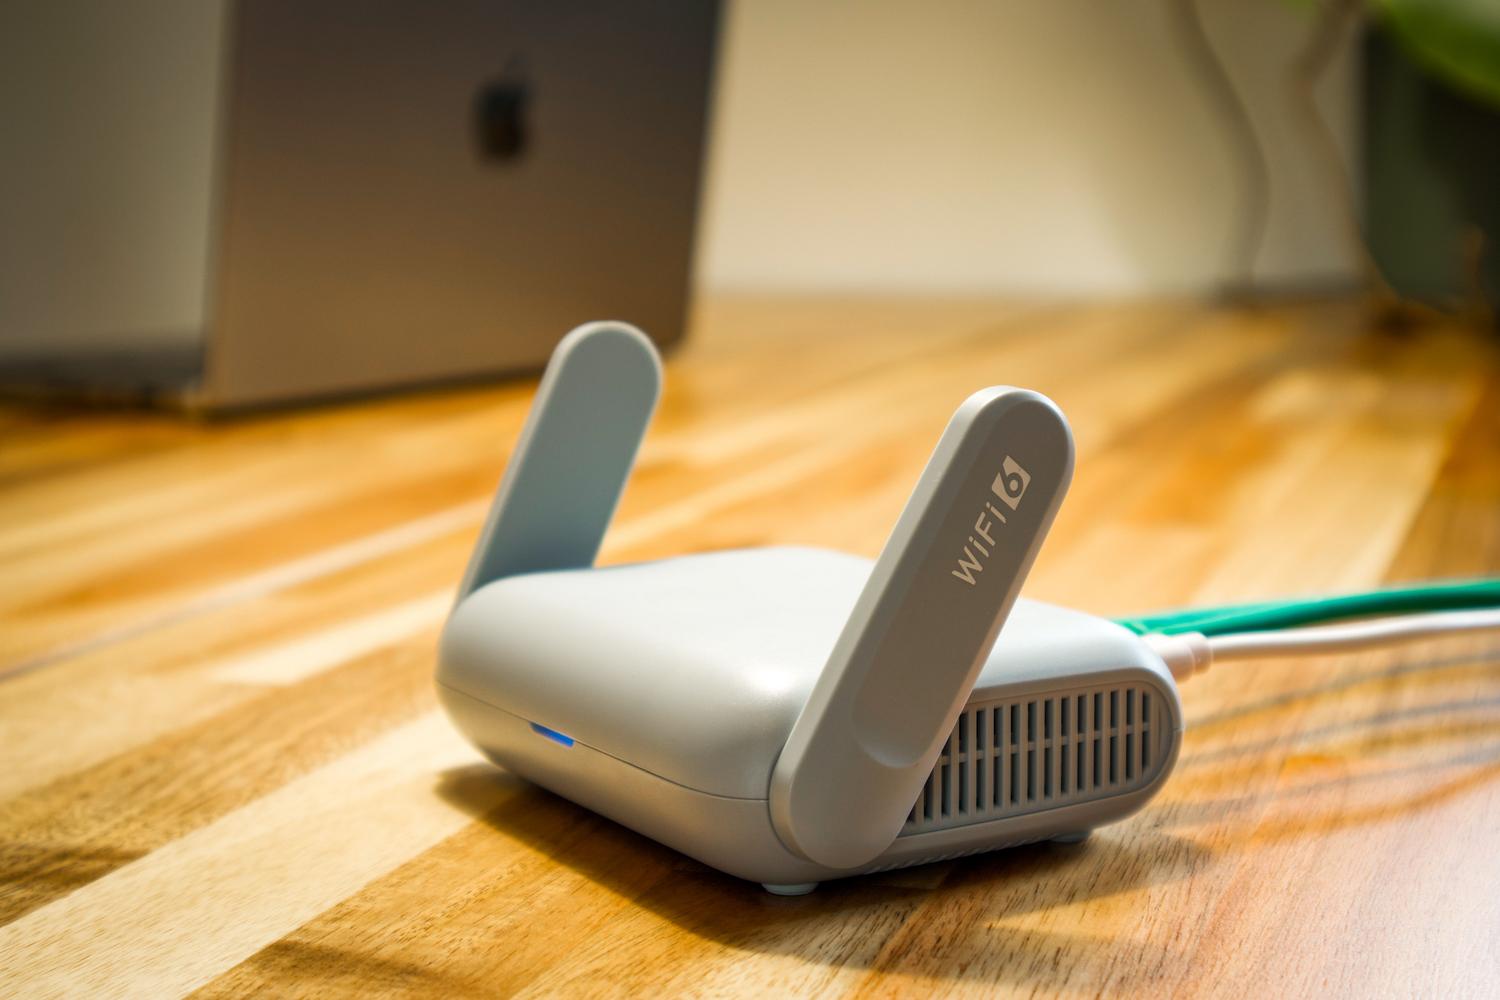
一部のASUSルーターは AIボード これらのルーターでは、独自のインターフェースからAdGuard Homeをインストールできます。ただし、このオプションはすべてのルーターで利用できるわけではないため、お使いのモデルにこのプラットフォームが搭載されているかどうかを事前に確認してください。
ルーターのウェブインターフェースにアクセスし、AIボードセクションを開いて、AdGuard Homeカードを探します。インストールを開始し、表示されるホスト名をメモします。たとえば、 aiboard-anpu.localその名前を使えば、最初に割り当てられたIPアドレスを検索することなく、アシスタントにアクセスできるようになります。
インストールが完了したら、ブラウザで開いてください。
http://nombre-del-host:3000
ウィザードの実行中に、管理パネルのアドレスとポートを選択する必要があります。また、DNSサーバーで使用されるインターフェースも選択する必要があります。通常は eth0そして、安全なパスワードを設定した管理者ユーザーを作成します。
最後に、 AdGuard Homeに割り当てられたIPアドレスこれは後でルーターのDNSまたはDHCP設定に入力する必要のあるアドレスです。変更されないように安全な場所に保管しておくことをお勧めします。
この方法でAdGuard Homeをインストールしても、DHCPサーバーは自動的に有効になりません。ほとんどのネットワークでは、ルーターのDHCPサーバーをそのまま設定し、AdGuard HomeのアドレスをDNSサーバーとしてアドバタイズさせる方が簡単です。
LXCを使用してProxmoxにAdGuard Homeをデプロイする
既にProxmoxを使用している場合は、AdGuard Homeを スタンドアロンLXCコンテナこのオプションはリソース消費量が少なく、バックアップが容易で、サービスを他のアプリケーションから分離して運用できるという利点があります。
最も手っ取り早い方法の一つは、コミュニティが開発した Proxmox VE Helper スクリプトを使用することです。ただし、これらのスクリプトは Proxmox や AdGuard Home の公式な一部ではありません。管理者権限で実行する前に、ソースコードを確認し、内容を検証し、ノードのバックアップまたは重要なサービスのスナップショットを作成してください。
コンテナを作成する際には、静的IPアドレス、十分なストレージ容量、および適度なリソースを割り当てる必要があります。小規模なホームネットワークであれば、AdGuard Homeは大量のメモリや処理能力を必要としません。
デプロイが完了したら、インストーラーが指定したアドレスをポート3000で開いてください。
http://IP_DEL_CONTENEDOR:3000
コンテナのネットワークインターフェースを選択し、管理パネルを設定して認証情報を作成します。その後、ネットワーク構成全体を変更する前に、別のコンピュータからコンテナのIPアドレスがDNSクエリに正しく応答することを確認してください。
AdGuard HomeはDHCPサーバーとしても機能しますが、同じネットワーク上で2つのDHCPサーバーを同時にアクティブにしないでください。この機能を使用する場合は、まずルーターのDHCPを無効にし、IPアドレス範囲、ゲートウェイ、およびDNSサーバーを正しく設定してください。
Docker Composeを使用してAdGuard Homeをインストールする方法
Docker では、作業ディレクトリが永続ボリュームに保存されている場合、構成を失うことなくコンテナを更新または置き換えることができます。公式イメージは、 /opt/adguardhome/work データと /opt/adguardhome/conf 設定ファイル用。
ファイルから始めることができます compose.yaml このような:
services:
  adguardhome:
    image: adguard/adguardhome:latest
    container_name: adguardhome
    restart: unless-stopped
    volumes:
      - ./work:/opt/adguardhome/work
      - ./conf:/opt/adguardhome/conf
    ports:
      - "53:53/tcp"
      - "53:53/udp"
      - "80:80/tcp"
      - "3000:3000/tcp"
ファイルを保存し、以下のコマンドでコンテナを起動します。
docker compose up -d次に、ネットワーク上の別のデバイスからアシスタントを開きます。
http://IP_DEL_SERVIDOR:3000
パネルの最終的なポートは、ウィザードでの選択とDockerで確立されたマッピングによって決まります。ポート80がすでに別のアプリケーションで使用されている場合は、次のように別の方法でマッピングできます。 8080:80そして、ポート8080経由でアクセスします。
ポート53との競合を解決する方法
Ubuntu、Debian、その他のディストリビューションでは、 systemd-resolved このアドレスを使用できます 127.0.0.53:53この場合、Docker は次のようなエラーを表示します。 バインド: アドレスは既に使用されています.
どのプロセスがそのポートを使用しているかは、以下の方法で確認できます。
sudo ss -lntup | grep ':53'完全に無効にする必要はありません。 systemd-resolved推奨される手順は、 DNSStubListenerこれを行うには、ファイルを作成します。 /etc/systemd/resolved.conf.d/adguardhome.conf このコンテンツで:
[Resolve]
DNS=127.0.0.1
DNSStubListener=no
次に、システム管理の解決ファイルをアクティブ化し、サービスを再起動します。
sudo mv /etc/resolv.conf /etc/resolv.conf.backup
sudo ln -s /run/systemd/resolve/resolv.conf /etc/resolv.conf
sudo systemctl reload-or-restart systemd-resolved
コンテナが起動準備完了になったらこの変更を行ってください。チーム自身は後でAdGuard Homeを 127.0.0.1何か問題が発生した場合は、バックアップから復元できます。 /etc/resolv.conf 最初のコマンドで作成されました。
Docker内でAdGuard HomeをDHCPサーバーとして使用する場合、従来のポートマッピングでは不十分な場合があります。Linuxでは、通常、コンテナを次のように実行する必要があります。 network_mode: hostそのモードでは、そのセクションは使用されません portsコンテナはホストのネットワークを直接共有するためです。
アップストリームDNSサーバーの初期設定
アップストリームサーバーは、AdGuard Home がブロックしないクエリを処理します。設定は以下から行えます。 設定 > DNS設定.
従来のDNSと暗号化されたDNSを区別することが重要です。 1.1.1.1 o 9.9.9.9 暗号化されたクエリではなく、従来のDNS接続を設定します。DNS-over-HTTPSを使用するには、例えば次のように入力します。
https://cloudflare-dns.com/dns-query
https://dns.quad9.net/dns-query
DNS over TLSでは、アドレスは次の形式で使用されます。
tls://cloudflare-dns.com
tls://dns.quad9.net
DoHとDoTは、AdGuard Homeとアップストリームプロバイダ間でクエリが平文で送信されるのを防ぎます。ただし、これによって完全な匿名性が確保されるわけではありません。選択されたDNSプロバイダはリクエストを処理し、インターネットサービスプロバイダは接続を監視することで何らかの活動を推測できるからです。
複数のアップストリームコンポーネントを設定したり、並列テストや負荷分散オプションを有効にしたりすることもできます。変更を適用する前に、パネルに含まれているテストツールを使用して、すべてのコンポーネントが正しく動作していることを確認してください。
正規のウェブサイトをブロックせずにフィルタを設定する方法
AdGuard Homeには、追加設定なしで広告やトラッカーのブロックを開始できる基本的なフィルターが含まれています。最初はデフォルト設定を使用し、クエリログを確認してから、ブロックされていないドメインが見つかった場合にのみリストを追加することをお勧めします。
OISDやSteven Blackなどの既知のリストを追加することもできますが、リストを多数追加してもセキュリティが強化されるとは限りません。リストの中には重複するドメインが含まれているものもあり、過度に積極的な設定は誤検知を引き起こしたり、アプリケーションの動作を妨げたり、ログインに必要な要素をブロックしたりする可能性があります。
正規のページが機能しなくなった場合は、 クエリログ そして、どのドメインがブロックされているかを確認します。レジストリ自体から許可することも、次の構文を使用してカスタム例外を作成することもできます。
@@||dominio.com^一時的にすべてのフィルタリングを無効にするのではなく、必要なドメインのみに例外を設定するのが最善です。また、特定のクライアントに対して異なるルールを定義したり、特定のサービスをブロックしたり、特定のデバイスにペアレンタルコントロールを適用したりすることもできます。
AdGuard Homeは、マルウェア、フィッシング、テレメトリに関連するドメインをブロックできますが、ウイルス対策ソフトウェアの代わりになるものではなく、ダウンロードしたファイルの内容を分析するものでもありません。
ネットワーク全体でAdGuard Homeを使用する方法
サーバーがドメインを正しく解決していることを確認したら、ルーターの管理パネルにログインして、次の設定を探してください。 クライアント向けのLAN、DHCP、またはDNSプライマリDNSサーバーとして、AdGuard HomeのローカルIPアドレスを入力してください。
このオプションをルーターのWAN DNSと混同しないでください。重要なのは、DHCPサーバーが接続されたデバイスにAdGuard Homeアドレスを通知することです。
変更を保存したら、DHCPリースを更新するか、各デバイスの接続を切断してから再接続してください。AdGuard Homeダッシュボードから、ネットワークからのクエリが表示されるかどうかを確認できます。
すべてのトラフィックをフィルタ経由で通過させたい場合は、パブリック DNS サーバーをセカンダリ サーバーとして構成しないでください。多くのシステムは、最初の DNS サーバーが故障した場合にのみ 2 番目の DNS サーバーを使用するのではなく、クエリを両方に分散させて AdGuard Home をバイパスすることができます。冗長性が必要な場合は、 AdGuard Home の 2 番目のインスタンス 別のチームで。
IPv6の設定も確認してください。一部のルーターはIPv6を使用してDNSサーバーを自動的にアドバタイズするため、デバイスは設定済みのIPv4サーバーよりもこれらのサーバーを使用する場合があります。AdGuard HomeにもIPv6アドレスを入力するか、ネットワークが準備できていない場合は一時的にこのアドバタイズを無効にしてください。
Android端末、ブラウザ、その他のシステムには、ルーターが提供するDNSをバイパスするプライベートDNSまたはDNS over HTTPS機能が搭載されている場合があります。デバイスがクエリログに表示されない場合は、これらのオプションを確認してください。
AdGuard HomeをLinuxコンピュータでのみテストする場合、直接変更することは推奨されません。 /etc/resolv.confNetworkManager または systemd-resolved 上書きされる可能性があります。変更を永続的にするには、接続設定からDNSアドレスを設定してください。
バックアップ、アップデート、セキュリティ
設定が完了したら、重要なデータのコピーを保存してください。Dockerでは、以下のディレクトリをバックアップする必要があります。
/opt/adguardhome/work運用データが保存される場所。/opt/adguardhome/conf構成が配置されている場所、以下を含むAdGuardHome.yaml.
手動で編集する前にコンテナを停止してください。 AdGuardHome.yamlAdGuard Homeは、実行中に加えられた変更を上書きする可能性があるためです。
Docker Compose を使用してインストールを更新するには、ファイルを含むディレクトリに移動して、次のコマンドを実行します。
docker compose pull
docker compose up -d
その後、コンテナがアクティブであり、クエリを解決できることを確認してから、以前のコピーを削除してください。
管理パネルには固有のパスワードを設定し、インターネットからアクセスできないようにしてください。ファイアウォールを使用してDNSおよび管理ポートへのアクセスを制限し、ローカルネットワークまたはVPN経由でのみアクセスを許可してください。
最後に、AdGuard Homeはインターネット接続に不可欠な要素となることを覚えておいてください。その状態を監視し、定期的にバックアップを取り、サーバーが動作しなくなった場合にルーターの自動DNSを一時的に復元する方法を文書化しておくことをお勧めします。
AdGuard Homeをインストールすることで、ネットワーク全体のDNSクエリを制御し、多数の広告やトラッカーを削減し、接続されているデバイスがどのドメインを要求しているかを検出できます。重要なのは、適切なインストール方法を選択し、静的IPアドレスを予約し、アップストリーム暗号化を正しく設定し、IPv6やセカンダリDNSサーバーがフィルタリングを回避できないようにすることです。これらの対策を講じることで、家庭内ネットワークのプライバシーを向上させるための、安定かつ柔軟なソリューションとなります。

私はテクノロジー愛好家であり、その「オタク」の興味を職業に変えています。私は 10 年以上、純粋な好奇心から最先端のテクノロジーを使用し、あらゆる種類のプログラムをいじくり回してきました。現在はコンピューター技術とビデオゲームを専門にしています。これは、私が 5 年以上、テクノロジーやビデオ ゲームに関するさまざまな Web サイトに執筆し、誰にでも理解できる言語で必要な情報を提供することを目的とした記事を作成しているためです。
ご質問がございましたら、私の知識は Windows オペレーティング システムから携帯電話用の Android に関連するあらゆるものまで多岐にわたります。そして、私はあなたに対して、いつでも喜んで数分を費やして、このインターネットの世界であなたが抱いている疑問を解決するお手伝いをしたいと考えています。