- 400 GB aan gebruikersgegevens van X (voorheen Twitter) zijn gelekt op een hackersforum.
- De inbreuk zou betrekking kunnen hebben op 2.870 miljard profielen, inclusief metadata en e-mailadressen.
- De zaak wijst op een ontevreden werknemer na massaontslagen bij het bedrijf.
- Wachtwoorden zijn niet inbegrepen, maar de risico's op phishing en gepersonaliseerde oplichting zijn groot.
Een nieuw datalek heeft de digitale wereld geschokt en heeft mogelijk gevolgen voor miljarden accounts die aan X zijn gekoppeld, het platform dat voorheen bekend stond als Twitter. De informatie, die naar verluidt via het forum BreachForums werd verspreid, roept opnieuw zorgen op over de veiligheid van persoonlijke gegevens op sociale media.
De gelekte inhoud, die een bereik heeft van totale grootte van 400 gigabyte, bevat metagegevens van gebruikersprofielen verzameld tussen 2021 en begin 2025. Hoewel het platform geen officiële verklaring heeft afgegeven, zijn verschillende experts op het gebied van cyberveiligheid het erover eens dat de situatie ernstig is.
Hoe is het datalek ontstaan?
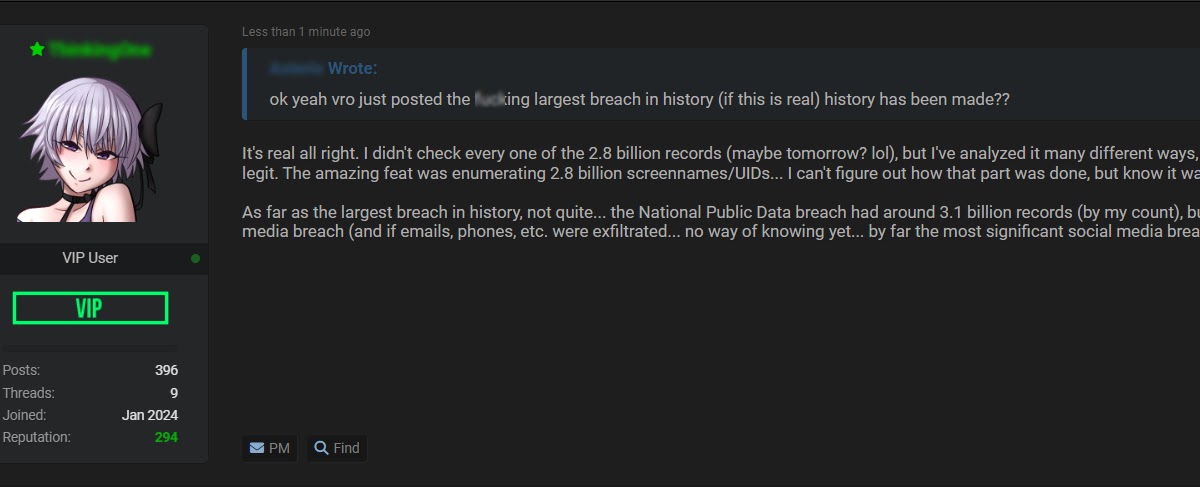
Alles wijst erop dat De bron van het lek zou te maken hebben met een voormalig werknemer van het bedrijf, die toegang zou hebben gehad tot de informatie tijdens de massaontslagen die onlangs X troffen. Deze persoon, die op de forums wordt geïdentificeerd als ThinkingOne, legde uit dat hij via verschillende kanalen contact met het bedrijf had geprobeerd op te nemen om het probleem te melden, maar dat hij geen reactie had gekregen.
Geconfronteerd met X's schijnbare onverschilligheid, ThinkingOne heeft besloten de database openbaar te maken. Daartoe verspreidde hij niet alleen actuele gegevens, maar ook combineerde ze met die van een eerder lek uit 2023, waardoor zowel het volume als het aantal betrokken profielen toenam. Deze zaak doet denken aan andere incidenten met datalekken, zoals de lek bij El Corte Inglés.
Hoewel het aantal actieve X-gebruikers wordt geschat op iets meer dan 330 miljoen, De gelekte gegevens zouden tot wel 100.000 euro bedragen 2.870 miljard records. Volgens beveiligingsexperts kan dit verschil komen doordat inactieve accounts, bots, verwijderde profielen of historische gegevens die door het platform zijn opgeslagen, worden meegenomen.
Wat houdt het lek precies in?

In tegenstelling tot andere inbreuken waarbij wachtwoorden of betalingsgegevens in gevaar zijn gebracht, Dit richt zich op zeer gedetailleerde metadata van de profielen. Tot de gelekte items behoren:
- Unieke gebruikers-ID's (ID's)
- Namen en pseudoniemen
- Profiel-URL's
- Creatiedata
- Locatie- en tijdzone-informatie
- Volgers en aantal volgers (van 2021 en 2025)
- Favorieten en berichten Activiteit
- Huidige en 2021 weergavenaam
- Bron van de laatste tweet (bijv. vanuit welke app deze is verzonden)
Bovendien zouden sommige partijen informatie ook het volgende bevatten: e-mailadressen, wat het risico op phishingaanvallen aanzienlijk vergroot. Dit probleem is ook bij andere lekken waargenomen, zoals de Ticketmaster-lek.
Een gezamenlijk bestand met de gegevens van beide lekken genereerde een Geverifieerde CSV met meer dan 201 miljoen vermeldingen. Cybersecuritybedrijf SafetyDetectives zei dat het een willekeurige steekproef van deze gegevens had gecontroleerd en had bevestigd dat de informatie overeenkwam met die van echte gebruikers.
Reacties van cybersecurity-experts
Industrie-experts hebben deze kloof geclassificeerd als een van de grootste in de geschiedenis van sociale media. Hoewel de aard van de gegevens ongevoelig lijkt omdat er geen wachtwoorden in voorkomen, biedt het detailniveau voldoende informatie om te worden gebruikt in social engineering campagnes en gepersonaliseerde fraude.
Een van de meest directe risico's, zo wijzen ze erop, is het gebruik van data in goed gearticuleerde phishingcampagnes. Als een cybercrimineel toegang heeft tot zowel het e-mailadres als de gebruikersgeschiedenis en gebruikersnaam, kan hij bijzonder overtuigende berichten opstellen om slachtoffers te misleiden. Dit is vergelijkbaar met de zorgen die zijn geuit over andere recente inbreuken, zoals de LinkedIn-lek.
Er wordt ook gewaarschuwd voor zogenaamde gerichte aanvallen.waarbij criminelen hun strategieën aanpassen op basis van de interesses of gedragingen die in de gelekte profielen worden gedetecteerd. Dit zou kunnen leiden tot complexere oplichtingspraktijken, spamaanvallen of zelfs digitale afpersing.
Wat kunnen getroffen gebruikers doen?
Hoewel gebruikers niet met terugwerkende kracht kunnen voorkomen dat hun informatie wordt gelekt, kunnen ze wel maatregelen nemen. beschermende maatregelen:
- Verander onmiddellijk het wachtwoord van X, bij voorkeur met behulp van een complexe sleutel of automatische generator.
- Klik niet op verdachte links of reageren op e-mails van onbekende afzenders.
- Privacy-instellingen herzien en versterken in digitale netwerken en diensten.
- Wees alert op telefoontjes, sms'jes of e-mails waarin om gevoelige gegevens wordt gevraagd.
- Controleer bankrekeningen, e-mailaccounts en andere gekoppelde platforms op zoek naar ongewone activiteiten.
- Meld verdacht gedrag rechtstreeks aan X of aan de lokale autoriteiten als u vermoedt dat er sprake is van oplichting.
Mensen die meerdere accounts beheren, wordt ook aangeraden om te controleren op kruiskoppelingen op andere platforms. Cybercriminelen hergebruiken namelijk vaak informatie om toegang te krijgen tot meerdere diensten. Voor een grotere veiligheid is het van cruciaal belang om te weten hoe veilige databases maken.
Twitter heeft nog geen commentaar gegeven op de kwestie.
Een van de meest verontrustende aspecten van dit incident is het gebrek aan reactie of transparantie van de kant van X. Tot op heden heeft het bedrijf geen officiële verklaring afgegeven, waarin de authenticiteit van het bestand noch wordt bevestigd, noch ontkend.
Deze stilte heeft tot onrust geleid in de techwereld, vooral onder beveiligingsonderzoekers. Zij vinden dat het bedrijf op zijn minst publiekelijk over de situatie moet rapporteren.
De context helpt ook niet: nog maar een paar dagen geleden werd het bedrijf overgenomen door xAI, het kunstmatige intelligentiebedrijf van Elon Musk. Deze overgang kan de institutionele respons vertragen of het crisismanagement bemoeilijken.
In elk geval, Specialisten zijn het erover eens dat het gebrek aan communicatie de onzekerheid vergroot en gebruikers onbeschermd achterlaat. Velen vragen zich af of hun accounts zijn gehackt en welke interne maatregelen X heeft genomen om de impact van het probleem te beperken.
Alles wijst erop dat deze zaak een keerpunt zal betekenen voor de cyberveiligheid van sociale media. Hoewel de meeste gegevens op zichzelf niet extreem gevoelig zijn, kan het combineren ervan een groot risico vormen. zeer ernstige implicaties in de verkeerde handen.
De digitale gemeenschap vraagt dat platforms meer verantwoording afleggen om de gegevens van hun gebruikers te beschermen en snel te handelen wanneer er een beveiligingsinbreuk plaatsvindt. Wachten tot X zich uitspreekt en uitleg geeftDeskundigen benadrukken dat individuele bewaking en goede praktijken de eerste verdedigingslinie blijven voor voorkom dat u slachtoffer wordt van digitale oplichting of fraude.

Ik ben een technologieliefhebber die van zijn 'nerd'-interesses zijn beroep heeft gemaakt. Ik heb meer dan 10 jaar van mijn leven doorgebracht met het gebruik van de allernieuwste technologie en het sleutelen aan allerlei programma's uit pure nieuwsgierigheid. Nu heb ik mij gespecialiseerd in computertechnologie en videogames. Dit komt omdat ik al meer dan vijf jaar voor verschillende websites over technologie en videogames schrijf en artikelen heb gemaakt die proberen u de informatie te geven die u nodig heeft in een taal die voor iedereen begrijpelijk is.
Als je vragen hebt, mijn kennis strekt zich uit van alles wat te maken heeft met het Windows-besturingssysteem tot Android voor mobiele telefoons. En mijn toewijding is aan jou, ik ben altijd bereid om een paar minuten te besteden en je te helpen bij het oplossen van eventuele vragen die je hebt in deze internetwereld.