- TrustedInstaller is de Windows Modules Installer-service die essentiële bestanden van het besturingssysteem beschermt en bijwerkt.
- Alleen TrustedInstaller en bepaalde servicegroepen kunnen componenten zoals Windows Defender of essentiële binaire bestanden wijzigen.
- Het wijzigen van eigenaren en machtigingen die door TrustedInstaller worden beheerd, vermindert de beveiliging en kan Windows beschadigen.
- Voordat u beveiligde bestanden aanraakt, is het raadzaam om tools zoals SFC, DISM en specifieke antimalwareprogramma's te gebruiken.
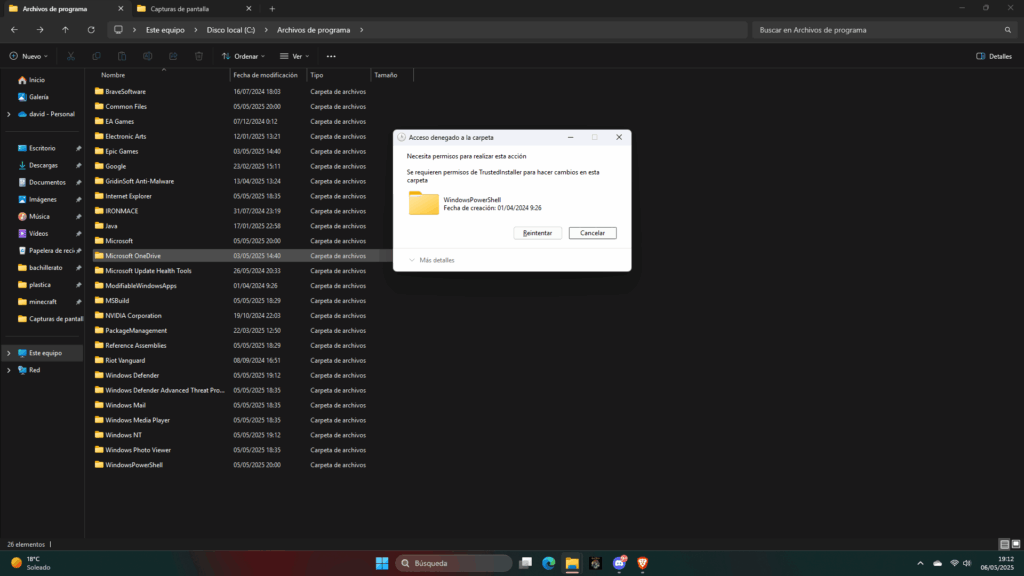
Als je ooit hebt geprobeerd een Windows-bestand te verwijderen of te wijzigen en een bericht hebt ontvangen dat je iets moet doen... TrustedInstaller-machtigingenJe bent niet de enige. Deze Windows-component roept veel vragen op omdat het lijkt alsof het "alles vergrendelt", maar in werkelijkheid is het een essentieel onderdeel voor de bescherming van het systeem.
Tegelijkertijd merken sommige gebruikers dat hun pc trager werkt, ze zien dat TrustedInstaller.exe verbruikt veel geheugen. of CPU, of ze ontdekken mappen met die eigenaar tijdens het onderzoeken van mogelijke malware. Beveiligingsprofessionals en penetratietesters komen TrustedInstaller ook tegen wanneer ze services zoals willen stoppen. Windows Defender of systeembestanden aanpassen voor penetratietesten.
Wat is het TrustedInstaller-proces en waarvoor wordt het gebruikt?
TrustedInstaller.exe is het uitvoerbare bestand voor de Windows Modules Installer-service., een officieel Microsoft-onderdeel dat deel uitmaakt van wat bekend staat als Windows Resource Protection (WRP)Dit mechanisme is verantwoordelijk voor de bescherming van essentiële systeembestanden, registersleutels en andere cruciale bronnen tegen ondoordachte wijzigingen.
De belangrijkste taak is het beheren van de Installatie, wijziging en verwijdering van Windows-componenten: Windows-updatesNieuwe systeemfuncties, patches, kernel-DLL-, .sys- en .exe-bestanden, enzovoort. Wanneer Windows een van deze beveiligde items moet bijwerken, start het de TrustedInstaller-service, voert de nodige wijzigingen door en stopt deze vervolgens meestal weer.
Als je de eigenschappen van veel systeembestanden bekijkt, zoals de klassieke rekenmachine in oudere versies van Windows, zul je zien dat de De eigenaar van het bestand is TrustedInstaller.Zelfs als u beheerder bent of toegang hebt als SYSTEM, kunt u deze bestanden niet verwijderen of vervangen zonder eerst de beveiliging van deze service te omzeilen.
TrustedInstaller fungeert ook als een speciale “servicegroep” van het systeemIntern gebruikt Windows, te beginnen met Windows Vista, de Service Security Identifier (Service SID)-functionaliteit om elke service te koppelen aan een beveiligings-ID zoals "NT SERVICE\ServiceName". In het specifieke geval van TrustedInstaller verschijnt de groep als "NT SERVICE\TrustedInstaller" wanneer u machtigingen of ACL's opvraagt met behulp van tools zoals PowerShell en Get-Acl.
Dankzij deze synthetische groepen kan elke service zeer gedetailleerde machtigingen krijgen voor bestanden, registersleutels, pijpen en andere beveiligbare objecten, zonder dat daarvoor altijd de generieke accounts van het systeem nodig zijn. TrustedInstaller heeft zelfs hogere bevoegdheden dan SYSTEM. met betrekking tot de middelen die het beheert, juist zodat het het systeem zonder beperkingen kan bijwerken of repareren.
De relatie van TrustedInstaller met Windows Update en Windows Defender
In de praktijk komt TrustedInstaller vooral van pas wanneer het systeem dat nodig heeft. Windows-updates installeren of beveiligde componenten wijzigenJe ziet het meestal actief wanneer Windows Update wordt uitgevoerd, bij het toevoegen of verwijderen van Windows-functies of tijdens bepaalde systeemherstelbewerkingen.
Een heel duidelijk voorbeeld is de interactie ervan met Windows Defender (WinDefend-service en het MsMpEng.exe-proces). Defender is de ingebouwde antivirussoftware van Microsoft en heeft een eigen service met de servicegroep "NT SERVICE\WinDefend". Om de antivirussoftware bij te werken, is het soms nodig om de service tijdelijk te stoppen en enginebestanden zoals mpengine.dll te vervangen.
Als u de toegangsbeheerlijsten (DACL's) van de Windows Defender-service bekijkt, zult u zien dat Alleen de service zelf en TrustedInstaller hebben volledige controle. Om het te stoppen en te wijzigen. Noch de beheerdersgroep, noch het SYSTEM-account kan WinDefend rechtstreeks stoppen met standaardmachtigingen; dit is gedaan om de systeembeveiliging te versterken tegen malware die probeert de antivirus uit te schakelen.
Voor offensieve beveiligingsprofessionals vormt dit een interessante uitdaging. Veel penetratietesters ontdekken dat zelfs met beheerdersrechten of zelfs systeemrechten, Ze kunnen MsMpEng.exe niet stoppen. Omdat het een beveiligd proces (PPL) is. Het token ervan kan niet zomaar worden geopend, zelfs niet met debugrechten (SeDebugPrivilege), wat het stelen van de beveiligingscontext bemoeilijkt.
Daarentegen is het proces TrustedInstaller.exe, hoewel het cruciaal is, Het is in veel versies niet beschermd als een PPL (Public License). van Windows. Dit wordt beschouwd als een "functie" in plaats van een bug, omdat het andere systeemcomponenten helpt om ermee te werken via bepaalde API's, zolang ze maar de juiste privileges hebben (bijv. SeDebugPrivilege) om het proces te openen en met de tokens ervan te werken.
Tokens, groepen en privilege-escalatie met betrekking tot TrustedInstaller
Binnen de Windows-beveiliging, een Een toegangstoken is het object dat een proces of thread identificeert. Wanneer je wilt communiceren met beveiligde bronnen. Het is vergelijkbaar met het tonen van je identiteitsbewijs bij de ingang van een nachtclub: het geeft aan wie je bent, tot welke groep je behoort, welke privileges je hebt en je integriteitsniveau (Laag, Gemiddeld, Hoog, Systeem, enz.).
Dit token slaat gegevens op zoals eigenaar/gebruiker, de groepen waartoe het proces behoortDe privilegelijst en het integriteitsniveau. Wanneer een proces probeert toegang te krijgen tot een bestand of service, vergelijkt het systeem de tokeninformatie met de toegangscontrolelijsten (DACL's) van het object om te bepalen of de actie is toegestaan.
Een belangrijk detail bij privilege-escalatieaanvallen is dat een proces met voldoende rechten zich voordoen als iemand anders of het token van een ander duplicerenAls het je lukt om het doelproces te openen met rechten zoals PROCESS_QUERY_INFORMATION of iets dergelijks, en je account beschikt over privileges zoals SeDebugPrivilege, kun je een handle van het token verkrijgen en dit gebruiken om je proces te laten handelen met de identiteit van het andere proces (impersonatie of DuplicateToken).
Het probleem voor de aanvaller is hoe hij dat punt kan bereiken. Als je probeert Open het primaire token van het TrustedInstaller-proces. Als beheerder zul je merken dat dat niet voldoende is: de ACL's voor dat token geven je geen toestemming om het te lezen of je ervoor uit te oefenen. Alleen door als SYSTEM te werken, kun je het TI-token correct benaderen en gebruiken.
Daarom omvatten veel escalatiestrategieën eerst een sprong van Administrator naar SYSTEM. Een klassieke techniek is het misbruiken van processen zoals... Winlogon.exedie als SYSTEM-account in dezelfde sessie als de interactieve gebruiker draait en relatief ruime ACL's op zijn token heeft. Als u beheerder bent, kunt u het Winlogon-token openen met impersonatierechten en de toegang escaleren naar SYSTEM.
Eenmaal in SYSTEM, en het inschakelen van privileges zoals SeDebugPrivilegeHet is mogelijk om het TrustedInstaller-proces (indien actief) te openen met voldoende privileges (bijvoorbeeld PROCESS_QUERY_INFORMATION of zelfs PROCESS_ALL_ACCESS) en van daaruit een token te verkrijgen met toegang tot de TrustedInstaller-groep. Met dat token kunt u vervolgens programmatisch services zoals WinDefend stoppen, wat precies is wat beveiligingspublicaties met proof-of-concept-bewijs in openbare repositories aantonen.
Er bestaan ook andere, complexere varianten, zoals maak tokens aan die de TrustedInstaller-groep bevatten Zonder ze rechtstreeks te stelen van het TrustedInstaller.exe-proces of te vertrouwen op verschillende tekenreeksen om SYSTEM te verkrijgen, draait het in principe altijd om het manipuleren van tokens en ACL's om dat bevoorrechte toegangsniveau te verkrijgen.
Waarom je TrustedInstaller niet zomaar moet uitschakelen of de machtigingen ervan moet wijzigen.
Vanuit het perspectief van een thuisgebruiker of zelfs een supportmedewerker is het allerbelangrijkste om te begrijpen dat TrustedInstaller is essentieel voor de stabiliteit en veiligheid van Windows.Het verwijderen van machtigingen of het uitschakelen van de service omdat deze "vervelend" is, kan ertoe leiden dat het systeem onbruikbaar wordt of, op zijn minst, niet correct kan worden bijgewerkt.
Als u de eigenaar van het systeembestand wijzigt van TrustedInstaller naar Administrators, of als u ACL's wijzigt en machtigingen verleent, kan dit problemen veroorzaken. Uw gebruiker heeft volledige controle over cruciale resources.Je verzwakt de barrière die voorkomt dat malware en kwaadaardige programma's belangrijke bestanden vervangen. Bovendien kan het per ongeluk verwijderen van een beveiligd .dll- of .sys-bestand leiden tot blauwe schermen, opstartfouten of andere ongebruikelijke opstartproblemen van programma's.
Het is ook belangrijk om te vermelden dat TrustedInstaller onderdeel is van de Windows Resource Protection (WRP)Dit voorkomt onnodige wijzigingen aan ondertekende binaire bestanden en kerncomponenten. Door deze functie uit te schakelen, kan het systeem zichzelf niet correct herstellen wanneer het corruptie of ongeautoriseerde wijzigingen in deze bestanden detecteert.
Bij penetratietesten worden deze kenmerken gebruikt om daadwerkelijke zwakke punten aan te tonen, maar dit gebeurt binnen een gecontroleerd kader, in laboratoriumomgevingen of met uitdrukkelijke toestemming van de klant. Het is geen goed idee om aanvalstechnieken na te bootsen op een persoonlijke of zakelijke pc. zonder volledig te begrijpen wat je doet en zonder volledige back-ups te hebben om het systeem te herstellen.
Zelfs in gevallen van malware, bijvoorbeeld wanneer u detecteert dat er een ogenschijnlijk kwaadaardige map verschijnt met TrustedInstaller als eigenaarHet is doorgaans verstandiger om het proces te onderzoeken dat het probleem veroorzaakt en gespecialiseerde antimalwareprogramma's te gebruiken, dan te proberen TrustedInstaller te "vernietigen" of de controle over alles wat het aanraakt over te nemen.
TrustedInstaller, resourceverbruik en systeemtraagheid
Een andere veelgestelde vraag is waarom het proces TrustedInstaller.exe plotseling in Taakbeheer verschijnt. veel CPU- of RAM-geheugen verbruiken waardoor de computer een tijdje erg traag werkt. Dit valt meestal samen met de periode waarin Windows naar updates zoekt, deze downloadt of installeert.
In de meeste gevallen is die piek in consumptie van tijdelijke aard: TrustedInstaller werkt intensief tijdens het toepassen van wijzigingen op Windows-modules.En zodra het klaar is, keert het resourcegebruik terug naar normale niveaus. Als uw computer weinig geheugen heeft of een sterk gefragmenteerde mechanische harde schijf, is het gevoel van traagheid tijdens deze processen sterker merkbaar.
Als uw browser of applicaties erg traag werken en u ziet dat TrustedInstaller actief is, controleer dan ook de algehele status van uw systeem: schijffragmentatie, achtergrondprocessen, automatisch opstartende programma's en mogelijke infecties. Veel applicaties van derden schrijven naar het register en de schijf, waardoor ongeldige vermeldingen en fragmentatie ontstaan. Dit kan de werkdruk van TrustedInstaller verhogen en de indruk wekken dat alles overbelast is.
Om te controleren wat er aan de hand is, kunt u Taakbeheer openen met Ctrl + Shift + Esc Controleer de tabbladen CPU, geheugen, schijf en netwerk. Als het installatieproces van Windows-modules veel systeembronnen verbruikt, is het waarschijnlijk bezig met het toepassen van updates of het repareren van componenten.
Zolang er geen constante fouten optreden en het verbruik niet urenlang onverklaarbaar hoog blijft, Het is gebruikelijk om het proces zijn werk te laten doen.Het onderbreken van Windows-updates halverwege kan meer problemen veroorzaken dan oplossen.
Hoe ga je veilig om met bestanden die beschermd worden door TrustedInstaller?
Soms word je gedwongen om bestanden aanraken die beveiligd zijn door TrustedInstallerU moet bijvoorbeeld mogelijk een beschadigd .dll-bestand vervangen, restanten van een programma opruimen dat vergrendelde bestanden heeft achtergelaten, of specifieke instructies van de technische ondersteuning opvolgen. In deze gevallen is het altijd verstandig om eerst de ingebouwde reparatietools te proberen voordat u handmatig actie onderneemt.
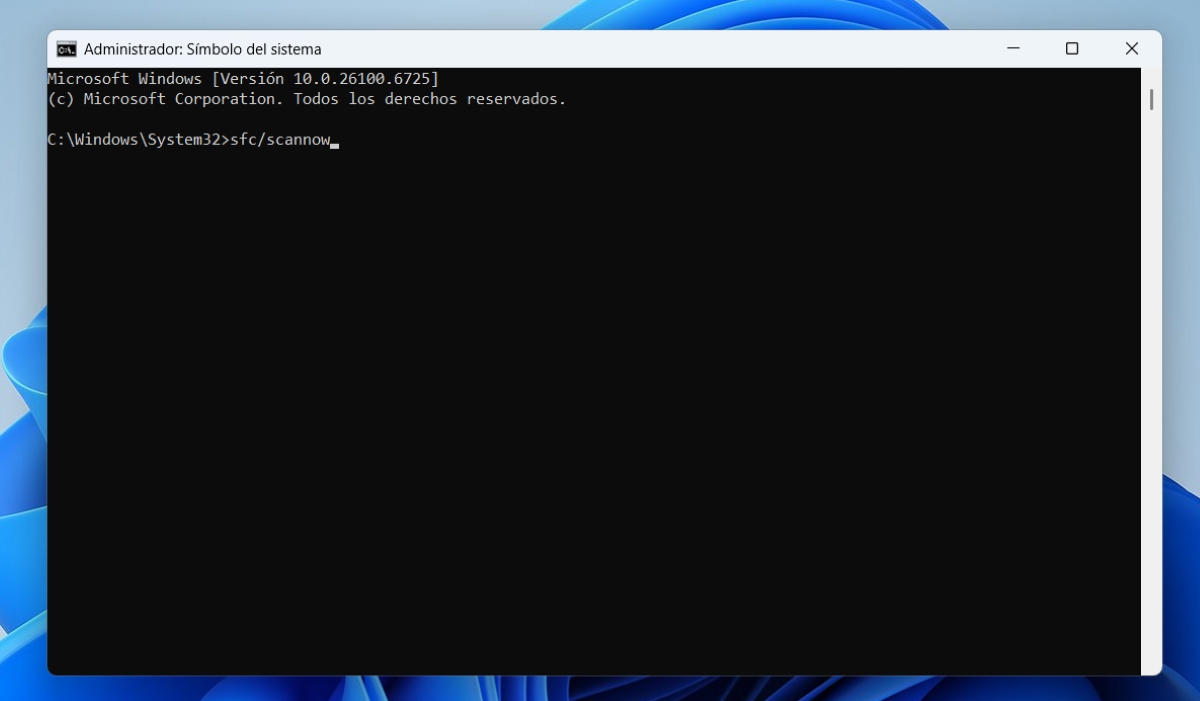
Een van de eerste opties is om de Systeembestandscontrole (SFC)Om dit te doen:
1) Open een opdrachtprompt met beheerdersrechten.Klik op Start, typ CMD in het zoekvak, klik met de rechtermuisknop op cmd.exe en kies 'Uitvoeren als beheerder'. Als u een fabrieksgeïnstalleerde versie van Windows hebt en de installatieschijf niet bij de hand hebt, zal het systeem proberen de benodigde bronbestanden te vinden.
2) Voer de opdracht SFC /SCANNOW uit. Druk op Enter. De scan kan even duren, vooral als er veel bestanden gecontroleerd moeten worden, dus wees geduldig. Windows scant beveiligde onderdelen en herstelt beschadigde of ontbrekende essentiële bestanden met behulp van de kopie op de installatieschijf of de herstelschijf van de fabrikant.
Zodra het proces is voltooid, start u uw computer opnieuw op. Controleer of de fout aanhoudt.In veel gevallen lost deze simpele stap problemen op met vergrendelde bestanden, kleine beschadigingen en problemen bij het wijzigen van systeemelementen.
Het is alleen zinvol als standaardtools (SFC, DISM, systeemherstel, enz.) niet werken en je precies weet wat je doet. Handmatig eigenaar worden van een beveiligd bestand of een beveiligde map en de machtigingen wijzigen om bestanden te kunnen hernoemen, vervangen of verwijderen.
Het eigenaarschap van TrustedInstaller overdragen aan beheerders: stappen en risico's
Als u een bericht krijgt dat u TrustedInstaller-machtigingen nodig hebt bij het verwijderen of wijzigen van een bestand, kunt u de eigenaar wijzigen in Beheerders om ermee te kunnen werken. De gebruikelijke procedure in Windows is als volgt, ervan uitgaande dat u de risico's begrijpt:
1) Sluit de melding over ontbrekende machtigingen. Er zou moeten staan dat u TrustedInstaller-machtigingen nodig hebt, zelfs als u een beheerdersaccount gebruikt. Zoek vervolgens het bestand of de map die u wilt wijzigen.
2) Klik met de rechtermuisknop op het bestand of de map. Selecteer vervolgens 'Eigenschappen'. Ga in het venster dat verschijnt naar het tabblad 'Beveiliging' bovenaan en klik op de knop 'Geavanceerde opties' rechtsonder.
3) In de geavanceerde beveiligingsoptiesGa naar het tabblad 'Eigenaar'. Je ziet dat de huidige eigenaar TrustedInstaller is. Klik op de knop 'Bewerken' en selecteer 'Beheerders' in de lijst met mogelijke nieuwe eigenaren.
Als u met een hele map wilt werken en niet met slechts één bestand, verschijnt er een venster waarin u dat kunt doen. “Eigenaar vervangen op subcontainers en objecten”Als u wilt dat alle bestanden en submappen de beheerder als eigenaar hebben, vink dan dat vakje aan en accepteer de wijzigingen.
Nadat u op OK hebt geklikt, bevestigt u de waarschuwing die verschijnt. Vanaf dat moment is de huidige eigenaar de groep Administrators in plaats van TrustedInstaller. Sluit het venster door nogmaals op OK te klikken en ga terug naar het oorspronkelijke scherm met bestands- of mapeigenschappen.
Ga nu terug naar het tabblad Beveiliging en klik op de knop 'Bewerken' om de machtigingen te wijzigen. Selecteer de groep Beheerders In de lijst met groeps- of gebruikersnamen en in het gedeelte met machtigingen onderaan, vinkt u het vakje 'Volledige controle' aan onder de kolom 'Toestaan'. Sla de wijzigingen op en bevestig eventuele beveiligingswaarschuwingen die verschijnen.
Vanaf dat moment zou je in staat moeten zijn om Het bestand verwijderen, hernoemen of wijzigen. of een map die voorheen werd beschermd door TrustedInstaller. Het is echter cruciaal om te onthouden dat dergelijke wijzigingen de systeembeveiliging verminderen en het systeem kwetsbaar of instabiel kunnen maken. Daarom mogen deze wijzigingen alleen worden uitgevoerd op zeer specifieke items en met volledige kennis van het proces.
TrustedInstaller en malware: veelvoorkomende gevallen en voorzorgsmaatregelen
Soms detecteert de gebruiker verdachte processen in Taakbeheer, zoals: TextInputHost.exe of andere namen die, na onderzoek, verband lijken te houden met malware of ongewenste software. Bij een poging om de bronmappen te verwijderen, blijkt dat ze beschermd worden door TrustedInstaller. Na het wijzigen van de machtigingen en het verwijderen ervan, verschijnen ze na een herstart opnieuw.
Dat een map heeft Dat TrustedInstaller de eigenaar is, betekent niet automatisch dat het legitiem is.Dit betekent echter niet automatisch dat u IT zomaar kunt uitschakelen. De verstandige aanpak is om te proberen te achterhalen welk proces of welke service die bestanden opnieuw aanmaakt, geplande taken te controleren, opstartservices te bekijken en eventuele persistente hooks te identificeren die mogelijk systeemidentiteiten gebruiken of vertrouwde componenten misbruiken.
Als ingebouwde tools zoals Windows Defender, een volledige systeemscan, SFC /scannow of DISM /online /cleanup-image Als ze niets vinden, kan het nodig zijn om andere gespecialiseerde antimalwareprogramma's te gebruiken. een USB-apparaat analyseren Of schakel professionele hulp in. Het uitschakelen van TrustedInstaller of het systematisch blokkeren van alles wat de handtekening ervan draagt, kan de situatie verergeren en gezonde onderdelen van het besturingssysteem beschadigen.
In elk geval moet het volgende vermeden worden: Schakel de TrustedInstaller-service volledig uit. Het wordt gezien als een "snelle oplossing" wanneer een verdacht bestand eraan gekoppeld is. Het is beter om je te richten op de specifieke bron van de malware, de mechanismen waarmee deze zich verspreidt en het systeem te reinigen met geschikte tools, in plaats van te knoeien met de kern van de Windows-bronbeveiliging.
Inzicht in de rol die TrustedInstaller speelt in de beveiligingsarchitectuur van Windows helpt enorm bij het verklaren waarom bepaalde bestanden onaantastbaar lijken. waarom sommige diensten alleen door hem kunnen worden stopgezet En waarom heeft Microsoft deze componenten zo restrictief ontworpen? Hoewel onderzoekers in testomgevingen wellicht experimenteren met het omzeilen van deze beperkingen, is het op een computer voor dagelijks gebruik meestal het verstandigst om ze te respecteren en te vertrouwen op officiële reparatiemechanismen voordat men zijn toevlucht neemt tot riskante sluiproutes.


Redacteur gespecialiseerd in technologie- en internetvraagstukken met ruim tien jaar ervaring in verschillende digitale media. Ik heb gewerkt als redacteur en contentmaker voor e-commerce-, communicatie-, online marketing- en reclamebedrijven. Ik heb ook geschreven op websites over economie, financiën en andere sectoren. Mijn werk is ook mijn passie. Nu, via mijn artikelen in Tecnobits, probeer ik al het nieuws en de nieuwe kansen te verkennen die de wereld van de technologie ons elke dag biedt om ons leven te verbeteren.