- Implementering av DoH- og DoT-protokoller gjennom SSL-sertifikatadministrasjon og åpning av spesifikke porter.
- Optimalisering av personvern gjennom bruk av krypterte oppstrømsservere og konfigurasjon av pålitelige omvendte proxyer.
- Implementering av innebygde konfigurasjonsprofiler for å integrere DNS-filtrering på Android-, iOS- og Windows-enheter.
Hvordan konfigurerer du DNS over HTTPS og DNS over TLS i AdGuard Home? Hvis du er lei av at internettleverandøren din vet alt du gjør på nettet, eller ønsker å kontrollere hjemmets annonsering hvor som helst, er det å sette opp din egen krypterte DNS-server den ultimate løsningen. AdGuard Hjem Det har blitt stjerneverktøyet for de som søker personvern og visuell renslighet, slik at vi kan administrere nettverkstrafikk uten å måtte installere irriterende utvidelser på hver enhet.
Den virkelige magien skjer når vi slutter å bruke tradisjonell rentekst-DNS og hopper til protokoller som DNS-over-HTTPS (DoH) y DNS-over-TLS (DoT)Det handler ikke bare om å blokkere annonser, men om å bygge en krypteringsmur som hindrer tredjeparter i å snike seg inn i søkene dine, noe som gjør nettlesingen din mye tryggere og mer privat, enten du sitter i stuesofaen eller er koblet til et offentlig Wi-Fi-nettverk. For å lære mer kan du... Slik krypterer du DNS-en din ved hjelp av DNS over HTTPS.
Forutsetninger for å starte montering
For at alt dette skal fungere, trenger du ideelt sett en server som har en dedikert offentlig IP-adresseHvis du ikke har en hjemme, finnes det svært rimelige skybaserte alternativer som DigitalOcean, Vultr eller Linode. Hvis du foretrekker noe mer lokalt, kan du bruke en NAS eller til og med avanserte rutere som støtter det. Docker og Docker Compose, siden det er den reneste måten å installere tjenesten på uten å ødelegge operativsystemet.
Et kritisk punkt er port 53. På Ubuntu- eller Debian-systemer er tjenesten systemd-løst Denne porten er ofte monopolisert, så du må deaktivere den for at AdGuard Home skal ta kontroll over DNS-trafikk. For å gjøre dette, stopper du ganske enkelt tjenesten og deaktiverer den via terminalen før du starter containeren.
Innhenting av SSL-sertifikater: Krypteringens kjerne
Uten et gyldig SSL-sertifikat vil kryptering rett og slett ikke fungere. Du har to alternativer: betale en sertifiseringsinstans eller velge det gratis og effektive alternativet med La oss kryptereFor å automatisere dette, verktøyet Certbot Det er den mest utbredte metoden, som lar deg få tak i de nødvendige filene gjennom en DNS-utfordring, som er den enkleste måten å unngå komplikasjoner.

Et annet veldig kraftig alternativ er LEGOnoe som er spesielt nyttig for de som ønsker å automatisere sertifikatfornyelse. Uansett hvilket verktøy som brukes, er målet å få tak i to grunnleggende filer: fullkjede.pem (sertifikatet) og privkey.pem (den private nøkkelen), som er det AdGuard Home vil be om for å validere den krypterte forbindelsen.
Steg-for-steg-konfigurasjon av DoH og DoT
Når du har AdGuard Home oppe og går, logger du deg på kontrollpanelet og går til seksjonen for KrypteringsinnstillingerDet er her handlingen skjer. Du må aktivere kryptering og tilordne en servernavn, som vil være underdomenet (for eksempel dns.dittdomene.com) som enhetene dine vil koble seg til.
- Sertifikater: Kopier innholdet i fullchain.pem-filen til sertifikatfeltet og den private nøkkelen til det tilsvarende feltet.
- Porter: For HTTPS (DoH) er standardporten 443, men du kan endre den hvis den allerede er i bruk. For TLS (DoT) må du åpne og omdirigere port 853.
- Validering: Ikke glem å lagre endringene og bekrefte at systemet indikerer at konfigurasjonen er riktig.
Integrasjon med omvendt proxy og Nginx
Hvis du vil ha tilgang til AdGuard Home-nettgrensesnittet gjennom et fint underdomene ved å bruke Nginx Proxy ManagerDu må være forsiktig med IP-adresser. Som standard kan AdGuard Home avvise DoH-forespørsler som kommer fra en proxy hvis den ikke stoler på den. For å fikse dette må du redigere filen. AdGuardHome.yaml og legg til proxyens IP-adresse i listen over pålitelige_proxyer.
I Nginx-konfigurasjonen er det viktig å inkludere overskriftene X-Real-IP o X-Videresendt-ForDette lar AdGuard Home se ikke bare proxyens IP-adresse, men også klientens virkelige IP-adresse som lager spørringen, slik at du kan bruke individuelle filtreringsregler per enhet og ikke behandle hele nettverket som én enkelt bruker.
Bruk av kryptert DNS som Upstream
Ikke bare kan du tilby kryptert DNS til enhetene dine, men AdGuard Home kan også spørre andre servere ved hjelp av kryptering. I stedet for å bruke vanlige IP-adresser kan du konfigurere oppstrømsservere ved hjelp av TLS- eller HTTPS-syntaks. Du kan for eksempel Bruk Google DNS gjennom tls://dns.google eller bruk tls://1.1.1.1 for Cloudflare.
Dette oppretter en sikker tunnel fra enheten din til AdGuard Home og deretter en annen tunnel fra AdGuard Home til den endelige leverandøren, noe som sikrer at ingen mellommann kan lese innholdet i DNS-forespørslene dine helt gjennom.
Konfigurasjon på sluttenheter
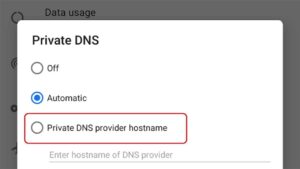
Fordelen med DoH og DoT er at mange operativsystemer allerede støtter dem innebygd. Android 9 eller nyereDu kan gå til nettverksinnstillingene dine og konfigurere «Privat DNS» ved ganske enkelt å skrive inn domenet ditt. iOS og macOSTing er enklere hvis du bruker AdGuard Home-"oppsettveiledningen", eller hvis du foretrekker å vite Slik endrer du DNS på iPhone manuelt.
For Windows, konfigurasjonen av DNS-over-HTTPS Dette gjøres direkte i personvern- og sikkerhetsinnstillingene ved å angi server-URL-en din. Hvis du trenger hjelp, kan du kontakte Slik endrer du DNS i Windows 11På denne måten er du ikke lenger avhengig av å være koblet til ditt lokale nettverk eller bruke et VPN for å fortsette å nyte annonseblokkering og personvern.

Avansert filtrering og foreldrekontroller
Når den krypterte tunnelen er klar, kan du slippe løs det fulle potensialet til blokker listerVi anbefaler å starte med AdGuards innebygde liste og legge til OISD eller Steven Black for fullstendig beskyttelse mot skadelig programvare og telemetri. Hvis et nettsted slutter å laste, kan du bruke tilpassede filtreringsregler for å legge til raske unntak.
For de med familier er det mulighet for blokkerte tjenester Det er fantastisk. Det lar deg deaktivere datingapper, spill eller sosiale nettverk for bestemte klienter med et enkelt klikk, og dermed gjøre serveren din om til et kraftig system av foreldrekontroll sentralisert og enkel å administrere.
En optimalisert AdGuard Home-server med krypteringsprotokoller forvandler hjemmesurfing til en privat og distraksjonsfri opplevelse, eliminerer avhengigheten av internettleverandørens DNS og beskytter trafikk mot avlytting. Ved å kombinere SSL-sertifikater, omvendt proxy-administrasjon og konfigurasjon av mobile enheter, sikrer vi at innholdsfiltrering og databeskyttelse er tilgjengelig hvor som helst i verden uten at det går på bekostning av responshastighet.


Lidenskapelig opptatt av teknologi siden han var liten. Jeg elsker å være oppdatert i sektoren og fremfor alt å formidle det. Derfor har jeg vært dedikert til kommunikasjon på teknologi- og videospillnettsteder i mange år. Du kan finne meg skrive om Android, Windows, MacOS, iOS, Nintendo eller andre relaterte emner som du tenker på.