- Logisk isolasjon ved bruk av virtuelle maskiner reduserer risikoen drastisk ved analyse av mistenkelige USB-stasjoner.
- Microsoft Defender i Windows Sikkerhet lar deg skanne bestemte filer og mapper på USB-stasjonen.
- Riktig konfigurering av sanntidsbeskyttelse og USB-enhetspolicyer styrker forsvaret.
- En godt utformet analysearbeidsflyt unngår å alltid måtte bruke engangsofferverter.
¿Hvordan skanner jeg en USB-stasjon før jeg åpner filer i Windows? Hvis du noen gang har funnet en USB-stasjon liggende på kontoret eller på gaten, har du sikkert lurt på om det er lurt å koble den til datamaskinen. I sikkerhetskretser er det mye snakk om «USB drop»-angrep: angripere som legger igjen infiserte USB-stasjoner i håp om at noen vil koble dem til av nysgjerrighet. Å skanne en USB-stasjon før du åpner filer i Windows er nøkkelen til å unngå denne fellen. Og dessuten, gjør det uten å sette hovedutstyret ditt i fare.
Utover å bare kjøre en rask antivirusskanning, finnes det en rekke avanserte tiltak og verktøy for å studere oppførselen til en mistenkelig enhet. Det er mulig å logisk isolere USB-en, begrense hva systemet ser, bruke virtuelle maskiner og til og med ofre maskiner.Men alt dette med ett veldig klart mål for øye: at når inspeksjonen er ferdig, kan du fortsette å bruke datamaskinen din med trygghet og uten frykt for at den har blitt kompromittert på et dypt nivå.
Hvorfor en USB-stasjon kan være så farlig
En USB-enhet er ikke bare en enkel «minnepinne» med bilder eller dokumenter. Den kan fungere som lagring, som et tastatur (HID), som et nettverkskort, og til og med som en sammensatt enhet som blander flere roller.Dette betyr at systemet selv, når det er tilkoblet, kan begynne å samhandle med det på måter som ikke alltid er åpenbare for brukeren.
I USB-drop-angrep utnytter angriperen den fleksibiliteten til USB-standarden. En skadelig USB-stasjon kan simulere et tastatur og skrive kommandoer, åpne PowerShell, laste ned skadelig programvare eller endre innstillinger. uten at du engang trenger å åpne noen filer manuelt. Og hvis den også inneholder infiserte filer, mangedobles risikoen.
De fysiske og maskinvaremessige aspektene må også tas i betraktning. Det finnes enheter som ser ut til å være USB, men som egentlig er designet for å forårsake elektrisk skade gjennom overspenning.Elektriske isolatorer brukes til å beskytte mot denne typen trusler, og fungerer som en barriere for å forhindre at unormal utladning når hovedkortet ditt.
Den elektriske isolasjonen løser imidlertid ikke problemet med skadelig kode eller USB-enheter som oppfører seg annerledes enn de ser ut til å gjøre. For å håndtere dette er det nødvendig å tenke på logisk isolasjon: å begrense hva operativsystemet ser, hvor enheten er montert og hvilke tillatelser den har.Det er der virtuelle maskiner, spesialiserte huber og Windows' egne sikkerhetsinnstillinger kommer inn i bildet.
Avanserte risikoer: fastvare, hovedkort og vedvarende kompromisser
Når man snakker om å analysere en «mistenkelig» USB-stasjon, er det lett å bare tenke på det synlige innholdet: filene som vises i Utforsker. Det virkelige problemet begynner når angrepet er avhengig av enhetens fastvare eller sårbarheter i selve utstyrets maskinvare.I så fall er det kanskje ikke nok å rengjøre operativsystemet.
Det finnes forskning og laboratorietester som viser at det er mulig. endre fastvaren til USB-enheter, kontrolleren eller til og med hovedkortets BIOS/UEFIHvis noe slikt skulle kjøres fra en skadelig USB-stasjon, kunne datamaskinen bli kompromittert nesten permanent, selv etter formatering av disken eller reinstallering av Windows fra bunnen av.
Det er derfor mange tyr til det som kalles en «offervert»: en gammel datamaskin eller en uten viktig informasjon, frakoblet internett, som antas å være potensielt kasserbar etter analyseDen mistenkelige USB-enheten kobles til der, filene og oppførselen observeres, og hvis noe går galt, settes ikke hoveddatamaskinen i fare.
Problemet med denne strategien, hvis vi inntar en veldig paranoid tankegang, er at den offerverten kan kanskje aldri bli fullt ut stolet på igjen.Hvis vi tror at et angrep kan ha endret lavnivå-fastvare eller kritiske komponenter, vil den eneste virkelig sikre veien videre være å isolere utstyret permanent eller rett og slett ta det ut av drift.
Denne konteksten er det som motiverer søket Logisk isolasjon og USB-enhetskontrollløsninger som tillater studier av USB-stasjoners oppførsel uten rimelig risiko for å kompromittere maskinvaren eller det daglige arbeidssystemet.
Konseptet med logisk isolasjon av en USB
Logisk isolasjon består av begrense omfanget der USB-en er synlig eller tilgjengelig i systemetPå denne måten, selv om enheten er fysisk koblet til datamaskinen, har bare en svært kontrollert del av miljøet tilgang til den. Tanken er at denne «boblen» er den eneste delen som kan bli kompromittert i tilfelle et angrep.
En av de mest praktiske måtene å implementere denne isolasjonen på er Gjør USB-stasjonen bare synlig fra en virtuell gjestemaskinDette hindrer vertssystemet i å behandle det som et tastatur, en mus eller en annen HID-enhet. Dette oppnås ved å kombinere et virtualiseringslag med, i noen tilfeller, dedikerte USB-huber eller -kontrollere.
I et ideelt scenario ser verten bare en virtualisert USB-kontroller, og alt som er koblet til den er eksponert utelukkende for den virtuelle maskinen. Dermed blir ethvert forsøk fra enheten på å fungere som en HID, et nettverkskort eller et fremmedelement "låst" i det virtuelle miljøet., uten direkte mulighet til å samhandle med hovedskrivebordet eller med andre enheter.
Logisk isolasjon er ikke magi: Hvis det finnes en sårbarhet i hypervisoren eller i selve USB-virtualiseringen, kan et svært sofistikert angrep forsøke å utnytte den.Men for de aller fleste hjemme- og arbeidssituasjoner reduserer det å heve denne separasjonsbarrieren risikoen betraktelig sammenlignet med å koble USB-stasjonen direkte til det faktiske systemet.
Bruke virtuelle maskiner til å analysere en USB-stasjon
Den mest tilgjengelige måten for de fleste Windows-brukere å isolere en USB-stasjon er ved å bruke en virtuell maskin. Programmer som Hyper-V (integrert i visse utgaver av Windows), VirtualBox eller VMware Workstation lar deg omdirigere USB-enheter fra verten til gjesten.Nøkkelen er å konfigurere den slik at verten knapt samhandler med USB-stasjonen utover å overføre den til den virtuelle maskinen.
I disse miljøene kan du velge hvilken virtuell maskin den skal tilordnes når du kobler til en USB-stasjon. Ideelt sett bør du opprette en dedikert virtuell maskin for analyse, med et minimalistisk Windows- eller Linux-system, ingen personlige data, øyeblikksbilder for tilbakestilling til tidligere versjoner og gode sikkerhetsverktøy installert.Alt du gjør med USB-en skjer i det gjesteoperativsystemet.
Hvis merkelig oppførsel oppdages eller det mistenkes at noe kan ha infisert den virtuelle maskinen, rett og slett slett det kompromitterte øyeblikksbildet, gjenopprett en ren tilstand eller gjenskap den virtuelle maskinen fra bunnen avSå lenge hypervisoren og verten ikke påvirkes, vil hovedsystemet ditt forbli intakt.
Imidlertid tilbyr ikke alle virtualiseringspakker samme granularitetsnivå med USB-enheter. I noen tilfeller presenteres USB-stasjonen først for verten og omdirigeres deretter; i andre tilfeller kan den kanaliseres direkte til gjesten.Jo mindre interaksjon med verten, desto bedre fra et sikkerhetssynspunkt.
Det anbefales også Deaktiver automatisk utførelse (AutoRun/AutoPlay) og annen atferd på verten som kan utløses når du kobler til en USB-enhet.Selv om hensikten er å flytte den til den virtuelle maskinen umiddelbart. Det er et ekstra lag med beskyttelse i tilfelle noe går galt med den vanlige rutinen.
Hindre USB i å fungere som HID på verten
En spesifikk bekymring i slike scenarier er at den mistenkte USB-enheten fungerer som en menneskelig grensesnittsenhet (HID), det vil si som et tastatur, en mus eller annen periferienhet for inndata. De velkjente «Rubber Ducky»-angrepene er nettopp basert på dette: enheten utgir seg for å være et tastatur og utfører kommandoer i full fart. uten at brukeren trenger å gjøre noe.
For å redusere denne risikoen kan ulike strategier brukes. Noen avanserte USB-kontrollere og visse huber tillater Filtrer enhetstyper slik at bare masselagringsenheter godtas og HID eller andre klasser blokkeres.Denne typen maskinvare er mer vanlig i industrielle og høysikkerhetsmiljøer, men den begynner også å dukke opp i kommersielle kontorløsninger.
På programvaresiden tillater visse virtualiserings- og operativsystemkonfigurasjoner å knytte en fysisk USB-port eksklusivt til en virtuell maskinDermed, selv om en enhet er tilkoblet som prøver å oppføre seg som et tastatur, vil det bare ha en effekt i gjesteskrivebordet, og ikke på vertsskrivebordet.
En annen måte er å bruke Windows-gruppepolicyer og sikkerhetspolicyer til å begrense bruken av USB-enheter av visse klasserDenne tilnærmingen kan imidlertid være kompleks å justere riktig, og brukes ofte mer til å blokkere USB-er i bedriftsmiljøer enn til delikat rettsmedisinsk analyse.
Uansett er hovedideen klar: å begrense angrepsflaten USB kan ha på vertssystemet så mye som mulig, både på nivået for dataregistrering og driverinstallasjon eller eksponering av nye grensesnitt.
Hva kan Windows Defender gjøre med en mistenkelig USB-stasjon?
Når den logiske isolasjonen av enheten er på plass, er det på tide å analysere innholdet. Windows inkluderer Microsoft Defender Antivirus som standard, integrert i Windows Sikkerhets-appen.som lar deg undersøke bestemte filer og mapper på USB-stasjonen ganske direkte.
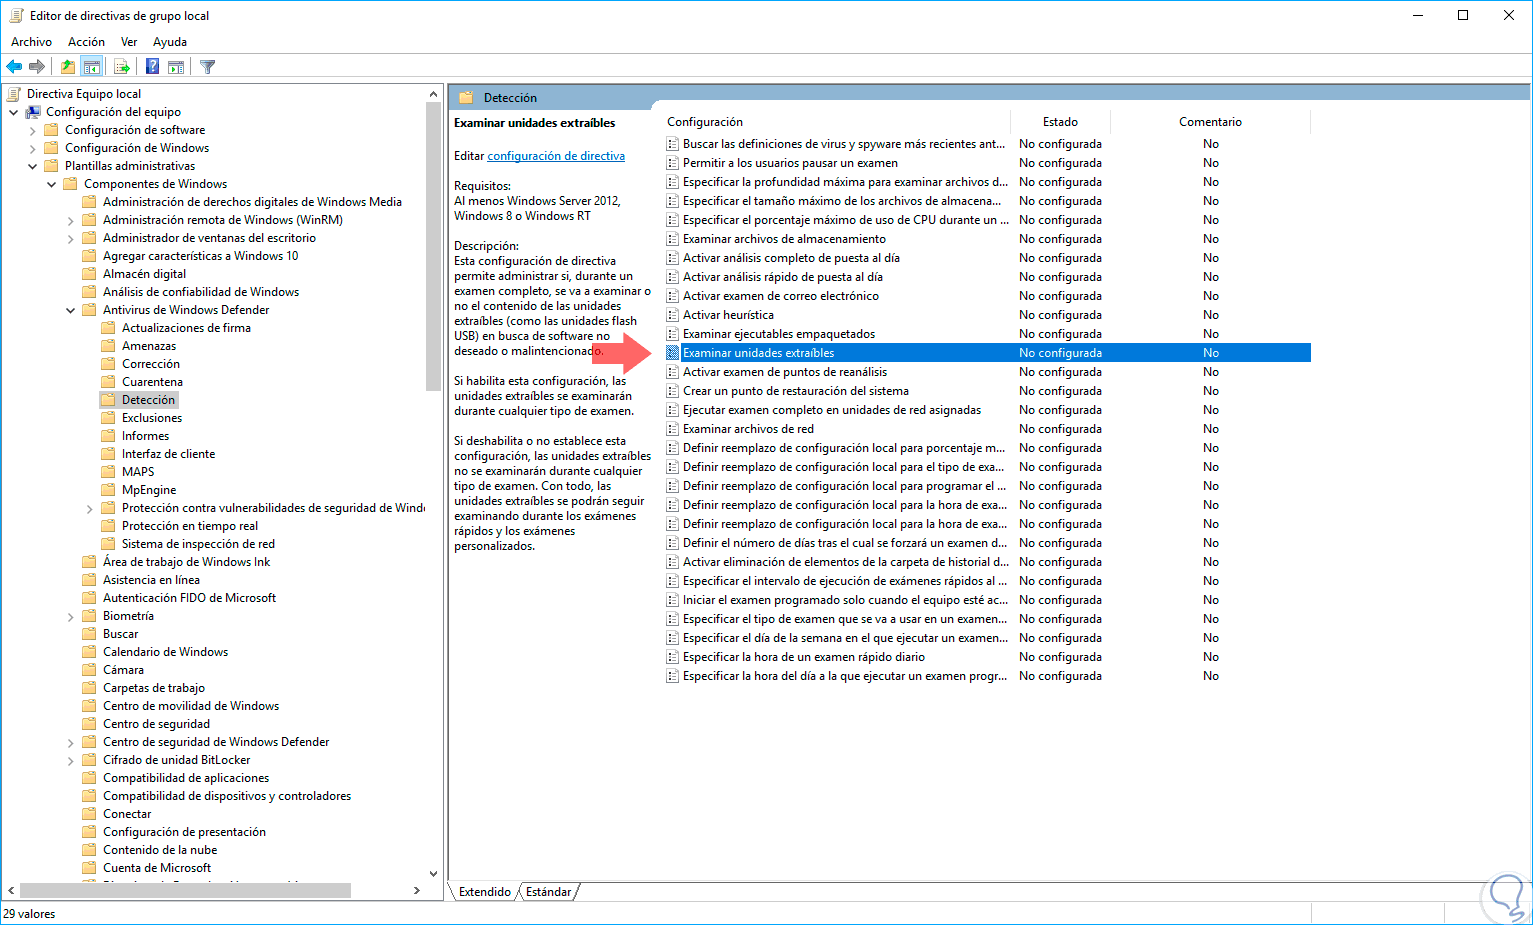
Hvis du vil sjekke en bestemt fil eller mappe på USB-stasjonen, kan du ganske enkelt Høyreklikk på det elementet i Filutforsker og velg alternativet "Vis flere alternativer". I nyere versjoner av Windows 11 kan du i den klassiske menyen som vises velge «Skann med Microsoft Defender» for å få antivirusprogrammet til å skanne bare det valget.
Når analysen er fullført, En side vil vises med eksamensalternativene eller resultatene.der det vil bli indikert om det er funnet noen trusler, om filene er rene, eller om det er iverksatt noen handling (for eksempel å sette en skadelig kjørbar fil som er oppdaget på USB-stasjonen i karantene).
Det er viktig å sørge for at antivirusbeskyttelsen er aktiv før du tukler med en potensielt skadelig USB-stasjon. For å gjøre dette, Åpne Windows Sikkerhet-appen og gå til delen «Virus- og trusselbeskyttelse».I det panelet, i delen «Hvem beskytter meg?», kan du klikke på «Administrer leverandører» for å sjekke hvilken antivirusmotor som beskytter enheten din.
Hvis sanntidsbeskyttelse av en eller annen grunn er deaktivert, kan den aktiveres fra samme panel. I «Innstillinger for virus- og trusselbeskyttelse» klikker du på «Administrer innstillinger» og slår på «Sanntidsbeskyttelse»-bryteren.Med dette vil Microsoft Defender Antivirus kjøre og automatisk overvåke tilgangen til filer på USB-stasjonen.
Selektiv analyse av USB-mapper og -filer
Det er ikke alltid en god idé å åpne alt innholdet på en USB-stasjon samtidig. En mer fornuftig tilnærming er å undersøke mappe for mappe og fil for fil., og starter med det som virker mest mistenkelig (kjørbare filer, skript, filer med merkelige navn osv.).
Bruk hurtigmenyen «Skann med Microsoft Defender» på individuelle elementer på USB-stasjonen, Du kan fokusere på det du virkelig trenger å gjennomgå.Dette reduserer sannsynligheten for at noe uvanlig skjer ved et uhell, og gir bedre kontroll over arbeidsflyten.
I tillegg kan det være nyttig Kopier bestemte filer til et enda mer kontrollert miljø (for eksempel inne i den virtuelle maskinen, i en isolert mappe) og utfør videre analyse med andre verktøy, som tredjeparts antivirusprogrammer, nettbaserte motorer eller automatiske sandkasser, alltid uten å kjøre dem direkte på verten.
Hver gang en skanning er fullført, oppdateres delen «Skannealternativer» eller beskyttelseshistorikken for Windows-sikkerhet. Den viser hva som er analysert, hva som er oppdaget og hvilke tiltak som er iverksatt.Det er god praksis å gjennomgå disse registreringene for å forstå nøyaktig hva som skjedde i hvert trinn.
Hele denne prosessen, kombinert med en dedikert VM og deaktivering av automatisk atferd, Det bidrar til å gjøre USB til et kontrollert studieobjekt og ikke en kilde til ubehagelige overraskelser..
Bekreft og styrk beskyttelsen i Windows
Selv før du kobler til USB-stasjonen som skal analyseres, er det verdt å sjekke at systemet har sine grunnleggende forsvarsmekanismer i orden. I tillegg til å bekrefte at Defender er aktiv, anbefales det å gjennomgå innstillingene for sanntidsbeskyttelse, skyen og programkontroll..
Du finner dem i Windows-sikkerhetsdelen. Ytterligere alternativer som skybasert beskyttelse, automatisk prøveinnsending eller blokkering av mistenkelig oppførselSelv om de ikke erstatter sterk isolasjon ved hjelp av en virtuell maskin, gir de ekstra lag mot vanlige trusler som prøver å kjøre fra USB-en.
En annen generell anbefaling er å opprettholde Windows, drivere og kritiske applikasjoner er fullstendig oppdatertMange USB-infeksjoner utnytter gamle sårbarheter i systemet eller i komponenter som nettleseren, PDF-leseren eller Office. Det er alltid gunstig å redusere denne kjente sårbarhetsoverflaten.
Videre, hvis en virtuell maskin skal brukes ofte til analyse, er det interessant Hold også den virtuelle maskinen oppdatert med sikkerhetsoppdateringene.Selv om det er et engangsmiljø, kan en utdatert VM tilby et altfor enkelt miljø for moderne skadelig programvare som kan bruke det til mer komplekse formål.
Kombinering God Windows-sikkerhetsstatus, riktig aktivering av Defender og en klar plan for hva som skal gjøres med USB-stasjonen.Analyseprosessen blir mer metodisk og mindre risikabel.
Offervert versus gjenbrukbar isolasjon
Ideen om å ha en «krigsdatamaskin» dedikert til å koble til mistenkelige USB-er er fristende på grunn av dens enkelhet: du kobler den til, sjekker hva du trenger, og hvis noe går galt, er skaden begrenset til den datamaskinen. De som tar sikkerhet svært alvorlig, ser imidlertid et problem: det er vanskelig å virkelig stole på verten igjen etter et avansert angrep..
Hvis vi antar at det finnes trusler som er i stand til å vedvarer i hovedkortets fastvare, kontrollere eller interne enheterProgramvarebasert rengjøring er ikke lenger en garanti for fullstendig desinfeksjon. Derfor anser mange fagfolk vertsenheten som bokstavelig talt forbruksvare, noe som ender opp med å bli kastet bort eller henvist til permanent isolasjon.
Målet med en gjenbrukbar logisk isolasjonstilnærming er at Hoveddatamaskinen skal ikke måtte bli engangsbruk hver gang en sjelden USB-stasjon dukker opp.I stedet bygges det en virtualiserings- og enhetskontrollarkitektur som, hvis den er godt utformet, reduserer risikoen for permanent vertskompromittering til et rimelig minimum.
I praksis innebærer dette Skill analyselaget (virtuell maskin, dedikerte kontrollere, filtrerte huber) tydelig fra systemet der viktige data lagres.Verten brukes som en utførelsesplattform, men er ikke direkte utsatt for USB-oppførsel.
Det finnes ingen absolutt sikkerhet, og det vil alltid være ekstreme scenarioer der den eneste 100 % garantien er å ødelegge den berørte maskinvaren. Likevel, For de fleste brukere og organisasjoner er det å sette opp en analysearbeidsflyt med god logisk isolasjon en mye mer realistisk, bærekraftig og praktisk løsning. enn å stadig ofre utstyr.
Med alt som er forklart, kan man se at Å analysere en USB-stasjon før du åpner filer i Windows innebærer å kombinere god systempraksis, intelligent bruk av Windows-sikkerhet og Microsoft DefenderOg når du vil gå videre, virtualiseringsteknikker og logisk isolering av enheten.Ved å følge denne trinnvise tilnærmingen er det mulig å utforske eller undersøke en potensielt farlig USB-stasjon uten å sette datamaskinen du jobber på daglig eller dataene som virkelig betyr noe i fare.

Lidenskapelig opptatt av teknologi siden han var liten. Jeg elsker å være oppdatert i sektoren og fremfor alt å formidle det. Derfor har jeg vært dedikert til kommunikasjon på teknologi- og videospillnettsteder i mange år. Du kan finne meg skrive om Android, Windows, MacOS, iOS, Nintendo eller andre relaterte emner som du tenker på.