- Vaultwarden umożliwia przechowywanie kluczy dostępu i korzystanie z nich w celu uzyskania dostępu do innych usług.
- FIDO2 chroni konto jako drugi czynnik po haśle głównym.
- Vaultwarden nie pozwala jeszcze na inicjalizację i odszyfrowanie sejfu za pomocą kluczy dostępu.
- Do zarejestrowania danych uwierzytelniających WebAuthn niezbędne jest użycie protokołu HTTPS i prawidłowej domeny.

Klucze dostępu umożliwiają dostęp do kompatybilnych usług za pomocą klucza bezpieczeństwa, danych biometrycznych urządzenia lub kodu PIN, eliminując konieczność korzystania z haseł, które łatwo wykraść w wyniku phishingu. Vaultwarden może przechowywać je w sejfie i używać uwierzytelniania FIDO2/WebAuthn do dodawania hasła. druga kontrola po zalogowaniu.
Ważne jest jednak rozróżnienie tych funkcji. Vaultwarden to alternatywny serwer kompatybilny z klientami Bitwarden, ale nie implementuje automatycznie wszystkich funkcji serwera oficjalnego. Obecnie można przechowywać klucze dostępu do innych stron internetowych i chronić Vaultwarden za pomocą FIDO2, ale Nie można całkowicie zastąpić hasła głównego. używając klucza dostępu do uruchomienia i odszyfrowania sejfu.
W tym przewodniku zakładamy, że system jest już sprawny. Jeśli jeszcze go nie skonfigurowałeś, musisz najpierw... Zainstaluj Vaultwarden z Dockerem i skonfiguruj HTTPS.
Co oznacza używanie kluczy dostępu w Vaultwarden
Słowo „hasło” pojawia się w różnych obszarach klientów Bitwarden, ale nie zawsze odnosi się do tej samej funkcji. W Vaultwarden istnieją trzy scenariusze, które należy rozróżnić.
| Funkcjonować | Dostępność w Vaultwarden | Do czego to służy? |
|---|---|---|
| Zapisz hasła z innych witryn internetowych | Tak | Uzyskaj dostęp do usług Google, GitHub lub innych za pomocą klucza dostępu zapisanego w sejfie. |
| FIDO2/WebAuthn jako drugi czynnik | Tak | Potwierdź dostęp do Vaultwarden po podaniu adresu e-mail i hasła głównego. |
| Uruchom i odszyfruj Vaultwarden za pomocą klucza dostępu | NIE | Zmień adres e-mail, hasło główne i odblokuj za pomocą danych uwierzytelniających PRF. |
Vaultwarden dodał obsługę zapisz i używaj haseł z innych witryn internetowych poprzez oficjalne rozszerzenia Bitwarden. Te dane uwierzytelniające są synchronizowane w ramach elementów logowania do skarbca.
Obsługuje również dwuetapowe logowanie za pomocą FIDO2/WebAuthn. W tym przypadku najpierw wpisujesz swój adres e-mail i hasło główne, a następnie weryfikujesz swoją tożsamość za pomocą klucza fizycznego, Windows Hello lub innego kompatybilnego uwierzytelniacza.
Trzecia możliwość, zwana w Bitwarden Zaloguj się i odblokuj za pomocą kluczy dostępuWymaga dodatkowych punktów końcowych serwera i obsługi deszyfrowania PRF. Vaultwarden jeszcze tego nie implementuje, chociaż klient webowy może tymczasowo wyświetlać przyciski lub ustawienia związane z tą funkcją.
Czego potrzebujesz, aby skonfigurować FIDO2 w Vaultwarden
Aby użyć klucza dostępu jako drugiego czynnika uwierzytelniania, należy odpowiednio przygotować serwer i urządzenie, na którym będzie on rejestrowany.
- Najnowsza wersja Vaultwarden i klient Bitwarden.
- Dostęp do internetowego skarbca poprzez stabilną domenę.
- Połączenie HTTPS z ważnym certyfikatem.
- Zmienna
DOMAINskonfigurowany z poprawnym adresem publicznym. - Przeglądarka zgodna z WebAuthn.
- Klucz fizyczny lub zgodny uwierzytelniacz FIDO2.
- Hasło główne dla konta.
Sejf internetowy wymaga bezpiecznego kontekstu, aby korzystać z Web Crypto i WebAuthn. Dlatego dostęp do niego za pośrednictwem adresu IP z protokołem HTTP może uniemożliwić przeglądarce utworzenie lub użycie danych uwierzytelniających.
Zmienna DOMAIN musi być zgodny z adresem użytym do wejścia do Vaultwarden:
DOMAIN=https://vault.ejemplo.comNie rejestruj klucza, używając domeny tymczasowej, którą planujesz później zmienić. Dane uwierzytelniające WebAuthn są powiązane z domeną usługi i mogą przestać działać, jeśli identyfikator witryny ulegnie zmianie.
Jak aktywować klucz dostępu jako drugi czynnik uwierzytelniania
Konfigurację należy wykonać z poziomu internetowego sejfu, a nie panelu administracyjnego Vaultwarden.
- Otwórz sejf internetowy używając jego adresu HTTPS.
- Zaloguj się, podając swój adres e-mail i hasło główne.
- Wchodzić Ustawienia > Bezpieczeństwo.
- Wybierać Logowanie dwuetapowe.
- Poszukaj opcji Klucz uniwersalny o FIDO2 WebAuthn.
- Naciskać Zarządzać.
- Proszę potwierdzić ponownie swoje hasło główne.
- Wprowadź nazwę identyfikującą urządzenie.
- Wybierz opcję rejestracji lub odczytu klucza.
- Zakończ weryfikację żądaną przez przeglądarkę.
- Zapisz zmiany.
Uwierzytelniaczem może być klucz USB lub NFC, Windows Hello, dane biometryczne urządzenia lub kompatybilny menedżer kluczy dostępu. Konkretne opcje zależą od przeglądarki, systemu operacyjnego i dostępnych urządzeń.
Jeśli przeglądarka próbuje automatycznie użyć innego uwierzytelniacza, poszukaj opcji takiej jak Spróbuj innego sposobu, Inne opcje lub użyj przycisku , aby anulować i wybrać inny klucz.
Po zarejestrowaniu danych uwierzytelniających Vaultwarden będzie nadal żądać hasła głównego. Klucz dostępu działa jako drugi krok uwierzytelnianianie jako substytut hasła.
Jak zapisać kod odzyskiwania
Po aktywacji dowolnej metody logowania dwuetapowego należy natychmiast zapisać kod odzyskiwania. Bez niego utrata klucza lub urządzenia może skutkować trwałym zablokowaniem dostępu do sejfu.
- Otwarte Ustawienia > Bezpieczeństwo.
- Wchodzić Logowanie dwuetapowe.
- Wybierać Wyświetl kod odzyskiwania.
- Wprowadź hasło główne.
- Skopiuj lub wydrukuj wyświetlony kod.
Zapisz to poza samym skarbcemTwarda kopia w sejfie lub zaszyfrowany plik przechowywany na odłączonym urządzeniu pozwala uniknąć powtarzającego się problemu konieczności logowania się do Vaultwarden w celu odzyskania dostępu do Vaultwarden.
Po użyciu kodu odzyskiwania dwuetapowe logowanie do konta zostanie wyłączone. System wygeneruje wówczas nowy kod, który również należy zapisać.
Jak przetestować klucz dostępu bez blokowania konta
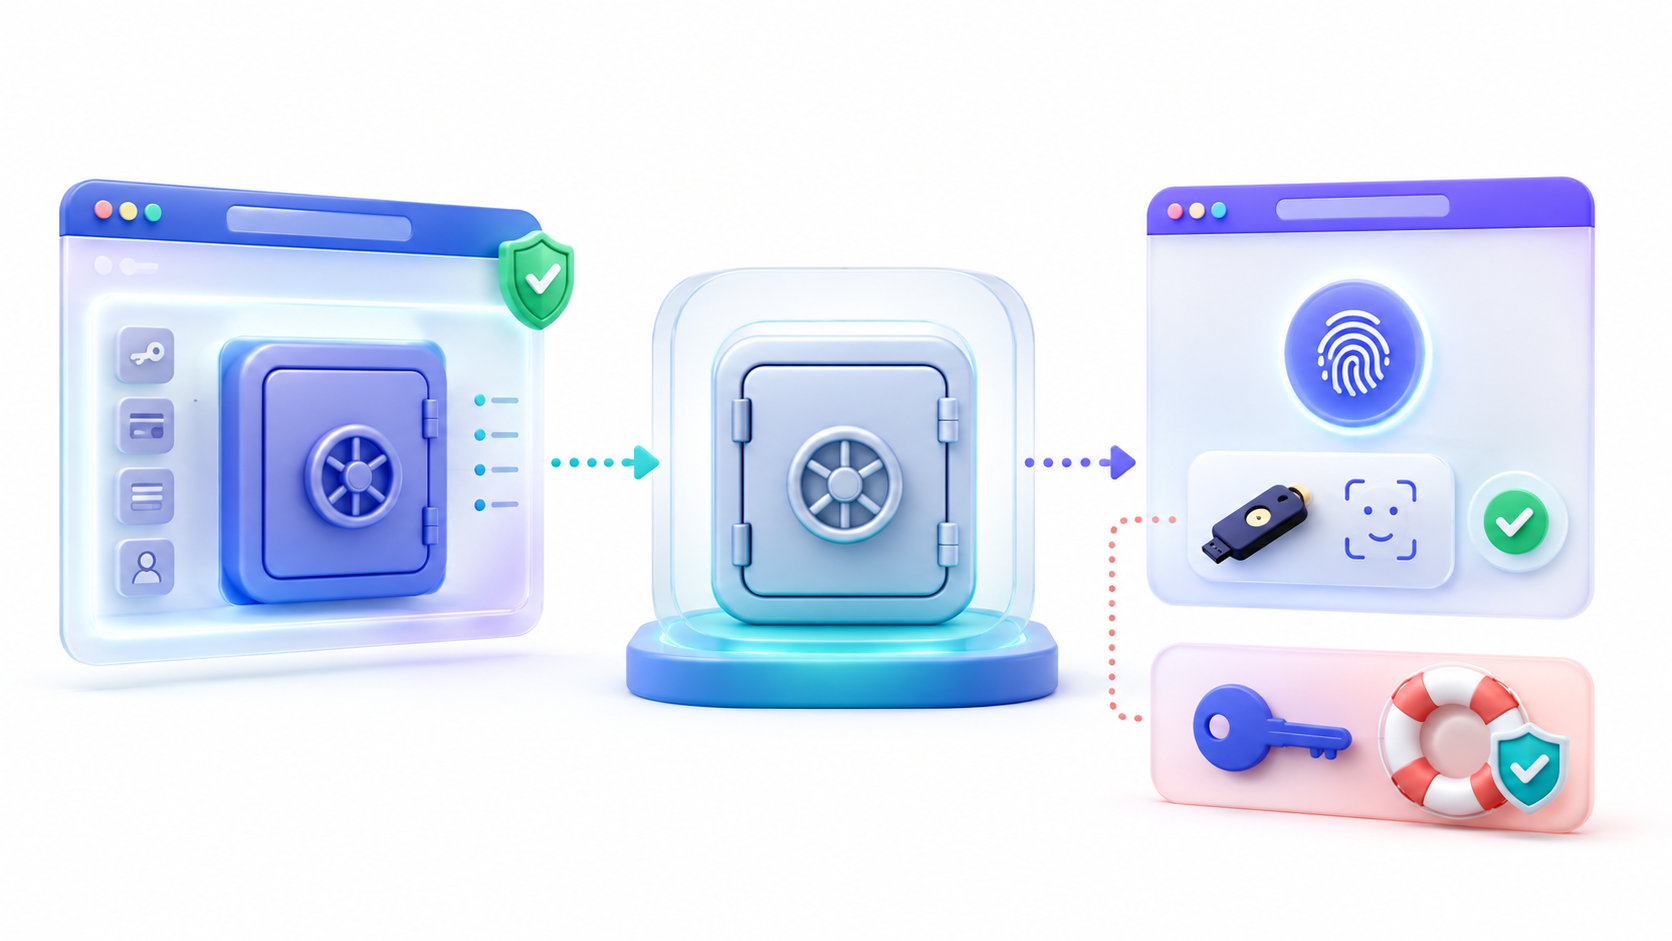
Nie zamykaj wszystkich sesji od razu po skonfigurowaniu FIDO2. Pozostaw otwartą kartę, której użyłeś do rejestracji, i użyj innego okna, aby zweryfikować dostęp.
- Pozostaw bieżącą sesję otwartą i odblokowaną.
- Otwórz prywatne okno lub inną przeglądarkę.
- Uzyskaj dostęp do standardowej domeny Vaultwarden.
- Wprowadź swój adres e-mail i hasło główne.
- Wykonaj sprawdzenie FIDO2, gdy się pojawi.
- Sprawdź, czy skarbiec jest prawidłowo zsynchronizowany.
Jeśli test się nie powiedzie, możesz powrócić do oryginalnej sesji i usunąć lub ponownie zarejestrować uwierzytelniacz bez konieczności korzystania z kodu odzyskiwania.
Zaleca się również posiadanie alternatywna metoda drugiego czynnikaMoże to być inny klucz fizyczny lub aplikacja TOTP zapisana na osobnym urządzeniu.
Dlaczego Vaultwarden nie pozwala na logowanie się za pomocą samego kodu dostępu?
Oficjalny serwer Bitwarden umożliwia uwierzytelnienie konta za pomocą klucza dostępu, a jeśli przeglądarka i narzędzie uwierzytelniające obsługują PRF, również odszyfrowanie sejfu. W ten sposób możesz się zalogować bez podawania adresu e-mail ani hasła głównego.
Ten system musi przechowywać dodatkowe informacje powiązane z danymi uwierzytelniającymi, takie jak klucz szyfrujący dla konta chronionego przez PRF. Nie jest to wyłącznie funkcja wizualna klienta internetowego: Wymaga również specjalnego wsparcia serwera..
Vaultwarden nie posiada obecnie punktów końcowych niezbędnych do dokończenia tej rejestracji. Dlatego jeśli klient wyświetli sekcję Zaloguj się za pomocą klucza dostępuPodczas próby aktywacji mogą wystąpić błędy 404. W niektórych wersjach zmodyfikowana wersja Web Vault całkowicie ukrywa tę opcję, aby uniknąć nieporozumień.
Modyfikacja CSS w celu wyświetlenia przycisku, zmiana serwera proxy lub użycie uwierzytelniacza zgodnego z PRF nie dodaje brakującej funkcjonalności zaplecza. Dopóki Vaultwarden oficjalnie nie włączy tej obsługi, do logowania nadal będziesz musiał używać hasła głównego.
Czym jest PRF i dlaczego nie rozwiązuje ona ograniczeń?
PRF oznacza Funkcja pseudolosowa To rozszerzenie WebAuthn, które pozwala na wygenerowanie klucza tajnego za pomocą uwierzytelniacza. Bitwarden może następnie użyć tego klucza do zabezpieczenia klucza szyfrującego konta i odblokowania sejfu za pomocą klucza dostępu.
Aby to zadziałało, zarówno przeglądarka, jak i uwierzytelniacz muszą obsługiwać PRF. Na przykład, niektóre klucze YubiKey i przeglądarki oparte na Chromium są kompatybilne, chociaż obsługa różni się w zależności od systemu operacyjnego.
Jednak posiadanie kompatybilnego klucza i przeglądarki to za mało. Vaultwarden musiałby przechowywać i zwracać niezbędne zaszyfrowane dane podczas logowania. Ponieważ ta część serwera nie jest jeszcze zaimplementowana, PRF nie pozwala na odszyfrowanie skarbca Vaultwarden.
Jak zapisywać hasła z innych stron internetowych w Vaultwarden
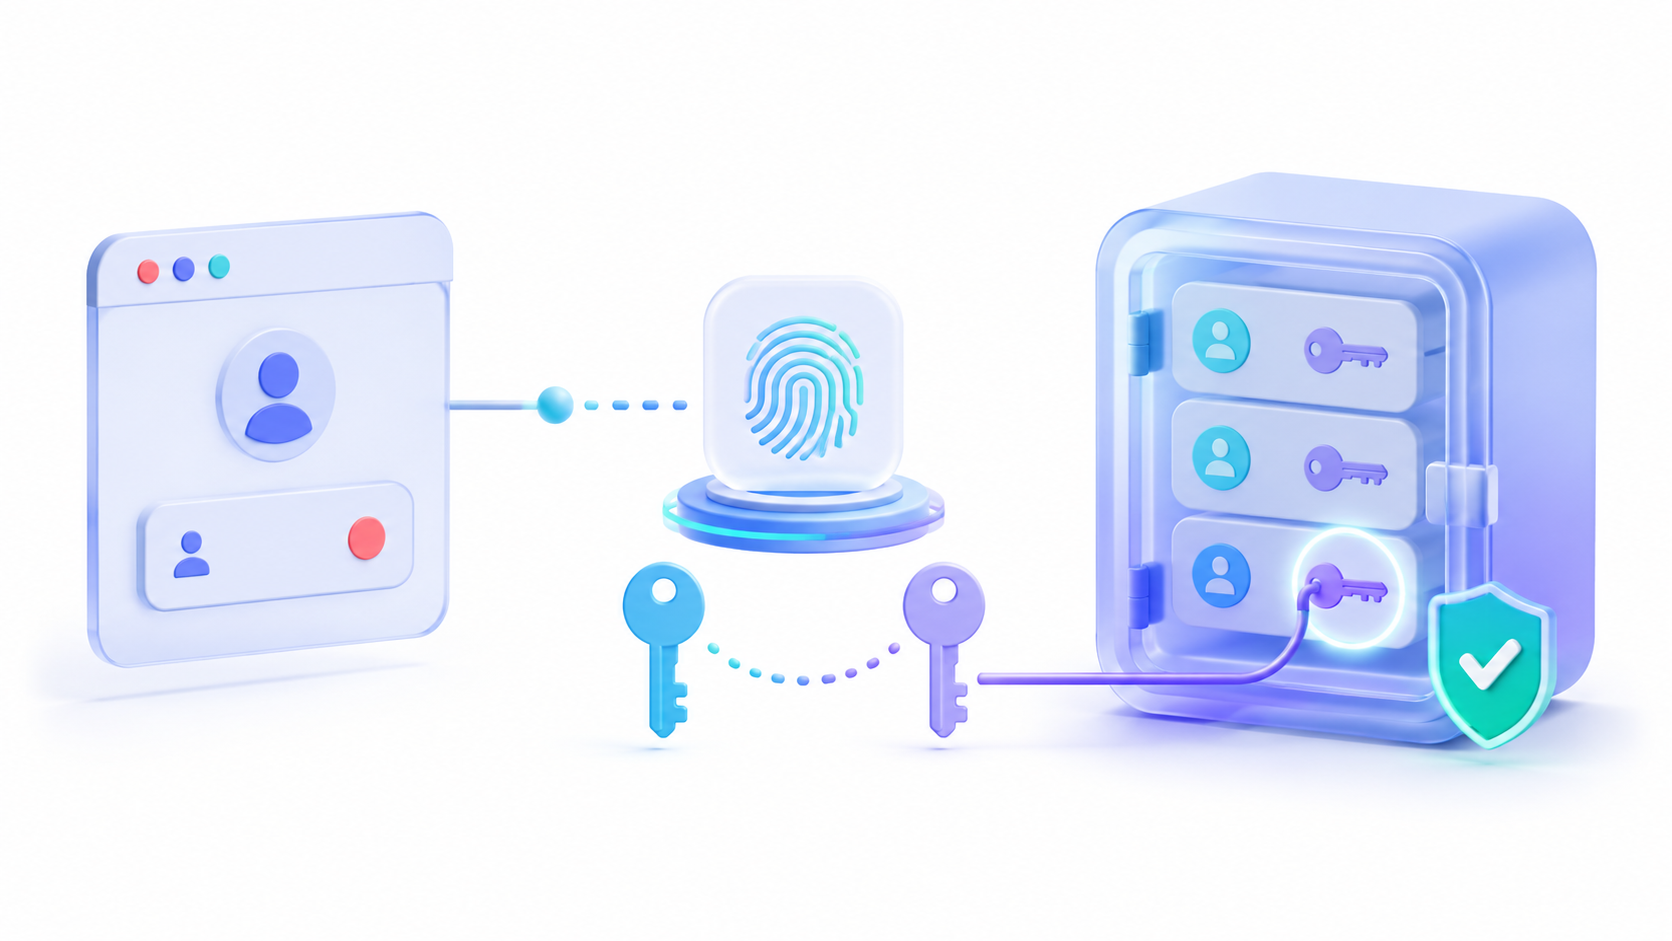
Inną, dostępną funkcją jest możliwość przechowywania kluczy dostępu utworzonych dla innych stron internetowych za pomocą Vaultwarden. Pozwala to na logowanie się do kompatybilnych usług bez konieczności używania tradycyjnych haseł.
- Zainstaluj najnowszą wersję oficjalnego rozszerzenia Bitwarden.
- Skonfiguruj rozszerzenie w celu połączenia z serwerem Vaultwarden.
- Zaloguj się i odblokuj sejf.
- Otwórz witrynę umożliwiającą tworzenie kluczy dostępu.
- Przejdź do ustawień bezpieczeństwa i wybierz opcję utworzenia nowego klucza dostępu.
- Wybierz Bitwarden, gdy przeglądarka zapyta, gdzie chcesz zapisać plik.
- Autoryzuj operację poprzez rozszerzenie.
- Sprawdź, czy klucz dostępu pojawia się w elemencie logowania.
- Wymuś synchronizację przed testowaniem jej na innym urządzeniu.
Po powrocie na stronę rozszerzenie będzie mogło zaoferować zapisany klucz dostępu. Klucz prywatny pozostaje zaszyfrowany w sejfie i jest synchronizowany między kompatybilnymi klientami.
Tej funkcji nie należy mylić z ochroną samego konta. Jest to zapisany klucz dostępu do Google, GitHub lub dowolnej innej usługi. Nie zastępuje głównego hasła Vaultwarden..

Jak wzmocnić hasło główne za pomocą Argon2id
Ponieważ Vaultwarden nadal wymaga hasła głównego, musisz użyć długiego, unikalnego hasła, które łatwo zapamiętasz. Możesz również skonfigurować Argon2id jako kluczowa funkcja pochodna.
To ustawienie jest specyficzne dla każdego konta. Nie jest aktywowane przez zmienną kontenera ani nie modyfikuje globalnego algorytmu serwera.
- Otwórz sejf internetowy.
- Wchodzić Ustawienia > Bezpieczeństwo.
- Wybierz sekcję Klawiatura.
- Wybierać Argon2id w dziedzinie algorytmów.
- Sprawdź wyświetlane parametry.
- Zaktualizuj ustawienia szyfrowania.
- Sprawdź dostęp ze wszystkich swoich urządzeń.
Zbyt wysokie wartości mogą spowolnić uruchamianie i odblokowywanie, szczególnie w przypadku telefonów lub urządzeń o niższej wydajności. Nie kopiuj ekstremalnych ustawień bez wcześniejszego przetestowania ich na wszystkich urządzeniach.
Argon2id utrudnia ataki siłowe na hasło główne, ale Nie umożliwia logowania za pomocą kluczy dostępuSą to różne i wzajemnie uzupełniające się mechanizmy.
Zaleca się również stosowanie się do ogólnych zaleceń dotyczących korzystaj z menedżerów haseł bezpiecznieszczególnie, gdy w danym przypadku znajdują się informacje o rodzinie lub firmie.
Ograniczenia bezpieczeństwa na serwerach hostowanych samodzielnie
WebAuthn został zaprojektowany tak, aby powiązać dane uwierzytelniające z domeną, w której zostały utworzone, co znacznie zmniejsza ryzyko phishingu. Dokumentacja Bitwarden ostrzega jednak, że serwery hostowane samodzielnie mogą być podatne na niektóre ataki na dwuetapową weryfikację FIDO2.
Atakujący, który zna już Twój adres e-mail i hasło główne, może spróbować wyświetlić fałszywe żądanie klucza i ponownie wykorzystać odpowiedź. Z tego powodu, przed dotknięciem klucza lub zaakceptowaniem żądania biometrycznego, zawsze upewnij się, że jesteś w… dokładna domena twojego serwera.
- Nie otwieraj linków otrzymanych w nieoczekiwanych wiadomościach.
- Sprawdź domenę i certyfikat HTTPS.
- Nie akceptuj żądań WebAuthn, które pojawiają się poza oczekiwanym czasem logowania.
- Używaj unikalnego hasła głównego, nawet jeśli masz włączoną funkcję FIDO2.
- Zachowaj kod odzyskiwania trybu offline.
Co dzieje się z kluczami dostępu na iPhonie i iPadzie
Klienci natywni Apple muszą powiązać aplikację z domeną serwera. Niektórzy użytkownicy Vaultwarden zgłaszali pętle uwierzytelniania, ponieważ domena nie obsługuje pliku. apple-app-site-association oczekiwane przez iOS.
Jednak ręczne dodanie pliku JSON z identyfikatorami aplikacji Bitwarden Nie jest to rozwiązanie oficjalne i uniwersalne.Propozycja ta wynika z otwartego incydentu i może przestać działać, jeśli identyfikatory, trasy lub zachowanie klienta ulegną zmianie.
Co więcej, plik ten nie uwzględnia inicjalizacji i deszyfrowania opartego na kluczu dostępu w zapleczu Vaultwarden. Obsługuje on jedynie powiązanie między aplikacją natywną a domeną.
Jeśli napotkasz pętlę w systemie iOS:
- Zaktualizuj Vaultwarden i aplikację Bitwarden.
- Potwierdź, że
DOMAINZawiera prawidłowy adres HTTPS. - Sprawdź FIDO2 z poziomu internetowego sejfu.
- Sprawdź dostępną diagnozę na
/admin/diagnostics. - Jeśli masz jeszcze inną sesję, usuń i zarejestruj ponownie dane uwierzytelniające.
- Tymczasowo użyj TOTP lub innej alternatywnej metody.
Nie modyfikuj serwera proxy przy użyciu identyfikatorów skopiowanych ze zgłoszenia bez wcześniejszego sprawdzenia dokumentacji i bieżącego statusu problemu.
Typowe błędy przy korzystaniu z kluczy dostępu w Vaultwarden
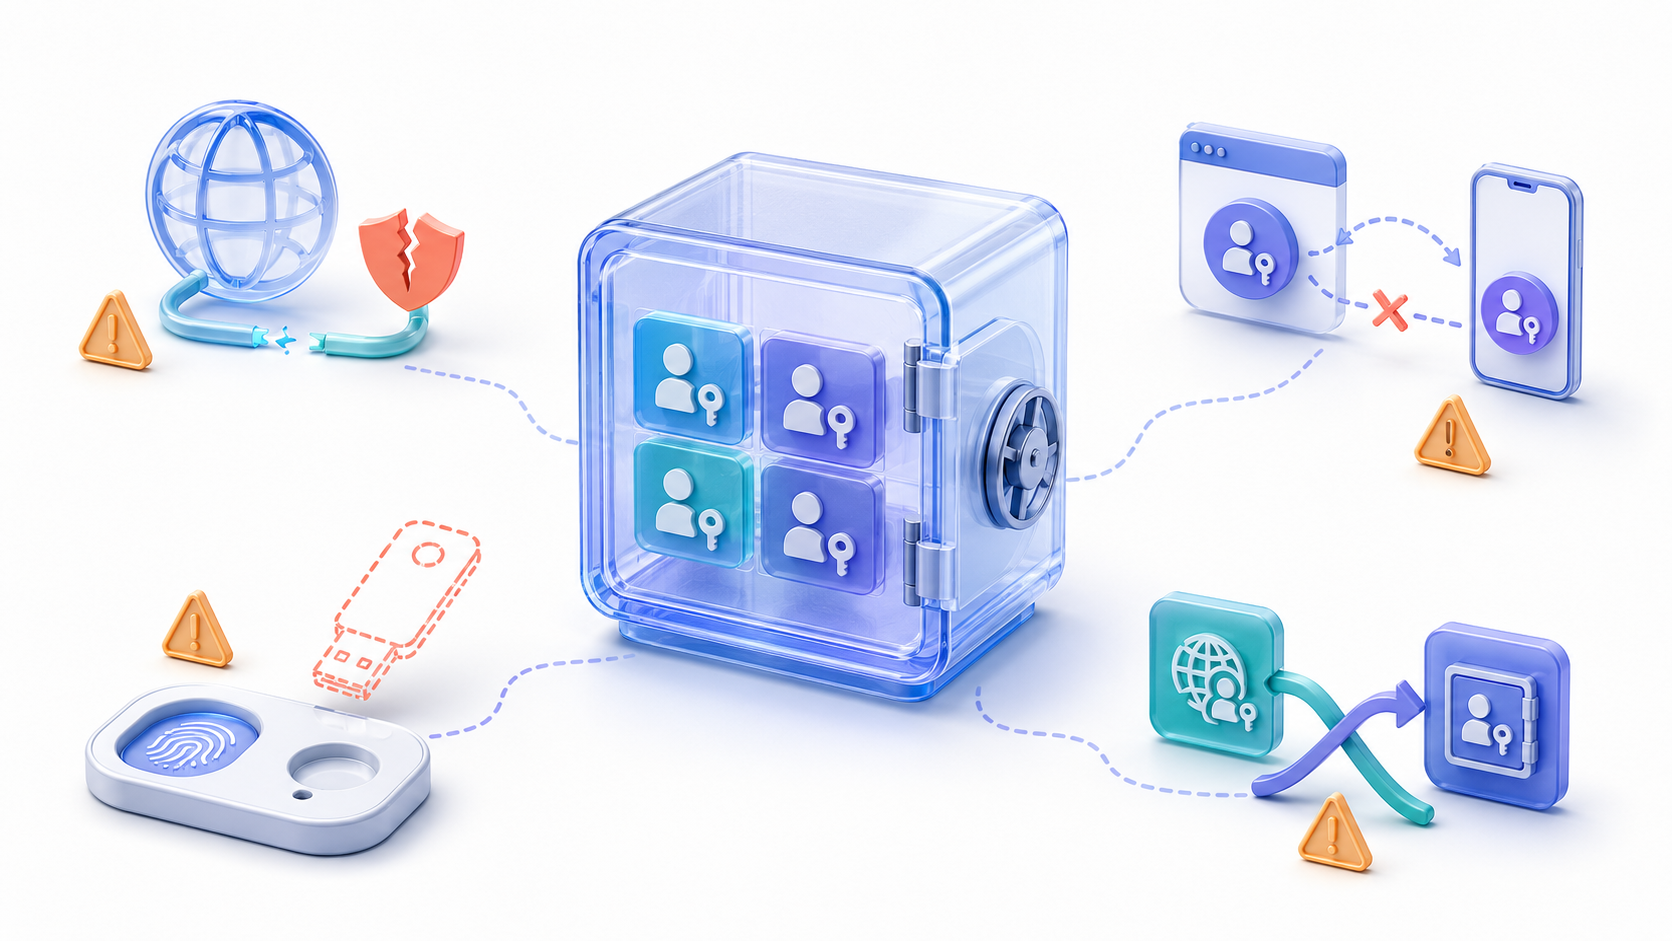
Logowanie za pomocą klucza dostępu powoduje błąd 404
Możliwość inicjalizacji i odszyfrowania skarbca za pomocą klucza dostępu nie została jeszcze zaimplementowana w Vaultwarden. Klient próbuje uzyskać dostęp do punktów końcowych, których serwer nie udostępnia. Nie musi to być problem z Caddy, Nginx ani przeglądarką.
Opcja FIDO2 WebAuthn nie pojawia się
Szukaj w Ustawienia > Bezpieczeństwo > Logowanie dwuetapoweNie należy używać sekcji hasła głównego przeznaczonej do logowania za pomocą klucza dostępu na oficjalnym serwerze Bitwarden.
Przeglądarka odrzuca utworzenie poświadczenia.
Sprawdź, czy używasz protokołu HTTPS, czy certyfikat jest ważny i czy DOMAIN Dopasuj adres wyświetlany w przeglądarce. Sprawdź również, czy przeglądarka i uwierzytelniacz obsługują FIDO2.
Klucz działa w sieci, ale nie w aplikacji.
Wsparcie może się różnić w zależności od repozytorium internetowego, rozszerzeń i klientów natywnych. Aktualizuj wszystkie aplikacje i korzystaj z alternatywnej metody dla urządzeń, na których WebAuthn nie działa poprawnie.
Klucz akceptuje weryfikację, ale nie odblokowuje skarbca.
Jest to oczekiwane zachowanie, gdy FIDO2 jest używane jako drugi czynnik. Aby odblokować już zablokowany sejf, potrzebne jest hasło główne, kod PIN lub dane biometryczne skonfigurowane na kliencie.
Hasło z innej strony nie pojawia się podczas logowania
Wymuś synchronizację rozszerzenia, sprawdź, czy element zawiera klucz dostępu i sprawdź, czy zapisany adres odpowiada rzeczywistej domenie. Dane uwierzytelniające WebAuthn są powiązane z identyfikatorem witryny, która je utworzyła.
Zgubiłem klucz bezpieczeństwa
Użyj innej skonfigurowanej metody lub kodu odzyskiwania. Kod jest wprowadzany z:
https://vault.ejemplo.com/#/recover-2fa/Po odzyskaniu skonfiguruj ponownie metody dwuskładnikowe i zapisz nowo wygenerowany kod.
Zamiast klucza USB otwiera się Windows Hello
System może automatycznie wybrać wbudowany moduł uwierzytelniania. Poszukaj opcji użycia innego urządzenia lub anuluj pierwsze okno dialogowe, aby wyświetlić pełny selektor danych uwierzytelniających.
Klucze dostępu znacząco rozszerzają możliwości Vaultwarden, ale zrozumienie funkcji każdego z nich jest kluczowe. Możesz zapisać dane uwierzytelniające, aby uzyskać dostęp do innych stron internetowych bez hasła, a także zabezpieczyć własne konto, używając FIDO2/WebAuthn jako drugiego czynnika uwierzytelniania.
Na razie nie możesz całkowicie zastąpić swojego adresu e-mail, hasła głównego i deszyfrowania w Vaultwarden kluczem PRF. Dopóki projekt nie wprowadzi tej obsługi, utrzymuj silne hasło główne, przechowuj kod odzyskiwania poza sejfem i testuj każdy uwierzytelniacz przed zamknięciem pozostałych sesji.

Jestem entuzjastą technologii, który swoje „geekowskie” zainteresowania przekształcił w zawód. Spędziłem ponad 10 lat mojego życia, korzystając z najnowocześniejszych technologii i majsterkując przy wszelkiego rodzaju programach z czystej ciekawości. Teraz specjalizuję się w technologii komputerowej i grach wideo. Dzieje się tak dlatego, że od ponad 5 lat piszę dla różnych serwisów poświęconych technologii i grom wideo, tworząc artykuły, których celem jest dostarczenie potrzebnych informacji w języku zrozumiałym dla każdego.
Jeśli masz jakieś pytania, moja wiedza obejmuje wszystko, co jest związane z systemem operacyjnym Windows, a także Androidem dla telefonów komórkowych. Moje zaangażowanie jest wobec Ciebie. Zawsze jestem gotowy poświęcić kilka minut i pomóc Ci rozwiązać wszelkie pytania, jakie możesz mieć w tym internetowym świecie.