- TrustedInstaller to usługa instalatora modułów systemu Windows, która chroni i aktualizuje krytyczne pliki systemu operacyjnego.
- Tylko TrustedInstaller i niektóre grupy usług mogą modyfikować komponenty, takie jak program Windows Defender lub główne pliki binarne.
- Zmiana właścicieli i uprawnień zarządzanych przez TrustedInstaller obniża bezpieczeństwo i może zaszkodzić systemowi Windows.
- Przed dotknięciem chronionych plików zaleca się skorzystanie z narzędzi takich jak SFC, DISM i specjalistycznych rozwiązań antywirusowych.
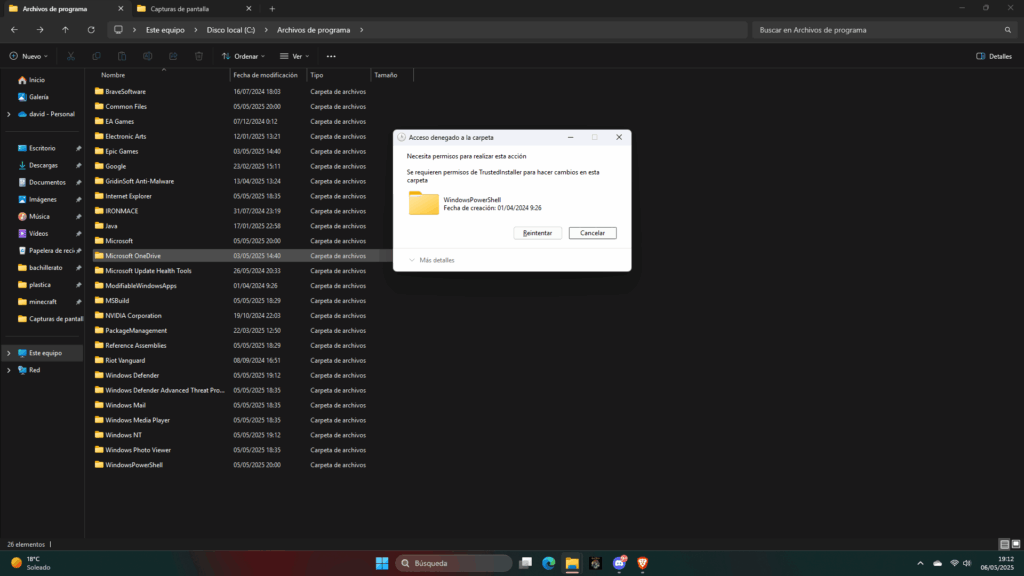
Jeśli kiedykolwiek próbowałeś usunąć lub zmodyfikować plik systemu Windows i otrzymałeś komunikat informujący, że musisz Uprawnienia TrustedInstallerNie jesteś sam. Ten komponent systemu Windows budzi wiele wątpliwości, ponieważ wydaje się „blokować wszystko”, ale w rzeczywistości jest kluczowym elementem ochrony systemu.
Jednocześnie niektórzy użytkownicy zauważają, że ich komputer działa wolniej, widzą, że TrustedInstaller.exe zużywa dużo pamięci lub procesora, albo odkrywają foldery tego właściciela podczas badania potencjalnego złośliwego oprogramowania. Specjaliści ds. bezpieczeństwa i testerzy penetracyjni napotykają również TrustedInstaller, gdy chcą zatrzymać usługi takie jak Windows Defender lub modyfikować pliki binarne systemu na potrzeby testów penetracyjnych.
Czym jest proces TrustedInstaller i do czego służy?
TrustedInstaller.exe to plik wykonywalny usługi Instalatora modułów systemu Windows., oficjalny komponent firmy Microsoft, który jest częścią tego, co jest znane jako Ochrona zasobów systemu Windows (WRP)Mechanizm ten odpowiada za ochronę ważnych plików systemowych, kluczy rejestru i innych ważnych zasobów przed drobnymi modyfikacjami.
Jego główną misją jest zarządzanie Instalacja, modyfikacja i usuwanie składników systemu Windows: Aktualizacje systemu WindowsNowe funkcje systemu, poprawki, pliki jądra .dll, .sys i .exe itd. Gdy system Windows musi zaktualizować jeden z tych chronionych elementów, uruchamia usługę TrustedInstaller, wprowadza niezbędne zmiany, a następnie zazwyczaj ją zatrzymuje.
Jeśli przyjrzysz się właściwościom wielu plików systemowych, takich jak klasyczny kalkulator w starszych wersjach systemu Windows, zobaczysz, że Właścicielem pliku jest TrustedInstallerNawet jeśli jesteś administratorem lub masz dostęp jako SYSTEM, nie będziesz w stanie usunąć ani zastąpić tych plików bez wcześniejszego przejścia przez zabezpieczenia narzucane przez tę usługę.
TrustedInstaller działa również jako specjalna „grupa serwisowa” systemuWewnętrznie system Windows, począwszy od systemu Windows Vista, korzysta z funkcji identyfikatora zabezpieczeń usługi (Service Security Identifier – SID usługi), aby powiązać każdą usługę z identyfikatorem zabezpieczeń, takim jak „NT SERVICE\ServiceName”. W konkretnym przypadku TrustedInstaller, grupa ta pojawia się jako „NT SERVICE\TrustedInstaller” podczas sprawdzania uprawnień lub list kontroli dostępu (ACL) za pomocą narzędzi takich jak PowerShell i Get-Acl.
Dzięki tym syntetycznym grupom każda usługa może otrzymać bardzo szczegółowe uprawnienia do plików, kluczy rejestru, potoków i innych obiektów podlegających zabezpieczeniu, bez konieczności ciągłego korzystania z ogólnych kont systemowych. TrustedInstaller ma uprawnienia nawet wyższe niż SYSTEM o zasobach, które kontroluje, właśnie po to, aby móc bez ograniczeń aktualizować lub naprawiać system.
Relacja TrustedInstaller z usługą Windows Update i programem Windows Defender
W praktyce TrustedInstaller wchodzi do gry głównie wtedy, gdy system tego potrzebuje zainstaluj aktualizacje systemu Windows lub zmodyfikuj chronione komponentyZazwyczaj będzie on aktywny, gdy uruchomiona będzie usługa Windows Update, podczas dodawania lub usuwania funkcji systemu Windows lub w trakcie niektórych operacji naprawy systemu.
Bardzo wyraźnym przykładem jest jego interakcja z Windows Defender (Usługa WinDefend i proces MsMpEng.exe). Defender to wbudowany program antywirusowy firmy Microsoft, który posiada własną usługę w grupie usług „NT SERVICE\WinDefend”. Aby program antywirusowy mógł się zaktualizować, czasami konieczne jest tymczasowe zatrzymanie jego usługi i zastąpienie plików silnika, takich jak mpengine.dll.
Jeśli sprawdzisz listy kontroli dostępu (DACL) usługi Windows Defender, zobaczysz, że Tylko sama usługa i TrustedInstaller mają pełną kontrolę. Aby go zatrzymać i zmodyfikować. Ani grupa Administratorzy, ani konto SYSTEM nie mogą bezpośrednio zatrzymać WinDefend za pomocą standardowych uprawnień; ma to na celu wzmocnienie bezpieczeństwa systemu przed złośliwym oprogramowaniem, które próbuje wyłączyć program antywirusowy.
Dla specjalistów ds. bezpieczeństwa ofensywnego staje się to ciekawym wyzwaniem. Wielu testerów penetracyjnych stwierdza, że nawet z uprawnieniami administratora, a nawet SYSTEMU, Nie mogą zatrzymać MsMpEng.exe Ponieważ jest to proces chroniony (PPL). Jego tokena nie można łatwo otworzyć, nawet z uprawnieniami debugowania (SeDebugPrivilege), co komplikuje kradzież jego kontekstu bezpieczeństwa.
W przeciwieństwie do tego proces TrustedInstaller.exe, mimo że jest krytyczny, W wielu wersjach nie jest chroniona jako licencja PPL. systemu Windows. Jest to traktowane jako „funkcja”, a nie błąd, ponieważ ułatwia innym komponentom systemu pracę z nim za pomocą określonych interfejsów API, o ile posiadają odpowiednie uprawnienia (np. SeDebugPrivilege) do otwierania procesu i operowania na jego tokenach.
Token, grupy i eskalacja uprawnień związana z TrustedInstaller
W zabezpieczeniach systemu Windows: Token dostępu to obiekt identyfikujący proces lub wątek gdy chcesz korzystać z chronionych zasobów. To jak okazanie dowodu tożsamości przy wejściu do klubu nocnego: wskazuje on, kim jesteś, do której grupy należysz, jakie masz uprawnienia i jaki jest Twój poziom integralności (niski, średni, wysoki, systemowy itd.).
Ten token przechowuje takie dane jak: właściciel użytkownik, grupy do których należy procesLista uprawnień i poziom integralności. Gdy proces próbuje uzyskać dostęp do pliku lub usługi, system porównuje informacje o swoim tokenie z listami kontroli dostępu (DACL) obiektu, aby zdecydować, czy zezwolić na tę akcję.
Kluczowym szczegółem ataków polegających na eskalacji uprawnień jest to, że proces z wystarczającymi uprawnieniami może podszywać się pod kogoś lub duplikować token innej osobyJeżeli uda Ci się otworzyć proces docelowy z uprawnieniami takimi jak PROCESS_QUERY_INFORMATION lub podobnymi, a Twoje konto ma uprawnienia takie jak SeDebugPrivilege, możesz uzyskać uchwyt jego tokena i użyć go, aby Twój proces działał z tożsamością drugiego procesu (podszywanie się pod inny proces lub DuplicateToken).
Problemem dla atakującego jest to, jak dotrzeć do tego punktu. Jeśli spróbujesz otwórz główny token procesu TrustedInstaller Jako administrator przekonasz się, że to nie wystarczy: listy kontroli dostępu (ACL) dla tego tokena nie dają Ci uprawnień do odczytu ani podszywania się pod niego. Tylko działając jako SYSTEM będziesz mógł uzyskać prawidłowy dostęp do tokena TI i korzystać z niego.
Dlatego wiele podejść do eskalacji polega na przechodzeniu najpierw z poziomu Administratora do SYSTEMU. Klasyczną techniką jest nadużywanie procesów, takich jak Winlogon.exektóry działa jako konto SYSTEM w tej samej sesji co użytkownik interaktywny i ma stosunkowo liberalne listy kontroli dostępu (ACL) na swoim tokenie. Jeśli jesteś administratorem, możesz otworzyć token Winlogon z uprawnieniami personifikacji i eskalować do SYSTEM.
Po wejściu do SYSTEMU i włączeniu uprawnień, takich jak SeDebugPrivilegeMożliwe jest otwarcie procesu TrustedInstaller (jeśli jest uruchomiony) z odpowiednimi uprawnieniami (na przykład PROCESS_QUERY_INFORMATION lub nawet PROCESS_ALL_ACCESS) i uzyskanie z niego tokena w grupie TrustedInstaller. Za pomocą tego tokena można programowo zatrzymać usługi takie jak WinDefend, co dokładnie pokazują publikacje dotyczące bezpieczeństwa z dowodami koncepcyjnymi dostępnymi w publicznych repozytoriach.
Istnieją inne, bardziej złożone warianty, takie jak: podrabiać tokeny, które obejmują grupę TrustedInstaller bez kradzieży ich bezpośrednio z procesu TrustedInstaller.exe lub polegania na różnych ciągach znaków w celu uzyskania SYSTEM, ale ogólna idea zawsze opiera się na manipulowaniu tokenami i listami kontroli dostępu w celu uzyskania tego uprzywilejowanego poziomu dostępu.
Dlaczego nie należy wyłączać programu TrustedInstaller ani lekko ingerować w jego uprawnienia
Z perspektywy użytkownika domowego lub nawet technika wsparcia, najważniejsze jest zrozumienie, że TrustedInstaller jest niezbędny dla stabilności i bezpieczeństwa systemu WindowsCofnięcie uprawnień lub wyłączenie usługi ze względu na jej „irytację” może spowodować, że system stanie się bezużyteczny lub przynajmniej nie będzie mógł się poprawnie aktualizować.
Jeśli zmienisz właściciela pliku systemowego z TrustedInstaller na Administrators lub jeśli zmodyfikujesz listy kontroli dostępu i udzielisz Twój użytkownik ma pełną kontrolę nad kluczowymi zasobamiOsłabiasz barierę uniemożliwiającą złośliwemu oprogramowaniu i programom zastąpienie kluczowych plików. Co więcej, przypadkowe usunięcie chronionego pliku .dll lub .sys może powodować niebieskie ekrany, błędy rozruchu lub inne nietypowe problemy z uruchamianiem programów.
Należy również zauważyć, że TrustedInstaller jest częścią Ochrona zasobów systemu Windows (WRP)Zapobiega to niepotrzebnym modyfikacjom podpisanych plików binarnych i komponentów rdzeniowych. Wyłączenie tej opcji uniemożliwia systemowi prawidłową samonaprawę w przypadku wykrycia uszkodzenia lub nieautoryzowanych zmian w tych plikach.
W przypadku testów penetracyjnych cechy te wykorzystuje się w celu wykazania rzeczywistych słabości, ale odbywa się to w kontrolowanych warunkach, w środowisku laboratoryjnym lub za wyraźną zgodą klienta. Powielanie ofensywnych technik na komputerze osobistym lub służbowym nie jest dobrym pomysłem. nie rozumiejąc w pełni tego, co robisz i nie mając kompletnych kopii zapasowych, które pozwoliłyby na przywrócenie systemu.
Nawet w scenariuszach związanych ze złośliwym oprogramowaniem, na przykład gdy wykryjesz, że pojawia się folder pozornie złośliwy, TrustedInstaller jako właścicielZazwyczaj rozsądniej jest zbadać proces, który go odtwarza i użyć specjalistycznych narzędzi antywirusowych, niż próbować „zabić” TrustedInstaller lub przejąć kontrolę nad wszystkim, czego on dokona.
TrustedInstaller, zużycie zasobów i spowolnienie systemu
Kolejnym bardzo częstym pytaniem jest, dlaczego proces TrustedInstaller.exe nagle pojawia się w Menedżerze zadań zużywający dużo procesora lub pamięci RAM i powoduje, że komputer działa bardzo wolno przez pewien czas. Zwykle zbiega się to z czasem, gdy system Windows wyszukuje, pobiera lub instaluje aktualizacje.
W większości przypadków szczyt konsumpcji ma charakter przejściowy: TrustedInstaller intensywnie pracuje podczas stosowania zmian w modułach systemu WindowsPo zakończeniu, wykorzystanie zasobów wraca do normalnego poziomu. Jeśli Twój komputer ma mało pamięci lub bardzo pofragmentowany mechaniczny dysk twardy, uczucie spowolnienia staje się bardziej odczuwalne podczas tych procesów.
Jeśli Twoja przeglądarka lub aplikacje działają bardzo wolno i widzisz, że TrustedInstaller jest aktywny, powinieneś sprawdzić także ogólny stan swojego systemu: fragmentacja dysku, procesy w tle, automatyczne programy startowe i potencjalne infekcje. Wiele aplikacji innych firm zapisuje dane w rejestrze i na dysku, generując nieprawidłowe wpisy i fragmentację, co może zwiększyć obciążenie programu TrustedInstaller i sprawiać wrażenie, że wszystko jest przeciążone.
Aby sprawdzić, co się dzieje, możesz otworzyć Menedżera zadań za pomocą Ctrl + Shift + Esc i sprawdź zakładki CPU, pamięci, dysku i sieci. Jeśli proces Instalatora modułów systemu Windows zużywa zasoby, prawdopodobnie jest zajęty instalowaniem aktualizacji lub naprawą komponentów.
O ile nie występują stałe błędy i zużycie nie pozostaje wysokie przez wiele godzin bez wyraźnego powodu, Normalną rzeczą jest pozwolenie procesowi dokończyć swoją pracę.Przerwanie aktualizacji systemu Windows w trakcie działania może spowodować więcej problemów, niż można rozwiązać.
Jak bezpiecznie obsługiwać pliki chronione przez TrustedInstaller
Czasami będziesz zmuszony dotykanie plików chronionych przez TrustedInstallerNa przykład, może być konieczna wymiana uszkodzonego pliku .dll, usunięcie pozostałości po programie, który pozostawił zablokowane pliki, lub zastosowanie się do szczegółowych instrukcji pomocy technicznej. W takich przypadkach zawsze warto najpierw wypróbować wbudowane narzędzia naprawcze, zanim podejmiesz działania ręczne.
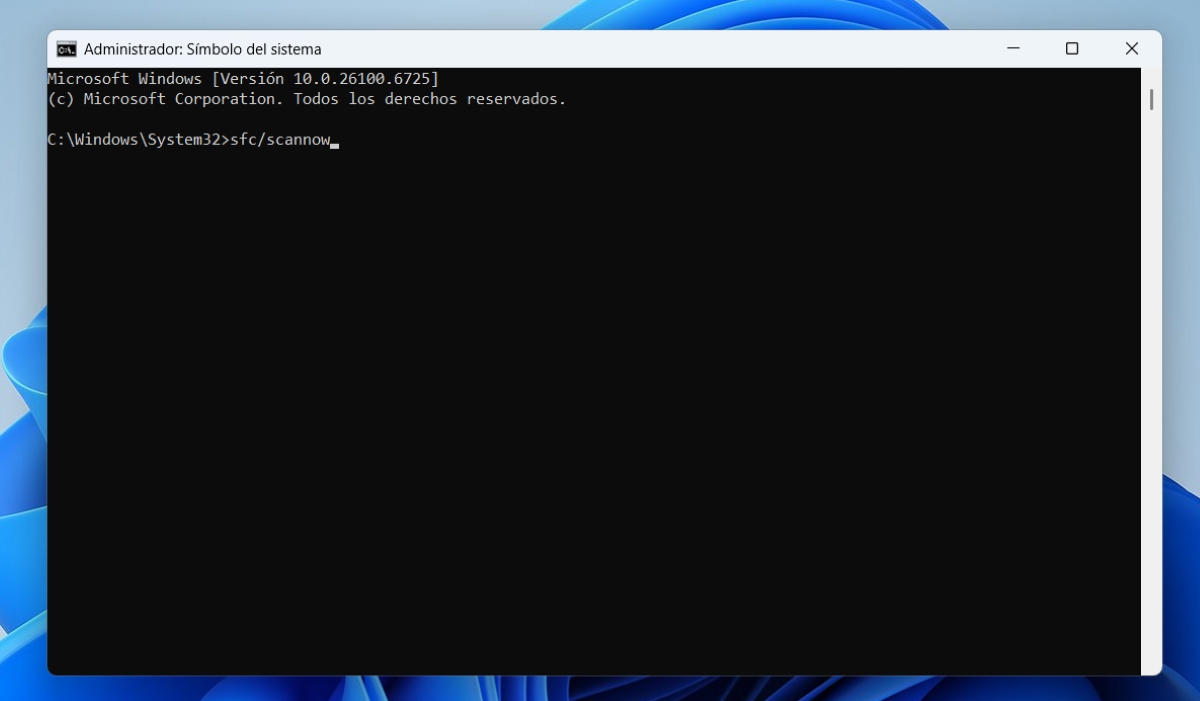
Jedną z pierwszych opcji jest uruchomienie Kontroler plików systemowych (SFC)Aby to zrobić:
1) Otwórz wiersz poleceń z uprawnieniami administratoraKliknij Start, wpisz CMD w polu wyszukiwania, kliknij prawym przyciskiem myszy cmd.exe i wybierz „Uruchom jako administrator”. Jeśli masz system Windows w wersji zainstalowanej fabrycznie i nie masz pod ręką płyty instalacyjnej, system spróbuje zlokalizować niezbędne pliki źródłowe.
2) Uruchom polecenie SFC /SCANNOW i naciśnij Enter. Skanowanie może potrwać chwilę, zwłaszcza jeśli jest wiele plików do sprawdzenia, dlatego prosimy o cierpliwość. System Windows przeskanuje chronione komponenty i naprawi wszelkie uszkodzone lub brakujące pliki krytyczne, korzystając z kopii zapisanej na płycie instalacyjnej lub dysku odzyskiwania producenta.
Po zakończeniu procesu uruchom ponownie komputer i Sprawdź, czy błąd nadal występujeW wielu przypadkach ten prosty krok rozwiązuje problemy z zablokowanymi plikami, drobnymi uszkodzeniami i problemami pojawiającymi się podczas próby modyfikacji elementów systemu.
Ma to sens wyłącznie wtedy, gdy standardowe narzędzia (SFC, DISM, przywracanie systemu itp.) nie działają, a Ty dokładnie wiesz, co robisz. przejąć ręcznie własność chronionego pliku lub folderu i zmień uprawnienia, aby móc zmieniać nazwy, zastępować lub usuwać.
Zmiana właściciela TrustedInstaller na administratorów: kroki i zagrożenia
Jeśli podczas usuwania lub modyfikowania pliku pojawi się komunikat informujący o konieczności posiadania uprawnień TrustedInstaller, możesz zmienić właściciela na Administratorzy Aby móc z niego korzystać. Typowa procedura w systemie Windows wygląda następująco, zawsze zakładając, że rozumiesz ryzyko:
1) Zamknij powiadomienie o brakujących uprawnieniach Powinno to oznaczać, że potrzebujesz uprawnień TrustedInstaller, nawet jeśli używasz konta administratora. Następnie znajdź plik lub folder, który chcesz zmodyfikować.
2) Kliknij prawym przyciskiem myszy plik lub folder i wybierz „Właściwości”. W otwartym oknie przejdź do zakładki „Bezpieczeństwo” u góry i kliknij przycisk „Opcje zaawansowane” w prawym dolnym rogu.
3) W zaawansowanych opcjach bezpieczeństwaPrzejdź do zakładki „Właściciel”. Zobaczysz, że aktualnym właścicielem jest TrustedInstaller. Kliknij przycisk „Edytuj” i z listy potencjalnych nowych właścicieli wybierz „Administratorzy”.
Jeśli zamierzasz pracować z całym folderem, a nie tylko z pojedynczym plikiem, pojawi się pole umożliwiające „Zmień właściciela podkontenerów i obiektów”Jeśli chcesz, aby właścicielami wszystkich plików i podfolderów byli Administratorzy, zaznacz to pole i zaakceptuj zmiany.
Po kliknięciu OK, potwierdź wyświetlone ostrzeżenie. Od tego momentu aktualnym właścicielem będzie grupa Administratorzy, a nie TrustedInstaller. Zamknij okno, klikając ponownie OK i wróć do początkowego ekranu właściwości pliku lub folderu.
Teraz wróć do zakładki Bezpieczeństwo i kliknij przycisk „Edytuj”, aby zmienić uprawnienia. Wybierz grupę Administratorzy Na liście nazw grup lub użytkowników, a także w dolnym obszarze uprawnień, zaznacz pole „Pełna kontrola” w kolumnie „Zezwól”. Zastosuj zmiany i potwierdź wszelkie ostrzeżenia dotyczące bezpieczeństwa, które mogą się pojawić.
Od tego momentu powinieneś móc usuń, zmień nazwę lub zmodyfikuj plik lub folder, który był wcześniej chroniony przez TrustedInstaller. Należy jednak pamiętać, że każda taka zmiana obniża bezpieczeństwo systemu i może go osłabić lub uczynić niestabilnym, dlatego należy ją wprowadzać tylko w odniesieniu do ściśle określonych elementów i z pełną świadomością procesu.
TrustedInstaller i złośliwe oprogramowanie: typowe przypadki i środki ostrożności
Czasami użytkownik wykrywa podejrzane procesy w Menedżerze zadań, takie jak: TextInputHost.exe lub inne nazwy, które po zbadaniu wydają się być powiązane ze złośliwym oprogramowaniem lub niechcianym oprogramowaniem. Podczas próby usunięcia folderów źródłowych okazuje się, że są one chronione przez TrustedInstaller, a po zmianie uprawnień i ich usunięciu, pojawiają się ponownie po ponownym uruchomieniu.
Że folder ma TrustedInstaller jako właściciel nie oznacza, że jest to legalneNie oznacza to jednak automatycznie, że można po prostu wyłączyć IT. Rozsądnym podejściem jest próba ustalenia, który proces lub usługa odtwarza te pliki, sprawdzenie zaplanowanych zadań, usług startowych i wszelkich trwałych haków, które mogą wykorzystywać tożsamości systemowe lub nadużywać zaufanych komponentów.
Jeśli wbudowane narzędzia, takie jak Windows Defender, pełne skanowanie systemu, SFC /scannow lub DISM /online /cleanup-image Jeśli nic nie znajdą, konieczne może okazać się skorzystanie z innych specjalistycznych narzędzi antywirusowych. analizować USB lub zasięgnij profesjonalnej pomocy. Wyłączenie TrustedInstallera lub systematyczne blokowanie wszystkiego, co ma jego sygnaturę, może pogorszyć sytuację i uszkodzić sprawne części systemu operacyjnego.
W każdym razie należy unikać całkowicie wyłącz usługę TrustedInstaller jako „szybkie rozwiązanie”, gdy podejrzany plik jest z nim powiązany. Lepiej skupić się na konkretnym źródle złośliwego oprogramowania, mechanizmach jego utrzymywania się i czyszczeniu systemu odpowiednimi narzędziami, niż ingerować w rdzeń ochrony zasobów systemu Windows.
Zrozumienie roli, jaką TrustedInstaller odgrywa w architekturze zabezpieczeń systemu Windows, w dużym stopniu pomaga w interpretacji przyczyn, dla których pewne pliki wydają się nietykalne. dlaczego niektóre usługi może zatrzymać tylko on Dlaczego Microsoft zaprojektował te komponenty tak restrykcyjnie? Chociaż badacze mogą eksperymentować z omijaniem tych ograniczeń w środowiskach testowych, na komputerze codziennego użytku najrozsądniej jest zazwyczaj ich przestrzegać i polegać na oficjalnych mechanizmach naprawczych, zanim sięgnie się po ryzykowne skróty.


Redaktor specjalizujący się w zagadnieniach technologii i Internetu z ponad dziesięcioletnim doświadczeniem w różnych mediach cyfrowych. Pracowałem jako redaktor i twórca treści dla firm z branży e-commerce, komunikacji, marketingu online i reklamy. Pisałem także na portalach poświęconych ekonomii, finansom i innym branżom. Moja praca jest także moją pasją. Teraz, poprzez moje artykuły w Tecnobits, staram się odkrywać wszystkie nowości i nowe możliwości, jakie świat technologii oferuje nam każdego dnia, aby poprawić nasze życie.