- O TrustedInstaller é o serviço de instalação de módulos do Windows que protege e atualiza arquivos críticos do sistema operacional.
- Somente o TrustedInstaller e alguns grupos de serviços podem modificar componentes como o Windows Defender ou binários principais.
- Alterar os proprietários e as permissões gerenciadas pelo TrustedInstaller reduz a segurança e pode danificar o Windows.
- Antes de mexer em arquivos protegidos, é recomendável usar ferramentas como SFC, DISM e soluções antimalware específicas.
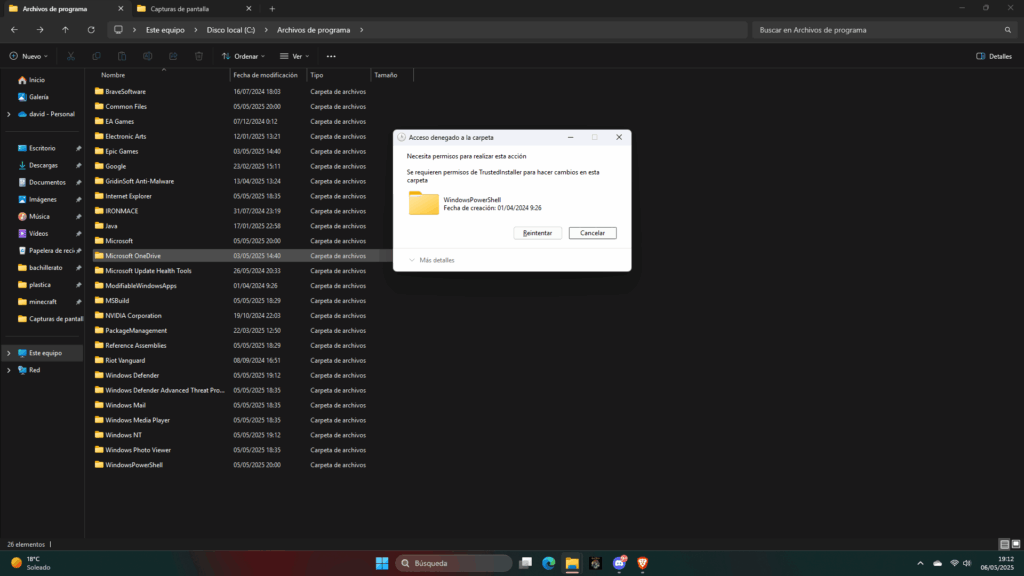
Se você já tentou excluir ou modificar um arquivo do Windows e recebeu uma mensagem dizendo que precisa... Permissões do TrustedInstallerVocê não está sozinho. Esse componente do Windows gera muitas dúvidas porque parece "bloquear tudo", mas, na verdade, é uma peça fundamental para a proteção do sistema.
Ao mesmo tempo, alguns usuários percebem que seus PCs estão mais lentos, eles veem que O TrustedInstaller.exe consome muita memória. ou CPU, ou descobrem pastas com esse proprietário enquanto investigam possíveis malwares. Profissionais de segurança e testadores de penetração também se deparam com o TrustedInstaller quando desejam interromper serviços como Windows Defender ou modificar os binários do sistema para testes de penetração.
O que é o processo TrustedInstaller e para que serve?
O TrustedInstaller.exe é o executável do serviço Instalador de Módulos do Windows., um componente oficial da Microsoft que faz parte do que é conhecido como Proteção de Recursos do Windows (WRP)Esse mecanismo é responsável por proteger arquivos essenciais do sistema, chaves de registro e outros recursos críticos contra modificações não autorizadas.
Sua principal missão é gerenciar o Instalação, modificação e remoção de componentes do Windows: atualizações do WindowsNovos recursos do sistema, patches, arquivos .dll, .sys e .exe do kernel, etc. Quando o Windows precisa atualizar um desses itens protegidos, ele inicia o serviço TrustedInstaller, faz as alterações necessárias e, geralmente, o interrompe em seguida.
Se você observar as propriedades de muitos arquivos de sistema, como a calculadora clássica em versões mais antigas do Windows, verá que... O proprietário do arquivo é TrustedInstaller.Mesmo que você seja um administrador ou tenha acesso como SISTEMA, não poderá excluir ou substituir esses arquivos sem antes passar pela proteção imposta por este serviço.
O TrustedInstaller também funciona como um grupo de serviço especial do sistemaInternamente, o Windows usa a funcionalidade de Identificador de Segurança de Serviço (Service SID), a partir do Windows Vista, para associar cada serviço a um identificador de segurança como “NT SERVICE\ServiceName”. No caso específico do TrustedInstaller, o grupo aparece como “NT SERVICE\TrustedInstaller” quando você consulta permissões ou ACLs usando ferramentas como o PowerShell e o Get-Acl.
Graças a esses grupos sintéticos, cada serviço pode receber permissões muito específicas sobre arquivos, chaves de registro, pipes e outros objetos protegíveis, sem precisar usar sempre as contas genéricas do sistema. O TrustedInstaller possui privilégios ainda maiores que o SYSTEM. sobre os recursos que controla, precisamente para que possa atualizar ou reparar o sistema sem restrições.
A relação do TrustedInstaller com o Windows Update e o Windows Defender
Na prática, o TrustedInstaller entra em ação principalmente quando o sistema precisa Instalar atualizações do Windows ou modificar componentes protegidosGeralmente, você verá essa opção ativa enquanto o Windows Update estiver em execução, ao adicionar ou remover recursos do Windows ou durante determinadas operações de reparo do sistema.
Um exemplo muito claro é a sua interação com Windows Defender (Serviço WinDefend e processo MsMpEng.exe). O Defender é o antivírus integrado da Microsoft e possui seu próprio serviço, com o grupo de serviços "NT SERVICE\WinDefend". Para que o antivírus seja atualizado, às vezes é necessário interromper temporariamente o serviço e substituir arquivos do mecanismo, como o mpengine.dll.
Ao examinar as listas de controle de acesso (DACLs) do serviço Windows Defender, você verá que Somente o próprio serviço e o TrustedInstaller têm controle total. Para interromper ou modificar o programa, é necessário verificar as permissões padrão do grupo Administradores ou da conta SYSTEM. Isso visa fortalecer a segurança do sistema contra malwares que tentam desativar o antivírus.
Para profissionais de segurança ofensiva, isso se torna um desafio interessante. Muitos testadores de penetração descobrem que, mesmo com privilégios de administrador ou até mesmo de SISTEMA, Eles não conseguem impedir o MsMpEng.exe. Porque se trata de um processo protegido (PPL). Seu token não pode ser facilmente aberto, mesmo com privilégios de depuração (SeDebugPrivilege), o que dificulta o roubo de seu contexto de segurança.
Em contrapartida, o processo TrustedInstaller.exe, embora seja crítico, Em muitas versões, não está protegido como uma PPL. do Windows. Isso é considerado um "recurso" em vez de um bug, porque facilita que outros componentes do sistema trabalhem com ele usando certas APIs, desde que tenham os privilégios apropriados (por exemplo, SeDebugPrivilege) para abrir o processo e operar com seus tokens.
Token, grupos e escalonamento de privilégios relacionados ao TrustedInstaller
Dentro da segurança do Windows, um Um token de acesso é o objeto que identifica um processo ou thread. Quando você deseja interagir com recursos protegidos, é o equivalente a mostrar sua identidade na porta de uma boate: indica quem você é, a qual grupo pertence, quais privilégios possui e seu nível de integridade (Baixo, Médio, Alto, Sistema, etc.).
Este token armazena dados como: usuário proprietário, os grupos aos quais o processo pertenceA lista de privilégios e o nível de integridade. Quando um processo tenta acessar um arquivo ou serviço, o sistema compara as informações do seu token com as listas de controle de acesso designadas (DACLs) do objeto para decidir se permite a ação.
Um detalhe crucial para ataques de escalonamento de privilégios é que um processo com permissões suficientes pode Falsificar ou duplicar o token de outra pessoa.Se você conseguir abrir o processo alvo com direitos como PROCESS_QUERY_INFORMATION ou similares, e sua conta tiver privilégios como SeDebugPrivilege, você poderá obter um identificador para o token dele e usá-lo para fazer com que seu processo aja com a identidade do outro (representação ou DuplicateToken).
O problema para o atacante é como chegar a esse ponto. Se você tentar Abra o token primário do processo TrustedInstaller. Como administrador, você descobrirá que isso não é suficiente: as ACLs para esse token não lhe concedem permissão para lê-lo ou representá-lo. Somente operando como SYSTEM você poderá acessar e usar o token TI corretamente.
Portanto, muitas abordagens de escalonamento envolvem primeiro pular do nível Administrador para o nível SISTEMA. Uma técnica clássica é abusar de processos como... Winlogon.exeque é executado como a conta SYSTEM na mesma sessão que o usuário interativo e possui ACLs relativamente permissivas em seu token. Se você for um administrador, poderá abrir o token Winlogon com privilégios de representação e elevar seus privilégios para SYSTEM.
Uma vez no SYSTEM, e habilitando privilégios como Privilégio SeDebugÉ possível abrir o processo TrustedInstaller (se estiver em execução) com privilégios suficientes (por exemplo, PROCESS_QUERY_INFORMATION ou até mesmo PROCESS_ALL_ACCESS) e, a partir daí, obter um token com o grupo TrustedInstaller. Com esse token, você pode então interromper programaticamente serviços como o WinDefend, que é exatamente o que as publicações de segurança com evidências de prova de conceito acessíveis em repositórios públicos demonstram.
Existem outras variações mais complexas, como... forjar tokens que incluam o grupo TrustedInstaller Sem roubá-los diretamente do processo TrustedInstaller.exe ou depender de strings diferentes para obter o SYSTEM, a ideia geral sempre gira em torno da manipulação de tokens e ACLs para obter esse nível privilegiado de acesso.
Por que você não deve desativar o TrustedInstaller nem alterar suas permissões sem cuidado.
Do ponto de vista de um usuário doméstico ou mesmo de um técnico de suporte, o mais importante é entender que O TrustedInstaller é essencial para a estabilidade e segurança do Windows.Remover permissões ou desativar o serviço por considerá-lo "incômodo" pode tornar o sistema inutilizável ou, no mínimo, incapaz de ser atualizado corretamente.
Se você alterar o proprietário do arquivo de sistema de TrustedInstaller para Administradores, ou se modificar as ACLs e conceder permissões Seu usuário tem controle total sobre os recursos críticos.Você está enfraquecendo a barreira que impede que malwares e programas maliciosos substituam arquivos essenciais. Além disso, excluir acidentalmente um arquivo .dll ou .sys protegido pode causar telas azuis, erros de inicialização ou outros problemas incomuns na inicialização de programas.
Vale ressaltar também que o TrustedInstaller faz parte do Proteção de Recursos do Windows (WRP)Isso impede modificações desnecessárias em binários assinados e componentes principais. Desativá-lo impede que o sistema se autorrepare corretamente quando detecta corrupção ou alterações não autorizadas nesses arquivos.
Na área de testes de penetração, essas características são usadas para demonstrar vulnerabilidades reais, mas isso é feito dentro de um ambiente controlado, em laboratório ou com autorização expressa do cliente. Reproduzir técnicas ofensivas em um computador pessoal ou de trabalho não é uma boa ideia. Sem entender completamente o que você está fazendo e sem ter backups completos para restaurar o sistema.
Mesmo em cenários de malware, como quando você detecta que uma pasta aparentemente maliciosa aparece com TrustedInstaller como proprietárioGeralmente é mais sensato investigar o processo que o recria e usar ferramentas antimalware especializadas do que tentar "eliminar" o TrustedInstaller ou assumir o controle de tudo o que ele toca.
TrustedInstaller, consumo de recursos e lentidão do sistema
Outra dúvida muito comum é por que o processo TrustedInstaller.exe aparece repentinamente no Gerenciador de Tarefas. Consumindo muita CPU ou RAM e fazendo com que o computador fique muito lento por um tempo. Isso geralmente coincide com o período em que o Windows está procurando, baixando ou instalando atualizações.
Na maioria dos casos, esse pico de consumo é temporário: O TrustedInstaller trabalha intensamente enquanto aplica alterações aos módulos do Windows.E, uma vez concluído, o uso de recursos retorna aos níveis normais. Se o seu computador tiver pouca memória ou um disco rígido mecânico muito fragmentado, a sensação de lentidão se torna mais pronunciada durante esses processos.
Se o seu navegador ou aplicativos estiverem muito lentos e você perceber que o TrustedInstaller está ativo, verifique também a integridade geral do seu sistema: Fragmentação de disco, processos em segundo plano, programas de inicialização automática e possíveis infecções. Muitos aplicativos de terceiros gravam no registro e no disco, gerando entradas inválidas e fragmentação, o que pode aumentar a carga de trabalho do TrustedInstaller e dar a impressão de que tudo está sobrecarregado.
Para verificar o que está acontecendo, você pode abrir o Gerenciador de Tarefas com Ctrl + Shift + Esc Verifique também as guias de CPU, memória, disco e rede. Se o processo do Instalador de Módulos do Windows estiver consumindo muitos recursos, provavelmente está ocupado aplicando atualizações ou reparando componentes.
Contanto que não haja erros constantes e o consumo não permaneça alto por horas sem motivo aparente, O mais normal é deixar o processo terminar.Interromper as atualizações do Windows no meio da inicialização pode causar mais problemas do que soluções.
Como lidar com segurança com arquivos protegidos pelo TrustedInstaller
Às vezes você será forçado a tocando em arquivos protegidos pelo TrustedInstallerPor exemplo, você pode precisar substituir um arquivo .dll corrompido, limpar resquícios de um programa que deixou arquivos bloqueados ou seguir instruções específicas de suporte técnico. Nesses casos, é sempre recomendável tentar primeiro as ferramentas de reparo integradas antes de tomar medidas manuais.
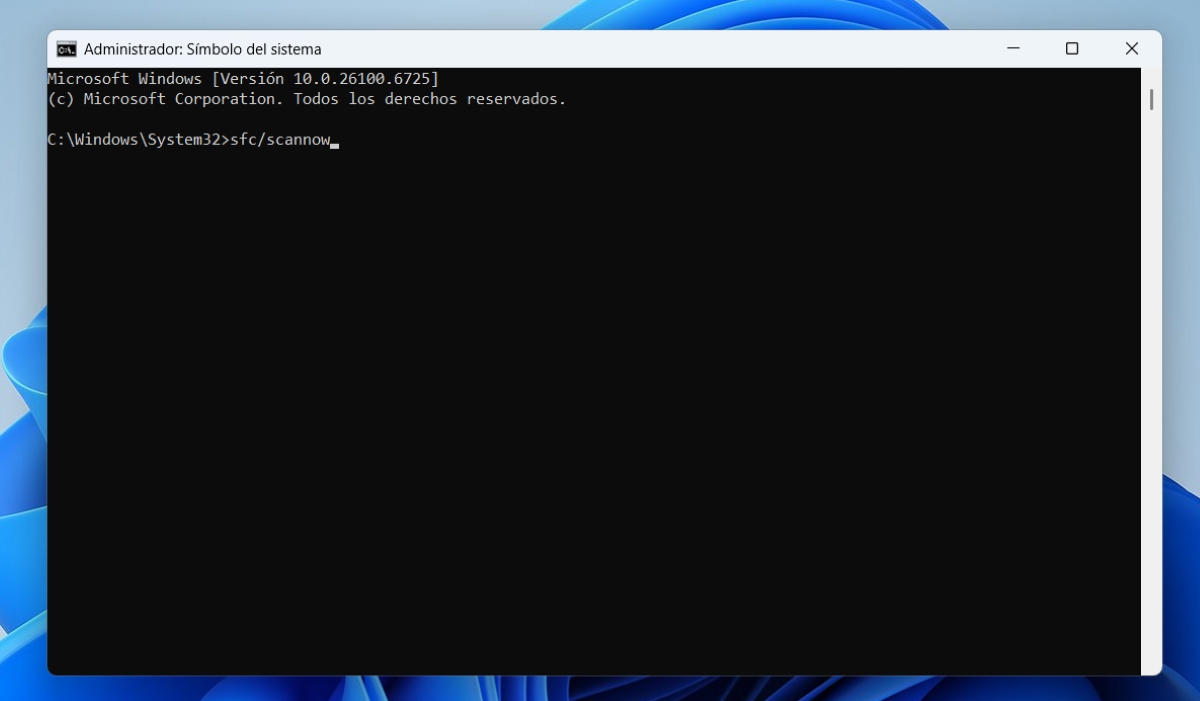
Uma das primeiras opções é executar o Verificador de Arquivos do Sistema (SFC)Para fazer isso:
1) Abra um prompt de comando com privilégios de administrador.Clique em Iniciar, digite CMD na caixa de pesquisa, clique com o botão direito do mouse em cmd.exe e escolha "Executar como administrador". Se o seu Windows for uma versão instalada de fábrica e você não tiver o disco de instalação à mão, o sistema tentará localizar os arquivos de origem necessários.
2) Execute o comando SFC /SCANNOW e pressione Enter. A verificação pode demorar um pouco, especialmente se houver muitos arquivos para verificar, portanto, tenha paciência. O Windows verificará os componentes protegidos e reparará quaisquer arquivos críticos danificados ou ausentes usando a cópia armazenada no disco de instalação ou na unidade de recuperação do fabricante.
Assim que o processo estiver concluído, reinicie o computador e Verifique se o erro persiste.Em muitos casos, essa simples medida resolve problemas com arquivos bloqueados, pequenas corrupções e dificuldades ao tentar modificar elementos do sistema.
Só faz sentido quando as ferramentas padrão (SFC, DISM, restauração do sistema, etc.) não funcionam e você sabe exatamente o que está fazendo. assumir a propriedade manual de um arquivo ou pasta protegida e alterar as permissões para poder renomear, substituir ou excluir.
Alterar a propriedade do TrustedInstaller para administradores: etapas e riscos
Se você se deparar com uma mensagem informando que precisa de permissões do TrustedInstaller ao excluir ou modificar um arquivo, você pode alterar o proprietário para Administradores para poder operar nele. O procedimento típico no Windows é o seguinte, sempre assumindo que você compreenda os riscos:
1) Feche a notificação de permissões ausentes Deverá aparecer uma mensagem indicando que precisa de permissões do TrustedInstaller, mesmo que esteja a utilizar uma conta de administrador. Depois, localize o ficheiro ou pasta que pretende modificar.
2) Clique com o botão direito do mouse no arquivo ou pasta. e selecione “Propriedades”. Na janela que se abre, acesse a guia “Segurança” na parte superior e clique no botão “Opções avançadas” localizado no canto inferior direito.
3) Nas opções avançadas de segurançaAcesse a aba “Proprietário”. Você verá que o proprietário atual é TrustedInstaller. Clique no botão “Editar” e, na lista de possíveis novos proprietários, selecione “Administradores”.
Se você for trabalhar com uma pasta inteira e não apenas com um único arquivo, uma caixa aparecerá permitindo que você... “Substituir proprietário em subcontêineres e objetos”Se você deseja que todos os arquivos e subpastas tenham os Administradores como proprietários, marque essa caixa e aceite as alterações.
Após clicar em OK, confirme o aviso que aparece. A partir desse momento, o proprietário atual será o grupo Administradores em vez do TrustedInstaller. Feche a janela clicando em OK novamente e retorne à tela inicial de propriedades do arquivo ou pasta.
Agora volte à guia Segurança e clique no botão “Editar” para alterar as permissões. Selecione o grupo Administradores Na lista de nomes de grupos ou usuários, e na área de permissões inferior, marque a caixa "Controle total" na coluna "Permitir". Aplique as alterações e confirme qualquer aviso de segurança que possa aparecer.
A partir desse momento você deverá ser capaz de Excluir, renomear ou modificar o arquivo ou uma pasta que antes era protegida pelo TrustedInstaller. No entanto, é crucial lembrar que qualquer alteração desse tipo reduz a segurança do sistema e pode deixá-lo vulnerável ou instável, portanto, só deve ser feita em itens muito específicos e com pleno conhecimento do processo.
TrustedInstaller e malware: casos típicos e precauções
Às vezes, o usuário detecta processos suspeitos no Gerenciador de Tarefas, como: TextInputHost.exe ou outros nomes que, após investigação, parecem estar relacionados a malware ou software indesejado. Ao tentar excluir as pastas de origem, o sistema descobre que elas estão protegidas pelo TrustedInstaller e, após alterar as permissões e excluí-las, elas reaparecem após a reinicialização.
Que uma pasta tem O fato de o TrustedInstaller ser o proprietário não significa que seja legítimo.No entanto, isso não significa automaticamente que você pode simplesmente desativá-lo. A abordagem sensata é tentar determinar qual processo ou serviço está recriando esses arquivos, revisar tarefas agendadas, serviços de inicialização e quaisquer mecanismos persistentes que possam estar usando identidades do sistema ou abusando de componentes confiáveis.
Se ferramentas integradas como o Windows Defender, uma verificação completa do sistema, SFC /scannow ou DISM /online /imagem de limpeza Caso não encontrem nada, poderá ser necessário utilizar outras ferramentas antimalware especializadas. analisar um USB Ou procure ajuda profissional. Desativar o TrustedInstaller ou tentar bloquear sistematicamente tudo que contenha sua assinatura pode piorar a situação e danificar partes funcionais do sistema operacional.
Em qualquer caso, o que deve ser evitado é Desative completamente o serviço TrustedInstaller. como uma "solução rápida" quando um arquivo suspeito está associado a ele. É melhor focar na origem específica do malware, seus mecanismos de persistência e na limpeza do sistema com ferramentas apropriadas, em vez de mexer com o núcleo da proteção de recursos do Windows.
Compreender o papel que o TrustedInstaller desempenha na arquitetura de segurança do Windows ajuda bastante a interpretar por que certos arquivos parecem intocáveis. por que alguns serviços só podem ser interrompidos por ele E por que a Microsoft projetou esses componentes de forma tão restritiva? Embora os pesquisadores possam experimentar contornar essas restrições em ambientes de teste, em um computador de uso diário, a conduta mais sensata geralmente é respeitá-las e confiar nos mecanismos oficiais de reparo antes de recorrer a soluções improvisadas e arriscadas.


Editor especializado em temas de tecnologia e internet com mais de dez anos de experiência em diferentes mídias digitais. Já trabalhei como editor e criador de conteúdo para empresas de e-commerce, comunicação, marketing online e publicidade. Também escrevi em sites de economia, finanças e outros setores. Meu trabalho também é minha paixão. Agora, através dos meus artigos em Tecnobits, procuro explorar todas as novidades e novas oportunidades que o mundo da tecnologia nos oferece todos os dias para melhorar nossas vidas.