- TrustedInstaller este serviciul de instalare a modulelor Windows care protejează și actualizează fișierele critice ale sistemului de operare.
- Doar TrustedInstaller și unele grupuri de servicii pot modifica componente precum Windows Defender sau fișierele binare de bază.
- Schimbarea proprietarilor și a permisiunilor gestionate de TrustedInstaller reduce securitatea și poate dăuna sistemului Windows.
- Înainte de a atinge fișierele protejate, este recomandabil să utilizați instrumente precum SFC, DISM și soluții anti-malware specifice.
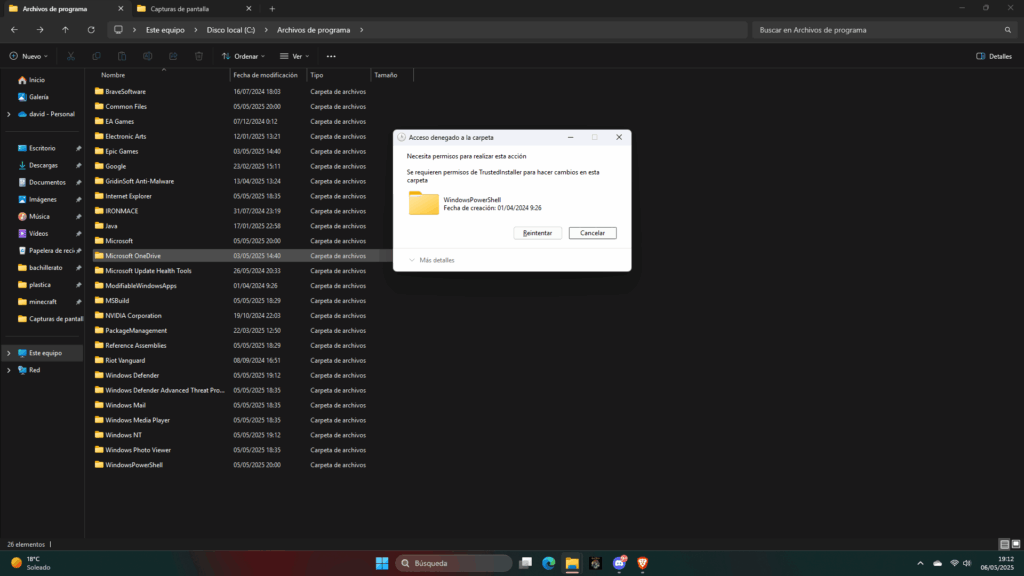
Dacă ați încercat vreodată să ștergeți sau să modificați un fișier Windows și ați primit un mesaj care vă spune că trebuie să Permisiuni TrustedInstallerNu ești singurul. Această componentă Windows ridică multe întrebări, deoarece pare să „blocheze totul”, dar, în realitate, este o piesă cheie pentru protejarea sistemului.
În același timp, unii utilizatori observă că PC-ul lor funcționează mai lent, văd că TrustedInstaller.exe consumă multă memorie sau CPU, sau descoperă foldere cu acel proprietar în timp ce investighează potențiale programe malware. Profesioniștii în securitate și testerii de penetrare întâlnesc, de asemenea, TrustedInstaller atunci când doresc să oprească servicii precum Windows Defender sau modificați fișierele binare ale sistemului pentru teste de penetrare.
Ce este procesul TrustedInstaller și la ce se folosește?
TrustedInstaller.exe este fișierul executabil pentru serviciul Windows Modules Installer., o componentă oficială Microsoft care face parte din ceea ce este cunoscut sub numele de Protecția resurselor Windows (WRP)Acest mecanism este responsabil pentru protejarea fișierelor de sistem esențiale, a cheilor de registry și a altor resurse critice împotriva modificărilor ușoare.
Misiunea sa principală este de a gestiona Instalarea, modificarea și dezinstalarea componentelor Windows: Actualizări WindowsNoi funcții de sistem, patch-uri, fișiere kernel .dll, .sys și .exe etc. Când Windows trebuie să actualizeze unul dintre aceste elemente protejate, pornește serviciul TrustedInstaller, face modificările necesare și apoi, de obicei, îl oprește.
Dacă te uiți la proprietățile multor fișiere de sistem, cum ar fi calculatorul clasic din versiunile mai vechi de Windows, vei vedea că Proprietarul fișierului este TrustedInstallerChiar dacă ești administrator sau chiar ai acces ca SYSTEM, nu vei putea șterge sau înlocui acele fișiere fără a trece mai întâi prin protecția impusă de acest serviciu.
TrustedInstaller acționează și ca „grup de servicii” special al sistemuluiIntern, Windows utilizează funcționalitatea Service Security Identifier (Service SID), începând cu Windows Vista, pentru a asocia fiecare serviciu cu un identificator de securitate, cum ar fi „NT SERVICE\ServiceName”. În cazul specific al TrustedInstaller, grupul apare ca „NT SERVICE\TrustedInstaller” atunci când interogați permisiuni sau ACL-uri folosind instrumente precum PowerShell și Get-Acl.
Datorită acestor grupuri sintetice, fiecare serviciu poate primi permisiuni foarte granulare asupra fișierelor, cheilor de registry, pipe-urilor și altor obiecte securizabile, fără a fi nevoie să utilizeze întotdeauna conturile generice ale sistemului. TrustedInstaller are privilegii chiar mai mari decât SYSTEM despre resursele pe care le controlează, tocmai pentru a putea actualiza sau repara sistemul fără restricții.
Relația TrustedInstaller cu Windows Update și Windows Defender
În practică, TrustedInstaller intră în joc în principal atunci când sistemul are nevoie instalați actualizări Windows sau modificați componentele protejateDe obicei, îl veți vedea activ în timp ce rulează Windows Update, când adăugați sau eliminați funcții Windows sau în timpul anumitor operațiuni de reparare a sistemului.
Un exemplu foarte clar este interacțiunea sa cu Windows Defender (Serviciul WinDefend și procesul MsMpEng.exe). Defender este antivirusul încorporat de Microsoft și are propriul serviciu cu grupul său de servicii „NT SERVICE\WinDefend”. Pentru ca antivirusul să se actualizeze, uneori este necesar să opriți temporar serviciul său și să înlocuiți fișierele motorului, cum ar fi mpengine.dll.
Dacă examinați listele de control al accesului (DACL) ale serviciului Windows Defender, veți vedea că Doar serviciul în sine și TrustedInstaller au control deplin. pentru a-l opri și modifica. Nici grupul Administratori, nici contul SISTEM nu pot opri direct WinDefend folosind permisiuni standard; acest lucru se face pentru a consolida securitatea sistemului împotriva programelor malware care încearcă să dezactiveze antivirusul.
Pentru profesioniștii în securitate ofensivă, aceasta devine o provocare interesantă. Mulți testeri de penetrare constată că, chiar și cu privilegii de administrator sau chiar de SISTEM, Nu pot opri MsMpEng.exe Deoarece este un proces protejat (PPL). Tokenul său nu poate fi deschis cu ușurință, nici măcar cu privilegii de depanare (SeDebugPrivilege), ceea ce complică furtul contextului său de securitate.
În schimb, procesul TrustedInstaller.exe, chiar dacă este esențial, Nu este protejat ca PPL în multe versiuni. al Windows. Aceasta este considerată o „caracteristică” mai degrabă decât o eroare, deoarece facilitează lucrul cu aceasta pentru alte componente ale sistemului folosind anumite API-uri, atâta timp cât acestea au privilegiile corespunzătoare (de exemplu, SeDebugPrivilege) pentru a deschide procesul și a opera cu token-urile sale.
Escaladarea jetoanelor, grupurilor și privilegiilor legate de TrustedInstaller
În cadrul securității Windows, o Un token de acces este obiectul care identifică un proces sau un fir de execuție când vrei să interacționezi cu resurse protejate. Este echivalentul cu prezentarea actului de identitate la ușa unui club de noapte: indică cine ești, cărui grup îi aparții, ce privilegii ai și nivelul tău de integritate (Scăzut, Mediu, Ridicat, Sistem etc.).
Acest token stochează date precum utilizatorul proprietar, grupurile cărora le aparține procesulLista de privilegii și nivelul de integritate. Când un proces încearcă să acceseze un fișier sau un serviciu, sistemul compară informațiile despre token-ul său cu listele de control al accesului (DACL) ale obiectului pentru a decide dacă permite acțiunea.
Un detaliu cheie pentru atacurile de escaladare a privilegiilor este că un proces cu permisiuni suficiente poate a se da drept token-ul altei persoane sau a-l duplicaDacă reușești să deschizi procesul țintă cu drepturi precum PROCESS_QUERY_INFORMATION sau similare, iar contul tău are privilegii precum SeDebugPrivilege, poți obține un handle al token-ului său și îl poți utiliza pentru a face procesul tău să acționeze cu identitatea celuilalt (personificare sau DuplicateToken).
Problema pentru atacator este cum să ajungă în acel punct. Dacă încerci deschideți token-ul principal al procesului TrustedInstaller Ca administrator, veți constata că acest lucru nu este suficient: ACL-urile pentru acel token nu vă acordă permisiunea de a-l citi sau de a vă da drepturi. Numai operând ca SYSTEM veți putea accesa și utiliza corect tokenul TI.
Prin urmare, multe abordări de escalare implică mai întâi trecerea de la Administrator la SYSTEM. O tehnică clasică este abuzarea de procese precum Winlogon.execare rulează ca și contul SYSTEM în aceeași sesiune ca utilizatorul interactiv și are ACL-uri relativ permisive pe token-ul său. Dacă sunteți administrator, puteți deschide token-ul Winlogon cu privilegii de uzurpare a identității și îl puteți escalada către SYSTEM.
Odată ajuns în SYSTEM și activând privilegii precum Privilegiul SeDebugEste posibil să deschideți procesul TrustedInstaller (dacă rulează) cu suficiente privilegii (de exemplu, PROCESS_QUERY_INFORMATION sau chiar PROCESS_ALL_ACCESS) și, de acolo, să obțineți un token cu grupul TrustedInstaller. Cu acel token, puteți opri programatic servicii precum WinDefend, ceea ce demonstrează exact publicațiile de securitate cu dovezi de tip proof-of-concept accesibile în depozitele publice.
Există și alte variante, mai complexe, cum ar fi falsifica jetoane care includ grupul TrustedInstaller fără a le fura direct din procesul TrustedInstaller.exe sau a se baza pe șiruri diferite pentru a obține SYSTEM, dar ideea generală se învârte întotdeauna în jurul manipulării token-urilor și ACL-urilor pentru a obține acel nivel privilegiat de acces.
De ce nu ar trebui să dezactivați TrustedInstaller sau să modificați permisiunile acestuia cu ușurință
Din perspectiva unui utilizator casnic sau chiar a unui tehnician de asistență, cel mai important lucru este să înțeleagă că TrustedInstaller este esențial pentru stabilitatea și securitatea WindowsEliminarea permisiunilor sau dezactivarea serviciului pentru că este „enervant” poate face sistemul inutilizabil sau, cel puțin, imposibil de actualizat corect.
Dacă schimbați proprietarul fișierului de sistem din TrustedInstaller în Administrators sau dacă modificați ACL-urile și acordați Utilizatorul dumneavoastră are control deplin asupra resurselor criticeSlăbiți bariera care împiedică programele malware și rău intenționate să înlocuiască fișierele cheie. În plus, ștergerea accidentală a unui fișier .dll sau .sys protejat poate cauza ecrane albastre, erori de pornire sau alte probleme neobișnuite la pornirea programului.
De asemenea, trebuie menționat că TrustedInstaller face parte din Protecția resurselor Windows (WRP)Acest lucru previne modificările inutile ale fișierelor binare semnate și ale componentelor de bază. Dezactivarea împiedică sistemul să se autorepare corect atunci când detectează coruperea sau modificări neautorizate ale acestor fișiere.
În domeniul testării de penetrare, aceste caracteristici sunt folosite pentru a demonstra puncte slabe reale, dar se realizează într-un cadru controlat, în medii de laborator sau cu permisiuni explicite din partea clientului. Replicarea tehnicilor ofensatoare pe un PC personal sau de la serviciu nu este o idee bună. fără să înțelegi pe deplin ce faci și fără să ai copii de rezervă complete pentru a restaura sistemul.
Chiar și în scenarii de programe malware, cum ar fi atunci când detectați că apare un folder aparent rău intenționat cu TrustedInstaller ca proprietarDe obicei, este mai prudent să investigați procesul care îl recreează și să utilizați instrumente anti-malware specializate decât să încercați să „ucideți” TrustedInstaller sau să preluați controlul asupra a tot ceea ce atinge.
TrustedInstaller, consumul de resurse și încetinirea sistemului
O altă întrebare foarte frecventă este de ce procesul TrustedInstaller.exe apare brusc în Task Manager consumă mult CPU sau RAM și provocând o funcționare foarte lentă a computerului pentru o perioadă. Acest lucru coincide de obicei cu momentul în care Windows caută, descarcă sau instalează actualizări.
În majoritatea cazurilor, acel vârf de consum este temporar: TrustedInstaller lucrează intens în timp ce aplică modificările modulelor WindowsȘi odată ce se termină, utilizarea resurselor revine la niveluri normale. Dacă mașina are puțină memorie sau un hard disk mecanic foarte fragmentat, senzația de lentoare devine mai pronunțată în timpul acestor procese.
Dacă browserul sau aplicațiile rulează foarte lent și vedeți că TrustedInstaller este activ, ar trebui să verificați și starea generală de sănătate a sistemului: fragmentarea discului, procese în fundal, programe de pornire automată și potențiale infecții. Multe aplicații terțe scriu în registry și pe disc, generând intrări nevalide și fragmentare, ceea ce poate crește volumul de lucru al TrustedInstaller și poate da impresia că totul este supraîncărcat.
Pentru a verifica ce se întâmplă, puteți deschide Managerul de activități cu Ctrl + Shift + Esc și verificați filele CPU, memorie, disc și rețea. Dacă procesul de instalare a modulelor Windows consumă resurse, probabil că este ocupat cu aplicarea actualizărilor sau repararea componentelor.
Atâta timp cât nu există erori constante și consumul nu rămâne ridicat ore în șir fără un motiv aparent, Lucrul normal de făcut este să lași procesul să-și termine treaba.Întreruperea actualizărilor Windows în timpul procesului poate cauza mai multe probleme decât încearcă să rezolve.
Cum să gestionezi în siguranță fișierele protejate de TrustedInstaller
Uneori vei fi obligat să atingerea fișierelor protejate de TrustedInstallerDe exemplu, este posibil să fie nevoie să înlocuiți un fișier .dll corupt, să curățați rămășițele unui program care a lăsat fișiere blocate sau să urmați instrucțiuni specifice de asistență tehnică. În aceste cazuri, este întotdeauna înțelept să încercați mai întâi instrumentele de reparare încorporate înainte de a lua măsuri manuale.
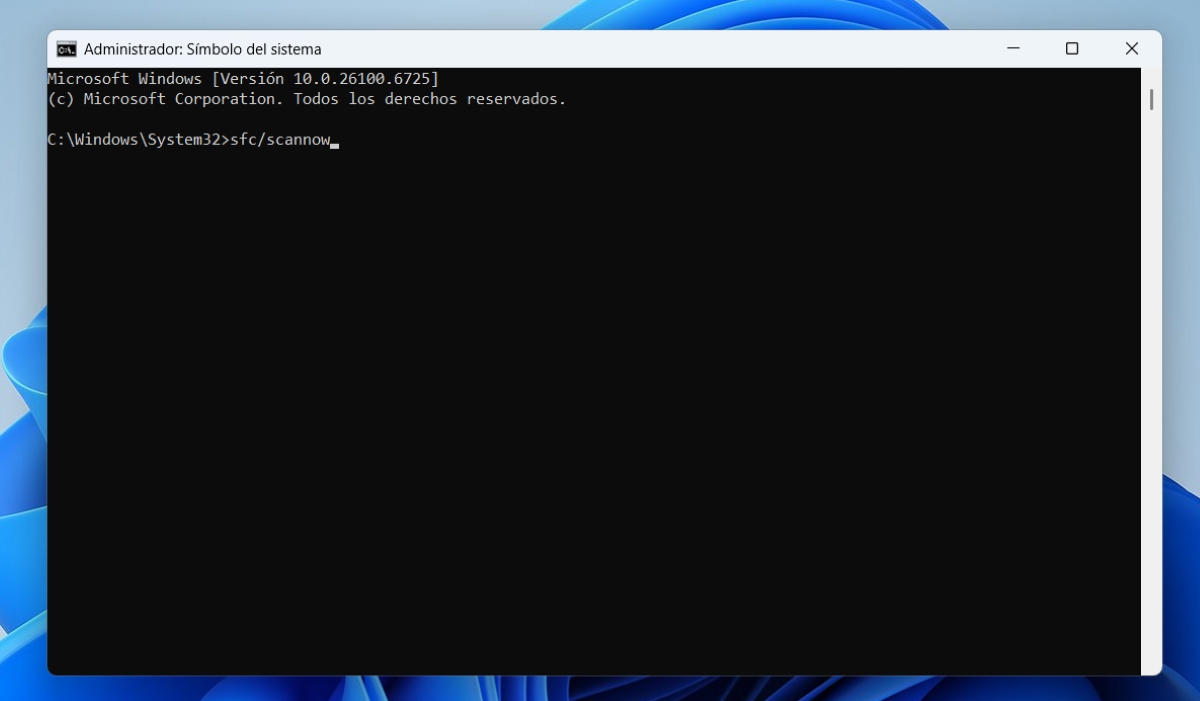
Una dintre primele opțiuni este să rulați Verificator de fișiere de sistem (SFC)Pentru a face acest lucru:
1) Deschideți o linie de comandă cu privilegii de administratorFaceți clic pe Start, tastați CMD în caseta de căutare, faceți clic dreapta pe cmd.exe și alegeți „Executare ca administrator”. Dacă Windows este o versiune instalată din fabrică și nu aveți discul de instalare la îndemână, sistemul va încerca să localizeze fișierele sursă necesare.
2) Executați comanda SFC /SCANNOW și apăsați Enter. Scanarea poate dura ceva timp, mai ales dacă există multe fișiere de verificat, așa că vă rugăm să aveți răbdare. Windows va scana componentele protejate și va repara orice fișiere critice deteriorate sau lipsă folosind copia stocată pe discul de instalare sau pe unitatea de recuperare a producătorului.
După finalizarea procesului, reporniți computerul și Verificați dacă eroarea persistăÎn multe cazuri, acest pas simplu rezolvă problemele legate de fișierele blocate, coruperea minoră și problemele apărute la încercarea de modificare a elementelor sistemului.
Are sens doar atunci când instrumentele standard (SFC, DISM, restaurare sistem etc.) nu funcționează și știi exact ce faci. preluarea manuală a dreptului de proprietate asupra unui fișier sau folder protejat și modificați permisiunile pentru a putea redenumi, înlocui sau șterge.
Schimbarea dreptului de proprietate TrustedInstaller către administratori: pași și riscuri
Dacă întâmpinați un mesaj care vă spune că aveți nevoie de permisiuni TrustedInstaller atunci când ștergeți sau modificați un fișier, puteți schimba proprietarul în Administratori pentru a putea opera cu acesta. Procedura tipică în Windows este următoarea, presupunând întotdeauna că înțelegeți riscurile:
1) Închideți notificarea privind permisiunile lipsă Ar trebui să indice că aveți nevoie de permisiuni TrustedInstaller chiar dacă utilizați un cont de administrator. Apoi, localizați fișierul sau folderul pe care doriți să îl modificați.
2) Faceți clic dreapta pe fișier sau folder și selectați „Proprietăți”. În fereastra care se deschide, accesați fila „Securitate” din partea de sus și faceți clic pe butonul „Opțiuni avansate” situat în partea dreaptă jos.
3) În opțiunile avansate de securitateAccesați fila „Proprietar”. Veți vedea că proprietarul actual este TrustedInstaller. Faceți clic pe butonul „Editare” și, în lista de posibili noi proprietari, selectați „Administratori”.
Dacă veți lucra cu un întreg folder și nu doar cu un singur fișier, va apărea o casetă care vă permite să „Înlocuiți proprietarul pe subcontainere și obiecte”Dacă doriți ca toate fișierele și subfolderele să aibă administratori ca proprietari, bifați caseta respectivă și acceptați modificările.
După ce faceți clic pe OK, confirmați avertismentul care apare. Din acel moment, proprietarul actual va fi grupul Administratori în loc de TrustedInstaller. Închideți fereastra făcând clic din nou pe OK și reveniți la ecranul inițial cu proprietăți ale fișierului sau folderului.
Acum reveniți la fila Securitate și faceți clic pe butonul „Editare” pentru a modifica permisiunile. Selectați grupul Administratori În lista de nume de grupuri sau utilizatori și în zona inferioară de permisiuni, bifați caseta „Control total” din coloana „Permite”. Aplicați modificările și confirmați orice avertisment de securitate care poate apărea.
Din acel moment ar trebui să poți ștergeți, redenumiți sau modificați fișierul sau un folder care a fost protejat anterior de TrustedInstaller. Cu toate acestea, este esențial să rețineți că orice astfel de modificare reduce securitatea sistemului și îl poate lăsa vulnerabil sau instabil, așa că ar trebui făcută doar pentru elemente foarte specifice și cu cunoștințe complete despre proces.
TrustedInstaller și programe malware: cazuri tipice și precauții
Uneori, utilizatorul detectează procese suspecte în Managerul de activități, cum ar fi TextInputHost.exe sau alte nume care, în urma unei investigații, par a fi legate de programe malware sau software nedorit. Când se încearcă ștergerea folderelor sursă, se descoperă că acestea sunt protejate de TrustedInstaller, iar după modificarea permisiunilor și ștergerea acestora, acestea reapar după o repornire.
Că un folder are Faptul că TrustedInstaller este proprietar nu înseamnă că este legitim.Totuși, asta nu înseamnă automat că poți pur și simplu să dezactivezi IT-ul. Abordarea sensibilă este să încerci să determini ce proces sau serviciu recreează acele fișiere, să verifici sarcinile programate, serviciile de pornire și orice hook-uri persistente care ar putea utiliza identități de sistem sau abuzează de componente de încredere.
Dacă instrumente încorporate precum Windows Defender, o scanare completă a sistemului, SFC /scannow sau DISM /online /curățare-imagine Dacă nu găsesc nimic, ar putea fi necesară utilizarea altor instrumente anti-malware specializate. analizați un USB sau solicitați asistență profesională. Dezactivarea TrustedInstaller sau încercarea sistematică de a bloca tot ceea ce poartă semnătura sa poate agrava situația și poate deteriora părțile funcționale ale sistemului de operare.
În orice caz, ceea ce trebuie evitat este dezactivați complet serviciul TrustedInstaller ca o „soluție rapidă” atunci când un fișier suspect este legat de acesta. Este mai bine să vă concentrați pe sursa specifică a malware-ului, pe mecanismele sale de persistență și pe curățarea sistemului cu instrumente adecvate, decât să modificați nucleul protecției resurselor Windows.
Înțelegerea rolului pe care TrustedInstaller îl joacă în arhitectura de securitate Windows ajută foarte mult la interpretarea motivelor pentru care anumite fișiere par intangibile. de ce unele servicii pot fi oprite doar de el Și de ce a conceput Microsoft aceste componente atât de restrictiv? Deși cercetătorii pot experimenta ocolirea acestor restricții în mediile de testare, pe un computer utilizat zilnic, cea mai înțeleaptă cale de acțiune este de obicei să le respectați și să vă bazați pe mecanismele oficiale de reparare înainte de a recurge la scurtături riscante.


Editor specializat în probleme de tehnologie și internet cu peste zece ani de experiență în diferite medii digitale. Am lucrat ca editor și creator de conținut pentru companii de comerț electronic, comunicare, marketing online și publicitate. Am scris și pe site-uri de economie, finanțe și alte sectoare. Munca mea este și pasiunea mea. Acum, prin articolele mele din Tecnobits, încerc să explorez toate știrile și noile oportunități pe care lumea tehnologiei ni le oferă zi de zi pentru a ne îmbunătăți viața.