- AdGuard Home работает как фильтрующий DNS-сервер для всей сети, не устанавливая блокировщики на каждое устройство.
- Его можно развернуть на маршрутизаторе, совместимом с ASUS AI Board, в контейнере Proxmox LXC или с помощью Docker.
- Серверу необходим статический IP-адрес и доступ к порту 53 по протоколам TCP и UDP.
- Тома Docker позволяют сохранять конфигурацию и обновлять контейнер без потери настроек.
Реклама и трекеры появляются не только в вашем браузере. Они также присутствуют в мобильных приложениях, смарт-телевизорах и множестве подключенных устройств, которые не позволяют установить обычный блокировщик рекламы. Один из способов уменьшить этот трафик — установить AdGuard Home в качестве DNS-сервера для домашней сети.
AdGuard Home анализирует запросы доменов, отправляемые устройствами, и блокирует те, которые соответствуют его спискам фильтров. Это позволяет ему останавливать множество вредоносных рекламных объявлений, систем отслеживания и доменов до того, как они достигнут устройства, отправившего запрос.
Однако у DNS-фильтрации есть свои ограничения. Она не может удалить рекламу, размещаемую с того же домена, что и основной контент, как это происходит с некоторыми рекламными объявлениями на YouTube и других платформах. Тем не менее, она предлагает очень полезную централизованную защиту и избавляет от необходимости устанавливать расширения или приложения на каждое устройство.
Существует несколько способов его внедрения. Вы можете использовать Маршрутизатор ASUS совместим с платой AI Board.Вы можете создать контейнер LXC в Proxmox или развернуть официальный образ с помощью Docker. Во всех случаях вам потребуется зарезервировать локальный IP-адрес для сервера, а затем настроить маршрутизатор таким образом, чтобы сетевые устройства использовали его в качестве DNS-сервера.
Что нужно подготовить перед установкой AdGuard Home
Перед выбором способа установки убедитесь, что компьютер, на котором установлен AdGuard Home, может оставаться включенным, пока вам требуется подключение к интернету. Если сервер выключится или перестанет отвечать, устройства, которые от него зависят, могут потерять разрешение DNS и отображаться как не имеющие доступа к интернету.
Сервер должен иметь статический локальный IP-адресВы можете настроить это в самой операционной системе или, что предпочтительнее, создать резервирование DHCP на маршрутизаторе. Это предотвратит изменение его адреса после перезагрузки и его несоответствие адресу, настроенному в остальной сети.
Вам также следует проверить, что Порт 53 с использованием TCP и UDP. Доступен. Этот порт используется для стандартных DNS-запросов и не может быть занят другим сервером. Порт 3000 обычно используется во время первоначальной настройки мастера, а порт панели администрирования можно выбрать во время конфигурации.
Основные требования следующие:
- Устройство, маршрутизатор или контейнер, способные работать постоянно.
- Фиксированный или зарезервированный локальный IP-адрес.
- Доступны TCP и UDP порт 53.
- Доступ к настройкам DHCP и DNS маршрутизатора.
- Постоянное пространство для сохранения данных и настроек.
- Копия текущей конфигурации маршрутизатора до ее изменения.
Не открывайте напрямую доступ к интернету через порт 53 или панель администрирования. При домашней установке как DNS, так и веб-интерфейс должны быть доступны только из локальной сети.
Установка на маршрутизаторы ASUS, совместимые с AI Board.
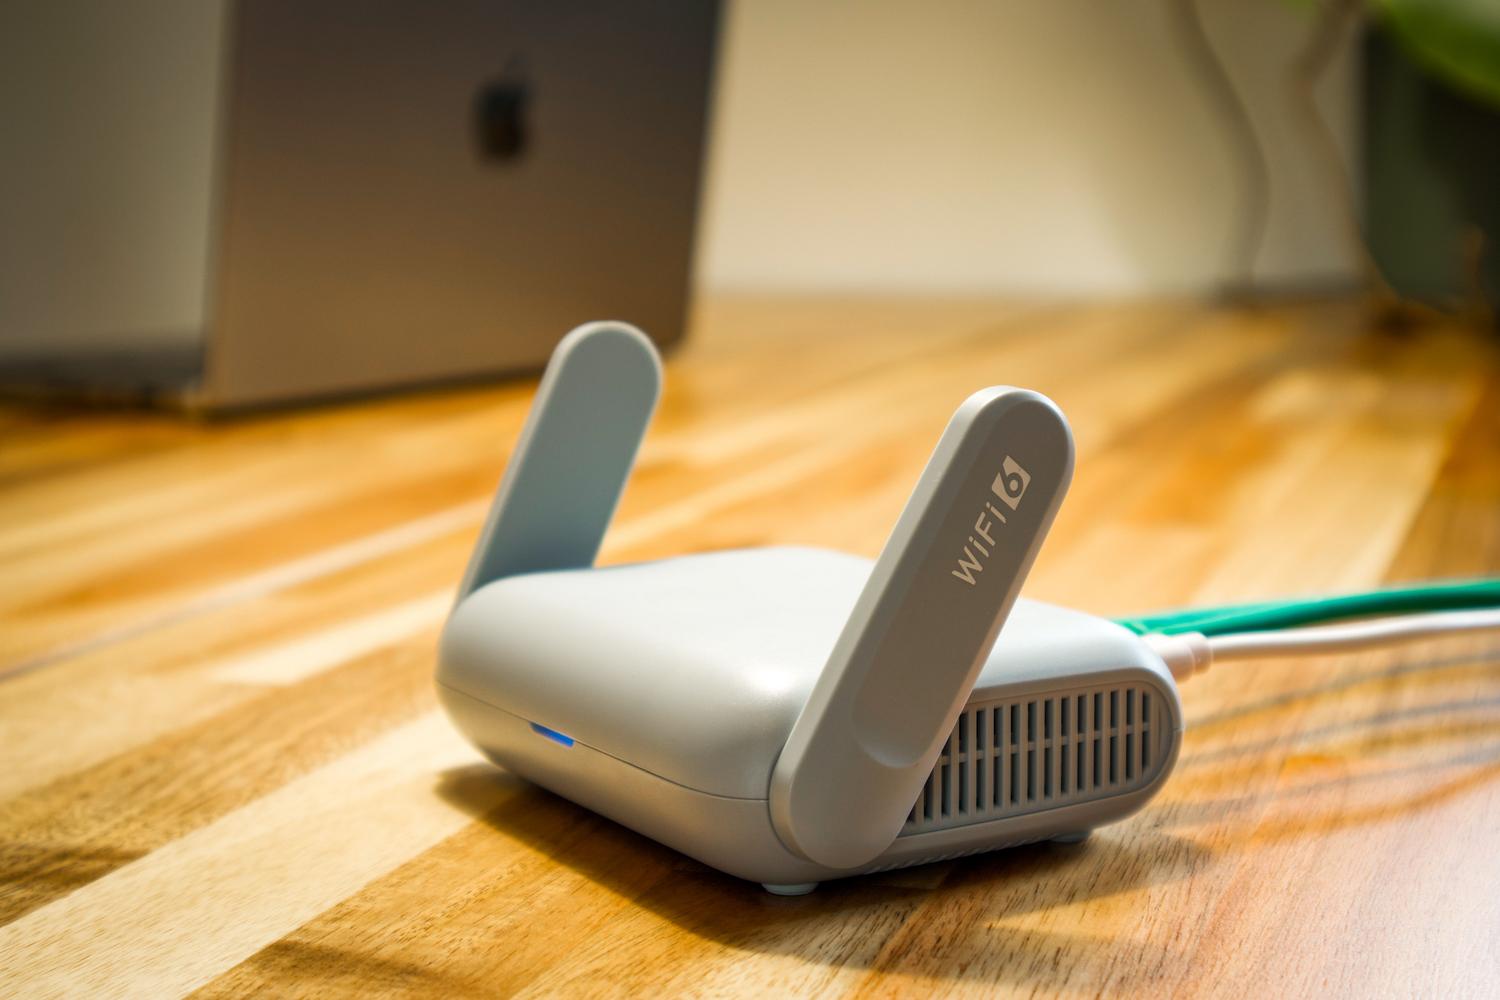
Некоторые маршрутизаторы ASUS оснащены ИИ-доска Они позволяют установить AdGuard Home через собственный интерфейс. Эта опция доступна не на всех маршрутизаторах этой марки, поэтому следует заранее проверить, поддерживает ли ваша модель эту платформу.
Зайдите в веб-интерфейс маршрутизатора, откройте раздел AI Board и найдите карту AdGuard Home. Начните установку и запомните появившееся имя хоста, например, aiboard-anpu.localЭто имя позволит получить доступ к помощнику без необходимости первоначального поиска назначенного IP-адреса.
После завершения установки откройте файл в браузере:
http://nombre-del-host:3000
В процессе работы мастера необходимо выбрать адрес и порт для панели администрирования. Также потребуется выбрать интерфейс, используемый DNS-сервером, который обычно представляет собой... eth0и создать пользователя-администратора с надежным паролем.
В конце запишите IP-адрес, присвоенный AdGuard HomeЭто адрес, который вам позже понадобится ввести в настройки DNS или DHCP вашего маршрутизатора. Рекомендуется сохранить его в безопасном месте, чтобы он не изменился.
Установка AdGuard Home таким способом не приводит к автоматической активации его DHCP-сервера. В большинстве сетей проще оставить DHCP-сервер маршрутизатора настроенным и настроить его на передачу адреса AdGuard Home в качестве DNS-сервера.
Развертывание AdGuard Home на Proxmox с использованием LXC
Если вы уже используете Proxmox, вы можете запустить AdGuard Home внутри автономный контейнер LXCЭтот вариант потребляет мало ресурсов, упрощает резервное копирование и позволяет изолировать службу от других приложений.
Один из самых быстрых способов — использовать разработанные сообществом скрипты Proxmox VE Helper. Однако эти скрипты официально не входят в состав Proxmox или AdGuard Home. Прежде чем запускать скрипт с правами администратора, проверьте его исходный код, убедитесь в его содержимом и создайте резервную копию узла или снимок важных служб.
При создании контейнера необходимо присвоить ему статический IP-адрес, предоставить достаточно места для хранения данных и выделить умеренные ресурсы. Для небольшой домашней сети AdGuard Home не требует большого объема памяти или вычислительной мощности.
После завершения развертывания откройте указанный установщиком адрес, используя порт 3000:
http://IP_DEL_CONTENEDOR:3000
Выберите сетевой интерфейс контейнера, настройте панель администратора и создайте учетные данные. Затем, прежде чем изменять всю сетевую конфигурацию, проверьте на другом компьютере, что IP-адрес контейнера корректно отвечает на DNS-запросы.
AdGuard Home также может выступать в качестве DHCP-сервера, но не следует одновременно использовать два активных DHCP-сервера в одной сети. Для использования этой функции сначала отключите DHCP на маршрутизаторе и правильно настройте диапазон IP-адресов, шлюз и DNS-серверы.
Как установить AdGuard Home с помощью Docker Compose
Docker позволяет обновлять или заменять контейнер без потери конфигурации, при условии, что рабочие каталоги хранятся на постоянных томах. Официальный образ использует /opt/adguardhome/work для данных и /opt/adguardhome/conf для конфигурационных файлов.
Вы можете начать с файла. compose.yaml так:
services:
  adguardhome:
    image: adguard/adguardhome:latest
    container_name: adguardhome
    restart: unless-stopped
    volumes:
      - ./work:/opt/adguardhome/work
      - ./conf:/opt/adguardhome/conf
    ports:
      - "53:53/tcp"
      - "53:53/udp"
      - "80:80/tcp"
      - "3000:3000/tcp"
Сохраните файл и запустите контейнер, используя следующую команду:
docker compose up -dДалее откройте помощника на другом устройстве в сети:
http://IP_DEL_SERVIDOR:3000
Окончательный порт для панели будет зависеть от ваших выборов в процессе работы мастера и сопоставления, установленного в Docker. Если порт 80 уже используется другим приложением, вы можете сопоставить его по-другому, например, с помощью 8080:80а затем получить к нему доступ через порт 8080.
Как разрешить конфликт с портом 53
В Ubuntu, Debian и других дистрибутивах, systemd-resolved вы можете использовать этот адрес 127.0.0.53:53В этом случае Docker выведет ошибку, аналогичную следующей: bind: адрес уже используется.
Проверить, какой процесс использует порт, можно с помощью следующей команды:
sudo ss -lntup | grep ':53'Полностью отключать его не обязательно. systemd-resolvedРекомендуемая процедура — отключить ваш DNSStubListenerДля этого создайте файл. /etc/systemd/resolved.conf.d/adguardhome.conf с таким содержанием:
[Resolve]
DNS=127.0.0.1
DNSStubListener=no
Далее активируйте управляемый системой файл разрешения и перезапустите службу:
sudo mv /etc/resolv.conf /etc/resolv.conf.backup
sudo ln -s /run/systemd/resolve/resolv.conf /etc/resolv.conf
sudo systemctl reload-or-restart systemd-resolved
Внесите это изменение, когда контейнер будет готов к запуску, поскольку команда позже сама будет использовать AdGuard Home. 127.0.0.1Если что-то пойдет не так, вы сможете восстановить резервную копию. /etc/resolv.conf создано в первой команде.
Если вы хотите использовать AdGuard Home в качестве DHCP-сервера внутри Docker, обычного сопоставления портов может быть недостаточно. В Linux обычно необходимо запустить контейнер с помощью команды `docker run`. network_mode: hostВ этом режиме данный раздел не используется. portsпотому что контейнер напрямую использует сеть хоста.
Первоначальная настройка вышестоящих DNS-серверов.
Запросы, которые не блокируются AdGuard Home, обрабатываются вышестоящими серверами. Вы можете настроить их в настройках сервера. Настройки > Конфигурация DNS.
Важно различать обычный DNS и зашифрованный DNS. Только для записи. 1.1.1.1 o 9.9.9.9 Настройте традиционное DNS-соединение, а не зашифрованный запрос. Для использования DNS-over-HTTPS можно ввести, например:
https://cloudflare-dns.com/dns-query
https://dns.quad9.net/dns-query
DNS-over-TLS использует адреса в следующем формате:
tls://cloudflare-dns.com
tls://dns.quad9.net
DoH и DoT предотвращают передачу запросов в открытом текстовом виде между AdGuard Home и вышестоящим провайдером. Однако это не обеспечивает полной анонимности: выбранный DNS-провайдер все равно будет обрабатывать запросы, а интернет-провайдер сможет сделать выводы об активности, отслеживая установленные соединения.
Вы также можете настроить несколько компонентов, работающих в вышестоящем режиме, и включить параллельное тестирование или параметры балансировки нагрузки. Перед применением изменений используйте инструмент тестирования, входящий в состав панели, чтобы убедиться, что все компоненты работают корректно.
Как настроить фильтры, не блокируя легитимные веб-сайты.
Главная страница AdGuard включает базовые фильтры, позволяющие начать блокировку рекламы и трекеров без добавления каких-либо дополнительных средств. Рекомендуется сначала использовать настройки по умолчанию, просмотреть журнал запросов и добавлять другие списки только в том случае, если вы обнаружите домены, которые не блокируются.
Вы можете добавлять известные списки, такие как OISD или Steven Black, но накопление большого количества списков не гарантирует большей защиты. Некоторые из них содержат дублирующиеся домены, а чрезмерно агрессивные настройки могут вызывать ложные срабатывания, препятствовать работе приложений или блокировать элементы, необходимые для входа в систему.
Если корректная страница перестала работать, откройте... журнал запросов и проверьте, какой домен был заблокирован. Вы можете разрешить его через сам реестр или создать пользовательское исключение, используя следующий синтаксис:
@@||dominio.com^Лучше создавать исключения только для необходимых доменов, а не временно отключать всю фильтрацию. Вы также можете определять разные правила для конкретных клиентов, блокировать определенные сервисы или применять родительский контроль к определенным устройствам.
AdGuard Home может блокировать домены, связанные с вредоносным ПО, фишингом или телеметрией, но не заменяет антивирусное программное обеспечение и не анализирует содержимое загруженных файлов.
Как заставить всю вашу сеть использовать AdGuard Home
После того, как вы убедитесь, что сервер корректно разрешает домены, войдите в панель администрирования маршрутизатора и найдите конфигурацию... Локальная сеть, DHCP или DNS для клиентовВ качестве основного DNS-сервера укажите локальный IP-адрес AdGuard Home.
Не путайте эту опцию с WAN DNS маршрутизатора. Важно то, что DHCP-сервер сообщает подключенным устройствам домашний адрес AdGuard.
После сохранения изменений обновите DHCP-аренду или отключите и снова подключите каждое устройство. Вы можете проверить на панели управления AdGuard Home, появятся ли какие-либо запросы из сети.
Не следует настраивать общедоступный DNS-сервер в качестве резервного, если вы хотите, чтобы весь трафик проходил через фильтр. Многие системы используют второй DNS-сервер не только в случае отказа первого; они могут распределять запросы между обоими и обходить AdGuard Home. Если вам необходима избыточность, установите... второй экземпляр AdGuard Home в другой команде.
Также следует проверить настройки IPv6. Некоторые маршрутизаторы автоматически объявляют DNS-серверы, использующие IPv6, и устройства могут использовать их вместо настроенного сервера IPv4. Введите также IPv6-адрес для AdGuard Home или временно отключите это объявление, если ваша сеть еще не готова.
На устройствах Android, в браузерах и других системах также могут использоваться функции частного DNS или DNS-over-HTTPS, которые обходят DNS, предоставляемый маршрутизатором. Если устройство не отображается в журнале запросов, проверьте следующие параметры.
Для тестирования AdGuard Home только на компьютере под управлением Linux не рекомендуется вносить в него непосредственные изменения. /etc/resolv.confс момента появления NetworkManager или systemd-resolved Они могут перезаписать это. Чтобы изменения вступили в силу, настройте DNS-адрес в параметрах подключения.
Резервное копирование, обновления и безопасность
После завершения настройки сохраните копию важных данных. В Docker необходимо создать резервную копию каталогов, связанных со следующими компонентами:
/opt/adguardhome/work, где хранятся рабочие данные./opt/adguardhome/confгде находится конфигурация, включаяAdGuardHome.yaml.
Остановите контейнер перед ручным редактированием. AdGuardHome.yamlпотому что AdGuard Home может перезаписывать изменения, внесенные во время его работы.
Для обновления установки с помощью Docker Compose перейдите в каталог, содержащий файл, и выполните следующую команду:
docker compose pull
docker compose up -d
После этого убедитесь, что контейнер активен и может обрабатывать запросы, прежде чем удалять какие-либо предыдущие копии.
Для доступа к панели администрирования необходимо использовать уникальный пароль, и она не должна быть доступна из интернета. Ограничьте доступ к DNS и портам администрирования с помощью брандмауэра, разрешив его только из локальной сети или через VPN.
Наконец, помните, что AdGuard Home становится неотъемлемой частью вашего подключения. Рекомендуется следить за его состоянием, регулярно создавать резервные копии и документировать, как временно восстановить автоматический DNS маршрутизатора, если сервер перестанет работать.
Установка AdGuard Home позволяет контролировать DNS-запросы по всей сети, уменьшать количество рекламы и трекеров, а также определять, к каким доменам обращаются подключенные устройства. Ключевым моментом является выбор правильного метода установки, резервирование статического IP-адреса, корректная настройка шифрования исходящего потока и предотвращение обхода фильтрации с помощью IPv6 или вторичного DNS-сервера. С учетом этих мер предосторожности, это может стать стабильным и гибким решением для повышения конфиденциальности домашней сети.

Я энтузиаст технологий, который превратил свои «компьютерные» интересы в профессию. Я провел более 10 лет своей жизни, используя передовые технологии и возясь со всевозможными программами из чистого любопытства. Сейчас я специализируюсь на компьютерных технологиях и видеоиграх. Это потому, что более 5 лет я пишу статьи для различных сайтов, посвященных технологиям и видеоиграм, создавая статьи, которые стремятся дать вам необходимую информацию на понятном каждому языке.
Если у вас есть какие-либо вопросы, мои знания варьируются от всего, что связано с операционной системой Windows, а также Android для мобильных телефонов. И я предан вам, я всегда готов потратить несколько минут и помочь вам решить любые вопросы, которые могут у вас возникнуть в этом мире Интернета.