- Реализация протоколов DoH и DoT посредством управления SSL-сертификатами и открытия специальных портов.
- Оптимизация конфиденциальности за счет использования зашифрованных серверов-источников и настройки доверенных обратных прокси-серверов.
- Внедрение собственных конфигурационных профилей для интеграции фильтрации DNS на устройствах Android, iOS и Windows.
Как настроить DNS через HTTPS и DNS через TLS в AdGuard Home? Если вас утомило, что ваш интернет-провайдер знает каждое ваше действие в сети, или вы хотите управлять рекламой на вашем доме из любой точки мира, настройка собственного зашифрованного DNS-сервера — это идеальное решение. AdGuard Главная Это стало незаменимым инструментом для тех, кто стремится к конфиденциальности и визуальной чистоте, позволяя управлять сетевым трафиком без необходимости устанавливать надоедливые расширения на каждое устройство.
Настоящее волшебство происходит, когда мы перестаём использовать традиционный DNS в открытом текстовом формате и переходим к таким протоколам, как... DNS-over-HTTPS (DoH) y DNS-over-TLS (DoT)Речь идёт не просто о блокировке рекламы, а о создании защитного экрана, который предотвращает слежку за вашими поисковыми запросами со стороны третьих лиц, делая ваш просмотр веб-страниц намного безопаснее и конфиденциальнее, независимо от того, сидите ли вы на диване в гостиной или подключены к общедоступной сети Wi-Fi. Чтобы узнать больше, вы можете... Как зашифровать DNS с помощью DNS over HTTPS.
Предварительные условия для начала сборки
Для того чтобы всё это работало, в идеале вам нужен сервер, который имеет выделенный публичный IP-адресЕсли у вас нет домашнего хранилища данных, существуют очень недорогие облачные варианты, такие как DigitalOcean, Vultr или Linode. Если вы предпочитаете что-то более локальное, вы можете использовать NAS или даже продвинутые маршрутизаторы, которые его поддерживают. Docker и Docker Compose, поскольку это самый чистый способ установить сервис, не нарушая работу операционной системы.
Критически важным моментом является порт 53. В системах Ubuntu или Debian служба... systemd-resolved Этот порт часто занят, поэтому вам потребуется отключить его, чтобы AdGuard Home мог контролировать DNS-трафик. Для этого просто остановите службу и отключите её через терминал перед запуском контейнера.
Получение SSL-сертификатов: основа шифрования.
Без действующего SSL-сертификата шифрование просто не будет работать. У вас есть два варианта: заплатить центру сертификации или выбрать бесплатный и эффективный вариант. Let's EncryptДля автоматизации этого процесса используется инструмент. Сертбот Это наиболее распространенный метод, позволяющий получить необходимые файлы посредством DNS-запроса, что является самым простым способом избежать осложнений.

Ещё одна очень мощная альтернатива — ЛЕГОЭто особенно полезно для тех, кто хочет автоматизировать обновление сертификатов. Независимо от используемого инструмента, цель состоит в получении двух основных файлов: fullchain.pem (сертификат) и privkey.pem (закрытый ключ), который AdGuard Home запросит для проверки зашифрованного соединения.
Пошаговая настройка DoH и DoT
После установки и запуска AdGuard Home войдите в панель управления и перейдите в раздел для Настройки шифрованияЗдесь и происходит действие. Вам необходимо активировать шифрование и назначить имя сервера, который будет представлять собой поддомен (например, dns.your-domain.com), к которому будут подключаться ваши устройства.
- Сертификаты: Скопируйте содержимое файла fullchain.pem в поле «Сертификат», а закрытый ключ — в соответствующее поле.
- Порты: Для HTTPS (DoH) стандартный порт — 443, хотя его можно изменить, если он уже занят. Для TLS (DoT) необходимо открыть и перенаправить порт 853.
- Проверка: Не забудьте сохранить изменения и убедиться, что система указывает на правильность конфигурации.
Интеграция с обратным прокси и Nginx
Если вы хотите получить доступ к веб-интерфейсу AdGuard Home через удобный поддомен, используйте Менеджер прокси NginxС IP-адресами нужно быть осторожным. По умолчанию AdGuard Home может отклонять DoH-запросы, поступающие от прокси-сервера, если он ему не доверяет. Чтобы это исправить, необходимо отредактировать файл. AdGuardHome.yaml и добавьте IP-адрес вашего прокси-сервера в список доверенные_прокси.
В конфигурации Nginx крайне важно включить заголовки. X-Real-IP o X-Forwarded-ForЭто позволяет AdGuard Home видеть не только IP-адрес прокси-сервера, но и его содержимое. реальный IP-адрес клиента Это позволяет сформировать запрос, который дает возможность применять индивидуальные правила фильтрации для каждого устройства, а не рассматривать всю сеть как одного пользователя.
Использование зашифрованного DNS, например, Upstream.
Вы можете не только предоставлять своим устройствам зашифрованные DNS-запросы, но и использовать AdGuard Home для запросов к другим серверам с применением шифрования. Вместо использования обычных IP-адресов вы можете настроить... вышестоящие серверы используя синтаксис TLS или HTTPS. Например, вы можете Используйте DNS Google. через tls://dns.google или использовать tls://1.1.1.1 для Cloudflare.
Это создает защищенный туннель от вашего устройства к AdGuard Home, а затем еще один туннель от AdGuard Home к конечному провайдеру, гарантируя, что без посредников может прочитать содержимое ваших DNS-запросов от начала до конца.
Настройка на конечных устройствах
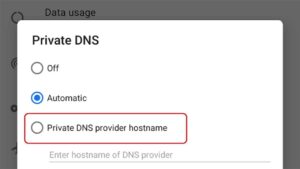
Преимущество DoH и DoT заключается в том, что многие операционные системы уже поддерживают их изначально. Android 9 или вышеВы можете перейти в сетевые настройки и настроить "Частный DNS", просто введя свой домен. iOS и macOSВсе будет проще, если вы воспользуетесь руководством по настройке AdGuard Home, или, если вам удобнее узнать подробности, вы можете узнать все самостоятельно. Как изменить DNS на iPhone вручную.
Для Windows конфигурация DNS-over-HTTPS Это делается непосредственно в настройках конфиденциальности и безопасности путем ввода URL-адреса вашего сервера. Если вам нужна помощь, вы можете обратиться за консультацией. Как изменить DNS в Windows 11Таким образом, вам больше не нужно быть подключенным к локальной сети или использовать VPN, чтобы продолжать пользоваться блокировкой рекламы и конфиденциальностью.

Расширенные функции фильтрации и родительского контроля.
Как только зашифрованный туннель будет готов, вы сможете раскрыть весь потенциал. списки блокировкиМы рекомендуем начать с нативного списка AdGuard и добавить в него другие элементы. OISD или Стивен Блэк для полной защиты от вредоносных программ и телеметрии. Если какой-либо веб-сайт перестает загружаться, вы можете использовать настраиваемые правила фильтрации добавить возможность быстрого создания исключений.
Для тех, у кого есть семьи, есть такая возможность. заблокированные сервисы Это потрясающе. Это позволяет одним щелчком мыши отключать приложения для знакомств, игры или социальные сети для определенных клиентов, превращая ваш сервер в мощную систему. родительский контроль Централизованный и простой в управлении.
Оптимизированный сервер AdGuard Home с протоколами шифрования превращает домашний просмотр веб-страниц в приватный и свободный от отвлекающих факторов процесс, исключая зависимость от DNS интернет-провайдера и защищая трафик от прослушивания. Благодаря сочетанию SSL-сертификатов, управления обратным прокси и встроенной конфигурации мобильных устройств мы гарантируем доступность фильтрации контента и защиты данных в любой точке мира без ущерба для скорости отклика.


Увлекся технологиями с самого детства. Мне нравится быть в курсе событий в отрасли и, прежде всего, сообщать о них. Вот почему я уже много лет занимаюсь общением на веб-сайтах, посвященных технологиям и видеоиграм. Вы можете найти меня пишу об Android, Windows, MacOS, iOS, Nintendo или любой другой связанной теме, которая приходит на ум.