- IPsec deluje na 3. plasti modela OSI in zagotavlja pregledno šifriranje in preverjanje pristnosti za aplikacije.
- V glavnem je razdeljen na dve arhitekturi: oddaljeni dostop za posamezne uporabnike in medsebojno povezovanje lokacij med lokacijami.
- Uporablja protokole, kot sta AH za integriteto in ESP za zaupnost, ki jih samodejno upravlja IKEv2.
- Trend se razvija proti modelu ničelnega zaupanja, ki omeji dostop le na določene aplikacije in ne na celotno omrežje.

El Agent pravilnika IPsec Gre za legitimno storitev sistema Windows, ki je odgovorna za uveljavljanje pravil, ki določajo, katere povezave je treba zaščititi z IPsec. Običajno deluje v ozadju in uporablja minimalno količino virov, zato visoka in dolgotrajna uporaba procesorja ne bi smela veljati za normalno vedenje.
Ko se zdi, da ta storitev uporablja preveč virov, je težava običajno povezana z Preveč zapletena pravila IPsec, večkrat uporabljeni skupinski pravilniki, programi VPN drugih ponudnikov, neuspešna pogajanja ali poškodovane sistemske datotekePoleg tega, ker se izvaja znotraj skupnega procesa sistema Windows, je pred okrivljanjem priporočljivo preveriti, ali je res storitev, odgovorna za porabo virov.
Kot prvi korak ga ne smete onemogočiti ali odstraniti sistemskih komponent. Če računalnik uporablja IPsec VPN, pripada poslovnemu omrežju ali prejema varnostna pravila prek organizacije, lahko njegova zaustavitev prekine varne povezave ali prepreči uporabo pravilnikov, ki jih je nastavil skrbnik.
Kaj je agent pravilnika IPsec in za kaj se uporablja?
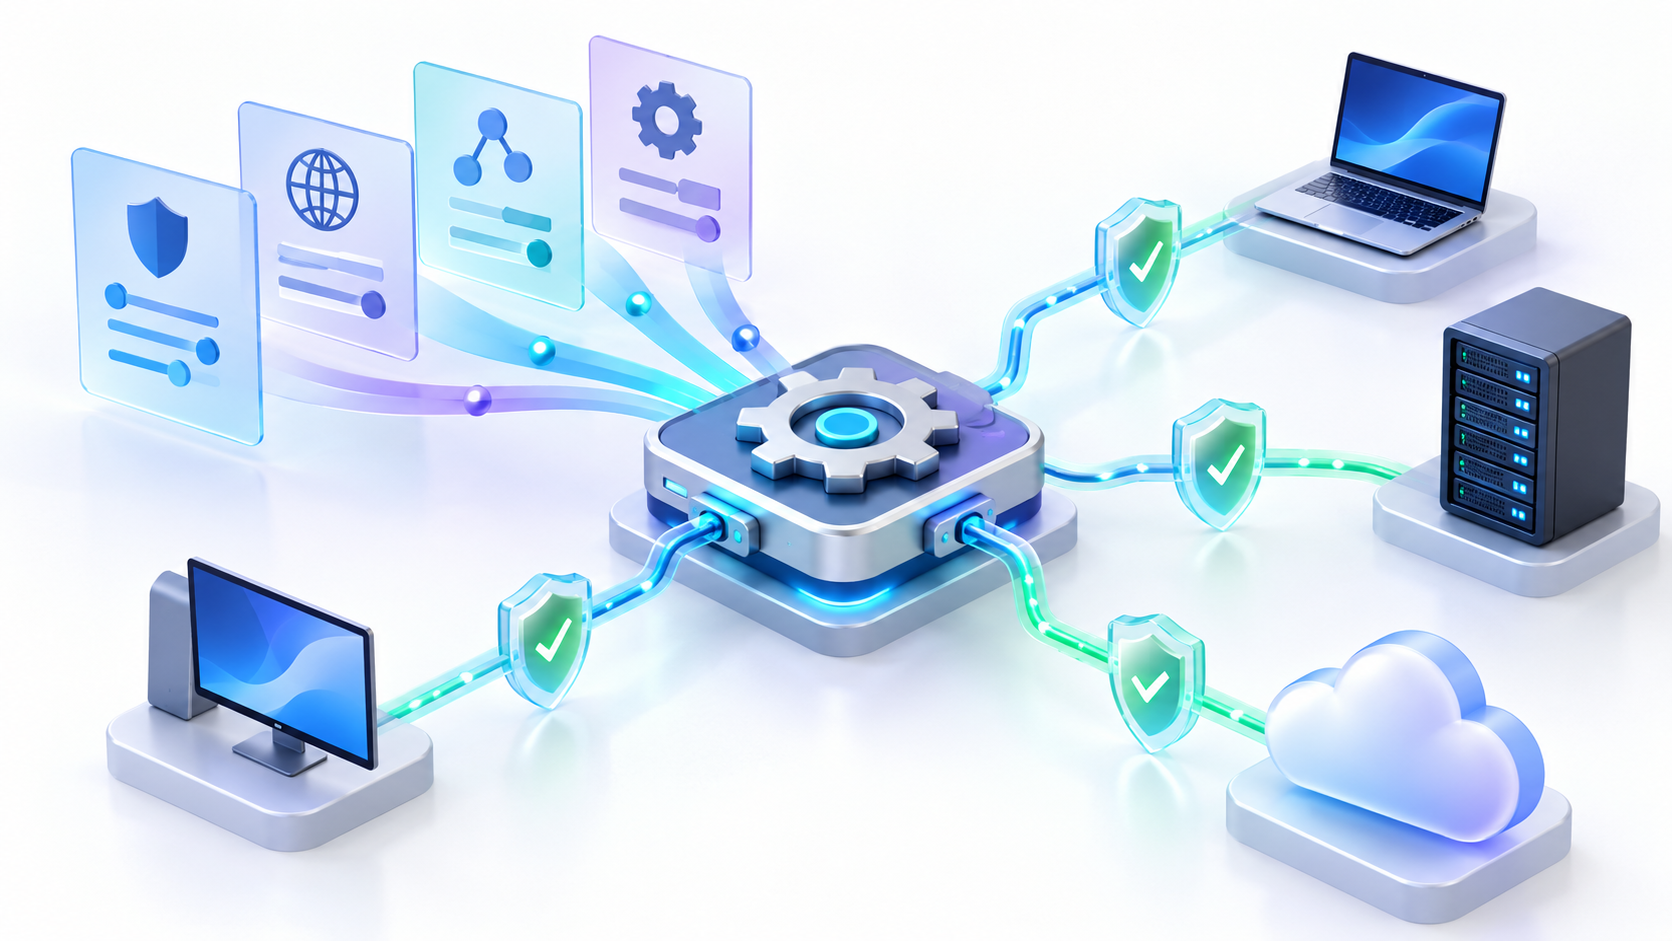
Agent pravilnika IPsec, katerega interno ime storitve je PolicyAgentJe del omrežne varnostne infrastrukture sistema Windows. Njegov glavni namen je pridobivanje, razlaganje in uporaba direktiv IPsec konfigurirano lokalno ali prejeto prek skupinske politike.
Ta pravila določajo, kateri promet je treba zaščititi, katere naprave lahko komunicirajo, kateri načini preverjanja pristnosti so sprejeti in kateri kriptografski algoritmi se lahko uporabljajo. Storitev deluje skupaj s požarnim zidom Windows Defender z napredno varnostjo in drugimi komponentami platforme za filtriranje sistema Windows.
Ne sme se zamenjevati z IKEEXTStoritev se imenuje »Moduli za ustvarjanje ključev IKE in AuthIP za IPsec«. IKEEXT obravnava preverjanje pristnosti končnih točk in pogajanja o ključih, medtem ko PolicyAgent upravlja predvsem pravilnike, ki določajo, kako je treba zaščititi promet.
| Komponenta | Glavna funkcija |
|---|---|
| Agent pravilnika IPsec | Upravljajte in uporabljajte varnostne pravilnike IPsec, konfigurirane v sistemu Windows. |
| IKEEXT | Pogajajte se o varnostnih ključih in partnerstvih z uporabo IKE in AuthIP. |
| Osnovni filtrirni motor | Usklajuje platformo za filtriranje sistema Windows, ki jo uporabljata požarni zid in IPsec. |
| svchost.exe | Gosti storitve sistema Windows, vključno s PolicyAgent, glede na konfiguracijo sistema. |
Kako ugotoviti, ali agent pravilnika IPsec dejansko porablja procesor
Agent pravilnikov IPsec se običajno ne prikaže kot samostojna aplikacija. Običajno se izvaja znotraj primerka sistema Gostitelj storitve ali svchost.exe, ki lahko gosti eno ali več storitev.
Zato dejstvo, da je datoteka svchost.exe prikazana s pomočjo CPU, samo po sebi ne dokazuje, da je zanjo odgovoren PolicyAgent. Če ga želite prepoznati:
- Odprite Upravitelj opravil z
Ctrl + Shift + Esc. - Pojdi na zavihek Podrobnosti.
- Poiščite postopek
svchost.exekar ohranja visoko porabo. - Kliknite z desno miškino tipko in izberite Pojdi na storitve.
- Preverite, ali Windows označuje PolicyAgent in katere druge storitve si delijo isti postopek.
Terminal lahko odprete tudi kot skrbnik in zaženete:
tasklist /svc /fi "SERVICES eq PolicyAgent"Ukaz prikaže PID procesa, ki vsebuje storitev. Primerjate ga lahko s stolpcem PID v upravitelju opravil.
Drug način za preverjanje stanja je prek PowerShella:
Get-Service PolicyAgent, IKEEXT, BFERezultati vam omogočajo, da preverite stanje agenta pravilnika IPsec, modulov za pogajanja IKE in osnovnega filtrirnega mehanizma. Njihove konfiguracije še ne spreminjajte; to preverjanje je zgolj informativne narave.
Ali je lahko agent pravilnika IPsec virus?
PolicyAgent je Ta storitev je vključena v sistem Windows in običajno nima samostojne izvedljive datoteke s tem imenom.Izvede se z uporabo legitimne datoteke:
C:\Windows\System32\svchost.exeČe želite to preveriti, odprite lokacijo procesa v upravitelju opravil. Avtentična datoteka bi se morala nahajati v C:\Windows\System32 in biti digitalno podpisan s strani Microsofta.
Sumničav bi moral biti, če datoteka z imenom svchost.exe v uporabniški mapi, Prenosi, Začasne datoteke ali AppDataNekateri zlonamerni programi uporabljajo imena, podobna sistemskim procesom, da ostanejo neopaženi.
Če lokacija ni pravilna, zaženite Popolno skeniranje z varnostjo sistema Windows in nato uporabite pregled brez povezave programa Microsoft Defender. Izogibajte se ročnemu brisanju datoteke, dokler ne potrdite, da ne pripada sistemu.
Zakaj se lahko poraba procesorja poveča
Agent pravilnikov IPsec običajno zahteva zelo malo virov. Visoka poraba se lahko pojavi, ko Windows obdela ali ponovno uporabi nenavadno veliko število varnostnih pravil.
Najpogostejši vzroki so:
- Nasprotujoče si skupinske direktive: Ekipa prejme nezdružljiva lokalna in korporativna pravila ali večkrat poskuša uporabiti pravilnik, ki vsebuje napake.
- Preveč pravil IPsec: Obsežna, podvojena ali slabo definirana konfiguracija lahko poveča delo, potrebno za obdelavo pravilnikov.
- VPN tretjih oseb: Nekatere stranke namestijo filtre, adapterje in storitve, ki motijo platformo za filtriranje sistema Windows.
- Neuspešna pogajanja: Potečena potrdila, napačni ključi ali nezdružljivi kriptografski predlogi lahko povzročijo ponavljajoče se poskuse povezave.
- Nenehne spremembe omrežja: Večkratno preklapljanje med omrežji Wi-Fi, Ethernet, mobilnimi omrežji ali virtualnimi adapterji zahteva ponovno oceno določenih pravil.
- Poškodovane sistemske datoteke: Nepopolna nadgradnja ali poškodba shrambe komponent lahko vpliva na omrežne storitve.
- Druga storitev, ki gostuje na svchost.exe: Agent politike se lahko zdi povezan s procesom, čeprav poraba dejansko prihaja iz druge komponente.
Ni treba posebej poudarjati, da IPsec vedno povzroči veliko porabo virov. Šifriranje doda procesorsko moč in nekoliko poveča velikost paketov, vendar ga sodobna oprema lahko precej učinkovito obdela. Dejanski vpliv je odvisen od količine prometa, uporabljenih algoritmov, velikosti paketov in razpoložljivega kriptografskega pospeševanja.
Kako odpraviti visoko porabo procesorja
Naslednje raztopine uporabite po vrsti in po vsaki preverite porabo.
1. Znova zaženite računalnik in posodobite Windows
Popoln ponovni zagon počisti vsa zataknjena pogajanja in ponovno naloži omrežne storitve. Nato se prijavite. Nastavitve > Posodobitev sistema WindowsPreverite posodobitve in namestite vse razpoložljive kumulativne popravke.
Priporočljivo je tudi posodobiti gonilnike odjemalca VPN in omrežne kartice, če se je težava pojavila po namestitvi ene od teh komponent.
2. Začasno znova zaženite storitev
Odprto services.msc, poiščite Agent pravilnika IPsec in preverite njegovo stanje. Če se uporaba nadaljuje in naprava trenutno ne uporablja VPN ali poslovne povezave, lahko storitev znova zaženete, da preprečite začasno blokado.
V PowerShellu, odprtem kot skrbnik, lahko uporabite:
Restart-Service PolicyAgentTo dejanje lahko prekine zaščitene povezave in ni vedno dovoljeno v upravljanem računalniku. Če storitev takoj nadaljuje z uporabo procesorja, je vzrok verjetno pravilnik, druga omrežna komponenta ali zunanji program.
3. Začasno prekinite povezavo z VPN-jem
Zaprite odjemalca VPN in preverite, ali se poraba podatkov zmanjša. Če se, posodobite ali znova namestite aplikacijo z uradnim namestitvenim programom vašega ponudnika.
Odjemalci VPN lahko dodajo virtualne adapterje, krmilnike filtrov in lastna pravila. Če je hkrati nameščenih več VPN ali varnostnih izdelkov, se poveča tveganje za konflikte, tudi če je povezan samo eden.
Ne odstranjujte orodja podjetja, ne da bi se prej posvetovali s skrbnikom organizacije.
4. Izvedite čisti zagon
Čisti zagon vam omogoča, da preverite, ali težava izvira iz storitve tretje osebe:
- Pritisnite
Win + R, pišemsconfigin pritisnite Enter. - Na zavihku Storitve, blagovna znamka Skrij vse Microsoftove storitve.
- Začasno onemogoči preostale storitve.
- Odprite upravitelja opravil in onemogočite nebistvene zagonske aplikacije.
- Znova zaženite računalnik in preverite porabo energije.
Če težava izgine, ponovno aktivirajte elemente enega za drugim, dokler ne najdete odgovornega programa. Nato obnovite normalen zagon.
Kako pregledati aktivna pravila in povezave IPsec
Windows vam omogoča ogled varnostnih pravil, ne da bi jih spreminjali. Odprite PowerShell kot skrbnik in zaženite:
Get-NetIPsecRuleTa ukaz prikaže razpoložljiva pravila IPsec. V domačem računalniku brez konfiguracije podjetja morda ne bo vrnil nobenih aktivnih pravil.
Za ogled dogovorjenih varnostnih partnerstev lahko uporabite:
Get-NetIPsecMainModeSA
Get-NetIPsecQuickModeSA
Povezave primarnega načina predstavljajo kanal za preverjanje pristnosti in upravljanje ključev. Povezave hitrega načina opisujejo zaščito, ki se uporablja za podatkovni promet.
Odprete lahko tudi wf.msc in dostop Nadzor > Pravila varnosti povezaveNe odstranjujte pravil, ki izvirajo iz skupinske politike: bodo ponovno vzpostavljena in njihova odsotnost lahko prepreči dostop do virov podjetja.
Stanje izvajalnega okolja lahko preverite tudi iz ukazne vrstice:
netsh advfirewall monitor show consec
netsh advfirewall monitor show mmsa
netsh advfirewall monitor show qmsa
Če se pojavijo povezave, ki se nenehno ustvarjajo in izginjajo, je morda prišlo do težav s preverjanjem pristnosti, povezljivostjo ali združljivostjo med končnimi točkami.
Preverite pravilnike skupine
V računalnikih v lasti podjetja je mogoče pravila IPsec implementirati prek imenika Active Directory, Microsoft Intune ali druge platforme za upravljanje. Slabo implementiran pravilnik ali pravilnik, ki je v nasprotju z lokalnimi pravili, lahko povzroči ponavljajoče se dejavnosti.
Če želite pridobiti poročilo o prejetih pravilnikih, odprite ukazni poziv kot skrbnik in zaženite:
gpresult /h "%USERPROFILE%\Desktop\directivas.html"Odprite datoteko, ustvarjeno na namizju, in preglejte varnostne pravilnike in pravilnike požarnega zidu, ki veljajo za vaš računalnik. Če pripadate organizaciji, namesto da sami spreminjate pravila, poročilo pošljite skrbniku.
Večkrat vsilite posodobitev z gpupdate /force To ni rešitev, če direktiva vsebuje napako. Sistem lahko zaradi tega ponovno obdela isto napačno konfiguracijo.
Popravilo komponent sistema Windows
Če se težava pojavi tudi brez aktivnega VPN-ja in ni nepravilnih pravil, preverite sliko sistema Windows in zaščitene datoteke.
Odprite terminal kot skrbnik in najprej zaženite naslednje:
DISM.exe /Online /Cleanup-Image /RestoreHealthKo končate, zaženite:
sfc /scannowDISM popravi shrambo komponent, ki jo uporablja Windows, medtem ko SFC preveri zaščitene operacijske sisteme in nadomesti vse poškodovane datoteke. Ko končate, znova zaženite računalnik.
Omrežne nastavitve lahko ponastavite tudi iz sistema Windows, vendar to možnost pustite za konec. Ponastavitev lahko izbriše virtualne adapterje in vas prisili, da znova namestite ali ponovno konfigurirate odjemalce VPN.
Ali se splača ponastaviti požarni zid sistema Windows?
Ponastavitev požarnega zidu sistema Windows z napredno varnostjo odstrani lokalna pravila in obnovi njegove nastavitve na privzete vrednosti. To lahko odpravi poškodovan lokalni pravilnik, lahko pa tudi izbriše potrebne izjeme za aplikacije, strežnike, oddaljena namizja ali VPN-je.
Pred tem izvozite trenutno konfiguracijo:
netsh advfirewall export "%USERPROFILE%\Desktop\firewall-policy.wfw"Ponastavitev se izvede z:
netsh advfirewall resetTega ukaza ne izvajajte v poslovnem računalniku brez dovoljenja. Pravilniki organizacije se lahko ponovno uporabijo in sprememba lahko moti oddaljeni dostop, preden lahko obnovite nastavitve.

Kaj je IPsec in kako ščiti povezave?
IPsec ni en sam protokol, temveč arhitektura, ki zagotavlja avtentikacija, integriteta, zaščita pred ponavljanjem in zaupnost za promet na IP-plasti. Lahko zaščiti povezave med dvema napravama, med napravo in prehodom ali med dvema prehodoma.
Njegove glavne komponente so:
- EKSPRES: Zagotavlja lahko šifriranje, integriteto, preverjanje pristnosti izvora in zaščito pred napadi ponovnega predvajanja. To je mehanizem, ki se uporablja v večini sodobnih izvedb.
- AH: Zagotavlja integriteto in avtentikacijo, ne pa zaupnosti. Njegova podpora je v trenutni arhitekturi neobvezna in se v primerjavi z ESP uporablja zelo malo.
- Varnostna združenja: Opisujejo algoritme, ključe in parametre, ki se uporabljajo za zaščito prometa v eno smer.
- IKEv2: overja končne točke in samodejno pogaja o potrebnih ključih in povezavah.
IPsec lahko deluje naprej način prevoza, predvsem zaščita obremenitve, ki se nahaja za prvotno IP glavo ali v tunelski načinNačin tuneliranja enkapsulira izvirni IP-paket znotraj drugega. Pogosto se uporablja v VPN-povezavah med prehodi.
Algoritmi, IKEv2 in zmogljivost
V sodobnih okoljih je priporočljivo uporabljati robustne in združljive algoritme na obeh straneh. AES se običajno uporablja za šifriranje, medtem ko SHA-256 ali integrirani algoritmi, kot je AES-GCM, lahko zagotovijo zaščito integritete.
V nekaterih sistemih so zaradi združljivosti ohranjeni starejši mehanizmi, kot so DES, MD5 in nekatere Diffie-Hellmanove skupine, vendar niso priporočljivi za nove konfiguracije.
IKEv2 poenostavlja pogajanja in obnavljanje ključev. Mobilnost med omrežji je mogoče izvajati prek MOBILNO KOLOIKEv2 je razširitev, ki omogoča posodabljanje naslovov, ki jih uporablja omrežna povezava, ne da bi jo bilo treba obnoviti od začetka. Njena razpoložljivost je odvisna od odjemalca, strežnika in uporabljene konfiguracije.
Uspešnost je odvisna od več dejavnikov:
- Izbrani kriptografski algoritem.
- Količina hkratnega prometa.
- Zmogljivost procesorja in njegovo pospeševanje za AES.
- Povprečna velikost paketov.
- Pogostost obnavljanja ključev.
- Prisotnost NAT-a, dodatne enkapsulacije ali fragmentacije.
- Število pravil in izbirnikov, ki jih je treba ovrednotiti.
Storitve, kot je Azure VPN Gateway, vam omogočajo konfiguriranje pravilnikov po meri s parametri za šifriranje, integriteto, skupine Diffie-Hellman in PFS. Te vrednosti se morajo ujemati na obeh koncih; nezdružljivost lahko prepreči vzpostavitev tunela ali povzroči ponavljajoča se pogajanja.
IPsec ne nadomešča modela ničelnega zaupanja.
IPsec ščiti komunikacije, vendar ne določa, do katerih aplikacij ali podatkov naj vsak uporabnik dostopa. Tradicionalni VPN lahko napravo po končani avtentikaciji poveže z večjim omrežjem, kot je potrebno.
Pristop ničelnega zaupanja uporablja dodatna preverjanja identitete, naprave, lokacije, tveganja seje in zahtevanega vira. Rešitve ZTNA lahko zagotovijo neposreden dostop do določenih aplikacij, ne da bi pri tem ponudile celoten vpogled v notranje omrežje.
To ne pomeni, da je IPsec zastarel. Še vedno je zelo uporaben za zaščito prometa med spletnimi mesti, strežniki, virtualnimi omrežji in upravljanimi napravami. IPsec in Zero Trust obravnavata različne težave in sta lahko del iste arhitekture.

Pogosto zastavljena vprašanja o agentu pravilnika IPsec
Ali je normalno, da je agent pravilnika IPsec aktiven?
Da. To je legitimna storitev sistema Windows in lahko ostane aktivna, tudi če nimate odprtega VPN-ja. Njena prisotnost ne pomeni sumljive povezave.
Ali bi moral porabiti veliko procesorja?
Ne dosledno. Aktivnost se lahko pokaže pri prejemanju ali posodabljanju pravil, spreminjanju omrežij ali vzpostavljanju varnih povezav, vendar bi se morala uporaba po zaključku teh operacij zmanjšati.
Ali lahko onemogočim PolicyAgent?
Ni priporočljivo kot trajna rešitev. Če ga onemogočite, lahko Windows prepreči uveljavljanje pravil IPsec in vpliva na VPN-je, poslovna omrežja ali varno komunikacijo.
Zakaj se zdi, da je uporaba povezana s svchost.exe?
Ker je PolicyAgent storitev, ki jo gosti svchost.exe. Poleg tega lahko isti primerek vsebuje tudi druge storitve, zato je treba preveriti PID in uporabiti možnost »Pojdi na storitve«, preden mu pripišete porabo virov.
Ali agent pravilnika IPsec šifrira ves promet?
Ne. Zaščiten je samo promet, ki ustreza pravilu ali pravilniku IPsec. Agent upravlja te pravilnike, vendar pogajanja in kriptografska obdelava vključujejo druge komponente sistema Windows.
Bi lahko težavo povzročal VPN tretje osebe?
Da. Odjemalci VPN običajno namestijo lastne adapterje, filtre in storitve. Okvarjena ali nezdružljiva različica lahko moti omrežno infrastrukturo sistema Windows.
Ali ponastavitev požarnega zidu odstrani pravila IPsec?
Ponastavitev odstrani pravila lokalnega požarnega zidu sistema Windows z napredno varnostjo, vključno s pravili lokalne varnosti povezave. Zato morate izvoziti konfiguracijo in se temu dejanju izogniti v upravljanih računalnikih.
Agent pravilnikov IPsec je legitimni del omrežne varnosti sistema Windows in pogosto ostane neopažen. Če nenehno porablja veliko virov, je prvi korak preverjanje, katero storitev proces svchost.exe dejansko uporablja, pregled nameščenih VPN-jev ter pregled aktivnih pravil in povezav.
Ponovni zagon ali onemogočanje storitev brez ugotavljanja vzroka lahko začasno prikrije težavo in nekatere povezave pusti nezaščitene. Trajna rešitev običajno vključuje odpravo napačnega pravilnika, posodobitev odjemalca VPN, razrešitev konflikta filtrov ali popravilo komponent sistema Windows.
Kazalo
- 1 Kaj je agent pravilnika IPsec in za kaj se uporablja?
- 2 Kako ugotoviti, ali agent pravilnika IPsec dejansko porablja procesor
- 3 Ali je lahko agent pravilnika IPsec virus?
- 4 Zakaj se lahko poraba procesorja poveča
- 5 Kako odpraviti visoko porabo procesorja
- 6 Kako pregledati aktivna pravila in povezave IPsec
- 7 Preverite pravilnike skupine
- 8 Popravilo komponent sistema Windows
- 9 Ali se splača ponastaviti požarni zid sistema Windows?
- 10 Kaj je IPsec in kako ščiti povezave?
- 11 Algoritmi, IKEv2 in zmogljivost
- 12 IPsec ne nadomešča modela ničelnega zaupanja.
- 13 Pogosto zastavljena vprašanja o agentu pravilnika IPsec
- 13.1 Ali je normalno, da je agent pravilnika IPsec aktiven?
- 13.2 Ali bi moral porabiti veliko procesorja?
- 13.3 Ali lahko onemogočim PolicyAgent?
- 13.4 Zakaj se zdi, da je uporaba povezana s svchost.exe?
- 13.5 Ali agent pravilnika IPsec šifrira ves promet?
- 13.6 Bi lahko težavo povzročal VPN tretje osebe?
- 13.7 Ali ponastavitev požarnega zidu odstrani pravila IPsec?
