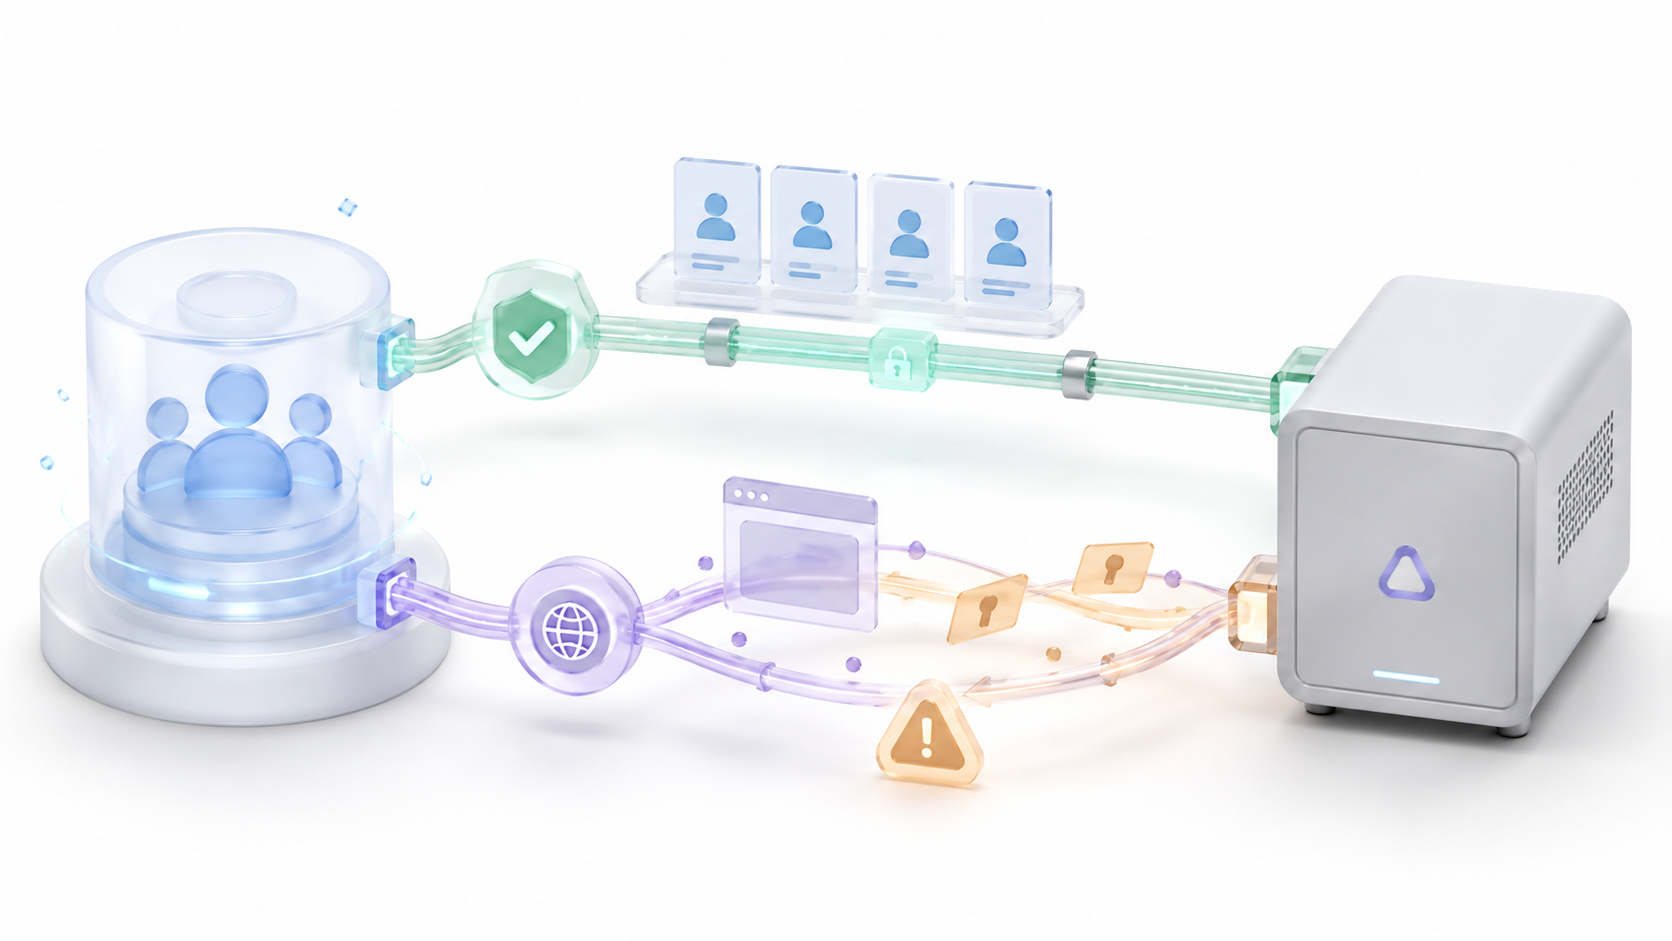
Jellyfin integrerar inte OIDC direkt; den dokumenterade rutten använder det officiella LDAP-pluginet.
Authentik kräver en LDAP-leverantör, en Outpost och ett dedikerat tjänstkonto.
Tjänstkontot kräver behörighet att söka i hela LDAP-katalogen.
LDAPS skyddar inloggningsuppgifter; det förhindrar att certifikatverifiering inaktiveras permanent.
Genom att ansluta Authentik till Jellyfin kan du använda kontona som lagras i din identitetsplattform för att komma åt medieservern. På så sätt behöver du inte manuellt skapa och underhålla ett separat lösenord i Jellyfin för varje familjemedlem, anställd eller behörig användare.
Det är viktigt att från början klargöra att den nuvarande dokumenterade integrationen använder LDAP med det officiella Jellyfin-pluginetDen här metoden centraliserar inloggningsuppgifter och möjliggör automatisk användargenerering, men den fungerar inte som en OIDC-inloggning med omdirigering och åtkomst med ett klick.
Jellyfin inkluderar inte inbyggd extern autentisering. För att ansluta den till Authentik behöver du en LDAP-leverantör, en LDAP-utpost och ett tjänstkonto med behörighet att fråga katalogen. Det rekommenderas också att ha ett lokalt administratörskonto för att logga in om integrationen slutar fungera.
Centralisering av konton ersätter inte andra grundläggande åtgärder, som t.ex. använd en säker lösenordshanterare, aktivera krypterade anslutningar och begränsa exponeringen av tjänster till internet.
LDAP eller OIDC: vilken metod ska du använda
Den rekommenderade vägen för en ny installation är Authentik LDAP-provider tillsammans med Jellyfin LDAP-autentiseringspluginPlugin-programmet tillhör Jellyfin-projektet, visas i dess katalog och låter användare autentiseras mot en LDAP-katalog och skapas automatiskt när de öppnar den för första gången.
Det finns också ett community-plugin som heter jellyfin-plugin-sso vilket ger kompatibilitet med OIDC och SAML. Dess arkiv arkiverades dock den 12 maj 2026; själva projektet beskriver det som alfaprogramvara, och dess funktionalitet är främst begränsad till webbgränssnittet eller klienter som är kompatibla med Quick Connect.
Därför, OIDC bör inte presenteras som det rekommenderade alternativet för produktion Tills en underhållen och kompatibel implementering finns för nuvarande versioner av Jellyfin fokuserar den här guiden på LDAP, vilket är den procedur som dokumenteras av Authentik.
Vad du behöver för att ansluta Authentik till Jellyfin
Innan du börjar, se till att du har följande komponenter redo:
Ett exempel på Authentik uppdaterad och tillgänglig från Jellyfin-nätverket.
En Jellyfin-installation med åtkomst till administrationspanelen.
Administrativa behörigheter för att skapa applikationer, leverantörer, grupper, roller och utposter.
DNS-upplösning eller direkt anslutning mellan Jellyfin och LDAP-utposten.
Ett giltigt certifikat eller en intern certifieringsutfärdare om du kommer att använda LDAPS.
Ett lokalt Jellyfin-administratörskonto reserverat för återställning.
Om båda tjänsterna körs med Docker kan de kommunicera med hjälp av tjänstnamnet inom ett delat nätverk. Om de finns på olika maskiner bör Jellyfin kunna identifiera namnet eller nå LDAP-utpostadressen.
Exponera inte LDAP-portar direkt mot internetUtposten behöver bara vara åtkomlig från Jellyfin och från de andra tjänsterna som är auktoriserade att använda katalogen.
Hur man skapar applikationen och LDAP-leverantören i Authentik
Logga in på Authentiks administrativa gränssnitt och öppna Applikationer > ApplikationerTryck på alternativet för att skapa en ny applikation och slutföra guiden:
Ange ett beskrivande namn, till exempel Jellyfin.
Välja LDAP-leverantör som en typ av leverantör.
Definiera ett unikt bas-DN för denna integration.
Välj lämpligt auktoriseringsflöde och länkningsflöde.
Spara applikationen och leverantören.
Som exempel kan du använda:
dc=example,dc=com
Användare kommer att visas under:
ou=users,dc=example,dc=com
Och grupperna kommer att finnas tillgängliga på:
ou=groups,dc=example,dc=com
Bas-DN:et kan vara annorlunda, men det måste matcha exakt i Authentik, Jellyfin och alla LDAP-filter. Om du har flera LDAP-leverantörer, Varje leverantör måste använda ett annat bas-DN.
Så här distribuerar och associerar du LDAP Outpost
LDAP-leverantören lyssnar inte direkt från Authentik-kärnan för att exponera katalogen; du måste distribuera en LDAP-utpost.
Öppna Applikationer > Utposter.
Skapa en ny utpost.
Välja LDAP som en typ.
Välj lämplig Docker-integration, Kubernetes eller manuell distribution.
Lägg till Jellyfin-appen i listan över valda appar.
Spara inställningarna och kontrollera att utposten fungerar.
Om du installerade Authentik med Docker Compose och har åtkomst till Docker-socketen kan plattformen automatiskt hantera Outpost-containern. Du kan också distribuera den manuellt om du vill kontrollera dess nätverk och portar.
Steget att associera applikationen är viktigt. En Outpost som körs och som inte har Jellyfin-applikationen vald. kommer inte att exponera motsvarande LDAP-leverantör.
Så här konfigurerar du LDAPS och skyddar inloggningsuppgifter
LDAP kan fungera utan kryptering på porten 389Inloggningsuppgifterna skulle dock överföras utan det skydd som TLS ger. För en produktionsinstallation, konfigurera LDAPS på port 636.
I Authentik LDAP-leverantören väljer du certifikatet och konfigurerar TLS-servernamn för att matcha namnet som används av Jellyfin, till exempel:
ldap.example.com
Jellyfin måste lita på certifikatutfärdaren som utfärdade certifikatet. Om du använder en intern certifikatutfärdare, montera dess certifikat i Jellyfin-behållaren och välj filen med hjälp av fältet LDAP-rot-CA-sökväg.
Alternativet Hoppa över SSL/TLS-verifiering Den kan användas för att tillfälligt diagnostisera ett internt certifikat, men den bör inte lämnas aktiverad. Att inaktivera verifiering gör att Jellyfin kan acceptera otillförlitliga certifikat och minskar skyddet mot man-in-the-middle-attacker.
Hur man skapar ett Jellyfin-tjänstkonto
Jellyfin kräver en teknisk identitet för att utföra katalogsökningar. Använd inte ett mänskligt administratörskonto. Skapa ett. servicekonto exklusivt för Jellyfin:
Öppna Katalog > Användare.
Trycka Ny användare och välj Servicekonto.
Ange ett namn som ldap_service_account.
Konfigurera utgångsdatumet för programlösenordet.
Kopiera det genererade lösenordet och spara det på ett säkert ställe.
Den genererade autentiseringsuppgifterna är en applikationslösenord Detta är avsett för integrationer som kräver ett användarnamn och lösenord. Du bör inte ersätta det med en API-token, eftersom dessa tokens är utformade för att autentisera HTTP-förfrågningar mot Authentik API:et.
Hur man ger behörighet att söka i LDAP-katalogen
Ett nyskapat servicekonto kan inte automatiskt fråga alla användare. Du måste ge det behörighet. Sök i hela LDAP-katalogen:
Öppna Katalog > Roller.
Skapa en roll som heter till exempel LDAP Search.
Ange rollen och lägg till servicekontot.
Öppna Applikationer > Leverantörer.
Välj Jellyfins LDAP-leverantör.
Åtkomst till fliken Behörigheter.
Trycka Tilldela objektbehörigheter.
Välj rollen och aktivera Sök i hela LDAP-katalogen.
Om du har begränsat åtkomsten till applikationen med hjälp av bindningar eller policyer, se också till att Tjänstkontot har behörighet att använda LDAP-applikationenAnnars kan bindningen fungera ofullständigt eller avvisas.
Hur man skapar användar- och administratörsgrupper
För att förhindra att ett Authentik-konto får åtkomst till Jellyfin, skapa en grupp specifikt för dess användare:
jellyfin_users
Lägg endast till de konton som behöver åtkomst till medieservern. Om du även vill tilldela administratörsbehörigheter via LDAP, skapa en annan grupp:
jellyfin_admins
Administratörerna bör också tillhöra jellyfin_usersAnnars kan det allmänna filtret exkludera dem innan Jellyfin ens hinner kontrollera det administrativa filtret.
Med bas-DN från exemplet blir de fullständiga namnen på båda grupperna:
Innan du ändrar autentiseringen, bekräfta att du kan logga in med ett annat lokalt administratörskonto. Konvertera eller ersätt inte ditt enda återställningskonto tills integrationen har testats fullt ut.
Hur man konfigurerar LDAP-servern i Jellyfin
I avsnittet LDAP-serverinställningar Ange dessa värden och anpassa dem till din domän:
Lösenord för LDAP-bindning: lösenordet för servicekontot.
LDAP-bas-DN för sökningar:dc=example,dc=com.
LDAP-rot-CA-sökväg: väg till den interna CA:n, om tillämpligt.
Trycka Spara och testa LDAP-serverinställningarJellyfin måste bekräfta anslutnings-, bindnings- och bas-DN-sökningstesterna innan de fortsätter.
Om du tillfälligt använder LDAP utan TLS på ett isolerat nätverk kommer porten att vara 389 och alternativet Säker LDAP förblir inaktiverat. I det här fallet finns det inget certifikat att verifiera, så Att hoppa över SSL/TLS-verifiering åtgärdar inga anslutningsfel.
Så här konfigurerar du användarsökning
En LDAP-användarinställningar introducera filtret som begränsar åtkomst till medlemmar i jellyfin_users:
Trycka Spara och testa LDAP-filterinställningarJellyfin visar hur många användare och administratörer som matchar filtren.
Det administrativa filtret används främst när Jellyfin skapar användaren. Det är oklokt att anta att alla efterföljande ändringar av grupper omedelbart kommer att uppdatera alla deras behörigheter. Granska befintliga konton manuellt efter att ha ändrat grupper eller filter.
Så här aktiverar du automatiskt skapande och åtkomst till bibliotek
I avsnittet Användarinställningar för Jellyfin aktiv Aktivera användarskapandeDetta gör att ett giltigt Authentik-konto automatiskt skapas i Jellyfin vid din första inloggning.
Välj även de bibliotek som nya användare ska få. Om du inte definierar denna åtkomst kan autentiseringen fungera korrekt, men personen kommer att logga in i Jellyfin utan att kunna titta på filmer, TV-program eller lyssna på musik.
Spara ändringarna och starta om Jellyfin. Använd sedan alternativet Fråga användare av plugin-programmet för att kontrollera att det kan hitta ett specifikt konto innan administrationssessionen stängs.
Hur man verifierar att integrationen fungerar
Utför kontrollerna i denna ordning:
Testa anslutningen, bind och basera sökningen från plugin-inställningarna.
Testa användar- och administratörsfiltren.
Kontrollera ett konto manuellt med hjälp av Fråga användare.
Logga ut och logga in med ditt Authentik-användarnamn.
Kontrollera att Jellyfin skapar kontot automatiskt.
Kontrollera biblioteksåtkomst och administratörsbehörigheter.
Med den här konfigurationen måste du logga in med hjälp av användarnamnÅtkomst via e-postadress är inte aktiverad av de attribut och filter som används i den här guiden.
Du kan också testa Outpost direkt från ett annat system med ldapsearch:
Alternativet -W Den begär lösenordet utan att lämna det skrivet i terminalens historik.
Hur man använder MFA med Authentik och LDAP
LDAP erbjuder inte samma upplevelse som OIDC, men Authentik-leverantören stöder det. Kodbaserad MFAFör att använda den måste du aktivera motsvarande kompatibilitet och lägga till ett autentiseringsvalideringssteg i länkningsflödet.
Authentik stöder Duo-, TOTP- och statiska autentiseringsverktyg i det här scenariot. Användaren anger lösenordet och koden, separerade med semikolon:
contraseña;123456
WebAuthn och SMS-levererade koder är inte kompatibla med LDAP-bindning. Innan du kräver MFA, testa proceduren på de Jellyfin-klienter som används av dina användare, eftersom upplevelsen inte är lika smidig som en OIDC-omdirigering.
OIDC erbjuder en smidigare inloggning, omdirigering till Authentik och sömlös integration med metoder som TOTP eller säkerhetsnycklar. Problemet är att Jellyfin inkluderar det för närvarande inte som en inbyggd autentiseringsleverantör.
Det gamla community-pluginet jellyfin-plugin-sso Den gjorde det möjligt att konfigurera Authentik via OIDC, men dess arkiv är arkiverat och författaren själv identifierar det som alfaprogramvara. Den har också klientbegränsningar, inloggningsproblem och problem med versionskompatibilitet.
Av dessa skäl rekommenderas det inte att bygga en ny produktionsinstallation kring detta plugin utan att granska koden, kontrollera en underhållen fork och testa varje Jellyfin-uppdatering. För en installation i hemmet eller på företaget som prioriterar stabilitet, LDAP förblir den dokumenterade vägen.
Vanliga fel vid anslutning av Authentik med Jellyfin
Jellyfin kan inte ansluta till LDAP-utposten
Kontrollera att utposten körs, att den har Jellyfin-applikationen tilldelad och att servernamnet kan matchas från Jellyfin-behållaren eller maskinen. Kontrollera även portarna och brandväggsreglerna.
Testet visar ogiltiga inloggningsuppgifter
Verifiera tjänstkontots fullständiga DN och använd ditt applikationslösenordAnge inte en API-token. Kontrollera också att kontot har åtkomst till applikationen om du har konfigurerat restriktiva bindningar.
Anslutningen fungerar, men bassökningen misslyckas
Jellyfin Base DN måste exakt matcha det som är konfigurerat i LDAP-leverantören. Kontrollera kommatecken och komponenter. dc och eventuella tillagda organisatoriska enheter.
Jellyfin hittar inga användare
Kontrollera att tjänstkontot har behörighet Sök i hela LDAP-katalogensom användaren tillhör jellyfin_users och att filtret inkluderar gruppens fullständiga DN.
LDAPS-certifikatet accepteras inte
Namnet som används av Jellyfin måste matcha TLS-servernamnet och certifikatet. Om du använder en privat certifikatutfärdare, montera dess certifikat i Jellyfin och konfigurera LDAP-rot-certifikatutfärdarens sökväg. Lämna inte verifiering inaktiverad.
Användaren kan autentisera sig, men ser inte innehållet
Kontrollera avsnittet Biblioteksåtkomst Plugin-programmet och behörigheterna för kontot som skapas i Jellyfin styrs av plugin-programmet. Autentisering och biblioteksåtkomst är separata konfigurationer.
En medlem av jellyfin_admins får inte administrativa behörigheter
Kontrollera att den också tillhör jellyfin_usersOm kontot redan fanns innan du konfigurerade det administrativa filtret, justera dess behörigheter manuellt eller försök igen med ett nytt konto.
Inloggningen fungerar med användarnamnet, men inte med e-postadressen.
Den rekommenderade konfigurationen använder cn som användarnamn. Logga in med ditt Authentik-kontonamn eller ändra medvetet attributen och testa beteendet innan du tillämpar det på alla användare.
Integrationen slutar fungera efter uppdatering av Authentik
Huvudinstansen och dess utposter måste hållas i kompatibla versioner. Uppdatera båda komponenterna tillsammans, granska systemuppgifterna och bekräfta att utposten är återansluten.
Ingen kan komma in i Jellyfin
Använd det lokala administratörskontot som är reserverat för återställning. Granska loggarna från Administration > Instrumentpanel > Loggar och kontrollera LDAP-plugin-posterna innan du ändrar användare eller tar bort konfigurationer.
Genom att ansluta Authentik till Jellyfin via LDAP kan du centralisera användare, kontrollera åtkomst med grupper och automatiskt skapa medieserverkonton. Integrationen kräver korrekt konfigurering av leverantör, Outpost, tjänstkonto, sökbehörigheter och filter som används av Jellyfin.
Det viktigaste är att inte förväxla centraliserad autentisering med SSO. LDAP låter dig använda samma inloggningsuppgifter över olika tjänster, men det erbjuder inte den omdirigering och åtkomst med ett klick som OIDC tillhandahåller. Istället använder det ett plugin som underhålls av Jellyfin-projektet och en konfiguration som dokumenterats av Authentik.
Jag är en teknikentusiast som har gjort sina "nördar"-intressen till ett yrke. Jag har tillbringat mer än 10 år av mitt liv med att använda den senaste tekniken och mixtrat med alla typer av program av ren nyfikenhet. Nu har jag specialiserat mig på datateknik och tv-spel. Detta beror på att jag i mer än 5 år har arbetat med att skriva för olika webbplatser om teknik och videospel, skapa artiklar som försöker ge dig den information du behöver på ett språk som är begripligt för alla.
Om du har några frågor sträcker sig min kunskap från allt som rör operativsystemet Windows samt Android för mobiltelefoner. Och mitt engagemang är för dig, jag är alltid villig att spendera några minuter och hjälpa dig att lösa alla frågor du kan ha i den här internetvärlden.