- TrustedInstaller är installationstjänsten för Windows-moduler som skyddar och uppdaterar viktiga operativsystemfiler.
- Endast TrustedInstaller och vissa servicegrupper kan modifiera komponenter som Windows Defender eller kärnbinärfiler.
- Att ändra ägare och behörigheter som hanteras av TrustedInstaller minskar säkerheten och kan skada Windows.
- Innan du vidrör skyddade filer är det lämpligt att använda verktyg som SFC, DISM och specifika lösningar mot skadlig kod.
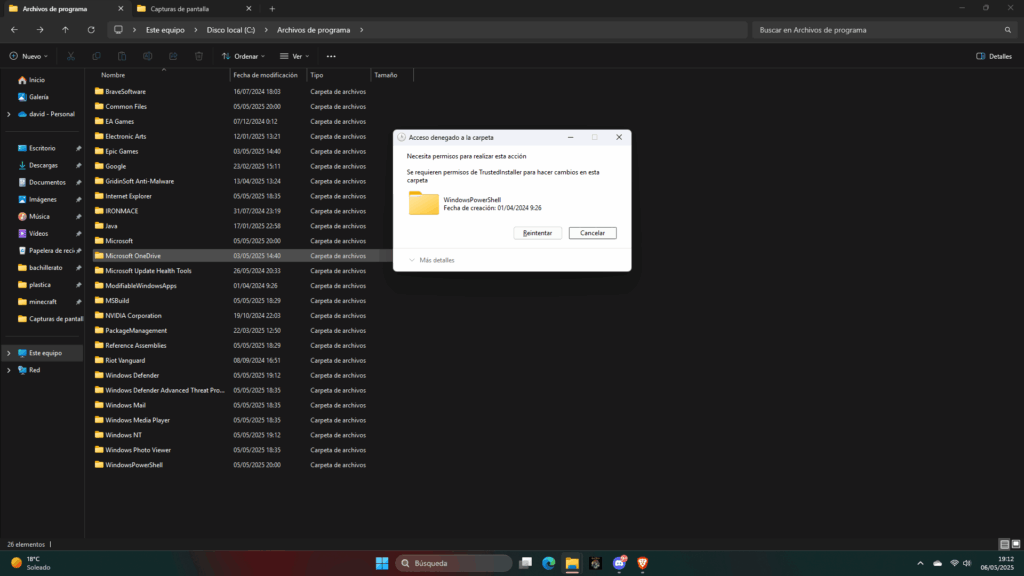
Om du någonsin har försökt ta bort eller ändra en Windows-fil och fått ett meddelande som säger att du behöver TrustedInstaller-behörigheterDu är inte ensam. Den här Windows-komponenten väcker många frågor eftersom den verkar "låsa allt", men i verkligheten är den en viktig del för att skydda systemet.
Samtidigt märker vissa användare att deras dator går långsammare, de ser att TrustedInstaller.exe förbrukar mycket minne eller CPU, eller så upptäcker de mappar med den ägaren medan de undersöker potentiell skadlig kod. Säkerhetsexperter och penetrationstestare stöter också på TrustedInstaller när de vill stoppa tjänster som Windows Defender eller modifiera systembinärfiler för penetrationstestning.
Vad är TrustedInstaller-processen och vad används den till?
TrustedInstaller.exe är den körbara filen för tjänsten Windows Modules Installer., en officiell Microsoft-komponent som är en del av det som kallas Windows Resursskydd (WRP)Denna mekanism ansvarar för att skydda viktiga systemfiler, registernycklar och andra kritiska resurser från att ändras lätt.
Dess huvudsakliga uppdrag är att hantera Installation, modifiering och borttagning av Windows-komponenter: Windows-uppdateringarNya systemfunktioner, patchar, kärnfiler för .dll, .sys och .exe etc. När Windows behöver uppdatera ett av dessa skyddade objekt startar tjänsten TrustedInstaller, gör nödvändiga ändringar och stoppar den vanligtvis.
Om du tittar på egenskaperna för många systemfiler, till exempel den klassiska kalkylatorn i äldre versioner av Windows, ser du att Filägaren är TrustedInstallerÄven om du är administratör eller ens har åtkomst som SYSTEM, kommer du inte att kunna ta bort eller ersätta dessa filer utan att först gå igenom skyddet som den här tjänsten innebär.
TrustedInstaller fungerar också som en systemets särskilda "servicegrupp"Internt använder Windows funktionen Service Security Identifier (Service SID), med början i Windows Vista, för att associera varje tjänst med en säkerhetsidentifierare som "NT SERVICE\ServiceName". I det specifika fallet med TrustedInstaller visas gruppen som "NT SERVICE\TrustedInstaller" när du frågar efter behörigheter eller ACL:er med verktyg som PowerShell och Get-Acl.
Tack vare dessa syntetiska grupper kan varje tjänst få mycket detaljerade behörigheter för filer, registernycklar, pipes och andra säkra objekt utan att alltid behöva använda systemets generiska konton. TrustedInstaller har ännu högre privilegier än SYSTEM om de resurser den kontrollerar, just så att den kan uppdatera eller reparera systemet utan begränsningar.
TrustedInstallers relation till Windows Update och Windows Defender
I praktiken kommer TrustedInstaller främst till användning när systemet behöver installera Windows-uppdateringar eller ändra skyddade komponenterDu ser den vanligtvis aktiv medan Windows Update körs, när du lägger till eller tar bort Windows-funktioner eller under vissa systemreparationer.
Ett mycket tydligt exempel är dess interaktion med Windows Defender (WinDefend-tjänsten och MsMpEng.exe-processen). Defender är Microsofts inbyggda antivirusprogram och har sin egen tjänst med tjänstgruppen "NT SERVICE\WinDefend". För att antivirusprogrammet ska kunna uppdateras är det ibland nödvändigt att tillfälligt stoppa tjänsten och ersätta motorfiler som mpengine.dll.
Om du granskar åtkomstkontrollistorna (DACL:er) för Windows Defender-tjänsten ser du att Endast själva tjänsten och TrustedInstaller har full kontroll. för att stoppa och ändra den. Varken gruppen Administratörer eller SYSTEM-kontot kan direkt stoppa WinDefend med standardbehörigheter; detta görs för att stärka systemsäkerheten mot skadlig kod som försöker inaktivera antivirusprogrammet.
För offensiva säkerhetsexperter blir detta en intressant utmaning. Många penetrationstestare upptäcker att, även med administratörs- eller till och med SYSTEM-behörigheter, De kan inte stoppa MsMpEng.exe Eftersom det är en skyddad process (PPL). Dess token kan inte enkelt öppnas, inte ens med felsökningsbehörighet (SeDebugPrivilege), vilket komplicerar stölden av dess säkerhetskontext.
Däremot är TrustedInstaller.exe-processen, även om den är kritisk, Den är inte skyddad som ett PPL i många versioner. av Windows. Detta betraktas som en "funktion" snarare än en bugg, eftersom det gör det enklare för andra systemkomponenter att arbeta med det med hjälp av vissa API:er så länge de har rätt behörighet (t.ex. SeDebugPrivilege) för att öppna processen och arbeta med dess tokens.
Token-, grupper- och privilegieupptrappning relaterad till TrustedInstaller
Inom Windows-säkerhet, en En åtkomsttoken är det objekt som identifierar en process eller tråd när du vill interagera med skyddade resurser. Det är motsvarigheten till att visa ditt ID vid dörren till en nattklubb: det indikerar vem du är, vilken grupp du tillhör, vilka privilegier du har och din integritetsnivå (Låg, Medel, Hög, System, etc.).
Denna token lagrar data som till exempel ägaranvändaren, de grupper som processen tillhörPrivilegielistan och integritetsnivån. När en process försöker komma åt en fil eller tjänst jämför systemet dess tokeninformation med objektets åtkomstkontrollistor (DACL:er) för att avgöra om åtgärden ska tillåtas.
En viktig detalj för attacker med eskalering av privilegier är att en process med tillräckliga behörigheter kan efterlikna eller duplicera någon annans tokenOm du lyckas öppna målprocessen med rättigheter som PROCESS_QUERY_INFORMATION eller liknande, och ditt konto har behörigheter som SeDebugPrivilege, kan du få ett referensnummer för dess token och använda det för att få din process att agera med den andra processens identitet (imitation eller DuplicateToken).
Problemet för angriparen är hur man ska nå den punkten. Om du försöker öppna den primära token för TrustedInstaller-processen Som administratör kommer du att upptäcka att det inte räcker: åtkomstkontrollerna för den token ger dig inte behörighet att läsa eller imitera den. Endast genom att fungera som SYSTEM kommer du att kunna komma åt och använda TI-token på rätt sätt.
Därför innebär många eskaleringsmetoder att man först hoppar från Administratör till SYSTEM. En klassisk teknik är att missbruka processer som Winlogon.exesom körs som SYSTEM-kontot i samma session som den interaktiva användaren och har relativt tillåtna ACL:er på sin token. Om du är administratör kan du öppna Winlogon-tokenet med personifieringsbehörighet och eskalera till SYSTEM.
Väl inne i SYSTEM, och aktivera behörigheter som SeDebug-behörighetDet är möjligt att öppna TrustedInstaller-processen (om den körs) med tillräckliga behörigheter (till exempel PROCESS_QUERY_INFORMATION eller till och med PROCESS_ALL_ACCESS) och därifrån hämta en token med TrustedInstaller-gruppen. Med den token kan du sedan programmatiskt stoppa tjänster som WinDefend, vilket är precis vad säkerhetspublikationer med proof-of-concept-bevis tillgängliga i offentliga databaser visar.
Det finns andra, mer komplexa varianter, som t.ex. förfalska tokens som inkluderar TrustedInstaller-gruppen utan att stjäla dem direkt från TrustedInstaller.exe-processen eller förlita sig på olika strängar för att hämta SYSTEM, men den allmänna idén kretsar alltid kring att manipulera tokens och ACL:er för att erhålla den privilegierade åtkomstnivån.
Varför du inte bör inaktivera TrustedInstaller eller manipulera dess behörigheter lättvindigt
Ur en hemanvändares eller till och med en supportteknikers perspektiv är det viktigaste att förstå att TrustedInstaller är avgörande för stabiliteten och säkerheten i WindowsAtt ta bort behörigheter eller inaktivera tjänsten för att den är "irriterande" kan göra systemet oanvändbart eller åtminstone oförmöget att uppdatera korrekt.
Om du ändrar systemfilens ägare från TrustedInstaller till Administratörer, eller om du ändrar ACL:er och beviljar Din användare har full kontroll över kritiska resurserDu försvagar barriären som hindrar skadlig kod och skadliga program från att ersätta viktiga filer. Dessutom kan oavsiktlig radering av en skyddad .dll- eller .sys-fil orsaka blåskärmar, startfel eller andra ovanliga programstartproblem.
Det bör också noteras att TrustedInstaller är en del av Windows Resursskydd (WRP)Detta förhindrar onödiga ändringar av signerade binärfiler och kärnkomponenter. Om det inaktiveras förhindras systemet från att reparera sig självt på rätt sätt när det upptäcker korruption eller obehöriga ändringar av dessa filer.
Inom penetrationstestning används dessa egenskaper för att visa verkliga svagheter, men det görs inom ett kontrollerat ramverk, i laboratoriemiljöer eller med uttryckliga tillstånd från klienten. Att kopiera stötande tekniker på en personlig dator eller arbetsdator är inte en bra idé. utan att helt förstå vad du gör och utan att ha fullständiga säkerhetskopior för att återställa systemet.
Även i scenarier med skadlig kod, till exempel när du upptäcker att en till synes skadlig mapp visas med TrustedInstaller som ägareDet är oftast klokare att undersöka processen som återskapar den och använda specialiserade verktyg mot skadlig kod än att försöka "döda" TrustedInstaller eller ta kontroll över allt den rör vid.
TrustedInstaller, resursförbrukning och systemtröghet
En annan mycket vanlig fråga är varför TrustedInstaller.exe-processen plötsligt visas i Aktivitetshanteraren. förbrukar mycket CPU eller RAM och gör att datorn går väldigt långsamt ett tag. Detta sammanfaller vanligtvis med den tidpunkt då Windows söker efter, laddar ner eller installerar uppdateringar.
I de flesta fall är den konsumtionstoppen tillfällig: TrustedInstaller arbetar intensivt med att tillämpa ändringar i Windows-modulerOch när det är klart återgår resursanvändningen till normala nivåer. Om din maskin har lite minne eller en mycket fragmenterad mekanisk hårddisk blir känslan av tröghet mer uttalad under dessa processer.
Om din webbläsare eller dina program körs väldigt långsamt och du ser att TrustedInstaller är aktivt, bör du också kontrollera systemets allmänna hälsa: diskfragmentering, bakgrundsprocesser, automatiska startprogram och potentiella infektioner. Många tredjepartsprogram skriver till registret och disken, vilket genererar ogiltiga poster och fragmentering, vilket kan öka arbetsbelastningen för TrustedInstaller och ge intrycket av att allt är överbelastat.
För att kontrollera vad som händer kan du öppna Aktivitetshanteraren med Ctrl + Skift + Esc och kontrollera flikarna CPU, minne, disk och nätverk. Om installationsprocessen för Windows-moduler förbrukar resurser är den förmodligen upptagen med att installera uppdateringar eller reparera komponenter.
Så länge det inte förekommer några ständiga fel och förbrukningen inte förblir hög i timmar utan uppenbar anledning, Det normala är att låta processen slutföra sitt arbete.Att avbryta Windows-uppdateringar mitt i processen kan orsaka fler problem än det försöker åtgärda.
Hur man hanterar filer som skyddas av TrustedInstaller på ett säkert sätt
Ibland kommer du att bli tvungen att röra vid filer som skyddas av TrustedInstallerDu kan till exempel behöva ersätta en skadad .dll-fil, rensa upp rester av ett program som har lämnat låsta filer eller följa specifika instruktioner från teknisk support. I dessa fall är det alltid klokt att först prova de inbyggda reparationsverktygen innan du vidtar manuella åtgärder.
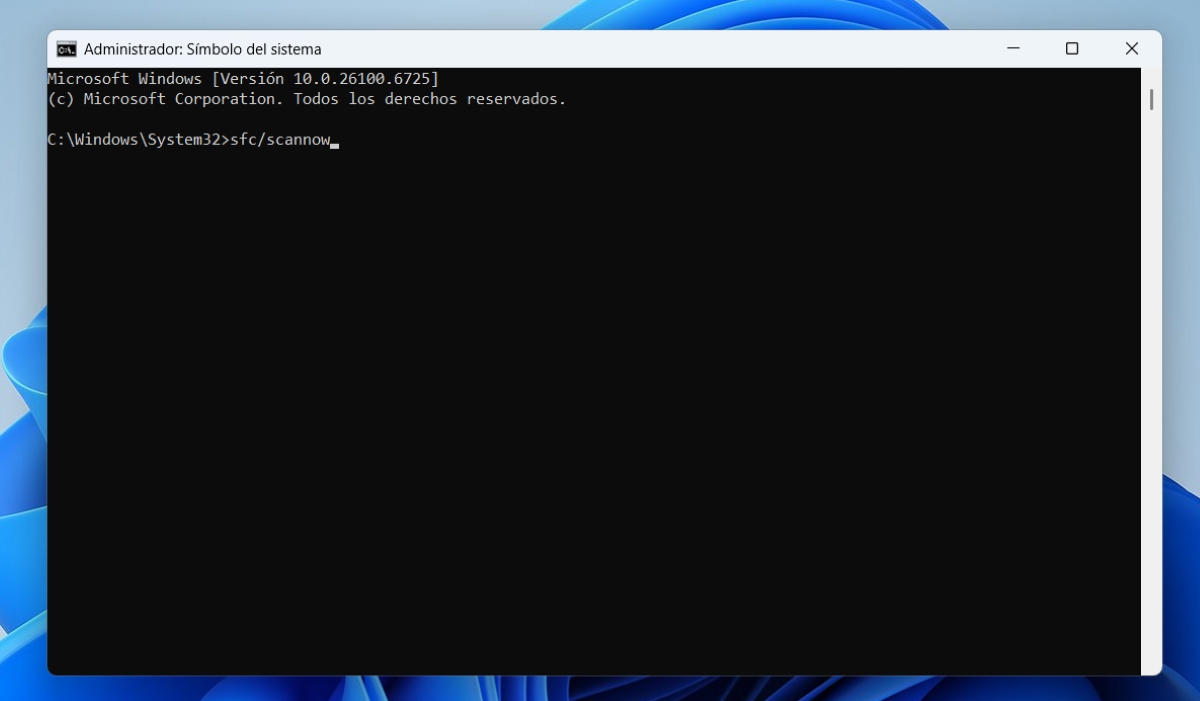
Ett av de första alternativen är att köra Systemfilsgranskaren (SFC)För att göra detta:
1) Öppna en kommandotolk med administratörsbehörighetKlicka på Start, skriv CMD i sökrutan, högerklicka på cmd.exe och välj "Kör som administratör". Om din Windows-version är fabriksinstallerad och du inte har installationsskivan till hands kommer systemet att försöka hitta de nödvändiga källfilerna.
2) Kör kommandot SFC /SCANNOW och tryck på Enter. Skanningen kan ta en stund, särskilt om det finns många filer att kontrollera, så ha tålamod. Windows kommer att söka igenom skyddade komponenter och reparera eventuella skadade eller saknade kritiska filer med hjälp av kopian som lagras på installationsskivan eller tillverkarens återställningsenhet.
När processen är klar, starta om datorn och Kontrollera om felet kvarstårI många fall löser detta enkla steg problem med låsta filer, mindre korruption och problem vid försök att modifiera systemelement.
Det är bara vettigt när standardverktyg (SFC, DISM, systemåterställning etc.) inte fungerar och du vet exakt vad du gör. ta manuellt ägande av en skyddad fil eller mapp och ändra behörigheter för att kunna byta namn på, ersätta eller ta bort.
Ändra ägarskap för TrustedInstaller till administratörer: Steg och risker
Om du får ett meddelande om att du behöver TrustedInstaller-behörigheter när du tar bort eller ändrar en fil kan du ändra ägaren till Administratörer för att kunna använda den. Den typiska proceduren i Windows är följande, förutsatt att du förstår riskerna:
1) Stäng meddelandet om saknade behörigheter Det bör indikera att du behöver TrustedInstaller-behörigheter även om du använder ett administratörskonto. Leta sedan reda på filen eller mappen du vill ändra.
2) Högerklicka på filen eller mappen och välj "Egenskaper". I fönstret som öppnas går du till fliken "Säkerhet" högst upp och klickar på knappen "Avancerade alternativ" längst ner till höger.
3) I de avancerade säkerhetsalternativenGå till fliken ”Ägare”. Du ser att den nuvarande ägaren är TrustedInstaller. Klicka på knappen ”Redigera” och välj ”Administratörer” i listan över möjliga nya ägare.
Om du ska arbeta med en hel mapp och inte bara en enda fil, visas en ruta som låter dig "Ersätt ägare på underbehållare och objekt"Om du vill att alla filer och undermappar ska ha administratörer som ägare, markera den rutan och acceptera ändringarna.
Bekräfta varningen som visas efter att du klickat på OK. Från och med då kommer den nuvarande ägaren att vara gruppen Administratörer istället för TrustedInstaller. Stäng fönstret genom att klicka på OK igen och återgå till den ursprungliga skärmen med egenskaper för filen eller mappen.
Gå nu tillbaka till fliken Säkerhet och klicka på knappen "Redigera" för att ändra behörigheter. Välj gruppen Administratörer I listan över grupp- eller användarnamn, och i det nedre behörighetsområdet, markera rutan "Fullständig behörighet" under kolumnen "Tillåt". Verkställ ändringarna och bekräfta eventuella säkerhetsvarningar som kan visas.
Från och med det ögonblicket borde du kunna ta bort, byt namn på eller ändra filen eller en mapp som tidigare skyddades av TrustedInstaller. Det är dock viktigt att komma ihåg att sådana ändringar minskar systemsäkerheten och kan göra det sårbart eller instabilt, så det bör endast göras på mycket specifika objekt och med full kunskap om processen.
TrustedInstaller och skadlig kod: typiska fall och försiktighetsåtgärder
Ibland upptäcker användaren misstänkta processer i Aktivitetshanteraren, till exempel TextInputHost.exe eller andra namn som, vid undersökning, verkar vara relaterade till skadlig kod eller oönskad programvara. När man försöker ta bort källmapparna upptäcker den att de är skyddade av TrustedInstaller, och efter att ha ändrat behörigheter och tagit bort dem dyker de upp igen efter en omstart.
Att en mapp har Att TrustedInstaller är ägare betyder inte att den är legitimDetta betyder dock inte automatiskt att du bara kan inaktivera IT. Det kloka tillvägagångssättet är att försöka avgöra vilken process eller tjänst som återskapar dessa filer, granska schemalagda uppgifter, starttjänster och eventuella ihållande hooks som kan använda systemidentiteter eller missbruka betrodda komponenter.
Om inbyggda verktyg som Windows Defender, en fullständig systemsökning, SFC /scannow eller DISM /online /cleanup-image Om de inte hittar något kan det vara nödvändigt att använda andra specialiserade verktyg mot skadlig kod. analysera ett USB-minne eller sök professionell support. Att inaktivera TrustedInstaller eller systematiskt försöka blockera allt som bär dess signatur kan förvärra situationen och orsaka att friska delar av operativsystemet inte fungerar.
Det man i vilket fall som helst bör undvika är inaktivera TrustedInstaller-tjänsten helt som en "snabb lösning" när en misstänkt fil är kopplad till den. Det är bättre att fokusera på den specifika källan till skadlig programvara, dess persistensmekanismer och rengöra systemet med lämpliga verktyg snarare än att manipulera kärnan i Windows resursskydd.
Att förstå vilken roll TrustedInstaller spelar i Windows säkerhetsarkitektur hjälper till att tolka varför vissa filer verkar oåtkomliga. varför vissa tjänster bara kan stoppas av honom Och varför har Microsoft utformat dessa komponenter så restriktivt? Även om forskare kan experimentera med att kringgå dessa begränsningar i testmiljöer, är det klokaste tillvägagångssättet på en dator som används dagligen vanligtvis att respektera dem och förlita sig på officiella reparationsmekanismer innan man tillgriper riskabla genvägar.


Redaktör specialiserad på teknik och internetfrågor med mer än tio års erfarenhet av olika digitala medier. Jag har arbetat som redaktör och innehållsskapare för e-handel, kommunikation, onlinemarknadsföring och reklamföretag. Jag har också skrivit på ekonomi, finans och andra sektorers webbplatser. Mitt arbete är också min passion. Nu genom mina artiklar i Tecnobits, Jag försöker utforska alla nyheter och nya möjligheter som teknikvärlden erbjuder oss varje dag för att förbättra våra liv.