- Authentik ใช้ระบบยืนยันตัวตนแบบหลายปัจจัย (MFA) ผ่านขั้นตอนการกำหนดค่าและการตรวจสอบความถูกต้องภายในกระบวนการทำงาน
- ขั้นตอนการกำหนดค่าจำเป็นต้องให้คุณลงทะเบียนตัวตรวจสอบสิทธิ์ที่ใช้งานร่วมกันได้ก่อนดำเนินการต่อ
- TOTP, WebAuthn, รหัสผ่าน, รหัสคงที่, SMS, อีเมล และ Duo เป็นวิธีการยืนยันตัวตนที่สามารถใช้ได้
- ขั้นตอนเดียวที่มีหลายวิธีช่วยให้คุณเลือกใช้วิธีใดวิธีหนึ่งได้ ไม่จำเป็นต้องตรวจสอบทุกวิธี

รหัสผ่านที่ถูกขโมยอาจทำให้ผู้โจมตีสามารถเข้าถึงแอปพลิเคชันหลายตัวที่ได้รับการปกป้องโดยผู้ให้บริการยืนยันตัวตนรายเดียวกันได้ นั่นเป็นเหตุผลว่าทำไมหลังจากนั้น ติดตั้ง Authentik ด้วย Docker Composeขั้นตอนแรกๆ อย่างหนึ่งที่ควรทำคือการกำหนดค่า การตรวจสอบสิทธิ์แบบหลายปัจจัย หรือ MFA.
Authentik อนุญาตให้คุณใช้รหัส TOTP, รหัสความปลอดภัย, รหัสผ่าน, รหัสกู้คืน, SMS, อีเมล หรือ Duo ได้ อย่างไรก็ตาม การเปิดใช้งาน 2FA ไม่ใช่เรื่องง่าย ๆ เพียงแค่กดสวิตช์ แพลตฟอร์มนี้ใช้... ขั้นตอนและกระบวนการตรวจสอบสิทธิ์ เพื่อตัดสินใจว่าจะขอข้อมูลปัจจัยใด เมื่อใดควรขอ และจะเกิดอะไรขึ้นหากผู้ใช้ยังไม่ได้ลงทะเบียนปัจจัยใด ๆ
ความยืดหยุ่นนี้ช่วยให้คุณสามารถกำหนดให้ผู้ใช้ทุกคนต้องใช้ MFA (การตรวจสอบสิทธิ์แบบหลายปัจจัย) ใช้กับกลุ่มผู้ดูแลระบบเท่านั้น หรือกำหนดให้มีการตรวจสอบเพิ่มเติมเมื่อเข้าถึงแอปพลิเคชันเฉพาะ นอกจากนี้ยังจำเป็นต้องมีการกำหนดค่าเวิร์กโฟลว์อย่างระมัดระวังเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตหรือการล็อกเอาต์โดยไม่ตั้งใจ
การเปิดใช้งาน MFA ใน Authentic หมายความว่าอย่างไร?
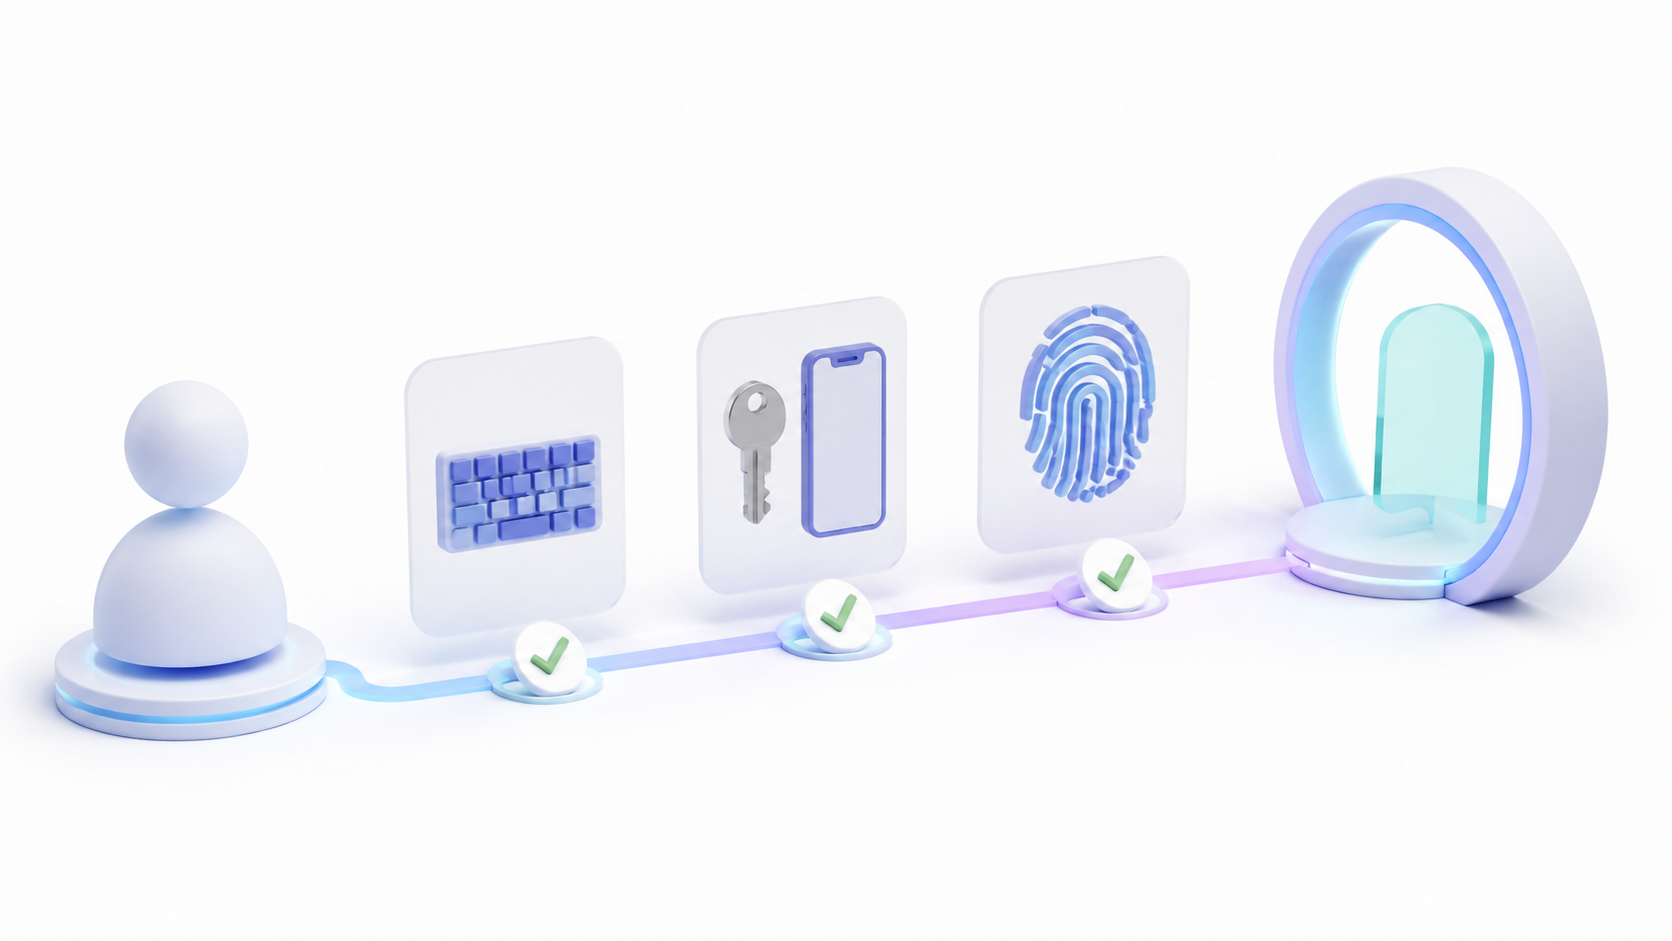
การตรวจสอบสิทธิ์แบบหลายปัจจัยจะรวมการทดสอบอย่างน้อยสองรายการที่อยู่ในหมวดหมู่ที่แตกต่างกัน:
- สิ่งที่คุณควรรู้: รหัสผ่านหรือรหัส PIN
- สิ่งที่คุณมี: โทรศัพท์ แอป TOTP หรือกุญแจจริง
- สิ่งที่เป็นตัวคุณ: การตรวจสอบไบโอเมตริกซ์ที่ดำเนินการโดยอุปกรณ์
ในการเข้าสู่ระบบแบบดั้งเดิม ผู้ใช้จะป้อนชื่อผู้ใช้และรหัสผ่านก่อน จากนั้น Authentik จะทำการตรวจสอบสิทธิ์ ขั้นตอนการตรวจสอบความถูกต้องของตัวยืนยันตัวตน เพื่อตรวจสอบตัวยืนยันตัวตนที่ลงทะเบียนไว้ก่อนหน้านี้
โดยปกติแล้วขั้นตอนการตรวจสอบความถูกต้องจะอยู่หลังขั้นตอนการป้อนรหัสประจำตัวและรหัสผ่าน แต่ก่อนขั้นตอนการเข้าสู่ระบบ การเข้าสู่ระบบของผู้ใช้ซึ่งเป็นสิ่งที่สร้างเซสชันของผู้ใช้ขึ้นมาในท้ายที่สุด
การแยกแยะความแตกต่างระหว่างการกำหนดค่าทั้งสามแบบนั้นมีประโยชน์:
- ระบบยืนยันตัวตนแบบหลายปัจจัย (MFA) (ไม่บังคับ): ระบบจะขอข้อมูลนี้เฉพาะเมื่อผู้ใช้ได้ลงทะเบียนแอปยืนยันตัวตนไว้แล้วเท่านั้น
- ต้องใช้ MFA: ผู้ที่ไม่มีแอปยืนยันตัวตนจะต้องตั้งค่าแอปก่อนจึงจะดำเนินการต่อได้
- เข้าใช้งานได้โดยไม่ต้องใช้รหัสผ่าน: รหัสผ่านหรือข้อมูลประจำตัว WebAuthn จะใช้แทนรหัสผ่านภายในขั้นตอนที่จัดเตรียมไว้เป็นพิเศษ
รหัสผ่านแบบคีย์ลัดไม่ได้หมายความว่าจะเป็นปัจจัยยืนยันตัวตนที่สองโดยอัตโนมัติ สามารถใช้ต่อจากรหัสผ่านเพื่อเป็นการยืนยันเพิ่มเติม หรืออาจใช้เป็นกลไกหลักในการยืนยันตัวตนก็ได้ ไม่ต้องใช้รหัสผ่าน.
วิธีการตรวจสอบสิทธิ์ที่รองรับ
รหัส TOTP
TOTP เป็นวิธีที่ง่ายที่สุดในการเริ่มต้นใช้งาน Authentik จะแสดงรหัส QR ที่สามารถสแกนได้ด้วยแอปต่างๆ เช่น Google Authenticator, Aegis, 1Password, Bitwarden หรือแอปอื่นๆ ที่ใช้งานร่วมกันได้
รหัสจะถูกสร้างขึ้นในเครื่องจากคีย์ที่ใช้ร่วมกันและเวลาของอุปกรณ์ ดังนั้น พวกเขาไม่จำเป็นต้องเชื่อมต่ออินเทอร์เน็ตAuthentik รองรับรหัสหกหรือแปดหลัก แต่รหัสหกหลักจะใช้งานได้กับอุปกรณ์หลากหลายกว่า
รหัสการกู้คืนแบบคงที่
เฟส การตั้งค่าตัวตรวจสอบความถูกต้องแบบคงที่ ระบบจะสร้างชุดรหัสกู้คืน โดยแต่ละรหัสสามารถใช้ได้เพียงครั้งเดียวและต้องเก็บไว้ในที่ปลอดภัย
รหัสเหล่านี้มีจุดประสงค์เพื่อ วิธีการฉุกเฉิน เมื่อโทรศัพท์หรือรหัสความปลอดภัยสูญหาย ไม่ควรเก็บรหัสเหล่านั้นไว้ในอุปกรณ์เดียวกับที่ใช้สร้างรหัส TOTP เพียงอย่างเดียว
WebAuthn, FIDO2 และรหัสผ่าน
WebAuthn อนุญาตให้ใช้คีย์จริง เช่น YubiKey หรือ Google Titan, ตัวตรวจสอบสิทธิ์ในตัว เช่น Windows Hello, Touch ID หรือ Face ID และรหัสผ่านที่บันทึกไว้โดยระบบปฏิบัติการหรือโปรแกรมจัดการรหัสผ่าน
ข้อมูลประจำตัวเหล่านี้เชื่อมโยงกับโดเมนที่ลงทะเบียนไว้ ดังนั้นจึงให้สิทธิ์การเข้าถึง การป้องกันการฟิชชิ่งที่มากขึ้นอย่างเห็นได้ชัด นั่นคือรหัสที่สามารถคัดลอกได้ด้วยตนเอง
ในการสร้าง passkey ที่เหมาะสมสำหรับการเข้าถึงโดยไม่ต้องใช้รหัสผ่าน ข้อมูลประจำตัวจะต้องสามารถค้นพบได้ ในระหว่างขั้นตอนการกำหนดค่า WebAuthn การตั้งค่า ข้อกำหนดสำคัญสำหรับผู้พักอาศัย ต้องกำหนดให้เป็นแบบที่ต้องการหรือแบบบังคับ
WebAuthn ต้องการบริบทที่ปลอดภัย ในการติดตั้งที่เชื่อมต่อกับอินเทอร์เน็ต คุณต้องเข้าถึง Authentik โดยใช้ HTTPS ที่มีใบรับรองที่ถูกต้อง.
การยืนยันตัวตนผ่านอีเมล
ตั้งแต่ Authentik เวอร์ชัน 2025.2 เป็นต้นไป คุณสามารถลงทะเบียนที่อยู่อีเมลเป็นตัวตรวจสอบสิทธิ์และส่งรหัสชั่วคราวผ่านทางอีเมลได้ ระบบนี้ต้องการการกำหนดค่า SMTP ที่ใช้งานได้
เฟส การตั้งค่าตัวตรวจสอบความถูกต้องของอีเมล มันแตกต่างจากขั้นตอนอีเมลทั่วไปที่ใช้ในการยืนยันบัญชี ส่งคำเชิญ หรือกู้คืนรหัสผ่าน
ยืนยันตัวตนผ่าน SMS
Authentik สามารถส่งรหัส SMS ผ่าน Twilio หรือปลายทาง HTTP ทั่วไปได้ ในระหว่างการลงทะเบียน หมายเลขโทรศัพท์จะถูกจัดเก็บไว้เพื่อใช้ในภายหลังระหว่างขั้นตอนการตรวจสอบความถูกต้อง
หากคุณเปิดใช้งาน ตรวจสอบเท่านั้นAuthentik จะตรวจสอบว่าผู้ใช้เป็นเจ้าของหมายเลขโทรศัพท์นั้นจริง แต่จะไม่เก็บหมายเลขโทรศัพท์ไว้เพื่อนำไปใช้กับระบบยืนยันตัวตนแบบหลายปัจจัย (MFA) ในภายหลัง
การส่ง SMS ต้องอาศัยผู้ให้บริการภายนอกและมีความเสี่ยง เช่น การปลอมแปลงซิมการ์ด จึงควรเลือกใช้วิธีอื่นที่เหมาะสมกว่า วิธีการสำรองข้อมูล เมื่อไม่สามารถใช้ TOTP หรือ WebAuthn ได้
ดูโอ ซีเคียวริตี้
การผสานรวมกับ Duo ช่วยให้คุณสามารถลงทะเบียนตัวตรวจสอบสิทธิ์ที่เชื่อมโยงกับบริการ และใช้งานได้ในภายหลังระหว่างขั้นตอนการตรวจสอบความถูกต้อง โดยต้องใช้ข้อมูลประจำตัวที่ Duo จัดเตรียมไว้ให้ และมีประโยชน์อย่างยิ่งสำหรับองค์กรที่ใช้งานระบบนิเวศของ Duo อยู่แล้ว
ข้อควรระวังก่อนบังคับใช้การยืนยันตัวตนสองขั้นตอน (2FA)
การแก้ไขขั้นตอนหลักโดยไม่ทดสอบปัจจัยที่สองอาจทำให้คุณไม่สามารถเข้าถึงแผงควบคุมผู้ดูแลระบบได้ ก่อนที่จะนำการตั้งค่าไปใช้กับผู้ใช้ทั้งหมด:
- ลงทะเบียนตัวยืนยันตัวตนในบัญชีผู้ดูแลระบบของคุณเอง
- สร้างและบันทึก รหัสกู้คืนแบบคงที่.
- สร้างบัญชีผู้ดูแลระบบฉุกเฉินบัญชีที่สอง
- เปิดเซสชันไว้ตลอดเวลาขณะทำการทดสอบ
- ตรวจสอบการไหลของข้อมูลในหน้าต่างส่วนตัวก่อนปิดเซสชันเดิม
- สำรองข้อมูล PostgreSQL ของคุณก่อนทำการแก้ไขโฟลว์ที่สำคัญ
แนะนำให้หลีกเลี่ยงตัวเลือกนี้เช่นกัน ปฏิเสธ ระหว่างการทดสอบเบื้องต้น การกระทำนี้จะบล็อกผู้ใช้ที่ไม่มีตัวตรวจสอบสิทธิ์ที่ใช้งานร่วมกันได้ทันที โดยไม่เปิดโอกาสให้พวกเขาสมัครใช้งานตัวตรวจสอบสิทธิ์ใหม่
วิธีการสร้างขั้นตอนการกำหนดค่า TOTP
เพื่อให้ผู้ใช้สามารถลงทะเบียนขอรหัสชั่วคราวได้:
- เข้าสู่หน้าจอการจัดการของ Authentik
- เปิด กระบวนการและขั้นตอน > ขั้นตอน.
- กด เวทีใหม่.
- เลือก ขั้นตอนการตั้งค่า TOTP ของตัวตรวจสอบสิทธิ์.
- ป้อนชื่อที่สื่อความหมาย เช่น
mfa-configurar-totp. - เลือกตัวเลขหกหลักเพื่อความเข้ากันได้สูงสุด
- ช่วยรักษาเวทีไว้ด้วย
ขั้นตอนนี้จะสร้างรหัสลับ TOTP และแสดงรหัส QR ให้ผู้ใช้เห็น หลังจากสแกนแล้ว ผู้ใช้ต้องป้อนรหัสที่ถูกต้องเพื่อยืนยันว่าการตั้งค่าทำงานได้
หากคุณต้องการให้วิธีการนี้ปรากฏในการตั้งค่าส่วนตัวของผู้ใช้ ให้เลือกวิธีการใดวิธีการหนึ่ง ขั้นตอนการกำหนดค่า ใช้งานร่วมกันได้ วิธีนี้จะช่วยให้คุณสามารถเพิ่มตัวตรวจสอบสิทธิ์ใหม่จากหน้าจอบริการตนเองได้
วิธีการสร้างรหัสกู้คืน
เพื่อสร้างโค้ดคงที่:
- กลับไปที่ กระบวนการและขั้นตอน > ขั้นตอน.
- กด เวทีใหม่.
- เลือก ขั้นตอนการตั้งค่าตัวตรวจสอบความถูกต้องแบบคงที่.
- ตั้งชื่อให้ เช่น
mfa-codigos-recuperacion. - ระบุจำนวนรหัสที่คุณต้องการสร้าง
- ช่วยรักษาเวทีไว้ด้วย
รหัสคงที่จัดอยู่ในกลุ่มอุปกรณ์ที่ได้รับการสนับสนุนในขั้นตอนการตรวจสอบความถูกต้อง ดังนั้นจึงต้องได้รับการจัดการตามนั้น วิธีการกู้คืนไม่ใช่ปัจจัยหลักที่ใช้ในชีวิตประจำวัน
วิธีการสร้างขั้นตอนการตรวจสอบความถูกต้องของ Authenticator
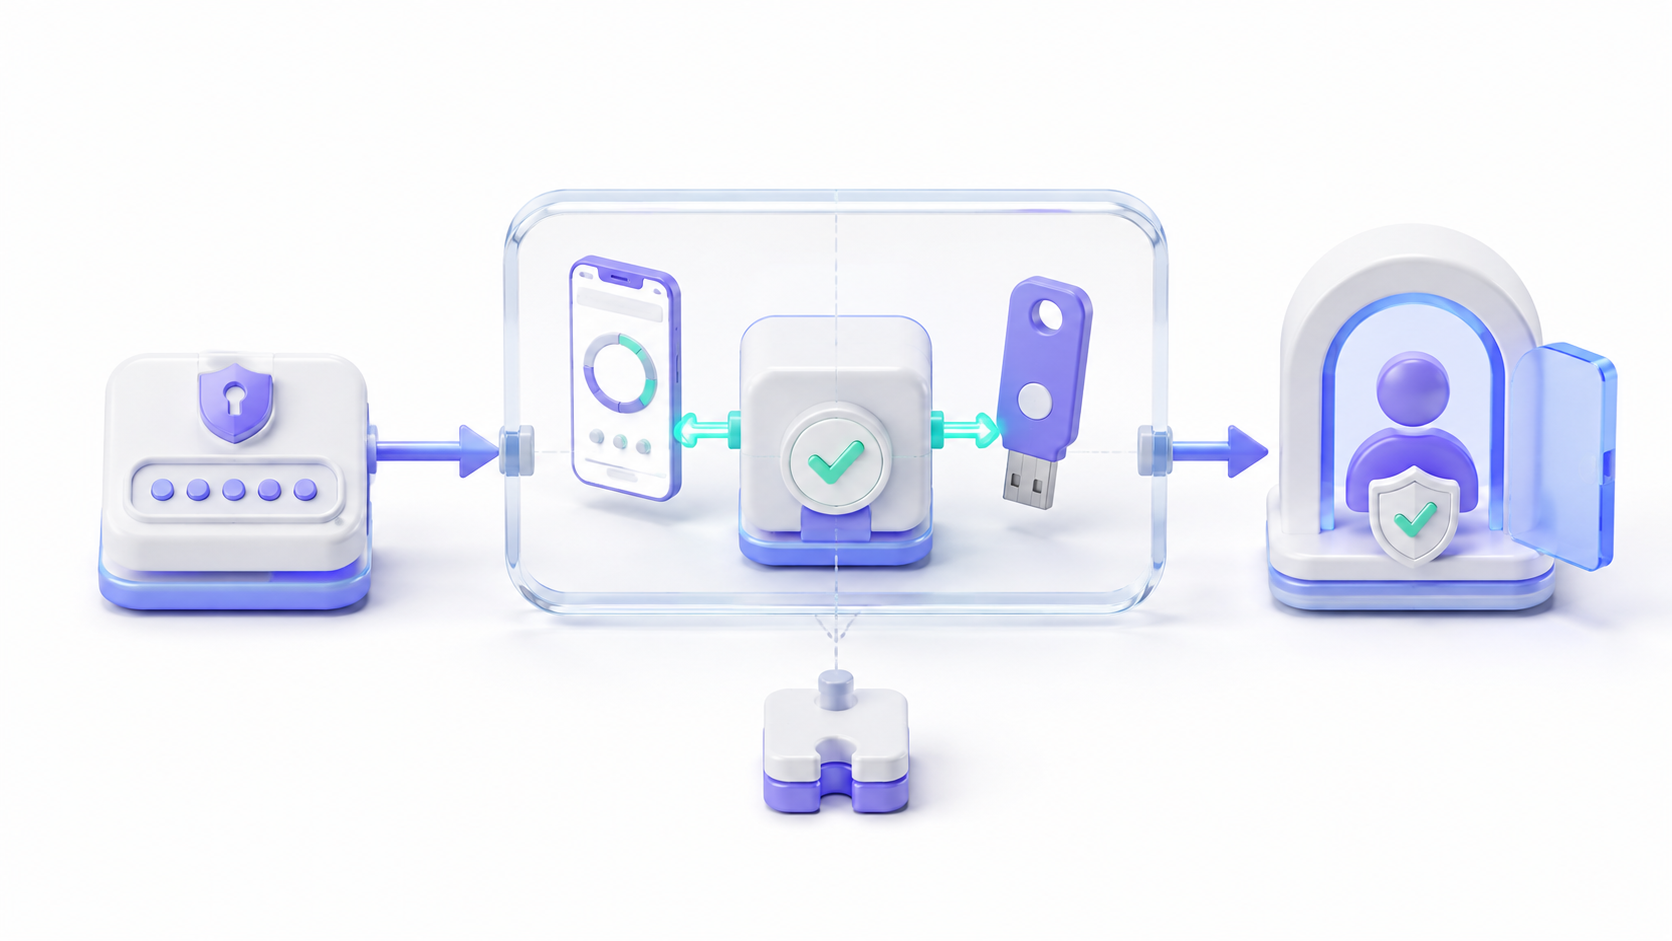
ขั้นตอนการตั้งค่าจะลงทะเบียนตัวตรวจสอบสิทธิ์ แต่ไม่ได้บังคับให้ใช้งาน สำหรับการบังคับให้ใช้งาน คุณต้องมี... ขั้นตอนการตรวจสอบความถูกต้องของตัวยืนยันตัวตน.
ก่อนสร้างขั้นตอนการตรวจสอบสิทธิ์ใหม่ โปรดตรวจสอบขั้นตอนการตรวจสอบสิทธิ์ปัจจุบันก่อน การติดตั้ง Authentik รุ่นใหม่ๆ มักจะมีขั้นตอนดังกล่าวรวมอยู่ในขั้นตอนเริ่มต้นอยู่แล้ว หากมีอยู่แล้ว คุณสามารถแก้ไขได้แทนที่จะสร้างซ้ำ
เพื่อสร้างเวทีใหม่:
- เปิด กระบวนการและขั้นตอน > ขั้นตอน.
- กด เวทีใหม่.
- เลือก ขั้นตอนการตรวจสอบความถูกต้องของตัวยืนยันตัวตน.
- ป้อนชื่อเช่น
mfa-validacion-obligatoria. - En คลาสอุปกรณ์เลือกวิธีการที่อนุญาต
- En ไม่ได้กำหนดค่าการดำเนินการเลือก กำหนดค่า.
- En ขั้นตอนการกำหนดค่าเพิ่มขั้นตอน TOTP, WebAuthn, SMS, อีเมล หรือ Duo ที่คุณต้องการให้บริการ
- บันทึกการตั้งค่า
เมื่อเลือกขั้นตอนการกำหนดค่าหลายขั้นตอน ผู้ใช้สามารถเลือกได้ วิธีการลงทะเบียนใดที่จะตรงตามข้อกำหนดนั้นคุณไม่จำเป็นต้องตั้งค่าเมธอดทั้งหมดที่มีให้ใช้งาน
หากคุณอนุญาตให้ใช้รหัสคงที่ในคลาสอุปกรณ์ รหัสเหล่านั้นสามารถใช้ข้ามการตรวจสอบความถูกต้องได้เมื่อปัจจัยหลักไม่พร้อมใช้งาน
วิธีบังคับให้ผู้ใช้ทุกคนใช้การยืนยันตัวตนแบบสองขั้นตอน (2FA)
เพื่อให้การตรวจสอบความถูกต้องเป็นส่วนหนึ่งของกระบวนการเข้าถึง คุณต้องเชื่อมโยงการตรวจสอบความถูกต้องเข้ากับขั้นตอนการตรวจสอบสิทธิ์ที่อินสแตนซ์ใช้งานจริง:
- เปิด การไหลและขั้นตอน > การไหล.
- ป้อนขั้นตอนที่ใช้ในการตรวจสอบสิทธิ์ผู้ใช้ตามปกติ
default-authentication-flow. - เปิดแท็บ การผูกยึดเวที.
- ค้นหาขั้นตอนการตรวจสอบความถูกต้องที่มีอยู่หรือกด สร้างหรือผูก.
- เลือก เวทีที่มีอยู่ และเลือกเวทีที่สร้างไว้ก่อนหน้านี้
- วางไว้หลังรหัสผ่านและก่อนหน้า การเข้าสู่ระบบของผู้ใช้.
- บันทึกการผูกไฟล์และตรวจสอบลำดับขั้นตอน
หากต้องการใช้ MFA กับผู้ใช้ทั้งหมด ขั้นตอนนี้จะต้องดำเนินการโดยไม่มีนโยบายหรือข้อผูกมัดใด ๆ ที่ยกเว้นกลุ่ม เมื่อใช้งาน การดำเนินการที่ไม่ได้กำหนดค่า: กำหนดค่าผู้ที่ยังไม่มีตัวยืนยันตัวตนจะต้องลงทะเบียนก่อนที่ Authentik จะสร้างเซสชันให้
การกระทำอื่นๆ ที่มีให้เลือกนั้นมีลักษณะการทำงานดังนี้:
- ข้าม: อนุญาตให้ผู้ใช้ดำเนินการต่อได้แม้ว่าจะไม่มีตัวยืนยันตัวตนที่ใช้งานร่วมกันได้
- ปฏิเสธ: การรับส่งข้อมูลสิ้นสุดลงและไม่สามารถเข้าถึงได้อีกต่อไป
- ตั้งค่า: เพิ่มขั้นตอนการลงทะเบียนและดำเนินการต่อเมื่อเสร็จสมบูรณ์
สำหรับการดำเนินการแบบเป็นขั้นตอน คุณสามารถเชื่อมโยงขั้นตอนดังกล่าวเข้ากับขั้นตอนแรกได้ กลุ่มทดสอบเมื่อคุณตรวจสอบแล้วว่าการลงทะเบียน การเข้าถึง และการกู้คืนใช้งานได้ ให้ลบข้อจำกัดนั้นออก หรือขยายข้อจำกัดนั้นไปยังกลุ่มที่เหลือ
วิธีบังคับใช้ MFA เฉพาะกับผู้ใช้บางรายเท่านั้น
การกำหนดขอบเขตขั้นตอนช่วยให้คุณตัดสินใจได้ว่าใครควรเป็นผู้ดำเนินการในแต่ละขั้นตอน คุณสามารถเชื่อมโยงการตรวจสอบความถูกต้องกับผู้ใช้หรือกลุ่มเฉพาะ เช่น ผู้ดูแลระบบ เจ้าหน้าที่ด้านเทคนิค หรือผู้ใช้ที่มีสิทธิ์เข้าถึงข้อมูลที่ละเอียดอ่อน
วิธีการทำ:
- เปิดช่องทางและเข้าไป การผูกยึดเวที.
- แสดงการเชื่อมโยงที่สอดคล้องกับขั้นตอน MFA
- กด สร้างหรือผูก.
- เลือกตัวเลือกเพื่อเชื่อมโยงผู้ใช้หรือกลุ่ม
- เลือกกลุ่มที่จะต้องทำการตรวจสอบความถูกต้อง
นอกจากนี้ คุณยังสามารถใช้หลักการกำหนดเงื่อนไขเพื่อตัดสินใจโดยอิงจากผู้ใช้ แอปพลิเคชันที่ร้องขอ กลุ่มของผู้ใช้ หรือบริบทการเข้าถึงได้อีกด้วย
วิธีขอใช้ MFA เฉพาะในแอปพลิเคชันที่มีข้อมูลสำคัญเท่านั้น
ไม่ใช่ทุกแอปพลิเคชันที่จำเป็นต้องใช้ระดับการตรวจสอบยืนยันที่เท่ากัน Authentik อนุญาตให้คุณใช้ ขั้นตอนการอนุญาต โดยเฉพาะอย่างยิ่งสำหรับการเพิ่มการตรวจสอบก่อนอนุญาตให้เข้าถึงแอปพลิเคชัน
วิธีการนี้ใช้เพื่อขอการตรวจสอบเพิ่มเติมเมื่อเปิดแผงควบคุมการดูแลระบบ เครื่องมือทางการเงิน หรือเซิร์ฟเวอร์ที่มีข้อมูลที่เป็นความลับ แม้ว่าผู้ใช้จะมีเซสชันที่ใช้งานอยู่แล้วใน Authentik ก็ตาม
อีกวิธีหนึ่งคือการใช้ policy ในการผูก stage เพื่อสอบถามแอปพลิเคชันที่จัดเก็บไว้ภายใน flow context การกำหนดค่านี้ต้องการความระมัดระวังมากขึ้น ดังนั้นจึงควรทดสอบกับแอปพลิเคชันและกลุ่มที่จำกัดก่อนที่จะขยายการใช้งาน

วิธีการเรียกร้องสองวิธีที่แตกต่างกัน
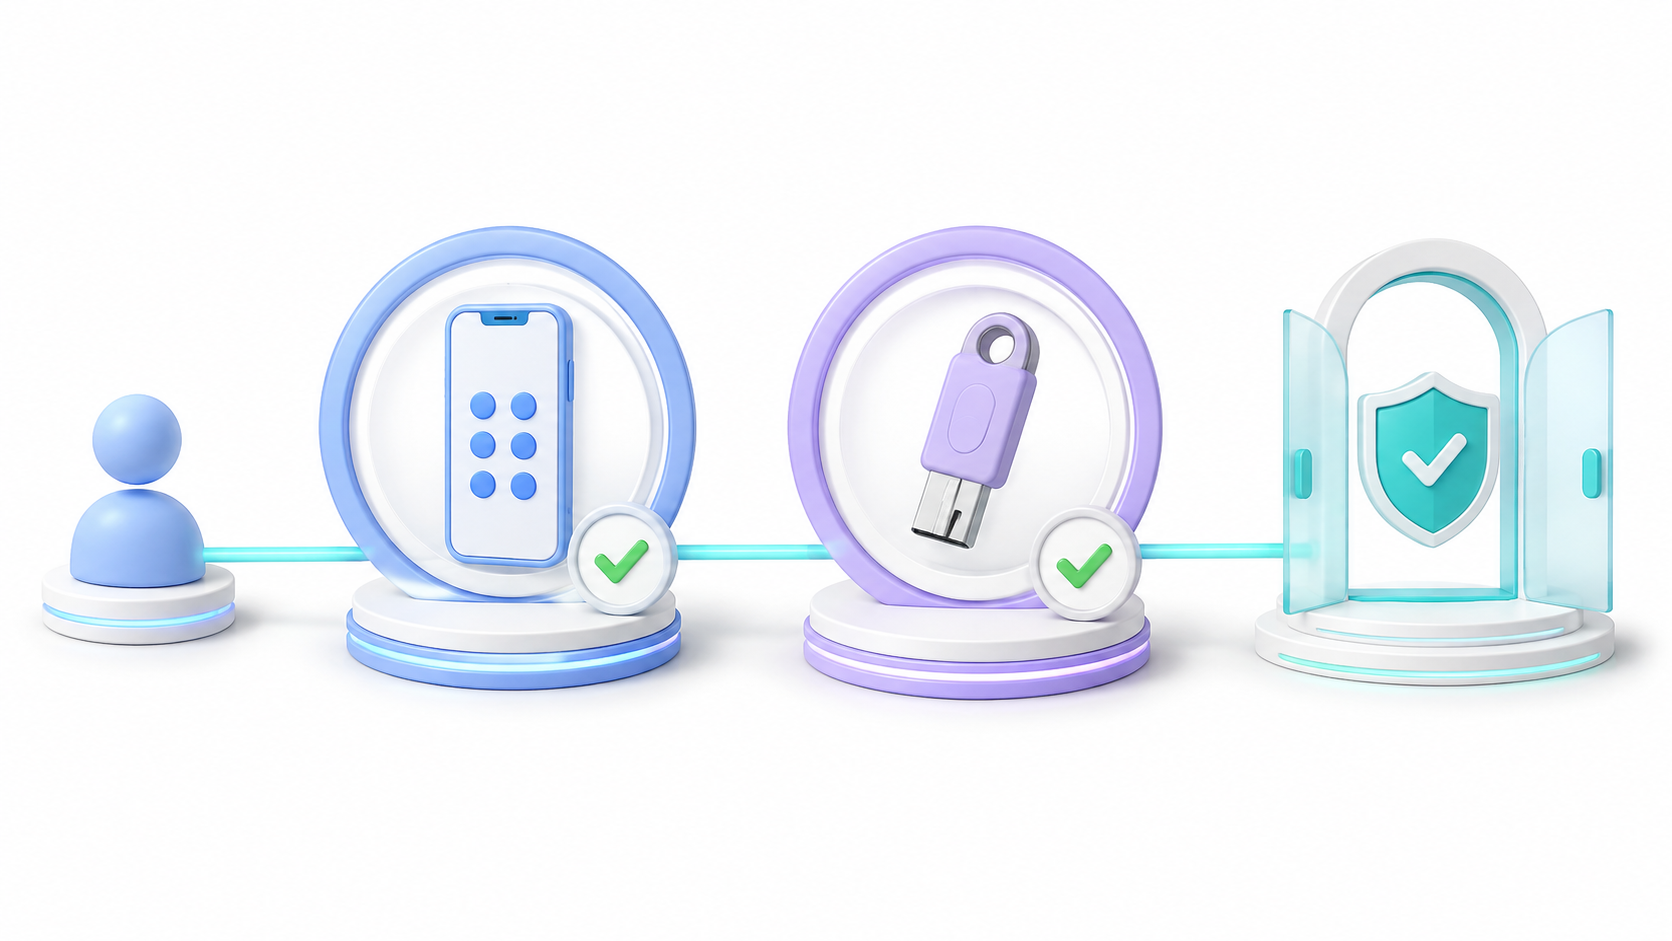
การเลือกใช้ TOTP หรือ WebAuthn ในขั้นตอนการตรวจสอบความถูกต้องเพียงขั้นตอนเดียว ช่วยให้ผู้ใช้สามารถเลือกใช้วิธีใดวิธีหนึ่งได้ ไม่จำเป็นต้องตรวจสอบความถูกต้องทั้งสองอย่าง.
หากคุณต้องการใช้ TOTP และ WebAuthor ในการเข้าสู่ระบบทุกครั้ง:
- สร้างขั้นตอนการตรวจสอบความถูกต้องที่อนุญาตเฉพาะคลาสที่กำหนดเท่านั้น
totp. - เชื่อมโยงขั้นตอนดังกล่าวกับการกำหนดค่า TOTP และเลือก กำหนดค่า.
- สร้างขั้นตอนการตรวจสอบความถูกต้องอีกขั้นตอนหนึ่งที่อนุญาตเฉพาะ...
webauthn. - เชื่อมโยงการกำหนดค่า WebAuthor และเลือก กำหนดค่า.
- เชื่อมโยงทั้งสองขั้นตอนเข้ากับกระบวนการตรวจสอบสิทธิ์
ในการเข้าสู่ระบบครั้งแรก ผู้ใช้จะต้องกำหนดค่าวิธีการที่ขาดหายไป ในการเข้าสู่ระบบครั้งต่อๆ ไป ผู้ใช้จะต้องผ่านการตรวจสอบความถูกต้องทั้งสองอย่าง
หากคุณต้องการกำหนดให้ผู้ใช้แต่ละคนมีเพียงอย่างเดียว ผู้ตรวจสอบความถูกต้องที่ลงทะเบียนไว้สองประเภทที่แตกต่างกันแต่แทนที่จะใช้ทั้งสองอย่างทุกครั้งที่เริ่มต้นระบบ คุณสามารถใช้นโยบายการแสดงออกที่นับจำนวนคลาสอุปกรณ์ที่ได้รับการยืนยันแล้วได้
วิธีใช้ passkey โดยไม่ต้องใส่รหัสผ่าน
หากต้องการใช้รหัสผ่านโดยตรงจากแบบฟอร์มล็อกอิน คุณต้องมี:
- ขั้นตอนการกำหนดค่า WebAuthn
- ข้อมูลประจำตัวที่สามารถค้นหาได้ผ่านทาง ข้อกำหนดสำคัญสำหรับผู้พักอาศัย.
- ขั้นตอนการตรวจสอบความถูกต้องที่อนุญาตให้ใช้คลาส WebAuthn
- ขั้นตอนการระบุตัวตนที่เชื่อมโยงกับการตรวจสอบความถูกต้องของ WebAuthn นั้น
- HTTPS และเบราว์เซอร์ที่รองรับ
นอกจากนี้ คุณยังสามารถสร้างขั้นตอนการทำงานแบบไม่ต้องใช้รหัสผ่านแบบแยกต่างหาก ซึ่งจะจบลงด้วยขั้นตอนย่อยได้อีกด้วย การเข้าสู่ระบบของผู้ใช้อย่าลบรหัสผ่านหลักจนกว่าคุณจะตรวจสอบแล้วว่ารหัสผ่านใช้งานได้บนเบราว์เซอร์และอุปกรณ์ที่จำเป็นทั้งหมด
โดยปกติแล้ว ในขั้นตอนการทำงานพื้นฐาน Authentik สามารถข้ามการตรวจสอบ MFA ครั้งถัดไปได้ เมื่อการเข้าถึงเสร็จสมบูรณ์แล้วโดยใช้รหัสผ่าน หากคุณต้องการกำหนดให้มีปัจจัยยืนยันตัวตนเพิ่มเติมหลังจากรหัสผ่าน คุณจะต้องตรวจสอบนโยบายที่ใช้กับการเชื่อมโยงที่เกี่ยวข้อง
วิธีลดความถี่ในการร้องขอ MFA
การปรับแต่ง เกณฑ์การตรวจสอบครั้งสุดท้าย หลีกเลี่ยงการขอปัจจัยยืนยันตัวตนอีกครั้ง หากผู้ใช้เพิ่งใช้โปรแกรมยืนยันตัวตนที่ใช้งานร่วมกันได้ไปแล้ว
ค่าที่ไม่ใช่ศูนย์จะกำหนดระยะเวลาที่การตรวจสอบครั้งก่อนยังคงมีผลใช้ได้ ซึ่งจะช่วยสร้างสมดุลระหว่างความปลอดภัยและความสะดวกสบาย แต่จะเพิ่มผลกระทบของการถูกขโมยเซสชันในช่วงเวลานั้นด้วย
ควรใช้ช่วงเวลาที่สั้นกว่าสำหรับแผงควบคุมการดูแลระบบและการดำเนินการที่ละเอียดอ่อน สำหรับตัวตรวจสอบสิทธิ์แบบใช้รหัส เช่น TOTP, SMS หรือรหัสคงที่ ช่วงเวลาที่สั้นกว่า 30 วินาทีจะไม่เหมาะสม
การป้องกันการพยายามซ้ำๆ
ขั้นตอนการตรวจสอบความถูกต้องอาจใช้ ความล่าช้าแบบเลขชี้กำลัง หลังจากป้อนรหัสผิดแต่ละครั้ง จะมีการพิจารณาปัจจัยที่แตกต่างกันสำหรับ TOTP, รหัสคงที่, SMS และอีเมล
เมื่อตั้งค่าตัวคูณเป็นหนึ่ง เวลาในการรอจะเพิ่มขึ้นตามลำดับประมาณ 1, 2, 4, 8 และ 16 วินาที การตรวจสอบความถูกต้องที่สำเร็จจะรีเซ็ตตัวนับ การตั้งค่าตัวคูณเป็นศูนย์จะปิดใช้งานข้อจำกัดนี้
กลไกนี้ใช้ไม่ได้กับ WebAuthn หรือ Duo และไม่สามารถใช้ทดแทนการตรวจสอบเหตุการณ์ นโยบายการบล็อก หรือการป้องกันพร็อกซีจากการโจมตีอัตโนมัติได้
จะเข้าสู่ระบบได้อย่างไรหากการยืนยันตัวตนสองขั้นตอนล้มเหลว
หากผู้ใช้ทำโทรศัพท์หรือกุญแจจริงหาย พวกเขาสามารถใช้รหัสคงที่ที่บันทึกไว้ก่อนหน้านี้ได้ จากนั้นพวกเขาจะต้องเข้าไปที่การตั้งค่า ลบรหัสยืนยันตัวตนที่หายไป และลงทะเบียนรหัสใหม่
ผู้ดูแลระบบสามารถตรวจสอบปัจจัยที่บันทึกไว้จากโปรไฟล์ของผู้ใช้ได้:
- เปิด ไดเร็กทอรี > ผู้ใช้.
- เลือกผู้ใช้ที่ได้รับผลกระทบ
- ตรวจสอบส่วนนั้น ตัวตรวจสอบสิทธิ์ MFA.
- นำออกเฉพาะอุปกรณ์ที่สูญหายหรือเสียหายเท่านั้น
- ขอให้ผู้ใช้ลงทะเบียนตัวยืนยันตัวตนใหม่
ก่อนที่จะลบปัจจัยใด ๆ โปรดตรวจสอบตัวตนของบุคคลนั้นโดยใช้ขั้นตอนอื่น ผู้โจมตีอาจพยายามใช้ช่องทางการสนับสนุนทางเทคนิคเพื่อขอให้ลบ MFA ออกจากบัญชี
ข้อผิดพลาดทั่วไปเมื่อเปิดใช้งาน 2FA ใน Authentic
ผู้ใช้สามารถเข้าสู่ระบบได้โดยไม่ต้องตั้งค่า MFA
ตรวจสอบดู ไม่ได้กำหนดค่าการดำเนินการ ถูกกำหนดค่าเป็น กำหนดค่าว่ามีอย่างน้อยหนึ่งขั้นตอนใน ขั้นตอนการกำหนดค่า และกระบวนการตรวจสอบความถูกต้องนั้นเชื่อมโยงกับขั้นตอนการตรวจสอบสิทธิ์ที่ใช้จริง
ผู้ใช้ทั้งหมดถูกบล็อก
น่าจะได้รับการคัดเลือกแล้ว ปฏิเสธ ก่อนที่ผู้ใช้จะลงทะเบียนตัวยืนยันตัวตน ให้เรียกเซสชันการดูแลระบบกลับมา เปลี่ยนการดำเนินการเป็น "กำหนดค่า" ชั่วคราว และทดสอบขั้นตอนการทำงานกับกลุ่มเล็กๆ
รหัส TOTP จะแสดงเป็นไม่ถูกต้องเสมอ
ตรวจสอบให้แน่ใจว่าเวลาของเซิร์ฟเวอร์และโทรศัพท์ตรงกัน TOTP ขึ้นอยู่กับเวลา และความแตกต่างที่มากเกินไปอาจทำให้รหัสทั้งหมดใช้ไม่ได้
ไม่พบ WebAuthn หรือรหัสผ่าน
ตรวจสอบให้แน่ใจว่า Authentik เปิดใช้งานผ่าน HTTPS เบราว์เซอร์ใช้งานร่วมกันได้ และขั้นตอนการตรวจสอบสิทธิ์ใช้การตรวจสอบ WebAuthn สำหรับการกรอกรหัสผ่านอัตโนมัติ ข้อมูลประจำตัวจะต้องสามารถค้นพบได้
จดหมายหรือข้อความ SMS ไม่เคยมาถึง
ตรวจสอบการตั้งค่าปลายทาง SMTP, Twilio หรือ HTTP ทั่วไป นอกจากนี้ ตรวจสอบบันทึกการทำงานของระบบด้วย เนื่องจากบริการนี้มีหน้าที่ประมวลผลงานเบื้องหลังจำนวนมาก
ผู้ใช้ต้องยืนยันวิธีการสองวิธี ในขณะที่คุณต้องการเสนอเพียงทางเลือกอื่นเท่านั้น
คุณอาจสร้างขั้นตอนการตรวจสอบความถูกต้องแยกกันสองขั้นตอน หากคุณต้องการให้ผู้ใช้เลือกระหว่าง TOTP และ WebAuthn ให้เปิดใช้งานทั้งสองคลาสในไฟล์การกำหนดค่า ขั้นตอนเดียว.
ระบบจะขอให้ยืนยันตัวตนด้วยวิธีที่สองทุกครั้งที่เข้าสู่ระบบ
กำหนดค่าที่เหมาะสมใน เกณฑ์การตรวจสอบครั้งสุดท้ายหากค่าเป็นศูนย์ Authentik จะไม่นำการตรวจสอบความถูกต้องครั้งก่อนมาใช้ซ้ำ
การเปิดใช้งาน 2FA ใน Authentik จำเป็นต้องผสานรวมขั้นตอนการกำหนดค่า การตรวจสอบ และการเข้าถึงอย่างถูกต้อง สำหรับการใช้งานแบบง่ายๆ TOTP ด้วยรหัสคงที่ถือเป็นจุดเริ่มต้นที่ดี ในสภาพแวดล้อมที่ต้องการความปลอดภัยสูงกว่า WebAuthn และคีย์ FIDO2 จะให้การป้องกันการฟิชชิ่งที่เหนือกว่า
ก่อนที่จะนำการเปลี่ยนแปลงไปใช้กับทั้งองค์กร ให้บันทึกปัจจัยต่างๆ ของคุณเอง รักษาแผนการกู้คืน และทดสอบเวิร์กโฟลว์จากเซสชันอื่น การดำเนินการแบบเป็นขั้นตอนจะช่วยป้องกันข้อผิดพลาดและช่วยให้คุณยืนยันได้ว่าแต่ละแอปพลิเคชันได้รับการปกป้องในระดับที่ต้องการ

ฉันเป็นผู้ชื่นชอบเทคโนโลยีที่เปลี่ยนความสนใจ "เกินบรรยาย" ของเขาให้กลายเป็นอาชีพ ฉันใช้เวลามากกว่า 10 ปีในชีวิตไปกับเทคโนโลยีล้ำสมัยและปรับแต่งโปรแกรมทุกประเภทด้วยความอยากรู้อยากเห็น ตอนนี้ฉันมีความเชี่ยวชาญในด้านเทคโนโลยีคอมพิวเตอร์และวิดีโอเกม เนื่องจากเป็นเวลากว่า 5 ปีแล้วที่ฉันเขียนให้กับเว็บไซต์ต่างๆ เกี่ยวกับเทคโนโลยีและวิดีโอเกม โดยสร้างบทความที่พยายามให้ข้อมูลที่คุณต้องการในภาษาที่ทุกคนเข้าใจได้
หากคุณมีคำถามใดๆ ความรู้ของฉันมีตั้งแต่ทุกอย่างที่เกี่ยวข้องกับระบบปฏิบัติการ Windows รวมถึง Android สำหรับโทรศัพท์มือถือ และความมุ่งมั่นของฉันคือคุณ ฉันยินดีสละเวลาสักครู่เสมอและช่วยคุณแก้ไขคำถามใดๆ ที่คุณอาจมีในโลกอินเทอร์เน็ตนี้