- NordPass raporlarına göre İspanya'da 123456, 123456789 veya 12345678 gibi basit sayısal şifreler yaygın olarak kullanılıyor.
- Bu anahtarların çoğu, otomatik kaba kuvvet saldırılarıyla bir saniyeden kısa sürede kırılabiliyor.
- Şifre yöneticileri ve iki adımlı doğrulama, kimlik bilgilerinin çalınmasına karşı en etkili savunma yöntemleridir.
- Her hizmet için uzun, benzersiz ifadeler kullanmak, dolandırıcılık, kimlik hırsızlığı ve yetkisiz erişim riskini önemli ölçüde azaltır.

İyi şifreler seçmek, çoğumuzun bir sonraki güne ertelediği işlerden biri olmaya devam ediyor… ve bizim için de durum böyle. İspanya'da milyonlarca kullanıcı kullanmaya devam ediyor. son derece kolay tuşlar 123456 veya admin gibi şifreler, uzmanların, siber güvenlik şirketlerinin ve kamu kurumlarının sürekli uyarılarına rağmen varlığını sürdürüyor. Sonuç olarak, bu şifrelerin birçoğunun kırılması bir saniyeden az sürüyor.
Son raporlarda yer alan bilgilere göre NordPass Diğer uzmanlaşmış şirketler de her zaman aynı fotoğrafı gösteriyor: Kısa, tahmin edilebilir şifreler, onlarca hizmette tekrarlanır. ve otomatik saldırılara karşı son derece savunmasız. İspanya'da en sık kullanılan şifrelere, neden bu kadar tehlikeli olduklarına ve hesaplarınızı korumak için şu anda neler yapmanız gerektiğine bakalım.
İspanya'da en çok kullanılan şifreler: Kimsenin kopyalamaması gereken sıralama
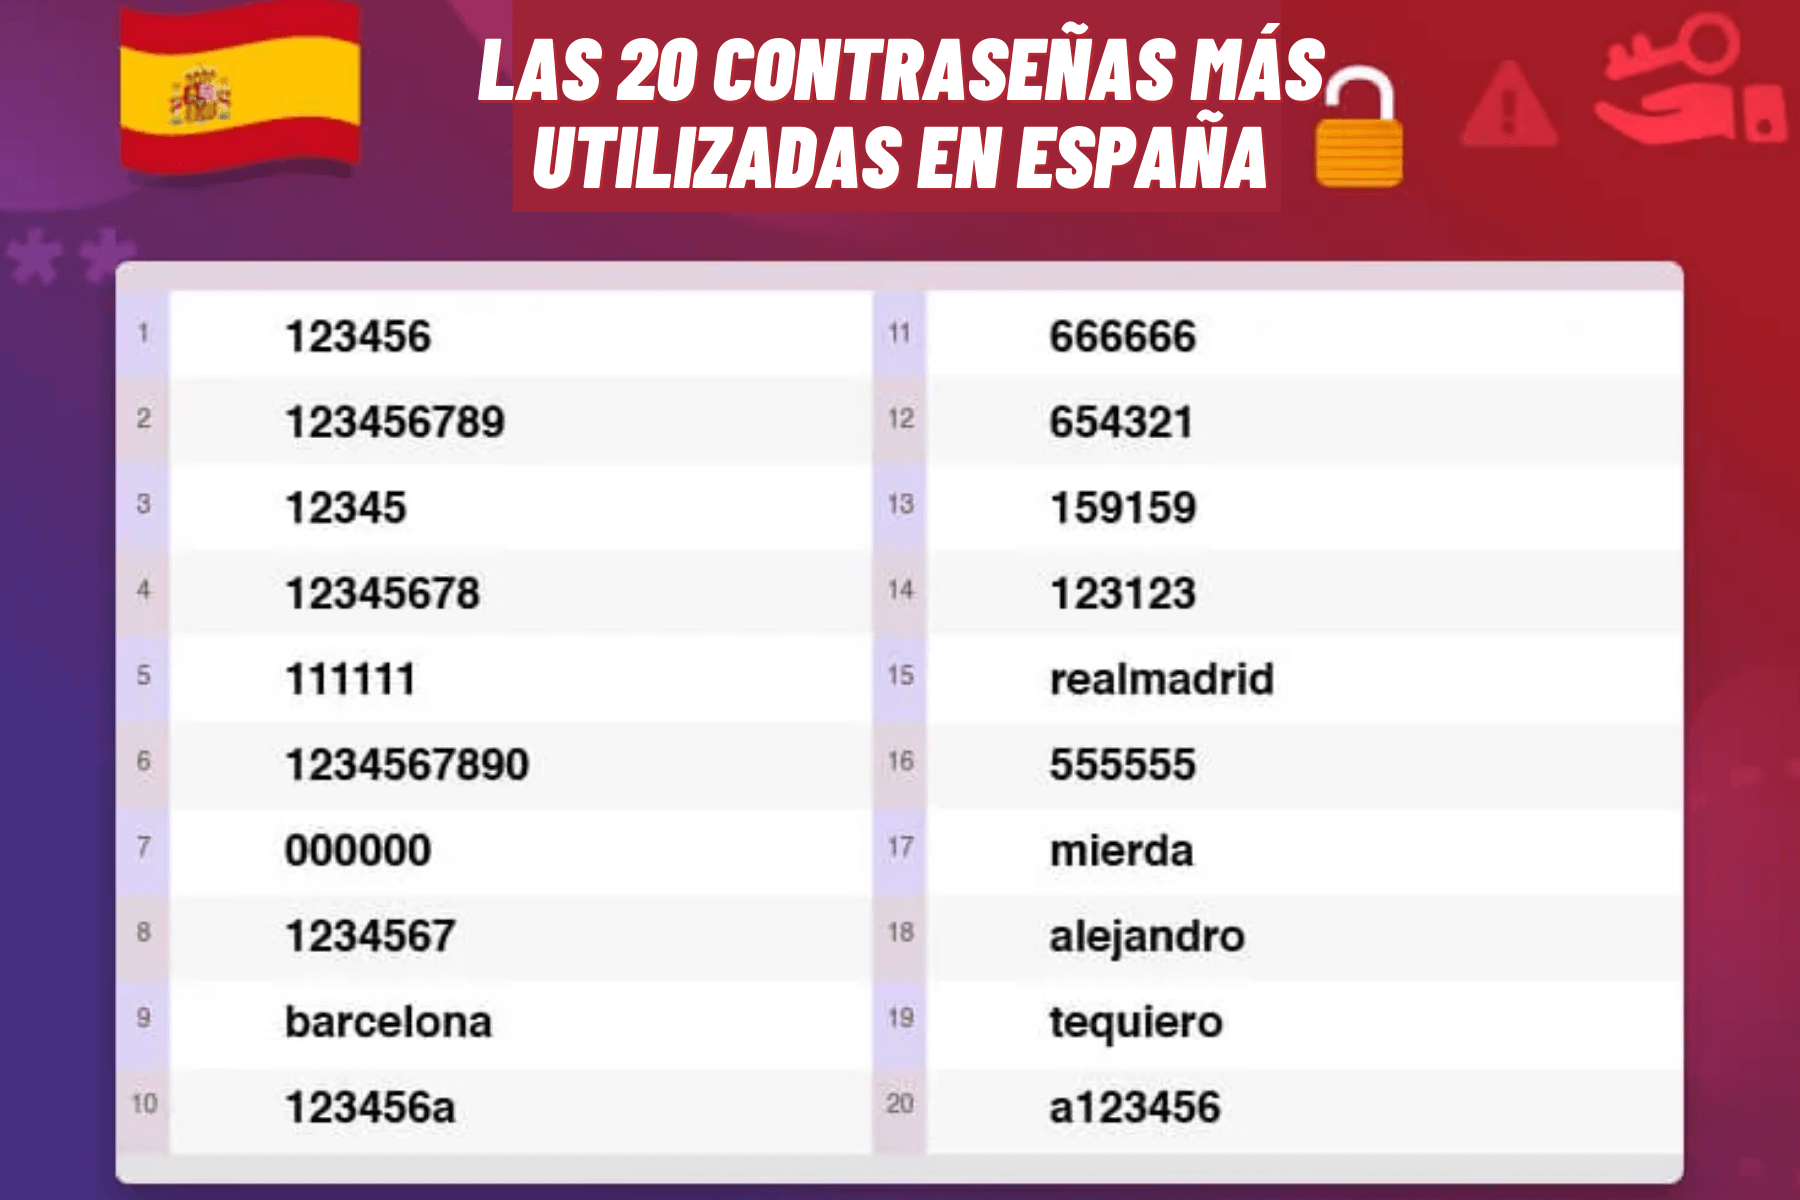
İspanya'da parola alışkanlıkları üzerine yapılan en son araştırmalar oldukça endişe verici bir tablo ortaya koyuyor. Basit sayı kombinasyonları ve klavye kalıpları hakimiyetini sürdürmeye devam ediyor. Listeler, hem kişisel hesaplarda hem de kurumsal hesaplarda yer almaktadır.
Derlenen listelerden birinde gerçek sızıntılarNordPass ve NordStellar, karanlık web'de ve diğer kamuya açık kaynaklarda ifşa edilen yaklaşık 2,5 terabaytlık devasa bir kimlik bilgisi veritabanını analiz etti. Bu verilere dayanarak, İspanya'da en sık kullanılan şifreleri belirlediler.Ayrıca, bir saldırganın her birini kırmasının yaklaşık ne kadar zaman alacağı da belirtilmiştir.
Bir raporda dikkat çekici bir gerçek vurgulanıyor: İspanya için, “admin” şu şekilde göründü: en çok kullanılan şifreBöylece, iyi bilinen 123456'yı tahtından indirerek ikinci sıraya geriletti; onu çok yakından 12345678, 123456789 ve 12345 takip etti. Ayrıca, "password" kelimesinin birçok varyasyonu ve harf ve rakamların basit kombinasyonları da tespit edildi.
İspanya'da kullanılan kişisel şifrelerin daha ayrıntılı bir listesi de aynı hikayeyi anlatıyor, ancak sıralamada küçük değişiklikler var. Bunlar, 2024 yılında İspanyol kişisel hesaplarında en çok tekrarlanan on anahtar kelimedir.Tahmini saldırı süresiyle birlikte:
- 123456 – 1 saniyeden kısa – 27.374 kullanım
- 123456789 – 1 saniyeden kısa – 14.385 kullanım
- 12345678 – 1 saniyeden kısa – 7.811 kullanım
- İspanya – ~2 dakika – 7.349 kullanım
- qwerty123 – 1 saniyeden kısa – 5.620 kullanım
- 12345 – 1 saniyeden kısa – 5.179 kullanım
- qwerty1 – 1 saniyeden kısa – 4.907 kullanım
- 1234567890 – 1 saniyeden kısa – 3.439 kullanım
- şifre – 1 saniyeden kısa – 2.804 kullanım
- 1234567 – 1 saniyeden kısa – 2.743 kullanım
Rapor, sıralamayı İspanya'da en sık kullanılan 20 şifreyi ve şu gibi terimleri içerecek şekilde genişletiyor: “Barcelona”, “İSPANYA” büyük harflerle, “Alejandro”, “Cristina” Ya da Qwerty123 gibi varyasyonlar. Ortak nokta, bazı özel isimler veya belirli bir kombinasyona sahip kelimeler dışında, neredeyse hepsinin bir saniyeden kısa sürede kırılabiliyor olmasıdır; bu kelimeler ise yalnızca saniyeler veya saatler sürer.
İspanya'daki şirket şifrelerine baktığımızda durum daha da kötüleşiyor. Kurumsal hesaplarda hala 123456, 12345, 123456789, İspanya veya parola görünüyor. Her biri binlerce kez kullanılan yaygın kimlik bilgileri arasında "teamo", "maria" veya "Spain" gibi şifrelerin bile profesyonel ortamlarda tekrar tekrar kullanıldığı tespit edilmiştir.
İspanya dışında neler oluyor: küresel ölçekte de aynı derecede felaket bir görünüm.
Dünya genelinde durum aynıdır. “123456” bir kez daha gezegendeki en çok kullanılan şifre oldu.3 milyondan fazla kişisel ve 1,2 milyondan fazla işletme hesabında kayıtlı kullanımıyla, 123456789 ve 12345678 takip ediyor. Küresel en popülerler listesinde ayrıca password, qwerty123, qwerty1, 111111, 12345, abc123, iloveyou ve secret gibi klasik isimler de yer alıyor.
Dünya genelinde kişisel kullanım için en sık kullanılan 20 şifre şunu gösteriyor: Hepsi bir saniyeden kısa sürede çözümleniyor. Kaba kuvvet yöntemleri kullanılarak. Liste, 000000, 1111111, 123123 veya dragon gibi son derece tahmin edilebilir kombinasyonları içeriyor.
Küresel ölçekte şirket şifreleri konusunda da durum endişe verici. Kuruluşlar aynı temel zayıf noktalar listesini tekrar tekrar yayınlıyor.: 123456, 123456789, 12345678, secret, password, qwerty123, qwerty1, 111111, 123123 ve benzeri, hepsinin de bir saniyeden kısa sürede ele geçirilebildiği şifreler.
İlginç bir şekilde, raporlar bazı ülkelerde kültürel kalıplar tespit ediyor: sporla ilgili kelimeler, hakaretler veya yerel ifadeler Bu ifadeler birçok ulusal listede yer alıyor. Fransa'da "motdepasse", Slovakya'da "heslo", Finlandiya'da "salasana" ve İspanya'da "España" veya "barcelona" gibi terimler ağırlık taşıyor.
Dijital yerliler hakkında bunca konuşmaya rağmen, NordPass'ın araştırması şunu gösteriyor ki Yaşın, yanlış parola alışkanlıkları üzerinde çok az etkisi vardır.18 ile 80 yaş arasındaki kişiler 12345 veya 123456 gibi sayı kombinasyonlarını tekrarlıyor. Nesiller arasındaki temel fark, özel isimlerin kullanımında yatıyor; bu durum, "Veronica", "Maria" veya "Susana" gibi sık kullanılan isimlerle yaşlı nesiller arasında daha yaygınken, genç nesiller uzun sayı dizilerini veya "skibidi" gibi moda terimleri tercih ediyor.
Bu şifreler siber suçlular için neden bir nimettir?
Bütün bunların bu kadar tehlikeli olmasının sebebi basit: Kaba kuvvet saldırıları ve sızdırılmış kimlik bilgilerinin kullanımı en üst düzeyde otomatikleştirilmiştir.Özel programlar, her zaman en yaygın olanlardan başlayarak, saniyede binlerce veya milyonlarca kombinasyonu test edebilir; bu yaygın kombinasyonlar aynı zamanda kamuya açık verilerdir.
Raporlarda yer alan verilere göre, Veri ihlallerinin yaklaşık %80'i zayıf, çalınmış veya tekrar kullanılan şifrelerle ilgilidir.Verizon tarafından yapılan bir başka araştırma, web uygulaması saldırılarının yaklaşık %86'sının daha önce çalınmış veya kolayca tahmin edilebilen kimlik bilgileri kullanılarak gerçekleştirildiğini gösteriyor.
Saldırganlar çeşitli teknikleri bir araya getiriyor: saf kaba kuvvet saldırısı, sızdırılmış parola sözlükleri ve eğitilmiş sinir ağları insan davranış kalıplarını önceden tahmin etmekBu, "qwerty123" veya "1234ivan" gibi kombinasyonların hiç de orijinal olmadığı anlamına gelir: Yapay zeka, bu klavye kalıplarını ve sayı içeren isimleri neredeyse anında algıladığı için bunları ilk denemeleri arasına dahil eder.
Dahası, konfor güvenlik pahasına elde edilir. Ortalama bir kullanıcı 70 ila 80 farklı şifre yönetir.Bu da yorgunluğa yol açıyor: aynı şifreler birçok farklı hizmette tekrar tekrar kullanılıyor veya özellikle "daha az önemli" olarak algılanan web sitelerinde hatırlaması kolay şifre dizileri tercih ediliyor.
Ancak bu yanlış önemsizlik duygusu bir sorundur. Herhangi bir web sitesinde tekrar kullanılan basit bir şifre, veri ihlalinde tehlikeye girebilir ve Saldırganlar aynı kombinasyonu e-posta, çevrimiçi bankacılık, sosyal medya veya kurumsal platformlarda da deneyeceklerdir.Bu, kimlik bilgisi ele geçirme saldırıları olarak bilinir.
İspanya'da gerçek etki: dolandırıcılık, kimlik avı ve daha fazla veri ihlali
İspanya'daki siber güvenlik olaylarına ilişkin rakamlar şunu doğruluyor: Zayıf parolalar sorunu teorik bir sorun değil.Ulusal Siber Güvenlik Enstitüsü (INCIBE), geçtiğimiz yıllarda 120.000'den fazla olayı ele alarak, önceki döneme kıyasla yaklaşık %26'lık bir artış kaydetti.
O ciltten, Yaklaşık 46.000 vaka çevrimiçi dolandırıcılıkla ilgiliydi.Kimlik avı, 25.000'den fazla vaka ile en yaygın saldırı türüydü. Bu vakaların çoğunda, suçlular sosyal mühendisliği (aldatıcı e-postalar veya SMS mesajları) daha önce başka yollarla sızdırılmış veya çalınmış kimlik bilgileriyle birleştiriyor.
Gipuzkoa Endüstriyel Siber Güvenlik Merkezi (ZIUR) gibi uzmanlaşmış merkezler şu uyarıda bulunuyor: Kaba kuvvet yöntemiyle parola kırma, en yaygın kullanılan saldırı yöntemlerinden biridir. Çünkü "çok iyi işe yarıyor." Saldırganlar en sık kullanılan kombinasyonlarla başlar ve hiçbir insanın yetişemeyeceği bir hızda ilerler.
2024 yılında, yalnızca İspanya'da, En çok kullanılan üç şifre (123456, 123456789 ve 12345678) yaklaşık 50.000 kez kullanıldı.Ve bunların hepsi bir saniyeden kısa sürede kırılıyor. İlk 10'da yer alan diğer şifreleri (qwerty123, España, qwerty1, 1234567890, password ve 1234567 dahil) toplarsak, neredeyse hiç güvenlik sağlamayan 80.000'den fazla şifre kullanımından bahsediyoruz.
Kurumsal ortamlarda risk katlanarak artar: şirket kullanıcısıyla ilişkilendirilen zayıf bir parola, ciddi sorunlara yol açabilir. fidye yazılımı saldırıları, hassas verilerin çalınması veya mali dolandırıcılık için bir geçit noktası.Saldırganlar içeri girdikten sonra, ağ içinde yatay olarak hareket edebilir ve kritik sistemlere ulaşana kadar ayrıcalıklarını yükseltebilirler.
Nesiller ve mitler: Yanlış "dijital yerli" ve özel isimler
NordPass raporlarının en ilginç sonuçlarından biri de "dijital yerli efsanesi" olarak adlandırılan kavramla ilgili olanıdır. Teknolojiyle büyümek, onu güvenli bir şekilde kullanmak anlamına gelmez.Gençler, önceki nesillerin kullandığı kadar kötü şifreler oluşturmaya devam ediyor.
Yaş gruplarına göre yapılan analiz şunu göstermektedir: 12345 veya 123456 gibi kombinasyonlar tüm gruplarda sıralamanın en üstünde yer alıyor.Farklılıklar esas olarak özel isimlerin kullanımında ortaya çıkıyor: daha eski nesiller (Baby Boomer'lar veya sessiz nesil) genellikle kendi isimlerini veya aile üyelerinin isimlerini parola olarak kullanma eğilimindedir.
Çalışmalar belirli örnekler içermektedir: "Veronica", X kuşağı arasında çok yaygın bir isimdir."Maria" ismi Baby Boomer kuşağı arasında yaygınken, "Susana" ismi ise Sessiz Kuşak veya savaş sonrası kuşak arasında öne çıkıyor. Bu isimler bazen basit sayılarla karıştırılıyor ki bu da kesinliği azaltıyor.
Öte yandan, Z kuşağı veya Y kuşağı (milenyum kuşağı) gibi daha genç nesiller, Şifrelerinde isimlerini eskisi kadar sık kullanmıyorlar.Bunun yerine, 1234567890 gibi rakamlar veya moda terimler (örneğin, "skibidi") tercih ediyorlar. Sorun aynı: Herhangi bir modern saldırı aracının çok iyi bildiği, kolayca tahmin edilebilir kalıplar.
Uzmanlar, yıllarca süren bilinçlendirme kampanyalarına rağmen, “Şifre güvenliği” konusunda çok az gelişme kaydedildi.Giderek daha fazla kritik hizmetin kimlik bilgilerimizle bağlantılı olduğunu bilmemize rağmen (bankacılık, vergi, sağlık, uzaktan çalışma vb.), anlık kolaylık güvenlikten daha öncelikli olmaya devam ediyor.
Bir şifreyi gerçekten güvenli kılan (ve kılmayan) nedir?
Tüm raporlardaki kilit nokta, güvenliğin yalnızca garip semboller yerleştirmekten ibaret olduğu fikrini çürütmektir. Asıl önemli olan uzunluk ve öngörülemezliktir.Sayılar ve semboller içerse bile kısa bir parola, genellikle uzun bir paroladan çok daha zayıftır.
Kriptografi ve siber güvenlik uzmanları şu konuda ısrar ediyor: uzun bir parola çok daha sağlam Tipik ikamelerle oluşturulmuş kısa bir kelimeye (örneğin P4$$w0rd!) kıyasla, "MyCatEatsTunaInThePark2026" gibi bir dize, karakter sayısı ve tümünün düşük tahmin edilebilirliği nedeniyle çok daha fazla direnç sunar.
INCIBE gibi kuruluşların veya ESET, NordPass veya ZIUR gibi şirketlerin önerilerinin tümü aynı yöne işaret ediyor: Her hizmet için uzun, rastgele ve benzersiz şifreler tercih ediyorlar.Bazı durumlarda en az 8-10 karakter önerilir; diğerlerinde ise büyük harfler, küçük harfler, rakamlar ve sembolleri birleştirerek 12 hatta 20 karaktere kadar çıkılması tavsiye edilir.
Tekrar tekrar ortaya çıkan bir diğer fikir ise şudur: Uzunluk, keyfi karmaşıklıktan daha koruyucudur.Yazması çok karmaşık olan bir parola, yalnızca 8 karakterden oluşuyorsa pek bir işe yaramaz: modern bir bilgisayar, özellikle insan davranış kalıpları sözlükleriyle zaten çalışıyorsa, tüm kombinasyonları makul bir süre içinde deneyebilir.
Dahası, gerçek şu ki Şifrelerin önemi zamanla azalacak. Biyometrik verilere ve açık anahtarlı şifrelemeye dayalı erişim anahtarları gibi teknolojilerin ortaya çıkmasıyla işler iyileşiyor. Ancak bunlar henüz yaygın olarak kullanılabilir ve tüm hizmetlere tam olarak entegre edilmiş değil, bu nedenle bir süre daha geleneksel şifrelere güvenmeye devam edeceğiz.
Pratik ipuçları: Şifrelerinizi bugün nasıl iyi yönetebilirsiniz?
Bu geçiş tamamlanana kadar uzmanlar, katmanlı bir koruma stratejisi benimsenmesini tavsiye ediyor. Mesele sadece yeni ve karmaşık bir parola icat etmek değil.Ama bunun yerine tüm anahtarlarınızı yönetme şeklinizi değiştirmeniz gerekiyor.
İlk şey oldukça açık: Şifrelerinizden herhangi biri bu listelerde (123456, admin, qwerty, Spain, password, vb.) yer alıyorsa, hemen değiştirin.Ve bu sadece tek bir yerde geçerli değil: Eğer aynı kodu yeniden kullandıysanız, e-posta, banka uygulaması ve diğer hassas platformlar da dahil olmak üzere, kodu yerleştirdiğiniz tüm hizmetlerde değiştirmeniz gerekiyor.
Buna paralel olarak, tüm kaynaklar birkaç temel ilke konusunda hemfikirdir:
- Bariz sıralamalardan ve kalıplardan kaçının.123456, 111111, qwerty, qwerty123, doğum tarihleri veya kişisel bilgiler (çocukların, evcil hayvanların, eşlerin isimleri vb.) gibi şeylerden kaçının. Bunlar, otomatik saldırılarda ve sosyal mühendislikte hedef alınan ilk şeylerdir.
- Önemli hizmetlerin her biri için farklı bir parola kullanın.Aynı şifreyi tekrar kullanmak, tek bir güvenlik ihlalinin etkisini kat kat artırır. Şifreniz bir web sitesinde çalınırsa, tüm popüler hizmetlerde denenecektir.
- Uzun cümleleri tercih edin.Birbiriyle görünüşte ilgisiz birkaç kelimeyi bir araya getirir, aralarına sayılar ve semboller ekler ve 12 karakteri kolayca aşmayı hedefler.
- İki adımlı doğrulamayı (2FA) etkinleştirin. Mümkün olan her durumda, özellikle e-posta, bankacılık, sosyal medya, bulut hizmetleri veya iş araçlarında.
- Cihazlarınızı ve uygulamalarınızı güncel tutun.Birçok siber saldırı, yamalanmamış sistemlerdeki bilinen güvenlik açıklarından yararlanır.
Ayrıca, şifrenizi acilen değiştirmenizi isteyen her türlü mesajı sorgulamak da çok önemlidir. Birçok kimlik avı girişimi sahte güvenlik uyarıları kılığında gizlenmektedir. Bankadan, e-posta platformundan veya bilinen şirketlerden gelebilir. Şüpheli bir e-posta alırsanız, her zaman URL'yi tarayıcınıza yazın, asla mesajdaki bağlantıya tıklamayın.
Şifre yöneticileri ve iki faktörlü kimlik doğrulama: en iyi müttefikleriniz
Kişi başına onlarca çevrimiçi hizmetle, Tüm güçlü şifreleri ezberlemeye çalışmak imkansızdır.Bu yüzden tüm uzmanlar aynı çözümde hemfikir: şunu kullanın: parola yöneticisi ve hesaplarınızı iki adımlı kimlik doğrulama ile güçlendirin.
Şifre yöneticisi, bir uygulama (veya işletim sistemine veya tarayıcıya entegre edilmiş bir özellik) olup, Karmaşık şifreler oluşturmanıza, kaydetmenize ve otomatik olarak doldurmanıza olanak tanır.NordPass, 1Password, Bitwarden, KeePass ve diğer alternatifler gibi araçlar, yerel iOS, Android veya tarayıcı parola yöneticileriyle birlikte, anahtarlarınızı yerel olarak şifreler ve yalnızca güçlü bir ana parolayı hatırlamanız gerekir.
"Saçlarınızı başınızda taşımanız daha güvenlidir" efsanesinin aksine, gerçek şu ki İyi yapılandırılmış bir parola yöneticisi, birkaç kolay parolayı tekrar tekrar kullanmaktan çok daha güvenlidir. Ya da bunları bir kağıda, bilgisayarın yanındaki bir deftere veya cep telefonundaki şifrelenmemiş notlara yazın.
Öte yandan, iki adımlı kimlik doğrulama (2FA) ek bir engel oluşturur: Birisi şifrenizi ele geçirse bile, ikinci bir doğrulama faktörüne ihtiyaç duyacaktır. (SMS kodu, kimlik doğrulama uygulaması, fiziksel anahtar vb.) ile giriş yapabilirsiniz. Günümüzde neredeyse tüm büyük hizmetler bu seçeneği sunmaktadır.
ZIUR veya INCIBE gibi merkezler şunu vurguluyor: Kritik hizmetlerde (e-posta, bankacılık, çevrimiçi ödemeler, sosyal ağlar, şirket kontrol panelleri) iki faktörlü kimlik doğrulamanın (2FA) etkinleştirilmesi, saldırganların işini en çok zorlaştıran önlemlerden biridir.Evet, her giriş işlemine küçük bir ek adım ekliyor, ancak sunduğu koruma düzeyi bu küçük rahatsızlığı fazlasıyla telafi ediyor.
İş sektöründe, yöneticilerin ve iki faktörlü kimlik doğrulamanın (2FA) kullanımının teşvik edilmesinin yanı sıra, şunlar önerilmektedir: makul parola değiştirme politikaları tanımlayın.İnsanları şifrelerini çok sık değiştirmeye zorlamak, tahmin edilebilir kalıplara yol açabilir; daha güçlü şifreler bulmak ve bunları daha seyrek değiştirmek, ancak potansiyel olaylardan veya şüpheli güvenlik ihlallerinden sonra mutlaka değiştirmek daha etkilidir.
NordPass, ESET, ZIUR, INCIBE ve diğer sektör oyuncularının çizdiği tablo hiç de iç açıcı değil: Hem İspanya'da hem de yurt dışında zayıf şifreleri, bariz kalıpları ve kimlik bilgilerini aşırı derecede tekrar kullanmaya devam ediyoruz. Ancak aynı zamanda, birkaç yönetilebilir ayarlama ile durumun düzeleceğini de açıkça belirtiyorlar.Uzun ifadeler, parola yöneticileri, iki faktörlü kimlik doğrulama ve biraz sağduyu.— son derece kolay bir hedef olmaktan, siber suçluların saldırması çok daha zor bir kişiye dönüşebilirsiniz.

Farklı dijital mecralarda on yıldan fazla deneyime sahip, teknoloji ve internet konularında uzmanlaşmış editör. E-ticaret, iletişim, online pazarlama ve reklam şirketlerinde editör ve içerik yaratıcısı olarak çalıştım. Ekonomi, finans ve diğer sektörlerin internet sitelerinde de yazılar yazdım. İşim aynı zamanda tutkumdur. Artık makalelerim aracılığıyla Tecnobits, Hayatlarımızı iyileştirmek için teknoloji dünyasının bize her gün sunduğu tüm haberleri ve yeni fırsatları keşfetmeye çalışıyorum.