- AdGuard Home працює як фільтруючий DNS-сервер для всієї мережі, без встановлення блокувальників на кожен пристрій.
- Його можна розгорнути на маршрутизаторі, сумісному з платою ASUS AI, контейнері Proxmox LXC або через Docker.
- Серверу потрібна статична IP-адреса та доступ до порту 53 через TCP та UDP.
- Томи Docker дозволяють зберігати конфігурацію та оновлювати контейнер без втрати налаштувань.
Реклама та трекери не лише відображаються у вашому браузері. Вони також присутні в мобільних додатках, смарт-телевізорах та численних підключених пристроях, які не дозволяють встановити звичайний блокувальник реклами. Один зі способів зменшити цей трафік – встановити AdGuard Home як DNS-сервер домашньої мережі.
AdGuard Home аналізує запити доменів, зроблені пристроями, та блокує ті, що відповідають його спискам фільтрів. Це дозволяє йому зупиняти численну шкідливу рекламу, системи відстеження та домени, перш ніж вони досягнуть пристрою, який зробив запит.
Однак, фільтрація DNS має свої обмеження. Вона не може видаляти рекламу, що відображається з того ж домену, що й основний контент, як це відбувається з деякою рекламою на YouTube та інших платформах. Незважаючи на це, вона пропонує дуже корисний централізований захист і дозволяє уникнути необхідності встановлювати розширення чи програми на кожен пристрій.
Існує кілька способів ввести його в експлуатацію. Ви можете використовувати Роутер ASUS, сумісний з платою штучного інтелектуВи можете створити контейнер LXC у Proxmox або розгорнути офіційний образ за допомогою Docker. У всіх випадках вам потрібно буде зарезервувати локальну IP-адресу для сервера, а потім налаштувати маршрутизатор так, щоб мережеві пристрої використовували його як свій DNS-сервер.
Що слід підготувати перед встановленням AdGuard Home
Перш ніж вибрати спосіб встановлення, переконайтеся, що комп’ютер, на якому розміщено AdGuard Home, може залишатися ввімкненим, поки вам потрібне з’єднання. Якщо сервер вимкнеться або перестане відповідати, пристрої, які від нього залежать, можуть втратити роздільну здатність DNS і, здавалося б, не мають доступу до Інтернету.
Сервер повинен мати статична локальна IP-адресаВи можете налаштувати його в самій операційній системі або, що бажано, створити резервування DHCP з маршрутизатора. Це запобіжить зміні його адреси після перезавантаження, і вона більше не збігатиметься з адресою, налаштованою в решті мережі.
Вам також слід перевірити, що порт 53 з використанням TCP та UDP доступний. Це порт, який використовується для стандартних DNS-запитів і не може бути зайнятий іншим сервером. Порт 3000 зазвичай використовується під час початкового майстра налаштування, тоді як порт панелі адміністрування можна вибрати під час конфігурації.
Основні вимоги такі:
- Пристрій, маршрутизатор або контейнер, який може працювати постійно.
- Фіксована або зарезервована локальна IP-адреса.
- Доступний порт 53 TCP та UDP.
- Доступ до налаштувань DHCP та DNS маршрутизатора.
- Постійний простір для збереження даних та налаштувань.
- Копія поточної конфігурації маршрутизатора перед її зміною.
Не підключайте порт 53 або панель адміністрування безпосередньо до Інтернету. Для домашньої інсталяції DNS та веб-інтерфейс слід обмежити локальною мережею.
Встановлення на роутерах ASUS, сумісних з платою AI
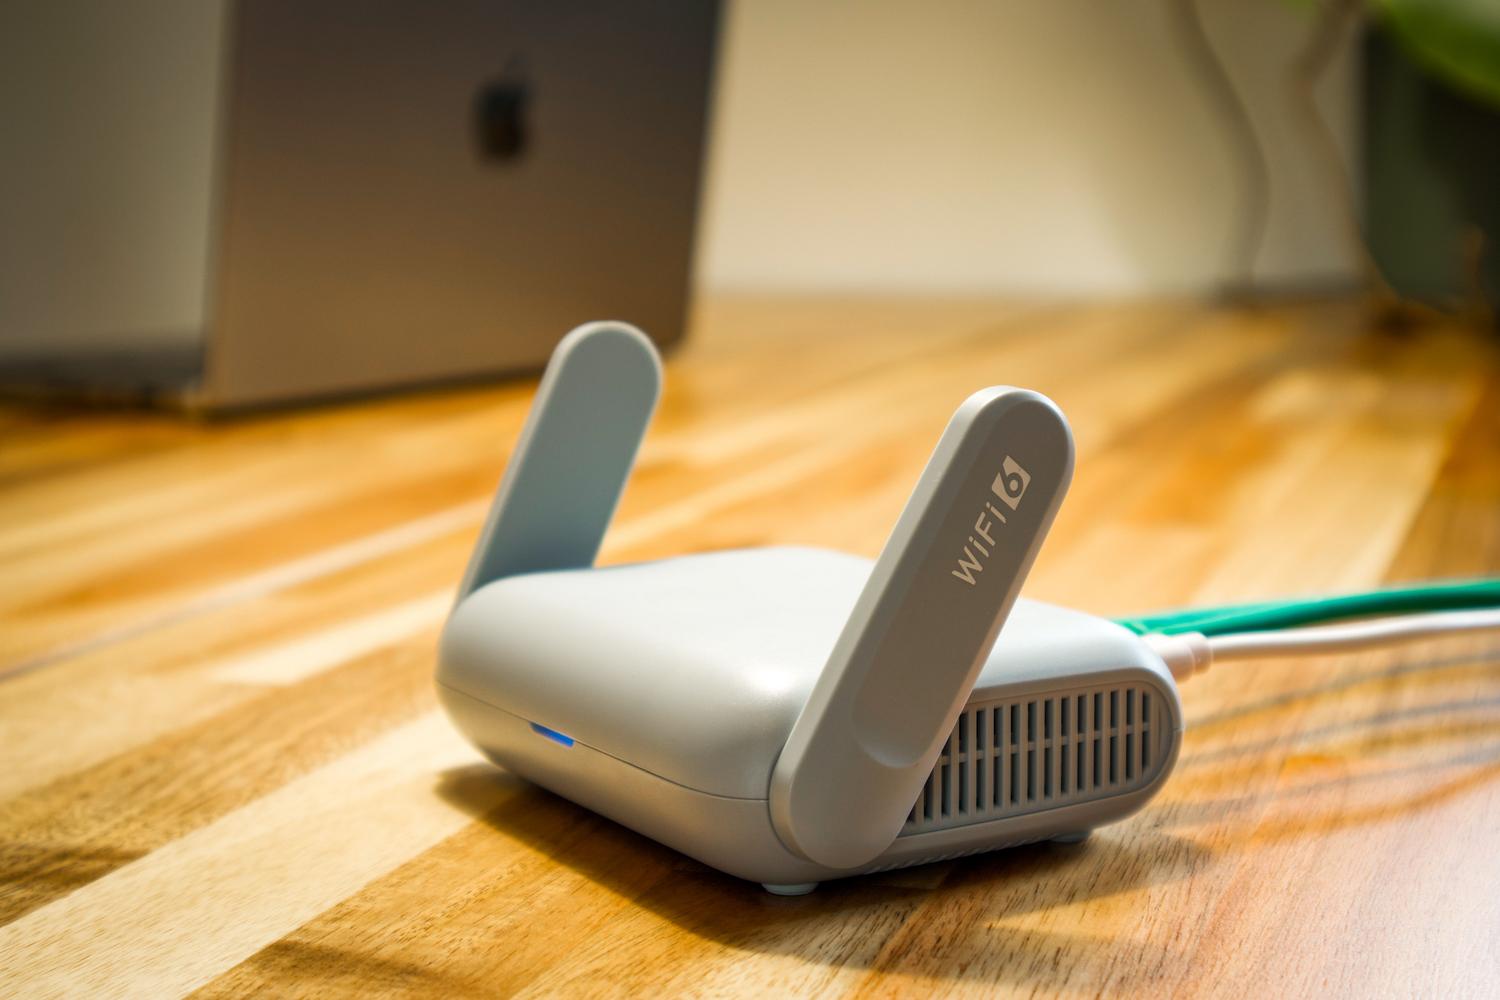
Деякі маршрутизатори ASUS оснащені Рада штучного інтелекту Вони дозволяють встановлювати AdGuard Home з їхнього власного інтерфейсу. Ця опція доступна не на всіх маршрутизаторах цього бренду, тому вам слід заздалегідь перевірити, чи ваша модель підтримує цю платформу.
Відкрийте веб-інтерфейс маршрутизатора, розділ «Плата штучного інтелекту» та знайдіть карту AdGuard Home. Розпочніть встановлення та запишіть ім’я хоста, яке відображається, наприклад, aiboard-anpu.localЦе ім'я дозволить доступ до помічника без необхідності спочатку шукати призначену IP-адресу.
Після завершення встановлення відкрийте його у вашому браузері:
http://nombre-del-host:3000
Під час роботи майстра вам потрібно буде вибрати адресу та порт для панелі адміністрування. Вам також потрібно буде вибрати інтерфейс, який використовуватиме DNS-сервер, який зазвичай буде eth0та створіть користувача з правами адміністратора з безпечним паролем.
В кінці запишіть, IP-адреса, призначена AdGuard HomeЦе адреса, яку вам пізніше потрібно буде ввести в налаштуваннях DNS або DHCP вашого маршрутизатора. Рекомендується зберігати її в безпечному місці, щоб запобігти її зміні.
Встановлення AdGuard Home таким чином не активує його DHCP-сервер автоматично. У більшості мереж простіше залишити налаштований DHCP-сервер маршрутизатора та налаштувати його так, щоб він оголошував домашню адресу AdGuard як DNS-сервер.
Розгортання AdGuard Home на Proxmox за допомогою LXC
Якщо ви вже використовуєте Proxmox, ви можете запустити AdGuard Home всередині автономний LXC-контейнерЦей варіант споживає мало ресурсів, спрощує резервне копіювання та дозволяє відокремити службу від інших програм.
Один із найшвидших способів – використовувати скрипти Proxmox VE Helper, розроблені спільнотою. Однак ці скрипти офіційно не є частиною Proxmox або AdGuard Home. Перш ніж запускати один із них з правами адміністратора, перевірте його джерело, вміст і створіть резервну копію вузла або знімок важливих служб.
Під час створення контейнера необхідно призначити йому статичну IP-адресу, достатньо місця для зберігання та скромні ресурси. Для невеликої домашньої мережі AdGuard Home не потребує великого обсягу пам'яті чи обчислювальної потужності.
Після завершення розгортання відкрийте адресу, вказану інсталятором, використовуючи порт 3000:
http://IP_DEL_CONTENEDOR:3000
Виберіть мережевий інтерфейс контейнера, налаштуйте панель адміністратора та створіть облікові дані. Потім перевірте з іншого комп’ютера, чи IP-адреса контейнера правильно відповідає на DNS-запити, перш ніж змінювати всю конфігурацію мережі.
AdGuard Home також може виконувати роль DHCP-сервера, але не слід одночасно використовувати два DHCP-сервери в одній мережі. Якщо ви хочете використовувати цю функцію, спочатку вимкніть DHCP на своєму маршрутизаторі та правильно налаштуйте діапазон IP-адрес, шлюз і DNS-сервери.
Як встановити AdGuard Home за допомогою Docker Compose
Docker дозволяє оновлювати або замінювати контейнер без втрати конфігурації, за умови, що робочі каталоги зберігаються на постійних томах. Офіційний образ використовує /opt/adguardhome/work для даних та /opt/adguardhome/conf для файлів конфігурації.
Ви можете почати з файлу compose.yaml ось так:
services:
  adguardhome:
    image: adguard/adguardhome:latest
    container_name: adguardhome
    restart: unless-stopped
    volumes:
      - ./work:/opt/adguardhome/work
      - ./conf:/opt/adguardhome/conf
    ports:
      - "53:53/tcp"
      - "53:53/udp"
      - "80:80/tcp"
      - "3000:3000/tcp"
Збережіть файл та запустіть контейнер, використовуючи:
docker compose up -dДалі відкрийте помічника з іншого пристрою в мережі:
http://IP_DEL_SERVIDOR:3000
Остаточний порт для панелі залежатиме від вашого вибору під час роботи майстра та зіставлення, встановленого в Docker. Якщо порт 80 вже використовується іншою програмою, ви можете зіставити його по-іншому, наприклад, за допомогою 8080:80, а потім отримати до нього доступ через порт 8080.
Як вирішити конфлікт з портом 53
У Ubuntu, Debian та інших дистрибутивах, systemd-resolved ви можете скористатися адресою 127.0.0.53:53Якщо це станеться, Docker відобразить помилку, подібну до прив'язка: адреса вже використовується.
Ви можете перевірити, який процес використовує порт, за допомогою:
sudo ss -lntup | grep ':53'Повністю його вимикати не обов'язково. systemd-resolvedРекомендована процедура полягає у вимкненні DNSStubListenerДля цього створіть файл /etc/systemd/resolved.conf.d/adguardhome.conf з таким вмістом:
[Resolve]
DNS=127.0.0.1
DNSStubListener=no
Далі активуйте файл роздільної здатності, керований системою, та перезапустіть службу:
sudo mv /etc/resolv.conf /etc/resolv.conf.backup
sudo ln -s /run/systemd/resolve/resolv.conf /etc/resolv.conf
sudo systemctl reload-or-restart systemd-resolved
Внесіть цю зміну, коли контейнер буде готовий до запуску, оскільки сама команда пізніше використовуватиме AdGuard Home через 127.0.0.1Якщо щось піде не так, ви можете відновити резервну копію. /etc/resolv.conf створений у першій команді.
Якщо ви хочете використовувати AdGuard Home як DHCP-сервер у Docker, звичайного зіставлення портів може бути недостатньо. У Linux зазвичай необхідно запускати контейнер за допомогою network_mode: hostУ цьому режимі розділ не використовується portsоскільки контейнер безпосередньо використовує мережу хоста.
Початкова конфігурація DNS-серверів вищого рівня
Вихідні сервери обробляють запити, які AdGuard Home не блокує. Ви можете налаштувати їх з Налаштування > Конфігурація DNS.
Важливо розрізняти звичайний DNS та зашифрований. Тільки запис. 1.1.1.1 o 9.9.9.9 Налаштуйте традиційне DNS-з’єднання, а не зашифрований запит. Щоб використовувати DNS через HTTPS, можна ввести, наприклад:
https://cloudflare-dns.com/dns-query
https://dns.quad9.net/dns-query
DNS-over-TLS використовує адреси в такому форматі:
tls://cloudflare-dns.com
tls://dns.quad9.net
DoH та DoT запобігають передачі запитів у звичайному текстовому форматі між AdGuard Home та постачальником вище за тегом. Однак це не забезпечує повної анонімності: обраний DNS-провайдер все одно оброблятиме запити, а інтернет-провайдер все ще може робити висновки про певну активність, контролюючи встановлені з’єднання.
Ви також можете налаштувати кілька компонентів вищого рівня та ввімкнути паралельне тестування або параметри балансування навантаження. Перш ніж застосовувати зміни, скористайтеся інструментом тестування, що входить до складу панелі, щоб переконатися, що всі компоненти працюють правильно.
Як налаштувати фільтри, не блокуючи легітимні вебсайти
AdGuard Home містить базові фільтри, які дозволяють вам розпочати блокування реклами та трекерів без додавання чогось іншого. Рекомендується спочатку використовувати налаштування за замовчуванням, переглядати журнал запитів і додавати інші списки лише тоді, коли ви виявите домени, які не блокуються.
Ви можете додавати відомі списки, такі як OISD або Steven Black, але накопичення великої кількості списків не гарантує кращого захисту. Деякі з них містять дублікати доменів, а надмірно агресивні конфігурації можуть спричиняти хибні спрацьовування, перешкоджати роботі програм або блокувати елементи, необхідні для входу.
Коли легітимна сторінка перестає працювати, відкрийте журнал запитів і перевірте, який домен було заблоковано. Ви можете дозволити це з самого реєстру або створити власний виняток за допомогою цього синтаксису:
@@||dominio.com^Найкраще створювати винятки лише для потрібних доменів, а не тимчасово вимикати всю фільтрацію. Ви також можете визначити різні правила для певних клієнтів, блокувати певні служби або застосовувати батьківський контроль до певних пристроїв.
AdGuard Home може блокувати домени, пов’язані зі шкідливим програмним забезпеченням, фішингом або телеметрією, але він не замінює антивірусне програмне забезпечення та не аналізує вміст завантажених файлів.
Як змусити всю вашу мережу використовувати AdGuard
Після того, як ви переконаєтеся, що сервер правильно розпізнає домени, увійдіть до панелі адміністрування маршрутизатора та знайдіть конфігурацію LAN, DHCP або DNS для клієнтівВведіть локальну IP-адресу AdGuard Home як основний DNS-сервер.
Не плутайте цей параметр з WAN DNS маршрутизатора. Важливо, щоб DHCP-сервер оголошував домашню адресу AdGuard підключеним пристроям.
Після збереження змін поновіть оренду DHCP або від’єднайте та знову підключіть кожен пристрій. Ви можете перевірити на головній панелі інструментів AdGuard, чи почнуть з’являтися якісь запити з мережі.
Не налаштовуйте публічний DNS-сервер як вторинний сервер, якщо ви хочете, щоб весь трафік проходив через фільтр. Багато систем не використовують другий DNS-сервер лише тоді, коли перший виходить з ладу; вони можуть розподіляти запити між обома та обходити AdGuard Home. Якщо вам потрібна резервність, встановлення другий екземпляр AdGuard Home в іншій команді.
Також слід перевірити налаштування IPv6. Деякі маршрутизатори автоматично рекламують DNS-сервери, використовуючи IPv6, і пристрої можуть використовувати їх через налаштований сервер IPv4. Введіть також адресу IPv6 для AdGuard Home або тимчасово вимкніть цю рекламу, якщо ваша мережа не готова.
На Android, браузерах та інших системах також можуть бути функції приватного DNS або DNS-over-HTTPS, які обходять DNS, наданий маршрутизатором. Якщо пристрій не відображається в журналі запитів, перевірте ці опції.
Щоб протестувати AdGuard Home лише на комп’ютері з Linux, не рекомендується безпосередньо його модифікувати. /etc/resolv.conf, оскільки NetworkManager або systemd-resolved Вони можуть перезаписати його. Налаштуйте DNS-адресу в налаштуваннях підключення, щоб зробити зміну постійною.
Резервні копії, оновлення та безпека
Після завершення налаштування збережіть копію важливих даних. У Docker необхідно створити резервну копію каталогів, пов’язаних із:
/opt/adguardhome/work, де зберігаються робочі дані./opt/adguardhome/conf, де розташована конфігурація, включаючиAdGuardHome.yaml.
Зупиніть контейнер перед ручним редагуванням AdGuardHome.yamlоскільки AdGuard Home може перезаписувати зміни, внесені під час його роботи.
Щоб оновити інсталяцію за допомогою Docker Compose, перейдіть до каталогу, що містить файл, і виконайте команду:
docker compose pull
docker compose up -d
Після цього перевірте, чи контейнер активний і може вирішувати запити, перш ніж видаляти будь-які попередні копії.
Панель адміністрування повинна використовувати унікальний пароль і не повинна бути доступною з Інтернету. Обмежте доступ до DNS та портів адміністрування за допомогою брандмауера, дозволивши його лише з локальної мережі або через VPN.
Зрештою, пам’ятайте, що AdGuard Home стає невід’ємною частиною вашого з’єднання. Бажано стежити за його станом, регулярно створювати резервні копії та документувати, як тимчасово відновити автоматичний DNS маршрутизатора, якщо сервер перестане працювати.
Встановлення AdGuard Home дозволяє контролювати DNS-запити по всій мережі, зменшувати кількість реклами та трекерів, а також виявляти, які домени запитують підключені пристрої. Ключовим є вибір правильного методу встановлення, резервування статичної IP-адреси, правильне налаштування шифрування висхідного потоку та запобігання обходу фільтрації IPv6 або вторинним DNS-сервером. Завдяки цим запобіжним заходам, це може стати стабільним та гнучким рішенням для покращення конфіденційності домашньої мережі.

Я ентузіаст технологій, який перетворив свої "гікові" інтереси на професію. Я провів понад 10 років свого життя, користуючись передовими технологіями та возячись із усіма видами програм із чистої цікавості. Зараз я спеціалізуюся на комп’ютерних технологіях та відеоіграх. Це тому, що більше 5 років я писав для різних веб-сайтів про технології та відеоігри, створюючи статті, які прагнуть надати вам необхідну інформацію мовою, зрозумілою для всіх.
Якщо у вас є запитання, я знаю все, що стосується операційної системи Windows, а також Android для мобільних телефонів. І я зобов’язаний перед вами, я завжди готовий витратити кілька хвилин і допомогти вам вирішити будь-які запитання, які можуть виникнути в цьому світі Інтернету.