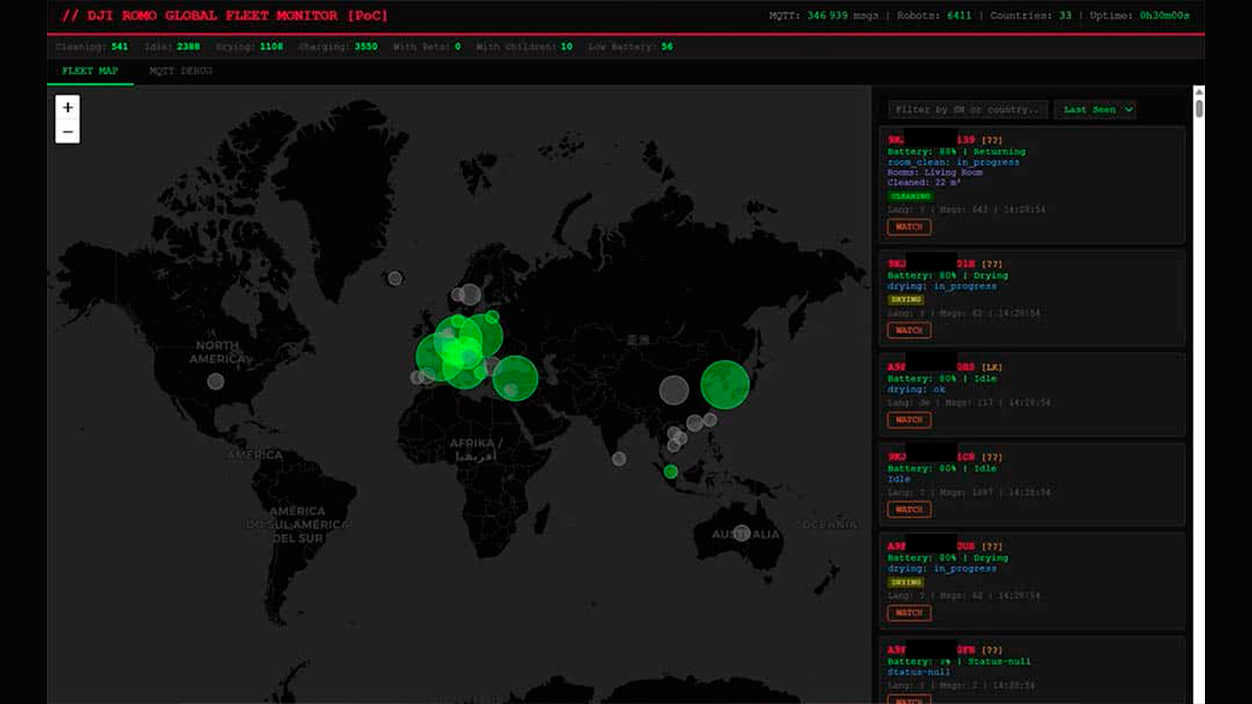
- Інженер випадково виявив віддалений доступ до майже 7.000 розумних пилососів з камерами та мікрофонами.
- Недолік у бекенді та правах MQTT дозволяв переглядати камери, активувати мікрофони та отримувати карти будинків.
- Інструменти штучного інтелекту сприяли технічному аналізу та виявленню розриву.
- Ця справа ставить під сумнів безпеку та дизайн пилососів серії 7000, а також всю екосистему розумного дому.

Який Це почалося як домашній експеримент з роботом-пилососом, підключеним до Інтернету Це стало одним із найяскравіших провалів безпеки останніх років у сфері пристроїв для розумного дому. Інженер-програміст, ентузіаст робототехніки та мешканець Барселони, Він виявив, що може взаємодіяти не лише зі своїм власним DJI Romo, а й з тисячами подібних пристроїв у різних країнах., через помилку реалізації в хмарній інфраструктурі цієї моделі.
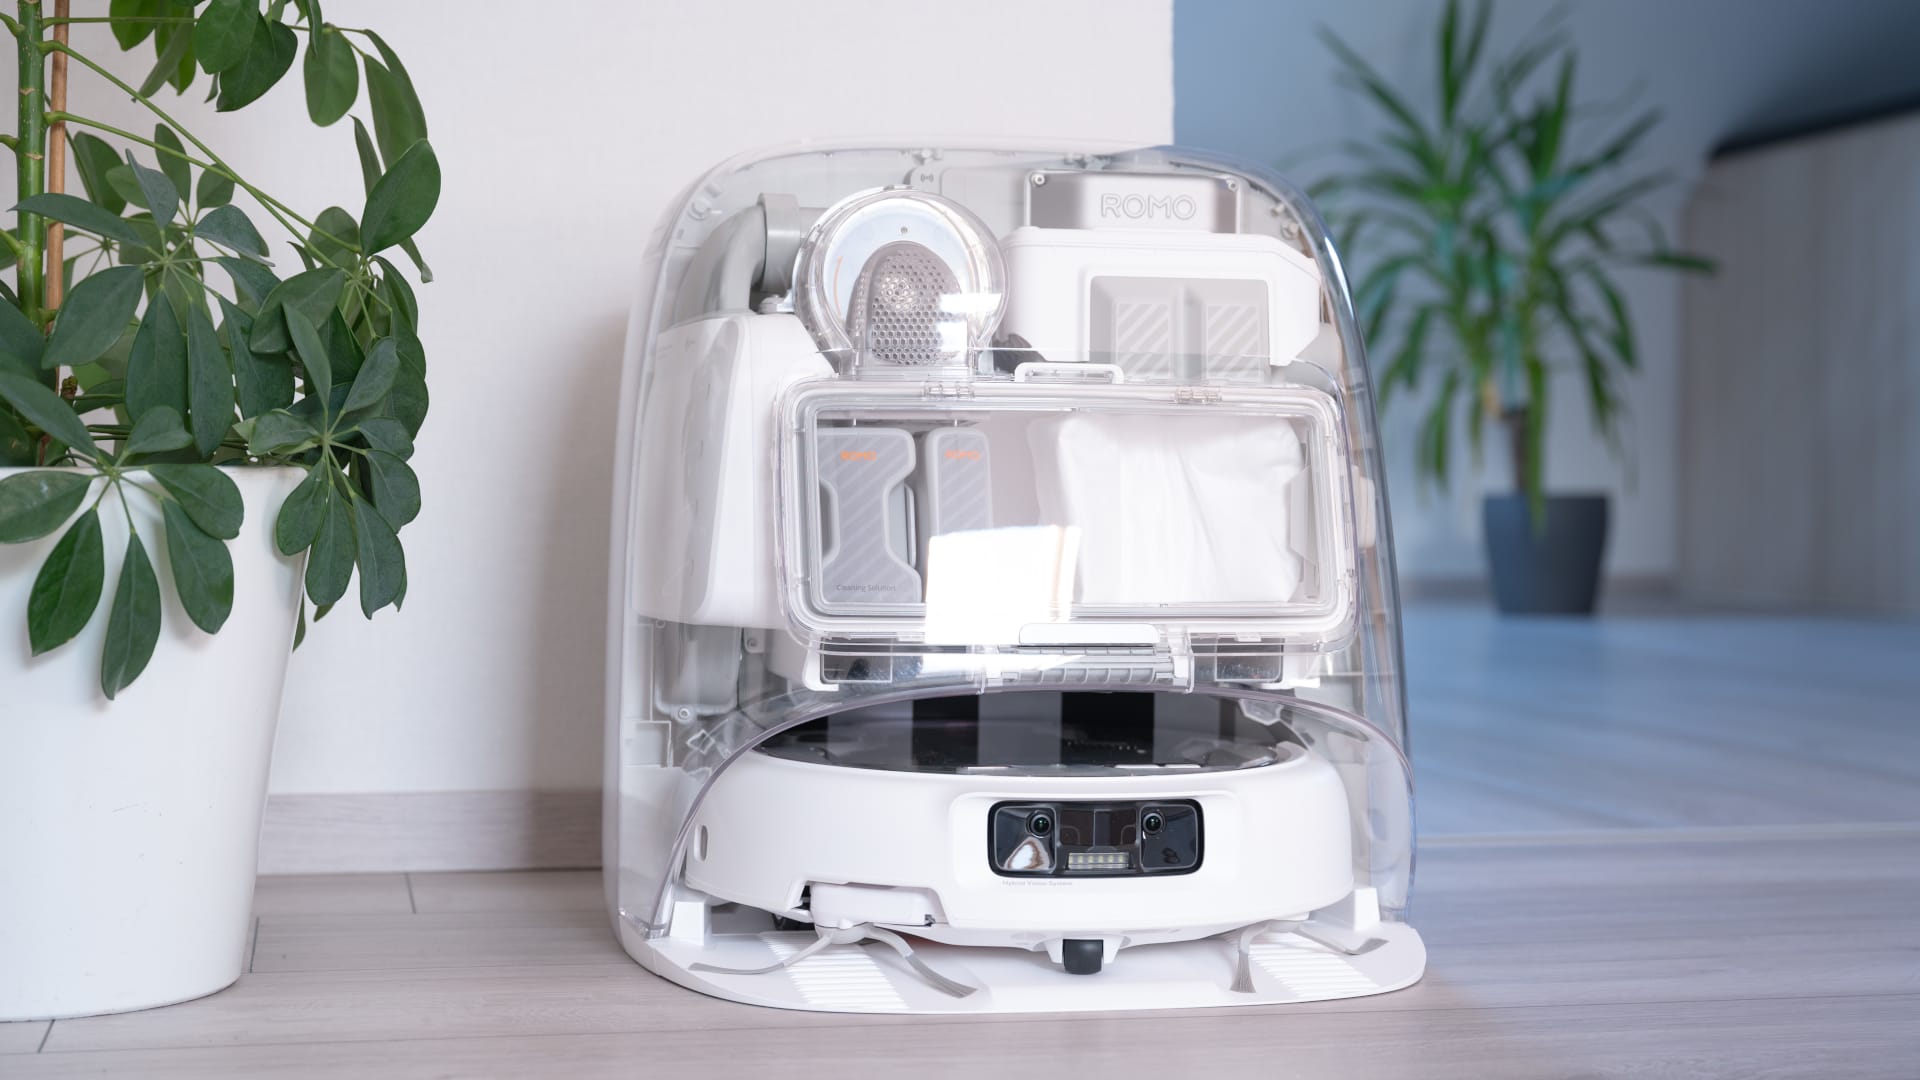
DJI Romo, роботизований пилосос із постійним підключенням до віддалених серверів та можливостями картографування дому, розроблений для інтеграції в екосистеми домашньої автоматизації через мобільні додатки. Однак під час аналізу того, як керувалося зв'язком між пристроєм та хмарою —включаючи автентифікацію та авторизацію сеансу— Дослідник виявив, що сегментація між користувачами була недостатньою..
Від хобі до глобального провалу в безпеці
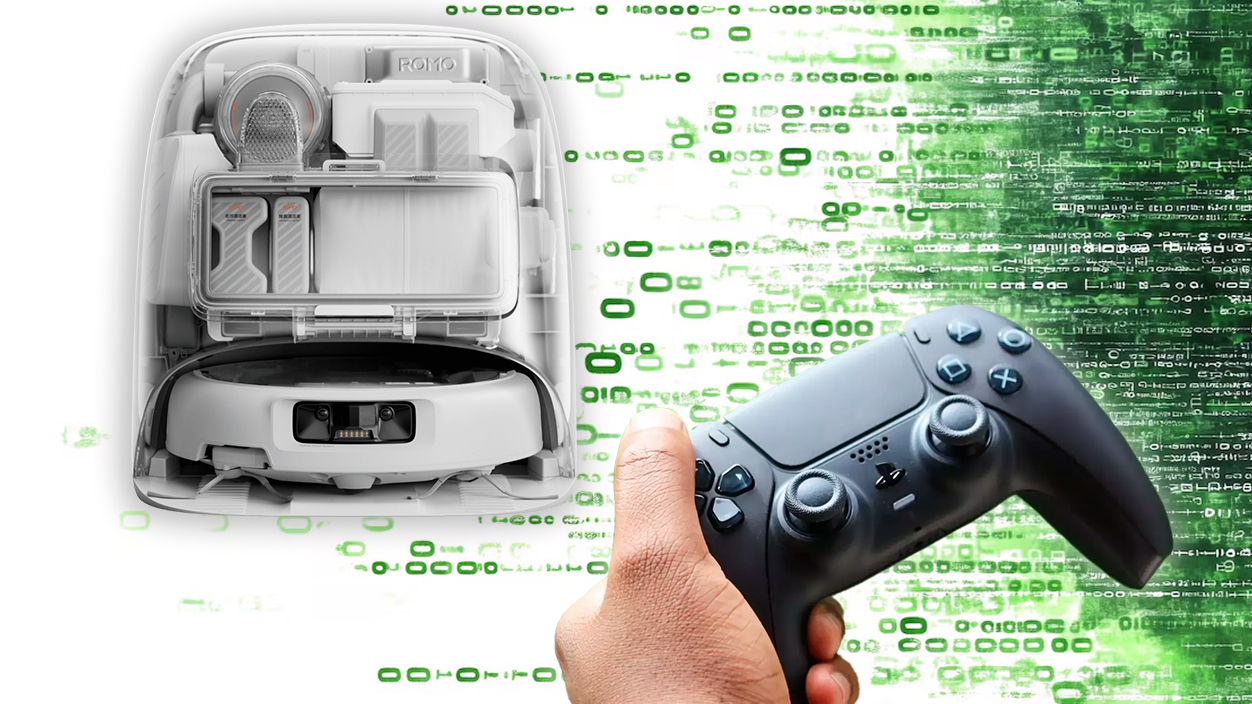
Справа почалася досить невинно: Інженер намагався керувати своїм DJI Romo за допомогою контролера PlayStation 5з метою дослідження нових форм взаємодії для побутових роботів. Маючи досвід у зворотному проектуванні та аналізі мережевих протоколів, використовувані діагностичні інструменти таУ деяких випадках, Підтримка штучного інтелекту для дослідження логіки зв'язку між роботом-додатком та віддаленими сервісами.
Те, що починалося як прості запити статусу та команди руху, завершилося тривожним відкриттям: підписавшись на певні потоки даних, Він почав отримувати інформацію, яка не обмежувалася його власним підрозділом, але Він походить від кількох роботів DJI Romo розподілені по різних країнах. Це свідчить про те, що логіка контролю доступу до хмари неправильно застосовувала обмеження на основі користувача або облікових даних.
Які дані були розкриті?
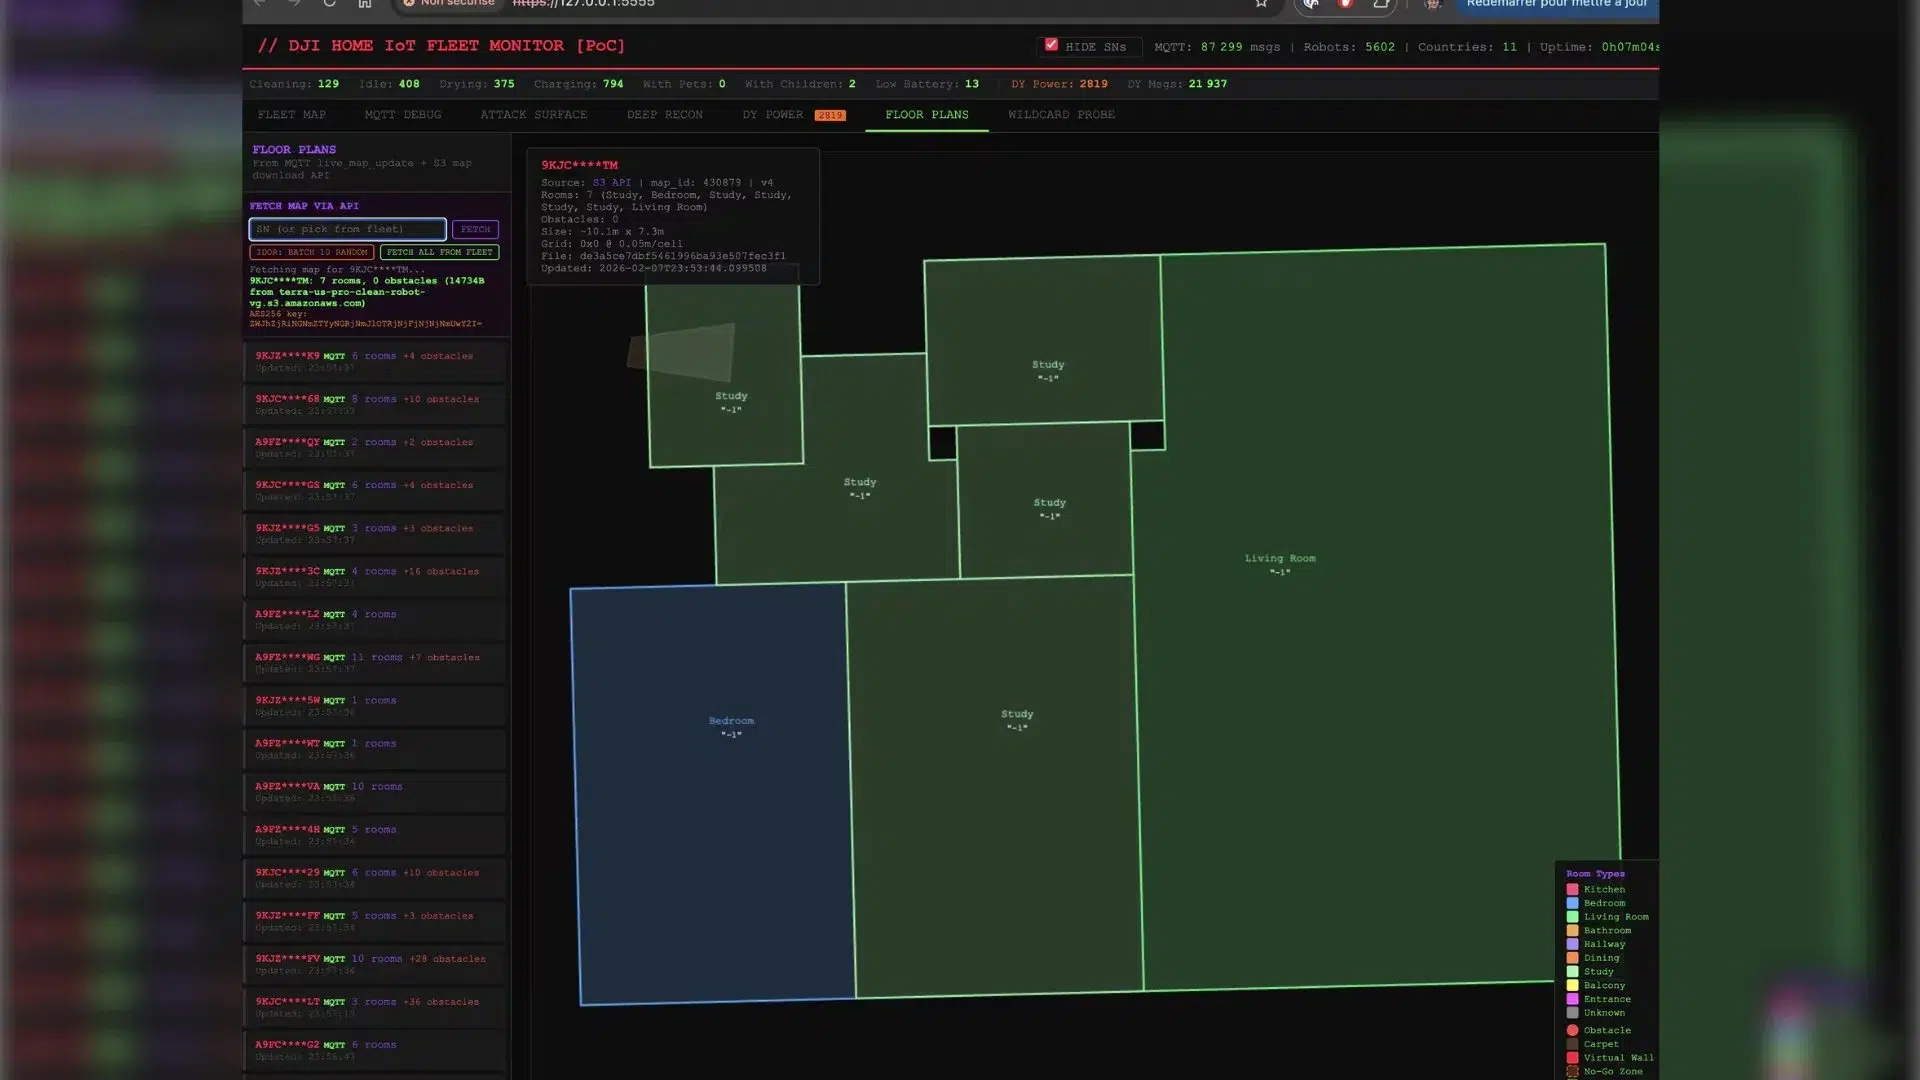
Окрім кількості потенційно постраждалих одиниць, Спільноту кібербезпеки непокоїв тип інформації, яку обробляють ці пристрої.Роботизовані пилососи, такі як DJI Romo Вони створюють детальні карти інтер'єрів будинків оптимізувати маршрути очищення, що теоретично є висококонфіденційні дані з точки зору домашньої приватності.
У деяких моделяхтакож додаткові датчики доступні — такі як камери або мікрофони, спочатку призначені для функцій навігації або виявлення перешкод, — які Вони можуть становити більшу небезпеку, якщо зловмисник отримає до них доступ. без належного захисту.
Як виникла невдача?
За словами самого дослідника, недолік полягав не в шифруванні комунікацій, оскільки вони могли бути зашифровані під час передачі, а в логіці авторизації платформи: потрапивши в інфраструктуру, Не було достатньо механізмів, щоб гарантувати, що автентифікований токен або сеанс матиме доступ лише до даних робота певного користувача..
Це дозволено, в лабораторному середовищі, контрольованому аналітиком, підписатися на потоки даних з кількох одиниць та отримувати події статусу від роботів, які ним не зареєстровані.
Що це означає для підключених будинків?
Після підтвердження рішення, Інженер вирішив не автоматизувати або не використовувати цю вразливість у великих масштабах та дотримувався принципів відповідального розкриття інформації.Спочатку зв’яжіться з виробником і дайте достатньо часу для розробки рішення, перш ніж оголошувати проблему публічно.
Згідно із заявами та наступними публікаціями самого дослідника, Компанія визнала проблему з перевіркою доступу та заявила, що розгорнула виправлення у своєму серверному середовищі. посилити розподіл дозволів між користувачами та обмежити розкриття даних третіх сторін.
Хоча публічних доказів того, що цей недолік був зловмисно використаний третіми сторонами, немає. Сам факт того, що це було відносно легко виявити, викликав занепокоєння у спільноті домашньої безпеки.
Цей інцидент нагадує нам про те, що на швидкозростаючому ринку підключених пристроїв (від пилососів до камер та домашніх помічників) Безпека та конфіденційність мають бути вбудовані в дизайн.Наприклад, детальні карти будинку можуть розкрити більше, ніж здається на перший погляд: від планування кімнат до звичок використання простору.
Крім того, справа Це ілюструє, як сучасні аналітичні інструменти, зокрема ті, що базуються на штучному інтелекті, можуть пришвидшити виявлення несправностей.Той самий потенціал, який допомагає покращити розробку програмного забезпечення, може також служити зловмисникам, якщо не застосовувати надійні розробки та незалежні аудити.
У європейському контексті зі суворими правилами захисту даних, такими як GDPR, такі типи інцидентів Це підсилює необхідність більш суворих аудитів та контролю.а також більша прозорість з боку виробників та постачальників хмарних послуг.

Я ентузіаст технологій, який перетворив свої "гікові" інтереси на професію. Я провів понад 10 років свого життя, користуючись передовими технологіями та возячись із усіма видами програм із чистої цікавості. Зараз я спеціалізуюся на комп’ютерних технологіях та відеоіграх. Це тому, що більше 5 років я писав для різних веб-сайтів про технології та відеоігри, створюючи статті, які прагнуть надати вам необхідну інформацію мовою, зрозумілою для всіх.
Якщо у вас є запитання, я знаю все, що стосується операційної системи Windows, а також Android для мобільних телефонів. І я зобов’язаний перед вами, я завжди готовий витратити кілька хвилин і допомогти вам вирішити будь-які запитання, які можуть виникнути в цьому світі Інтернету.