- Впровадження протоколів DoH та DoT через управління SSL-сертифікатами та відкриття певних портів.
- Оптимізація конфіденційності за допомогою використання зашифрованих серверів вищого рівня та налаштування довірених зворотних проксі-серверів.
- Розгортання власних профілів конфігурації для інтеграції фільтрації DNS на пристроях Android, iOS та Windows.
Як налаштувати DNS через HTTPS та DNS через TLS в AdGuard Home? Якщо ви втомилися від того, що ваш інтернет-провайдер знає про кожен ваш крок в Інтернеті, або хочете контролювати рекламу у вашому домі з будь-якого місця, налаштування власного зашифрованого DNS-сервера – найкраще рішення. Головна сторінка AdGuard se ha convertido en la herramienta estrella para quienes buscan privacidad y limpieza visual, permitiéndonos gestionar el tráfico de red sin tener que instalar extensiones molestas en cada dispositivo.
La verdadera magia ocurre cuando dejamos de usar el DNS tradicional en texto plano y saltamos a protocolos como DNS через HTTPS (DoH) y DNS поверх TLS (DoT)Йдеться не лише про блокування реклами, а й про створення стіни шифрування, яка запобігає третім сторонам стежити за вашими пошуковими запитами, роблячи ваш перегляд веб-сторінок набагато безпечнішим та конфіденційнішим, незалежно від того, чи ви на дивані у вітальні, чи підключені до загальнодоступної мережі Wi-Fi. Щоб дізнатися більше, ви можете... Як зашифрувати DNS за допомогою DNS через HTTPS.
Необхідні умови для початку складання
Щоб усе це працювало, в ідеалі вам потрібен сервер, який має виділена публічна IP-адресаЯкщо у вас його немає вдома, існують дуже недорогі хмарні варіанти, такі як DigitalOcean, Vultr або Linode. Якщо ви віддаєте перевагу чомусь більш локальному, ви можете використовувати NAS або навіть просунуті маршрутизатори, які його підтримують. Docker та Docker Compose, ya que es la forma más limpia de instalar el servicio sin ensuciar el sistema operativo.
Un punto crítico es el puerto 53. En sistemas Ubuntu o Debian, el servicio systemd-вирішено Цей порт часто монополізований, тому вам потрібно буде вимкнути його, щоб AdGuard Home міг контролювати DNS-трафік. Для цього просто зупиніть службу та вимкніть її через термінал перед запуском контейнера.
Отримання SSL-сертифікатів: основа шифрування
Без дійсного SSL-сертифіката шифрування просто не працюватиме. У вас є два варіанти: заплатити центр сертифікації або скористатися безкоштовним та ефективним варіантом Давайте зашифруємоЩоб автоматизувати це, інструмент Сертбот Це найпоширеніший метод, який дозволяє отримати необхідні файли через DNS-запит, що є найпростішим способом уникнути ускладнень.

Ще одна дуже потужна альтернатива – ЛЕГОщо особливо корисно для тих, хто хоче автоматизувати поновлення сертифікатів. Незалежно від інструменту, метою є отримання двох основних файлів: fullchain.pem (сертифікат) та privkey.pem (приватний ключ), який AdGuard Home запитуватиме для перевірки зашифрованого з’єднання.
Покрокове налаштування DoH та DoT
Після запуску AdGuard Home увійдіть до панелі керування та перейдіть до розділу Налаштування шифруванняОсь тут і відбувається дія. Ви повинні активувати шифрування та призначити ім'я сервера, який буде субдоменом (наприклад, dns.your-domain.com), до якого підключатимуться ваші пристрої.
- Сертифікати: Скопіюйте вміст файлу fullchain.pem у поле сертифіката, а закритий ключ – у відповідне поле.
- Порти: Для HTTPS (DoH) стандартним портом є 443, хоча ви можете змінити його, якщо він уже використовується. Для TLS (DoT) вам потрібно відкрити та перенаправити порт 853.
- Перевірка: Не забудьте зберегти зміни та перевірити, чи система вказує на правильність конфігурації.
Інтеграція зі зворотним проксі-проксі та Nginx
Якщо ви хочете отримати доступ до веб-інтерфейсу AdGuard Home через зручний піддомен, використовуючи Менеджер проксі-серверів NginxВам потрібно бути обережним з IP-адресами. За замовчуванням AdGuard Home може відхиляти DoH-запити, що надходять від проксі-сервера, якщо він йому не довіряє. Щоб виправити це, вам потрібно відредагувати файл AdGuardHome.yaml та додайте IP-адресу вашого проксі-сервера до списку довірені_проксі.
У конфігурації Nginx важливо включити заголовки X-Real-IP o X-Forwarded-ForЦе дозволяє AdGuard Home бачити не лише IP-адресу проксі-сервера, але й справжня IP-адреса клієнта що робить запит таким, що дозволяє застосовувати окремі правила фільтрації для кожного пристрою та не розглядати всю мережу як одного користувача.
Використання зашифрованого DNS, такого як Upstream
Ви можете не лише надавати зашифрований DNS вашим пристроям, але й AdGuard Home може запитувати інші сервери за допомогою шифрування. Замість використання простих IP-адрес ви можете налаштувати сервери вищої ланки використовуючи синтаксис TLS або HTTPS. Наприклад, ви можете Використовуйте DNS від Google через tls://dns.google або використовувати tls://1.1.1.1 para Cloudflare.
Esto crea un túnel blindado desde tu dispositivo hasta AdGuard Home y luego otro túnel desde AdGuard Home hasta el proveedor final, asegurando que без посередника може повністю прочитати вміст ваших DNS-запитів.
Конфігурація на кінцевих пристроях
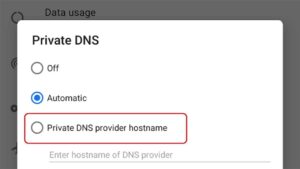
Перевага DoH та DoT полягає в тому, що багато операційних систем вже підтримують їх нативно. Android 9 або вище, puedes ir a los ajustes de red y configurar el «DNS Privado» simplemente escribiendo tu dominio. En iOS та macOS, la cosa es más sencilla si usas la «Guía de configuración» de AdGuard Home, o si prefieres saber Як змінити DNS на iPhone вручну.
Para Windows, la configuración de DNS через HTTPS Це робиться безпосередньо в налаштуваннях конфіденційності та безпеки шляхом введення URL-адреси вашого сервера. Якщо вам потрібна допомога, ви можете звернутися Як змінити DNS у Windows 11Таким чином, ви більше не залежите від підключення до локальної мережі чи використання VPN, щоб продовжувати користуватися блокуванням реклами та конфіденційністю.

Розширена фільтрація та батьківський контроль
Як тільки зашифрований тунель буде готовий, ви зможете розкрити весь потенціал списки блоківМи рекомендуємо почати з нативного списку AdGuard і додати OISD або Стівен Блек для повного захисту від шкідливих програм і телеметрії. Якщо якийсь вебсайт перестає завантажуватися, ви можете скористатися правила фільтрації налаштувань para añadir excepciones rápidas.
Para quienes tienen familia, la opción de заблоковані послуги Це чудово. Це дозволяє вам одним клацанням миші вимикати додатки для знайомств, ігри чи соціальні мережі для певних клієнтів, перетворюючи ваш сервер на потужну систему... батьківський контроль centralizado y fácil de gestionar.
Tener un servidor AdGuard Home optimizado con protocolos de cifrado permite transformar la navegación doméstica en una experiencia privada y libre de distracciones, eliminando la dependencia de los DNS del operador y blindando el tráfico contra el espionaje. Al combinar certificados SSL, la gestión de proxies inversos y la configuración nativa en dispositivos móviles, logramos que el filtrado de contenido y la protección de datos nos acompañen en cualquier lugar del mundo sin sacrificar la velocidad de respuesta.


Захоплювався технікою з дитинства. Я люблю бути в курсі подій у секторі та, перш за все, повідомляти про це. Ось чому я вже багато років присвячую комунікації на веб-сайтах технологій і відеоігор. Ви можете знайти, як я пишу про Android, Windows, MacOS, iOS, Nintendo або будь-яку іншу пов’язану тему, яка спадає вам на думку.