- Методи соціальної інженерії, які маніпулюють користувачем, змушуючи його запускати шкідливі скрипти через буфер обміну.
- Використання таких приманок, як підроблені CAPTCHA, помилки браузера або навчальні посібники з безкоштовного програмного забезпечення в соціальних мережах.
- Розгортання небезпечного шкідливого програмного забезпечення, такого як інфо-викрадачі та трояни віддаленого доступу (RAT), які крадуть облікові дані та фінансові дані.
Сторінка попросила вас натиснути Windows + R, pegues un contenido y presiones Enter para superar un CAPTCHA, actualizar el navegador o solucionar un supuesto error. Has seguido las instrucciones y ahora sospechas que podrías haber ejecutado un comando malicioso.
Esta técnica de ingeniería social se conoce como ClickFix. En lugar de aprovechar una vulnerabilidad del navegador, el atacante convence al usuario para que ejecute voluntariamente un comando de PowerShell, Símbolo del sistema u otra herramienta legítima de Windows.
Si llegaste a pulsar Enter, debes considerar el equipo потенційно скомпрометований, aunque no aparezca ninguna ventana, alerta o síntoma visible. Algunas campañas instalan ladrones de información capaces de obtener contraseñas, cookies de sesión, datos del navegador, carteras de criptomonedas y credenciales corporativas en cuestión de segundos.
La respuesta adecuada no consiste únicamente en borrar el historial del navegador. Debes aislar el ordenador, analizarlo y proteger tus cuentas desde otro dispositivo limpio.
Що саме являє собою афера ClickFix?
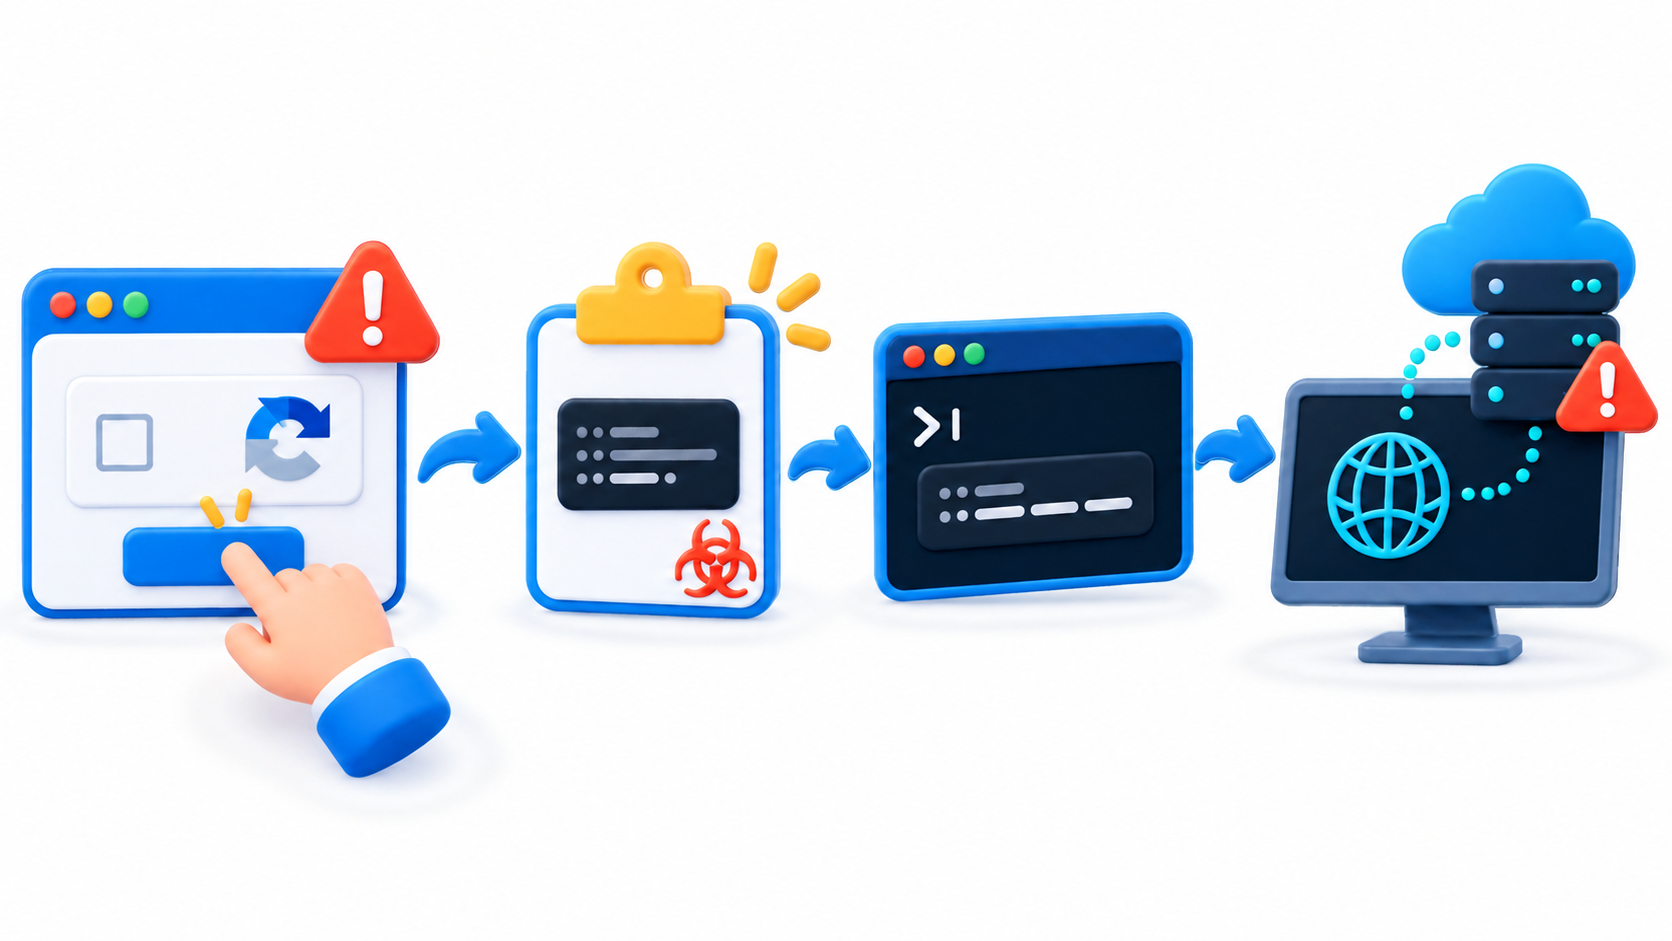
ClickFix використовує фальшиві сповіщення, щоб переконати жертву, що існує проблема, яку потрібно виправити вручну. Приманка може імітувати CAPTCHA, una actualización del navegador, un documento que no se abre, un fallo de videollamada o una comprobación de seguridad.
La página suele pedir al usuario que realice una secuencia similar a esta:
- Натисніть кнопку, таку як «Перевірити», «Копіювати рішення» або «Виправити».
- Відкрийте меню «Виконати», PowerShell, термінал або командний рядок.
- Вставте вміст, який сторінка помістила в буфер обміну.
- Натисніть Enter, щоб запустити передбачуване виправлення.
El botón puede copiar en el portapapeles un comando oculto o diferente de lo que muestra la pantalla. Al ejecutarlo, herramientas legítimas de Windows pueden conectarse a un servidor remoto, descargar componentes adicionales, iniciar código o establecer persistencia en el sistema.
No todas las campañas funcionan igual. Algunas guardan archivos en el disco, mientras que otras intentan ejecutar parte de la carga en memoria. También pueden utilizar PowerShell, MSHTA, rundll32, curl u otras herramientas presentes en Windows. El uso de componentes legítimos dificulta el análisis, pero Це не робить атаку непомітною..
Як дізнатися, чи ви справді виконали код
Відповідь залежить від останнього виконаного вами кроку:
- Ви щойно відкрили сторінку: Це не означає, що комп’ютер заражений, хоча бажано закрити вкладку та перевірити, чи оновлено браузер.
- Ви натиснули кнопку, яка скопіювала вміст: Зазвичай код ще не виконано. Скопіюйте якийсь нешкідливий текст, щоб замінити вміст буфера обміну, та закрийте сторінку.
- Ви вставили вміст, але не натиснули Enter: Закрийте вікно, не запускаючи його, та очистіть буфер обміну.
- Ви натиснули Enter: Команда вважається виконаною, навіть якщо вікно одразу закрилося або ви не побачили жодного завантаження.
- Ви прийняли запит адміністратора: Ризик більший, оскільки код міг вносити зміни з підвищеними правами доступу.
Не слід намагатися виконати команду ще раз, щоб побачити, що вона зробила. Також не рекомендується вставляти її в пошукову систему, чат або аналітичний сайт з того самого комп’ютера, оскільки вона може містити персоналізовану інформацію або бути випадково повторно активованою.
Варіанти, що використовуються для обману жертв
Una de las variantes más extendidas imita una comprobación de CAPTCHA. La web asegura que necesita verificar que el visitante es humano y muestra instrucciones para abrir Ejecutar y pegar una supuesta respuesta. Un CAPTCHA legítimo no necesita que abras una consola ni que ejecutes comandos.
También existen páginas que simulan errores de Chrome, documentos de Microsoft Office, actualizaciones de Adobe, problemas con el micrófono o fallos al cargar una videollamada. En redes sociales pueden presentarse como métodos para activar programas, instalar modificaciones de videojuegos o acceder gratuitamente a funciones de pago.
El señuelo cambia, pero la señal de alarma es siempre parecida: una página web intenta que копіювати та виконувати інструкції поза браузером.
Algunas campañas ocultan el comando mediante espacios, codificación o texto adicional. Por eso no debes asumir que es seguro porque al pegarlo solamente alcances a ver una ruta, un nombre de archivo o unas pocas palabras aparentemente normales.
Що таке FileFix і чому він використовує Провідник?
FileFix — це еволюція того ж методу соціальної інженерії. Замість того, щоб попросити вас відкрити вікно «Виконати», він намагається переконати вас вставити передбачуваний шлях у Адресний рядок Провідника файлів.
Esta barra no sirve únicamente para navegar entre carpetas: también puede procesar determinadas órdenes. Los atacantes aprovechan este comportamiento y presentan el contenido como la ubicación de un PDF, una fotografía, un informe o una carpeta compartida.
El comando real puede quedar parcialmente oculto mediante una cadena larga, espacios o elementos que hacen que la parte visible parezca una ruta legítima. Al pulsar Enter, el usuario no abre el documento prometido, sino que inicia la orden preparada por el atacante.
FileFix ya se ha utilizado en campañas reales para distribuir ladrones de información y herramientas de acceso remoto. Por tanto, también debes considerar comprometido el equipo si pegaste una supuesta ruta proporcionada por una web y llegaste a ejecutarla desde el Explorador.
Що робити одразу після запуску ClickFix
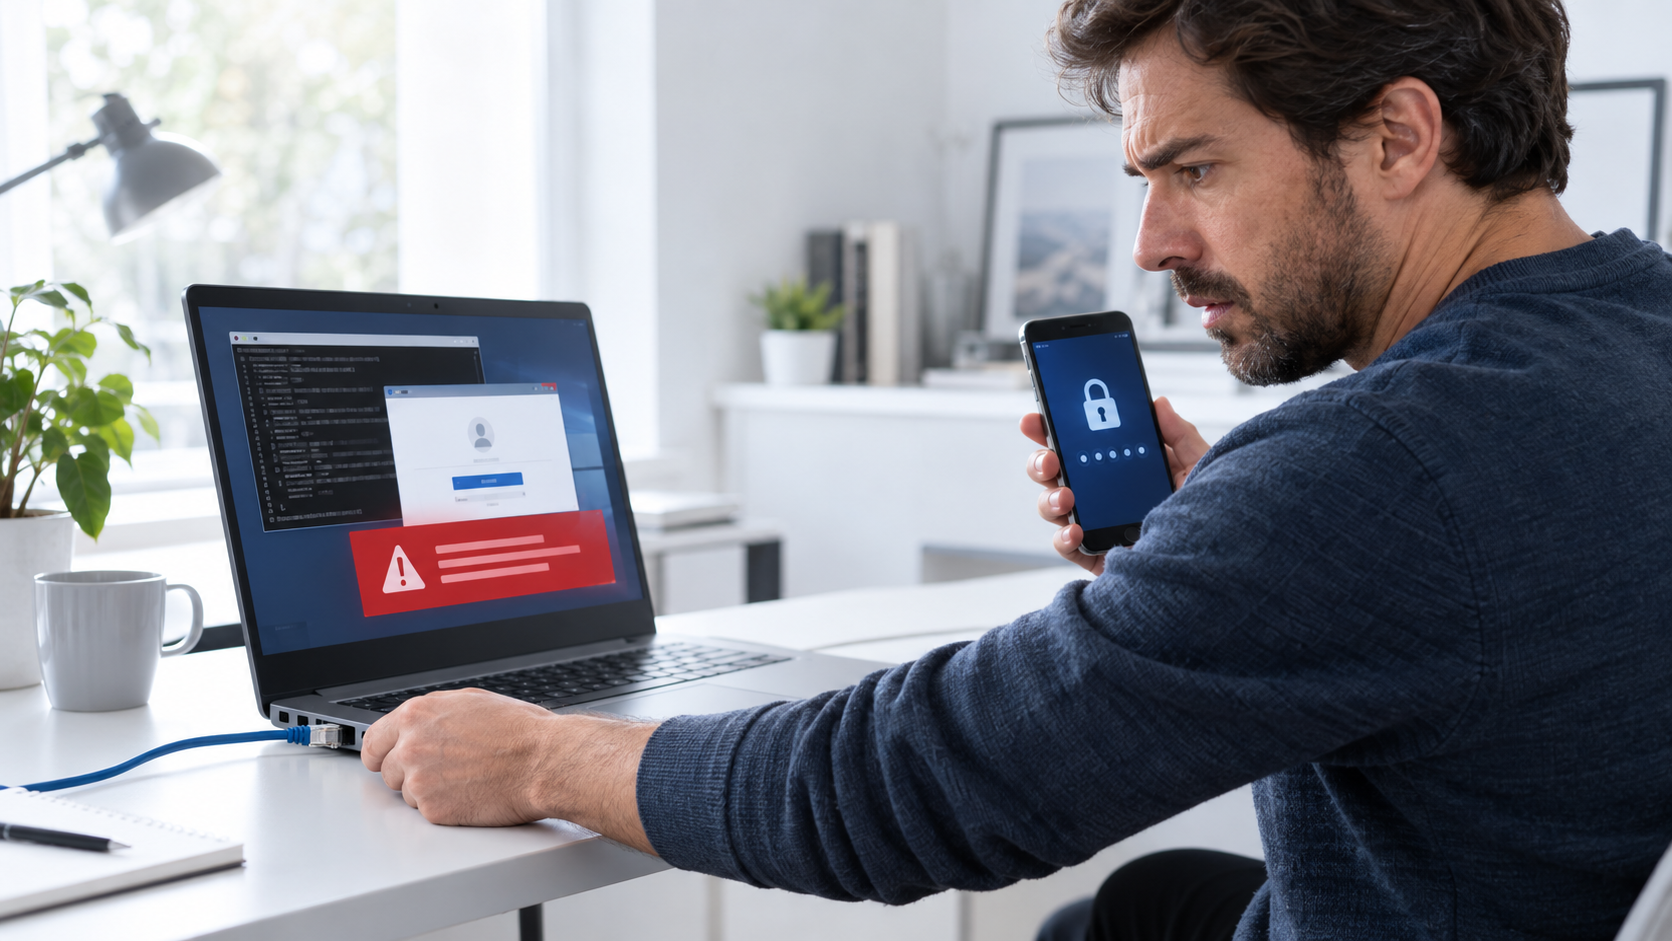
Якщо ви натиснули Enter, виконайте дії в такому порядку:
- Від’єднайте комп’ютер від Інтернету. Вимкніть Wi-Fi та від’єднайте кабель Ethernet, щоб перервати будь-які завантаження, віддалений зв’язок або витоки, які можуть все ще тривати.
- Не входьте знову до жодного облікового запису з цього ПК. Уникайте відкривання електронної пошти, банківських рахунків, менеджера паролів, соціальних мереж або криптовалютного гаманця.
- Запишіть, що сталося. Збережіть адресу сторінки, приблизний час, повідомлення, яке ви переглянули, та дії, які ви виконали на іншому пристрої. Не відкривайте посилання повторно на комп’ютері, на якому виявлено проблему.
- Використовуйте окремий, безпечний пристрій для захисту своїх облікових записів. Це міг бути оновлений телефон або комп’ютер, який не брав участі в інциденті.
- Якщо це комп'ютер компанії, негайно повідомте про це ІТ-менеджера. Не видаляйте файли, не перезавантажуйте комп’ютер повторно та не перевстановлюйте Windows самостійно, оскільки технічній команді може знадобитися зберегти докази.
Відключення пристрою не усуває загрозу. Воно лише тимчасово блокує його активність і дає вам час захистити облікові записи та підготуватися до аналізу.
Захистіть свої облікові записи з чистого пристрою
Los ladrones de información no se limitan a buscar contraseñas. También pueden copiar cookies y tokens que mantienen abiertas las sesiones del navegador. Un atacante podría reutilizarlos para entrar en una cuenta sin volver a introducir la contraseña y, en algunos casos, sin superar nuevamente el segundo factor.
Desde un dispositivo limpio, protege primero las cuentas que permiten recuperar las demás:
- Основна адреса електронної пошти.
- Менеджер паролів.
- Обліковий запис Microsoft, Google або Apple.
- Професійні або освітні облікові записи.
- Банківська справа, платіжні системи та купівля-продаж.
- Соціальні мережі, ігрові платформи та сервіси обміну повідомленнями.
У кожній службі скористайтеся опцією Закрити всі сеанси o eliminar dispositivos desconocidos. Después, cambia la contraseña por una nueva, larga y exclusiva. Cambiar solamente la contraseña puede no ser suficiente si el servicio mantiene activa una sesión robada.
Revisa también las aplicaciones conectadas, contraseñas de aplicación, reglas de reenvío del correo, métodos de recuperación y números de teléfono asociados. Elimina cualquier elemento que no reconozcas.
Activa la autenticación multifactor siempre que sea posible. Una aplicación de códigos, una llave física o una passkey suelen ofrecer más protección que los SMS, pero recuerda que el MFA no sustituye al cierre de las sesiones que ya estaban abiertas.
Si almacenabas frases de recuperación o claves de una cartera de criptomonedas en el equipo, considéralas expuestas y consulta desde un dispositivo limpio el procedimiento oficial del proveedor. Ante movimientos bancarios o pagos desconocidos, contacta inmediatamente con la entidad.
Як проаналізувати та очистити комп'ютер
Після захисту пріоритетних облікових записів проскануйте систему. У Windows 11 ви можете скористатися вбудованими інструментами безпеки Windows:
- ВІДЧИНЕНО Безпека Windows.
- Введіть Захист від вірусів та загроз.
- Перевірте, чи захист у режимі реального часу все ще ввімкнено.
- Перевірити Історія захисту шукати виявлення, що збігаються з часом інциденту.
- Введіть Варіанти іспитів і виконує повний іспит.
- Потім виберіть Автономний антивірус Microsoft Defender.
- Збережіть відкрите завдання та підтвердіть перезапуск.
El análisis sin conexión se ejecuta fuera del entorno habitual de Windows, lo que dificulta que el malware activo se oculte o interfiera con el análisis.
También conviene revisar las extensiones del navegador, las aplicaciones instaladas recientemente, los programas de inicio y cualquier herramienta de acceso remoto que no reconozcas. No obstante, la ausencia de elementos sospechosos no garantiza que el sistema esté limpio.
Si el antivirus detecta un infostealer, un troyano de acceso remoto o varios componentes relacionados, la opción más segura puede ser скидання або перевстановлення Windows. Utiliza una imagen oficial y restaura únicamente documentos procedentes de una copia realizada antes del incidente o examinada cuidadosamente.
No recuperes ejecutables, scripts, instaladores ni perfiles completos del navegador desde una copia potencialmente contaminada. Si después de reiniciar reaparecen detecciones, procesos desconocidos o conexiones sospechosas, deja de utilizar el equipo hasta completar una reinstalación limpia o recibir asistencia profesional.
Яку інформацію могли викрастити
Кампанії ClickFix використовуються для розповсюдження різних сімейств шкідливих програм, тому Немає єдиного переліку наслідківСеред потенційно розкриті дані Вони знаходяться:
- Паролі, збережені в браузерах.
- Файли cookie та токени ініційованих сесій.
- Дані, що зберігаються у формах та функціях автозаповнення.
- Файли, завантаження та документи на робочому столі.
- Облікові дані VPN, FTP, електронної пошти та інструментів розробки.
- Інформація про криптовалютні гаманці та розширення.
- Знімки екрана та системна інформація.
Otras campañas instalan herramientas de acceso remoto que permiten al atacante mantener el control, ejecutar nuevas cargas o explorar una red empresarial. Por este motivo, no debes esperar a observar cargos, accesos o mensajes extraños para comenzar la recuperación.
Durante las semanas posteriores, vigila los inicios de sesión, los cambios de correo o contraseña, las reglas nuevas en el buzón y las operaciones financieras. Desconfía también de códigos de autenticación o solicitudes de aprobación que no hayas iniciado.
Як запобігти майбутнім кампаніям ClickFix та FileFix
Un CAPTCHA, una actualización del navegador o una página de videollamada legítimos no te pedirán que abras Ejecutar, PowerShell, Terminal o el Explorador para pegar un comando.
Si un soporte técnico te proporciona instrucciones de consola, Будь ласка, переконайтеся, що ви зв'язалися з сервісом через його офіційний вебсайт y entiende qué hará cada paso antes de ejecutarlo. No confíes en un chat, anuncio o número de teléfono mostrado por una página que acaba de presentar un error urgente.
También es recomendable:
- Оновлюйте Windows, браузер та антивірус.
- Встановлюйте програми лише з їхніх офіційних вебсайтів або перевірені магазини.
- Уникайте активаторів, тріщин та так званих безкоштовних методів поділилися в соціальних мережах.
- Використовуйте обліковий запис без прав адміністратора для щоденних завдань.
- Використання унікальні паролі і менеджер паролів.
- Активація MFA або ключів доступу у важливих рахунках.
- Зберегти незалежні резервні копії з критично важливих документів.
Bloquear la ventana Ejecutar puede reducir una variante concreta, pero no elimina ClickFix: los atacantes pueden trasladar el engaño a PowerShell, Terminal, el Explorador de archivos u otras herramientas. La defensa más eficaz consiste en reconocer el patrón y no ejecutar comandos copiados desde páginas inesperadas.
Si ya pulsaste Enter, no des por hecho que todo está bien porque el ordenador funciona con normalidad. Aísla el equipo, protege las cuentas desde otro dispositivo, revoca las sesiones y completa un análisis sin conexión. Actuar durante los primeros minutos puede reducir considerablemente el alcance del incidente.

Я ентузіаст технологій, який перетворив свої "гікові" інтереси на професію. Я провів понад 10 років свого життя, користуючись передовими технологіями та возячись із усіма видами програм із чистої цікавості. Зараз я спеціалізуюся на комп’ютерних технологіях та відеоіграх. Це тому, що більше 5 років я писав для різних веб-сайтів про технології та відеоігри, створюючи статті, які прагнуть надати вам необхідну інформацію мовою, зрозумілою для всіх.
Якщо у вас є запитання, я знаю все, що стосується операційної системи Windows, а також Android для мобільних телефонів. І я зобов’язаний перед вами, я завжди готовий витратити кілька хвилин і допомогти вам вирішити будь-які запитання, які можуть виникнути в цьому світі Інтернету.