- 错误 1219 是由于使用了不兼容的连接凭据造成的。
- 更改身份前,您必须断开服务器资源。
- 已保存的凭据和打开的连接是分开管理的。
- 启用 SMB 1.0 或不安全的访客网络并不能解决此冲突。
El 访问共享文件夹时出现错误 1219 当 Windows 检测到在同一登录上下文中,使用不同用户名连接到同一服务器时,会出现此错误。连接网络驱动器、打开服务器上的不同文件夹或尝试更改用于登录的帐户时,都可能遇到此错误。
例如,如果您已经打开 \\SERVIDOR\Ventas 使用账户尝试登录 \\SERVIDOR\Sistemas 使用其他帐户可能会导致冲突。要解决此问题,您需要找到之前的连接,关闭它们,然后使用正确的帐户重新登录。
共享文件夹中出现错误代码 1219 是什么意思?
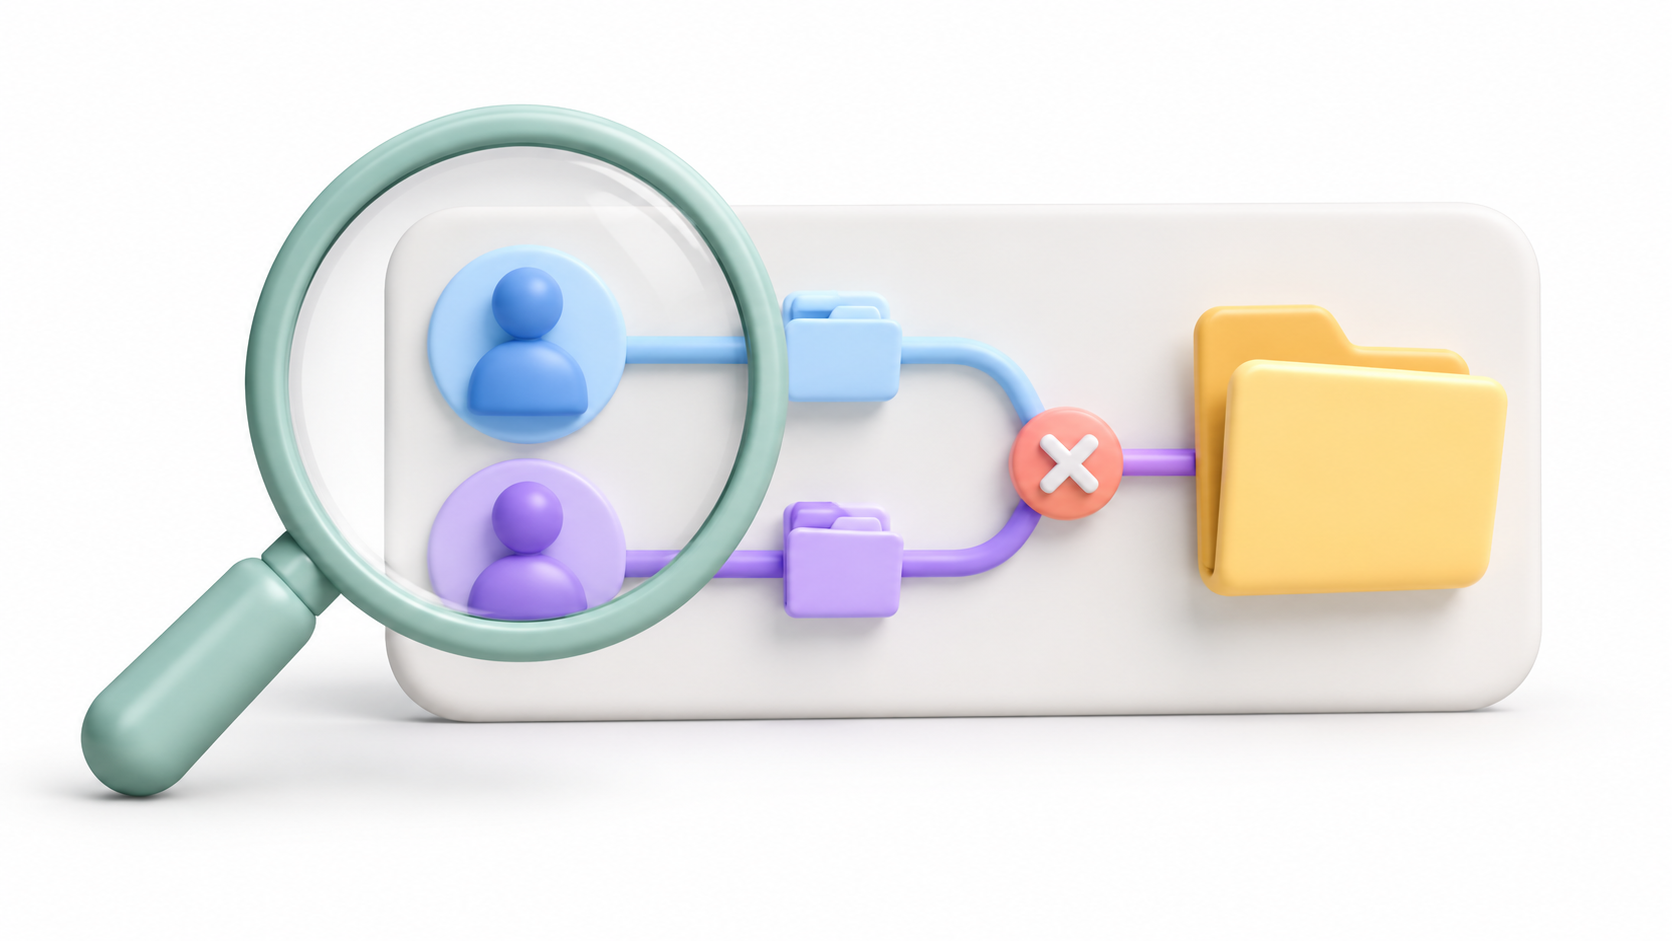
该消息通常表示不允许使用多个用户名连接到同一服务器。 冲突可能会影响该服务器上托管的不同文件夹。更改共享资源与连接到另一台计算机并不相同。
这并不一定意味着密码错误。可能是 Windows 系统之前使用的连接与新请求的身份不兼容。
因此,在修改权限或更改安全设置之前,请确认通知中明确提及了以下内容: 系统错误 1219路径未找到或访问被拒绝需要进行不同的检查。
识别与网络使用相关的开放连接
保存服务器上所有打开的文档,并关闭所有窗口或应用程序及其所属文件夹。然后,打开命令提示符。 使用出现问题的同一用户和权限级别。.
如果问题出现在常规文件资源管理器中,请先使用普通命令提示符。以管理员身份运行命令提示符可能会提供不同的上下文,从而导致难以进行比较。
检查现有连接:
net use找到指向受影响服务器的路径。路径中可能包含字母,例如: Z:以及其他未分配字母的设备。断开连接前,请记下您需要恢复的资源。
有关 PowerShell 的更多信息,您可以参考:
Get-SmbConnection |
    Select-Object ServerName, ShareName, UserName, Credential, Dialect, NumOpens
此命令允许您查看查询返回的 SMB 连接的服务器、资源和身份。它不会删除连接或修改其配置。
断开与受影响服务器的资源连接。
删除与该服务器的所有连接。以下示例是根据连接显示方式提供的不同处理方法:
net use Z: /deletenet use \\SERVIDOR\Ventas /delete对同一服务器上其他出现冲突的资源重复上述步骤。如果连接似乎出现问题, IPC$您也可以通过指定其确切路由来断开连接:
net use \\SERVIDOR\IPC$ /delete断开驱动器连接并不会从服务器上删除文件。但是,这会中断该连接的访问。如果 Windows 警告您有打开的文件或资源正在使用,请返回应用程序,保存您的工作,然后关闭它们,再继续操作。
避免以……开头 net use * /delete:取消该命令管理的所有网络连接,包括与问题无关的连接。
检查您保存的凭据并重新连接
如果 Windows 恢复使用旧帐户,请打开 凭证管理器 从控制面板输入 Windows 凭据检查与服务器名称、IP 地址或别名对应的条目。
仅从受影响的计算机中删除过期的凭据。您还可以从控制台查看已存储的条目:
cmdkey /list要删除特定条目,请使用其确切的删除位置。例如:
cmdkey /delete:SERVIDOR删除已保存的凭据本身并不会关闭已打开的 SMB 连接。 因此,必须同时断开先前资源的连接才能进行此检查。
然后,重新连接具有必要权限的帐户:
net use Z: \\SERVIDOR\Compartida * /user:DOMINIO\usuario /persistent:no请将服务器、文件夹和用户替换为您自己的信息。星号会让 Windows 提示您输入密码,但不会在您输入时显示密码。 /persistent:no 请勿保存此新任务以供下次登录使用。
如果您使用的是服务器或 NAS 上的本地帐户,请使用与该设备对应的用户格式。
如果错误代码 1219 再次出现该怎么办?
检查是否有任何应用程序、资源管理器窗口或启动设置重新与旧身份建立连接。请再次检查。 net use 重现故障后。
如果无法释放会话中的连接,请保存您的工作并 注销 Windows 在重新登录之前。在受管系统中,它会告知管理员涉及哪些服务器和帐户,以便管理员检查自动重新创建的连接。
稳定的解决方案是使用经过授权的身份来访问您所需的资源。它不需要在所有员工之间共享服务帐户,也不需要授予管理员权限。
我可以使用服务器的 IP 地址还是别名?
微软文档中提到,使用 IP 地址或其他 DNS 别名作为替代方案,可能会导致客户端将目标地址视为不同的服务器。然而, 它们并不能完全替代正确的配置.
在企业网络中,通过 IP 地址访问可能会妨碍 Kerberos 的正常使用,如果 NTLM 被阻止,则访问可能会失败。别名也需要一致的命名和身份验证配置。如果您需要同时使用两个身份,请咨询您的管理员以确定合适的选项。
如果高级应用程序、服务或任务失败
即使某个驱动器盘符出现在资源管理器中,也不保证它在以管理员身份运行的程序中也可用。驱动器盘符与登录上下文绑定,可能无法在普通会话和提升权限的会话之间共享。
对于在其他上下文中运行的服务和进程,请使用类似这样的 UNC 路径: \\SERVIDOR\Compartida 并检查运行该进程的帐户的权限。 UNC 路径避免了对信函的依赖,但并不能授予访问权限或消除凭证冲突。
该命令 whoami 它可以识别运行该命令的控制台的用户;但它本身并不能表明其他服务使用的身份。
不要将 1219 与其他访问块混淆
如果重新连接后消息发生变化,请在进一步修改凭据之前诊断新错误:
- 未找到路线: 检查服务器名称、共享文件夹和连接情况。
- 拒绝访问: 请求审核所用账户及其权限。
- 已阻止未经身份验证的访客: 通常情况下,与其启用不安全的访问,不如在服务器或 NAS 上配置一个有效的用户。
- SMB 安全不兼容: 与管理员一起检查服务器或 NAS 设置和更新。
请勿启用 SMB 1.0 来尝试修复错误 1219。Windows Server 2012 R2 支持 SMB 3.02,启用旧版本协议无法解决身份冲突。禁用用户帐户控制 (UAC) 或降低 SMB 保护级别也并非使用正确帐户重新连接所必需的。

我是一名技术爱好者,已将自己的“极客”兴趣变成了职业。出于纯粹的好奇心,我花了 10 多年的时间使用尖端技术并修改各种程序。现在我专攻计算机技术和视频游戏。这是因为 5 年多来,我一直在为各种技术和视频游戏网站撰写文章,旨在以每个人都能理解的语言为您提供所需的信息。
如果您有任何疑问,我的知识范围涵盖与 Windows 操作系统以及手机 Android 相关的所有内容。我对您的承诺是,我总是愿意花几分钟帮助您解决在这个互联网世界中可能遇到的任何问题。