- TrustedInstaller 是 Windows 模块安装程序服务,用于保护和更新关键的操作系统文件。
- 只有 TrustedInstaller 和一些服务组才能修改 Windows Defender 或核心二进制文件等组件。
- 更改 TrustedInstaller 管理的拥有者和权限会降低安全性,并可能损害 Windows。
- 在修改受保护的文件之前,建议使用 SFC、DISM 等工具以及特定的反恶意软件解决方案。
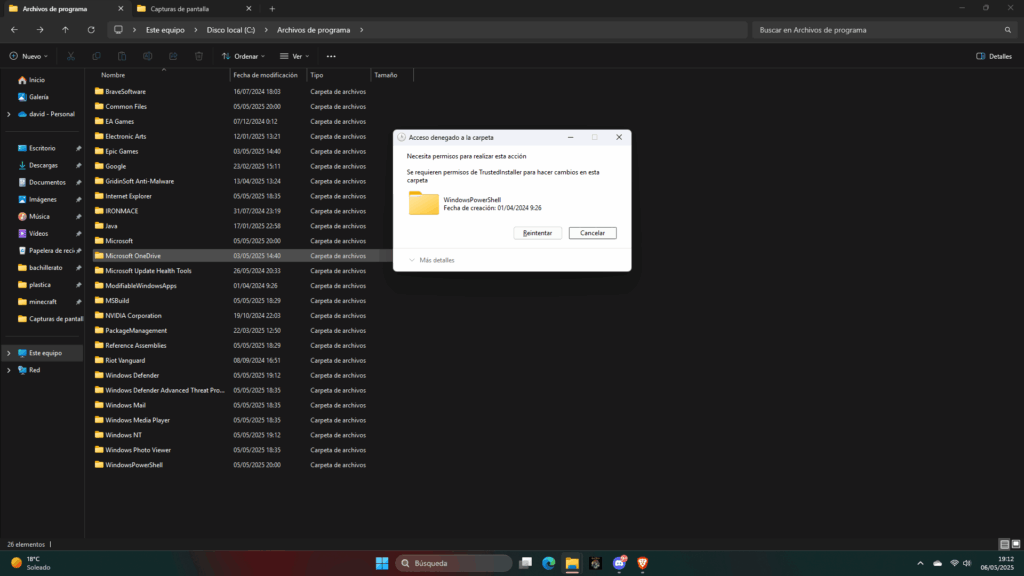
如果您曾经尝试删除或修改 Windows 文件,并收到一条消息提示您需要 TrustedInstaller 权限你并不孤单。这个Windows组件引发了很多疑问,因为它看起来好像会“锁定一切”,但实际上,它是保护系统的关键组成部分。
与此同时,一些用户注意到他们的电脑运行速度变慢了,他们发现 TrustedInstaller.exe 占用大量内存 或者 CPU,或者他们在调查潜在恶意软件时发现属于该所有者的文件夹。安全专家和渗透测试人员在想要停止诸如此类的服务时也会遇到 TrustedInstaller。 Windows Defender 或者修改系统二进制文件以进行渗透测试。
TrustedInstaller 进程是什么?它的用途是什么?
TrustedInstaller.exe 是 Windows 模块安装程序服务的可执行文件。这是微软官方的一个组件,属于所谓的 Windows 资源保护 (WRP)该机制负责保护重要的系统文件、注册表项和其他关键资源,防止其被轻易修改。
它的主要任务是管理 安装、修改和删除 Windows 组件: Windows 更新新的系统功能、补丁、内核 .dll、.sys 和 .exe 文件等。当 Windows 需要更新这些受保护的项目之一时,它会启动 TrustedInstaller 服务,进行必要的更改,然后通常会停止该服务。
如果你查看许多系统文件的属性,例如旧版 Windows 中的经典计算器,你会发现…… 文件所有者是 TrustedInstaller即使您是管理员,或者拥有 SYSTEM 权限,您也无法在未先通过此服务施加的保护之前删除或替换这些文件。
TrustedInstaller 也充当 系统的特殊“服务组”从 Windows Vista 开始,Windows 内部使用服务安全标识符 (Service SID) 功能,将每个服务与一个类似“NT SERVICE\ServiceName”的安全标识符关联起来。以 TrustedInstaller 为例,当您使用 PowerShell 和 Get-Acl 等工具查询权限或 ACL 时,该组会显示为“NT SERVICE\TrustedInstaller”。
多亏了这些合成组,每个服务都可以获得对文件、注册表项、管道和其他可保护对象的非常细粒度的权限,而无需总是使用系统的通用帐户。 TrustedInstaller 的权限甚至比 SYSTEM 还高。 关于它所控制的资源,正是为了让它能够不受限制地更新或修复系统。
TrustedInstaller 与 Windows 更新和 Windows Defender 的关系
实际上,TrustedInstaller 主要在系统需要时发挥作用。 安装 Windows 更新或修改受保护的组件通常情况下,在 Windows 更新运行时、添加或删除 Windows 功能时,或者在某些系统修复操作期间,您会看到它处于活动状态。
一个非常明显的例子是它与……的互动 Windows Defender (WinDefend 服务和 MsMpEng.exe 进程)。Defender 是微软内置的杀毒软件,它拥有自己的服务,服务组为“NT SERVICE\WinDefend”。为了更新杀毒软件,有时需要暂时停止其服务并替换引擎文件,例如 mpengine.dll。
如果您查看 Windows Defender 服务的访问控制列表 (DACL),您会发现 只有服务本身和 TrustedInstaller 拥有完全控制权。 要停止并修改它。管理员组和 SYSTEM 帐户都无法使用标准权限直接停止 WinDefend;这样做是为了加强系统安全性,防止恶意软件试图禁用防病毒软件。
对于攻击型安全专业人员来说,这成了一个有趣的挑战。许多渗透测试人员发现,即使拥有管理员权限甚至 SYSTEM 权限, 他们无法停止 MsMpEng.exe 因为它是一个受保护的进程(PPL)。即使拥有调试权限(SeDebugPrivilege),也很难打开它的令牌,这使得窃取其安全上下文变得更加复杂。
相比之下,TrustedInstaller.exe 进程虽然至关重要, 在许多版本中,它不受PPL保护。 这是 Windows 的一个特性。这被认为是一个“特性”而不是一个缺陷,因为它使得其他系统组件更容易使用某些 API 来操作它,只要它们拥有打开该进程并使用其令牌的适当权限(例如 SeDebugPrivilege)。
与 TrustedInstaller 相关的令牌、组和权限提升
在 Windows 安全中, 访问令牌是用于标识进程或线程的对象。 当您想要与受保护的资源进行交互时,就需要这样做。这相当于在夜总会门口出示您的身份证:它表明了您的身份、所属群体、权限以及完整性级别(低、中、高、系统等)。
此令牌存储诸如以下数据: 所有者用户,以及该进程所属的组权限列表和完整性级别。当进程尝试访问文件或服务时,系统会将其令牌信息与对象的访问控制列表 (DACL) 进行比较,以决定是否允许该操作。
权限提升攻击的一个关键细节是,拥有足够权限的进程可以…… 冒充或复制他人的令牌如果您设法以 PROCESS_QUERY_INFORMATION 或类似权限打开目标进程,并且您的帐户具有 SeDebugPrivilege 等权限,则可以获取其令牌的句柄,并使用它来使您的进程以另一个进程的身份行事(模拟或复制令牌)。
对攻击者来说,问题在于如何到达那个点。如果你尝试 打开 TrustedInstaller 进程的主令牌 作为管理员,您会发现这还不够:该令牌的访问控制列表 (ACL) 并未授予您读取或模拟该令牌的权限。只有以 SYSTEM 身份运行,您才能正确访问和使用该 TI 令牌。
因此,许多权限升级方法都涉及首先从管理员权限跳转到 SYSTEM 权限。一种经典的技巧是滥用诸如以下进程: Winlogon.exe它以 SYSTEM 帐户身份在与交互式用户相同的会话中运行,并且其令牌具有相对宽松的访问控制列表 (ACL)。如果您是管理员,则可以以模拟权限打开 Winlogon 令牌,并将权限提升到 SYSTEM。
一旦进入 SYSTEM 系统,并启用诸如以下权限: SeDebugPrivilege可以使用足够的权限(例如 PROCESS_QUERY_INFORMATION 甚至 PROCESS_ALL_ACCESS)打开 TrustedInstaller 进程(如果它正在运行),并从中获取 TrustedInstaller 组的令牌。利用该令牌,您可以以编程方式停止 WinDefend 等服务,这正是安全公告中公开的概念验证证据所展示的内容。
还有其他更复杂的变体,例如 包含 TrustedInstaller 组的 Forge 代币 虽然不能直接从 TrustedInstaller.exe 进程中窃取权限,也不能依赖不同的字符串来获取 SYSTEM 权限,但其基本思路始终是操纵令牌和 ACL 以获得该特权级别的访问权限。
为什么你不应该轻易禁用 TrustedInstaller 或篡改其权限
从家庭用户甚至技术支持人员的角度来看,最重要的是要理解这一点: TrustedInstaller 对于 Windows 的稳定性和安全性至关重要。仅仅因为某个服务“令人讨厌”就移除其权限或禁用该服务,可能会导致系统无法使用,或者至少无法正确更新。
如果您将系统文件所有者从 TrustedInstaller 更改为 Administrators,或者如果您修改 ACL 并授予权限 您的用户对关键资源拥有完全控制权你正在削弱阻止恶意软件和恶意程序替换关键文件的屏障。此外,意外删除受保护的 .dll 或 .sys 文件可能会导致蓝屏、启动错误或其他异常的程序启动问题。
还应该注意的是,TrustedInstaller 是以下组件的一部分: Windows 资源保护 (WRP)这可以防止对已签名二进制文件和核心组件进行不必要的修改。禁用此功能会阻止系统在检测到这些文件损坏或未经授权的更改时进行正确的自我修复。
在渗透测试领域,这些特性被用来展示真正的弱点,但这是在受控框架内、实验室环境中或经客户明确许可的情况下进行的。 在个人电脑或工作电脑上复制攻击性技术并不是一个好主意。 在不完全了解自己在做什么,且没有完整的备份来恢复系统的情况下。
即使在恶意软件感染的情况下,例如当您检测到一个看似恶意的文件夹出现时,也会出现这种情况。 TrustedInstaller 作为所有者通常来说,调查重现恶意软件的过程并使用专门的反恶意软件工具,比试图“杀死”TrustedInstaller 或控制它所接触的一切要明智得多。
TrustedInstaller、资源消耗和系统运行缓慢
另一个非常常见的问题是,为什么 TrustedInstaller.exe 进程会突然出现在任务管理器中。 占用大量 CPU 或内存 这会导致电脑运行速度暂时变得非常慢。这种情况通常发生在 Windows 正在搜索、下载或安装更新的时候。
大多数情况下,消费高峰是暂时的: TrustedInstaller 在对 Windows 模块应用更改时会大量运行。一旦完成,资源使用率就会恢复正常水平。如果您的计算机内存较小或机械硬盘碎片化程度较高,则在这些过程中,运行缓慢的感觉会更加明显。
如果您的浏览器或应用程序运行速度非常慢,并且您发现 TrustedInstaller 处于活动状态,则还应该检查系统的整体运行状况: 磁盘碎片、后台进程、自动启动程序 以及潜在的感染。许多第三方应用程序会写入注册表和磁盘,生成无效条目和磁盘碎片,这会增加 TrustedInstaller 的负载,并给人一种系统过载的错觉。
要查看发生了什么,您可以打开任务管理器。 Ctrl + Shift + Esc 检查 CPU、内存、磁盘和网络选项卡。如果 Windows 模块安装程序进程占用资源过多,则可能正在忙于应用更新或修复组件。
只要没有持续的错误,并且能耗不会无故持续高位数小时, 通常的做法是让程序自行完成。中途中断 Windows 更新可能会导致比它试图修复的问题更多的问题。
如何安全地处理受 TrustedInstaller 保护的文件
有时你将被迫 触摸受 TrustedInstaller 保护的文件例如,您可能需要替换损坏的 .dll 文件、清理程序遗留的锁定文件,或者遵循特定的技术支持说明。在这种情况下,明智的做法是先尝试使用内置的修复工具,然后再进行手动操作。
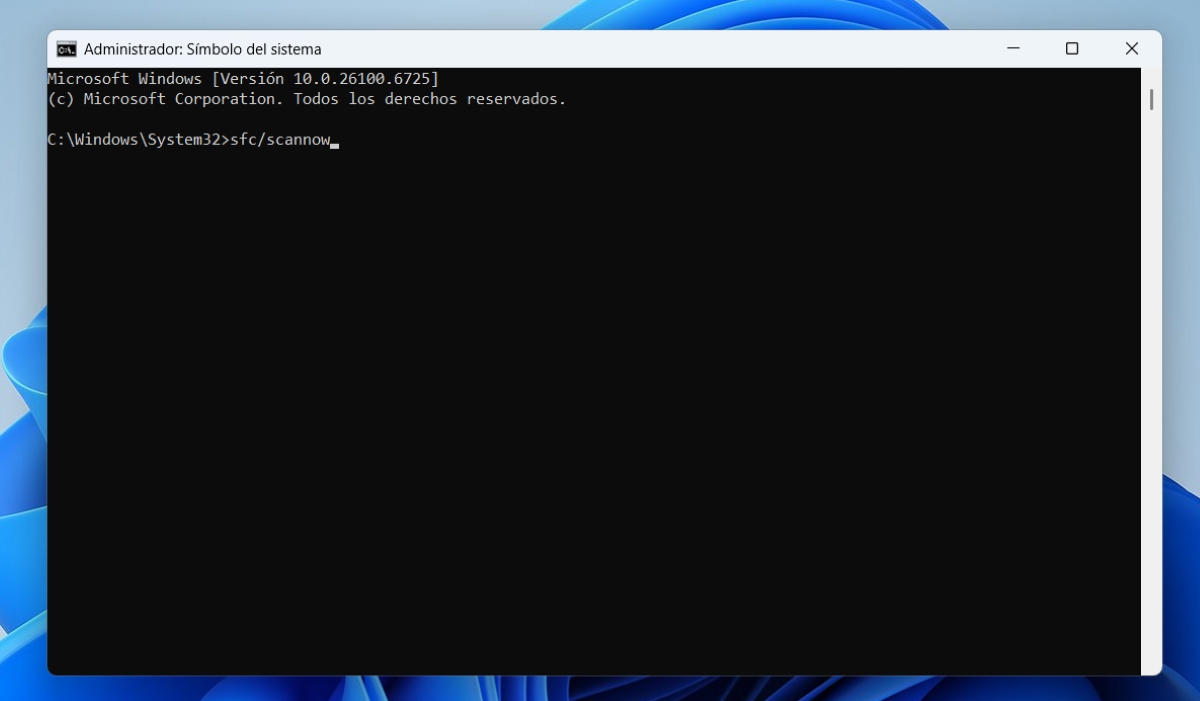
首要选项之一是运行 系统文件检查器 (SFC)这样做:
1)以管理员权限打开命令提示符点击“开始”,在搜索框中输入“CMD”,右键单击“cmd.exe”,然后选择“以管理员身份运行”。如果您的Windows系统是出厂预装版本,且您手边没有安装光盘,系统将尝试查找必要的源文件。
2) 运行命令 SFC /SCANNOW 然后按回车键。扫描可能需要一些时间,尤其是在需要检查的文件很多时,请耐心等待。Windows 将扫描受保护的组件,并使用安装在安装光盘或制造商恢复驱动器上的副本修复任何损坏或丢失的关键文件。
过程完成后,重启电脑。 检查错误是否仍然存在在许多情况下,这一简单的步骤可以解决文件锁定、轻微损坏以及尝试修改系统元素时出现的问题。
只有当标准工具(SFC、DISM、系统还原等)不起作用,并且你非常清楚自己在做什么时,这样做才有意义。 手动获取受保护文件或文件夹的所有权 并更改权限,以便能够重命名、替换或删除。
将 TrustedInstaller 的所有权更改为管理员:步骤和风险
如果在删除或修改文件时遇到需要 TrustedInstaller 权限的消息,您可以将所有者更改为 管理员 为了对其进行操作。在 Windows 系统中,典型的操作步骤如下,但前提是您了解其中的风险:
1)关闭缺少权限的通知 即使您使用的是管理员帐户,也应该提示您需要 TrustedInstaller 权限。然后,找到您要修改的文件或文件夹。
2) 右键单击文件或文件夹 然后选择“属性”。在打开的窗口中,转到顶部的“安全”选项卡,然后单击右下角的“高级选项”按钮。
3) 在高级安全选项中转到“所有者”选项卡。您会看到当前所有者是 TrustedInstaller。单击“编辑”按钮,然后在可能的新所有者列表中选择“Administrators”。
如果您要处理整个文件夹而不是单个文件,将会出现一个对话框,允许您执行以下操作: “替换子容器和对象的所有者”如果您希望所有文件和子文件夹的所有者均为 Administrators,请选中该复选框并接受更改。
单击“确定”后,确认出现的警告。从那时起,当前所有者将是 Administrators 组,而不是 TrustedInstaller。再次单击“确定”关闭窗口,返回到初始文件或文件夹属性屏幕。
现在返回“安全”选项卡,然后单击“编辑”按钮更改权限。 选择管理员组 在组或用户名列表中,以及下方的权限区域中,选中“允许”列下的“完全控制”复选框。应用更改并确认可能出现的任何安全警告。
从那一刻起,你应该能够…… 删除、重命名或修改文件 或者之前受 TrustedInstaller 保护的文件夹。但是,务必记住,任何此类更改都会降低系统安全性,并可能使其变得脆弱或不稳定,因此只能对非常特定的项目进行操作,并且必须在完全了解整个过程的情况下才能进行。
TrustedInstaller 与恶意软件:典型案例及预防措施
有时,用户会在任务管理器中发现可疑进程,例如: TextInputHost.exe 或者其他名称,经调查,这些名称似乎与恶意软件或不需要的软件有关。尝试删除源文件夹时,系统发现它们受 TrustedInstaller 保护,更改权限并删除后,重启后它们又重新出现。
文件夹有 TrustedInstaller 作为所有者并不意味着它就是合法的。然而,这并不意味着您可以直接禁用 IT 功能。更明智的做法是尝试确定是哪个进程或服务在重新创建这些文件,检查计划任务、启动服务以及任何可能使用系统身份或滥用受信任组件的持久性钩子。
如果内置工具(例如 Windows Defender)出现问题,请执行完整的系统扫描,例如 SFC /scannow 或 DISM /在线 /清理图像 如果一无所获,可能需要使用其他专门的反恶意软件工具。 分析 USB 或者寻求专业帮助。禁用 TrustedInstaller 或系统性地尝试阻止所有带有其签名的文件可能会使情况变得更糟,并破坏操作系统中正常的组件。
总之,应该避免的是…… 完全禁用 TrustedInstaller 服务 当发现可疑文件时,不应将其作为“快速修复”手段。更好的做法是专注于恶意软件的具体来源、其持久化机制,并使用合适的工具清理系统,而不是篡改 Windows 资源保护的核心机制。
了解 TrustedInstaller 在 Windows 安全架构中扮演的角色,对于解释为什么某些文件似乎无法触及,大有帮助。 为什么有些服务只能由他来停止 微软为何要将这些组件设计得如此严苛?尽管研究人员可能会在测试环境中尝试绕过这些限制,但在日常使用的电脑上,最明智的做法通常是遵守这些限制,并依赖官方的修复机制,而不是冒险尝试其他捷径。


专门研究技术和互联网问题的编辑,在不同数字媒体领域拥有十多年的经验。我曾在电子商务、通讯、在线营销和广告公司担任编辑和内容创作者。我还在经济、金融和其他领域的网站上撰写过文章。我的工作也是我的热情所在。现在,通过我的文章 Tecnobits,我尝试探索技术世界每天为我们提供的所有新闻和新机会,以改善我们的生活。