- WireGuard 具有高性能、低延迟、现代加密技术和简易设置等优点。
- 它支持漫游、断线切换和拆分隧道,非常适合移动性和安全网络访问。
- 同构和多平台配置,具有清晰的密钥管理和NAT/防火墙规则。
- 在企业环境中,它与 NAC、IDS/IPS 和目录集成,以实现受控访问。
您是否正在寻找一款速度快、安全可靠,且不会让您因无休止的配置而失去耐心的 VPN? WireGuard 这是最佳选择之一。这种现代协议优先考虑简洁性和最先进的加密技术,使任何人都能轻松建立安全隧道。
除了保护您在公共网络上的安全并允许您访问您的家庭或企业网络之外, VPN有助于绕过地理限制和审查。WireGuard 能够以出人意料的简单方式,在电脑和移动设备上提供额外的隐私和性能,并带来卓越的设置体验。
WireGuard 简述
WireGuard 是一个 VPN软件 面向第三层(L3)的开源软件 它默认完全使用UDP协议和现代加密技术。它的主要优点是设计简洁,代码行数很少,这便于审计,减少攻击面,提高性能。
与其他 VPN 不同,在这里你不需要选择几十种算法或阶段; WireGuard 定义了一个连贯的加密“包”。如果某个算法被弃用,则会发布新版本,客户端/服务器会透明地协商升级。
该协议始终以隧道模式运行,并且 它支持 IPv4 和 IPv6(必要时可将其中一个封装在另一个之内)。要使用它,您需要在路由器上打开一个(可配置的)UDP端口到您的服务器。
兼容性和支持
在防火墙的世界里, OPNsense 将 WireGuard 集成到内核中。 为了最大限度地提高速度。pfSense 的发展历程可谓跌宕起伏:它出现在 2.5.0 版本中,但由于安全问题在 2.5.1 版本中被移除,并且 现在它可以作为软件包安装。 通过网页界面进行管理。
密码学应用
WireGuard 依赖于一套经过严格审核的现代化算法: 噪声协议框架、Curve25519、ChaCha20、Poly1305、BLAKE2、SipHash 和 HKDF数据加密采用 ChaCha20-Poly1305 (AEAD),在 Curve25519 上进行 ECDH 交换,并使用 HKDF 进行密钥派生。
这种方法避免了将不同的套件混在一起。 减少配置错误由于所有节点都使用同一种加密语言,因此也简化了故障排除。
性能和延迟
极简主义的实现和底层集成允许 极高的速度和极低的延迟在与 L2TP/IPsec 和 OpenVPN 的实际比较中,WireGuard 通常表现更佳,在相同的硬件上通常能使吞吐量翻倍。
在不稳定或移动网络上, 会话恢复速度很快 网络切换(漫游)后的重新连接几乎感觉不到。对于资源有限的设备(路由器、物联网设备)而言,其低功耗优势尤为显著,能够有效节省 CPU 和电池电量。
在 Linux 上快速安装
在现代发行版中,WireGuard 已包含在稳定版软件仓库中。在 Debian/Ubuntu 系统上,只需安装即可。 更新并安装官方软件包在其他情况下,您可能需要添加存储库或激活内核模块。
sudo apt update && sudo apt upgrade -y
sudo apt install wireguard -y
sudo modprobe wireguard
如果你使用的分支在“稳定版”中没有包含该版本,你可以使用优先级更高的“不稳定/测试版”仓库,尽管 理想情况下,你应该从稳定版仓库中拉取它。 当您的发行版可用时,即可获取。
密钥生成
每个设备(服务器和客户端)都需要自己的密钥对。 保持私人房间上锁。 并且只与对等方共享公开信息。
umask 077
wg genkey | tee privatekey | wg pubkey > publickey
您可以对每个客户重复此过程,并按姓名进行跟踪。 避免同龄人之间的混淆 随着部署规模的扩大。
服务器配置
典型的文件是 /etc/wireguard/wg0.conf在本部分,您需要定义 VPN IP 地址、私钥和 UDP 端口。在每个部分中,您需要添加客户端,并允许其使用公钥和授权 IP 地址。
Address = 192.168.2.1/24
ListenPort = 51820
PrivateKey = <clave_privada_servidor>
# Ejemplo de NAT automátizado con PostUp/PostDown, si lo necesitas
#PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -A FORWARD -o %i -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
#PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -D FORWARD -o %i -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE


PublicKey = <clave_publica_cliente1>
AllowedIPs = 192.168.2.2/32

# Añade más peers según necesites
#
#PublicKey = <clave_publica_cliente2>
#AllowedIPs = 192.168.2.3/32
如果您希望允许任何客户端 IP 并单独管理路由,可以使用以下方法: AllowedIPs = 0.0.0.0/0 在对等环境中,但在受控环境中,为了便于追踪,最好为每个客户端分配 /32 的地址。
客户端配置
La 部分 它承载着 VPN 中的私钥及其 IP 地址;服务器的公钥、其端点和路由策略。
PrivateKey = <clave_privada_cliente>
Address = 192.168.2.2/32
DNS = 1.1.1.1


PublicKey = <clave_publica_servidor>
Endpoint = <IP_publica_servidor>:51820
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 25
El 持久保持活动 (25) 如果客户端位于阻止非活动映射的 NAT/防火墙之后,这将有所帮助。AllowedIPs 定义了是否将所有流量路由到 VPN (0.0.0.0/0),还是仅路由到特定子网。
网络地址转换 (NAT)、转发和防火墙
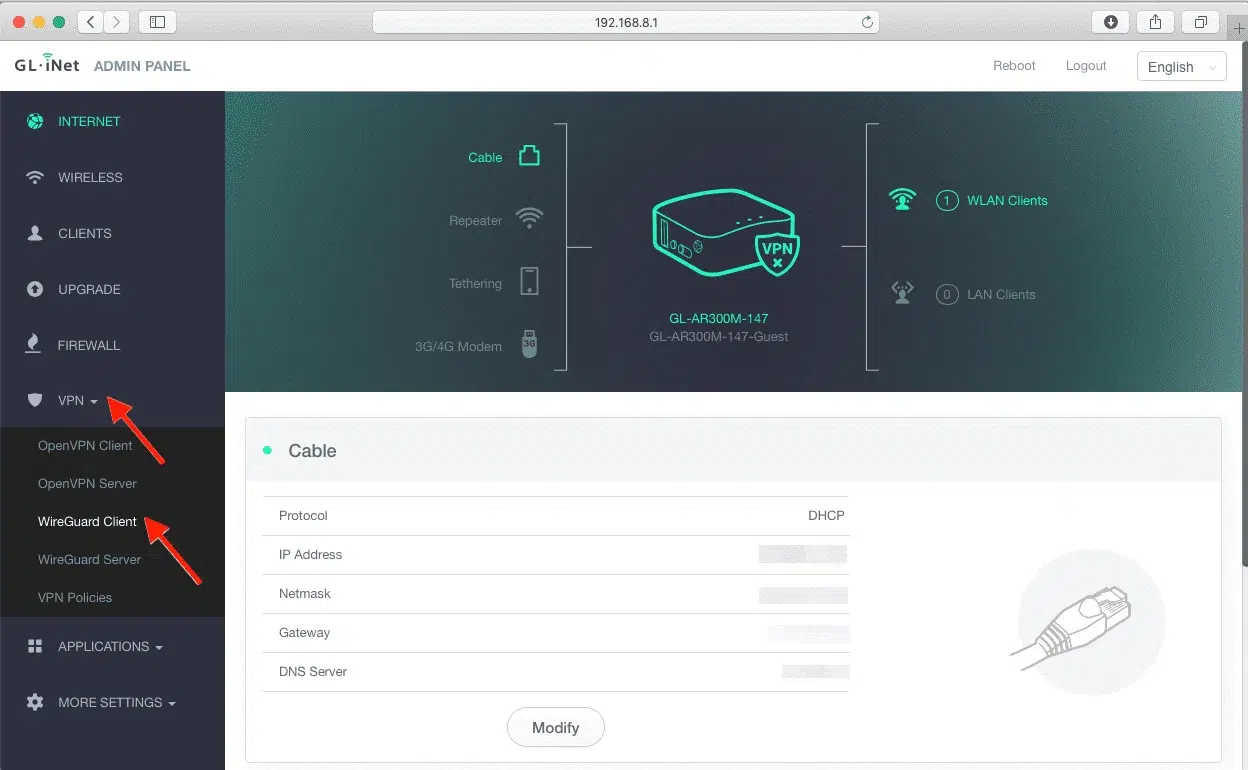
要允许客户端通过服务器访问互联网,您必须 启用IP转发 并在 WAN 接口上应用 NAT。
echo "net.ipv4.ip_forward=1" | sudo tee -a /etc/sysctl.conf
echo "net.ipv6.conf.all.forwarding=1" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p

sudo iptables -t nat -A POSTROUTING -s 192.168.2.0/24 -o eth0 -j MASQUERADE
如果您的防火墙策略比较严格, 允许 wg0 接口上的流量 在防火墙/NAT路由器上打开选定的UDP端口。
sudo iptables -I INPUT 1 -i wg0 -j ACCEPT
启动时显示界面并启用服务: wg-quick 和 systemd 他们会为你开启自动模式。
sudo wg-quick up wg0
sudo systemctl enable wg-quick@wg0
漫游、自毁开关和移动性
WireGuard 专为日常移动设备使用而设计: 如果从 Wi-Fi 切换到 4G/5G,隧道会立即重新建立。切换网络时,您不会感觉到任何严重的信号中断。
此外,您还可以启用 消灭开关 (取决于平台或应用程序)这样,如果 VPN 断开,系统会阻止流量,直到 VPN 恢复,从而防止意外泄露。
分裂隧道
分体式隧道让你决定 哪些流量通过 VPN 传输,哪些流量直接流出?有助于保持低延迟 游戏或视频通话 同时通过隧道访问内部资源。
两个典型的配置示例 在客户端,使用 AllowedIPs 指令:
# Redirección total por la VPN

PublicKey = <clave_publica_servidor>
AllowedIPs = 0.0.0.0/0
Endpoint = <IP_publica_servidor>:51820
# Solo la LAN remota (por ejemplo, 192.168.1.0/24) a través de la VPN

PublicKey = <clave_publica_servidor>
AllowedIPs = 192.168.1.0/24
Endpoint = <IP_publica_servidor>:51820
这样可以降低对速度/延迟的影响, 您优化了体验 为了你真正需要保护的东西。
WireGuard 的优点和缺点
- 赞同,支持,受赏识,有利速度快、延迟低、简单易用、采用现代加密技术、资源消耗少,并且代码库小,便于审计。
- 反对: 在某些传统生态系统中,其支持不如 IPsec/OpenVPN 成熟,高级功能(脚本和原生混淆)也较为有限,并且由于公钥与内部隧道 IP 相关联,因此存在隐私方面的考虑。
支持防火墙、NAS 和 QNAP
在防火墙类型的设备中, OPNsense 集成了 WireGuard 支持内核加速。在 pfSense 中,在稳定集成发布之前,您可以安装该软件包并通过图形用户界面 (GUI) 轻松管理它。
在 QNAP NAS 上,通过 QVPN 2, 您可以设置 L2TP/IPsec、OpenVPN 和 WireGuard 服务器。甚至可以虚拟化 Debian 系统,以便使用 AES-GCM 调整 OpenVPN 或使用 iperf3 进行测量。在高性能硬件(例如配备 Ryzen 7 和 10GbE 的 QNAP)和 10GbE 客户端的测试中, WireGuard 的性能提高了一倍 与同一本地环境下的 L2TP/IPsec 或 OpenVPN 相比。
移动端 WireGuard:优势与劣势
在 iOS 和 Android 系统上,官方应用可以轻松实现网络间的无缝切换。主要优势: 在公共 Wi-Fi 上安全浏览 您可以在酒店或机场等场所访问网络,并对您的网络服务提供商隐藏您的流量。此外,如果您搭建自己的服务器,就可以像身临其境一样访问您的家或公司。
与之对应的逻辑是: 会增加一些延迟,速度也会略微下降。尤其是在重定向所有流量的情况下。不过,WireGuard 是最省电、性能最佳的协议之一。另请参阅相关建议。 安卓 如果你的案件涉及移动设备。
在其他平台上安装和使用
在 macOS、Windows、Android 和 iOS 系统上,您都有官方应用程序;您只需要…… 导入 .conf 文件或扫描二维码 由您的配置管理器生成。该过程与 Linux 的过程几乎完全相同。
如果打算在VPS上搭建,请记住一些良好实践: 更新系统,启用防火墙如果可行,请将 WireGuard UDP 端口限制为允许的 IP 地址,并根据您的策略要求轮换密钥。
验证与诊断
为了确认一切正常,请倚靠 wg 和 wg-quick你会看到握手信息、传输的字节数以及上次交换以来的时间。
wg
wg show
如果没有网络连接,请检查: 系统路由、NAT、开放UDP端口 检查路由器,确保每个对等方的端点和密钥都正确。通常,对 VPN 服务器的 IP 地址进行 ping 测试是第一个有效的方法。
凭借简单的方法、现代的加密技术和显著的性能, WireGuard 已成为首选 VPN 之一。 适用于家庭用户和企业用户。安装简便,管理便捷,其广泛的应用场景(远程访问、站点间连接、安全移动或拆分隧道)几乎可以满足任何需求。配合良好的安全实践、精心配置的防火墙和基础监控,即可构建快速、稳定且极难被破解的隧道。

专门研究技术和互联网问题的编辑,在不同数字媒体领域拥有十多年的经验。我曾在电子商务、通讯、在线营销和广告公司担任编辑和内容创作者。我还在经济、金融和其他领域的网站上撰写过文章。我的工作也是我的热情所在。现在,通过我的文章 Tecnobits,我尝试探索技术世界每天为我们提供的所有新闻和新机会,以改善我们的生活。