- Vaultwarden 可讓您儲存通行金鑰,並使用它們來存取其他服務。
- FIDO2 作為主密碼之後的第二重身份驗證因素,保護帳戶安全。
- Vaultwarden 目前還不允許您使用通行金鑰初始化和解密保險庫。
- 註冊 WebAuthn 憑證必須使用 HTTPS 和有效的網域名稱。

通行密鑰允許使用安全密鑰、設備生物識別或 PIN 碼存取相容服務,從而避免依賴容易被網路釣魚竊取的密碼。 Vaultwarden 可以將通行金鑰儲存在保險庫中,也可以使用 FIDO2/WebAuthn 憑證新增通行金鑰。 登入時的第二次檢查.
然而,區分這些功能很重要。 Vaultwarden 是一個與 Bitwarden 用戶端相容的替代伺服器,但它並不會自動實作官方伺服器的所有功能。目前,您可以儲存其他網站的密碼並使用 FIDO2 保護 Vaultwarden,但是… 您無法完全替換主密碼。 使用通行金鑰啟動並解密保險庫。
本指南假設系統已在運作中。如果您尚未進行設置,則必須先… 使用 Docker 安裝 Vaultwarden 並配置 HTTPS.
在 Vaultwarden 中使用通行金鑰意味著什麼?
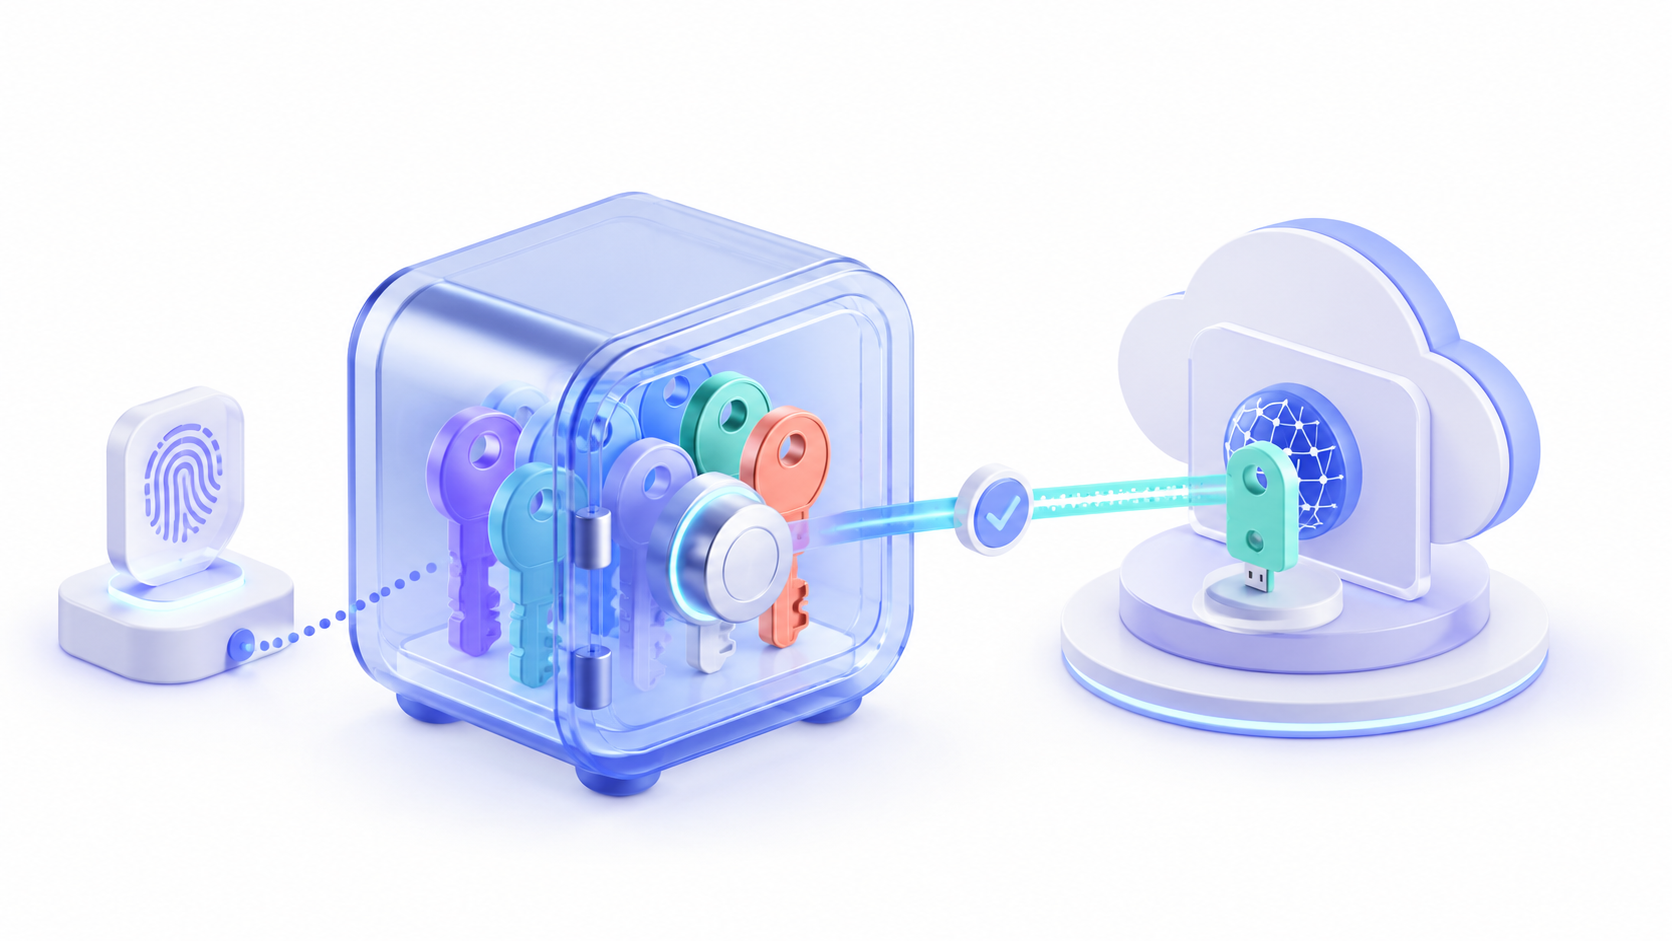
「密碼」一詞出現在 Bitwarden 用戶端的各個區域,但它並非總是指涉同一功能。在 Vaultwarden 中,需要區分以下三種情況。
| 功能 | Vaultwarden 中的可用性 | 它是做什麼用的? |
|---|---|---|
| 儲存其他網站的密碼 | 是的 | 使用儲存在保險庫中的通行金鑰存取 Google、GitHub 或其他服務。 |
| FIDO2/WebAuthn 作為第二因素 | 是的 | 輸入郵箱地址和主密碼後,確認訪問 Vaultwarden。 |
| 使用通行金鑰啟動並解密 Vaultwarden | 不 | 使用 PRF 憑證取代電子郵件、主密碼和解鎖方式。 |
Vaultwarden 添加了對以下內容的支持 儲存並使用其他網站的密碼 透過官方的 Bitwarden 擴充功能。這些憑證會作為保險庫登入元素的一部分進行同步。
它還支援使用 FIDO2/WebAuthn 的兩步驟登入。在這種情況下,您首先輸入您的電子郵件地址和主密碼,然後使用實體金鑰、Windows Hello 或其他相容的身份驗證器驗證您的身分。
第三種可能性,在Bitwarden中稱為 使用密碼登入並解鎖這需要額外的伺服器端點和對偽隨機函數 (PRF) 解密的支援。 Vaultwarden 目前尚未實現這些功能,儘管其 Web 用戶端可能會暫時顯示與此功能相關的按鈕或設定。
Vaultwarden 中設定 FIDO2 需要哪些條件
要使用密碼作為第二因素,您需要正確準備伺服器和要註冊密碼的設備。
- 最新版本 Vaultwarden 和 Bitwarden 用戶端.
- 透過穩定網域名稱存取網路保險庫。
- 具有有效證書的HTTPS連接。
- 變數
DOMAIN已配置正確的公網位址。 - 相容於 WebAuthn 的瀏覽器。
- 實體鑰匙或相容的FIDO2認證器。
- 帳戶主密碼。
Web 保險庫需要安全環境才能使用 Web Crypto 和 WebAuthn。因此,透過 IP 位址使用 HTTP 存取它可能會導致瀏覽器無法建立或使用憑證。
變數 DOMAIN 必須與進入 Vaultwarden 時所使用的位址一致:
DOMAIN=https://vault.ejemplo.com請勿使用計劃稍後變更的臨時網域註冊密鑰。 WebAuthn 憑證與服務的網域名稱關聯,如果網站識別碼發生更改,則憑證可能會停止運作。
如何啟動密碼金鑰作為第二重驗證因素
必須透過 Web 保險庫進行配置,而不是透過 Vaultwarden 管理面板進行配置。
- 使用其 HTTPS 位址開啟網路保險庫。
- 使用您的電子郵件地址和主密碼登入。
- 進入 設定 > 安全.
- 選擇 兩步驟登入.
- 尋找該選項 通行金鑰 o FIDO2 WebAuthn.
- 按 管理.
- 請再次確認您的主密碼。
- 輸入一個能夠識別設備的名稱。
- 選擇註冊或讀取金鑰的選項。
- 完成瀏覽器要求的驗證。
- 儲存更改。
身份驗證器可以是 USB 或 NFC 金鑰、Windows Hello、裝置生物辨識技術或相容的密碼管理器。具體選項取決於瀏覽器、作業系統和可用設備。
如果瀏覽器嘗試自動使用其他驗證器,請尋找類似這樣的選項: 試試另一種方法, 其他選項 或使用按鈕取消並選擇其他按鍵。
註冊憑證後,Vaultwarden 將繼續請求主密碼。通行密鑰的功能如下: 第二步驟身份驗證不能替代密碼。
如何保存恢復程式碼
啟用任何兩步驟驗證登入方式後,您必須立即儲存恢復碼。否則,遺失金鑰或設備可能會導致您永久無法存取保險庫。
- 打開 設定 > 安全.
- 進入 兩步驟登入.
- 選擇 查看恢復代碼.
- 請輸入主密碼。
- 複製或列印顯示的驗證碼。
儲存 金庫外部將紙本副本保存在保險箱中,或將加密文件儲存在已斷開連接的裝置上,可以避免需要登入 Vaultwarden 才能重新存取 Vaultwarden 的循環問題。
使用恢復代碼後,該帳戶的兩步驟驗證登入功能將被停用。系統隨後會產生一個新的代碼,您也應該保存該代碼。
如何在不鎖定帳戶的情況下測試 Passkey
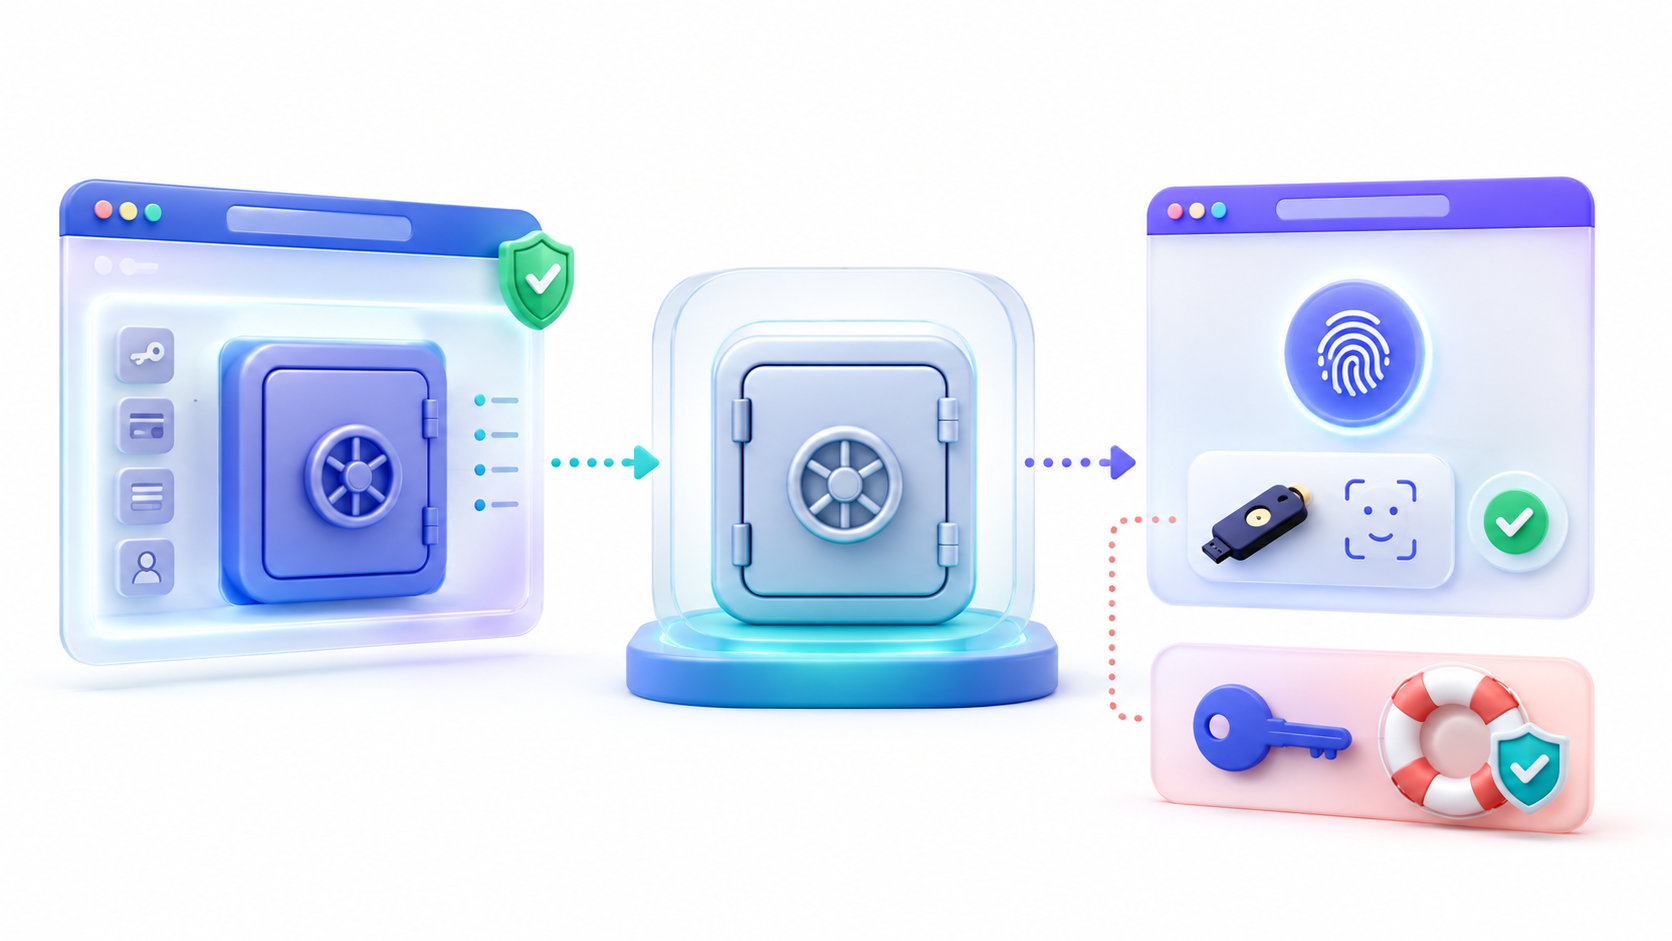
配置 FIDO2 後,請勿立即關閉所有會話。保持用於註冊的標籤頁打開,並使用另一個視窗驗證存取權限。
- 保持目前會話開啟且未鎖定。
- 開啟隱私視窗或使用其他瀏覽器。
- 訪問常用的 Vaultwarden 域。
- 請輸入您的電子郵件地址和主密碼。
- FIDO2 檢查出現時,請完成檢查。
- 確認保險庫已正確同步。
如果測試失敗,您可以返回原始會話並刪除或重新註冊身份驗證器,而無需依賴復原程式碼。
最好也擁有 替代的第二因素法它可能是另一把實體金鑰,也可能是儲存在單獨裝置上的 TOTP 應用程式。
為什麼 Vaultwarden 不允許僅使用密碼登入?
Bitwarden 的官方伺服器可讓您使用密碼金鑰驗證您的帳戶,如果您的瀏覽器和驗證器支援偽隨機函數 (PRF),也可以解密您的保險庫。這樣,您無需輸入電子郵件地址或主密碼即可登入。
該系統需要儲存與憑證相關的其他信息,例如受 PRF 保護的帳戶的加密金鑰。這不僅僅是 Web 客戶端的視覺功能: 它還需要特定的伺服器支援。.
Vaultwarden 目前沒有完成此註冊所需的必要介面。因此,如果客戶端顯示該部分 使用密碼登入嘗試啟動時可能會遇到 404 錯誤。在某些版本中,修改後的 Web 保險庫版本完全隱藏了此選項,以避免混淆。
修改 CSS 以顯示按鈕、更改代理程式或使用符合 PRF 標準的身份驗證器並不能添加缺少的後端功能。在 Vaultwarden 正式整合此支援之前,您需要繼續使用主密碼登入。
PRF是什麼?為什麼它不能解決這一限制?
PRF 指 偽隨機函數 這是一個 WebAuthn 擴充程序,可讓您使用身份驗證器產生一個私鑰。然後,Bitwarden 可以使用該私鑰來保護帳戶的加密金鑰,並使用通行金鑰解鎖保險庫。
要使此功能正常運作,瀏覽器和身份驗證器都必須支援偽隨機函數 (PRF)。例如,某些 YubiKey 和基於 Chromium 的瀏覽器是相容的,但具體支援情況因作業系統而異。
然而,僅僅擁有相容的密鑰和瀏覽器是不夠的。 Vaultwarden 還需要在登入期間儲存和傳回必要的加密資料。由於伺服器的這部分功能尚未實現, PRF 不允許解密 Vaultwarden 金庫。.
如何在 Vaultwarden 中儲存其他網站的密碼
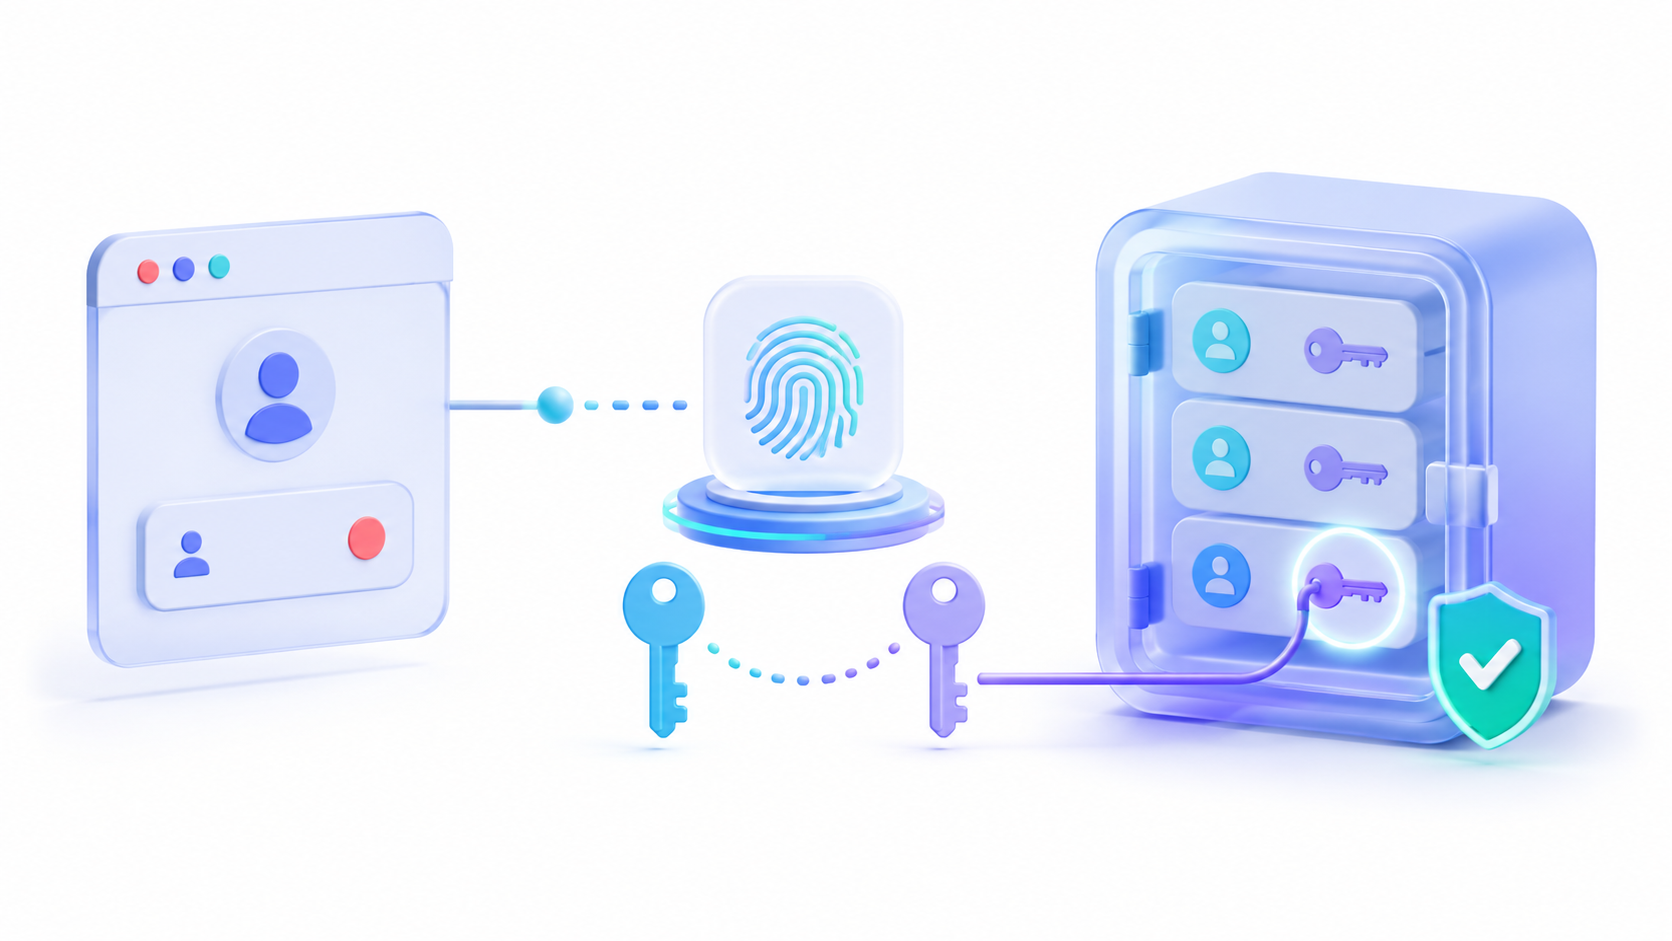
Vaultwarden 的另一個實用功能是能夠儲存為其他網站建立的通行金鑰。這樣,您無需使用傳統密碼即可登入相容的服務。
- 安裝最新版本的官方 Bitwarden 擴充功能。
- 配置擴充功能以連接到您的 Vaultwarden 伺服器。
- 登入並解鎖保險庫。
- 開啟一個可以建立密碼的網站。
- 進入安全性設置,選擇建立新的密碼。
- 當瀏覽器詢問你想將檔案儲存到哪裡時,請選擇 Bitwarden。
- 透過擴充功能授權此操作。
- 確認密碼出現在登入元素中。
- 在從其他設備進行測試之前,請強制進行同步。
返回頁面後,擴充功能將能夠提供已儲存的通行金鑰。私鑰在保險庫中保持加密狀態,並在相容的客戶端之間同步。
此功能與保護帳戶本身無關。它是為 Google、GitHub 或任何其他服務保存的密碼。 它不會取代Vaultwarden主密碼。.

如何使用 Argon2id 加強主密碼
由於 Vaultwarden 仍然需要主密碼,因此您必須使用足夠長且獨一無二的密碼,並且確保自己能夠記住。您也可以進行配置。 Argon2id 作為關鍵推導函數.
此設定僅適用於每個單獨的帳戶。它既不是透過容器變數啟動的,也不會修改伺服器的全域演算法。
- 開啟網路保險庫。
- 進入 設定 > 安全.
- 選擇部分 鑰匙.
- 選擇 Argon2id 在演算法領域。
- 請查看顯示的參數。
- 更新加密設定。
- 檢查所有設備的存取權限。
過高的數值可能會減慢啟動和解鎖速度,尤其是在低階手機或裝置上。請勿在未先在所有設備上測試的情況下直接複製極端設定。
Argon2id 讓針對主密碼的暴力破解攻擊更加困難,但是 它不支援透過密碼登入。它們是不同但互補的機制。
此外,建議應用以下一般性建議: 安全地使用密碼管理器尤其是當實例包含家庭或公司憑證時。
自託管伺服器的安全限制
WebAuthn旨在將憑證與其建立所在的網域關聯起來,從而顯著降低網路釣魚的風險。然而,Bitwarden的文檔警告稱,自託管伺服器可能容易受到針對FIDO2兩步驟驗證的某些攻擊。
如果攻擊者已經知道您的電子郵件地址和主密碼,他們可能會嘗試顯示偽造的金鑰請求並重複使用回應。因此,在觸摸金鑰或接受生物識別請求之前,請務必確認您處於安全狀態。 您伺服器的確切域名.
- 請勿點擊透過意外收到的訊息中的連結。
- 檢查網域名稱和HTTPS證書。
- 不要接受出現在預期登入流程之外的 WebAuthn 要求。
- 即使您已啟用 FIDO2,也請使用獨特的主密碼。
- 請保留離線復原代碼。
iPhone 和 iPad 上的密碼會發生什麼變化?
原生 Apple 用戶端需要將應用程式與伺服器的網域名稱關聯起來。一些 Vaultwarden 用戶報告稱,由於該網域無法提供文件,因此出現了身份驗證循環。 apple-app-site-association iOS預期如此。
然而,手動新增包含 Bitwarden 應用程式識別碼的 JSON 文件 這並非官方或通用的解決方案。該方案源自於一個公開事件,如果標識符、路由或用戶端行為發生變化,則可能停止工作。
此外,該檔案並未將基於金鑰的初始化和解密功能整合到 Vaultwarden 後端。它僅處理原生應用程式與網域之間的關聯。
如果在 iOS 中遇到循環問題:
- 更新 Vaultwarden 和 Bitwarden 應用程式。
- 確認
DOMAIN它包含正確的HTTPS位址。 - 從網路保險庫檢查 FIDO2。
- 查看可用的診斷結果
/admin/diagnostics. - 如果您還有其他會話,請刪除並重新註冊憑證。
- 暫時使用 TOTP 或其他替代方法。
不要在未先檢視文件和問題的目前狀態的情況下,使用從事件複製的識別碼修改代理程式。
在 Vaultwarden 中使用通行金鑰時常見的錯誤
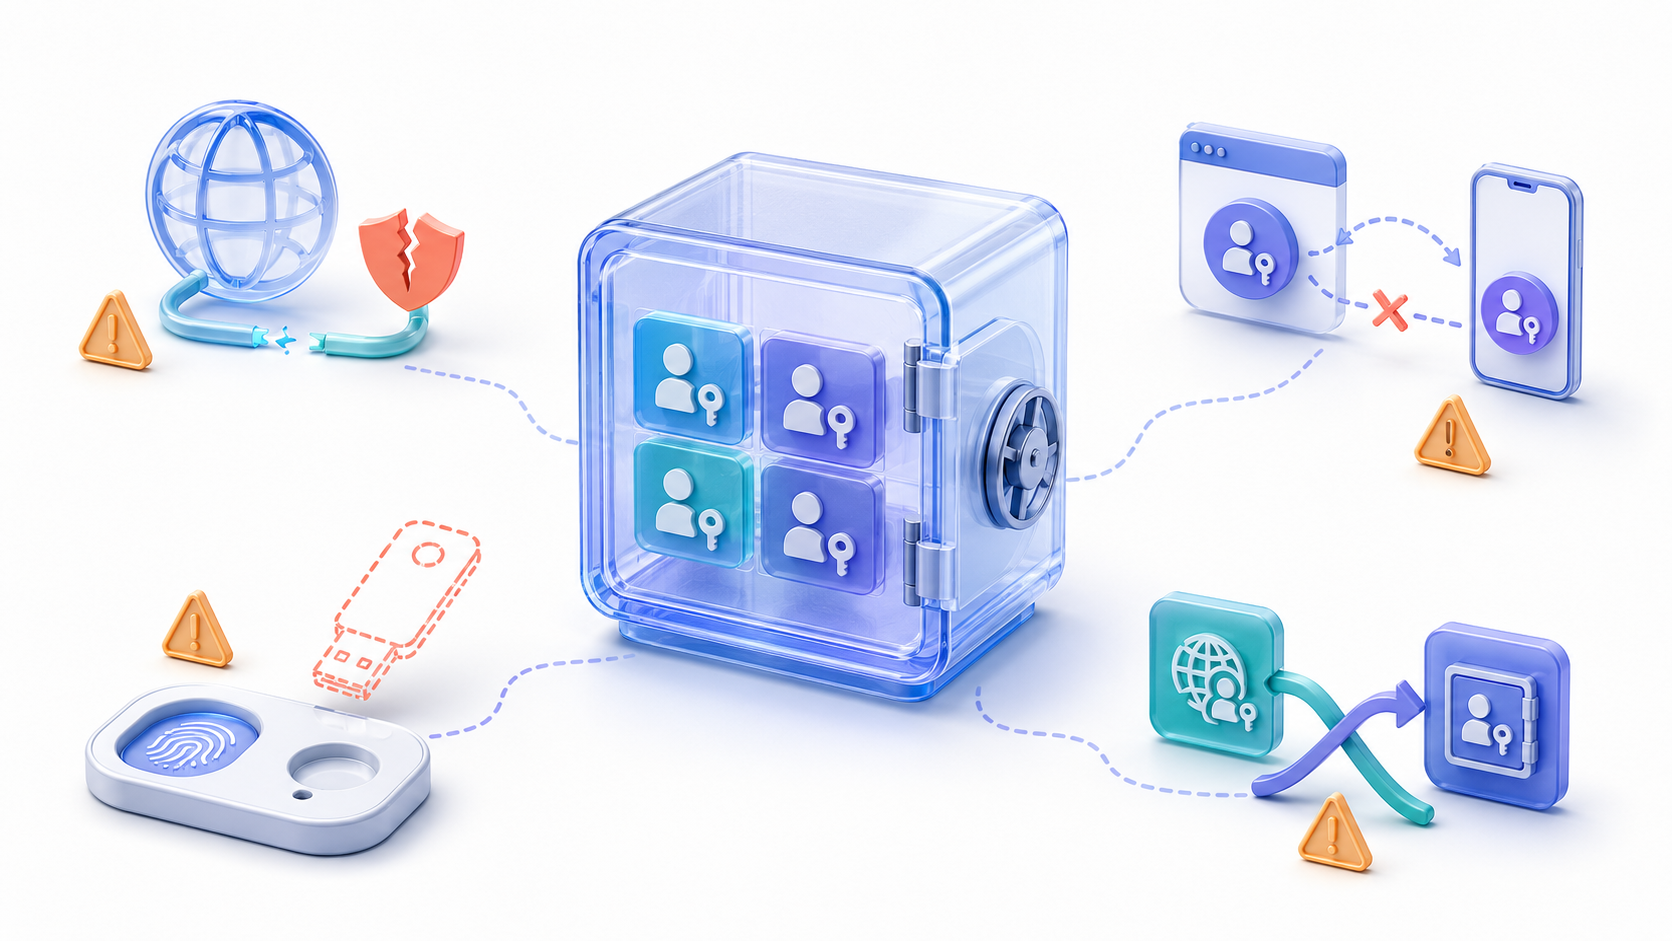
使用密碼登入返回 404 錯誤
Vaultwarden 尚未實現使用密碼初始化和解密保險庫的功能。客戶端嘗試存取伺服器未提供的端點。這不一定是 Caddy、Nginx 或瀏覽器的問題。
FIDO2 WebAuthn 選項未顯示
在…內搜尋 設定 > 安全性 > 兩步驟登入您不應該使用官方 Bitwarden 伺服器上用於密碼登入的主密碼部分。
瀏覽器拒絕建立憑證。
請確認您正在使用 HTTPS,憑證有效,並且 DOMAIN 請核對瀏覽器中顯示的位址。同時,請檢查瀏覽器和身份驗證器是否支援 FIDO2。
這個密鑰在網頁上能用,但在應用程式裡不行。
Web 保險庫、擴充功能和原生用戶端的支援情況可能有所不同。請更新所有應用程序,並為 WebAuthn 無法正常工作的裝置保留備用身份驗證方法。
通行密鑰通過了驗證,但無法解鎖保險庫。
當使用 FIDO2 作為第二因素時,這是預期行為。要解鎖已鎖定的保險庫,您需要主密碼、PIN 碼或用戶端上配置的生物識別資訊。
從其他頁面輸入的密碼登入時不會顯示。
強制擴充程式同步,驗證元素是否包含密碼,並檢查已儲存的位址是否與實際網域名稱相符。 WebAuthn 憑證與建立它們的網站的識別碼相關聯。
我把安全密鑰弄丟了。
使用其他已配置的方法或恢復程式碼。恢復代碼可透過以下方式輸入:
https://vault.ejemplo.com/#/recover-2fa/恢復後,重新配置雙重認證方法並儲存新產生的程式碼。
Windows Hello 會啟動,而不是 USB 金鑰。
系統可能會自動選擇您內建的身份驗證器。請尋找使用其他裝置的選項,或取消第一個對話方塊以顯示完整的憑證選擇器。
密碼金鑰顯著擴展了 Vaultwarden 的功能,但了解每個金鑰的功能至關重要。您可以儲存憑證以無需密碼存取其他網站,並使用 FIDO2/WebAuthn 作為第二重驗證因素來保護您自己的帳戶。
目前您還無法完全用 PRF 金鑰取代 Vaultwarden 信箱、主密碼和解密方式。在專案支援此功能之前,請務必設定強主密碼,將恢復程式碼儲存在保險庫之外,並在關閉其他會話之前測試每個身份驗證器。

我是一名技術愛好者,已將自己的“極客”興趣變成了職業。出於純粹的好奇心,我花了 10 多年的時間使用尖端技術並修改各種程序。現在我專攻電腦技術和電玩遊戲。這是因為五年多來,我一直在為各種技術和視頻遊戲網站撰寫文章,力求以每個人都能理解的語言為您提供所需的資訊。
如果您有任何疑問,我的知識範圍涵蓋與 Windows 作業系統以及手機 Android 相關的所有內容。我對您的承諾是,我總是願意花幾分鐘幫助您解決在這個網路世界中可能遇到的任何問題。