- 預設情況下,Ollama 將請求限製到本機介面 (127.0.0.1),阻止網路上其他電腦的存取。
- OLLAMA_HOST 環境變數是開放給外部介面或 VPN 網路連接埠 11434 的基本工具。
- 暴露 API 有多種安全策略,從安全隧道和 VPN 到使用帶有身份驗證的反向代理。
- 與 Open WebUI 或 n8n 等外部介面整合需要精確的網路配置和 CORS 權限。

您安裝了 Ollama,下載了一個模型,並且可以在電腦終端上完美地使用它。但是,當您嘗試連接 Open WebUI、n8n、Obsidian 或安裝在其他裝置上的其他應用程式時,會發生連線錯誤,且 Ollama 的 11434 連接埠沒有回應。.
這種行為通常並不意味著 Ollama 出現故障。預設情況下,它的伺服器監聽的是 127.0.0.1:11434此位址僅允許從同一台電腦發起的連線。若要從網路上的另一台電腦存取它,您需要變更監聽位址、檢查防火牆並正確設定用戶端應用程式。
此外,謹慎行事也是明智之舉。 Ollama 的本機 API 它不採用使用者名稱和密碼進行身份驗證。因此,您絕不應該直接將路由器上的 11434 連接埠轉送到網際網路。如果您需要從家庭網路外部存取互聯網,最好使用 Tailscale 或 WireGuard 等 VPN 服務。
為什麼另一台電腦無法回應連接埠 11434?
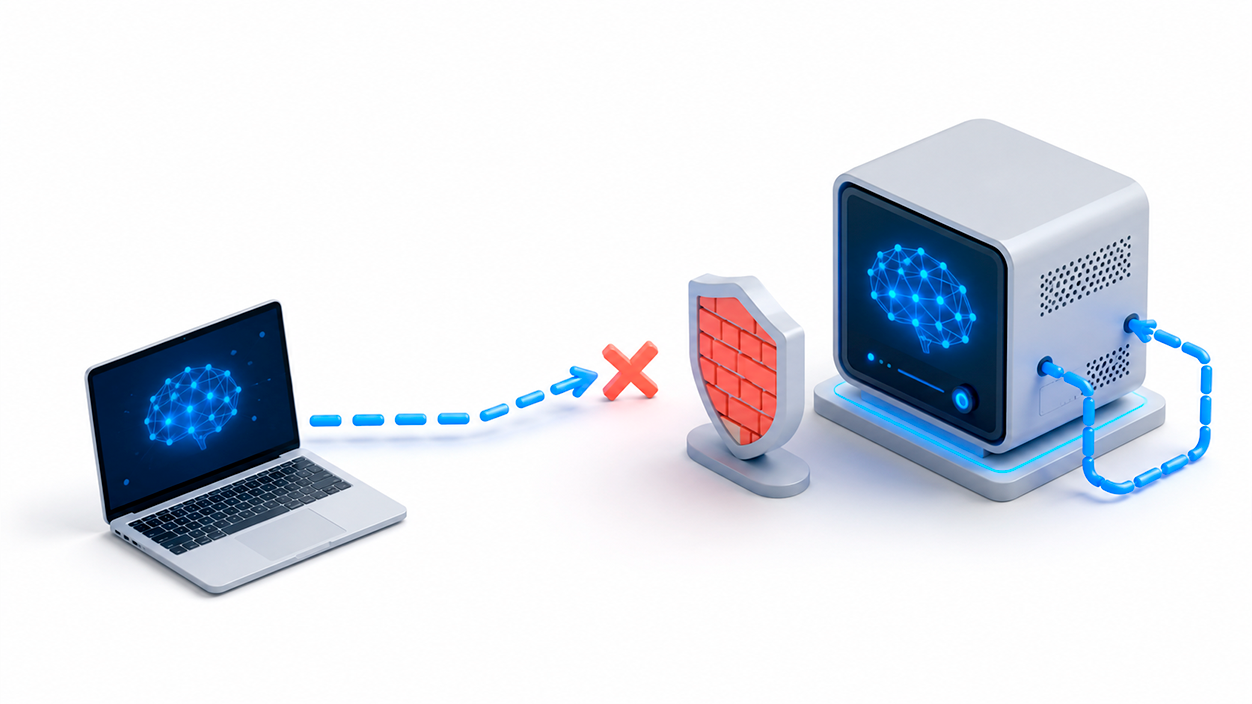
Ollama 使用 TCP 連接埠 11434 提供其本機 API。該服務通常連結到以下地址:
127.0.0.1:11434地址 127.0.0.1 這對應於本地回環接口,也稱為 本機只有電腦本身才能連接到該伺服器。因此,即使兩台裝置都連接到同一個路由器,安裝在另一台電腦上的應用程式也無法使用伺服器的私人 IP 位址存取該伺服器。
此初始限制可保護系統免受未經授權的連線。如果 Ollama 不受任何限制地接受外部要求,其他使用者就可以查詢已安裝的模型、傳送提示資訊或佔用 CPU 和 GPU 資源。
ping 伺服器也無法驗證 Ollama 是否正在運作。 ping 指令只能確認設備是否透過 ICMP 協定回應,而無法驗證是否有服務監聽 11434 連接埠。
在進行任何更改之前,您可以透過在伺服器上開啟此位址來檢查本機功能:
http://localhost:11434/api/tags您也可以嘗試從 PowerShell、終端機或 Linux 控制台執行此操作:
curl http://localhost:11434/api/tags如果 Ollama 運作正常,您將收到一個包含可用模型的 JSON 回應。啟用遠端存取後,您需要從另一台裝置重複測試,並取代模型。 localhost 透過伺服器的私有 IP 位址。
如何查找伺服器的 IP 位址
要從其他裝置連接,您需要知道執行 Ollama 的電腦的私人 IP 位址。在 Windows 系統中,您可以透過開啟 PowerShell 或命令提示字元並執行以下命令來找到此位址:
ipconfig尋找與連接到您網路的適配器對應的 IPv4 位址。它通常類似於這樣:
192.168.1.50在Linux系統上,您可以使用:
hostname -I在 macOS 上,您可以從網路設定中找到位址,或執行以下命令:
ipconfig getifaddr en0如果您的路由器使用 DHCP,則位址可能會變更。如果您經常連接其他應用程序,建議在路由器設定中保留該 IP 位址,以便 Ollama 始終使用相同的位址。
如何在 Windows 中設定 OLLAMA_HOST
環境變數 OLLAMA_HOST 確定伺服器監聽的位址。若要允許透過電腦的任何網路介面進行連接,您可以為其指派以下值:
0.0.0.0:11434在Windows系統上,請依照下列步驟操作:
- 從系統托盤中的圖示關閉 Ollama。
- 尋求 編輯系統環境變數 從“開始”功能表。
- 點選 環境因素.
- 建立一個名為“用戶變數”
OLLAMA_HOST. - 輸入值
0.0.0.0:11434. - 儲存變更並重新啟動 Ollama。
您也可以使用 PowerShell 指令進行設定:
[Environment]::SetEnvironmentVariable("OLLAMA_HOST", "0.0.0.0:11434", "User")之後,您必須完全關閉 Ollama 並重新運行。已開啟的應用程式不會自動套用新的環境變數。
若要檢查伺服器是否正在監聽預期端口,請執行:
netstat -ano | findstr :11434它出現 0.0.0.0:11434 與州 LISTENINGOllama 正在透過電腦的網路介面接受連線。
如何在 Windows 防火牆中允許 Ollama 訪問
雖然 Ollamama 聽著 0.0.0.0:11434Windows Defender 防火牆可能會阻止其他裝置連線。在這種情況下,您必須授權 Ollama 或為該連接埠建立入站規則。
你可以從 Windows 安全中心 > 防火牆與網路防護 > 進階設置。 後:
- 打開 參賽規則.
- 點選 新規定.
- 選擇 港口.
- 撥號 TCP 並輸入
11434作為特定的本地端口。 - 它允許連接。
- 僅將此規則套用至該設定文件 私人的除非您有其他需求。
- 指定一個易於識別的名稱,例如「本地網路呼叫」。
如果您在飯店、機場或咖啡館等公共場所使用電腦,請避免啟用此規則。因為在這些網路上,其他裝置可能會嘗試連接到 API。
防火牆配置完成後,請從另一台電腦進行測試:
curl http://192.168.1.50:11434/api/tags替換 192.168.1.50 透過伺服器的真實 IP 位址。
如何在Linux中設定遠端存取
當 Ollama 作為 systemd 服務安裝時,建議透過建立補充配置來新增此變數:
sudo systemctl edit ollama.service新增以下幾行:
[Service]
Environment="OLLAMA_HOST=0.0.0.0:11434"
儲存檔案並運行:
sudo systemctl daemon-reload
sudo systemctl restart ollama
您可以使用以下命令查看服務狀態:
sudo systemctl status ollama查看即時記錄:
journalctl -u ollama --no-pager --follow --pager-end您還應該檢查發行版的防火牆。如果您使用的是 UFW,則可以限制對本地網路的訪問,而不是普遍開放連接埠。例如,對於一個網絡 192.168.1.0/24:
sudo ufw allow from 192.168.1.0/24 to any port 11434 proto tcp請根據您的實際網路配置調整範圍。
如何在 macOS 中變更 OLLAMA_HOST
在 macOS 系統上,完全關閉 Ollama 並設定變數:
launchctl setenv OLLAMA_HOST "0.0.0.0:11434"然後,重新開啟應用程式。僅僅關閉視窗是不夠的:Ollama 必須先停止運作才能再次啟動。
如果 macOS 要求允許接受傳入連接,您必須在受信任的網路內授予該權限。您也可以從下列位置檢查權限: 系統設定 > 網路 > 防火牆.
由以下因素決定的變數 launchctl 此設定在登出或重新啟動電腦後可能不會保留。如果您需要永久配置,則必須使用啟動服務來套用該變量,或從已定義變數的環境啟動 Ollama。
如何在 Docker 中發布 Ollama 端口
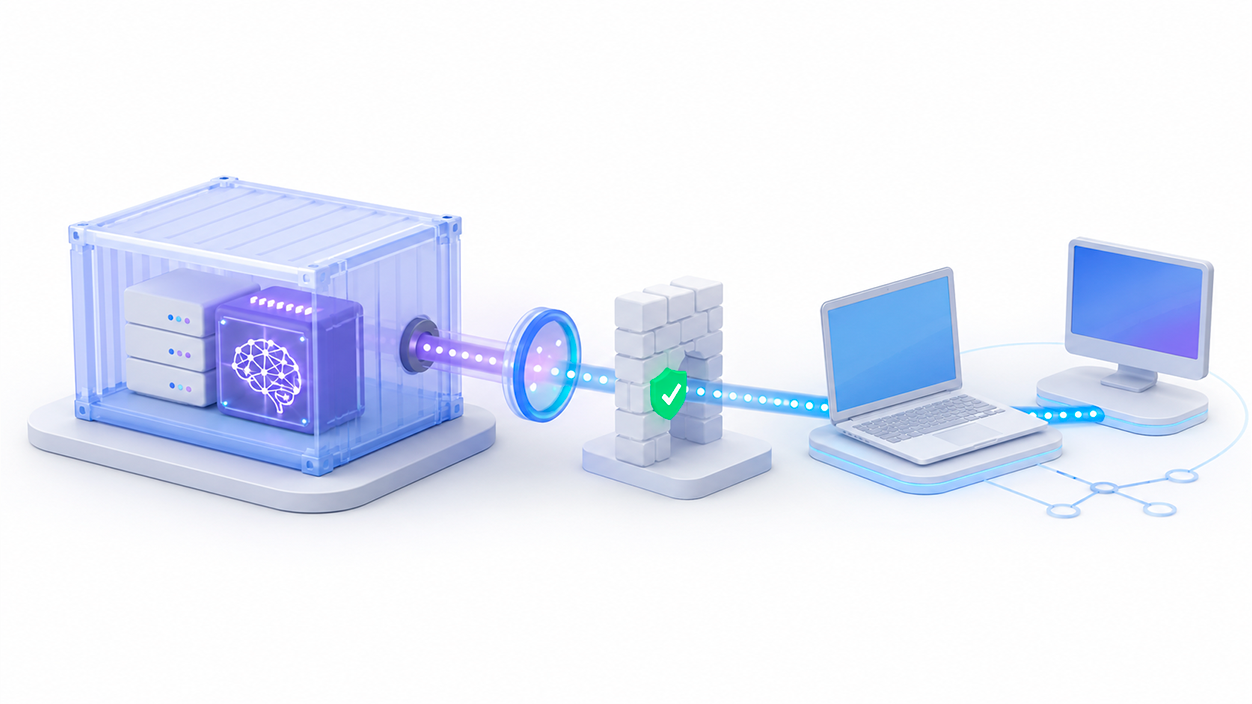
官方的 Ollama 介面現已準備就緒,可在容器內提供服務。要從主機和其他裝置存取它,關鍵步驟是發布連接埠:
docker run -d \
  -v ollama:/root/.ollama \
  -p 11434:11434 \
  --name ollama \
  ollama/ollama
在一個文件中 compose.yaml基本配置如下:
services:
  ollama:
    image: ollama/ollama
    container_name: ollama
    ports:
      - "11434:11434"
    volumes:
      - ollama:/root/.ollama

volumes:
  ollama:
通常不需要手動新增。 OLLAMA_HOST 在官方容器內。參數 -p 11434:11434 發布容器在主機上的連接埠。
如果您只想讓 Ollama 從主機本身訪問,而不能從整個網路訪問,則可以將發布限制為 localhost:
-p 127.0.0.1:11434:11434當 Ollama 和用戶端應用程式位於同一個 Docker Compose 檔案中時,您可以使用服務名稱在容器之間進行通訊:
http://ollama:11434在這種情況下,你不應該使用 localhost因為在容器內部,該位址指向的是容器本身,而不是 Ollama 的服務。
如何將 Open WebUI 和 n8n 與 Ollama 連接
如果 Open WebUI、n8n 或其他應用程式安裝在不同的電腦上,請使用伺服器的私人 IP 位址作為基本 URL:
http://192.168.1.50:11434如果應用程式運行在 Docker 容器中,且 Ollama 直接安裝在主機上,則 Docker Desktop 中的常用路徑為:
http://host.docker.internal:11434Ollama 和 n8n 整合的官方文件建議… host.docker.internal 當 n8n 透過 Docker 運行,而 Ollama 在主機上。
在 Linux 系統中,可能需要將以下內容新增至容器:
--add-host=host.docker.internal:host-gateway如果兩個服務位於同一個 Docker Compose 網路中,請使用指派給 Ollama 服務的名稱,例如: http://ollama:11434.
如何修復 CORS 錯誤
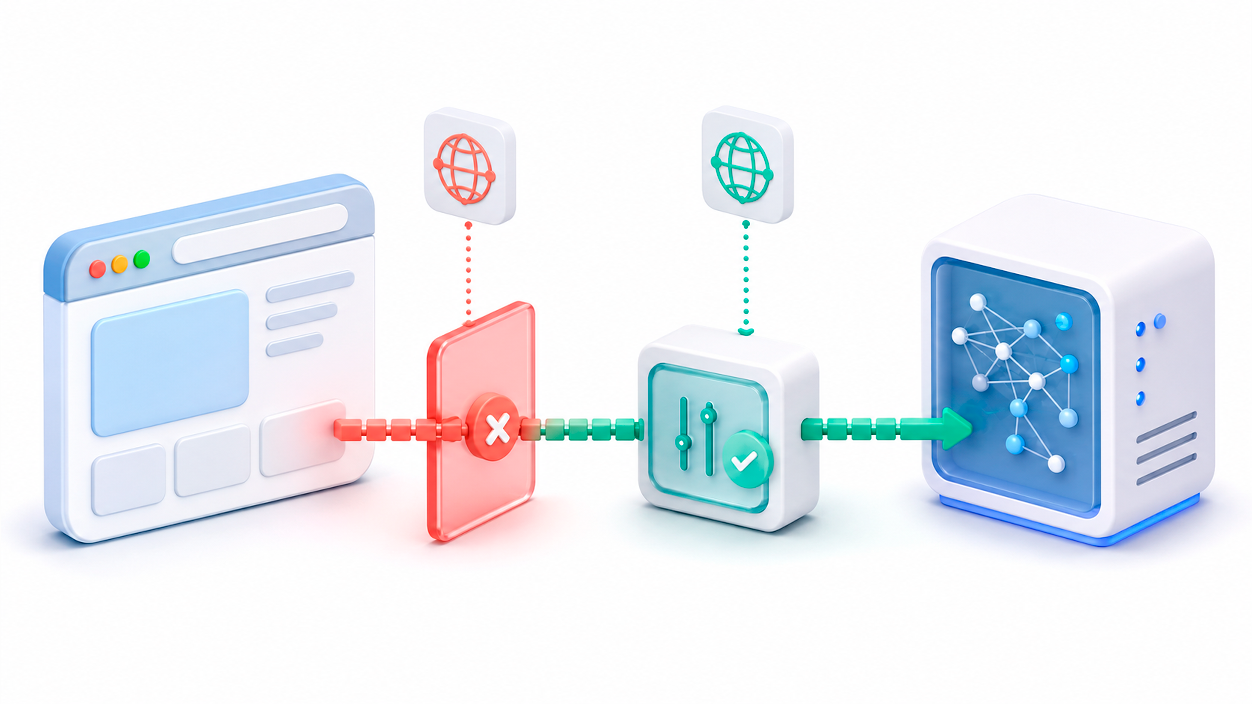
當從不同來源載入的 Web 應用程式嘗試從瀏覽器直接呼叫 Ollama API 時,會發生 CORS 錯誤。
用於允許添加其他資料來源的變數是:
OLLAMA_ORIGINS與其不區分地允許所有有星號的網站,不如只指定你將要使用的介面位址。例如:
OLLAMA_ORIGINS=http://192.168.1.60:3000如果需要授權多個資料來源,請依照 Ollama 支援的格式進行設定。更改變數後,請完全重新啟動服務。
使用:
OLLAMA_ORIGINS=*這在短期測試中可用於隔離問題,但不建議作為長期使用的配置。允許任何來源會使瀏覽器中開啟的頁面更容易嘗試與本機伺服器通訊。
此外,CORS 並不會取代防火牆或增加身分驗證。它只是控制哪些網站來源可以透過瀏覽器發出某些請求。
如何從家外安全地存取 Ollama
您不應該在路由器上建立將連接埠 11434 直接暴露給網際網路的轉送規則。本機 API 不需要密碼或存取金鑰,因此任何知道該位址的人都可以發送請求並消耗伺服器資源。
更安全的替代方案是安裝 尾鱗或線護罩 在伺服器和授權設備上,這些工具會建立一個加密的私人網絡,並允許透過 VPN 專用位址存取 Ollama。
例如,使用 Tailscale 時,您可以使用類似以下的位址進行連線:
http://100.x.y.z:11434您也可以使用 Tailscale Serve 將服務放置在私有網路內的 HTTPS 連線之後。
另一種選擇是將 Ollama 部署在 Nginx 或 Caddy 等反向代理伺服器之後。代理伺服器可以處理 HTTPS、IP 位址限制和驗證方法。但是,僅僅設定代理伺服器並不能保證安全:您必須保護憑證,保持軟體更新,並防止透過任何其他途徑存取 Ollama 伺服器。
臨時公共隧道可用於受控測試,但它們會暴露服務的入口點。如果您需要使用它們,請在 Ollama 前端新增身份驗證,並在完成後停用隧道。
如果連接埠 11434 仍然沒有回應該怎麼辦?
如果連線仍然失敗,請依下列順序檢查各項:
- 驗證 Ollama 是否在本地回應
http://localhost:11434/api/tags. - 確認
OLLAMA_HOST包含0.0.0.0:11434. - 完全重啟應用程式或服務。
- 檢查連接埠是否處於監聽狀態。
- 檢查防火牆的入站規則。
- 請確保您使用的是正確的伺服器IP位址。
- 請確認兩台設備都在同一網路上,而不是在獨立的訪客網路上。
- 確認路由器未啟用 Wi-Fi 用戶端隔離功能。
- 使用以下方式測試 API
/api/tags在配置 Open WebUI、n8n 或其他應用程式之前。
在 Windows 系統中,Ollama 日誌可以幫助偵測伺服器錯誤。您可以在以下位置找到它們:
%LOCALAPPDATA%\Ollama在 macOS 系統中,可以使用下列命令存取主註冊表:
cat ~/.ollama/logs/server.log在安裝了 systemd 的 Linux 系統上:
journalctl -u ollama --no-pager --follow --pager-end如何檢查 Ollama 是否正在使用 GPU
連接正常但響應速度極慢通常與連接埠無關。要檢查模型運行在哪個端口,請使用:
ollama ps處理器列顯示模型載入在 CPU、GPU 還是兩者兼具。如果主要載入在 CPU 上,則回應時間可能會顯著延長。
發生這種情況可能是因為模型無法完全放入顯示卡的記憶體中、缺少相容的驅動程序,或者 Docker 安裝無法存取 GPU。在同時使用 NVIDIA 顯示卡和 Docker 的系統上,您需要設定 NVIDIA 容器工具包,並以硬體存取權限執行容器。
此外,檢查可用記憶體(RAM)和顯存(VRAM)的容量也很重要。過大的記憶體容量可能會分散CPU和GPU的資源,或對系統記憶體造成過大的壓力,進而顯著降低效能。
正確配置連接埠 11434 後,即可從其他電腦、Web 介面和自動化平台使用 Ollama。通常的解決方案是更改… OLLAMA_HOST在防火牆中授權連接,並根據應用程式是在另一台電腦上、主機上還是在 Docker 內部使用相應的位址。
然而,公開 API 意味著 Ollama 不支援原生本機驗證。對於家庭網絡,您應該將存取權限限制在私人設定檔中;如果需要從外部連接,請使用 VPN 或安全代理,而不是直接在互聯網上發布連接埠。

我是一名技術愛好者,已將自己的“極客”興趣變成了職業。出於純粹的好奇心,我花了 10 多年的時間使用尖端技術並修改各種程序。現在我專攻電腦技術和電玩遊戲。這是因為五年多來,我一直在為各種技術和視頻遊戲網站撰寫文章,力求以每個人都能理解的語言為您提供所需的資訊。
如果您有任何疑問,我的知識範圍涵蓋與 Windows 作業系統以及手機 Android 相關的所有內容。我對您的承諾是,我總是願意花幾分鐘幫助您解決在這個網路世界中可能遇到的任何問題。