- Fejl 0x801c03ed indikerer normalt forkerte politikker eller tilladelser, når enheder forbindes med Microsoft Entra ID, især i Windows Autopilot-implementeringer.
- Mange fejl løses ved at justere indstillingen "Brugere kan tilslutte enheder til Azure AD" og importere hardwarehashen igen for at genskabe enhedsobjektet i Azure AD.
- Autopilot- og ModernDeployment-loggene i Logbogen er nøglen til at skelne mellem politikproblemer, tokens, certifikater eller ikke-fundne enheder.
- Med korrekt konfiguration af tilladelser, Autopilot-profiler og godkendelsestokens minimeres registrerings- og tilslutningsfejl som f.eks. 0x801c03ed.
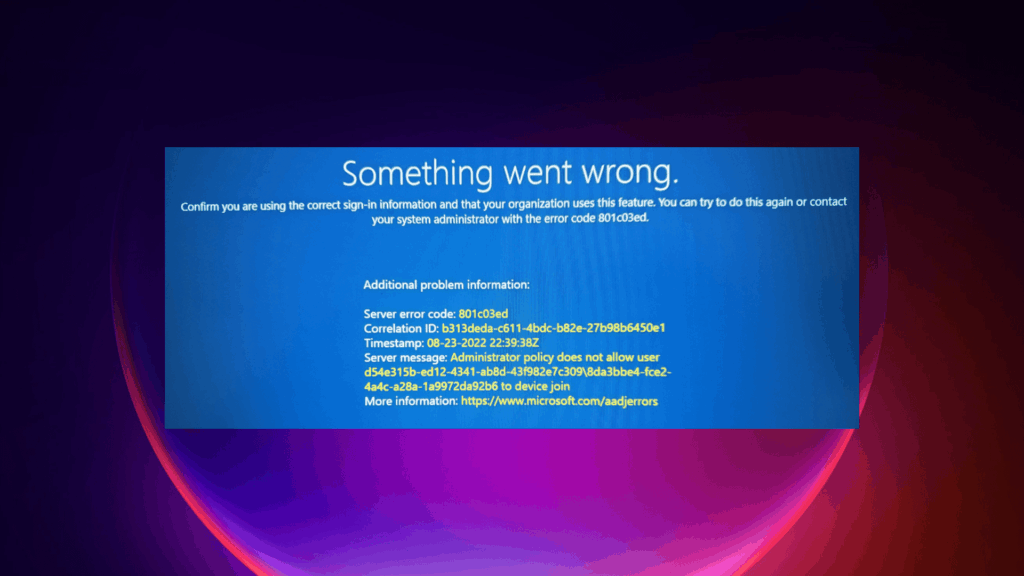
El fejl 0x801c03ed når du prøver at oprette forbindelse til eller registrere en enhed i Microsoft-login-ID (tidligere Azure AD) eller under en Windows Autopilot-implementering, så bare rolig, det kan blive en stor hovedpine. Desværre er det en meget almindelig fejl, når man blander Azure AD-tilmeldinger, Intune-tilmelding og administratorpolitikker forkert konfigureret.
I denne artikel vil vi analysere fejlkoden 0x801c03ed og frem for alt, Sådan diagnosticeres og rettes fejlen trin for trin Fra både administratorens og slutbrugerens perspektiv er ideen, at du efter at have læst den vil være i stand til at identificere kilden til problemet og anvende den passende løsning uden at gætte.
Hvad betyder fejlen 0x801c03ed egentlig?
Koden 0x801c03ed er forbundet med Registrerings- og Microsoft Join ID-fejl, især i scenarier med Windows Autopilot, Azure AD Join og Windows Hello for Business. Det vises normalt under AA-tilmeldingsfasen af autopiloten eller når en bruger forsøger at oprette forbindelse til en enhed fra opsætningsguiden (OOBE) eller fra Windows-indstillinger.
Microsofts tekniske beskrivelse af 0x801c03ed er ret omfattende. Fejlen kan blandt andet indikere, at Multifaktorgodkendelse er obligatorisk for "ProvisionKey"-handlingen og er ikke blevet fuldført, at Tokenet mangler i godkendelsesheaderen.at visse objekter ikke kunne læses, at den anmodning, der blev sendt til serveren, var ugyldig, eller at Brugeren har ikke tilladelse til at forbinde enheden med Microsoft-logon-ID'et.
I slutbrugerscenarier oversættes den samme fejl til meddelelser som "Noget gik galt" eller "Administratorpolitikken tillader ikke brugeren at deltage på enheden"Med andre ord svarer serveren, at brugeren ifølge lejerkonfigurationen ikke kan oprette forbindelse til enheder, eller at der er et problem med godkendelse eller et enhedsobjekt i mappen.
I forbindelse med Windows AutopilotOptegnelserne viser noget i retning af «AutoPilotManager mislykkedes under enhedsregistreringsfasen AADENroll. HRESULT = 0x801C03ED», hvilket gør det klart, at fejlen opstår på tidspunktet for enhedsgodkendelse/registrering i Azure AD under OOBE.
Hovedårsager til fejl 0x801c03ed
Denne fejlkode har ikke én enkelt årsag. Faktisk kan den skyldes flere forhold, der bør kontrolleres én efter én for at undgå at blive overvældet. De mest almindelige årsager til, at den vises 0x801c03ed under en Autopilot- eller Azure AD-tilslutning De er som følger:
Først og fremmest er det meget almindeligt, at der er en Administratorpolitik, der forhindrer brugere i at forbinde enheder til Microsoft Entra IDI praksis betyder det, at lejerens enhedskonfiguration er indstillet således, at ingen bruger (eller kun en bestemt gruppe) kan registrere nye enheder, og den bruger, der forsøger at tilmelde sig enheden, opfylder ikke dette kriterium.
En anden typisk årsag er relateret til selve godkendelsen: Multifaktorgodkendelse (MFA) er ikke blevet udført, når det er påkrævet for ProvisionKey-handlingenAdgangstokenet, der blev sendt i anmodningens godkendelsesheader, mangler enten, er ugyldigt eller udløbet. I disse tilfælde afviser serveren anmodningen og returnerer fejlen 0x801c03ed.
Det kan også ske, at HTTP-anmodningen, der blev sendt til serveren, er i et forkert format eller indeholder ulæselige objekter.Dette afspejles i servermeddelelser, der angiver, at anmodningen er ugyldig, at der er opstået en godkendelsesfejl, eller at et objekt relateret til enheden eller brugeren mangler eller er utilgængeligt.
I miljøer, hvor der anvendes tidligere parrede eller synkroniserede enheder, er en anden meget almindelig årsag, at Det forventede enhedsobjekt i Microsoft Enter ID findes ikke eller matcher ikke med den hardwarehash eller de identifikatorer, som klienten sender. Dette sker for eksempel, når en computer tidligere blev synkroniseret som en hybrid, derefter formateret, og du forsøger at bruge Autopilot uden at rydde op i de gamle objekter.
Forholdet mellem 0x801c03ed og Windows Autopilot
Fejlen 0x801c03ed ses ret ofte i implementeringer af Windows Autopilot under AADENroll-registreringsfasenI disse scenarier klargøres enheden fra en Autopilot-profil, der er knyttet til en hardwarehash, der tidligere er blevet importeret til Intune.
Når OOBE-processen (out-of-box experience) ikke fungerer som den skal, er en af de første ting at kontrollere, om Har enheden modtaget en Autopilot-profil, og hvilken konfiguration indeholder denne profil?Afhængigt af klientversionen af Windows findes der forskellige værktøjer til at kontrollere denne tildeling, men konceptet er det samme: verificer, at computeren er korrekt identificeret, og at konfigurationen peger på det, vi ønsker.
Det er vigtigt at forstå, at Import af en Autopilot-enhed opretter et enhedsobjekt i Azure ADDette objekt fungerer som et anker for den gruppe, det tilhører, og for Autopilot-profilen. Hvis dette objekt fjernes fra mappen, deaktiveres eller beskadiges, kan computeren begynde at producere fejl som 0x801c03ed under forsøget på at oprette forbindelse, fordi serveren ikke kan finde enheden med de forventede identifikatorer.
Der er dokumenterede tilfælde, hvor der vises meddelelser som følgende, når man gennemgår autopilot-loggene: "AuthenticationError", "Subcode": "DeviceNotFound", "Message": "En enhed med de forventede enheds-id'er blev ikke fundet" og en HTTP 400-statuskode returneret af serveren. I situationer som denne er problemet normalt løst. Fjernelse af den gamle Autopilot-enhed, sletning af det forrige objekt, der er synkroniseret med Azure AD og genimport af hardwarehashen fra computeren for at regenerere de nødvendige objekter.
Mange implementeringer understreger også, at hvis enhedsobjektet, der er oprettet af Autopilot i Azure AD, slettes ved et uheld, Den korrekte måde at løse det på er at fjerne Intune-hardwarehashen og importere den igen.Forsøg ikke at "tvinge" klienten til at deltage, da det fører til tilslutningsfejl som f.eks. 0x801c03ed.

Gennemgang af hændelser og diagnosticering af dem med Event Viewer
Når fejlen opstår under Autopilot eller under tilmelding til Microsoft Entra ID, er det en god praksis at gå direkte til ModernDeployment- og Autopilot-logfiler i Windows Logbog for at få flere detaljer om, hvad der fejler.
I Logbogen kan du se ruten Program- og tjenestelogge > Microsoft > Windows > ModernDeployment-Diagnostics-Provider > AutopilotDenne log registrerer forskellige hændelser, der afspejler hver fase af tilmeldings- og tilmeldingsprocessen. Når 0x801c03ed vises, ledsages det normalt af hændelser som "AutoPilotManager mislykkedes under enhedstilmeldingsfasen AADENroll" og det nøjagtige HRESULT.
Disse hændelser kan omfatte oplysninger om den meddelelse, der returneres af serveren, HTTP-status (f.eks. en 400 med detaljerne AuthenticationError, DeviceNotFound) og en aktivitetsidentifikator (aktivitets-ID eller sporings-ID) Dette giver dig mulighed for at korrelere det, du ser på klientsiden, med det, der vises i cloudtjenestens logfiler. Disse oplysninger er uvurderlige for en administrator, der ønsker at dykke dybere ned i analysen.
Hvis fejlen er relateret til brugertilladelser, tokens eller politikker, kan meddelelser som følgende også ses i hændelserne "Administratorpolitikken tillader ikke brugeren at tilmelde sig enheden"Dette gør det klart, at problemet ikke ligger i udstyret, men i lejerkonfigurationen eller den konto, der bruges til godkendelse.
Under alle omstændigheder bliver Event Viewer et nøgleværktøj til at skelne mellem en Problem med autopilotprofil, enhedskonflikt, tokenfejl eller for restriktiv tilslutningspolitik.
Microsoft Join-tilladelser: Indtast administrator-ID og -politik
En af de mest almindelige kilder til 0x801c03ed-fejlen er Indstillinger for, hvem der kan forbinde enheder til Microsoft Log ind-ID i lejeren. Hvis denne politik er forkert defineret, vil serveren direkte afvise enhedens tilslutning, selvom alt andet er korrekt.
I Microsoft Entra ID er der en indstilling kaldet "Brugere kan tilslutte enheder til Azure AD"Denne indstilling er tilgængelig fra afsnittet Enheder og indstillinger. Hvis denne indstilling er indstillet til "Ingen", vil ingen brugere kunne oprette forbindelse til en enhed, og de kan støde på fejlkoden 0x801c03ed ledsaget af meddelelser, der angiver, at administratorpolitikken ikke tillader enhedsforbindelse.
For at forhindre denne blokering skal administratoren gennemgå denne indstilling og indstille den til "Alle" eller "Valgte" inklusive den relevante bruger eller gruppePå denne måde vil de tiltænkte brugere kunne forbinde enheden til Entra ID uden at denne fejl opstår på grund af et simpelt problem med tilladelser.
Genimportér hardwarehash og administrer enheder i Autopilot
En anden vigtig tilgang til at løse problemer relateret til 0x801c03ed, især i Autopilot-implementeringer, er at gennemgå, hvordan De har importeret enhederne og hvordan deres objekter administreres i Intune og Azure AD.Når der er DeviceNotFound-fejl eller uoverensstemmelser mellem klienten og skyen, involverer løsningen normalt rensning og genimport.
Når du importerer en Autopilot-enhed med dens hardwarehash i Intune, Et enhedsobjekt genereres automatisk i Azure ADDette objekt bruges som reference til at inkludere enheden i grupper, anvende den tilsvarende Autopilot-profil og administrere dens livscyklus. Hvis dette objekt slettes, deaktiveres eller håndteres forkert ved et uheld, bryder det den kæde, der gør det muligt for serveren at genkende enheden under tilslutningsfasen.
Når det registreres, at enhedsobjektet ikke længere findes eller er forkert justeret, rådes administratorer normalt til at Fjern enheden fra Autopilot-listen i Intune, og importer hardwarehashen igen.Denne proces genskaber objektet i Azure AD og gør det muligt at genprovisionere computeren korrekt, hvilket eliminerer fejlen 0x801c03ed ved næste forsøg.
For at håndtere disse elementer, fra Microsoft Intune Administrationscenter Du kan gå til afsnittet Enheder, derefter til Windows, derefter til Windows-tilmelding og til sidst til Enheder. Derfra kan du Slet Autopilot-logfiler og genindlæs CSV-filen med hasherne af det udstyr, du vil administrere via dette system.
Derudover er det vigtigt at være forsigtig med ikke uforsigtigt at slette eller deaktivere Azure AD-enhedsobjektet, der er knyttet til en Autopilot-administreret computer. Mange join-problemer og fejl som 0x801c03ed stammer fra dette. efter at have brudt det bånd i den tro, at det ikke var vigtigt, når det i virkeligheden er grundlaget for, at enheden modtager sin profil og korrekt tildeles de grupper, der svarer til den.
Andre relaterede fejlkoder i samme kontekst
Udover 0x801c03ed findes der en ret omfattende samling af koder, der forekommer i lignende situationer, især under registrering af Windows Hello til virksomheder, TPM-handlinger og tilmelding til et Microsoft Entra ID. Det hjælper at kende dem. bedre forstå det miljø, hvor 0x801c03ed optræder og udelukke andre problemer.
- Koderne 0x80090005 (NTE_BAD_DATA), 0x8009000F og 0x80090011 Disse refererer til situationer, hvor containeren eller den kryptografiske nøgle allerede findes, ikke kan findes eller er beskadiget. I mange af disse tilfælde er den anbefalede løsning at fjerne forbindelsen mellem enheden og Microsoft Entra ID'et og forbinde den igen, hvilket tvinger frem genskabelse af nøgler og containere.
- Koden 0x80090029 Dette indikerer, at TPM'en ikke er konfigureret. For at løse dette skal du logge ind med en administratorkonto og åbne konsollen. tpm.msc Fra Start-menuen i Handlingsruden skal du vælge indstillingen "Forbered TPM". Denne handling initialiserer og starter det sikre platformmodul, der kræves til handlinger som f.eks. Windows Hello til virksomheder.
- Fejlen 0x8009002A (NTE_NO_MEMORY) Dette indikerer utilstrækkelig hukommelse til at fuldføre handlingen. I dette tilfælde anbefales det at lukke alle programmer, der bruger hukommelse, og prøve igen – en enklere løsning, der ofte overses.
- Andre koder som f.eks. 0x80090031 (NTE_AUTHENTICATION_IGNORED) De involverer løsninger som genstart af enheden, og hvis problemet fortsætter, nulstilling af TPM eller kørsel af kommandoer som Clear-TPM, som rydder sikkerhedsmodulets tilstand for at muliggøre en ny konfiguration.
Tokens, certifikater og attesteringsfejl
I Windows Hello for Business-miljøet og dets integration med Microsoft Entra ID er der flere situationer, hvor problemerne ikke så meget stammer fra politikken som fra gyldigheden af de involverede tokens og certifikaterFlere af dem kan identificeres ud fra listen over koder.
Fejlen 0x801C03EA Dette indikerer, at serveren ikke kunne godkende brugeren eller enheden, og foreslår, at det kontrolleres, om tokenet er gyldigt, og om brugeren har tilladelse til at registrere Windows Hello til virksomheder-nøgler. 0x801C044D Dette indikerer, at autorisationstokenet ikke indeholder enheds-id'et, hvilket ofte løses ved at vende tilbage til Fjern tilknytningen mellem enheden og dit Microsoft ID, og tilknyt den igen. for at generere en korrekt godkendelseskontekst igen.
Så er der attesteringsfejl som f.eks. 0x801C03EE (attesteringsfejl) eller certificering, som 0x801C0010 y 0x801C03EFhvilket indikerer, at AIK-certifikatet er ugyldigt, ikke-tillidsfuldt eller ikke længere gyldigt. I disse scenarier anbefales det normalt Log ud og log ind igenDette tvinger en række fornyelser og kontroller, eller endda udskiftning af visse komponenter, hvis problemet fortsætter.
Andre koder som f.eks. 0x801C03E9 y 0x801C03EB De betyder, at serverens svarmeddelelse er ugyldig, eller at HTTP-statussen for svaret er forkert, så det er normalt et spørgsmål om midlertidige servicefejl som afbødes ved at logge ud og logge ind igen, eller ved at gentage tilmeldingsprocessen efter et par minutter.
Derudover er der meddelelser, der angiver, at brugertokenet ikke kunne hentes, eller at legitimationsoplysningerne ikke kunne modtages, hvilket igen anbefaler, at man logger ud. tjek netværksforbindelsen og sørg for, at legitimationsoplysningerne er korrekte, da registreringen eller tilmeldingen ikke kan gennemføres uden en gyldig token.
Brugerspecifikke koder, pinkoder og loginmetoder
I forbindelse med login, især når det involverer Windows Hej, Der er også koder, der, selvom de ikke er 0x801c03ed, opererer inden for det samme økosystem af sikkerheds- og godkendelsesproblemer. At forstå dem hjælper med at diagnosticere sammenhængende problemer.
For eksempel er der fejl, der angiver, at PIN-kode eller bestemte loginmuligheder er midlertidigt utilgængeligeDisse meddelelser ledsages af koden 0xC00000BB. I disse tilfælde præciserer meddelelsen, at den pågældende domænecontroller ikke understøtter loginmetoden, ofte fordi KDC-tjenesten mangler det relevante certifikat, eller klienten ikke kan verificere certifikatets CRL. Løsningen involverer at bruge en alternativ loginmetode og gennemgå certifikatinfrastrukturen.
En anden interessant sag er den, der er relateret til brugertokenskiftkonto, hvor det foreslås at slette token-agentfilerne fra Web Account Manager i stien %LOCALAPPDATA%\Packages\Microsoft.AAD.BrokerPlugin_cw5n1h2txyewy\AC\TokenBroker\Accounts\*.*\ og genstart computeren. Denne oprydning fremtvinger regenerering af brugertokens og kan muligvis løse vedvarende godkendelsesproblemer.
Derudover er der koder, der blot angiver, at Brugeren annullerede en interaktiv dialogboksSelvom de virker trivielle, kan annullering af en boks i nogle opsætningsprocesser (f.eks. oprettelse af en Windows Hello-pinkode eller accept af brugsbetingelser) efterlade processen i en halvvejstilstand, hvilket derefter resulterer i registrerings- eller tilslutningsfejl.
I den specifikke kontekst, hvor brugere forsøger at installere eller aktivere Windows 11 med akademiske eller virksomhedsmæssige legitimationsoplysninger og støder på fejl 0x801c03ed, indeholder den fulde besked typisk detaljer som f.eks. "Serverfejlkode: 801c03ed" og "Administratorpolitikken tillader ikke bruger... at tilslutte sig enheden"Dette forstærker ideen om, at oprindelsen ligger i politik og ikke i apparatet.
Praktiske trin for administratorer i tilfælde af fejl 0x801c03ed
Med al teorien på bordet er det nyttigt at lande på en række af specifikke handlinger, som en administrator kan udføre Når du støder på fejlen 0x801c03ed i et Autopilot- eller Microsoft Join ID-miljø.
- Gennemgå Konfigurationen "Brugere kan tilslutte enheder til Azure AD" I Microsoft skal du gå til ID > Enheder > Enhedsindstillinger, og sørge for, at den ikke er indstillet til "Ingen". Ideelt set, afhængigt af din situation, skal du indstille den til "Alle" eller "Valgte" og tilføje de brugerkonti, der skal kunne oprette forbindelse til enheder, især hvis du har at gøre med administratorer, der tester Autopilot.
- Kontroller, om den berørte enhed har en korrekt tildelt Autopilot-profil og et aktivt enhedsobjekt i Azure ADFra Intune-portalen kan du kontrollere, om hardwarehashen er angivet i Autopilots enheder, og om det tilknyttede Azure AD-objekt er aktivt. Hvis det ser ud til at være deaktiveret, kan du genaktivere det. Hvis det er blevet slettet, skal du fjerne hardwarehashen fra listen og importere den igen.
- Fjern Autopilot-enheden helt, og slet alle gamle referencer, der er synkroniseret med Azure AD. og tilføj den rene hardwarehash igen. Denne rensning løser normalt identifikatorkonflikter.
- Hvis organisationen kræver det MFA for visse operationer, Det er nødvendigt at verificere, at brugeren udfylder den anden faktor korrekt. Derudover er det vigtigt at sikre, at tokenanmodninger ikke blokeres af netværksproblemer, firewalls eller proxyer, der kan beskadige godkendelsesheaderne.
For slutbrugeren, der ikke har administratorrettigheder, koger anbefalingerne normalt ned til Log ud og log ind igen, tjek din netværksforbindelse, og frem for alt, kontakt IT-afdelingen for at bekræfte, at din konto er autoriseret til at linke enheder, og at den maksimale grænse for tilknyttede enheder ikke er nået.
Med alle disse faktorer velkontrollerede – tilslutningspolitikker, enhedsobjekter i Azure AD, korrekt tildelte Autopilot-profiler, gyldige tokens og, når det er relevant, gennemført MFA – er chancerne for at se Kode 0x801c03ed i nye enhedsimplementeringer eller registreringer De er betydeligt reduceret, hvilket giver både administratorer og brugere mulighed for at fokusere på at arbejde med deres teams i stedet for at kæmpe med opstartsguiden.

Redaktør med speciale i teknologi og internetspørgsmål med mere end ti års erfaring i forskellige digitale medier. Jeg har arbejdet som redaktør og indholdsskaber for e-handel, kommunikation, online marketing og annoncevirksomheder. Jeg har også skrevet på økonomi, finans og andre sektorers hjemmesider. Mit arbejde er også min passion. Nu gennem mine artikler i Tecnobits, Jeg forsøger at udforske alle de nyheder og nye muligheder, som teknologiens verden tilbyder os hver dag for at forbedre vores liv.