- BitLocker kan aktiveres automatisk på mange moderne computere, selv dem der kører Windows Home, og kryptere disken uden manuel brugerindgriben.
- Det er vigtigt at vide, hvordan man kontrollerer status for BitLocker, og hvor man finder gendannelsesnøglen for at undgå at miste adgang til sine data.
- BitLocker tilbyder stærk beskyttelse mod tyveri og uautoriseret fysisk adgang, men kræver god nøglehåndtering og omhu ved ændring af hardware eller BIOS.
- At forstå dens krav, fordele og begrænsninger hjælper med at beslutte, om enheden skal holdes krypteret eller deaktiveres sikkert, afhængigt af situationen.

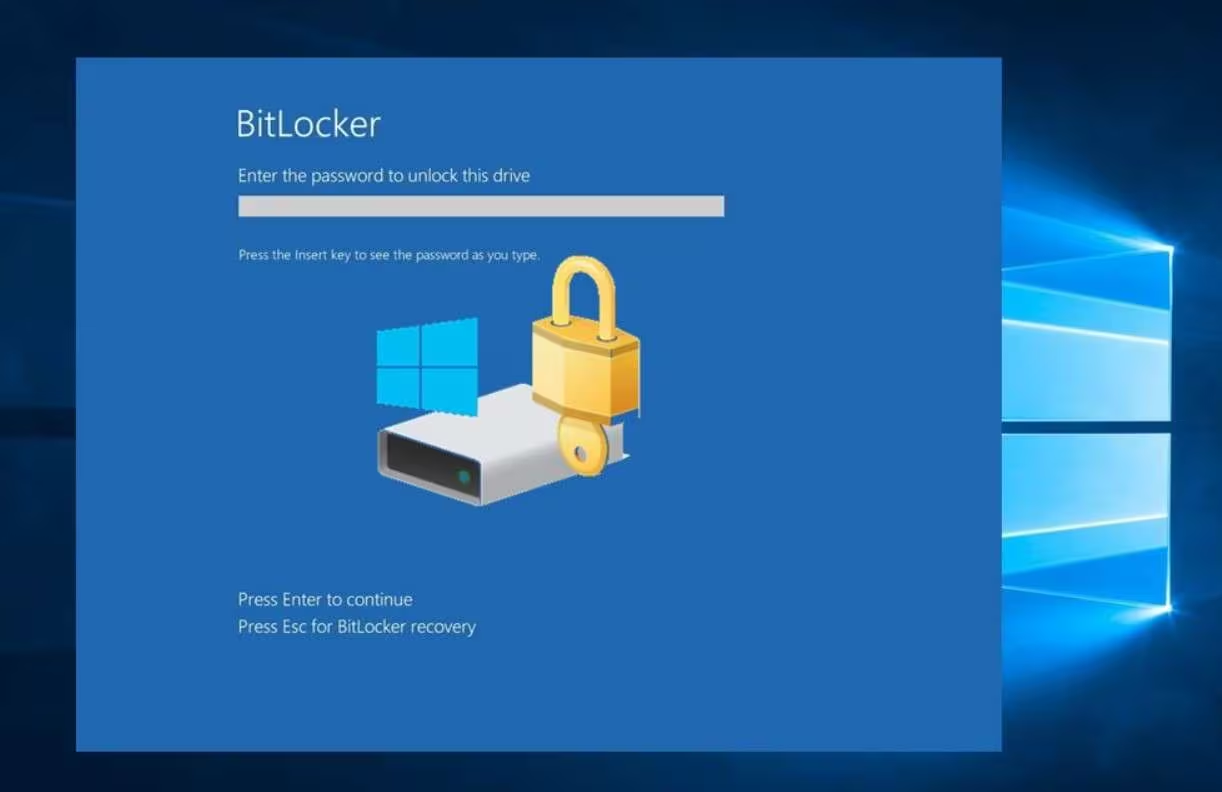
Du vil måske en dag, når du tænder din computer, se den frygtede blå "BitLocker Recovery"-skærm, der beder om en adgangskode. Du ville sværge på, at du aldrig har aktiveret noget relateret til dette eller diskkryptering. Hvordan ved jeg, om min pc har BitLocker aktiveret?
På mange moderne Windows-computere, især mærkevarebærbare computere som Dell, Asus eller lignende, er kryptering inkluderet. fabriksaktiveret eller tændes kun, når du logger ind med en Microsoft-kontoDet betyder, at dit drev kan være krypteret med BitLocker eller "enhedskryptering", selvom du bruger Windows Home, og uden at nogen tydeligt har underrettet dig om det. Og selvfølgelig, når Windows registrerer noget "usædvanligt" (sikker opstart, hardwareændringer, fejlsikret tilstand osv.), vises gendannelsesskærmen.
Hvad er BitLocker præcist, og hvorfor kan det være aktiveret uden din viden?
BitLocker er den Microsoft-teknologi til kryptering af hele diskeDette gælder både for harddisken, hvor Windows er installeret, og andre interne eller eksterne drev. Dens funktion er at sikre, at hvis nogen stjæler din pc eller harddisk, kan de ikke læse dataene uden den korrekte nøgle, fordi alt indhold er krypteret med stærke algoritmer som AES.
I moderne versioner af Windows kan denne kryptering forekomme under to navne: Klassisk "BitLocker-drevkryptering" eller "Enhedskryptering"Den anden mulighed aktiveres næsten automatisk på mange bærbare computere, når du logger ind med din Microsoft-konto, og computeren opfylder visse hardwarekrav (TPM, UEFI, Secure Boot). Derfor kan du, selvom du har Windows 10 Home eller Windows 11 Home, se disken angivet som krypteret, når du kontrollerer dens status.
I praksis forvandler BitLocker alt på disken til ulæselige data uden en adgangskode, pinkode, TPM eller gendannelsesnøgleDen nøgle er unik for din computer, og det er den, Windows beder om, når gendannelsesskærmen vises. Hvis du ikke har gemt den nogen steder, bliver det meget vanskeligere at få adgang til dine data.
BitLocker dukkede først op i Windows Vista og Windows Server 2008, og har været det siden da. Microsoft har forfinet og styrket den i hver version af Windows, tilføjelse af TPM-understøttelse, Active Directory-integration og for nylig Microsoft- og Azure AD-konti til automatisk sikkerhedskopiering af gendannelsesnøgler.
Hvorfor en computer med Windows Home muligvis viser "BitLocker aktiveret"
Selvom officielt fuld BitLocker er begrænset til udgaver som f.eks. Windows Pro, Enterprise eller EducationI de senere år er en variant kaldet "enhedskryptering" blevet udbredt, som også fungerer på mange computere, der kører Windows Home, forudsat at de opfylder moderne sikkerhedskrav.
I disse tilfælde, når du tjekker status med kommandoer som manage-bde -statusDu kan støde på noget i retning af dette:
BitLocker version 2.0, 100% kryptering af brugt plads, XTS-AES 128-metodeBeskyttelse er aktiveret, og drevet er låst op. Det betyder, at din disk er fuldt krypteret, selvom du aldrig har gået til Kontrolpanel for at aktivere noget.
Dette sker normalt, fordi producenten eller Windows selv automatisk har aktiveret kryptering under den første opstart eller indledende opsætning, normalt tilknytning af gendannelsesnøglen til din Microsoft-kontoProblemet opstår, når man går til den officielle gendannelsesside (https://aka.ms/myrecoverykey), vises meddelelsen om, at der ikke er indlæst nogen nøgler til din konto.
Derudover vil du fra kommandolinjen i Home se, at nogle BitLocker-funktioner, såsom visse avancerede gendannelsestilstande, De er ikke tilgængelige og returnerer en fejl når du bruger manage-bde.exe -forcerecovery <unidad>Alligevel lader systemet dig kontrollere status og verificere, at krypteringen er aktiv.
Sådan kontrollerer du, om BitLocker er aktiveret på din computer
For at afklare eventuelle tvivlsspørgsmål og bekræfte, om din disk er krypteret, kan du bruge enten Windows' grafiske brugerflade eller kommandolinjen. Du behøver ikke at være ekspert for at tjekke status og dermed forstå, hvad der sker i dit team.
I Windows 10 og Windows 11 kan du åbne BitLocker-administrationssektionen på flere måder. En af de mest direkte er at bruge søgefeltet i Start-menuen og skrive... "Administrer BitLocker" eller "Administrer BitLocker"Hvis du trykker på Enter eller klikker på ikonet, åbnes et vindue med en liste over drev og deres status (aktiveret, deaktiveret, krypterende osv.).
Der er også den klassiske rute gennem kontrolpanelet. Du skal gå ind i "System og sikkerhed" og derefter "BitLocker-drevkryptering"Hvert systemdrev vil blive vist der med et hængelåsikon, hvis det er krypteret. Hvis status angiver "BitLocker aktiveret", betyder det, at kryptering er aktiv, og at beskyttelsen er på plads.
En anden hurtig metode er via Stifinder. Du skal blot åbne "Denne pc". Højreklik på drev C:\ (eller den du vil kontrollere) og se om muligheden "Slå BitLocker til" eller "Administrer BitLocker" vises. Hvis den allerede er slået til, vil du se muligheder for at ændre adgangskoden, gemme nøglen eller slå den fra.
Hvis du foretrækker at tjekke det via kommandolinjen, skal du åbne kommandoprompten som administrator (ved at skrive cmd i Start-søgefeltet og vælge "Kør som administrator") og kør manage-bde -statusDu vil se en liste med hvert volumen, krypteringsmetoden, krypteringsprocenten og om beskyttelsen er aktiv eller suspenderet.
Hardwarekrav og systemer, der er kompatible med BitLocker
For at BitLocker kan fungere med alle sine sikkerhedsindstillinger, skal hardwaren opfylde en række betingelser. Nøglekomponenten er TPM (Trusted Platform Module), en dedikeret chip, der lagrer krypteringsnøglerne og verificerer integriteten af opstartsprocessen.
Det er normalt at have TPM 1.2 eller højere, selvom moderne udstyr kræver TPM 2.0. Du kan tjekke dette ved at skrive tpm.msc i dialogboksen Kør (Windows + R) eller ved at kigge i Enhedshåndtering under kategorien "Sikkerhedsenheder". Den version, der er installeret på din computer, vises der.
Ud over TPM'en skal bundkortets firmware også være UEFI-kompatibel med TCG-specifikationerDette gør det muligt at etablere en tillidskæde fra selve opstartsprocessen. I mange tilfælde kræver det også, at opstartsprocessen konfigureres i UEFI-tilstand (ikke ældre eller CSM), og at sikker opstart er aktiveret.
Harddisken skal partitioneres korrekt: én partition til operativsystemet (normalt NTFS) og en anden lille til bootsystemet (FAT32 i UEFI eller NTFS i klassisk BIOS). Hvis partitionsstrukturen ikke er som forventetWindows nægter muligvis at aktivere BitLocker, indtil problemet er løst.
Hvad angår kompatible systemer, er den fulde BitLocker tilgængelig i Windows 11 Pro, Enterprise og Education; Windows 10 Pro, Enterprise og Education; Windows 8.1 Pro og Enterprise; og Windows 7 Ultimate og EnterpriseUd over Windows Server-versioner som 2016, 2019 og 2022 inkluderer mange Home-udgaver "enhedskryptering", som internt bruger BitLocker-teknologi, men med færre administrationsmuligheder.
Sådan aktiverer du BitLocker (eller enhedskryptering) trin for trin
Hvis dit mål ikke kun er at forstå, hvorfor gendannelsesskærmen vises, men også styr selv krypteringenDu kan nemt aktivere og konfigurere BitLocker fra Windows' grafiske brugerflade.
Først skal du logge ind med en Den har administratorrettighederGå derefter til Indstillinger (tandhjulsikonet) i Start-menuen og derefter til afsnittet "Opdatering og sikkerhed". På nogle enheder vil du se afsnittet "Enhedskryptering". Hvis det er tilgængeligt, kan du aktivere det derfra med et enkelt tryk.
Hvis denne mulighed ikke vises, er den sædvanlige metode at bruge den klassiske. Gå til Kontrolpanel, åbn "System og sikkerhed" og derefter "BitLocker-drevkryptering". Der kan du se dit systemdrev (normalt C:\) og eventuelle andre tilsluttede drev. Ved at klikke på "Aktiver BitLocker" på det drev, du vil beskytteOpsætningsguiden åbnes.
I guiden skal du vælge, hvordan du vil låse drevet op (f.eks. med en adgangskode, pinkode, smartkort eller kun TPM), og vigtigst af alt, hvor du vil låse det op. gem gendannelsesnøglenDu kan udskrive den, gemme den i en fil, gemme den på et USB-drev eller tilknytte den til din Microsoft-konto eller dit virksomhedsdomæne. Det er afgørende at opbevare den et sikkert sted, for uden den nøgle kan du ikke få adgang til dine data, hvis Windows beder om den, og du har glemt din adgangskode.
Dernæst spørger Windows, om du vil kryptere hele disken eller kun den brugte plads. Kryptering af kun den brugte plads er hurtigere og tilstrækkeligt for nyere computere; Kryptering af hele disken tager længere tid, men beskytter også den plads, der indeholdt slettede data.Du kan også vælge krypteringstilstanden (den nyeste er XTS-AES, anbefalet til interne drev).
Før start tilbyder guiden normalt at køre en BitLocker-systemkontrol. Hvis du vælger indstillingen "Kør BitLocker-systemkontrol" og genstarter, tester din computer, om den kan starte korrekt med kryptering aktiveret. Derfra kan krypteringsprocessen tage alt fra et par minutter til flere timer, afhængigt af datamængden og hastigheden på din hardware.
BitLocker-administration og -vedligeholdelse: status, suspendering og deaktivering
Når det er aktiveret, er det vigtigt at vide hvordan administration af BitLocker-status og hvad du skal gøre, når du ændrer hardware eller opdaterer BIOSManipulering af lavniveauindstillinger uden at suspendere kryptering kan få systemet til at anmode om gendannelsesnøglen ved næste opstart.
For at kontrollere når som helst, om drevet er krypteret, bliver dekrypteret, eller om processen stadig kører, kan du vende tilbage til vinduet "BitLocker-drevkryptering" i Kontrolpanel eller køre manage-bde -status Åbn kommandoprompten som administrator. Der kan du se både krypteringsstatus og typen af aktiv beskyttelse.
I visse scenarier, såsom BIOS-opdateringer, ændringer af følsom hardware eller avanceret vedligeholdelse, anbefales det midlertidig suspendering af BitLocker-beskyttelseDette kan også gøres fra administrationsvinduet: vælg drevet, og klik på "Suspend-beskyttelse". Systemet viser en advarsel, der forklarer, at disken forbliver krypteret, mens den er suspenderet, men nøglen gemmes i almindelig tekst for at lette opstart.
Når du er færdig med opdateringen eller hardwareændringen, kan du vende tilbage til den samme skærm og trykke på "Genoptag beskyttelse" for at få BitLocker til at håndhæve sine sædvanlige sikkerhedskrav ved opstart igen. Hvis du springer dette trin over, kan det nemt føre til Windows fortolker ændringen som en mistænkelig ændring og gennemtvinger gendannelsesskærmen..
Hvis du beslutter dig for, at du ikke længere ønsker kryptering, kan du deaktivere BitLocker fra den samme konsol. Hvis du vælger "Deaktiver BitLocker", starter dekrypteringsprocessen, som også kan tage et stykke tid. Du kan fortsætte med at bruge din computer i løbet af denne tid, men det anbefales ikke at lukke den ned eller sætte den i dvaletilstand midt i processen for at undgå unødvendig forlængelse.
Sådan gendanner eller finder du BitLocker-gendannelsesnøglen
Nøglen til helbredelse er livlinen, når Du glemmer din adgangskode, TPM validerer ikke opstarten, eller Windows registrerer en mistænkelig ændring.Uden den nøgle er indholdet af den krypterede disk praktisk talt uopretteligt for en normal bruger.
Når du aktiverer BitLocker eller enhedskryptering, kræver Windows, at du gemmer nøglen, før du fortsætter. Afhængigt af den valgte indstilling kan du nu finde den flere steder: Udskrevet på papir, gemt som en fil på et USB-drev, tilknyttet din Microsoft-konto eller gemt i Active Directory eller Azure AD, hvis det er en firmacomputer..
Hvis du har mistanke om, at du har gemt den på din Microsoft-konto, skal du gå til [link til Microsoft-konto] fra en anden enhed. https://aka.ms/myrecoverykey Log ind med den samme konto, som du bruger på den krypterede pc. Der bør vises en liste over gendannelsesnøgler, der er knyttet til dine enheder, med et id, der matcher det, der vises på den blå BitLocker-skærm.
Hvis den side angiver det Du har ingen gemte gendannelsesnøgler.Du bliver nødt til at søge gennem fysiske steder: mapper, hvor du normalt opbevarer vigtige dokumenter relateret til computeren, arkivskabe, kuverter, der fulgte med pc'en osv. Det er almindeligt, at nogle brugere udskriver det og derefter helt glemmer, at det eksisterer.
I virksomhedsmiljøer findes nøglen ofte i Active Directory eller enhedsadministrationskonsollen (f.eks. Intune). I så fald kan IT-afdelingen hente nøglen ved hjælp af det id, der vises på gendannelsesskærmen, og give den til dig, så du kan låse enheden op.
Hvis du gemte nøglen som en fil på et USB-drev, skal du kigge efter en fil, hvis navn indeholder noget relateret til "BitLocker-gendannelsesnøgle" og en lang identifikatorNår du åbner den, vil du se nøgle-ID'et og den 48-cifrede streng, som du skal indtaste, på den blå skærm for at få adgang igen.
Specifikke fordele ved at bruge BitLocker eller enhedskryptering
Ud over det første chok, du måske får, når genoprettelsesskærmen vises, giver aktivering af BitLocker en et vigtigt sikkerhedslag mod tyveri, tab eller uautoriseret fysisk adgangHvis nogen stjæler din bærbare computer, er det ikke nok blot at fjerne harddisken og tilslutte den til en anden pc: uden nøglen vil de kun se meningsløse krypterede data.
I professionelle og forretningsmæssige miljøer hjælper BitLocker med at overholde reglerne databeskyttelse og sikkerhedsstandarder som kræver kryptering på bærbare computere, stationære computere og flytbare drev. Da det er integreret i Windows, kan det desuden administreres centralt ved hjælp af gruppepolitikker, Active Directory eller værktøjer som Microsoft Endpoint Manager.
På moderne hardware med understøttelse af TPM 2.0, UEFI og krypteringsacceleration, Indvirkningen på ydeevnen er normalt meget lavDe fleste brugere er ikke klar over, at disken er krypteret ud over en lille stigning i tiden for visse diskoperationer, især på ældre mekaniske drev.
En anden fordel er, at BitLocker integreres godt med andre Windows-sikkerhedsmekanismer, såsom Secure Boot, kernebeskyttelse og virtualiseringsbaserede sikkerhedsfunktioner, hvilket styrker systemets forsvarsforanstaltninger uden at kræve installation af tredjepartssoftware.
I den hjemlige sfære, selvom ikke alle er klar over, at de har den aktiv, Beskyt en bærbar computer, du bruger til netbank, skatter, regninger eller personlige dokumenter Fuld kryptering kan forhindre nogen i at få adgang til disse oplysninger, hvis din enhed bliver stjålet eller mistes under rejsen.
Begrænsninger, risici og almindelige problemer med aktiveret BitLocker
Det er ikke kun fordele, og det er vigtigt at være opmærksom på... Begrænsninger og følsomme punkter ved arbejde med krypterede diskeFaktisk beslutter mange brugere sig i sidste ende afinstaller Bitlocker Af disse grunde. Den første, og vigtigste, er, at mistelse af gendannelsesnøglen kan betyde, at du mister alle data på disken, hvis systemet beder om det, og du ikke har en sikkerhedskopi.
Derudover er BitLocker ikke tilgængelig som et komplet værktøj i alle udgaver af WindowsFor eksempel har du i Windows 10 Home ikke den avancerede konsol eller alle de administrative muligheder, selvom enheden er krypteret ved hjælp af funktionen "enhedskryptering". Dette skaber forvirring, når brugeren ser, at disken faktisk er krypteret, men ikke finder de samme muligheder som i Windows Pro.
Der kan også være komplikationer under udførelsen BIOS-opdateringer, ændringer af bundkortet, TPM-modifikationer eller ændringer af bootkonfigurationenHvis du ikke suspenderer BitLocker midlertidigt, før du rører ved disse komponenter, er det sandsynligt, at du næste gang du tænder computeren, vil se en blå skærm, der kræver gendannelsesnøglen, fordi systemet registrerer, at opstartsmiljøet ikke længere matcher originalen.
I enheder, der bevæger sig mellem forskellige operativsystemer, for eksempel diske tilsluttet Linux eller macOS, opstår der kompatibilitetsproblemer: et drev krypteret med BitLocker Den monteres ikke native på andre systemer uden specifikke værktøjer, hvilket kan være irriterende, hvis man normalt deler diske mellem platforme.
Endelig, selvom effekten på ydeevnen normalt er lille, kan kryptering på meget gammel hardware eller langsomme mekaniske harddiske gøre visse læse- og skriveoperationer mere besværlige. Det er et kompromis for øget sikkerhed, men det er værd at overveje på maskiner med begrænsede ressourcer.
Samlet set giver det dig mulighed for at træffe bedre beslutninger, når din computer viser, at BitLocker er aktiveret, hvis du forstår, hvorfor skærmbilledet "BitLocker Recovery" vises, ved, hvor du finder gendannelsesnøglen, ved, hvordan du kontrollerer eller deaktiverer kryptering, og er klar over dens fordele og risici. Dette reducerer overraskelser og undgår datatab på grund af manglende korrekt gemning af en vigtig nøgle.

Redaktør med speciale i teknologi og internetspørgsmål med mere end ti års erfaring i forskellige digitale medier. Jeg har arbejdet som redaktør og indholdsskaber for e-handel, kommunikation, online marketing og annoncevirksomheder. Jeg har også skrevet på økonomi, finans og andre sektorers hjemmesider. Mit arbejde er også min passion. Nu gennem mine artikler i Tecnobits, Jeg forsøger at udforske alle de nyheder og nye muligheder, som teknologiens verden tilbyder os hver dag for at forbedre vores liv.